
الخلاصة
- تصف حالة حكومية بريطانية مساراً لتشغيل الشيفرة يبدأ بتعليق ضمن سير عمل يدعم خدمة رقمية عامة مهمة؛ ولم يُعثر على دليل على استغلال الخلل.
- سجل الاختبار 407 نتائج في تسع مؤسسات حكومية. أعاد خبراء التحقق من التعرض وعالجوا الإنذارات الكاذبة؛ وأُصلحت جميع نقاط الضعف الحرجة.
عندما تفحص أداة ذكية أمن خدمة رقمية عامة، يبقى سؤال عملي: من يثبت أن الخلل حقيقي ومن يوافق على إصلاحه؟ تدرس الحكومة كيفية الاستجابة للحوادث التي تشمل وكلاء الذكاء الاصطناعي، وكيفية الإبلاغ عن الحوادث الجسيمة والحالات الوشيكة؛ وهذا عمل جارٍ لا واجب جديداً. ويقدم الخلل الموثق اختباراً واضحاً: حفظ سلسلة الأدلة من اقتراح آلي إلى تحقق بشري وإصلاح مصرح به، ثم تسجيل ما أظهره الفحص بعد الإصلاح.
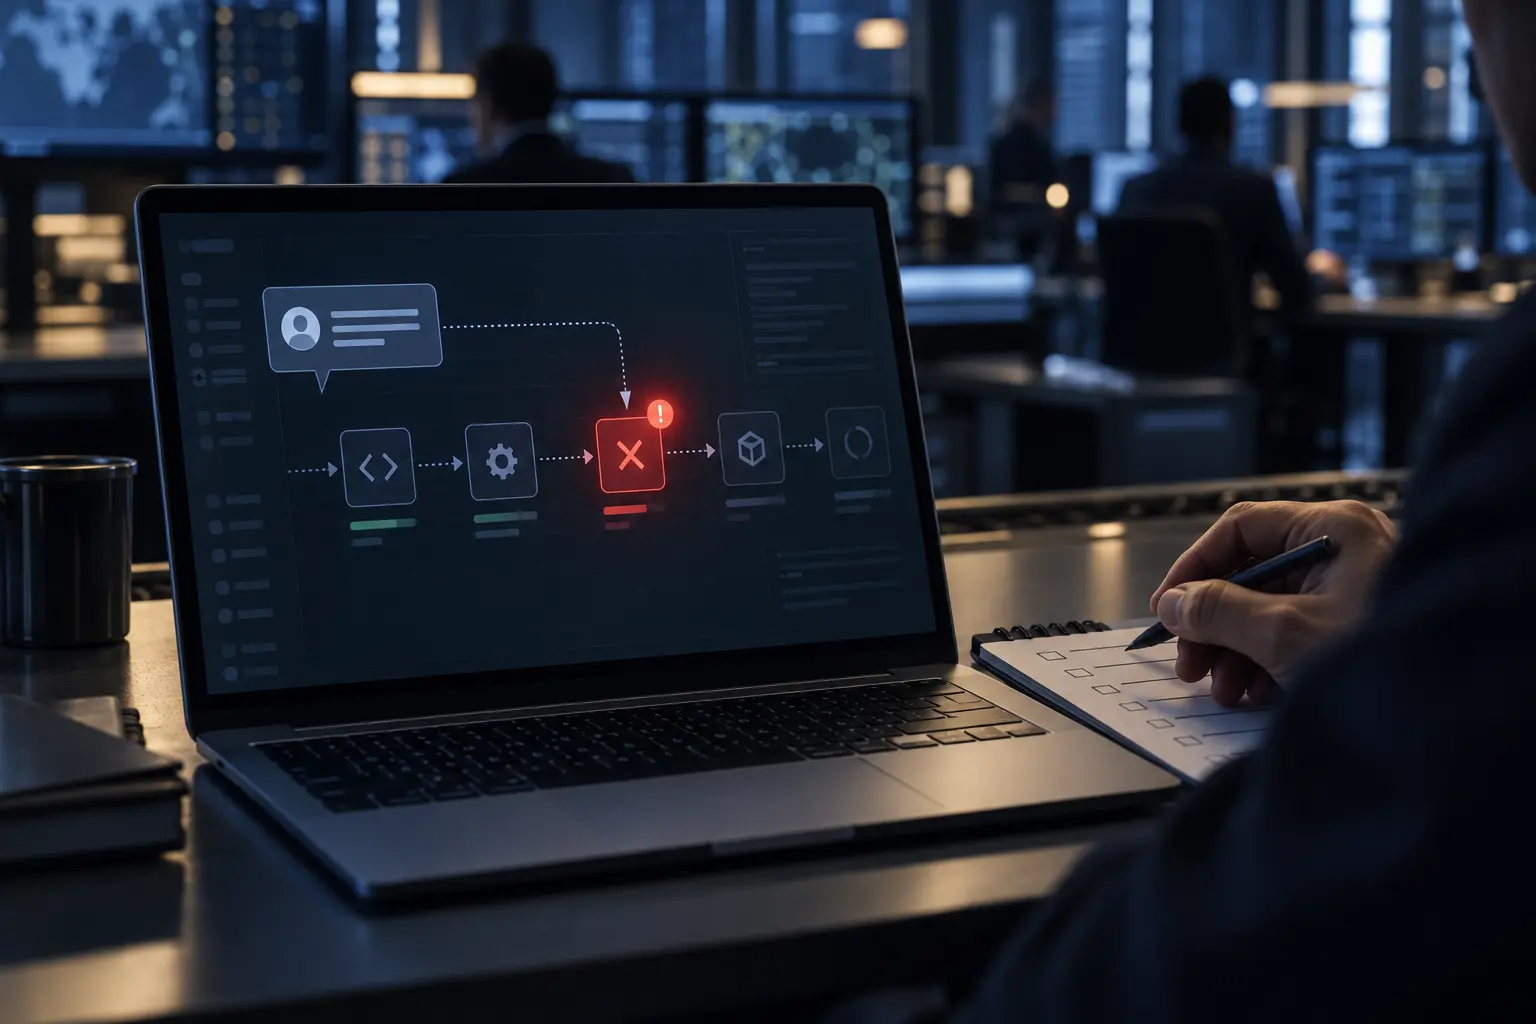
يُستخدم التعليق على طلب تعديل الشيفرة عادةً لمناقشة التغيير. لكن دراسة حالة حكومية بريطانية أظهرت أن التعليق نفسه قد يكون نقطة التشغيل الأخطر: رسالة مُعدّة خصيصاً كانت قادرة على تشغيل سير عمل آلي قديم مرتبط بمستودع يدعم خدمة رقمية حكومية مهمة. ثم نقل سير العمل محتوى التعليق إلى معلمات النشر وخطوة لاستبدال متغيرات البيئة. وكان بإمكان مستخدم خارجي أن يجعل هذا الإدخال يُنفذ على خادم البناء.
هذا وصف لمسار قد يؤدي إلى تنفيذ الشيفرة، وليس توثيقاً لهجوم وقع. تقول دراسة يونيو إن المشكلة اكتُشفت وأُصلحت، وإن الحكومة لم تجد دليلاً على استغلال أي من النتائج في التمرين. ينبغي إبقاء العبارتين معاً. عدم رصد الاستغلال لا يجعل التعرض الخطير أمراً هامشياً؛ لكن لا يصح أيضاً وصفه بأنه اختراق ما دامت الوثيقة تقول إنها لم تجد دليلاً عليه.
يصف التقرير شهراً من العمل في تسع مؤسسات حكومية، نتج عنه 407 اكتشافات. كان بعضها معروفاً ومخففاً بضوابط تعويضية، بينما كان بعضها الآخر جديداً. وشملت النقاط الحرجة تجاوز المصادقة، وكشف البيانات، والتنفيذ عن بُعد. عولجت جميع نقاط الضعف الحرجة، كما رُقعت المشكلات الحرجة أو عالية الخطورة التي قُيّمت على أنها قابلة للاستغلال ضمن الأطر القائمة.
لم يثبت الذكاء الاصطناعي الخلل ولم يأذن بتصحيحه. جرّبت الفرق طرقاً مختلفة: استخدم فريق سلسلة من ست مراحل لوكلاء، تشكك كل مرحلة في نتائج سابقتها؛ وبدأ فريق آخر بأدوات فحص حتمية ثم استخدم النماذج للتحقيق في المؤشرات وفرزها. وفي حالة سير العمل، راجع شخص الأسطر المعنية، وأعاد التحقق من وجود التعرض، وتعامل مع الإنذارات الكاذبة. ويقول التقرير إن الوكلاء أنتجوا نتائج مرشحة أسرع مما يستطيع البشر التحقق منها. كانت القيمة في نقل الإشارة إلى مراجعة أمنية وإصلاح فعلي، لا في عدد المخرجات الآلية.
أضاف إعلان أكتوبر رقماً أوسع ومنفصلاً: ساعد اختباران على تحديد ومعالجة أكثر من ألف ثغرة محتملة في الأنظمة الحكومية. لكنه لم يقدم مقاماً مشتركاً أو يوفق بين هذا الرقم ونتائج يونيو البالغة 407. لذلك لا ينبغي جمعهما. ويقول الإعلان إن المرحلة الثانية ستضم مؤسسات ونماذج إضافية، وستنتقل من المستودعات العامة إلى بيئات مغلقة المصدر. وهذا يغيّر حدود التشغيل: إذ تصبح صلاحيات الدخول وحماية الشيفرة السرية وحفظ سجلات المراجعة جزءاً من الضوابط.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات