
الخلاصة
- توسّع سنغافورة National Cybersecurity Command Centre (NC3) ليجمع معلومات التهديدات، ويرصد الأنظمة الحيوية المكشوفة، ويحجب النطاقات الخبيثة، وينسّق الاستجابة للحوادث الكبرى.
- يقع الاختبار التشغيلي لدى مالكي البنية التحتية: يجب أن يتحول الإنذار الوطني إلى إصلاح قابل للتتبع، مع استمرار الخدمة.
تريد سنغافورة أن يرى المدافعون ما وراء حدود المؤسسات. المهاجمون يفعلون ذلك بالفعل.
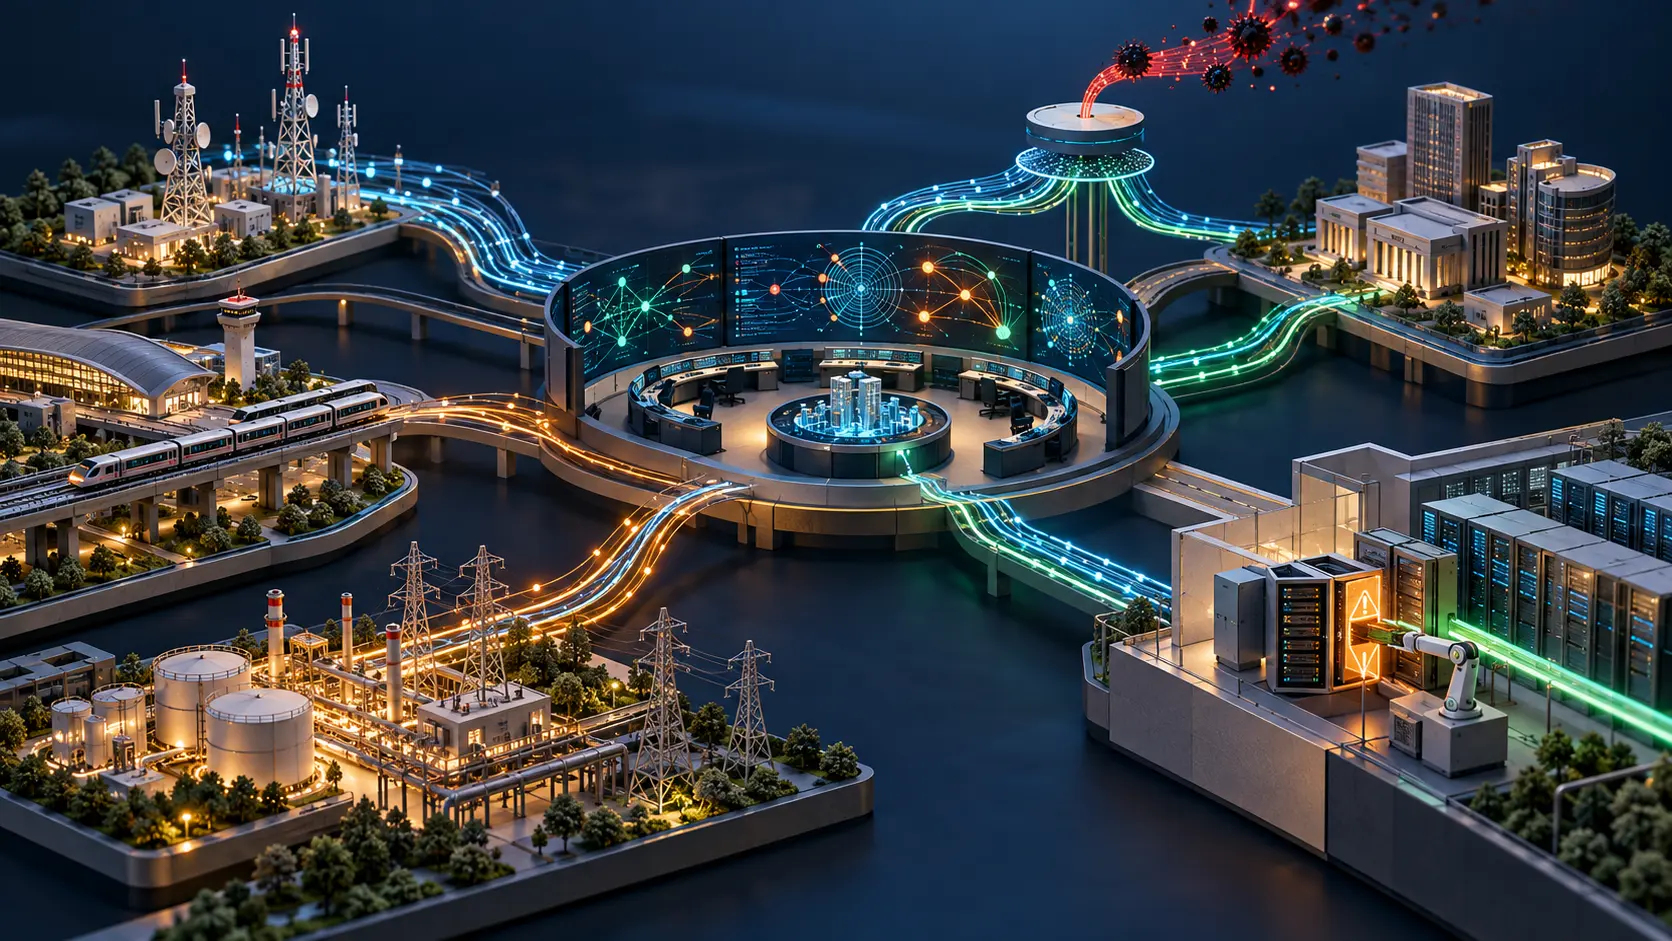
يعمل National Cybersecurity Command Centre (NC3)، الذي تديره Cyber Security Agency of Singapore (CSA)، بوصفه مركز العمليات للدفاع السيبراني الوطني. وتشمل التحسينات المعلنة خمس مهام: دمج معلومات التهديدات، وتشغيل خدمة DNS وقائية، ورسم الأنظمة الحيوية المكشوفة للإنترنت، وربط أدوات كشف لدى بعض المشغّلين، وتنسيق الحوادث الكبرى بمساعدة أنظمة الذكاء الاصطناعي.
يجمع NC3 معلومات كانت موزعة بين مؤسسات مختلفة في صورة تشغيلية واحدة. وقد يظهر النظام المكشوف على المستوى الوطني قبل أن يقرر مالكه كيفية إصلاحه.
تُظهر استجابة سنغافورة لحملة استهدفت قطاع الاتصالات سبب أهمية هذا الفرق. في عملية CYBER GUARDIAN، رصدت شركات الاتصالات الأربع الكبرى نشاطاً مرتبطاً بـ UNC3886 أولاً، ثم أبلغت CSA وInfocomm Media Development Authority. وعملت الوكالات الحكومية والمشغّلون معاً لأكثر من أحد عشر شهراً، بمشاركة أكثر من مئة مدافع سيبراني. وتقول CSA إن العملية أغلقت نقاط الدخول، ونفذت إجراءات معالجة، ووسعت المراقبة.
جاء الإنذار الأول من مالكي الشبكات. وقدمت الحكومة نطاقاً أوسع للتنسيق ومعلومات إضافية. ويريد NC3 أن يجعل هذا التعاون عملاً يومياً: جمع المعلومات من الحكومة ومالكي البنية التحتية للمعلومات الحيوية وشركات الأمن والشركاء الدوليين؛ ومنح CSA رؤية للأنظمة المتصلة بالإنترنت؛ ومساعدة المالكين على تقديم الثغرات الخطيرة أو المستغلة فعلياً.
لكن التصحيح يُطبّق على نظام إنتاج. تستطيع الصورة المركزية كشف خدمة معرضة للخطر ورفع أولويتها. أما المالك فيحدد موعد التغيير، ويختبر الإصلاح، ويدير اعتماداته على الموردين، ويحافظ على اتصال العملاء أثناء العمل. هنا تصبح «المسؤولية المشتركة» عملية: للإنذار قيمة حين تتمكن المؤسسة التي تتحكم بالنظام من التحرك.
وتضيف خدمة DNS الوقائية نقطة تحكم أخرى. تخطط سنغافورة لحجب النطاقات المعروفة بالخبث قبل أن يصل الاتصال إلى المستخدم، استناداً إلى Online Criminal Harms Act. وهكذا ينتقل الدفاع إلى ما قبل مرشحات كل شركة. كما يتيح القانون إعادة النظر في توجيهات حجب الوصول والطعن أمام هيئة مراجعة. ينبغي أن يظهر زمن الحجب وزمن تصحيح الحجب الخاطئ على لوحة تشغيل واحدة.
وسيربط NC3 تدريجياً أنظمة كشف طوّرها Centre for Strategic Infocomm Technologies لدى بعض مالكي البنية الحيوية. وستساعد الأنظمة المدعومة بالذكاء الاصطناعي المدافعين على متابعة الحوادث وإعداد التقييمات التشغيلية وتخطيط الخطوات التالية. يمكن للمركز أن يجمع مزيداً من الأشخاص والمعلومات حول القرار؛ أما مالك النظام فينفذ التغيير ويتحمل مخاطر الخدمة.
يشرح بيان CSA الصادر في 13 أكتوبر القدرات ويقول إنها ستتطور. لكنه لا يذكر عدد مالكي البنية الحيوية المتصلين، أو نسبة الأصول المكشوفة التي تغطيها المراقبة، أو مهلة مستهدفة من الإنذار إلى الإغلاق المؤكد للثغرة. هذه الأرقام هي ما يوضح إن كان NC3 منصة تشغيل للدفاع الوطني أم غرفة اجتماعات مجهزة جيداً.
المؤشرات التالية مباشرة: كم مالكاً يشارك بيانات الرصد؟ كم يستغرق تأكيد ثغرة خطيرة؟ وكم يستغرق إصلاحها؟ هل ظلت الخدمة متاحة؟ وكم يستغرق فحص حجب PDNS وتصحيحه؟ أعلنت سنغافورة عن صورة مشتركة. وسيكشف سجل الإصلاحات ما إذا كانت هذه الصورة قد غيرت الشبكة.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات