الخلاصة
- يذكر OpenBSD 8.0، الصادر في 20 أكتوبر، أن
rpki-clientأصبح يطبّق قيود مرساة الثقة على شهادات موجّهات BGPsec تطبيقاً صحيحاً. - يحدّ هذا السياج المحلي مما يقبله مدقّق واحد. ولا يغيّر ما تنشره مرساة الثقة أو ما تقبله المدقّقات الأخرى.
للسياج بوابة أخرى
تختصر صفحة OpenBSD 8.0 التغيير في عبارة واحدة: تطبيق القيود كما ينبغي على شهادات موجّهات BGPsec في rpki-client(8). ويسجل سجل التغييرات التفصيلي التصحيح نفسه. صدر الإصدار في 20 أكتوبر.
المسألة هنا هي الفارق بين وجود ميزة ووصول فحصها إلى كل نوع من الشهادات. تربط شهادة موجّه BGPsec مفتاحاً باستخدام BGPsec وبموارد الإنترنت ذات الصلة. ويؤكد سجل OpenBSD أن rpki-client صار يطبّق القيود على هذا النوع كما ينبغي. لا يذكر السجل العام إصداراً سابقاً بعينه ولا حادثة؛ المعلومة المنشورة هي تصحيح في التنفيذ.
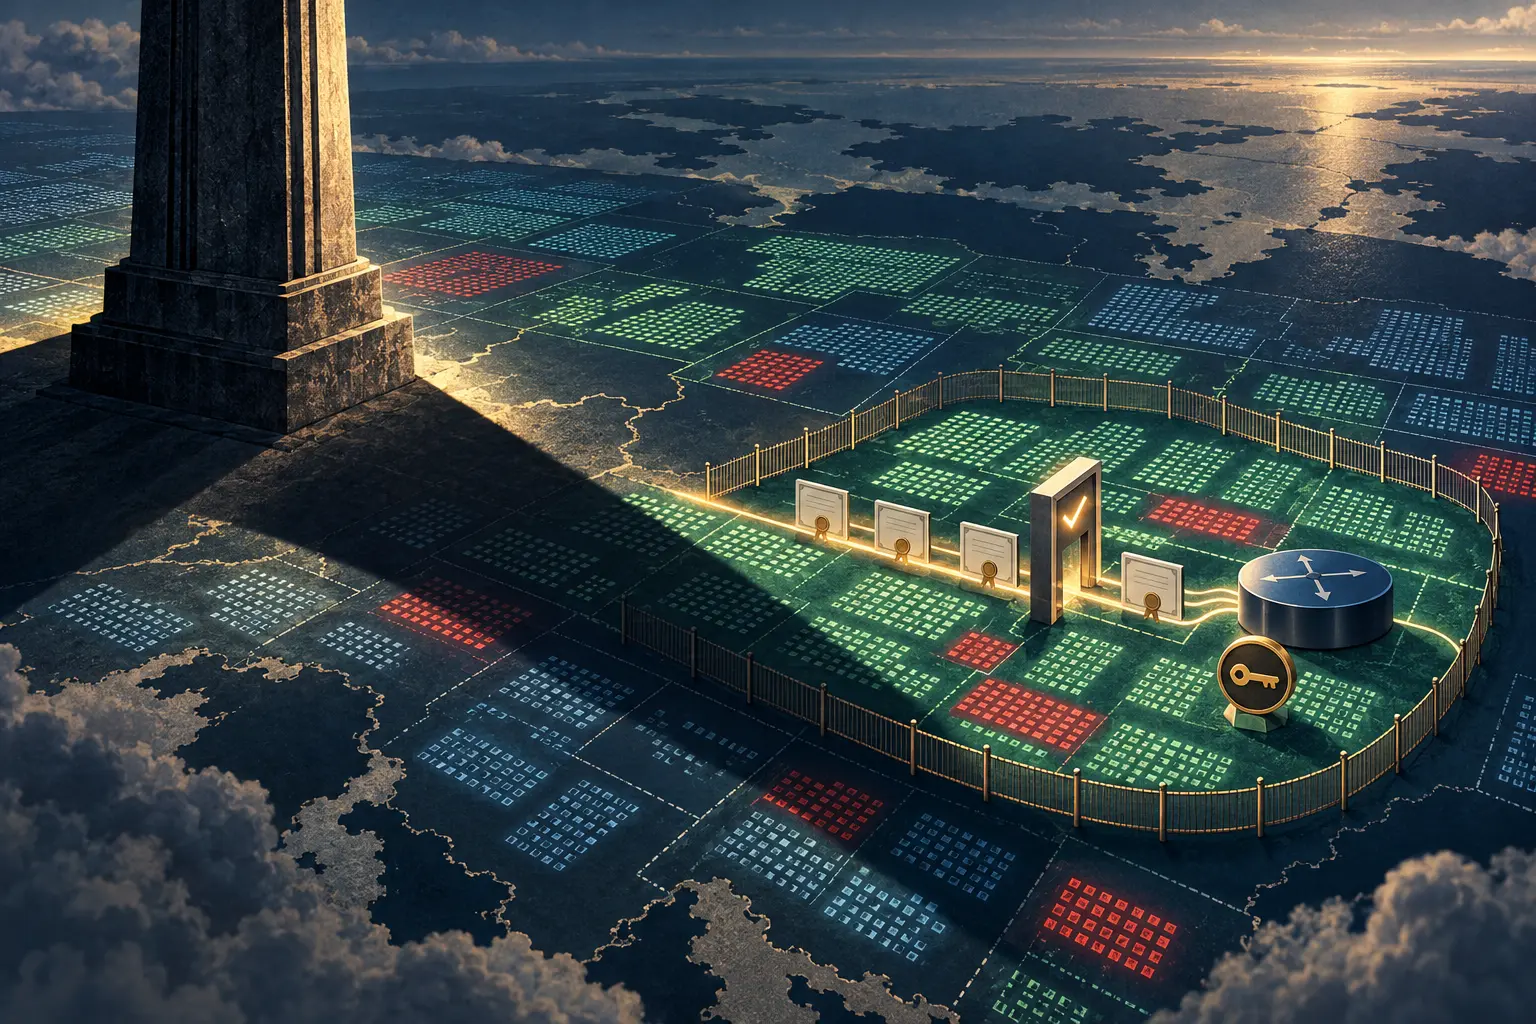
يتصل هذا التصحيح بمسودة مجموعة SIDROPS في IETF، «Constraining RPKI Trust Anchors». تقترح النسخة -02 أن يحدد كل طرف يعتمد على RPKI (RP) محلياً نطاق الموارد الذي يتوقع من مرساة الثقة (TA) توقيعه. يقارن المدقّق عناوين IP وأرقام AS في شهادة الكيان النهائي بالقائمة المحلية المسموح بها. وإذا خرجت الشهادة عن النطاق، يرفض ذلك المدقّق الكائن الموقّع أثناء التحقق لديه.
عبارة «كل الموارد» تفويض واسع
تقول المسودة إن السجلات الإقليمية الخمسة للإنترنت (RIR) تدرج كل الموارد بوصفها تابعة لشهادات مراسي الثقة في التشغيل المعتاد. يساعد هذا الاتساع على تجنب فشل التحقق أثناء حالات عدم الاتساق المؤقتة، ولا سيما عند نقل الموارد. ومن منظور RP، قد تبدو سلطة التوقيع أوسع من الحيازة الحالية للسجل.
يضيف ملف .constraints نقطة قرار ثانية لدى RP. يرتبط كل ملف بمرساة الثقة التي يشير إليها ملف .tal المطابق له في الاسم. يستطيع المشغّل السماح ببادئات وعناوين أو نطاقات وأرقام AS، ثم استثناء أجزاء منها بإدخالات deny. يتقدم الرفض على السماح، وتُرفض الموارد التي لا تظهر في إدخالات allow ضمناً. لا يحتاج المشغّل إلى كتابة قائمة بكل الإنترنت كي يستبعد نطاقاً واحداً.
أما الخطأ النحوي فله نتيجة شاملة. تطلب المسودة من RP رفض ملف القيود كله، وألا يتحقق من شهادات الكيان النهائي استناداً إليه. وإلى أن يُصلح الملف، لا تؤدي طبقة القيود المحلية وظيفتها لتلك المرساة. فسلامة الصياغة والتوزيع والتحديث مسؤوليات أمنية مباشرة.
يشمل الفحص الكائنات التي تتطلب ملفاتها التعريفية امتدادات RFC 3779 لتحديد موارد IP أو AS صراحةً: ROA وASPA وRSC وشهادات موجّهات BGPsec. وتورد المسودة TAL الموقعة والبيانات الوصفية Manifest أمثلةً خارج النطاق لأنها تستخدم موارد موروثة. تضيق القاعدة نتيجة التحقق المحلية لدى RP. أما قرار الموجّه بشأن المسار فيعتمد بعد ذلك على مصدر البيانات وسياسة التوجيه.
التنفيذ سبق اكتمال المعيار
ما زالت النسخة -02 مسودة إنترنت نشطة. يعرض Datatracker حالة SIDROPS: “Waiting for Write-Up Revised I-D Needed – Issue raised by WGLC”. كما تقول المسودة إن ملحق التنفيذ سيُحذف قبل نشر RFC.
لكن الآلية موجودة بالفعل في البرمجيات. يذكر الملحق أن rpki-client المكتوب بلغة C ينفذها ويفعّلها افتراضياً منذ 2023، كما يسرد تطبيقين بلغة Rust وGo. ويقول المؤلفون إن التطبيقات الثلاثة أعطت النتائج نفسها باستخدام عينات الاختبار التابعة لـ OpenBSD. وتوضح المسودة أن IETF لم تتحقق من معلومات التنفيذ التي قدمها المساهمون؛ فهي توثق تطبيقات مُبلّغاً عنها ومجموعة اختبار مشتركة، لا تدقيقاً مستقلاً للتوافق. يشرح دليل OpenBSD ملفات .constraints الخاصة بكل مرساة وقواعد allow وdeny المحلية.
يبين تصحيح 8.0 كيف يمكن لميزة قائمة منذ سنوات أن تعالج فئة من الشهادات بطريقة مختلفة. لا تحدد ملاحظة الإصدار نطاق الإصدارات السابقة المتأثرة ولا مسار الشيفرة المعني؛ وهاتان المعلومتان ستحددان حجم الأثر التاريخي. المؤكد أن OpenBSD أصلح تطبيق القيود على شهادات موجّهات BGPsec. لذلك ينبغي أن تختبر الخطة كل نوع من الكائنات، لا أن تكتفي بوجود إعداد للقيود.
ملف صغير قد يتأخر نصف سنة
توصي المسودة من يوزع ملفات القيود ضمن نظام تشغيل أو حزمة خارجية بأن يحسب تأخراً يصل إلى ستة أشهر قبل تحديث المستخدمين. تتغير السياسات وحيازة الموارد. ويجب أن تتبع القائمة المحلية النطاق الذي تزعم ضبطه. قد تمنع قاعدة allow قديمة مورداً أصبح مشروعاً، وقد تسمح سياسة ناقصة بموارد تتجاوز ما قصده المشغّل.
تدرج استراتيجية NRO للأعوام 2026–2028 إعداد وثيقة لقيود مراسي الثقة ضمن أعمال RPKI المخطط لها. وكان برنامج NRO لـRPKI قد وضع في أهداف 2025 نشر حل للتشاور المجتمعي بشأن إعداد المراسي. يستمر المسار المؤسسي فيما يتغير التنفيذ. ويقدم OpenBSD 8.0 دليلاً حديثاً على هذا المسار الثاني.
على مشغّل الشبكة التحقق من أسئلة محددة: هل يعكس الملف نطاق الموارد المقصود؟ هل يرتبط بملف TAL الصحيح؟ هل يصل عبر تحديث الحزمة؟ هل يُقرأ دون أخطاء؟ وهل يخضع كل نوع شهادة مستخدم للفحص نفسه؟ جعلت ملاحظة OpenBSD السؤال الأخير بنداً أساسياً.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات