
الخلاصة
- فتحت Ofcom في 24 سبتمبر 2026 تحقيقين منفصلين بشأن احتمال إساءة استخدام أرقام مخصصة إلى Vonage Business Limited وVoxbone SA؛ ولم يقرر أي إشعار وقوع مخالفة.
- السؤال التشغيلي هو ما إذا كانت مراجعة العملاء وتقييم المخاطر والاستجابة للبلاغات تظل موثقة بعد انتقال الرقم.
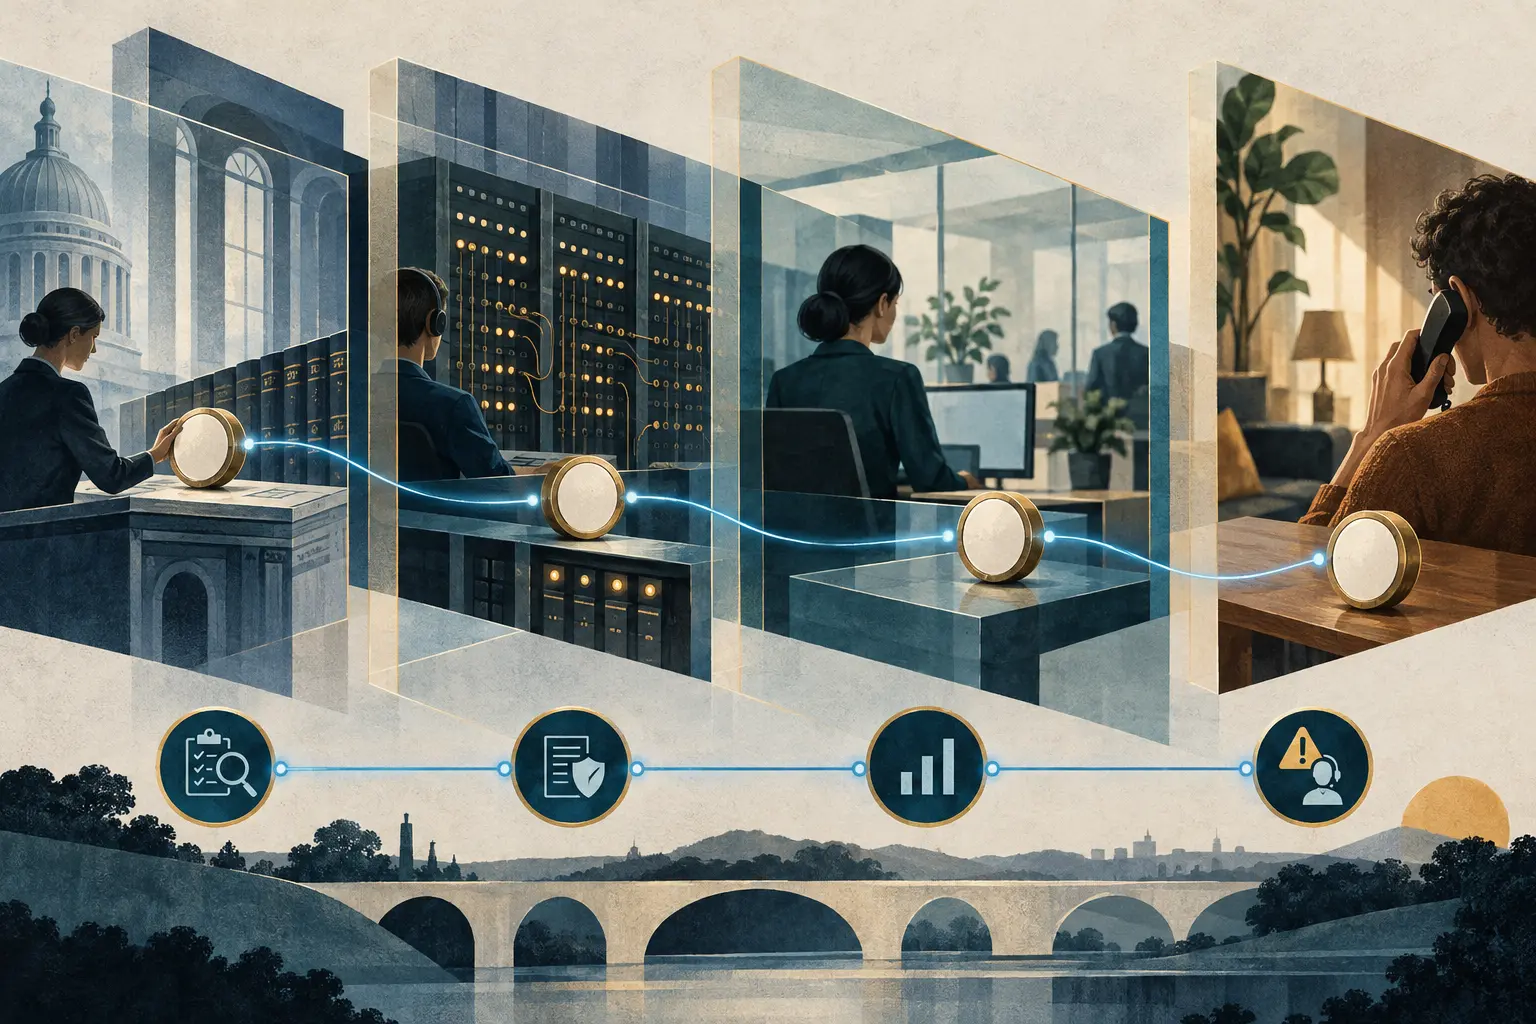
قد يمنح الرقم المألوف المتصلَ مصداقية قبل أن يبدأ الحديث. فالرقم ليس عنواناً للتوجيه فقط، بل إشارة ثقة يراها المتلقي. تخصص Ofcom عادةً كتل أرقام لمزودي الاتصالات، ويمكن للمزود نقلها لاحقاً إلى شركات أو أفراد. وكل انتقال يقرّب الرقم من مستخدمه الفعلي، لكنه قد يجعل مسؤولية الضوابط أقل وضوحاً.
في 24 سبتمبر 2026 فتحت Ofcom تحقيقين منفصلين بشأن Vonage Business Limited وVoxbone SA. وقالت إنها تلقت معلومات تثير مخاوف من احتمال إساءة استخدام أرقام مخصصة لكل شركة، بما في ذلك تسهيل عمليات احتيال. وتشير صفحتا القضيتين إلى الشروط العامة B1.6 وB1.8 وB1.9(c)، وتقولان إن الجهة ستجمع الوقائع لتحديد ما إذا كانت هناك أسباب معقولة للاعتقاد بوجود مخالفة حالية أو سابقة. لا تكشف الإشعارات العملاء أو نطاقات الأرقام أو الوقائع أو الخسائر محل الفحص. بدء التحقيق يعني أن الوقائع لا تزال قيد التحقق، ولا يشكل حكماً على أي من الشركتين.
تتناول الشروط الثلاثة مراحل مختلفة. تلزم B1.6 مزود الاتصالات الذي خُصصت له الأرقام بضمان استخدامها بكفاءة وفعالية. وتطلب B1.8 اتخاذ كل الخطوات الممكنة بصورة معقولة لضمان امتثال العملاء لقواعد الترقيم المنطبقة. أما B1.9(c) فتضع شرطاً على نقل الاستخدام، بحيث تظل الأرقام مستخدمة بكفاءة وفعالية بعد انتقالها. لذلك لا يكفي فحص الهوية عند فتح الحساب ثم اعتبار المسؤولية منتهية. وفي المقابل، لا تجعل الشروط المزود ضامناً مطلقاً لكل تصرف بعيد عن علمه أو قدرته على التدخل.
يصف دليل الممارسات الجيدة الصادر عن Ofcom عام 2022 دورة متصلة: التحقق قبل إعادة تخصيص الرقم أو إسناده، ومتابعة الامتثال وإعادة تقييم المخاطر بعد الانتقال، ثم الاستجابة عند وقوع حادث. ويعتمد مستوى التدقيق على طبيعة العلاقة والاستخدام المقصود. فقد يحتاج موزع يطلب نطاقاً كبيراً من الأرقام إلى فحص أوسع من عميل معروف يطلب خطاً واحداً. وقد يستدعي طلب إضافي إعادة التقييم. وبعد النقل، يشير الدليل إلى شروط تعاقدية واضحة ومتابعة تتناسب مع مخاطر كل عميل وإجراءات لمعالجة عدم الامتثال. يوضح الدليل الالتزامات القائمة، لكنه ليس قانوناً مستقلاً أو قائمة حصرية.
ومن هذه الزاوية تختلف القضايا الحالية عن تغطية BTW السابقة لتحقيق Primo Dialler. فقد تناولت تلك المادة شركة اتصال آلي واحتمال إساءة استخدام أرقام أُعيد تخصيصها. أما إشعارا 2026 فيفحصان مزودين خُصصت لهما الأرقام مباشرة من Ofcom. ولا يعني هذا أن مستوىً ما أكثر إدانة؛ بل يطرح سؤالاً عن بقاء الضوابط قابلة للتتبع عندما ينقل العميل الرقم إلى طرف آخر. وكانت Ofcom قد ذكرت في تحديث برنامجها لعام 2025 تحقيقات بشأن Tismi وPrimo Dialler؛ أما القضايا الجديدة فلم يُعلن عن نتائجها بعد.
لا يكفي أن تكرر شركة اتصالات عبارة «اعرف عميلك». ينبغي أن تربط سجلاتها هوية العميل، وحجم الأرقام المطلوبة، والاستخدام المعلن، وأي نقل لاحق، وتغير المخاطر، والشكاوى، والإجراءات المتخذة. ويجب أن توضح من راجع المخاطر ومتى تغيرت وما الخيارات التي نوقشت ولماذا استمر الوصول أو قُيّد أو أوقف. هذا معيار تحليلي للأدلة مستمد من الدليل، وليس قائمة مستندات أعلنت Ofcom أنها طلبتها من الشركتين.
قد تترك الضوابط الضعيفة أرقاماً صالحة في متناول من يستغل الثقة المرتبطة بها. لكن الاستجابة الموحدة قد توقف خدمات مشروعة أو تصنف حركة غير اعتيادية لكنها قانونية على أنها إساءة، أو تجمع بيانات أكثر من اللازم. ويطلب دليل Ofcom تدقيقاً قائماً على المخاطر، كما يذكّر بواجبات حماية البيانات والقيود المتعلقة بصلاحيات التحقيق. لذلك يجب أن تشمل الضوابط الخصوصية والإنذارات الخاطئة وإمكانية إعادة الخدمة.
ولا ينبغي الخلط بين إساءة استخدام الرقم وتزوير هوية المتصل. فالتزوير يغيّر الرقم الذي يظهر للمتلقي، بينما تتعلق الإشعارات باحتمال إساءة استخدام أرقام مخصصة للشركتين. ولا يوضح السجل العام حتى الآن إن كانت مكالمة احتيال بعينها قد استخدمت رقماً مخصصاً فعلياً أو رقماً نُقل إلى عميل أو رقماً مزوراً أو مزيجاً من ذلك.
ينبغي أن تشرح التحديثات التالية سلسلة الاستخدام: الأرقام أو العملاء الذين فُحصوا، والضوابط الموجودة، وكيف أعيد تقييم المخاطر، وكيف عولجت البلاغات. وإلى أن تظهر هذه الوقائع، تبقى الخلاصة محدودة: نقل الرقم هو أيضاً نقطة رقابة، وفاعلية الرقابة لا تزال قيد التحقيق.
المصادر
- تغطية BTW السابقة لقضية Primo Dialler
- مذكرة Heng Lu رقم 73 (منظور تحريري لا دليل على القضية)
- نظرة عامة على الشروط العامة
- صفحة قضية Vonage
- صفحة قضية Voxbone
- إعلان Ofcom عن تحقيقين منفصلين
- برنامج إنفاذ قواعد مكافحة احتيال الهاتف والرسائل
- إرشادات الاحتيال وتزوير هوية المتصل
- دليل الأرقام المعاد تخصيصها والمُسندة
- النص الموحد للشروط العامة (ساري منذ 8 أبريل 2026)
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات