
ملخص
- لا تُثبت قيمة Mimecast بحجم الرسائل التي تمت تصفيتها؛ بل تُثبت عندما يترك الحجر الصحي، والإصدار، والاستمرارية، والبحث في الأرشيف، والاستجابة للحوادث، وقرارات السياسة سجلاً كاملاً يمكن لفرق الأمن والقانون والأعمال قبوله.
- تدعم الأدلة العامة وجود منصة عالمية ناضجة حول البريد الإلكتروني والتعاون والبيانات والمخاطر البشرية والحوكمة في عصر الذكاء الاصطناعي، لكنها لا تثبت معدل اكتشاف عالميًا أو معدل إيجابيات كاذبة أو معدل نجاح في الاسترجاع أو نتيجة استمرارية لكل بيئة عميل.
- تعتمد الحالة التجارية على ما إذا كان تقليل التعرض للتصيد والانقطاع والمخاطر الداخلية والامتثال يفوق تعقيد البوابة وضبط السياسة واحتكاك المستخدم وتكلفة الأرشيف وعبء الدعم والاعتماد طويل الأجل على المنصة.
CoreGrid هو حدود توجيه، ليس حكمًا على المنتج
تتطلب تسمية Mimecast - CoreGrid معالجة دقيقة. في مواد الدعم العامة، تستخدم Mimecast الشبكات ورموز الحسابات لتحديد مناطق التوجيه ومحاذاة مركز البيانات. قد يكون عميل في الولايات المتحدة على شبكة A أو B؛ المناطق الأخرى لها أنماط رموز حسابات خاصة بها؛ تحدد الشبكة منطقة التوجيه وموقع مركز البيانات والمنطقة الزمنية لوحدة التحكم التي تظهر للمسؤولين. تنشر Mimecast أيضًا نطاقات IP إقليمية وعناوين URLs للخدمة والتطبيق حتى يتمكن العملاء من تكوين بنيتهم التحتية لقبول حركة المرور من وإلى نقاط النهاية الإقليمية الصحيحة.
هذا مهم لأن معرف الشبكة أو الشبكة يمكن أن يبدو كدليل تقني عندما يكون مجرد بداية القصة التشغيلية. منصة أمن البريد ليست ذات قيمة لأن لها اسم شبكة. إنها ذات قيمة إذا كان الشبكة، وتكوين التوجيه، وضوابط السياسة، ومخزن الأرشيف، وخدمة الاستمرارية، وقائمة انتظار الحوادث، وسجلات التدقيق تتحد لتكوين دليل يتحمل الضغوط التجارية الحقيقية. إذا تم استخدام المضيف الذكي الخاطئ، أو تم السماح بنطاق IP خاطئ، أو تم افتراض المنطقة الخاطئة، أو تم استشارة وحدة التحكم الخاطئة أثناء الانقطاع، فقد يصبح منتج الأمان جزءًا من الحادث بدلاً من أن يكون جزءًا من الحل.
الموقف العام الحالي لـ Mimecast أوسع من تصفية البريد التقليدية على الحدود. تصف الشركة نفسها الآن حول تأمين البشر والبيانات والذكاء الاصطناعي. تقول صفحة الشركة إنها تخدم أكثر من 42,000 مؤسسة و27 مليون مستخدم حول العالم، وتغيرت قيادتها مرة أخرى في يونيو 2026 عندما أصبح Ranjan Singh الرئيس التنفيذي بعد أن كان سابقًا كبير مسؤولي المنتجات والتكنولوجيا. هذا التحول مهم فقط بقدر ما يؤكد حدود الشركة الحالية: هذه ليست مشكلة تقنية منفصلة لـ CoreGrid، وليست مجرد عمل قديم لبوابة البريد الإلكتروني.
إنها بائع منصة أمان مملوكة لـ Permira تحاول تحويل البريد الإلكتروني والتعاون وسلوك المستخدم والمخاطر الداخلية والحوكمة والتعرض لأنظمة الذكاء الاصطناعي إلى سطح تشغيلي واحد.
يظل مركز المقال Mimecast - CoreGrid لأن البريد الإلكتروني لا يزال يحمل الاختبار الأكثر واقعية. معظم المؤسسات لا تشتري أمن البريد الإلكتروني لأنها تريد تصنيفًا أنيقًا للفئة. إنها تشتريه لأن أحد المسؤولين التنفيذيين يتلقى محاولة احتيال فاتورة مقنعة، أو يبلغ مستخدم عن رسالة مشبوهة، أو يحتاج فريق قانوني إلى محادثة محفوظة، أو يواجه مستأجر Microsoft 365 انقطاعًا، أو يسأل منظم عن كيفية اتخاذ قرار سياسي. تلك اللحظات تكشف ما إذا كانت المنصة تخلق سجلاً قابلاً للدفاع.
لذا فإن وحدة التقييم الصحيحة ليست "هل لدى Mimecast العديد من الميزات؟" بل: هل يمكن للعميل أخذ حدث بريد وإظهار ما حدث، وما تم حظره، وما تم السماح به، ومن تم تحذيره، ومن تجاوز تحذيرًا، وما تم وضعه في الحجر الصحي، وما تم إصداره، وما تم البحث عنه، وما تم الاحتفاظ به، وما تم تصديره، وما تغير بعد ذلك؟ هذا هو سجل أمن البريد المقبول. كل شيء آخر هو سياق.
حجم التصفية هو أقل مقياس أمني إثارة للاهتمام
يمكن لبائعي أمن البريد الإلكتروني توليد أرقام مثيرة للإعجاب. يمكنهم عد الرسائل المفحوصة، وعناوين URL الخبيثة، والمرفقات المحظورة، ومحاولات الانتحال، وحجم البريد العشوائي، والرسائل التي أبلغ عنها المستخدمون، والعناصر الموضوعة في الحجر الصحي. هذه الأرقام مفيدة للحجم، لكنها مقاييس ضعيفة لقيمة الأعمال. النظام الذي يحجب الكثير من البريد المزعج يمكن أن يفشل في رسالة اختراق البريد الإلكتروني التجاري المستهدفة التي تهم. النظام العدواني ضد البريد الرمادي يمكن أن يخلق تأخيرات يمكن تجنبها للعمل المشروع. النظام الذي يمسك بمرفق ضار يمكن أن يترك المسؤولين دون تفسير واضح لسبب اتخاذ الإجراء.
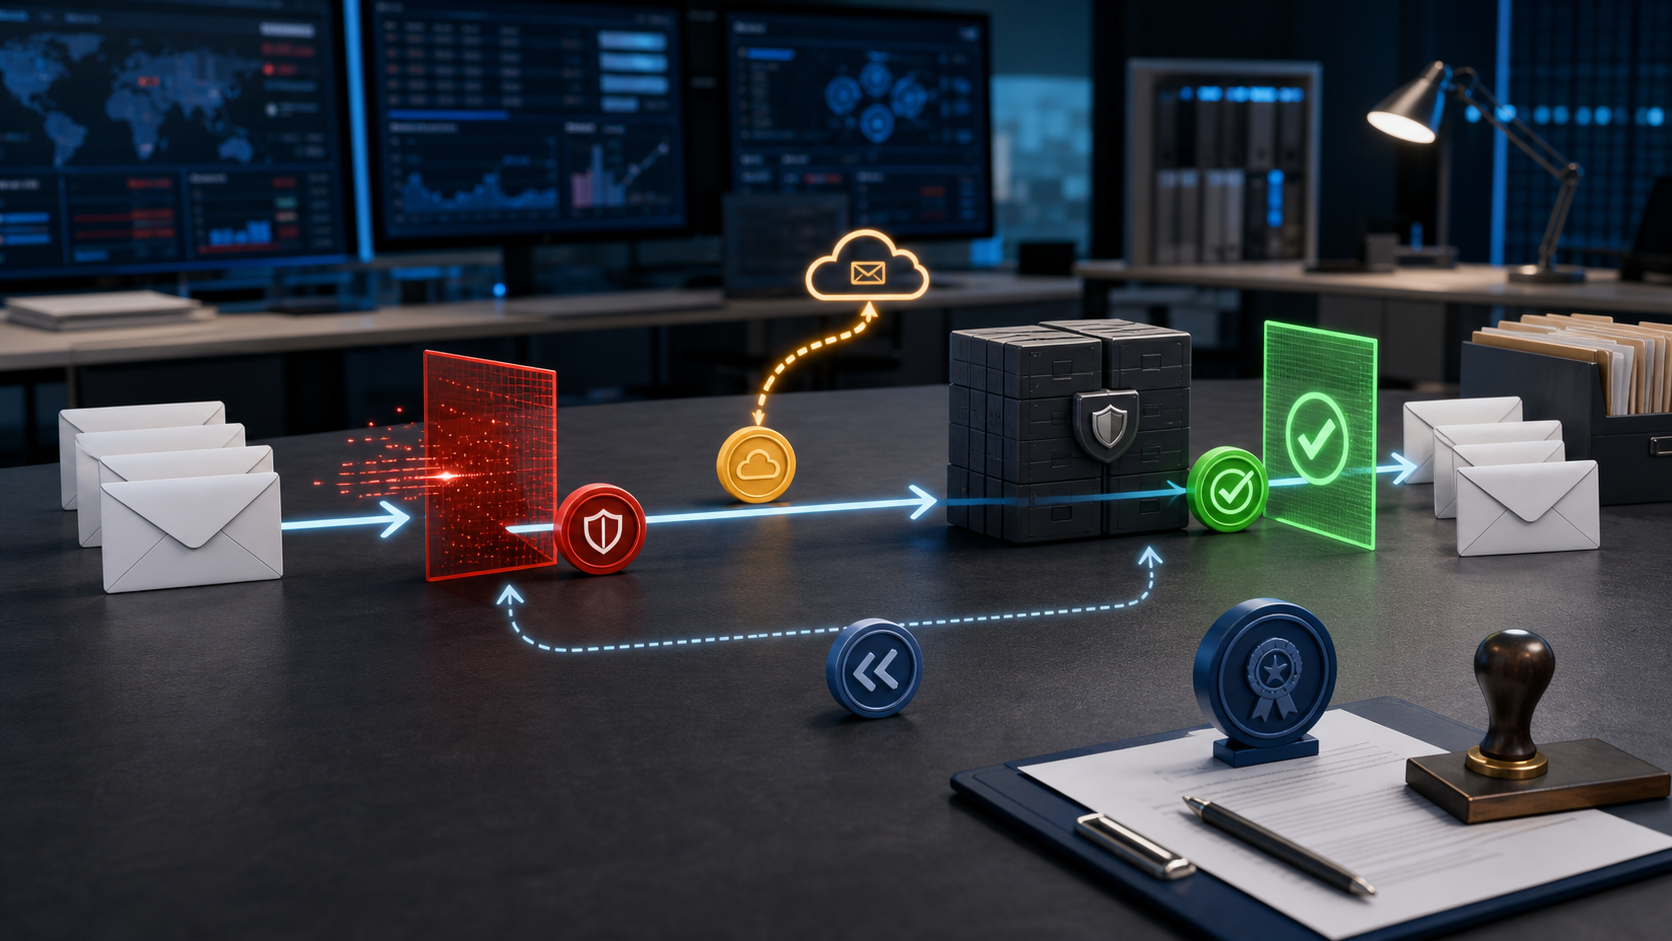
بالنسبة لـ Mimecast، الاختبار الصعب هو القرار بعد الإشارة. رسالة مشبوهة تدخل بيئة العميل. قد يتم حظرها قبل التسليم، أو تسليمها مع تحذير، أو وضعها في الحجر الصحي لمراجعة المسؤول، أو الإبلاغ عنها من قبل المستخدم، أو سحبها بعد التسليم، أو إصدارها كحميدة، أو الاحتفاظ بها في الأرشيف، أو تصديرها إلى SIEM، أو الاستشهاد بها لاحقًا في مراجعة الامتثال. تعتمد قيمة المنصة على مدى اتصال هذه الخطوات.
السلبيات الكاذبة والإيجابيات الكاذبة كلاهما مكلف. يمكن أن يؤدي التصيد الفاشل إلى اختراق الحساب، والحركة الجانبية، واحتيال الفواتير، وتسرب البيانات، أو الضرر السمعة. يمكن أن تؤدي الإيجابية الكاذبة إلى تعليق أمر شراء، أو تأخير إشعار قانوني، أو مقاطعة محادثة عميل، أو إطلاق تذاكر غير ضرورية لمساعدة المكتب، أو تدريب المستخدمين على عدم الثقة في ضوابط الأمان. في كلتا الحالتين، تحتاج المؤسسة إلى سجل يشرح القرار وعملية لتصحيحه.
تصف الصفحات العامة لـ Mimecast طبقات متعددة: أمن البريد الإلكتروني المتقدم لـ Microsoft 365 و Google Workspace والبريد المحلي؛ فحص الذكاء الاصطناعي والتعلم الآلي؛ تحليل URL والمرفقات؛ حماية التهديدات المستهدفة؛ حماية اختراق البريد الإلكتروني التجاري؛ محلل DMARC؛ لافتات تحذير CyberGraph؛ حماية التعاون لـ Teams و SharePoint و OneDrive؛ الاستجابة لحوادث البريد الإلكتروني؛ تسجيل SIEM؛ الأرشفة؛ الاستمرارية؛ ومنصة المخاطر البشرية الأوسع. الاتساع مقنع. كما أنه يخلق عبء إداري. كل طبقة إضافية تضيف مكانًا آخر حيث يمكن أن تكون السياسة فضفاضة جدًا، أو صارمة جدًا، أو قديمة، أو غير موثقة، أو يساء فهمها.
لهذا السبب يجب معالجة أعداد التصفية الإجمالية كتشخيص أولي، وليس كحكم. يحتاج المسؤولون إلى أرقام محلية: الرسائل الضارة التي وصلت إلى المستخدمين، والرسائل المشروعة التي تأخرت أو حُظرت، والوقت من إبلاغ المستخدم إلى التصنيف، والوقت من التصنيف إلى المعالجة، ونسبة الحجر الصحي التي تم إصدارها، ونسبة التحذيرات التي تم تجاهلها، وعدد استثناءات السياسة المضافة، وعدد سجلات التدقيق الكافية للمراجعة اللاحقة، وعدد الحوادث التي فشل فيها البحث في الأرشيف أو الاستمرارية في إنتاج الدليل المتوقع.
نشر Mimecast الذي يقلل البريد الضار لكنه يضاعف أعمال الاستثناء قد يكون خيارًا تشغيليًا سيئًا لفريق أمن صغير. النشر الذي يحجب حالات حافة أقل لكنه يعطي المحللين سير عمل قرار نظيف وسريع ومنخفض الاحتكاك قد يكون أكثر قيمة من الناحية العملية. مقياس المشتري ليس الحد الأقصى للحظر. إنه الحد الأدنى من التعرض الضار الذي يمكن للمؤسسة تحقيقه مع الحفاظ على التواصل الطبيعي، وسلامة الأدلة، وعبء العمل القابل للإدارة.
البوابة وAPI واعتمادات البريد السحابي تغير سلسلة الأدلة
تبيع Mimecast في عالم تهيمن عليه Microsoft 365 و Google Workspace، لكنها ليست مثل الضوابط الأصلية لتلك المنصات. يغطي وضع أمن البريد الإلكتروني المتقدم خاصتها بيئات Microsoft و Google والبيئات المحلية، وتصف صفحات السوق العامة كلاً من أنماط التكامل عبر البوابة وعبر API. وهذا يعطي المشترين خيارًا معماريًا، لكنه يغير أيضًا سلسلة الأدلة التي يجب عليهم اختبارها.
تقع بوابة أمن البريد الإلكتروني في تدفق البريد ويمكنها تطبيق السياسة قبل وصول الرسائل إلى صندوق البريد. يمكن أن يمنح المسؤولين سلطة توجيه قوية، والتحكم في الحجر الصحي، وتطبيق السياسة المركزية. يمكن أن يؤدي أيضًا إلى اعتماد على تدفق البريد: يجب أن تكون سجلات MX والموصلات والمضيف الذكي ومسارات المستلمين المسموح بها وإعدادات TLS وقوائم IP المسموح بها واليومية وسلوك الفشل صحيحة. إذا كانت قاعدة البوابة خاطئة، فقد تعاني الشركة من تأخر البريد أو سوء التوجيه أو رفض غير متوقع. إذا كانت البوابة معطلة أو تم تكوينها بشكل خاطئ، فقد يصبح منتج الأمان خطرًا على الاستمرارية.
يمكن أن يكون النموذج المتكامل عبر API أو السحاب أسهل في الإدراج خلف خدمة البريد السحابية لأنه لا يتطلب دائمًا نفس تغييرات التوجيه المحيطي. يمكنه إعادة فحص الرسائل التي تمر عبر الضوابط الأصلية واتخاذ إجراء بعد التسليم. يمكن أن يقلل احتكاك النشر ويناسب المؤسسات المعيارية بالفعل على Microsoft 365. المفاضلة هي التوقيت والتغطية. قد يتم تسليم الرسالة قبل أن يغير إجراء لاحق حالتها. قد تعتمد إجراءات المعالجة المعينة على توفر API السحابية أو الترخيص أو الأذونات أو حدود المعدل. يجب أن يفهم المشتري ما إذا كانت المنصة يمكنها التصرف قبل تفاعل المستخدم أو بعده أو فقط بعد فحص متأخر.
لا يوجد نموذج أفضل بطبيعته لكل عميل. السؤال العملي هو ما إذا كانت المنظمة يمكنها شرح تسلسل الحيازة لرسالة مشبوهة. متى فحصتها Mimecast؟ أي طبقة اتخذت القرار؟ هل تم حظرها عند الحافة، أو احتجازها في الحجر الصحي، أو تسليمها بلافتة، أو إزالتها من صندوق البريد، أو الإبلاغ عنها من قبل المستخدم؟ هل لمستها ضوابط Microsoft أو Google الأصلية أيضًا؟ هل غيرت إعادة كتابة URL تجربة المستخدم؟ هل عمل صندوق رمل المرفقات قبل التسليم أم بعده؟ هل تم تصدير الحدث النهائي إلى SIEM الخاص بالعميل في الوقت المناسب للربط مع أدلة الهوية ونقطة النهاية والشبكة؟
توثيق Mimecast العام حول التسجيل المحسن وسجلات SIEM يعزز الحاجة إلى التخطيط. يجب تمكين السجلات للرسائل الواردة والصادرة والداخلية في وحدة التحكم الإدارية. تتطلب نقطة النهاية لسجلات MTA أذونات المسؤول المناسبة. يقول توثيق نقطة النهاية العامة إن السجلات متاحة حتى سبعة أيام من التاريخ الحالي، وتلاحظ إرشادات تنزيل العينة أن رموز المصادقة يمكن أن تنتهي بعد ثلاثة أيام. هذه القيود ليست عيوبًا بحد ذاتها؛ إنها حقائق تشغيلية. العميل الذي يريد دليلًا على الحادث يجب أن يجمعه ويحتفظ به قبل الأزمة، لا أن يكتشف الحدود بعد ذلك.
لذا فإن سؤال المشتري الصحيح هو معماري وإثباتي في نفس الوقت. أي الرسائل يتم فحصها وأين؟ أي الإجراءات ممكنة في كل نقطة؟ أي السجلات تثبت الإجراء؟ ما مدى سرعة توفر السجلات؟ كم من الوقت تبقى قابلة للوصول؟ ماذا يحدث عندما يكون لدى Microsoft أو Google أو Mimecast أو SIEM الخاص بالعميل انقطاع؟ الإجابة تحدد ما إذا كانت Mimecast مجرد مرشح بريد آخر أو جزء موثوق من سجل حوادث العميل.
التحذيرات وإشارات المستخدم مفيدة فقط عندما تغير السلوك
استراتيجية المخاطر البشرية لـ Mimecast هي الأقوى عندما تعترف بأن أمن البريد الإلكتروني ليس مجرد مشكلة تصنيف آلي. قد تكون الرسالة المشبوهة غامضة. قد يكون المرسل جديدًا ولكنه شرعي. قد يكون النطاق مشابهًا لنطاق المورد. قد تكون الرسالة هندسة اجتماعية دون احتواء برمجيات خبيثة واضحة. قد يكون لدى المستخدم سياق لا يمتلكه الفلتر. على النظام أن يقرر متى يحظر، ومتى يحذر، ومتى يرفع، ومتى يثق بالمستخدم بما يكفي لإبقاء العمل مستمرًا.
CyberGraph هو مثال على هذا التحول. تصف مواد الدعم العامة لافتات تحذير سياقية توضع في رسائل البريد الإلكتروني المشبوهة قبل التسليم. يمكن تخصيص اللافتات، وهي تهدف إلى إعطاء المستلمين معلومات كافية عن المخاطر في اللحظة التي هم على وشك التصرف فيها. هذا هو هدف التصميم الصحيح للهندسة الاجتماعية في المنطقة الرمادية. لافتة تقول لماذا الرسالة غير عادية يمكن أن تقطع رد فعل خطير دون حظر كل علاقة جديدة شرعية.
الجزء الصعب هو التعود. المستخدمون الذين يرون الكثير من التحذيرات العامة سيتوقفون عن قراءتها. المستخدمون الذين يرون تحذيرات فقط على البريد العشوائي الواضح سيتعلمون أن النظام مسرحي. المستخدمون الذين يتلقون تحذيرات تؤخر الأعمال العاجلة سيتحايلون على العملية. اللافتة قيمة عندما تكون نادرة بما يكفي لتهم، ومحددة بما يكفي لشرح المخاطر، ومتصلة بما يكفي بمسار إبلاغ سهل.
برامج التوعية الأمنية ومحاكاة التصيد لها نفس المشكلة. تناقش مواد دعم التدريب التوعوي لـ Mimecast الإيجابيات الكاذبة في إحصائيات الحملات الناتجة عن نقرات البوتات، والعزل، ومنتجات الأمان، والرسائل المعاد توجيهها، وأنظمة أمان نقطة النهاية أو الجوال. هذا اعتراف مهم لأنه يظهر كيف يمكن تلويث بيانات المخاطر البشرية بسهولة. فتح الماسح لرابط تدريب يمكن أن يبدو كنقرة مستخدم. الرسالة المعاد توجيهها يمكن أن تخلق إسنادًا مضللاً. عنوان IP لمزود خدمة مستضافة يمكن أن يجعل النقرة تبدو من موقع غير متوقع. إذا كانت الشركة تستخدم هذه الإشارات لترتيب الأشخاص أو تعيين التدريب أو ضبط الضوابط، فالقياس السيئ يمكن أن يضر بالثقة.
هذا لا يضعف أطروحة المخاطر البشرية؛ بل ينضبطها. يجب معالجة مخاطر المستخدم كمدخل للقرار، وليس كدرجة أخلاقية. قد يحتاج المستخدم عالي المخاطر إلى تحذيرات أقوى، وتدريب أفضل، وسياسة مشاركة بيانات أكثر تقييدًا، أو تحقيق أسرع عند حدوث حدث مشبوه. لكن كل تدخل يجب أن يكون قابلًا للمراجعة. يجب أن يعرف العميل أي الإشارات ساهمت في رؤية المخاطر، وأي الإشارات تم استبعادها كنشاط بوت، ومدة استمرار حالة المخاطر، وكيف يمكن للمستخدم أو المدير الطعن في افتراض خاطئ.
استحواذ Mimecast على Elevate Security ولغة منصة المخاطر البشرية الأوسع يظهران أن الشركة تريد ربط سلوك المستخدم بالسياسة. ستظهر القيمة فقط عندما يقلل هذا الاتصال التعرض الفعلي دون إغراق المستخدمين بالتنبيهات. تحذير يمنع نقرة احتيال تحويل مالي واحد هو قيمة. نظام تحذير يزعج آلاف الموظفين لدرجة تجاهل كل لافتة ليس كذلك. السجل المقبول يجب أن يشمل تجربة المستخدم، وليس فقط الإجراء الآلي.
الاستمرارية هي عنصر تحكم أمني عندما يصبح البريد الإلكتروني بنية تحتية للأعمال
غالبًا ما تتم مناقشة استمرارية البريد الإلكتروني كميزة وقت تشغيل، لكن في سياق الأمن والامتثال هي أكثر من وقت تشغيل. إنها عنصر تحكم في ذاكرة الأعمال. أثناء انقطاع البريد، لا يزال يتعين على المؤسسة تلقي تعليمات العملاء، والموافقة على المعاملات، والرد على المواعيد النهائية القانونية، وتنسيق العمليات، والحفاظ على سجل موثوق لما حدث. إذا أصبح البريد الإلكتروني معتمًا، فقد تفقد الشركة كل من التواصل والأدلة.
تصف مواد الاستمرارية العامة لـ Mimecast استمرارية صندوق البريد كطريقة سحابية للحفاظ على تدفق البريد الإلكتروني أثناء الكوارث أو وقت التوقف المخطط. تقول الصفحة إن المستخدمين يمكنهم الإرسال والاستقبال عبر Mimecast عندما يكون عميل البريد الإلكتروني القياسي غير متصل، وأن الخدمة تدعم انقطاعات من 24 ساعة حتى سبعة أيام من التبديل الكامل، وأن الرسائل المرسلة أو المستلمة أثناء الانقطاع تتم مزامنتها عند استعادة الخادم. تذكر Mimecast أيضًا اتفاقية مستوى خدمة لتوفر الخدمة وتشير إلى مراكز بيانات موزعة جغرافيًا والتكرار. هذه ادعاءات بائعة، لكنها تحدد السطح التشغيلي الصحيح: الزناد، ومدة التبديل، ووصول المستخدم، والمزامنة، والاسترداد.
توثيق المتطلبات الأساسية لا يقل أهمية عن صفحة التسويق. يحذر من أن الاستمرارية تتطلب تحضيرًا حتى يتمكن العميل من تقليل الإدارة أثناء الحدث. هذه هي النظرة الواقعية. الاستمرارية ليست شيئًا يجب أن يكتشفه الفريق أثناء الانقطاع. يحتاج المسؤولون إلى معرفة من يمكنه تشغيل الحدث، وأي المستخدمين مشمولون، وأي الأجهزة والتطبيقات يمكنها الوصول إلى البريد، وكيف تتصرف التقويمات، وكيف تتم مزامنة العناصر المرسلة، وكيف يعمل المصادقة، وكيف يتم توجيه البريد الخارجي، وكيف يتم إغلاق الحدث.
تتفاعل الاستمرارية أيضًا مع سياسة الأمان. إذا كانت منصة البريد الأساسية غير متاحة، هل لا تزال سياسات حماية التهديدات نفسها مطبقة؟ هل فحوصات URL والمرفقات لا تزال نشطة؟ هل سياسات منع فقدان البيانات مفعلة؟ هل تقارير المستخدم متاحة؟ هل وظائف الأرشيف والبحث قابلة للوصول؟ هل يضطر المسؤولون إلى مسار طارئ بضوابط أضعف؟ حدث استمرارية يحافظ على تدفق البريد لكنه يفقد السياسة أو التسجيل أو جودة المراجعة قد يخلق تعرضًا.
حدود الشبكة مهمة هنا مرة أخرى. توثيق Mimecast لمركز البيانات وعناوين URLs ينص على أن العملاء يجب أن يستخدموا التفاصيل الإقليمية الصحيحة للتوجيه الصحيح، وأن موردًا عالميًا يمكنه إعادة توجيه المسؤولين أو عملاء API إلى موقع حساب الوالدين الصحيح. توثيق رمز الحساب يقول إن الشبكة تؤثر على منطقة توجيه البريد الإلكتروني وموقع مركز البيانات والمنطقة الزمنية لوحدة التحكم. أثناء الحادث، تنتقل هذه التفاصيل من التكوين الخلفي إلى دليل حاسم. افتراض المنطقة أو وحدة التحكم الخاطئة يمكن أن يبطئ الاستجابة أو ينتج سجلات غير كاملة.
يجب أن يتضمن تقييم الاستمرارية القوي محاكاة طاولة وتمرين تحكم في التبديل. يجب على المشتري محاكاة انقطاع مخطط، والتحقق من أي المستخدمين يمكنهم العمل، والتحقق من حفظ الرسائل الواردة والصادرة، وتأكيد المزامنة بعد الاستعادة، وفحص السجلات، وقياس حجم مكتب المساعدة. يجب أن يسأل أيضًا ماذا يحدث إذا تزامن الانقطاع مع حملة تصيد أو طلب تعليق قانوني أو موعد نهائي للامتثال. هذا هو الوقت الذي تتوقف فيه الاستمرارية عن كونها شعار وقت تشغيل وتصبح جزءًا من سجل أمن البريد المقبول.
جودة الأرشيف تُقاس بالاسترجاع وسلسلة الحيازة وحوكمة الاحتفاظ
يمكن أن تبدو الأرشفة سلبية مقارنة بكشف التهديدات، لكنها مركزية في عرض قيمة Mimecast. الرسالة المحفوظة مفيدة فقط إذا كان يمكن العثور عليها والثقة بها ونطاقها وإنتاجها. في أمن البريد الإلكتروني، قد يثبت الأرشيف من تلقى رسالة خبيثة، وما رآه المستخدم، وأي مرفق تم تضمينه، وما إذا كان تحذير موجودًا، وما إذا تم تغيير سلسلة الرسائل، وما إذا تم الوفاء بالتزام قانوني أو امتثال. في حدث استمرارية، يمكن أن يكون الأرشيف أيضًا الجسر بين عمل الانقطاع وإعادة البناء لاحقًا.
تصف صفحة أرشيف البريد الإلكتروني لـ Mimecast Cloud Archive حول البيانات غير المنظمة عبر البريد الإلكتروني والمرفقات والرسائل الفورية، مع الاكتشاف الإلكتروني والحفظ والمراجعة. تقول مواد أرشيف عامة أخرى إن Mimecast تؤرشف البريد الإلكتروني الوارد والصادر والداخلي، وتخزن الرسائل المشفرة في مراكز بيانات موزعة جغرافيًا مع نسخ ثلاثية، وتدعم البحث الموحد السريع، وتقدم سلاسل حيازة مدفوعة بالامتثال، وتحتفظ بهيكل المجلدات، وتدير سياسات الاحتفاظ مركزيًا. هذه الادعاءات تعالج مخاوف المشتري الصحيحة: التغطية، والمرونة، وسرعة البحث، والاحتفاظ، والثقة الإثباتية.
الاختبار ليس ما إذا كان الأرشيف موجودًا. إنه ما إذا كان الأرشيف يمكنه الإجابة على سؤال معقد تحت موعد نهائي. قد يحتاج فريق قانوني إلى كل رسالة تتعلق بمورد على مدى ثلاث سنوات. قد يحتاج فريق امتثال إلى إظهار أن اتصالًا منظمًا تم الاحتفاظ به ولم يتم تغييره. قد يحتاج فريق أمان إلى البحث عن جميع الرسائل التي تحتوي على نطاق يتحكم فيه المهاجم عبر سلاسل البريد الواردة والصادرة والمعاد توجيهها. قد يحتاج موظف إلى استرداد رسالة مفقودة دون فتح تذكرة مكتب مساعدة. قد يحتاج مدير سجلات إلى إثبات أن سياسة الاحتفاظ طبقت باستمرار عبر المستخدمين النشطين والمغادرين.
كل من هذه المهام لها أنماط فشل. يمكن أن يكون البحث بطيئًا أو غير كامل. يمكن أن يتأخر الفهرسة. يمكن أن تتعارض سياسات الاحتفاظ. يمكن أن تكون التعليقات القانونية ضيقة جدًا أو واسعة جدًا. يمكن أن تكون أذونات التصدير خاطئة. يمكن أن تعقد حدود المنطقة الاسترجاع. يمكن أن يكون محتوى التعاون خارج أرشيف البريد ما لم يتم دمجه بشكل صحيح. قد يفترض العميل أن "كل شيء في Mimecast" بينما رسالة Teams أو محادثة Slack أو ملف مشترك يحكم عبر مسار مختلف.
استحواذ Mimecast الأخير على Aware ورسالة الحوكمة والامتثال تستجيب لهذه المشكلة بتوسيع الاهتمام إلى ما وراء البريد الإلكتروني إلى بيانات التعاون. تصف مواد الدعم العامة لـ Search & Discover for Email البحث الموحد عبر أنواع البيانات مثل البريد الإلكتروني ومنصات التعاون، بما في ذلك Slack، مع ميزات مدفوعة بالذكاء الاصطناعي للتحقيقات ومراجعة القضايا المبكرة. هذا مفيد من الناحية الاتجاهية لأن الأدلة الحديثة نادرًا ما تعيش فقط في صندوق البريد. لكنه يزيد أيضًا من تعقيد الحوكمة. يجب أن تحترم واجهة البحث الموحدة الأذونات وقواعد الاحتفاظ وتوقعات الخصوصية والحدود القضائية.
يجب قياس قيمة الأرشيف بتمارين الاسترجاع. اطلب رسائل محددة، وسلاسل واسعة، ومرفقات، ومستلمين خارجيين، وصادرات التعليق القانوني، ومحادثات عبر القنوات. قم بقياس وقت البحث، ووقت التصدير، والاكتمال، وجودة البيانات الوصفية، ووضوح الإذن، وعبء عمل المراجع. إذا كان الأرشيف يمكنه إنتاج الأدلة الصحيحة بسرعة وبشكل قابل للدفاع، فإن الحالة التجارية لـ Mimecast تتعزز. إذا كان استرجاع الأرشيف يتطلب تدخل متخصص، أو ينتج فجوات، أو يعتمد على افتراضات غير موثقة، يصبح المنتج تكلفة تخزين بدلاً من أصل إثباتي.
الاستجابة للحوادث هي حيث يجب أن تبقى الأتمتة قابلة للمراجعة
أفضل مكان لاختبار أتمتة Mimecast ليس لوحة تحكم مصقولة. إنها رسالة مشبوهة أبلغ عنها مستخدم. تقارير المستخدم فوضوية بما يكفي لكشف الحقيقة التشغيلية. بعض التقارير هي تصيد واضح. بعضها رسائل إخبارية. بعضها بريد رمادي. بعضها أخطاء داخلية. بعضها تهديدات حقيقية تجاوزت الفلاتر الآلية. النظام الجيد يفرز الضوضاء، ويرفع القليل الخطير، ويوثق القرار، ويغذي النتيجة مرة أخرى في الضوابط المستقبلية.
توثيق الاستجابة لحوادث البريد الإلكتروني لـ Mimecast يصف عدة طرق للمستخدمين النهائيين للإبلاغ عن الرسائل، مع تقديم الإبلاغ عبر Outlook للمستخدم النهائي كطريقة مفضلة. تتضمن التكوينات الموصى بها اليومية حتى يمكن معالجة التهديدات المحتملة، وإشعارات المستخدم النهائي. يقول موجز حل ذي صلة إن Mimecast Email Incident Response يجمع بين الذكاء الاصطناعي والخبرة البشرية لمعالجة الحوادث ويوفر التقارير والرؤى حول تهديدات البريد الإلكتروني والحوادث. هذا اقتراح تشغيلي متماسك: توجيه البريد المشبوه إلى عملية، تصنيفه، معالجته، والتعلم منه.
سؤال المشتري ليس ما إذا كانت هذه القائمة موجودة. إنه من يقبل القرار. إذا أبلغ مستخدم عن رسالة وصنفتها Mimecast أو فريق العميل كخبيثة، هل يمكن للنظام العثور على رسائل ذات صلة تم تسليمها؟ هل يمكنه تحديد من فتح الرسالة أو نقر على رابط أو أعاد توجيهها؟ هل يمكنه إزالة أو عزل النسخ بعد التسليم؟ هل يمكنه تصدير الأدلة إلى SIEM؟ هل يمكن للمسؤول شرح الإجراء لصاحب العمل؟ إذا كان التصنيف خاطئًا لاحقًا، هل يمكن استعادة الرسالة أو إصدارها نظيفًا؟
يجب أن تكون الأتمتة أقوى حيث تكون الإجابة واضحة وأضعف حيث يكون السياق البشري مهمًا. المرفقات الخبيثة المعروفة ونطاقات التصيد عالية الثقة ورسائل الحملات المؤكدة يمكن معالجتها بسرعة. رسائل الموردين الغامضة ومراسلات المسؤولين التنفيذيين والاتصالات القانونية الحساسة واستثناءات الأعمال المتعلقة بـ DLP تستحق مراجعة أكثر دقة. قيمة Mimecast تزداد عندما يمكنها فصل هذه الفئات وتقديم سياق كافٍ للمحللين للتصرف بشكل متناسب.
ينطبق نفس المبدأ على التكاملات. تنشر Mimecast إرشادات سجلات SIEM، وتؤكد مواد منصتها العامة على التكاملات مع SIEM و XDR وأدوات الأمان الأخرى. ناقش إصدار زخم النصف الأول تكاملًا موسعًا مع CrowdStrike ونظامًا بيئيًا أوسع لأكثر من 300 تكامل منتج أمان. يمكن أن تساعد هذه التكاملات في تحويل حدث بريد إلى صورة حادث أكمل، لكن فقط إذا تم فهم نموذج البيانات. يجب ربط حدث URL محظور وتقرير مستخدم وسجل تسليم بريد وحدث عزل نقطة نهاية وإشارة مخاطر هوية بشكل صحيح. وإلا تحصل المؤسسة على المزيد من الأحداث دون مزيد من اليقين.
قابلية المراجعة هي الحاجز. يجب أن يكون العميل قادرًا على إعادة بناء سبب تصرف Mimecast، وما البيانات المستخدمة، وأي سياسة طبقت، وأي مستخدم أو حساب خدمة اتخذ الإجراء، وما تغير في صندوق البريد، وما الأدلة التي تم تصديرها، وما مسار الاستثناء الموجود. إذا كان هذا السجل غير كامل، تصبح الأتمتة مشكلة ثقة. إذا كان كاملاً، يمكن لـ Mimecast تقليل عبء عمل المحلل دون أن تطلب من المؤسسة قبول صندوق أسود.
توسع التعاون والمخاطر الداخلية يوسع الوعد وديون التكامل
توسع حدود منتج Mimecast من خلال التطوير الداخلي والاستحواذ. جلبت Code42 قدرات Incydr للمخاطر الداخلية ومنع فقدان البيانات. جلبت Aware قدرات أمن التعاون والحوكمة. أضافت Elevate Security تسجيل المخاطر البشرية والتدخل. تمدد Collaboration Threat Protection فحص URL والمرفقات إلى Microsoft Teams و SharePoint و OneDrive. يعالج DMARC Analyzer انتحال النطاق وتفويض المرسل. يستهدف Incydr حركة البيانات غير العادية، بما في ذلك نشاط الملفات الخطرة والتكاملات مع أدوات مثل CrowdStrike و Palo Alto Networks Cortex XSOAR و Splunk. تركز Aware على بيانات التعاون في أدوات مثل Slack و Microsoft Teams.
المنطق الاستراتيجي واضح. الهجمات الحديثة وأحداث فقدان البيانات لا تحترم حدود البريد الإلكتروني القديمة. حملة الهندسة الاجتماعية يمكن أن تبدأ في البريد الإلكتروني، تنتقل إلى Teams، تستخدم مستندًا مشتركًا، تخترق حسابًا، تسرب ملفًا، ثم تعتمد على خطأ المستخدم لإخفاء الأثر. حدث DLP قد يتضمن ملف كود مصدر تم تحميله إلى حساب سحابي شخصي، أو جدول بيانات حساس أرسل خارجيًا، أو محادثة منظمة في قناة تعاون، أو إدخال نظام ذكاء اصطناعي يحتوي على بيانات عميل. برنامج أمان يرى فقط صندوق البريد الوارد أصبح غير مكتمل بشكل متزايد.
توثيق أمن التعاون لـ Mimecast يوضح كيف يصبح هذا التوسع ملموسًا. تمتد الحماية لـ Microsoft Teams لفحص URL والمرفقات لرسائل Teams؛ يمكن إزالة المرفقات الضارة من محادثات Teams ومساحة ملفات SharePoint؛ يمكن أن تؤدي عناوين URL الضارة إلى رسائل تمت إزالتها؛ يتلقى المستخدمون إشعارات قائمة على السياسة؛ يمكن للمسؤولين الوصول إلى الاكتشافات في وحدة التحكم الإدارية. تشير مواد الدعم العامة أيضًا إلى حدود، بما في ذلك البيئات غير المدعومة مثل Microsoft GCC High ومتطلبات ITAR وبعض القيود الإقليمية. هذه الاستثناءات مهمة لأنها تمنع المشترين من افتراض تغطية عالمية.
كلما اتسعت المنصة، زاد دين التكامل الذي يمكن أن تحمله. قد يواجه العميل وحدات تحكم متعددة، وتواريخ منتجات مكتسبة، ومفاهيم سياسة مختلفة، وتنسيقات أدلة مختلفة، وفرق دعم مختلفة، وحدود ترخيص مختلفة. تشير إشارات المراجعة العامة حول Mimecast إلى الثناء على الحماية والمعالجة، ولكن أيضًا تعليقات حول الإيجابيات الكاذبة، وتعقيد التكوين، والإدارة الثقيلة، وتأخير الحجر الصحي، والكمون، ومشكلات التوجيه أو الموصل. هذه إشارات سوق، وليست قياسات خاضعة للرقابة، لكنها تشير إلى قائمة العناية الواجبة للمشتري.
دين التكامل لا يعني أن الاستراتيجية خاطئة. يعني أن العملاء يجب أن يجعلوا البائع يظهر سير العمل اليومي. كيف يغير مستخدم عالي المخاطر سياسة البريد؟ كيف يظهر اكتشاف Teams بجوار اكتشاف صندوق البريد؟ كيف تتصل حركة بيانات Incydr بـ DLP للبريد أو أدلة الأرشيف؟ كيف تغذي أدلة DMARC Analyzer سياسة حماية العلامة التجارية؟ أي أنواع الأحداث تظهر في SIEM؟ أي المنتجات تشارك محرك سياسة، وأيها تبقى منفصلة؟ أي القدرات المكتسبة مدمجة اليوم، وأيها لا تزال على خريطة الطريق أو عبر وحدات التحكم؟
ميزة المنصة المتصلة هي نقاط عمياء أقل وتفويضات يدوية أقل. المخاطرة هي أن "متصل" يصبح كلمة مبيعات بينما لا يزال المسؤولون يعيشون داخل أدوات مجزأة. السجل المقبول يعطي طريقة عملية لمعرفة الفرق. إذا كان يمكن متابعة حادث عبر القنوات من رسالة إلى ملف إلى مستخدم إلى معالجة إلى أرشيف دون فقدان السياق، فإن قصة المنصة تعمل. إذا كانت كل خطوة تتطلب تصديرًا منفصلاً وجدول بيانات، فقد اشترى العميل اتساعًا بدون وحدة تشغيلية.
موقف الثقة يدعم العناية الواجبة بالبائع لكنه لا يثبت نتائج العميل
موقف ثقة Mimecast ذو صلة لأن المنصة تعالج الاتصالات الحساسة وقياسات الأمان وسجلات الأرشيف وإشارات سلوك المستخدم وربما بيانات منظمة. تسرد مواد مركز الثقة العامة الشهادات والتصديقات بما في ذلك ISO/IEC 27001:2022 و ISO/IEC 27701:2019 و ISO 22301:2019 و ISO/IEC 42001:2023 و SOC 2 Type 2 وإدخالات إقليمية أو قطاعية أخرى. تسرد صفحة الشركة المكاتب العالمية ومراكز البيانات في الولايات المتحدة وكندا والمملكة المتحدة وألمانيا وأستراليا وجنوب أفريقيا. هذه الحقائق تعطي فرق المشتريات والقانون والمخاطر نقطة بداية.
لكن الشهادات ليست فعالية المنتج. إدخال ISO أو SOC يمكن أن يدعم الثقة في برنامج إدارة الأمان للبائع وإدارة الخصوصية وضوابط استمرارية الأعمال أو قابلية التدقيق. لا يخبر العميل ما إذا كانت حملة تصيد محددة سيتم حظرها، أو ما إذا كان حدث الاستمرارية سيكون سلسًا، أو ما إذا كانت سياسة DLP ستتجنب الإيجابيات الكاذبة، أو ما إذا كان البحث في الأرشيف سيعيد جميع الرسائل ذات الصلة في نزاع قانوني.
ينطبق نفس التحذير على الاعتراف من المحللين. تقول Mimecast إنها سميت كقائد في Magic Quadrant لأمن البريد الإلكتروني لشهر ديسمبر 2025 من Gartner، وتقول صفحة Gartner العامة إن Mimecast Advanced Email Security يقدم تكامل البوابة وAPI ووحدات إضافية لحماية التهديدات المتقدمة و DMARC Analyzer وأمن التعاون، مع الأرشفة والاستمرارية كميزات دعم بنية تحتية. تقول صفحة Forrester الخاصة بـ Mimecast إن Forrester اعتبرها بائع أمن بريد إلكتروني راسخ يبني منصة إدارة مخاطر بشرية مع حماية البريد الإلكتروني والمراسلة والتعاون كركيزة أساسية. هذه إشارات اعتراف سوق مفيدة. لا تحل محل إثبات العميل.
توفر مواقع مراجعة العملاء إشارة مختلفة. أظهر Gartner Peer Insights تصنيف 4.5 مع مئات التصنيفات أثناء تمرير البحث، وسلطت التعليقات النموذجية الضوء على معالجة التهديدات وتخصيص السياسة مع ملاحظة الإدارة غير البديهية في بعض الحالات. أظهر تجميع الإيجابيات والسلبيات في G2 الإيجابيات الكاذبة ومشكلات تصفية البريد الإلكتروني وإعادة كتابة URL وسير عمل الإدارة الثقيلة وصعوبة التكوين إلى جانب تعليقات الحماية الإيجابية. تضمنت مراجعات TrustRadius عملاء يصفون نشر Microsoft 365 وفحص URL والمرفقات والفحص الداخلي والتحذيرات، مع الإبلاغ أيضًا عن الكمون والإيجابيات الكاذبة في التصفية ومشكلات فحص الملفات الكبيرة وأخطاء الموصل.
هذه الإشارات قيمة لأنها مختلطة تمامًا.
لا يجب معاملة أي مراجعة عامة كمعيار. المراجعات ذاتية الاختيار، وأحيانًا محفزة، وتعتمد بشكل كبير على تكوين العميل ونضج الموظفين. مع ذلك، تروي قصة متسقة: Mimecast هي عائلة منتجات جادة بقيمة تشغيلية حقيقية، ومخاطر المشتري تكمن في الإدارة والضبط والإيجابيات الكاذبة واعتماديات تدفق البريد والتعقيد عبر المنصات. هذا هو ملف المخاطر الذي يتوقعه المرء بالضبط من منصة أمن بريد وحوكمة مؤسسات ناضجة.
يجب أن تقسم العناية الواجبة بالبائع الأدلة إلى ثلاث فئات. أدلة الثقة والشهادة تقول ما إذا كان يمكن تقييم Mimecast كمزود خدمة جاد. الاعتراف السوقي يقول ما إذا كانت المنصة ذات مصداقية في فئتها. الاختبار المحلي يقول ما إذا كانت تعمل لتدفق بريد العميل ومستخدميه وبياناته وسياساته ونموذج التوظيف. فقط الفئة الثالثة يمكنها الإجابة على السؤال التشغيلي المهم.
يجب قراءة أدلة الموثوقية كجزئية، وليست حاسمة
الموثوقية ليست ثانوية بالنسبة لـ Mimecast. إذا كانت منصة أمان تقع في تدفق البريد وتوفر البحث في الأرشيف وتدعم الاستمرارية وتدير الاستجابة للحوادث، فإن الموثوقية تؤثر على كل من العمليات التجارية وسلامة الأدلة. تأخير البريد ليس مجرد إزعاج. يمكن أن يؤخر الطلبات والإشعارات القانونية ودعم العملاء والاستجابة للحوادث والتواصل التنفيذي. مشكلة وحدة التحكم الإدارية يمكن أن تبطئ قدرة فريق الأمان على إصدار رسالة أو التحقيق في حملة. مشكلة شبكة إقليمية يمكن أن تربك التوجيه والتصعيد.
تنشر Mimecast صفحة حالة وتوثيق دعم يشرح كيف يمكن للعملاء عرض الحالة الحالية والحوادث على مدى الأيام السبعة الماضية وحالة الخدمة حسب المنطقة. هذا مفيد، لكنها نافذة محدودة. لاحظت مجمعات حالة الطرف الثالث حوادث Mimecast الأخيرة أثناء تمرير البحث، بما في ذلك صيانة مجدولة لشبكة AU وتأخيرات تسليم SMS وتدهور وصول وحدة التحكم الإدارية للشريك ومشكلات وصول وحدة التحكم الإدارية في المملكة المتحدة وألمانيا وتأخيرات تسليم بريد إلكتروني في شبكة ZA وتأخيرات تسليم بريد إلكتروني في شبكة US في يونيو ويوليو 2026. هذه الإدخالات لا تثبت عدم موثوقية منهجية. إنها تثبت أن الموثوقية موضوع عناية واجبة نشط.
يجب على المشتري معالجة أدلة الحالة بنفس الطريقة التي يعالج بها أدلة الكشف: مفيدة لكن غير كاملة. قد لا تظهر صفحة الحالة العامة كل تدهور خاص بعميل. قد يلتقط مجمع الطرف الثالث الحوادث بشكل غير كامل. قد يكون لدى الشريك أو MSP رؤية إضافية. قد تكشف قياسات العميل الداخلية عن تأخيرات غير واضحة من صفحة البائع. المنظر الوحيد الموثوق يأتي من الجمع بين حالة البائع وسجلات تدفق بريد العميل وإدخال SIEM وتذاكر مكتب المساعدة وسجلات تأثير الأعمال.
يجب اختبار ادعاءات الاستمرارية تحت أوضاع الفشل، وليس الإعجاب بها في كتيب. ماذا يحدث إذا كان لدى Microsoft 365 مشكلة خدمة بينما Mimecast سليمة؟ ماذا يحدث إذا كان لدى Mimecast مشكلة إقليمية بينما Microsoft سليمة؟ ماذا يحدث إذا كان كل من مزود البريد السحابي ومزود هوية العميل لديهما تدهور جزئي؟ هل لا يزال بإمكان المستخدمين المصادقة؟ هل يمكن للمسؤولين الوصول إلى وحدة التحكم الصحيحة؟ هل يظل الأرشيف قابلاً للبحث؟ هل تتصرف إجراءات الاستجابة للحوادث وتعيد التشغيل أم تفشل بصمت؟ هل إشعارات المستخدم واضحة؟
تؤثر الموثوقية أيضًا على التكلفة. إذا أمضى المسؤولون ساعات في تشخيص ما إذا كان التأخير ناتجًا عن Mimecast أو Microsoft أو DNS أو موصل أو قائمة سماح أو شبكة إقليمية أو أداة أمان طرف ثالث، فقد فرض المنتج تكلفة تشغيل خفية. قد تظل هذه التكلفة تستحق الدفع إذا كان تقليل المخاطر كبيرًا، لكنها تنتمي إلى الحالة التجارية.
أقوى موقف موثوقية سيكون دفتر تشغيل موثق مع تفاصيل التوجيه الإقليمي واشتراكات صفحة الحالة ومسارات التصعيد وجمع السجلات وإجراءات التبديل وخطوات التراجع ومراجعة ما بعد الحادث. يمكن لـ Mimecast توفير المكونات، لكن العميل يملك الإجراء. لا يمكن لمزود الخدمة جعل سجل الاستمرارية مقبولًا إذا لم يتدرب العميل على الحدث أبدًا.
الحالة التجارية هي تقليل التعرض ناقص عبء التشغيل
تبدأ الحالة التجارية لـ Mimecast بالمخاطر الحقيقية. يظل البريد الإلكتروني قناة أساسية للتصيد واختراق البريد الإلكتروني التجاري وتسليم البرمجيات الخبيثة والانتحال واحتيال الموردين وسرقة بيانات الاعتماد. تخلق منصات التعاون مسارات جديدة للروابط الخبيثة والملفات والهندسة الاجتماعية. يمكن أن يحدث فقدان البيانات عبر البريد الإلكتروني ومحركات الأقراص السحابية والوسائط القابلة للإزالة والحسابات الشخصية وأدوات التعاون. يمكن أن تخلق فشل الأرشيف تعرضًا قانونيًا. يمكن أن تقاطع فشل الاستمرارية العمليات. يظل السلوك البشري مركزيًا في جميع هذه المخاطر تقريبًا.
الحجة لـ Mimecast هي أن منصة واحدة يمكنها تقليل عدة فئات من التعرض في وقت واحد: تهديدات البريد الإلكتروني المتقدمة، وانتحال النطاق، والبريد المشبوه الذي أبلغ عنه المستخدم، وتوقف البريد، واسترجاع الرسائل المحفوظة، والتهديدات القائمة على التعاون، وحركة بيانات المخاطر الداخلية، والمخاطر المدفوعة بالسلوك. إذا كانت هذه الضوابط متصلة حقًا، يمكن للعميل تقليل انتشار البائعين، وتوحيد الأدلة، وأتمتة القرارات الروتينية.
يبدأ الطرح على الفور. الترخيص هو فقط التكلفة الأولى. يتطلب التنفيذ تكوين تدفق البريد وإعداد نقطة النهاية الإقليمية وأذونات الهوية والدليل وتواصل المستخدم ونشر الإبلاغ من قبل المستخدم النهائي واليومية وتكامل SIEM وترحيل الأرشيف وتصميم سياسة الاحتفاظ وتدريب الاستمرارية وضبط DLP وجرد نطاق DMARC وتفويض أداة التعاون وتدريب المسؤول. تضيف العملية المستمرة مراجعة الحجر الصحي وطلبات الإصدار وضبط الإيجابيات الكاذبة وإدارة الاستثناءات وتصعيد الدعم ومراجعة السياسة وتنسيق التعليق القانوني وتصدير الأرشيف وتدريب المستخدمين والتفاوض على التجديد.
هناك أيضًا تكلفة فرصة. يمكن لمنصة كبيرة استبدال أدوات نقطة، لكن فقط إذا قام العميل بالفعل بإيقاف تلك الأدوات أو تقليل العمل اليدوي. إذا كانت Mimecast موضوعة فوق Microsoft Defender وقائمة انتظار إبلاغ عن التصيد منفصلة وأداة DLP منفصلة وأرشيف منفصل ومنصة مخاطر داخلية منفصلة وسير عمل SIEM منفصل دون تبسيط أي شيء، فقد تدفع الشركة ثمن التداخل والتعقيد. على العكس، إذا أصبحت Mimecast المسار الموثوق لقرارات البريد واسترجاع الأرشيف والاستجابة للاستمرارية وفرز تقارير المستخدمين، يمكنها تقليل عدد الأماكن التي يجب أن يعمل فيها المسؤولون.
يجب قياس اقتصاديات الوحدة من خلال سير العمل. للأمن الوارد، عد الرسائل الضارة التي تم تسليمها والحجر الصحي الكاذب ووقت الإصدار وشكاوى المستخدمين. لتقارير المستخدمين، عد التقارير في الأسبوع والتصنيفات التلقائية ودقائق المحلل لكل حالة والتهديدات المؤكدة التي تم تفويتها. للاستمرارية، عد دقائق الانقطاع التي تم تجنبها وتذاكر مكتب المساعدة وأخطاء المزامنة وانقطاعات عملية الأعمال. للأرشيف، عد وقت الاسترجاع واكتمال التصدير وجهد المراجعة القانونية ونجاح الخدمة الذاتية. لـ DMARC، عد المرسلين المصرح لهم المحددين وتقليل الإرسال الاحتيالي وتقدم التنفيذ.
للمخاطر الداخلية وحماية التعاون، عد الحركات الخطيرة المؤكدة والتنبيهات الكاذبة ووقت المعالجة والتصعيدات التجارية.
يجب أن يكون سؤال التجديد صريحًا: أي القرارات تجعلها Mimecast أو تعدها بشكل جيد بما يكفي حتى تثق بها المنظمة الآن؟ إذا كانت الإجابة "نحجب الكثير من البريد"، فإن حالة العمل ضعيفة. إذا كانت الإجابة "يمكننا إثبات سبب حظر رسالة أو إصدارها، والحفاظ على البريد متاحًا أثناء الانقطاع، واسترجاع الأدلة المحفوظة بسرعة، وفرز تقارير المستخدمين دون إرباك المحللين، وضبط احتكاك المستخدم مع المخاطر"، تصبح الحالة أقوى بكثير.
اختبار المشتري الجاد يجب أن يكون تدريب قرار متكرر
لا يجب على المشتري تقييم Mimecast من خلال عرض توضيحي واحد. عائلة المنتجات تشغيلية جدًا لذلك. يجب اختبارها من خلال تدريبات قرار متكررة تستخدم تدفق بريد العميل الخاص ومتطلبات الأرشيف وسلوك المستخدم والتزامات الامتثال ونموذج التوظيف.
التدريب الأول هو رسالة واردة مشبوهة. تضمين برمجيات خبيثة واضحة وبريد مورد حميد ونص هندسة اجتماعية ونطاقات مشابهة وتصيد برمز QR وروابط آمنة وروابط خبيثة ومرفقات تتطلب عزلًا ورسائل تغير المخاطر بعد التسليم. قياس ما إذا كانت المنصة تحظر أو تحذر أو تحتجز أو تسمح بشكل مناسب. الأهم، قياس ما إذا كان المسؤولون يمكنهم شرح القرار والعثور على السجل لاحقًا.
التدريب الثاني هو إصدار إيجابية كاذبة. يتم احتجاز رسالة تنفيذية شرعية. يتم حجر مرفق مورد حساس للوقت. إجراء إعادة كتابة URL يكسر سير عمل الأعمال. قياس من يلاحظ ومن يمكنه الإصدار وكم يستغرق الإصدار وما إذا كان الإصدار يضعف الحماية المستقبلية وما إذا تم إشعار المستخدم وما إذا كان الاستثناء ينتهي. هذا التدريب حاسم لأن الأداة التي لا تستطيع التعافي بأمان من الحظر الزائد ستفقد ثقة المستخدم.
التدريب الثالث هو إبلاغ المستخدم والاستجابة للحوادث. أرسل مزيجًا من الرسائل المبلغ عنها إلى مسار إبلاغ المستخدم النهائي: عينات تصيد حقيقية في بيئة اختبار آمنة ورسائل محاكاة ونشرات إخبارية وأخطاء داخلية وبريد رمادي. قياس التصنيف التلقائي وعبء عمل المحلل وتجميع التكرار والبحث عن الرسائل ذات الصلة وإجراء المعالجة والإشعارات وتصدير SIEM وجودة سجل التدقيق. الهدف ليس إزالة كل إنسان. الهدف هو جعل المراجعة البشرية نادرة ومركزة وأفضل إعلامًا.
التدريب الرابع هو الاستمرارية. قم بتشغيل تمرين استمرارية مخطط لمجموعة محددة. تأكد من الوصول وسلوك الإرسال والاستقبال وسلوك التقويم والوصول إلى الأرشيف والمصادقة والمزامنة بعد الاستعادة وحجم مكتب المساعدة والسجلات. ثم أضف طبقة أمان: تصل رسالة مشبوهة أثناء الحدث، ويبلغ عنها مستخدم، ويطلب فريق قانوني سلسلة الرسائل بعد ذلك. إذا لم تستطع الاستمرارية الحفاظ على الأمان وسلوك الأدلة تحت الضغط، فإن الميزة غير مكتملة.
التدريب الخامس هو الأرشيف والحوكمة. ابحث عن رسائل معروفة ومحادثات واسعة ومرفقات وسلاسل مشاركة خارجية وعناصر محذوفة وأمثلة تعليق قانوني واتصالات عبر القنوات إذا كانت Aware أو حوكمة التعاون ضمن النطاق. قس وقت الاسترجاع واكتمال البيانات الوصفية وتنسيق التصدير وأذونات المراجع ودعم سلسلة الحيازة ووضوح سياسة الاحتفاظ. يجب أن تشارك فرق القانون والامتثال، لأن نجاح الأرشيف ليس حكمًا تقنيًا فقط.
التدريب السادس هو ربط التعاون والمخاطر الداخلية. يحدث رابط Teams مشبوه وملف SharePoint وسلسلة بريد إلكتروني وحركة بيانات خطيرة حول نفس المستخدم أو المشروع. قس ما إذا كانت Mimecast يمكنها إظهار العلاقة دون إعادة بناء يدوي. إذا بقيت Incydr و Aware و DMARC Analyzer و Email Incident Response و Advanced Email Security جزر تشغيل منفصلة، يجب أن يعرف العميل قبل الالتزام برواية المنصة.
يجب أن ينتج كل تدريب بطاقة أداء: العناصر الضارة التي تم إيقافها، والعناصر الضارة التي تم تفويتها، والعمل المشروع الذي توقف، ودقائق المحلل، واحتكاك المستخدم، واكتمال الأدلة، ووقت المعالجة، وجودة التراجع، واعتماد الدعم. يجب تكرار بطاقة الأداء بعد الضبط لأن نتائج التشغيل الأولى غالبًا ما تعكس عدم نضج التكوين. السؤال النهائي هو ما إذا كان النظام المضبوط ينتج مخاطر خطيرة أقل وقرارات يدوية أقل من المجموعة الحالية للعميل.
حد الأدلة هو نقطة الحكم
السجل العام يجعل Mimecast ذات مصداقية. لديها قاعدة عملاء كبيرة واتساع منتج حالي وبصمة خدمة عالمية ومواد مركز ثقة واعتراف محللين وتراث أمن بريد ناضج واستراتيجية تتطابق مع اتجاه السوق. البريد الإلكتروني والتعاون والبيانات والسلوك البشري وحوكمة الذكاء الاصطناعي تتقارب. Mimecast محقة في الجدال بأن هذه المخاطر يجب إدارتها معًا.
السجل العام لا يسمح لمراقب خارجي بإعلان حكم فعالية عالمي. لا يثبت بشكل مستقل معدل اكتشاف حاليًا أو معدل إيجابيات كاذبة أو معدل نجاح استمرارية أو معدل اكتمال استرجاع الأرشيف أو معدل دقة DLP أو معدل دقة مخاطر المستخدم أو درجة جودة التكامل أو عائد استثمار خاص بالعميل. تصف صفحات البائع القدرات. تشير صفحات المحللين المحطات إلى اعتراف السوق. تكشف مواقع المراجعة تجارب العملاء. تكشف صفحات الحالة إشارات موثوقية جزئية. لا شيء من هذا يحل محل الاختبار المحلي.
يجب أن يجعل حد الأدلة هذا المشترين أكثر دقة، وليس أكثر تشاؤمًا. الاستنتاج الصحيح ليس أن Mimecast لا يمكنها العمل. الاستنتاج الصحيح هو أن قيمة Mimecast ظرفية وقابلة للقياس. ستكون أقوى حيث يحتاج العميل إلى أمن بريد جاد واحتفاظ بأرشيف واستمرارية واستجابة للحوادث وحوكمة مخاطر عبر القنوات، وحيث يكون فريق الأمان مستعدًا لضبط السياسات والحفاظ على التكاملات وتدريب أنماط الفشل. ستكون أضعف حيث يريد العميل فلترًا خفيفًا غير مرئي، ويفتقر إلى مسؤولين لإدارة الاستثناءات، ويرفض قياس الإيجابيات الكاذبة، أو لديه بالفعل مجموعة ناضجة ستقوم Mimecast بمجرد تكرارها.
حدود CoreGrid هي تذكير مفيد. أمن البريد هو بنية تحتية. البنية التحتية تنجح عندما تثبت التفاصيل المملة: التوجيه والمناطق والموصلات والسياسات والسجلات والأرشيف والأذونات وصفحات الحالة والتبديل والاستعادة وتصدير الأدلة. تفشل عندما يتم افتراض هذه التفاصيل. طموح منصة Mimecast قد يكون واسعًا، لكن اختبار المشتري ملموس. هل يمكنها الحفاظ على تدفق البريد وأدلة التهديد وسجلات الاحتفاظ أثناء تصفية الرسائل العدائية والحفاظ على العمل العادي مستمرًا؟
يجب قبول الإجابة فقط بعد تدريبات متكررة. نشر Mimecast الذي ينتج سجل أمن وامتثال قابل للدفاع يستحق الاهتمام حتى لو لم يكن الخيار الأبسط. النشر الذي ينتج لوحات تحكم مثيرة للإعجاب لكنه يترك المسؤولين غير قادرين على شرح أو عكس أو استرجاع القرارات ليس كافيًا. بالنسبة لـ Mimecast - CoreGrid، الإثبات الحقيقي هو سجل الرسالة الذي ينجو من الحادث، وليس الادعاء بأن الرسالة تم فحصها.