
الخلاصة
- تقول RIPE NCC إن واجهة RPKI لديها تدعم الآن إنشاء شهادات مفاتيح موجّهات BGPsec وإدارتها.
- تجيز الشهادة مفتاحاً مرتبطاً برقم AS؛ لكنها لا تجعل الموجّه يوقّع الإعلانات ولا تجعل جاره يتحقق من المسار.
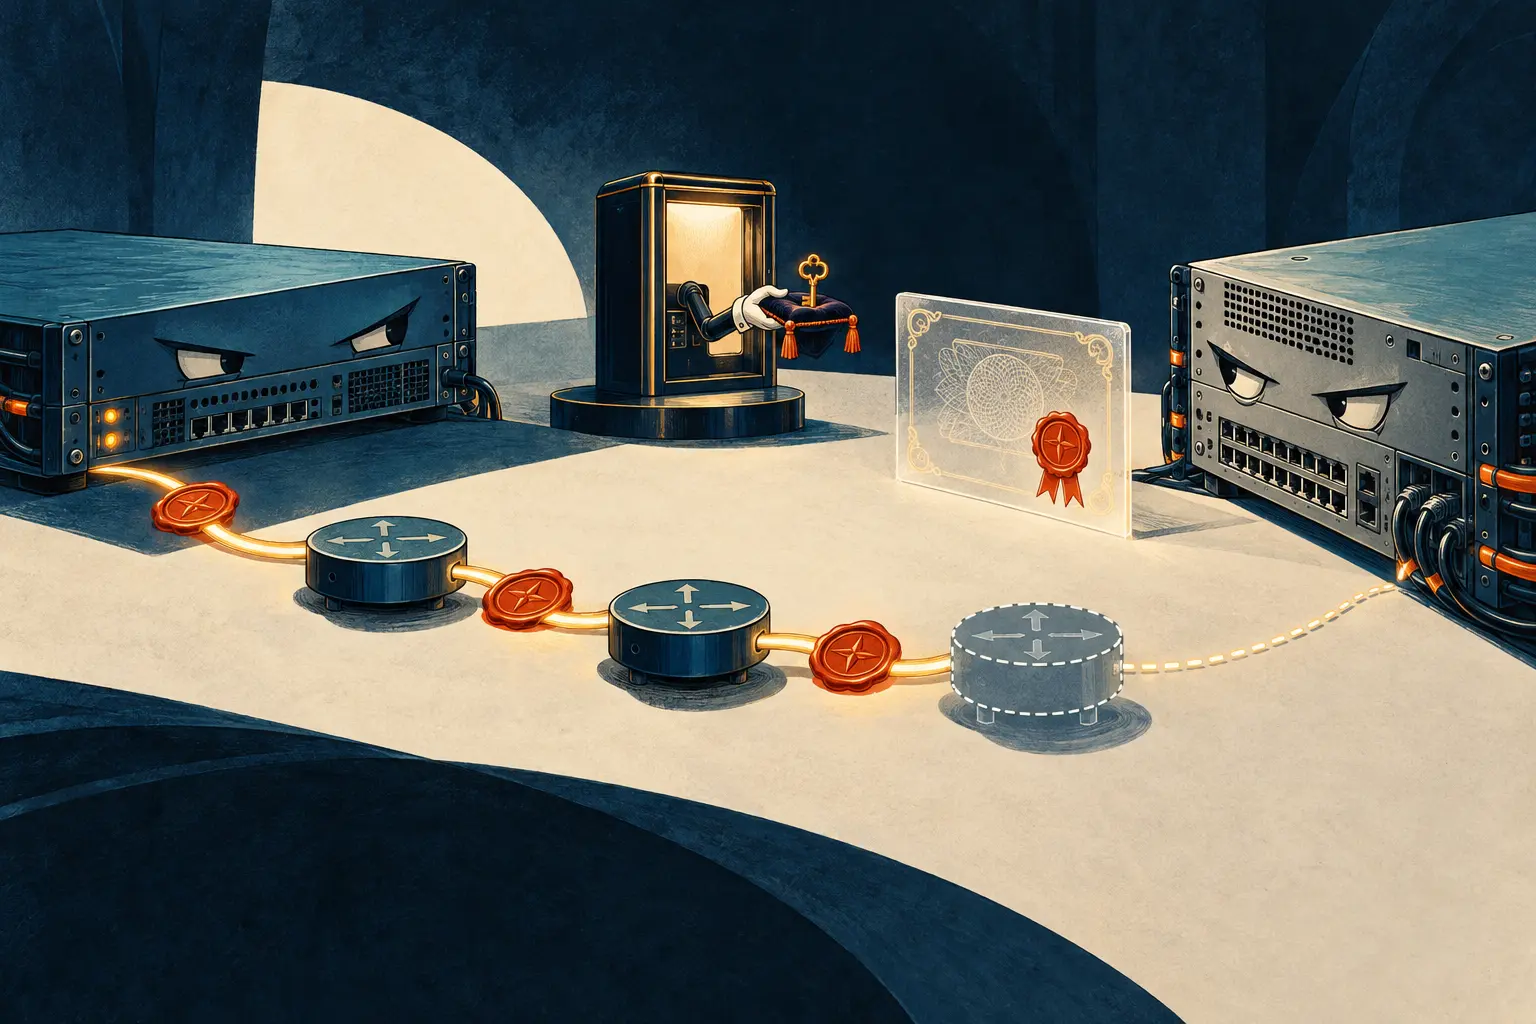
كان لدى BGPsec عائق يشبه معاملة تنتظر ختماً: المعيار يحدد منذ سنوات شكل شهادة مفتاح الموجّه، لكن المشغّل ظل بحاجة إلى إدخال إصدارها في أعمال RPKI المعتادة. أضافت RIPE NCC الآن مساراً عبر الواجهة. يمكن للبرمجيات تقديم الطلب وإدارة الشهادة. أما الموجّه فلا يظهر في الرف بعد نقرة واحدة.
قال تحديث RIPE NCC للأعضاء في 23 أكتوبر إن واجهة RPKI تتيح إنشاء شهادات مفاتيح موجّهات BGPsec وإدارتها. وفي اليوم السابق، أوضح Tim Bruijnzeels، المهندس الرئيسي في RIPE NCC، على قائمة RIPE Routing WG أن حامل رقم AS يستطيع إجازة مفتاح لتوقيع تحديثات BGP. وتشير وثائق الواجهة المنشورة إلى بيئة RPKI التجريبية localcert.ripe.net، وتشرح إنشاء كائنات المفاتيح واسترداد الشهادة وسلسلتها. تثبت الوثائق وجود قدرة على التهيئة عبر الواجهة؛ لكنها لا تحصي الأعضاء الذين يستخدمونها في الإنتاج ولا تحدد نقطة وصول عامة لكل الحسابات.
للشهادة وظيفة محددة. يعرّف RFC 8209 شهادة RPKI نهائية تربط المفتاح العام برقم AS واحد أو أكثر. يحتفظ الموجّه بالمفتاح الخاص المقابل، ويستخدمه إذا كان يدعم BGPsec لتوقيع معلومات المسار عند إرسال تحديث BGPsec إلى نظير خارجي. يستطيع الموجّه المستقبل فحص المسار الموقّع بالاستناد إلى الشهادات والتوقيعات المتاحة.
هذا يختلف عن وظائف كائنات RPKI الأخرى. يحدد ROA أي AS يستطيع إعلان بادئة؛ وتسجل ASPA مزوّدي الخدمة الذين أجازهم حامل AS؛ أما BGPsec فيحمل التوقيعات على امتداد مسار AS. ووصف Bruijnzeels هذه الأدوات بأنها متكاملة. شهادة مفتاح الموجّه جزء من آلية توقيع المسار، وليست اسماً آخر للتحقق من مصدر المسار أو اكتشاف تسريب المسارات.
أهم جملة في رسالة مهندس RIPE NCC ليست الإعلان، بل قوله إن دعم الموجّهات المادية متأخر وإن النشر التدريجي والأداء ما زالا تحديين. تزيل الواجهة عملاً يدوياً من مرحلة واحدة. لكنها لا تفاوض جلسة BGPsec نيابة عن الموجّه، ولا تحمي المفتاح الخاص داخل الجهاز، ولا تجعل الجار يفهم السمة الموقعة، ولا تختار للمشغّل ما يفعله عند غياب المسار الموقّع.
سُلّم التشغيل واضح: طلب الشهادة؛ حماية المفتاح الخاص وتثبيته؛ تفعيل BGPsec على الموجّهات والجلسات المتوافقة؛ إرسال تحديثات موقعة؛ ثم تحقق الموجّهات المستقبلة منها. لكل درجة مسؤول تشغيل مختلف. نجاح الواجهة يثبت الدرجة الأولى. ولا تحدد المواد المنشورة نقطة إنتاج عامة لكل الأعضاء أو تطبيقات الموجّهات التي أنجزت بقية الخطوات. وقد أقر مهندس RIPE NCC نفسه بتأخر دعم الأجهزة؛ وهذه هي المعلومة التالية التي يحتاجها المشغّلون.
هذا تقدم مفيد للمشغّل. إصدار الشهادة عمل في مستوى التحكم، وتتيح الواجهة أتمتته مع مهام RPKI الأخرى. وسيكون الاختبار المقنع هو وصل شهادة بموجّه محدد ومفتاح محمي ونظير على جلسة BGPsec وتحديث اجتاز التحقق. حتى الآن سهّلت الواجهة مرحلة واحدة من التهيئة. المسار لا يوقّع نفسه.
المصادر: تحديث RIPE NCC للأعضاء، 23 أكتوبر 2026؛ Tim Bruijnzeels، قائمة RIPE Routing WG، 22 أكتوبر 2026؛ وثائق واجهة BGPsec لدى RIPE NCC؛ RFC 8209؛ RFC 8205؛ بيان ممارسات التصديق RIPE-851.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات



