
الموضوع
دورة حياة البرامج والارتباط بها
ضمن جانب الموضوع، تربط تحليلات موضوع دورة حياة البرامج والارتباط بها المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

IETF
بقي مفتاح التوقيع في المنزل، لكن النشر خرج منه: RFC 9526
يمكن لجهاز منزلي أن ينشئ منطقة DNS عامة ويوقّعها من دون أن يجيب عن استعلام عام واحد. يصوغ RFC 9526 هذا الفصل عمداً: المؤلف المشفّر داخل المنزل، أما التوزيع والربط بالمنطقة الأم والمشاهدة العامة فتقع لدى جهات أخرى.

IETF
عثر Fast-Reconnect-ID على سياق، لكنه لم يصادق على النظير
يخفي RFC 5106 اسم المستخدم داخل هوية مستعارة، لكنه يترك realm ظاهراً كي يعمل توجيه AAA. هذه الخصوصية المحدودة لا تحوّل FRID إلى إثبات هوية؛ فهي تختار سياقاً يجب اختباره بعد ذلك بمفاتيحه القديمة ومدخلات جديدة.

IETF
نجح التحقق من التوقيع، لكن التفويض لم يُعتمد بعد
قد يظل مفتاح التوقيع صالحاً من الناحية الحسابية بعد انتهاء اعتماد جهة التحقق. يفصل RFC 5105 بين صحة التوقيع، والثقة المؤسسية في المفتاح، وقرار السجل، ونشر تفويض ENUM فعلياً.
IETF
طُلبت نقطة التحديث، لكن وحدة فك الترميز لم تتعافَ بعد
تسمح RFC 5104 للمستقبِل بأن يطلب من مرسِل الفيديو نقطة تعيد وحدة فك الترميز إلى حالة معروفة. غير أن ساعة التحكم وساعة الوسائط قد ترويان قصتين مختلفتين، ولا يثبت سجل FIR وحده اكتمال الحزم أو إعادة بناء الحالة أو ظهور صورة صالحة للمستخدم.
IETF
كان الخط في حالة operational، لكن المكالمة لم تكتمل بذلك
جعل RFC 5098 إعدادات NCS وحالة جهاز PacketCable MTA قابلة للفحص. غير أن أكثر القيم طمأنة تتوقف عند تجهيز الخط وتأكيد CMS لرسالة RSIP؛ فلا تثبت رنين الهاتف أو وصول الوسائط أو حدوث محادثة.
IETF
حمل الظرف اسم AES-GCM، وبقي تاريخ nonce خارجه
حددت RFC 5084 بدقة كيف يحمل CMS خوارزميتي AES-GCM وAES-CCM. لكن الظرف الصالح لا يروي سوى عملية واحدة؛ أما إثبات أن nonce لم يُستخدم من قبل مع المفتاح نفسه فيحتاج إلى سجل يتجاوز حدود الظرف.
IETF
فُتح IPV6CP، لكن العنوان العالمي لم يُثبت بعد
يحدد RFC 5072 لحظة واضحة في تحكم IPv6 فوق PPP. لكنه لا يحول تلك اللحظة إلى إثبات لوحدانية عنوان عالمي أو وجود مسار أو نجاح خدمة.

IETF
بقي الاسم، أما سلطة المورد فاحتاجت إلى دليل: RFC 9517
تمنح RFC 9517 موارد بيانات البحث اسماً عالمياً من نوع DDI URN ومساراً عبر DNS لاكتشاف الخدمات. يحافظ المعرّف على المرجع، لكنه لا يضمن نجاح الحل أو بقاء المستودع أو صحة النسخة أو استمرار حفظ المورد.

IETF
قُبل التفضيل، ولم يُثبت عنوان المصدر
يمنح RFC 5014 تطبيق IPv6 وسيلة لطلب صفة في عنوان المصدر، ولا يمنحه شهادة بأن الصفة كانت متاحة أو اختيرت أو خرجت على الشبكة. هذه المسافة بين الرغبة والنتيجة هي موضع الرقابة الحقيقي.
IETF
وصل التتبع إلى الاسم ولم يثبت مساراً وحيداً للمحتوى: RFC 9507
تمنح RFC 9507 الشبكات التي توجّه الطلبات بالأسماء أداة traceroute خاصة بها. تكشف جلسة واحدة فرعاً عبر الموجّهات أو الذاكرة الوسيطة أو التطبيق المحلي، لكنها لا تثبت أصلاً وحيداً أو مساراً دائماً أو اكتمال تسليم المحتوى.

IETF
ردّ الخادم أخضر، لكن حضور الطرف لم يُثبت
يتيح RFC 5007 طلب صورة الربط التي يحتفظ بها خادم DHCPv6. هذه الصورة قد تساعد التشغيل، لكنها لا تثبت وحدها أن الطرف متصل الآن، أو أن هوية المشترك صحيحة، أو أن الحركة مشروعة، أو أن الإذن نُفذ.

IETF
جعلت البتات الفقد مرئياً ولم تصدر الحكم: RFC 9506
تتيح RFC 9506 لطرفي النقل المشفّر كشف عدد قليل من الإشارات المنضبطة لقياس الفقد والتأخير على المسار. يساعد البت المرئي في التشخيص، لكن حالة الطرف وموضع المراقب والتوقيت والمسار ومعاملة الطابور ونتيجة التطبيق تظل أدلة مستقلة.
IETF
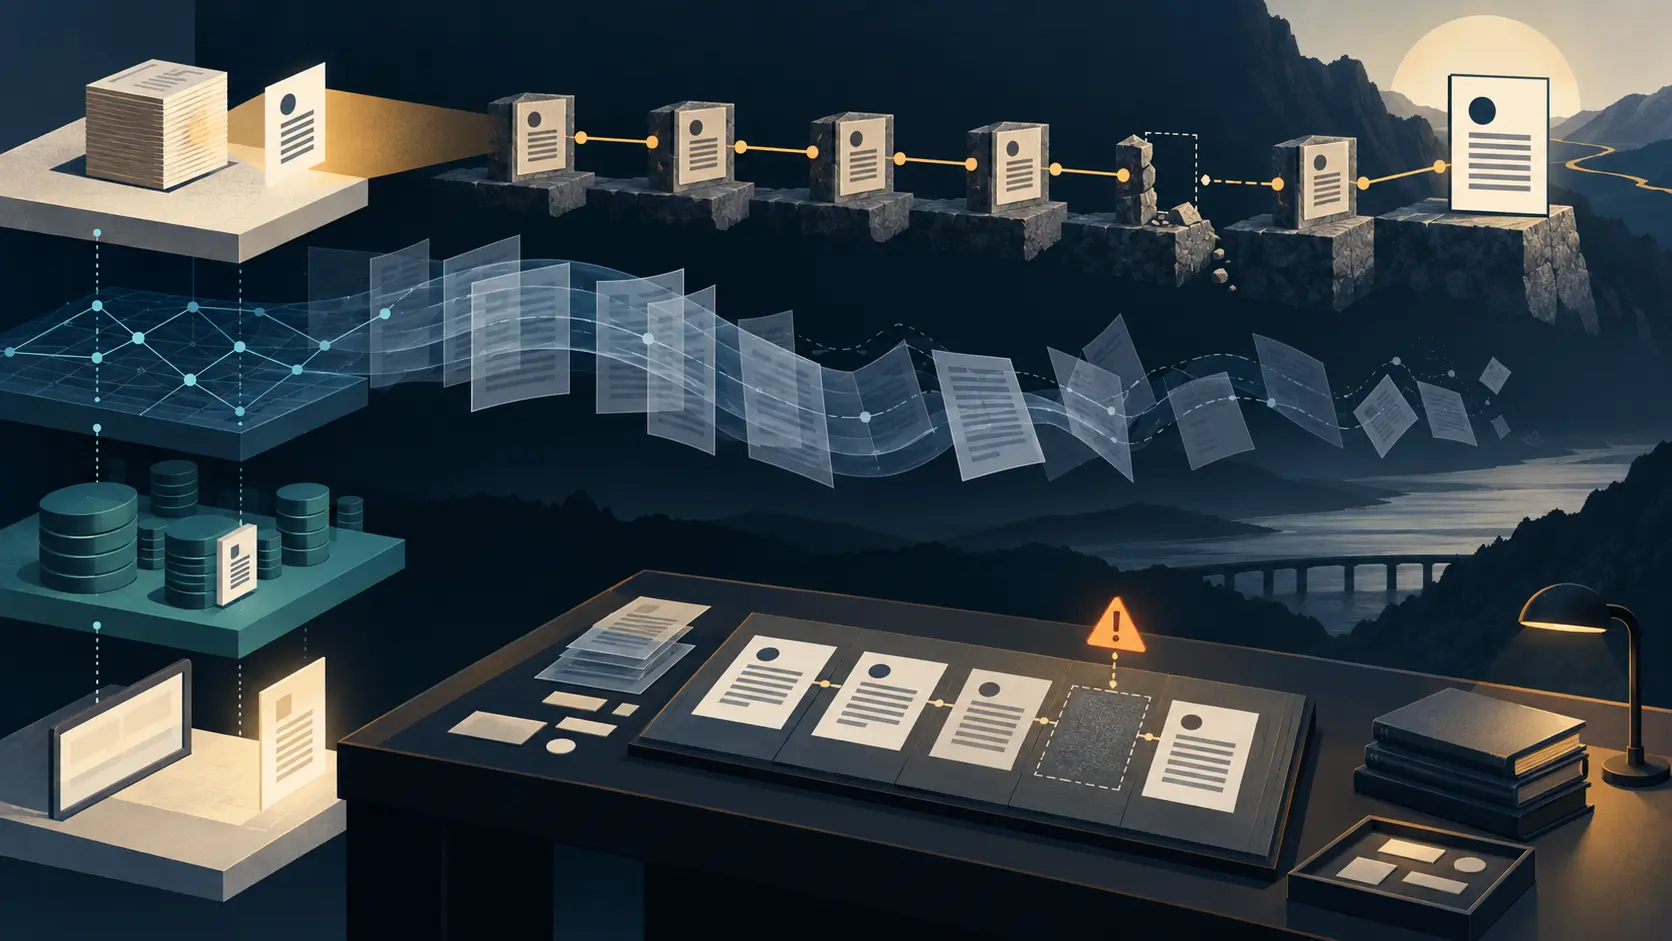
الرابط يقود إلى الأرشيف، لكنه لا يثبت أن التاريخ أُعيد بناؤه
يفصل RFC 5005 بين الخلاصة الكاملة والخلاصة المقسمة والأرشيف القابل لإعادة البناء. ومن منظور سلسلة الحيازة، لا يثبت المسار إلى الوثائق القديمة أن العميل اجتاز المسار كله أو حفظ النتيجة أو عرضها للقارئ كما ينبغي.

IETF
نجح MOVE، لكن مرجع الموضع اختفى قبل التنفيذ: حدود RFC 3648
يطلب عميل وضع عضو بعد اسم محدد، ثم يتغير تكوين المجموعة قبل أن تُحسم العملية. لا يكفي أن تكون صيغة `Position` صحيحة: يجب أن يظل المقطع المرجعي عضواً، وأن تسمح الصلاحيات والقفل بالتغيير، وأن تُقرأ النتيجة فعلياً. وفي النقل داخل الأب نفسه بلا موضع صريح، يجيز RFC 3648 نتيجتين…

IETF
حمل الطلب دليله معه، لكنه لم يملك سلطة إصدار الشهادة: RFC 9733
تتيح RFC 9733 لطلب الشهادة أن يحتفظ بدليل منشئه بعد الانتظار والتمرير عبر عدة عقد. هذه القابلية للنقل تجعل ضم الأجهزة أكثر صموداً، لكنها لا تستبدل موافقة مسجّل النطاق ولا قرار سلطة التسجيل ولا إصدار سلطة التصديق ولا قبول الجهاز في التشغيل.

IETF
نُشرت ممارسات التصديق، وبقي تنفيذها بحاجة إلى دليل: RFC 3647
قد يعلن تقرير المراجعة أن الضوابط خضعت للتقييم، لكن هذه العبارة لا تكشف الفترة ولا العينة ولا الاستثناءات ولا ما حدث بعد يوم الفحص. يضع RFC 3647 نطاق المراجعة واستقلال المقيم ومعالجة النقص في خانات منفصلة؛ أما الدليل التشغيلي فيجب أن يبقى مرتبطاً بكل فعل ونتيجة.
IETF
عاد مسبار الإدارة، لكن خدمة المستأجر لم تُثبت بعد: RFC 9772
قد تصل استجابة OAM عبر نفق Geneve في موعدها بينما تبقى معاملة العميل معطلة. لا يوجد تناقض إذا كان المسبار قد اختبر قناة الإدارة ولم يدخل المسار الذي تسلكه الخدمة. قيمة RFC 9772 أنه يُبقي كل نتيجة مرتبطة بالـVNI والمسار والمعالجة والنقطة التي شاهدتها فعلاً.

IETF
صُودق على إعداد DNS، لكن الاسم المقصود بقي سؤالاً آخر: RFC 3646
يمكن للمصدر أن يكون موثقاً، وللإجابة أن تحمل توقيعاً صحيحاً، ومع ذلك يصل التطبيق إلى اسم لم يقصده المستخدم. يوضح RFC 3646 أن الثقة في رسالة DHCPv6، والثقة في بيانات DNS، وصحة مسار الاختيار هي أحكام مستقلة يجب ألا تُدمج في إشارة خضراء واحدة.

IETF
فُكّت شفرة المجموعة، لكن هوية المرسل بقيت بحاجة إلى دليل: RFC 9750
حين تتخذ لجنة قيادية قراراً حساساً استناداً إلى رسالة مشفرة، قد تتحول عبارة «تم التحقق» إلى تفويض لم تمنحه التقنية قط. تفصل RFC 9750 بين امتلاك سر المجموعة، وتوقيع العميل، وربط الهوية، وسلطة التطبيق، والتسليم، والنتيجة الفعلية.

IETF
كان التوقيع صحيحاً، لكن الإذن بقي سؤالاً منفصلاً
قد تبدو علامة التحقق الخضراء في لوحة تشغيل DNS كأنها حسمت كل شيء: هوية موثوقة، وطلب مسموح، وسجل تغيّر، ونتيجة وصلت إلى القراء. غير أن RFC 3645 يثبت جزءاً واحداً فقط من هذه السلسلة. يستطيع GSS-TSIG إنشاء سياق أمني والتحقق من الرسائل، فيما يصرّح المعيار بأن التفويض خارج نطاقه.