
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

IETF
نجح فك الضغط، لكن حالة التحكم لم تُثبت بعد
يرفض RFC 5225 اختصار النجاح في إشارة واحدة. فقد يكون الرأس الذي أعيد بناؤه صحيحاً، بينما تبقى الحقول التي ستحدد تفسير الحزم التالية بحاجة إلى تحقق مستقل. لذلك يمنح ROHCv2 النتيجة الحالية وتحديث الحالة نطاقي إثبات مختلفين.

IETF
أعاد محرّك السياسة نتيجة، أما التنفيذ فظلّ حدثاً آخر
ينظّم RFC 5224 طلب معالجة السياسة وجوابها عبر Diameter. وصول الجواب دليل مهم على أن طبقة القرار عملت، لكنه لا يثبت وحده أن القرار ثُبّت في نقطة التنفيذ الصحيحة أو فُعّل أو أحدث الأثر المقصود.

IETF
سلّمت الشبكة نطاق LoST، لا سلطة موثقة
يحدد RFC 5223 وسيلة صغيرة لاكتشاف خادم LoST عبر DHCP، لكنه لا يمنح الاسم المكتشف سلطة تلقائية. فالنطاق الذي توفره شبكة الوصول لا يزال يحتاج إلى DNS وU-NAPTR، ثم إلى خادم موثق ونتيجة خرائط صالحة. نجاح الخطوة الأولى لا يتكلم باسم السلسلة كلها.

IETF
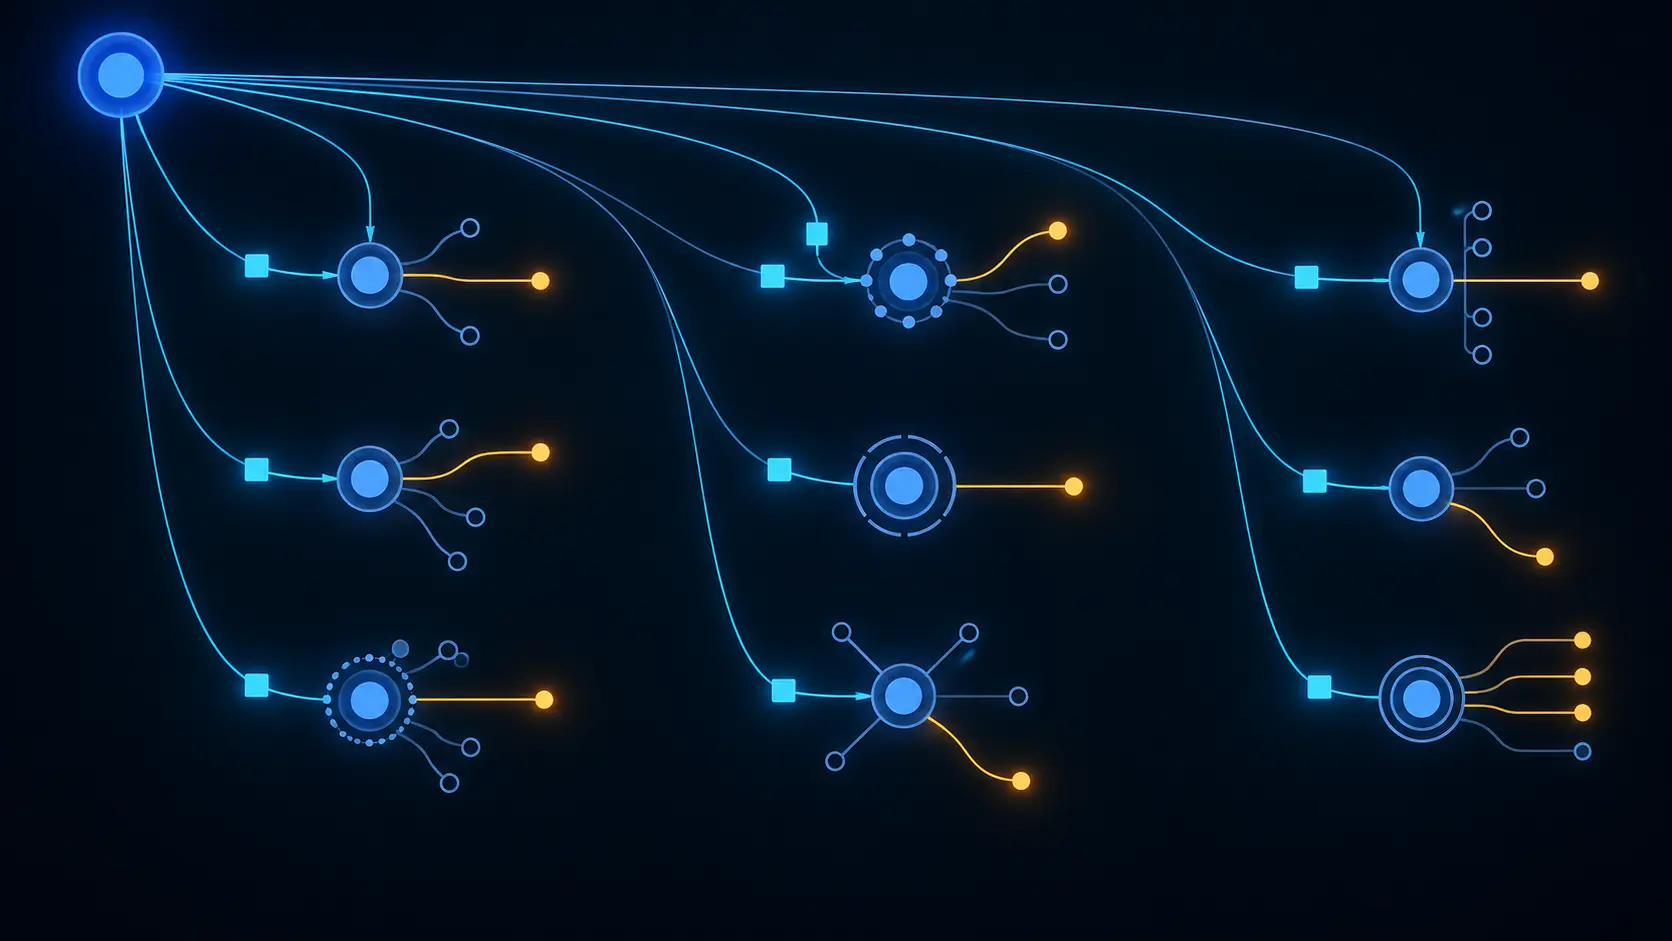
سلّمت الشبكة اسماً لخادم LoST، ولم تسلّم دليلاً على سلطته
يعالج RFC 5223 لحظة بدء محددة: تستطيع شبكة النفاذ أن تمنح الجهاز اسماً نطاقياً كاملاً ليبدأ منه اكتشاف خدمة LoST. غير أن المؤشر يصبح مضللاً حين يحوّل هذا الاسم إلى شهادة ضمنية بصحة المصدر والوجهة والخريطة ونتيجة اتصال الطوارئ.
IETF
وصلت سياسة العناوين، لكن نطاقها لم يُثبت
يكشف RFC 5221 فجوة لا تظهر في لوحة توزيع خضراء: قد تكون السياسة المركزية أصلية وموقعة ومثبتة على جميع الأجهزة، ومع ذلك لا تناسب العقدة أو التطبيق أو الواجهة أو القفزة التالية التي تشارك في قرار اتصال بعينه. نجاح التسليم حقيقة، وصحة القرار حقيقة أخرى.

IETF
أعادت الخريطة عنوان الاتصال الصحيح، لكن أحداً لم يكن قد أجاب
يمنح بروتوكول LoST النظام جواباً منضبطاً عن سؤال محدود: ما عنوان الاتصال الذي يقابل هذه الخدمة وهذا الموقع المقدم؟ أما إنشاء المكالمة وقبولها وتقديم الخدمة فتبقى أفعالاً لاحقة لا يثبتها سجل الخريطة.

IETF
انتصر البروتوكول، لكن حدود تصميمه لم تتسع معه
الانتشار الواسع ليس خاتمة الفحص. يبين RFC 5218 أن انتقال البروتوكول إلى غرض أو حجم لم يُصمم له يخلق واجباً جديداً: إعادة إثبات الحدود والامتدادات والمسؤولية والنتيجة التي يحصل عليها المستخدم.

IETF
اجتازت الشهادة الاختبار. وبقي المنفذ مغلقاً.
تنجح EAP-TLS حين تثبت علاقة تشفيرية محددة بين نظير وخادم، لا حين تعد بأن الشبكة سلّمت خدمة. فبعد صحة سلسلة الشهادات وتطابق محضر TLS واشتقاق المفاتيح، ما زالت هناك قرارات AAA وسلطة جهاز النفاذ وقدرته وحالة المنفذ ومسار الحزم، ولكل منها دليل مستقل.

IETF
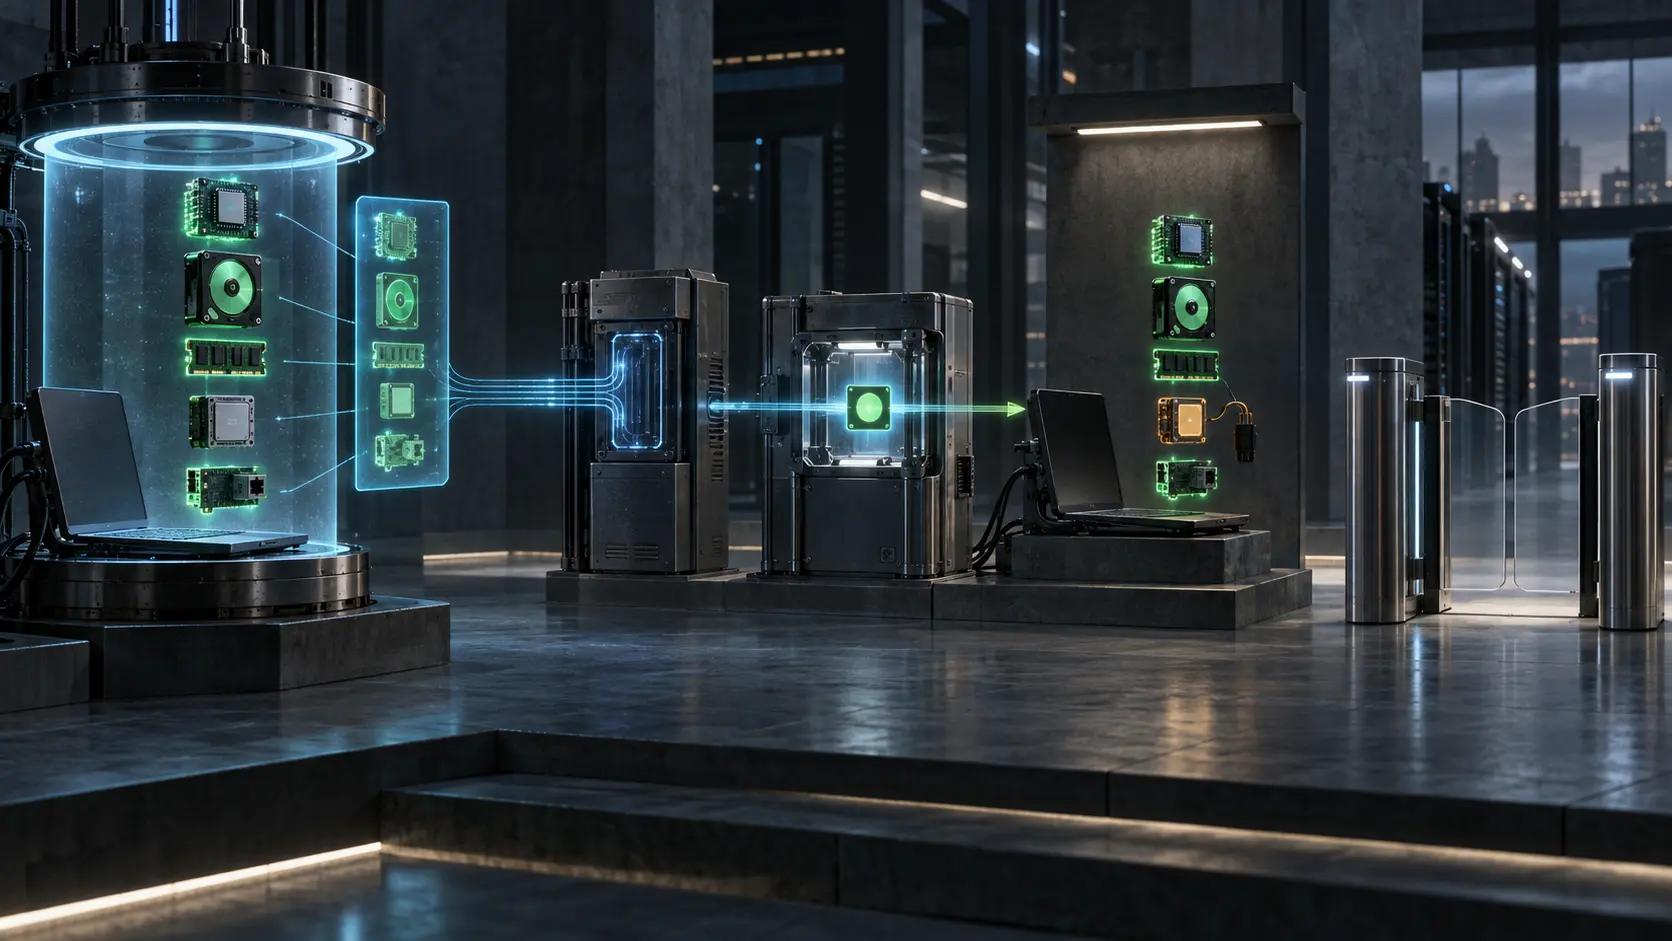
RFC 5210: اجتياز ثلاث بوابات للتحقق لا يثبت هوية مُرسل الحزمة
أثبتت تجربة SAVA أن التحقق متعدد الطبقات يستطيع تقليص انتحال عناوين المصدر على مسار IPv6 مجهز. لكن النتيجة تخص حزمة وتغطية وحالة قواعد في لحظة محددة؛ ولا تحول عنوان IP إلى هوية عالمية أو دائمة.
IETF
نجح التقييم عند التاسعة، ولم يعد يكفي عند التاسعة وخمس وعشرين: RFC 5209
نتيجة NEA حكم على وضع جُمِع في لحظة وبموجب سياسة محددة، وليست صفة أبدية للجهاز. يضع RFC 5209 إعادة التقييم في صميم النموذج لأن الطرف يتغير، والسياسة تتغير، وتنفيذ قرار الدخول يقع في نظام آخر.

IETF
نجح تحليل المفتاح الخاص، ولم يثبت ذلك أنه كان محمياً
ملخص تحليلي لـ نجح تحليل المفتاح الخاص، ولم يثبت ذلك أنه كان محمياً يشرح التطور، والأدلة العامة المتاحة للقراء، والمنظمات المعنية، والسياق الإقليمي، والتعرض للسوق، والعواقب التي قد تترتب على البنية التحتية. كما يربط سياق تحليلات IETF الإشارة بعمليات الشبكة، واستراتيجية المزود،…

IETF
وُقّع العنوان الجديد، لكن المسار بقي غير متحقق
وصل تحديث التنقل من النظير الصحيح ولم يتعرض للتعديل. ومع ذلك لم تعتبره العقدة دليلاً على أن العنوان الجديد يستقبل الحزم. وضعت locator في حالة `UNVERIFIED` وأرسلت nonce إلى المكان الذي ذكره النظير.

IETF
بقي سجل HIP حديثاً، لكن العقدة لم تعد هناك: RFC 8005
يمكن لسجل HIP اجتاز DNSSEC ولم تنته مدة TTL الخاصة به أن ينشر هوية صحيحة واسم خادم التقاء صحيحاً، بينما يكون المسار التشغيلي قد فقد العنوان الحالي. يفصل RFC 8005 بين الاكتشاف والمصادقة والوصول بدلاً من جمعها في حكم أخضر واحد.

IETF
وُقِّعت عملية تبديل المفاتيح كي يقرأها الوسيط
لم يرَ جهاز الجدار الناري محتوى التطبيق، لكنه عرف أن حالة ESP القديمة انتقلت إلى SPI جديد. لم يكسر التشفير؛ بل قرأ رسالة تحكم صُممت لتكون قابلة للفحص. كان التوقيع إثباتاً لصحة الانتقال، لا ستاراً يخفيه.

IETF
قَبِل المسجِّل الطلب، لكن الخدمة لم تعد تحتفظ بحالتها: RFC 5203
قد تكون رسالة التسجيل موقعة وصحيحة وغير منتهية، ومع ذلك لا تجيب عن سؤال الجاهزية الحالية. يفصل RFC 5203 بين إعلان الخدمة ومنح التسجيل وحالة الخدمة اللاحقة، ويكشف خطأ تحويلها إلى ضوء أخضر واحد.

IETF
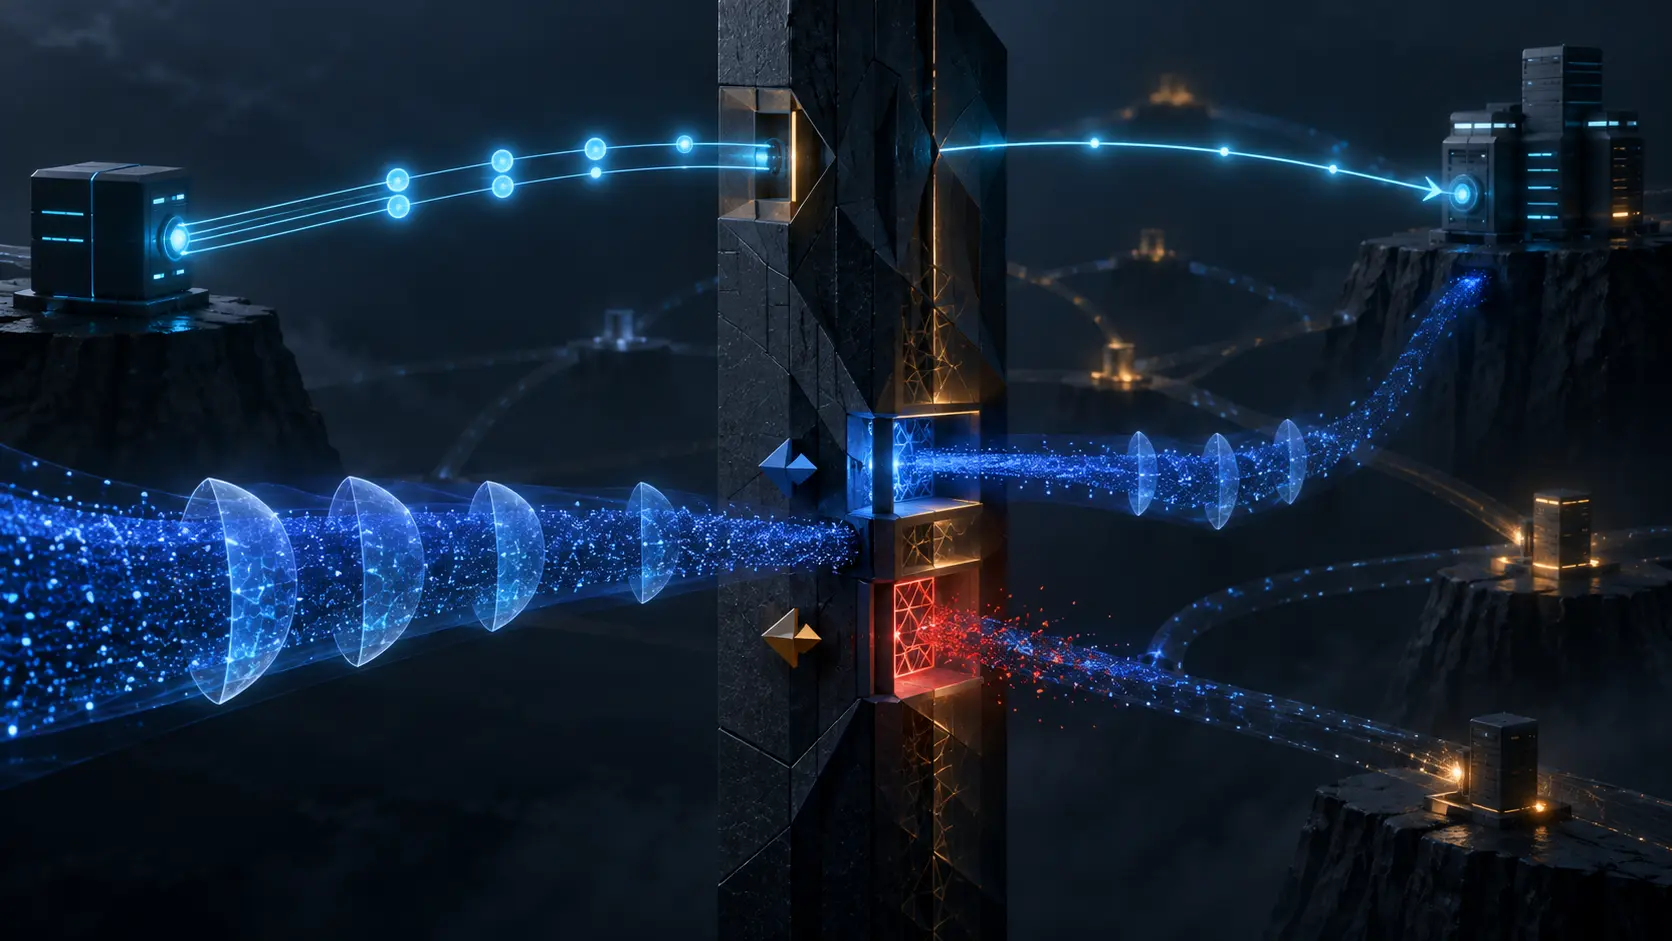
وصلت R1 موقّعة قبل أن يلتزم الطرف الآخر بأي حالة: RFC 5201
قالت شاشة المراقبة إن النظير حي وإن الجلسة أُنشئت، لأن حزمة R1 اجتازت التحقق من التوقيع. لكن جدول الارتباطات لدى المستجيب كان فارغاً. لا يوجد تناقض هنا: يسمح HIP بإرسال R1 محسوبة مسبقاً مع بقاء المستجيب بلا حالة تخص ذلك المبادر.
IETF
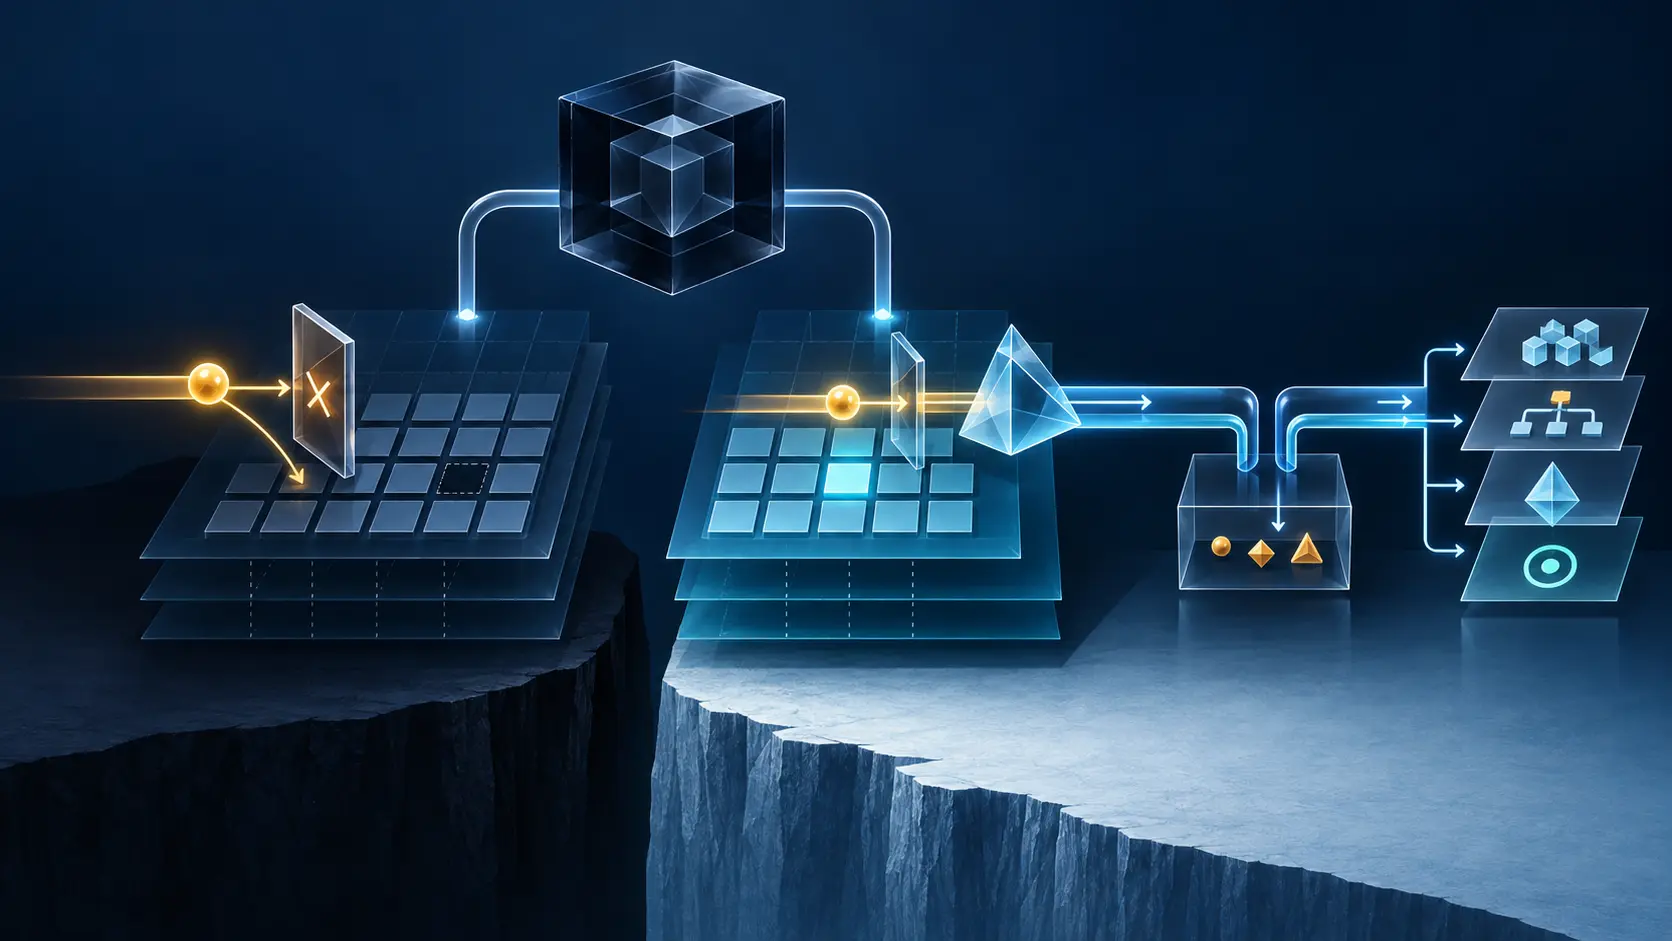
اكتمل تبادل HIP، لكن مسار ESP العائد لم يجد حالةً تسمح به: RFC 5207
قد ينجح التبادل الذي يثبت هوية النظيرين بينما يفشل التطبيق في نقل بايت واحد. يفصل RFC 5207 بين تبادل HIP الأساسي وحركة ESP اللاحقة. وما يعرفه NAT أو الجدار الناري عن المرحلة الأولى لا يثبت أنه يملك الحالة والسياسة والمسار اللازمين للمرحلة الثانية.
IETF
طبّع الجدار الناري النص بجدول، وقارنه التطبيق بجدول آخر: RFC 5198
سمحت البوابة بالطلب بعد أن طبّعت نصه، ثم تعامل التطبيق مع السلسلة نفسها وفق مكتبة Unicode أحدث. سجّل النظامان نتيجة ناجحة، لكنهما لم يقدّما دليلاً على أنهما قارنا الحالة النصية ذاتها. لم تكن الفجوة في ترميز UTF-8، بل في نسخة البيانات التي فسّرت نقاط الشفرة وفي موضع التحويل داخل…

IETF
عرف خادم الالتقاء عنواناً وأرسل I1، لكنه لم يثبت وصول النظير: RFC 5204
يحفظ خادم الالتقاء في HIP علاقة بين هوية مضيف وموقع شبكي قَبِله في لحظة سابقة. يستطيع أن يجد العلاقة ويعيد كتابة الحزمة ويرسلها بصورة صحيحة، بينما يكون المضيف قد انتقل بالفعل. لهذا لا يجعل RFC 5204 نجاح الوسيط مرادفاً لحضور الطرف الآخر.

IETF
وقّع الخادم تبادل المفاتيح، فأصبح هو موضع الثقة الحاسم
اختار التصميم تبادل Diffie-Hellman بمساعدة SAML كي يجمع المصادقة المتبادلة ومساهمة الطرفين والسرية الأمامية. لكن خادم الإشارة كان قادراً على استبدال قيمة Diffie-Hellman التي يراها كل طرف، ثم إصدار تأكيد يبدو سليماً لكل جهة. لم تختفِ الثقة؛ انتقلت إلى الخادم. ومن دون مصادقة مستقلة…