
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
IETF
ارتبطت القناة، لكن العملية ظلت قراراً منفصلاً.
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…

IETF
ارتبطت القناة، لكن العملية ظلت قراراً منفصلاً.
An RPC gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5403 draws a harder line: RPCSEC_GSS Version 2 can bind a GSS context to lower-channel information, but the binding does not…
IETF
كان التوثيق أحادي الاتجاه، أما ربط القناة فكان ثنائيا: RFC 5387
بدأ الحادث بنجاح IKE، ثم فشل تسجيل الدخول في الطبقة العليا. لم يكن الفشل تناقضا؛ كان أول دليل على أن وسيطا جمع رابطتي IPsec منفصلتين. يوضح RFC 5387 أن اتجاه التوثيق قد يكون اختيارا أحاديا، لكن إثبات القناة المشتركة يحتاج إلى تحقق من الطرفين.

IETF
إعلان القدرة على الضغط ليس تفويضاً ولا إيصال معالجة
أعلن الطرف المقابل أنه يدعم ZLIB وإصداراً مناسباً من AS2، ففعّلت البوابة الضغط لكل الرسائل. ما أثبته الإعلان هو وجود قدرة محتملة. لم يثبت أن الاتفاق الثنائي سمح باستخدامها في هذه المعاملة، ولا أن الطبقات رتبت بالطريقة نفسها، ولا أن النظام التجاري قبل المحتوى بعد فكّه.
IETF
بدت الصفحة نهائية، لكن سجلها لم يكن كذلك: RFC 5385
يمكن لمدقق أن يرى كل صفحة صحيحة، ثم يعجز عن إثبات أي ملف أُقرّ وأي أداة أنشأت النسخة المنشورة. يكشف RFC 5385 هذه الفجوة من خلال قالب Word كان يقارب النص المتوافق بصرياً، بينما ظل الناتج يعتمد على أنماط مقيدة وملف طباعة وبرنامج معالجة لاحقة. تطابق المشهد لا ينشئ سلسلة عهدة.
IETF
من المقصود بكلمة «الجميع» في مجموعة لا تتوقف عن التغيّر؟
أعلن مركز الإرسال أن «الجميع» تسلّم الكائن، لأن قناة NACK بقيت هادئة. لكن عدد المستقبلين لم يكن معلوماً بدقة، وبعضهم انضم متأخراً، وآخرون غادروا قبل نهاية الإصلاح. المشكلة لم تكن في العدّ وحده؛ بل في أن كلمة «الجميع» استُخدمت من دون سياسة عضوية قابلة للإثبات.

IETF
فاز العنوان الأصغر، لكنه لم يحصل على سلطة القرار: RFC 5384
يرسل موجهان في جهة المصب قيمتين متعارضتين للنوع نفسه من السمات المرتبطة بشجرة بث متعدد واحدة. يحتاج الموجه في جهة المنبع إلى حالة واحدة، فتمنحه RFC 5384 قاعدة حاسمة: اختيار السمة القادمة من المجاورة ذات عنوان IP الأصغر رقمياً، ما لم تضع مواصفة السمة إجراءً آخر. تحصل الشبكة على…

IETF
كلمة «محجوز» لا تعني أن رقم النظام المستقل متاح لمن يسبق إلى استخدامه
قد يرى مهندس رقماً غير منسوب إلى مشغّل فيفترض أنه مساحة شاغرة. لكن الحجز ليس غياباً للملكية فحسب؛ إنه قرار يربط المورد بغرض. يخصص RFC 5398 النطاقين 64496–64511 و65536–65551 للتوثيق والشيفرة النموذجية. يستطيع المثال أن يستخدمهما كي يبدو واقعياً، ولا تستطيع شبكة تشغيلية أن تحوّل…
IETF
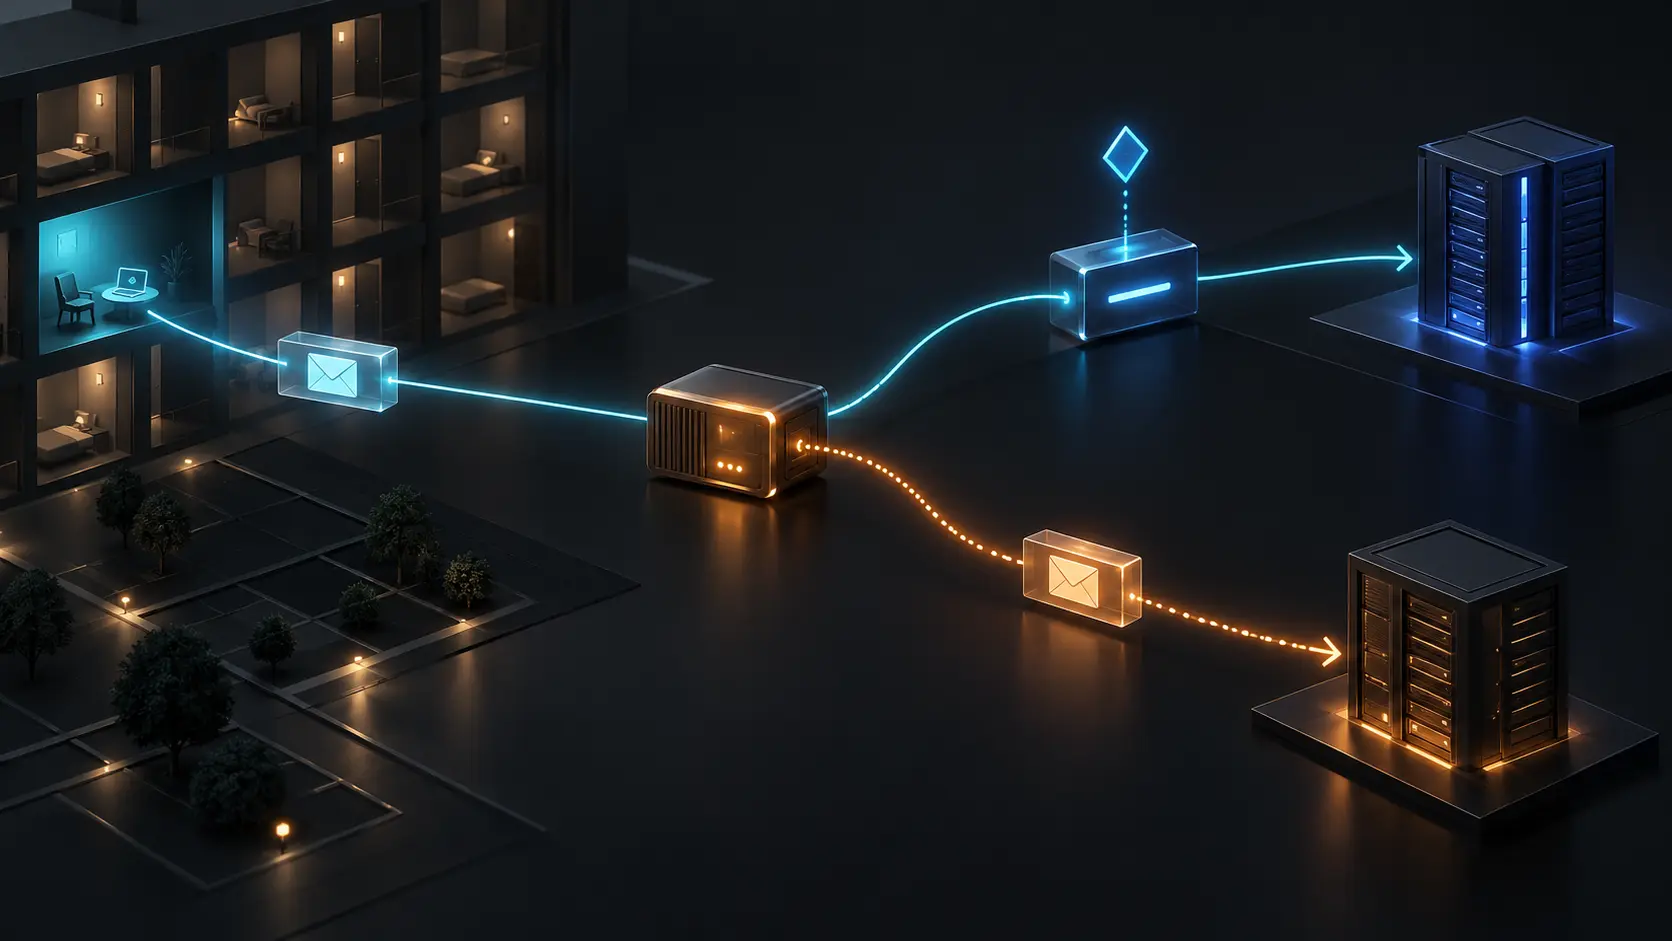
نجح الاتصال، لكن خادم البريد لم يكن هو المقصود: RFC 5383
قد يرى المستخدم مصافحة TCP ولافتة SMTP ورسالة «تم الإرسال»، بينما تكون شبكة الفندق قد بدّلت الخادم الذي اختاره الجهاز. سجّلت RFC 5383 هذه الحالة لأنها تكشف فجوة جوهرية: الوصول إلى مقبس لا يثبت هوية الطرف الذي كان ينبغي الوصول إليه.

IETF
ظهر المبدأ غير الموثّق بعد فشل تسجيل الدخول
أعاد الخادم استجابة HTTP، لكن المصادقة لم تنجح. بدلاً من إبقاء خانة الهوية فارغة أو إعادة آخر مستخدم ناجح، قدّم RFC 5397 نتيجة صريحة: `DAV:unauthenticated`. هذه ليست رسالة تجميلية. إنها الحد الذي يمنع العميل من إسناد الطلب الحالي إلى هوية قديمة، ويفصل بين وصول الشبكة ونجاح…

تاريخ
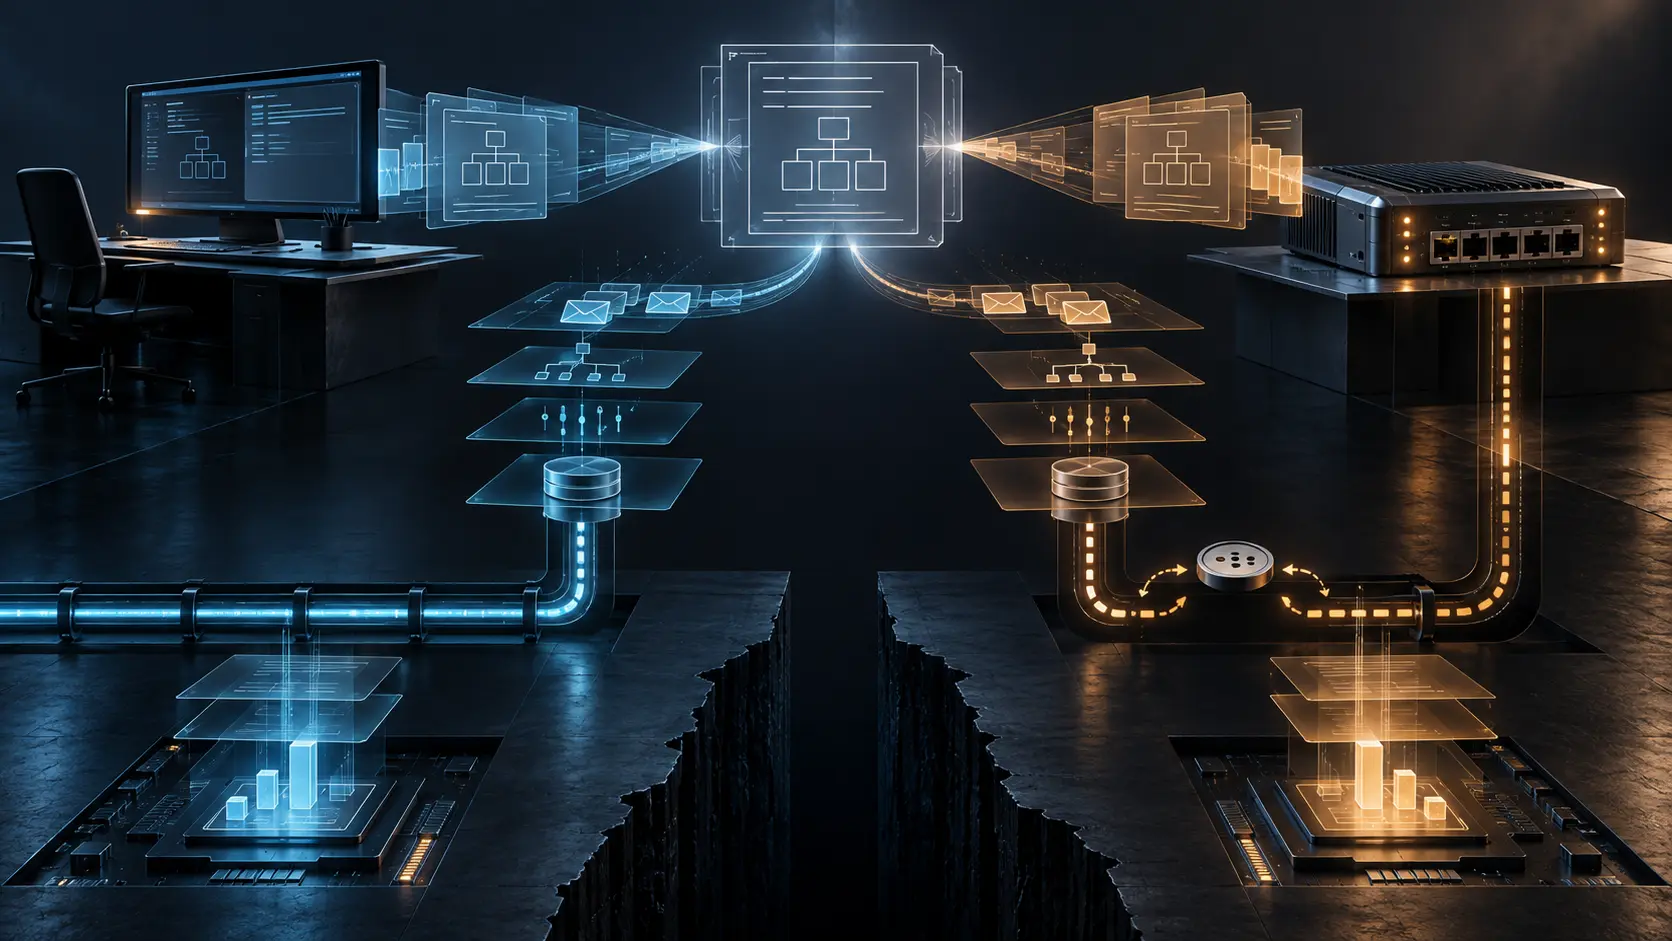
كانت القناة جاهزة، لكن الهوية بقيت سؤالاً منفصلاً: RFC 3983
قد يشير الرد إلى خادم جديد، لكن الثقة لا تنتقل معه تلقائياً. فصلت RFC 3983 بين جاهزية قناة BEEP وهوية الخادم وهوية المستخدم والتشفير والإذن. وكان على عميل IRIS أن يعيد تقييم الجهة التالية قبل أن يرسل إليها أسراره.
IETF
أمّن TLS القناة، لكنه لم يمنح سلطة تغيير الجهاز: RFC 5381
قد تكون الشهادة صحيحة، والقناة مشفّرة، ورسالة SOAP سليمة، ومع ذلك يبقى السؤال الإداري بلا جواب: من يملك الجلسة، ومن يحق له تعديل الإعداد، وهل تحقق الأثر على الجهاز؟ تكشف RFC 5381 هذه الفجوة لأنها تضع الأمن والنقل وتتبّع الجلسة وتنفيذ NETCONF في طبقات يمكن فصل أدلتها.

IETF
فضّل الإعلانُ المرساةَ، لكنه لم يقس قدرتها على تمرير حزمة واحدة
تمنح RFC 5380 العقدة المتنقلة معلومات لاختيار Mobility Anchor Point: تفضيل، ومسافة، ومدة صلاحية. هذه حقول قرار وسياسة. ليست مجسّات للسعة أو لفقد الحزم أو لصحة النفق. حين تتحول إشارة الاختيار إلى حكم تشغيلي، يبدو العنوان مستقراً بينما ينقطع المسار الذي يجعله قابلاً للوصول.

IETF
أُغلِق الفرع الخامس، ثم فُتح عندما عاد الرصيد
وصل إلى وكيل SIP رصيد يسمح بأربعة فروع، بينما كانت أمامه ثمانية أهداف. فتح أربعة، ففشل أحدها وأعاد وحدته إلى الرصيد، ثم فُتح الفرع الخامس. لم يتجاوز الوكيل الحد في أي لحظة، لكنه استطاع في النهاية زيارة الأهداف الثمانية. هذه هي الحدود الدقيقة لـ`Max-Breadth` في RFC 5393: إنه يقيد…

IETF
كان Path كاشفاً للمجال، لكنه ظل ضرورياً للوصول: حدّ السلطة في RFC 5379
قد يرى وسيط SIP معلومة تكشف المجال الذي يوجد فيه المستخدم، فيستنتج أن حذفها أكثر خصوصية. لكن الحذف قد يجعل المستخدم غير قابل للوصول. وضعت RFC 5379 هذا التوتر في موضعه الصحيح: حساسية المعلومة لا تمنح تلقائياً سلطة تعديلها، وطلب الخصوصية لا يثبت أن التعديل آمن أو أن النتيجة تحققت.
IETF
حين قال الخادم إنه مثقل، ضاعفت الشبكة العمل
لم تكن استجابة 503 كاذبة. كان خادم SIP مثقلاً بالفعل، وأبلغ جاره بأنه لا يستطيع تنفيذ الطلب. لكن الجار ترجم الحقيقة المحلية إلى محاولة جديدة عند خادم آخر يعاني القيد نفسه، بينما أنشأت مؤقتات UDP نسخاً إضافية قبل وصول الرفض. في RFC 5390 أصبحت المفارقة واضحة: قد تكون كل عقدة صادقة…

IETF
التوقيع صحيح، أما اسم الطرف فظل خارج الإثبات
تحقق IKEv2 في RFC 5386 من توقيع أُنشئ بالمفتاح الخاص المقابل لمفتاح عام قدّمه الطرف نفسه. كانت هذه حقيقة تشفيرية مهمة، لكنها لم تكن شهادة باسم الإنسان أو المؤسسة أو المضيف. لذلك لم تعتمد سلامة BTNS على تسمية التوقيع «مصادقة» فقط، بل على سياسة مرتبة: العلاقات المعروفة أولاً،…

IETF
حذف المستقبل الترويسة القديمة. لكنه لم يحتفظ بدليل يشرح سبب الحذف
استقبل مستقبل JPEG 2000 ترويسة رئيسية كاملة، وربطها بالمعرّف ثلاثة، ثم حفظها. عندما وصلت ترويسة كاملة بمعرّف أربعة، طلب RFC 5372 أن يحذف المستقبل القديمة ويحتفظ بالأخيرة فقط. يبدو ذلك كإدارة ذاكرة بسيطة، لكنه في الحقيقة انتقال سلطة: ما الذي أثبت أن الكائن الجديد كامل، وأي جلسة…
IETF
المرجع المعتم حمى الطوبولوجيا وخلق التزاماً لاحقاً بالتحقق
حين يعيد PCE معرّفاً قصيراً بدلاً من القفزات داخل شبكة مزود، فهو يتيح تركيب مسار بين أنظمة مستقلة من دون كشف خريطة داخلية حساسة. لكن الحجب لا يحوّل الرمز إلى دليل على أن LSP أُنشئ أو أن حزمة وصلت. في RFC 5376 كان للمرجع المعتم وجهان متلازمان: سرية مشروعة عند الحساب، وواجب على…
IETF
كان المرسل موثَّقاً، لكن الصورة الناقصة بقيت ناقصة
وصلت رزم RTP من عضو موثَّق في الجلسة، وحافظت الحماية التشفيرية على البتات التي وصلت. مع ذلك غاب جزء من الترويسة الرئيسية، ولم يستطع مفكك الترميز بناء الصورة. يفصل RFC 5371 بين أصل الرزمة وسلامتها، وبين اكتمال codestream وصحته ونتيجة عرضه. التوثيق يجيب عمّن أرسل؛ لا يخلق البايتات…