
الأفق الزمني
متعدد السنوات
ضمن فئة الأفق الزمني، تنظم تحليلات الأفق الزمني متعدد السنوات المقالات حسب الفترة التي من المتوقع أن تكون الإشارة مهمة خلالها. تساعد الصفحة القراء على التمييز بين التغييرات التشغيلية الفورية والتحولات طويلة الدورة في الحوكمة والاستثمار والمعايير والبنية التحتية التي قد تتكشف عبر أرباع أو سنوات. إنها تربط الافتراضات الزمنية بالأدلة العامة والجهات الفاعلة ذات الصلة وسياق السوق وتعرض العملاء وضغوط السياسات والتخطيط للبنية التحتية حتى يتمكن القراء من الحكم على ما إذا كان التطور عاجلاً أو استراتيجياً أو لا يزال ينتظر أدلة مؤكدة. تشرح الصفحة أيضاً كيف يغير الأفق الزمني معنى الإشارة، وما هي المنظمات التي قد تتأثر، وما هي قرارات البنية التحتية التي تتطلب إجراءً قصير الأجل أو مراقبة طويلة الدورة.

ملف القضية
كان حقل VLAN من 12 بت، ومنحته إرشادات الإدارة 16 بت: RFC 9895
تربط RFC 9895 وسوم VLAN وPCP بنوافذ الرصيد في DLEP، لكنها تذكر في قسم الإدارة حدوداً لا تتسع داخل VID ذي 12 بت الموروث من RFC 9892. يحسم تنسيق السلك ما يمكن إرساله، ويبقى على سلسلة الإدارة أن تثبت أنها ترفض البتات الزائدة بوضوح.

IETF
Rohan Mahy وغرض الشهادة الذي لم يسلّم رسالة فورية
تحديد أن المفتاح مخصص لهوية عميل مراسلة فورية يحميه من استعمالات أوسع. لكنه لا يثبت أن رسالة كُتبت أو قبلتها خدمة أو ظهرت لدى مستلم.

IETF
Neil Jenkins وStateChange الذي لم يكن تدقيقاً لصندوق بريد
إشارة الحالة الجديدة في JMAP تقول للعميل إن نسخته المحلية قد لا تطابق الخادم. هذه فائدة مهمة للمزامنة. لكنها لا تثبت وحدها من غيّر رسالة أو صندوقاً، ولا ما الذي أجيز، ولا ما الذي رآه مستخدم أو مستلم لاحقاً.

اتجاهات الخدمات السحابية العالمية
رمز وصول OAuth ليس قرار تفويض حاليًا
قد يبقى الرمز صالحًا تقنيًا بعدما تتغير الصلاحية التي بررت إصداره. والسؤال العملي هو: أي سلطة أكدت الوصول عند لحظة الطلب؟
اتجاهات الخدمات السحابية العالمية
بيانات اعتماد TLS المفوّضة لا تفوّض السيطرة على النطاق
يمكن لبيانات اعتماد قصيرة العمر أن تتيح لعقدة حافة تابعة لشبكة توصيل محتوى إنهاء اتصال TLS من دون امتلاك المفتاح الخاص طويل الأجل لصاحب الشهادة. هذا تفويض تشفيري محدد، وليس نقلًا للنطاق أو لسلطة جهة التصديق أو لهوية المؤسسة.

القادة
Prasad Vadke وساعة التصعيد وراء البريد الإلكتروني المؤسسي
يبدأ عطل البريد الإلكتروني المؤسسي ساعتين معاً: ساعة تقنية تقيس التشخيص والاستعادة، وساعة أعمال تقيس القرارات المتوقفة والاجتماعات المعطلة وكلفة الغموض المتزايدة. وتظهر قيمة كتابات Prasad Vadke العلنية عن اتفاقيات مستوى الخدمة عندما تُقرأ بوصفها محاولة لضبط الساعتين قبل وقوع…
اتجاهات الخدمات السحابية العالمية
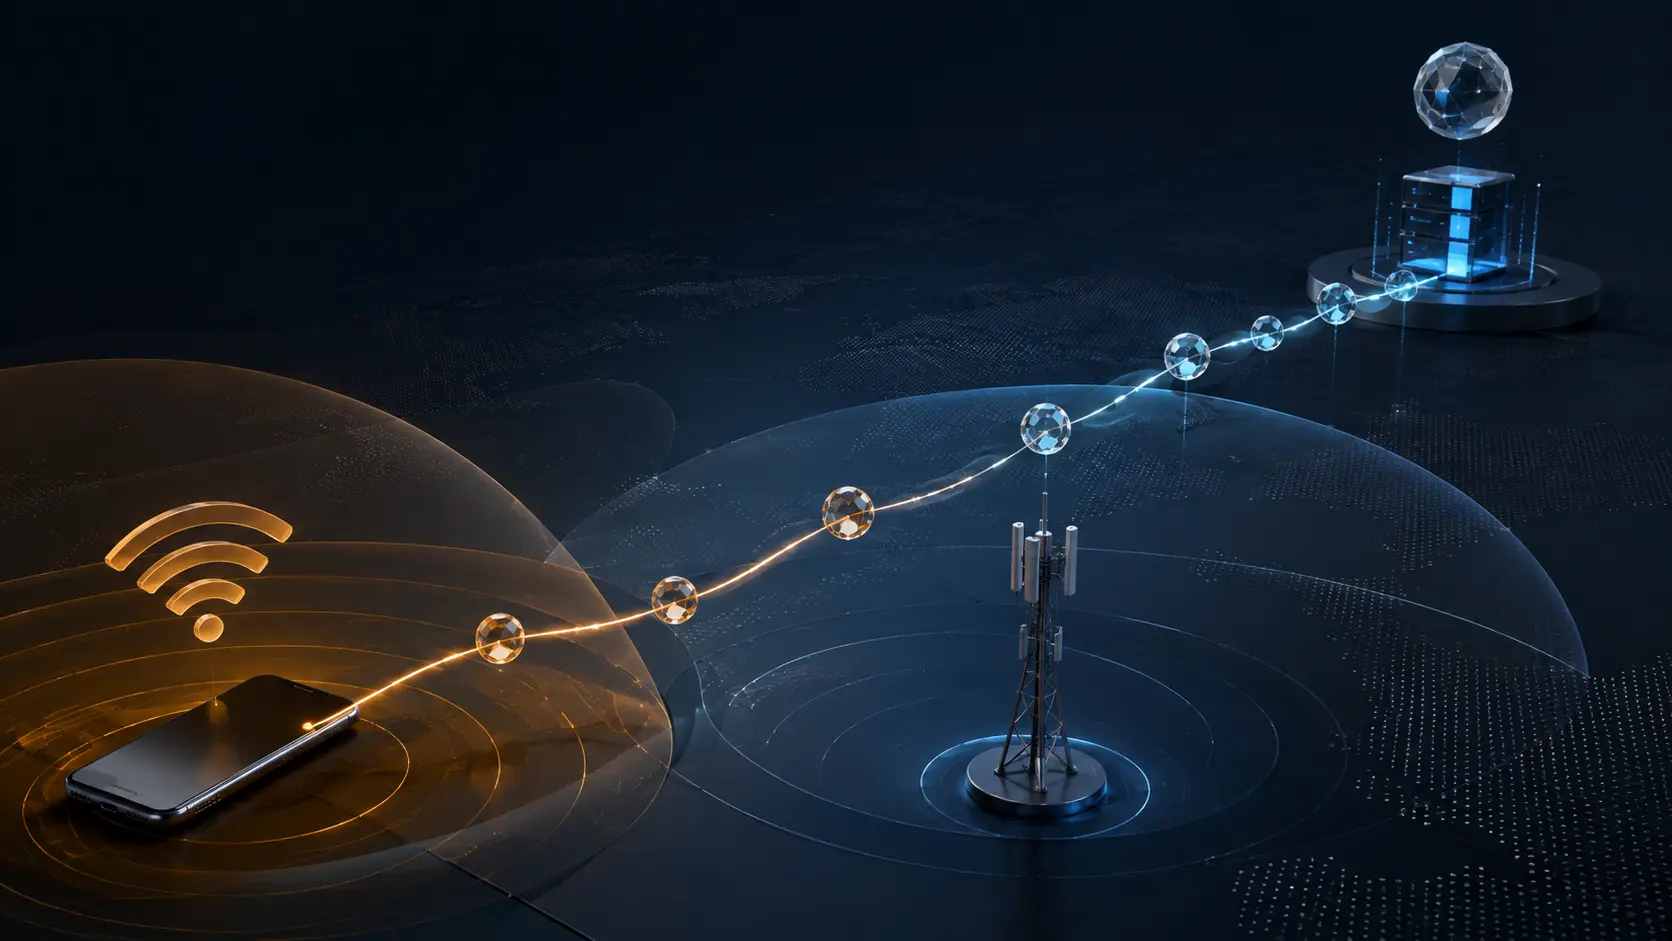
معرّف اتصال QUIC ليس هوية المشترك
يمكن لاتصال QUIC أن يستمر عندما ينتقل الهاتف من شبكة Wi-Fi إلى شبكة الهاتف المحمول. لكن المعرّف الذي يوجّه الحزم إلى الاتصال الصحيح يصف حالة في طبقة النقل؛ ولا يثبت من يستخدم الجهاز أو أي حساب قيد الاستخدام أو ما إذا كان التفويض ما زال سارياً.

اتجاهات الخدمات السحابية العالمية
المصافحة السريعة عبر 0-RTT لا تثبت أن المعاملة نُفذت مرة واحدة فقط
يستطيع TLS 1.3 وQUIC اختصار زمن رحلة ذهاب وإياب عند استئناف الاتصال. لكن مكسب السرعة هذا لا يثبت أن طلباً يغيّر حالة النظام وصل إلى التطبيق مرة واحدة، ولا أن التطبيق ثبّت أثره مرة واحدة فقط.
ملف القضية
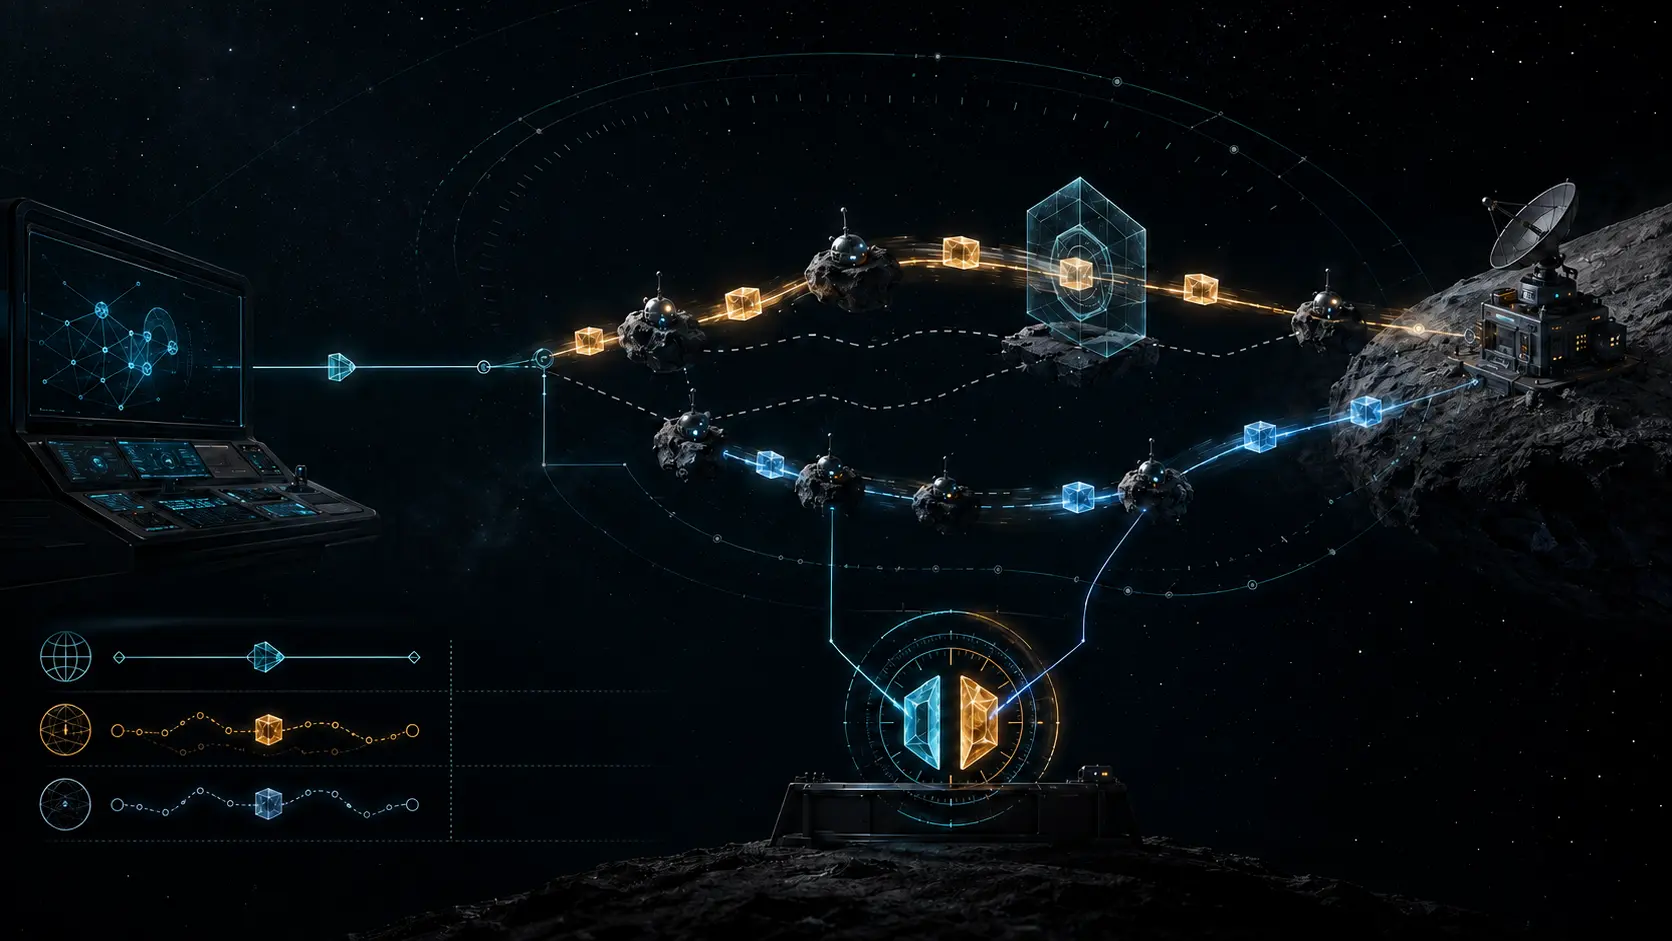
عبر التحدي زمن التأخير، ولم تعبر السلطة: RFC 9891
تتيح RFC 9891 لـ ACME اختبار السيطرة على معرّف عقدة في شبكة متحمّلة للتأخير. لكن نجاح الاختبار يظل دليلاً مؤقتاً تحكمه سياسة محددة، وليس سند ملكية للاسم أو تفويضاً للمسار أو إثباتاً لتشغيل الشهادة.
الاتجاهات المؤسسية العالمية
التوقيع البرمجي الصحيح ليس سجلاً دائماً للصلاحية
قد يبقى التحقق ناجحاً بعد تغيّر الصلاحية التي جعلت الإصدار مشروعاً. يثبت التشفير صلة التوقيع بالبايتات، لكنه لا يقرر من كان مخولاً بنشر النسخة.

الاتجاهات العالمية لمزودي خدمة الإنترنت الإقليميين
قد يطيل إعادة التشغيل السلسة لـBGP مدة الثقب الأسود
تهدف Graceful Restart إلى إبقاء الحركة مستمرة أثناء عودة عملية BGP. لكن سلامتها تعتمد على حقيقة لا تستطيع الجلسة الباقية إثباتها وحدها: هل احتفظ الموجّه الذي يعيد التشغيل فعلاً بحالة التمرير اللازمة؟ إذا أبقى الجار مساراً قديماً بعد زوال تلك الحالة، فقد تطيل استعادة مرتبة لمستوى…

الاتجاهات العالمية لمزودي خدمة الإنترنت الإقليميين
قد يجعل الرجوع السريع إلى IPv4 عطلاً في IPv6 يبدو كأنه حالة سليمة
قد ينجح اختبار الخدمة مزدوجة المكدس مع بقاء مسار IPv6 غير صالح للاستخدام. نتيجة التوافر صحيحة، لكن الاستنتاج بشأن عائلة البروتوكول ليس كذلك: ربما أكمل العميل الاتصال عبر IPv4 قبل أن ترصد لوحة المتابعة ما فشل.

اتجاهات الخدمات السحابية العالمية
إزالة شهادة جذر هي ترحيل على مستوى منظومة التحقق قبل أن تكون تحديثاً للمتصفح
قد يغيّر برنامج الجذور قرار الثقة في إصدار معيّن، فيما تواصل تطبيقات كثيرة الاعتماد على مخازن قديمة أو خاصة أو مضمّنة. ولا يكتمل التغيير الأمني إلا عندما تثبت الأنظمة المعنية بالتحقق أن الرفض المقصود أصبح نافذاً.
IETF
رجوع DNS من UDP إلى TCP مسار سعة، لا حالة استثنائية
قد يجتاز المحلّل كل فحوص UDP الصغيرة ثم يفشل عند أول إجابة مهمة. عندما تصل الإجابة مبتورة، تنتقل القدرة على إكمالها بصورة صحيحة إلى TCP؛ وعندها تصبح سعة الاستماع وحالة الاتصالات وسياسات الأجهزة الوسيطة جزءاً من توافر DNS.
IETF
Maciek Konstantynowicz ونتيجة القياس المعياري التي لم تكن ضماناً للخدمة
تكتسب مقارنة أداء الشبكة قيمتها حين تحتفظ بسياقها. نتيجة MLRsearch في RFC 9971 تخص التجارب والأهداف والتهيئة المعلنة، ولا تكفي وحدها لضمان ما يراه كل عميل أو تطبيق أو ساعة تشغيل.

تاريخ
لم تصبح البايتات الستة عنواناً إلا بعد معرفة نطاق النقل: RFC 1449
قد يحتفظ الأرشيف بكل بايت ويضيّع المعلومة مع ذلك. فإذا بقيت ستة بايتات من إعداد SNMP قد يقرأها المهندس على أنها عنوان IPv4 يتبعه منفذ UDP. لكن RFC 1449 لم يمنح شكل القيمة هذه السلطة. كان لا بد من وجود معرّف مستقل لنطاق النقل كي يختار القاعدة التي تفسر البايتات.

تاريخ
قالت قاعدة البيانات عنواناً، فعاد الرد عبر طريق الطلب: RFC 1445
وصل الطلب من موضع لا يطابق دفتر الأطراف. لم تحاول RFC 1445 إخفاء الخلاف: يبدأ الطلب الجديد من العنوان المسجل، لكن الرد يعود إلى نطاق النقل وعنوانه اللذين جاء منهما الطلب فعلاً. منحت الواقعة الحية مسار عودة واحداً، ولم تمنحها حق إعادة تعريف الهوية الدائمة.

تاريخ
تراجعت الساعة، وكان لا بد من تغيير المفتاح: RFC 1446
لم تكن حداثة الرسالة في RFC 1446 ختمًا مكتفيًا بذاته داخل الحزمة. كانت حكمًا يصدره المتلقي بالاستناد إلى ذاكرته عن الزمن. فإذا عاد جهاز بعد انقطاع بقيمة أقدم لساعة المصادقة، مع بقاء السر المشترك نفسه، استطاعت رسالة مسجلة انتهى عمرها أن تبدو حديثة من جديد. ولهذا لم يسمح التصميم…

تاريخ
تغيّر المفتاح قبل وصول الرد، فاضطر المدير إلى حفظ القديم والجديد: RFC 1446
كان الطرف البعيد قد ثبّت السر الجديد، ثم أنشأ الرد به. أما محطة الإدارة فكانت تنتظر ذلك الرد قبل أن تغيّر سجلها، لذلك بقي لديها السر القديم. سجّلت RFC 1446 لحظة دقيقة: قد ينجح تغيير آمن في الوجهة، ثم يبدو إقراره الصحيح غير موثوق عند المصدر.
ملف القضية
بقي الاسم كما هو، لكن الوحدة تغيّرت: ما الذي صححه RFC 9890؟
يصحح RFC 9890 التباساً في سجل YANG: يبقى اسم الوحدة ونطاق أسماء XML ثابتين عبر المراجعات، ولذلك لا يكفيان لتحديد المحتوى أو لإثبات المخطط الذي يستخدمه خادم بعينه.