
الملف الشخصي
إحاطة
تحليلات ملف إحاطة تربط بين تغطية الأشخاص والشركات والمؤسسات والكيانات الأخرى، للقراء الذين يقارنون الموضوعات التي تتناولها تقارير BTW.MEDIA. تساعد الصفحة على مقارنة الملفات الشخصية العامة والأحداث ذات الصلة وحزم الأدلة وتغييرات الأدوار وبصمات التشغيل والتعرض للحوكمة والروابط التنظيمية والصلة بالسوق، مع إبقاء سجلات المؤسسات والأشخاص منفصلة عن التسلسل الزمني المعتاد للأخبار. يمكن للقراء فهم الموضوع الذي يعالجه العنوان الرئيسي، والأدلة التي تدعم الملف، والعلاقات المتعلقة بالبنية التحتية أو السوق التي تجعله ذا صلة. كما يمكنهم معرفة من أو ماذا يمثل الملف، والمصادر العامة التي تدعمه، وكيف يرتبط بالشركات والأسواق وهيئات الحوكمة أو الأحداث، وما التغييرات التي قد تستحق متابعة مستمرة مع تطور الموضوع.

IETF
مرشّح عنوان المصدر لا يستطيع كشف كل أخطائه بنفسه
قد ينفّذ موجّه الحدود قرار المنع أو السماح وفق جدوله المحلي بدقة، بينما تظهر أول إشارة إلى خطأ القرار لدى شبكة أخرى. تضع مسودة SAVNET المطروحة لتعليقات IESG هذا الفاصل التشغيلي في قلب النقاش.
IETF
أعلن BIER Ping نجاح التمرير، لكن مخرجاً غائباً قد يظل مخفياً في BitString
وافقت IESG على BIER Ping في 21 سبتمبر 2026. يمنح البروتوكول المشغّل إجابة دقيقة من مستوى التمرير، لكن الإجابة الناجحة تحمل توقيع من أرسلها فقط؛ ولا تنوب عن كل BFER آخر حدده BitString الأصلي.

IETF
قد تبقى آخر مفاتيح مصادقة RSVP قيد الاستخدام بعد انتهاء صلاحيتها
تاريخ الانتهاء ليس زر إيقاف عندما لا يكون البديل جاهزاً. في مسودة تناقشها مجموعة TEAS، تُستبقى مصادقة رسائل RSVP في حالة استثنائية باستعمال آخر ارتباط أمني منتهٍ، بدلاً من السماح برسائل بلا مصادقة. لكن الاستمرار لا يمنح المفتاح القديم صلاحية جديدة من تلقاء نفسه.

ملف القضية
أثبتت الـQuote حداثتها، ولم تثبت أن TPM المختار يمثل المكوّن الحاسم
يعرّف RFC 9684 واجهة YANG لطلب TPM Quote مرتبطة بـnonce واستخراج سجلات القياس. تحمي الآلية Evidence محددة، لكنها لا تختار وحدها TPM وPCR الصحيحين، ولا تتحقق من Reference Values، ولا تمنح Verifier سلطة القرار، ولا تثبت أن Relying Party نفّذ الإجراء.

IETF
شهادة C509 أصغر حجماً، لكن حدود البايتات الموقّعة لا تختفي
قد تصل الشهادة المضغوطة إلى جهاز لا يحتمل نقل سلسلة X.509 كاملة. غير أن السؤال الحاسم ليس عدد البايتات التي وفّرها النقل، بل ما إذا كان المدقّق قد تحقّق من البايتات التي شملها التوقيع فعلاً.

IETF
لم يظهر تعارض معياري، لكن مفتاح المصنع لم يحصل على درجة أمان
لم تجد IESG تعارضاً يمنع نشر تصنيف IRTF للمفاتيح ومراسي الثقة التي يثبتها المصنع. هذا قرار بشأن مسار النشر، لا ترتيب أمني للطرق الخمس ولا شهادة بأن المفتاح بقي سرياً داخل خط الإنتاج.

ملف القضية
وصل الملف، لكن انتقال الأصل أسقط جلسة RRDP
يضع RFC 9674 حداً دقيقاً لسلطة ملف الإشعار في RRDP: يجب أن تبقى ملفات Snapshot وDelta وكل أهداف إعادة التوجيه ضمن المخطط والمضيف والمنفذ نفسها. وقد يثبت السجل عبور هذا الحد من دون أن يثبت هجوماً، كما أن البقاء داخله لا يثبت صحة كائنات RPKI أو وصولها إلى الموجّه.
التقارير
سجّلت AFRINIC انتقال أربع كتل من Fliber إلى Level 7، ثم تغيّر مصدر المسارات في BGP
يسجل ملف AFRINIC حدثاً مؤرخاً في 24 سبتمبر لأربعة بادئات IPv4. وبعد ذلك رصدت مجمّعات RIPE NCC مصدراً مختلفاً للمسارات. يمكن تثبيت الترتيب الزمني، لكن السجلين لا يثبتان أن الانتقال تسبب في تغير التوجيه.

ملف القضية
استدعاء واجهة ويب لا يعني أن المتصفح منح الإذن
تستطيع الصفحة أن تطلب قدرة من المتصفح، لكن الطلب ليس هو القرار. مسودة جديدة لنموذج تهديدات الويب تفصل المسارين على المستوى الأعلى، وتفتح سؤالاً عملياً عن الجهة التي تتحكم في العبور بينهما.

IETF
فكّ مستلم واحد تشفير JWE، لكن سياسة المستلمين لم تُحسم بعد
قد يعيد ظرف JWE متعدد المستلمين النص الواضح بعد نجاح مسار تشفيري واحد. يحدد ملف HPKE الجديد ما نجح في ذلك المسار، لكنه لا يثبت وحده أن كل مستلم إلزامي نجح، أو أن جميع الخوارزميات مقبولة، أو أن قائمة التوزيع المعتمدة لم تتغير.

ملف القضية
لم تعد رسالة ICMP، لكن الصمت لم يثبت أن أي موجّه نفّذ الخيار
يجعل RFC 9673 معالجة خيارات IPv6 من قفزة إلى قفزة انتقائية ومحكومة بالإعداد المحلي وبحماية قدرة التمرير. لذلك لا يعني غياب رسالة خطأ أن المسار وافق على الخيار؛ وقد يصل الرزم إلى وجهته لأن الموجّهات تجاوزت العمل لا لأنها نفذته.
ملف القضية
مسودة YAML-LD توضّح خطر المحلّل ولا تمنحه شهادة أمان
قد يبدو ملف البيانات المترابطة قصيراً على الشاشة، ثم يتحول عند قراءته إلى بنية أوسع بكثير. أضافت مسودة W3C تحذيراً واضحاً من هذه الفجوة، بينما تبقى ضوابط التنفيذ مسؤولية الجهة التي تقبل الملف.

IETF
إيصال SATP يثبت قول البوابة، لا سيطرة المستفيد على الأصل
في نهاية النقل، توقّع البوابة المستقبلة على إفادة بأنها أسندت الأصل الجديد إلى المستفيد المقصود. هذه إفادة قابلة للإسناد والمراجعة، لكنها ليست وحدها اختباراً بأن المستفيد صار قادراً فعلاً على التحكم في الأصل داخل شبكة الوجهة.

ملف القضية
نُشر التصحيح لدى الجهة الجديدة، لكن ذلك لم يثبت وصوله إلى أي نقطة وصول
نقل RFC 9672 صيانة OWE المستقبلية من IETF إلى مجموعة IEEE 802.11. يحسم هذا النقل الجهة التي تطوّر النص، لكنه لا يحسم أي إصدار برمجي تضمّن تصحيحاً لاحقاً، ولا أي موقع ثبّته، ولا ما حدث في اتصال لاسلكي بعينه.

IETF
يضع JOSE ثلاثة أهداف أمنية عند بوابة السجل، لا حكماً على التشغيل
لا تكمن الإضافة الأبعد أثراً في اسمي الخوارزميتين القديمتين الواردتين في عنوان Last Call الجديد. إنها ثلاثة أهداف أمنية تجعل مراجعة التسجيل أكثر تحديداً، وتلزم مراجعة إدارة المفاتيح بالنظر إلى عملية JWE كاملة لا إلى قطعة منفردة. لكن السجل لا يرى النظام الذي سيعمل بعدها.
ملف القضية
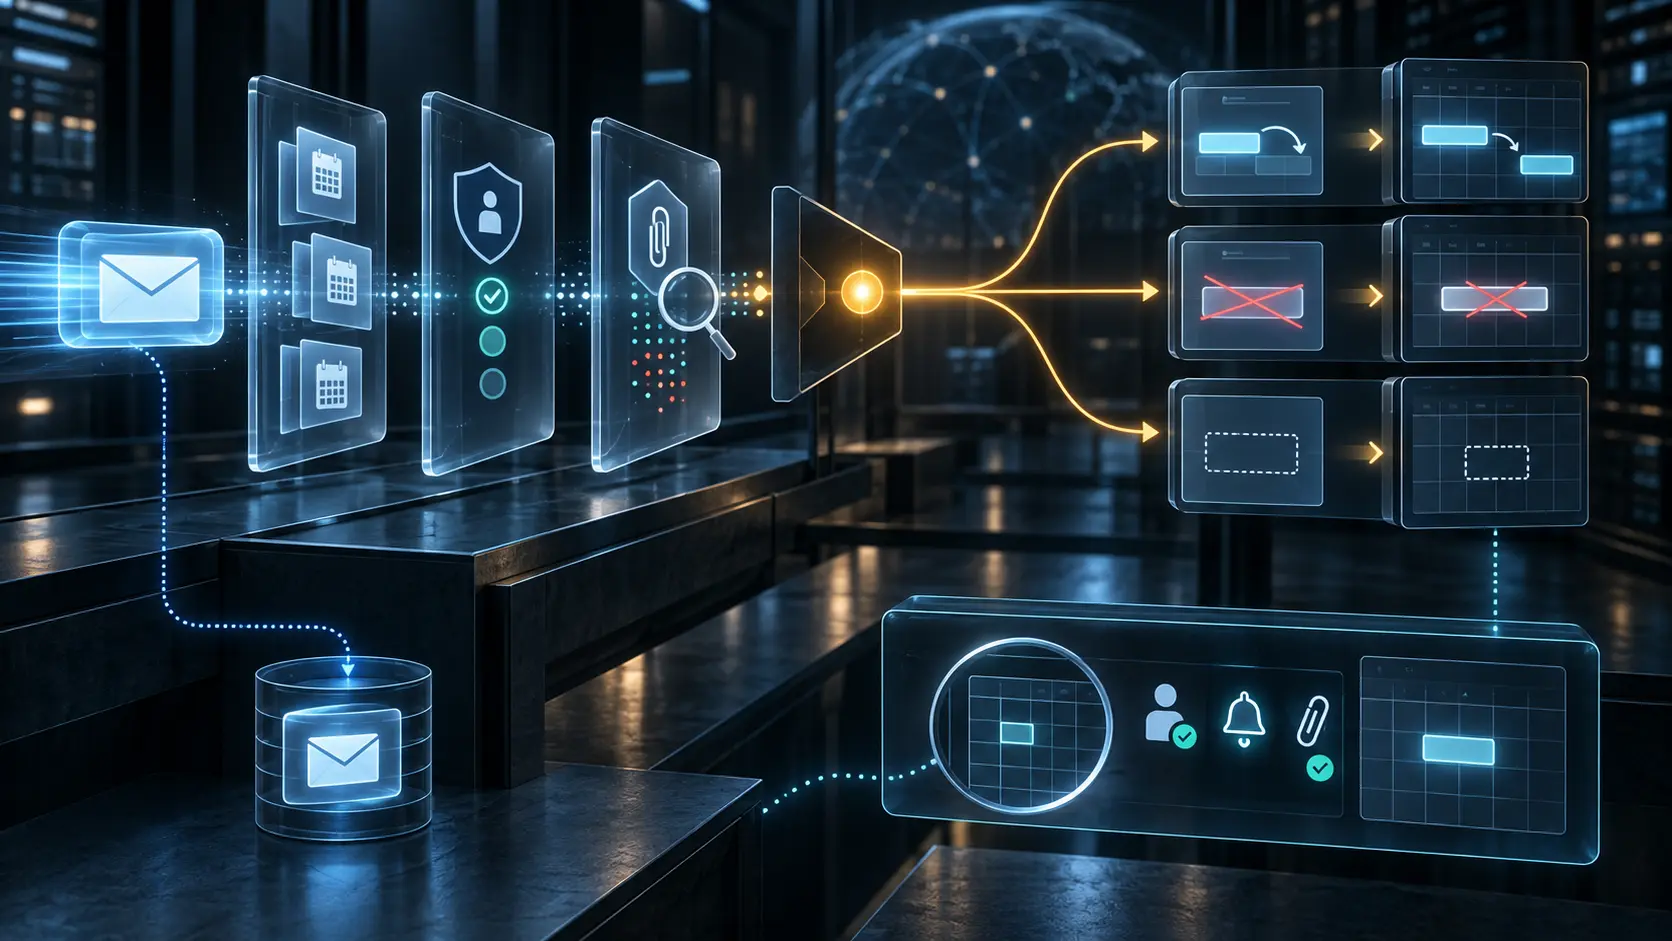
بدت الدعوة سليمة، لكن المرفق المضمّن كان كافيًا لإيقاف تعديل التقويم
يتيح RFC 9671 لـ Sieve معالجة بيانات التقويم القادمة بالبريد، لكنه لا يسمح لسلامة بنية الدعوة بأن تتجاوز سلامة ما تحمله. إذا كشف الفحص مرفقًا مضمّنًا خبيثًا، يجب ألا تُعالَج بيانات التقويم.
ملف القضية
إعلان دعم GPC لا يثبت تنفيذ طلب الخصوصية
تُرسل المتصفحات تفضيل الشخص، وقد يعلن الموقع تأييده لهذا التفضيل، ثم تسلك البيانات مسارات معالجة لا تظهر في أيٍّ من الإشارتين. تفصل مسودة W3C الجديدة بين هذه الوقائع، وهو فصل ضروري للمساءلة.

الخدمات السحابية في آسيا والمحيط الهادئ
نكس جين: منصة عاملة سحابية وسجل تمويل متنازع عليه
تقرير موثّق عن الوضع التشغيلي لشركة نكس جين، مركز بيدادي للذكاء الاصطناعي، وصراع الروايات حول جولة تمويل 2025 وأعداد مراكز البيانات.

IETF
وظيفة شبكية واحدة وأربع مهام أمنية: محفظة الشهادات التي تركها RFC 9509 للمشغّل
لا تعني صلاحية الشهادة في قلب الجيل الخامس أنها صالحة لكل عمل. فالمصادقة عبر TLS وتوقيع إقرار العميل وتشفير JSON بين بوابات SEPP وتوقيع رمز OAuth صلاحيات مختلفة. سمّت RFC 9509 ثلاثاً منها، لكنها أبقت قرار جمعها أو فصلها لدى المشغّل.

ملف القضية
انتهت الدقائق على الجهاز المفتوح، وبقيت المشاركة للمهاجم
تجعل RFC 9670 مشاركة كائنات JMAP قابلة للوصف عبر Principals وحقوق وإشعارات موحّدة. لكنها تحذر من أن وصولاً عابراً إلى عميل مفتوح يمكن أن يتحول إلى تفويض دائم؛ فنجاح حفظ `shareWith` لا يثبت أن صاحب الحساب قصد الجهة الجديدة أو لاحظها.