
المجال الرئيسي
بنية تحتية
ضمن فئة المجال الرئيسي، تجمع تحليلات بنية تحتية التقارير حسب المجال الأساسي ليتمكن القراء من متابعة مجال مركّز من مجالات البنية التحتية للإنترنت أو الحوكمة أو أسواق الاتصالات أو رأس المال الرقمي. وتضم الصفحة المقالات ذات الصلة والأدلة العامة والمؤسسات والشركات والأشخاص والانتشار الإقليمي والتبعيات التشغيلية وسياق السوق التي قد تكون موزعة عبر صفحات فئات منفصلة. وتشرح الصفحة المجال ونوع الجهات الفاعلة المحتملة وسياق السوق أو الحوكمة والمادة المصدرية التي ينبغي للقراء استخدامها عند مقارنة المؤشرات. ويمكن للمشغلين والمحللين والمهتمين بالحوكمة أن يروا كيف يظهر المجال نفسه عبر الأحداث والملفات الشخصية وتحولات السوق والأدلة المستقاة من المصادر العامة والتبعيات الإقليمية وقرارات البنية التحتية طويلة الأجل بمرور الوقت.
تاريخ
كتب RFC الرقم 37، لكن الشبكة كانت تعمل بالرقم 38: RFC 3115
اختلفت وثيقة معيارية وسجل IANA عام 2001 على رقمي امتدادين في Mobile IP. وحين جاءت الوثيقة البديلة، اتبعت القيم التي كانت التنفيذات تستخدمها بالفعل.

تاريخ
طابقت كلمة المرور، لكن المستخدم لم يُصادَق عليه بعد: RFC 3112
منحت RFC 3112 دليل LDAP وسيلة لاختبار كلمة مرور في مقابل قيمة مشتقة محفوظة. لكنها قيّدت سلطة النتيجة: نجاح المطابقة لا يحوّل ارتباط الدليل تلقائيًا إلى جلسة مصادَق عليها.

تاريخ
قالت الطبقتان «إلى الأمام»، لكنهما أشارتا إلى اتجاهين متعاكسين: RFC 3108
كشفت RFC 3108 خطأً لا تراه أداة فحص الصياغة: يمكن أن تكون قيمة المرور صحيحة تمامًا، ثم تُطبَّق على الاتجاه المعاكس لأن تحكم المكالمة وإشارة حامل ATM يبدآن القياس من طرفين مختلفين.

تاريخ
أقرضت البوابة العنوان، فأصبح تحديد المحليّة بروتوكولًا: RFC 3102
اقترح Realm Specific IP مشاركة العناوين من دون إخفاء العملية كلها داخل مترجم: يحصل المضيف الخاص على معلمات عامة ويضعها في حزمه بنفسه. انتقل العنوان إلى المضيف، لكن حوض الموارد والإيجار والسياسة ومسار العودة بقيت تحت سيطرة البوابة.

تاريخ
بقيت مصادقة DHCP داخل نطاق الثقة: RFC 3118
أضافت RFC 3118 المصادقة إلى DHCP، لكنها لم تنشئ هوية موحدة لكل الشبكة. افترضت آلية المصادقة المؤجلة أن العميل والخادم يستطيعان الحصول، عبر قناة خارجية، على سر مشترك ضمن نطاق إداري واحد؛ وظلت سياسة العميل المحلية هي التي تقرر قبول عرض غير موثّق.

تاريخ
قبل أن تصبح الموافقة مربع اختيار: RFC 3098
حوّلت RFC 3098 المسؤولية الإعلانية إلى تصميم تشغيلي: لا اشتراك افتراضي، وشرح لاستخدام البيانات، وتأكيد ذو مصدر، وطريق للخروج، وبقاء كلفة صيانة القائمة لدى من يطلب المنفعة التجارية.
تاريخ
بدأ ROHC بلا قناة عودة: RFC 3095
قبل أن يثق ROHC بأي إقرار، كان عليه أن يعمل حيث لا يمكن لرد أن يعود. لذلك ألزمت RFC 3095 كل سياق بالبدء في النمط أحادي الاتجاه، ثم منحت جهة فك الضغط حق طلب النمط المتفائل أو الموثوق.

تاريخ
لم يكن بوسع TALI افتراض أن الطرف المقابل يعمل بالإصدار 2: RFC 3094
قبل أن ترسل بوابة TALI 2.0 عمليات إدارة جديدة، كان عليها أن تعرف ما الذي يستطيع الطرف البعيد فهمه. جعلت RFC 3094 هذا التفاوض قاعدة بروتوكول، لكنها نشرت أيضاً مقترح المورّد مع تنبيه صريح على نحو غير معتاد: لم يُراجع IETF سلامته التقنية.
تاريخ
دخلت Foo إلى وثائق RFC قبل أن يصل شرحها: RFC 3092
في 1971 طلبت RFC 269 إعادة تسمية `FOO` إلى `BAR` من دون أن تشرح أن الاسمين مجرد مثالين قابلين للاستبدال. وبعد ثلاثين عاماً وجدت RFC 3092 أن هذا المعجم ظهر في نحو 7% من السلسلة. سبقت الممارسة وثيقة تفسيرها بوقت طويل.

تاريخ
مجموعة البثّ المتعدد في RFC 3091 لم تكن عنوان IPv4
تخيّل RFC 3091 أن يعيد العملاء تركيب π من تدفّق أرقام أو ردّ UDP مفهرس أو بثّ متعدد الوجهات. لكن عنوان مجموعة البثّ لم يكن قابلاً للتمثيل كعنوان IPv4 صالح، كما أن منافذ TCP وUDP التي حدّدها النص تجاوزت سعة الحقول التي تنقلها.
تاريخ
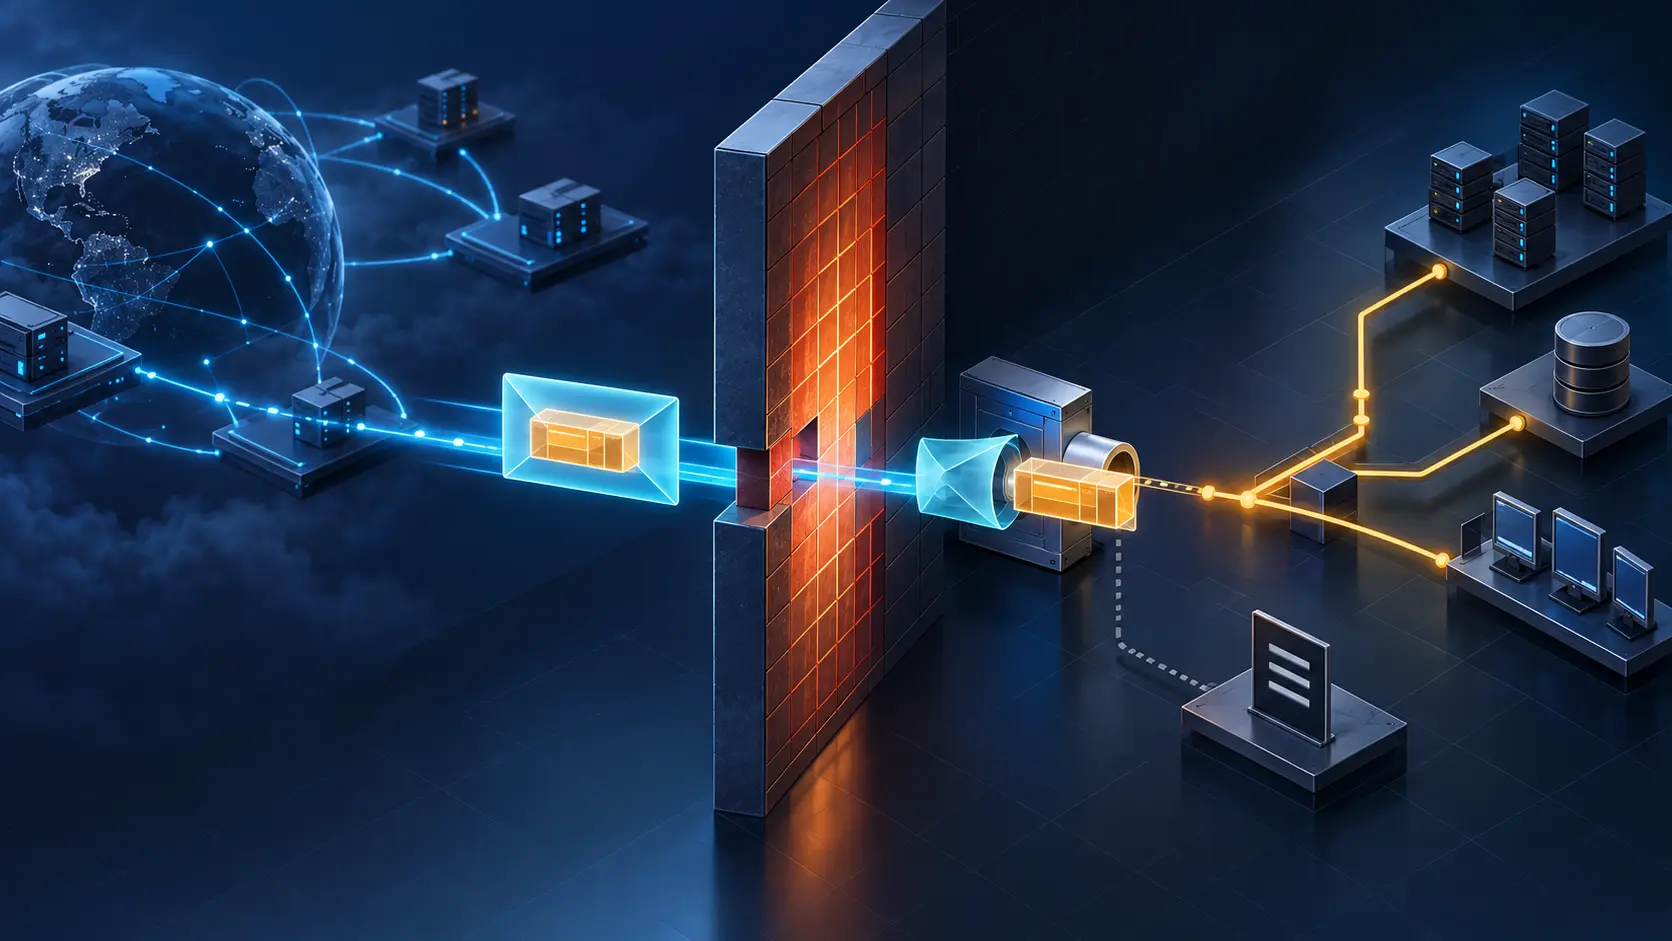
سمح الجدار الناري بـ HTTP، ولم يوافق على الحزمة المخفية داخله: RFC 3093
اقترحت RFC 3093 وضع رزمة IP كاملة داخل رسالة HTTP، وتمريرها من فتحة الويب، ثم إعادة حقنها خلف الجدار الناري. نُشرت في 1 أبريل 2001، وترك تصميمها الهزلي حداً جدياً: قبول الغلاف الخارجي لا يمنح تلقائياً إذناً للحمولة الموجودة داخله.
تاريخ
كانت المنطقة نفسها آمنة هنا وغير آمنة في مكان آخر: RFC 3090
في عام 2001 لم يكن سؤال «هل منطقة DNS هذه آمنة؟» مكتملاً من دون معرفة المحلّل الذي يجيب ومرساة الثقة التي لديه والمسار الذي اتبعه. وصفت RFC 3090 واقعاً لا تختصره التوقيعات وحدها: قد تكون المنطقة الموقعة جزيرة أمن محلية، وتظل غير آمنة لبقية الإنترنت.
تاريخ
أعادت الخدمة الجذرية إحالةً إلى خادم، لا إجابة الدليل: RFC 3088
قد يعرف أول خادم في دليل موزّع إلى أين يوجّه الطلب، من دون أن يملك السجل المطلوب. تجربة OpenLDAP عام 2001 جعلت هذا الفرق عملياً: رجعت إلى DNS، ثم أعادت عناوين LDAP لمتابعة البحث؛ أما جواب الدليل فظل لدى الخادم المُحال إليه.

تاريخ
اختار العنوان قائمة البريد الصوتي، لكنه لم يوثّق هوية المتصل: RFC 3087
في عام 2001 كان بوسع مكالمة SIP أن تصل إلى البريد الصوتي من دون أن تحمل كل القرائن الموثوقة التي اعتمدت عليها المقاسم القديمة لاختيار التحية أو القائمة الأولى. جعلت RFC 3087 هدف الطلب الحالي تعليمةً للخدمة. صار المسار يحمل سياقاً، لكن العنوان لم يتحول إلى إثبات هوية.

تاريخ
دفع خادم السياسات القواعد، لكن إعادة الاتصال ظلت مطالبة بمطابقة ما احتفظ به الجهاز: RFC 3084
عاملت RFC 3084 تزويد السياسات كحالة موزعة لا كملف يصل إلى وجهته: تجمع الرسالة تغييرات في معاملة واحدة، ويبلغ الجهاز بالنتيجة، ويعود عند الفشل الفوري إلى آخر حالة سليمة. لكن انقطاع الاتصال ترك احتمالاً أصعب؛ قد يحتفظ الخادم والجهاز بذاكرتين معقولتين لا تصفان الحالة نفسها.

تاريخ
رقم المراجعة رتّب NewsItem، لكنه لم يوصله إلى القارئ: RFC 3085
قد تُحفظ القصة الواحدة في أكثر من مكان. منح RFC 3085 كل NewsItem معرّف URN ورقم مراجعة يرتّب نسخه، وميّز بين تحديث الخبر واستبدال بيانات إدارته فقط. لكنه لم يعد بأن يقود هذا الاسم إلى المحتوى أو يثبت أن أحداً يستطيع جلبه.

تاريخ
شفّر الكابل حركة البيانات، لكن مستوى الإدارة استطاع تعطيل الخصوصية: RFC 3083
جعلت RFC 3083 خصوصية DOCSIS قابلة للمشاهدة والضبط وإعادة البدء عبر SNMP. أفادت الرؤية في التشخيص، لكنها أنشأت حداً أمنياً ثانياً: فالواجهة التي ترى حالة المفاتيح تستطيع أيضاً إعادة التفويض وتغيير التوقيت وتحديد وصول البث المتعدد.

تاريخ
كان TCP موثوقاً، ومع ذلك استطاعت قناة تجويع البقية: RFC 3081
وضعت RFC 3081 جلسة BEEP واحدة فوق اتصال TCP واحد، ثم عالجت ما لا تحله الموثوقية: قد تحتل قناة تطبيق بطيئة السعة المشتركة وتحرم القنوات المجاورة من التقدم. لذلك احتاج التدفق الموثوق إلى رصيد لكل قناة، وأولوية للتغذية الراجعة، وقاعدة تمنح الجميع دوراً.

تاريخ
استمرت الإشعارات بعد اختفاء Directory Agent، لكن خدمات جديدة قد لا تظهر: RFC 3082
أراد RFC 3082 استبدال الاستعلام المتكرر بإشعارات عن تغيّر الخدمات. وتكشف آلية التعافي فيه عن مفارقة أدق: قد تواصل وكلاء الخدمة الذين عرفوا الاشتراك مسبقاً إرسال الإشعارات، بينما لا يعرف وكيل جديد أن أحداً ينتظرها.
تاريخ
لم يكن الاتصال محادثة واحدة: RFC 3080
في BEEP قد يكون الاتصال سليماً من غير أن تبدأ أي محادثة تطبيقية. خصصت RFC 3080 القناة صفر لإدارة الجلسة: إعلان الملفات التعريفية، وفتح القنوات، وإغلاقها. أما معنى القناة فلم يظهر إلا بعد قبول ملف تعريفي بعينه. الطريق والقدرة والقناة والرد والأثر كانت سجلات مختلفة.