
نوع المحتوى
Research
ضمن فئة نوع المحتوى، تجمع تحليلات Research مقالات BTW.MEDIA التي تتشارك في التنسيق التحريري نفسه، مما يساعد القراء على مقارنة الإحاطات والملفات الشخصية وملاحظات المخاطر وتحليلات السوق وتغطية الأحداث دون خلط أنواع مختلفة من الأدلة. وتشرح الصفحة كيف يؤطر هذا النوع من المحتوى أحداث البنية التحتية للإنترنت، وحركات الشركات، وقرارات الحوكمة، والإشارات التشغيلية، والأدلة العامة عبر الموقع. ويمكن للقراء مقارنة الجهات أو أنظمة البنية التحتية التي تظهر كثيرًا، وكيف تغيّر جودة المصدر التفسير، وما إذا كانت المادة ملفًا شخصيًا دائمًا، أو حدثًا حساسًا للوقت، أو إشارة سوق استراتيجية، أو تطورًا في الحوكمة. والنتيجة صفحة بحث مفيدة للمشغلين والمستثمرين والعملاء والمحللين وأصحاب المصلحة في السياسات الذين يحتاجون إلى فهم العواقب والتوقيت والأدلة وراء تنسيقات المقالات المماثلة.
القادة
إطار Anriette Esterhuysen ربط بناء القدرات بما تستطيع المؤسسات استدامته
يسجل تقرير IGF لعام 2021 المنح ودعم المشاركة والورش. أما الإطار الذي أعدته Anriette Esterhuysen قبل ذلك، فطرح سؤالاً أطول أمداً: هل تستطيع الأفراد والمؤسسات مواصلة تحديد أهدافها الخاصة في سياسات الإنترنت وتحقيقها بعد انتهاء الاجتماع؟

تاريخ
وصل إطار Ethernet عبر pseudowire، لكن دور الخدمة لم يصل: RFC 7152
في عام 2014، كشفت مذكرة متطلبات من IETF فجوة دقيقة في شبكات VPN للطبقة الثانية: قد يستقبل موجّه طرفي إطار Ethernet عبر pseudowire من دون أن يعرف هل دخل الشبكة البعيدة عبر وصلة Root أم Leaf. حوّلت RFC 7152 نقص هذا السياق إلى متطلبات لنقل خدمة Ethernet Tree عبر شبكة متعددة النقاط.

IETF
قبل اكتشاف CAPWAP، رتّب DHCP المتحكمات التي يمكن لنقطة الوصول تجربتها: RFC 5417
يمكن لخيار DHCPv4 أو DHCPv6 أن يضع متحكماً قبل غيره في بحث نقطة الإنهاء اللاسلكية عند بدء التشغيل. وتعرّف RFC 5417 هذا الترتيب بوصفه تفضيلاً مضبوطاً؛ أما الاكتشاف وDTLS فيحددان لاحقاً الطرف الذي يستطيع إنشاء جلسة التحكم.
ملف القضية
تضاعفت الاستعلامات إلى جذر DNS؛ وكان التحديث البرمجي هو الخيط الأول
على مدى نحو أسبوع، ارتفع متوسط الاستعلامات الواصلة إلى جذر DNS من قرابة 1.6 مليون إلى 3.2 مليون في الثانية. كانت الطلبات سليمة وجاءت من شبكات المحلّلات التكرارية، من دون أثر قابل للقياس على خدمة الجذر. وتكشف الواقعة كيف يمكن لتغيير برمجي بعيد في مسار الطلب أن يظهر أولاً كإشارة…

IETF
RFC 5416: ربط 802.11 له حدود زمنية وقدرات محددة
يعرّف RFC 5416 ربطاً بين CAPWAP وIEEE 802.11، وليس وعداً بكل خصائص Wi‑Fi الحديثة. فهو ينظم معلومات المحطات والراديو وQoS وBSSID وWLAN ضمن أساس 802.11-2007. لذلك يجب على القيادة أن تفصل بين ما يعلنه الربط، وما طُبّق فعلاً، وما اختبره العميل.
IETF
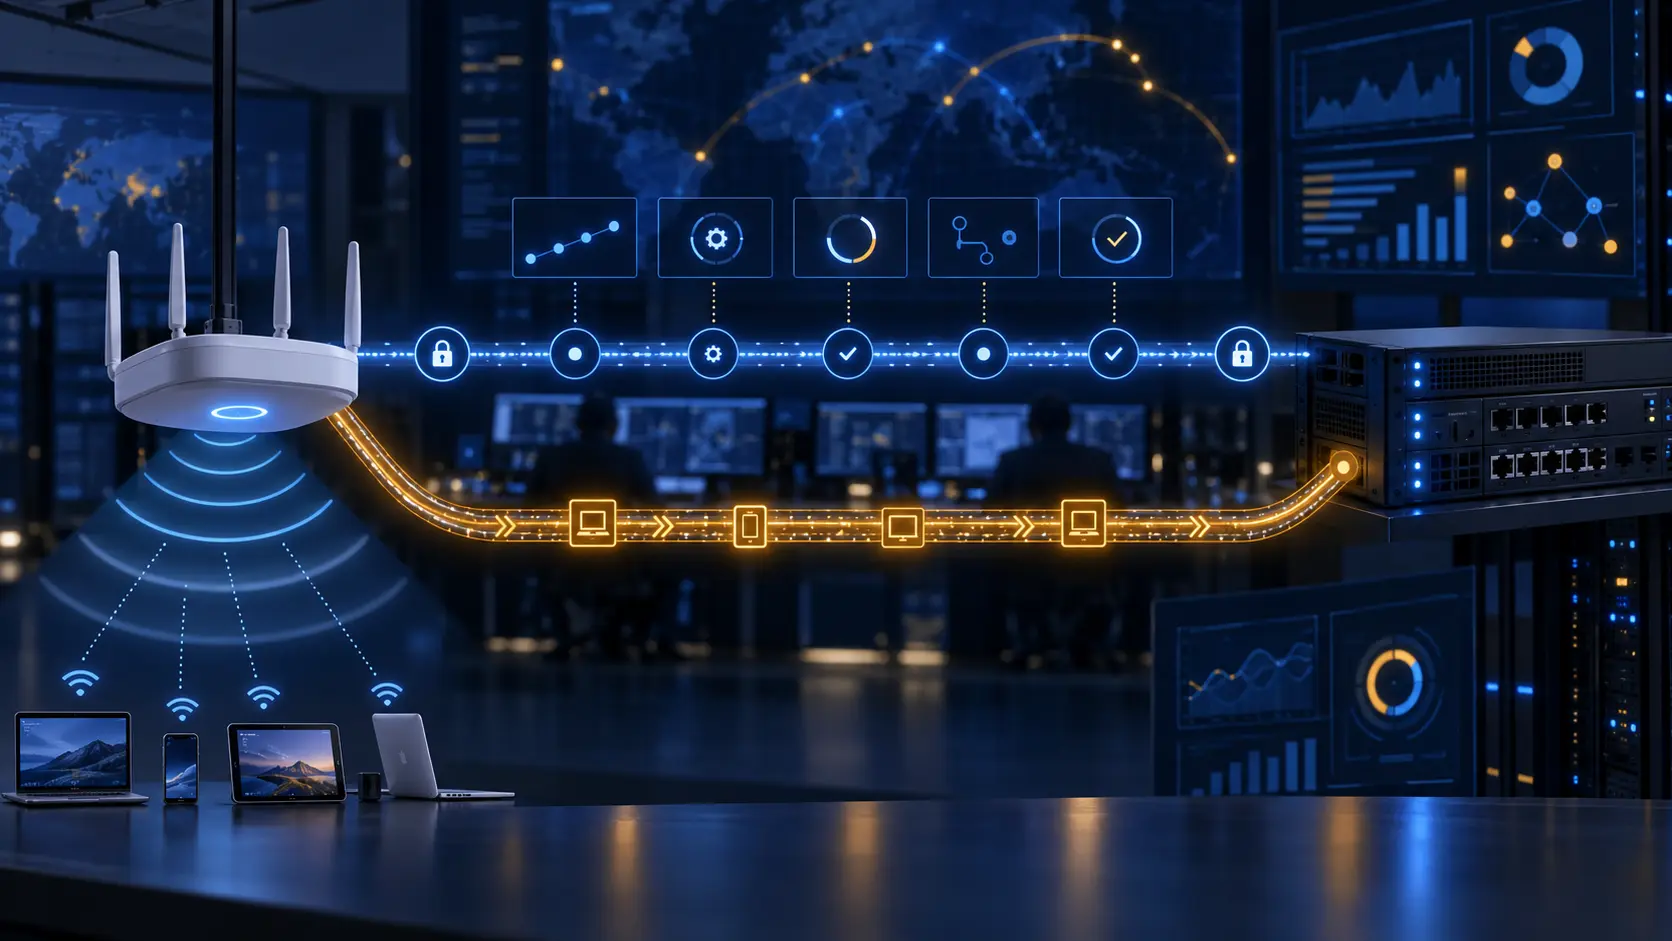
حالة CAPWAP ليست دليلاً على الخدمة: RFC 5415
ينظم RFC 5415 مستوى تحكم WLAN: يدير Access Controller نقاط Wireless Termination Points، وينشئ جلسات محمية ويغير الإعدادات ويحمل بيانات العملاء. لكن اكتمال الحالة أو DTLS أو رؤية حزمة لا يثبت وحده تطبيق السياسة أو التفويض أو سلامة الخدمة.
القادة
مع تزايد طلبات منطقة الجذر، أعاد Kim Davies بناء RZMS
بحلول 2022، تجاوز نمو محافظ نطاقات المستوى الأعلى وتكرار تحديث مفاتيح DNSSEC افتراضات نظام إدارة منطقة الجذر. شرح Kim Davies كيف أعاد فريق في ICANN بناء RZMS بموافقات قابلة للضبط وطلبات متزامنة وفحوص تقنية مستقلة التطور.

IETF
WiCoP سجل تاريخي للتحكم، وليس أساساً للتشغيل: RFC 5414
يصف RFC 5414 بروتوكول WiCoP لإدارة شبكات WLAN الكبيرة وتجهيزها مركزياً. يصنفه محرر RFC على أنه Historic ويشير إلى RFC 5415 كمرجع لاحق. لذلك لا يثبت وصول المتحكم أو إقرار الإعداد سلطة حالية أو تطبيق السياسة أو خدمة العملاء.

IETF
أمن SLAPP حدّ تاريخي، وليس دليلاً على التشغيل
يسجل RFC 5413 بروتوكول Secure Light Access Point Protocol في المرحلة التي قُدّم فيها إلى عمل CAPWAP. أفكاره حول الاكتشاف والمصادقة والنقل المحمي أدلة تاريخية، لكن RFC Editor يقول إن الوثيقة نُشرت للسجل التاريخي ولا ينبغي أن تكون أساساً للتشغيل. ويوثق RFC 5415 حل CAPWAP على مسار…

IETF
LWAPP سجل تاريخي، وليس خط أساس للتشغيل
يسجل RFC 5412 بروتوكول Lightweight Access Point Protocol في المرحلة التي قُدّم فيها إلى عمل CAPWAP. يشرح بنية المتحكم ونقاط الوصول الخفيفة، لكن RFC Editor يصنّفه Historic ويقول إنه لا ينبغي أن يكون أساساً لأي تشغيل. أما RFC 5415 فيوثق حل CAPWAP على مسار المعايير ويستبدل آلياته.

IETF
اختار CATS نقطة اتصال الخدمة، لكن مثيل التنفيذ ظل خفياً: RFC 10053
يستطيع CATS توجيه الطلب إلى نقطة اتصال تبدو مناسبة استناداً إلى حالة الشبكة وموارد الحوسبة. لكن هذا الاختيار لا يكشف بالضرورة أي مثيل خدمة داخلي عالج الطلب، ولا ما إذا كانت المقاييس المنشورة تصف ذلك المثيل وحده.
تاريخ
كان على المتحكم أن يتصل بالشبكة قبل أن يستطيع التحكم فيها: RFC 7149
في مارس 2014، دعت مذكرة من IETF مشغّلي الشبكات إلى تجاوز الرسم الجذاب لمتحكم مركزي وطرح سؤال تشغيلي: كيف يكتشف المتحكم الأجهزة، ويصل إليها، ويؤثر بأمان في الشبكة التي يديرها؟ تعامل RFC 7149 مع التهيئة الأولية والتفاوض على الخدمة واستمرارية العمل عند انقطاع الاتصال بوصفها مسائل…
IETF
دليل SIP خريطة، وليس شهادة تشغيل
يمنح RFC 5411 القارئ خريطة لعائلة SIP الواسعة: فهو يجمع المواصفات حسب الموضوع، ويشير إلى حالة الوثائق، ويربط الأعمال ذات الصلة. لكنه وثيقة معلوماتية تمثل لقطة مؤرخة، وليس سجلاً حياً لما تنفذه شبكة أو منتج. قد يكون المدخل اختيارياً أو قيد العمل أو غير موجود في منتج بعينه.

IETF
حمل الامتداد رسالة مفتاح، لكنه لم يثبت تثبيت المفتاح
يضيف RFC 5410 امتداداً عاماً لـ MIKEY من أجل OMA BCAST 1.0. يمكنه حمل STKM وLTKM وتقارير LTKM ورسائل الرقابة الأبوية. ظهور Type 5 يثبت صيغة النقل فقط، لا استلام المفتاح أو تثبيته أو السماح بالمشاهدة.

IETF
غلّف CMS المفتاح، لكن هوية المستلم ما زالت تحتاج إلى تطابق
يحدد RFC 5409 كيفية استخدام خوارزميتي BF وBB1 داخل CMS لتشفير مفتاح المحتوى، وكيفية ترميز هوية المستلم ومعرّف الخوارزمية. فتح الغلاف لا يساوي تفويضاً للعمل.

IETF
يمكن للهوية أن تحسب مفتاحاً عاماً، لكنها لا تمنح صلاحية
يعدّ التشفير القائم على الهوية بإرسال الرسالة قبل توزيع شهادة للمستلم. يحسب المرسل المفتاح العام من الهوية والمعلمات العامة، ثم يطلب المفتاح الخاص من مولّد مفاتيح موثوق (PKG). يحدد RFC 5408 هذه البنية، لكنه لا يجعل الاسم قرار تفويض دائم. عملية إصدار المفتاح، وسياسة التطبيق،…
المبدعون
وصلت الفكرة إلى الجلسة قبل صاحبها: Cory Doctorow وحدود التشغيل البيني
حين استشهدت الشاهدة الكندية Alissa Centivany بمفهوم Cory Doctorow حول «التشغيل البيني التنافسي»، كانت تناقش مشروع قانون عن الأقفال الرقمية والأجهزة المزوّدة ببرمجيات. دخلت الفكرة في سجل رسمي، لكن ذلك لا يجعل Doctorow شاهداً في الجلسة أو ممثلاً للجنة أو لمستخدمي المنصات، ولا…

IETF
العقدة الأنسب لا تعني أن الجلسة قابلة للنقل: RFC 10054
قد ينتقل العميل إلى موقع طرفي أفضل بينما تبقى حالة الخدمة في الموقع الذي بدأ منه. تجمع RFC 10054 بين ظروف الشبكة وموارد الحوسبة لاختيار مثيلات الخدمة، لكنها تشترط أن يبيّن التطبيق صراحة ما إذا كان يسمح باستخدام CATS عند إعادة توجيه جلسة ذات حالة مع حركة العميل.

IETF
ارتبطت القناة، لكن العملية ظلت قراراً منفصلاً.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
ارتبطت القناة، لكن العملية ظلت قراراً منفصلاً.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…