
نوع المحتوى
Research
ضمن فئة نوع المحتوى، تجمع تحليلات Research مقالات BTW.MEDIA التي تتشارك في التنسيق التحريري نفسه، مما يساعد القراء على مقارنة الإحاطات والملفات الشخصية وملاحظات المخاطر وتحليلات السوق وتغطية الأحداث دون خلط أنواع مختلفة من الأدلة. وتشرح الصفحة كيف يؤطر هذا النوع من المحتوى أحداث البنية التحتية للإنترنت، وحركات الشركات، وقرارات الحوكمة، والإشارات التشغيلية، والأدلة العامة عبر الموقع. ويمكن للقراء مقارنة الجهات أو أنظمة البنية التحتية التي تظهر كثيرًا، وكيف تغيّر جودة المصدر التفسير، وما إذا كانت المادة ملفًا شخصيًا دائمًا، أو حدثًا حساسًا للوقت، أو إشارة سوق استراتيجية، أو تطورًا في الحوكمة. والنتيجة صفحة بحث مفيدة للمشغلين والمستثمرين والعملاء والمحللين وأصحاب المصلحة في السياسات الذين يحتاجون إلى فهم العواقب والتوقيت والأدلة وراء تنسيقات المقالات المماثلة.
المؤسسات العالمية
القيد الذي ينتهي تلقائيًا: كيف حوّلت واشنطن تفويض الحوسبة الأميركية للإمارات إلى موعد نهائي لتحوّل مؤسسي
حصلت مجموعة 42 ومنصة كور42 الأميركيتين المنتميتان إلى الإمارات على إذن استثنائي: استلام عناصر حوسبة متقدمة من الولايات المتحدة دون ترخيص. لكن الوثيقة نفسها تحمل شرط انتهاء تلقائي في السادس من أبريل 2027 ما لم تصبح الشركتان شركات أميركية. هذه هي القصة الحقيقية لسيادة الإمارات على…

IETF
الحساب للقراءة فقط كشف خريطة البث المتعدد: درس RFC 5132
لم يغيّر الحساب أي إعداد، لكنه عرف المجموعات النشطة، والواجهات التي تمر عبرها الحركة، ومتى ظهرت المسارات، وأين يوجد مرسل أو مستقبِل محتمل. يوضح RFC 5132 أن القراءة ليست نشاطاً محايداً دائماً: جدول الإدارة قد يكشف الطوبولوجيا وتاريخ التدفق ومواقع المشاركين، فيما يظل عاجزاً في…
IETF
حافظت الشبكة على النص المشفّر، لكن الجلسة الآمنة بقيت بحاجة إلى إثبات: RFC 9607
يمنح RFC 9607 حركة SCIP المشفّرة اسماً مشتركاً في SDP ومساراً شفافاً عبر RTP. سلامة العبور دليل على أن الشبكة لم تعبث بالحمل، وليست دليلاً على هوية الطرف الآخر أو اكتمال التفاوض الأمني أو إعادة التجميع أو وصول وسائط مفهومة.

تاريخ
عدّ تسلسل 32 بت تدفق 1.485 غيغابت/ث، لكنه لم يضبط الازدحام: RFC 3497
كان العداد شاهداً ممتازاً: يعرف أين اختفت الحزمة، لكنه لا يستطيع إيقاف السيل الذي أفقدها. هذه هي الحدود التي رسمها RFC 3497 بوضوح.

ملف القضية
إعلان الخدمات الذي لا يمكن العثور عليه على شبكة تبيع الخدمات: تساؤل التشغيل الذاتي حول AS210328
يبيع المشغّل الذي يعمل تحت العلامة DIAMOND (الماس بالروسية: ALMAZ) عبر موقع almazcloud.network منتجات اتصال وحوسبة سحابية مسعّرة، لكن الأدلة المتاحة للتوجيه والتسجيل لا تُظهر موقعَه الإلكتروني ولا خدمة بريده ولا سلطة أسماء النطاقات تعمل على فضاء عناوين الشبكة التي يبيعها…

تاريخ
طلبت رسالة PATH فئة CBR، لكنها لم تثبت مجدولاً: RFC 3496
بعد فشل الطلب ذي الفئة كان على الإدارة أن تقرر: هل يكفي مسار يعمل بلا الفئة، أم أن ذلك إلغاء للخدمة المطلوبة؟

IETF
حافظت الترجمة على الهوية، لكن غياب الالتفاف قطع الطريق بين شبكتين داخليتين: حدود RFC 5128
قد يكون الطرفان خلف مترجمَي عناوين صغيرين يشتركان في مترجم كبير، وقد تكون العناوين العامة المرصودة صحيحة، ثم يفشل المسار لأن المترجم المشترك لا يعيد الحزمة إلى داخله. يوضح RFC 5128 أن إنشاء المسار مجموعة خصائص مستقلة، وأن نجاح إحداها لا يثبت هوية النظير ولا يجيز إنفاق الموارد…

IETF
كانت الإجابة سلطوية المصدر، ومع ذلك ظل وصف المحلّل قابلاً للخطأ: RFC 9606
يمنح RFC 9606 محلّل DNS وسيلة موحّدة ليعلن بعض خصائص الخصوصية والترشيح. توثيق صاحب الإعلان يحمي نسبته، لكنه لا يحوّل كل خاصية معلنة إلى سلوك مرصود.
تاريخ
اختار DHCP نطاق Kerberos قبل أن يتمكن Kerberos من الحكم عليه: RFC 3495
قد يحمل مزود الخدمة شهادة صحيحة ومع ذلك لا يكون المزود الذي اختاره المشترك. هكذا فصلت RFC 3495 بين صحة الهوية وصحة التفويض التجاري.

IETF
اتفق المزوّدان على فئة الخدمة، لا على طابور واحد: حدود RFC 5127
تسمح RFC 5127 لكل نطاق إداري بأن يجمع فئات Diffserv وفق موارده المحلية، لكنها تجعل هوية الفئة الأصلية أساس العبور بين المزوّدين. الاتفاق ينقل معنى الخدمة وحدودها، ولا يمنح مزوّداً سلطة على بنية الطوابير لدى جاره ولا يثبت أن المعالجة المطلوبة حدثت فعلاً.

تاريخ
التنفيذ المطابق للمواصفة لم يكن ليتوافق تشغيلياً: RFC 3494
امتلك البروتوكول اللاحق آليات أقوى للهوية والحماية، لكن مجرد كتابة «LDAPv3» على الاتصال لم تفتح تلك الآليات؛ كان لا بد من اختيارها وإثبات حالتها.

تاريخ
كان ربط واحد قادراً على حجز عائلتين بروتوكوليتين: RFC 3493
أظهر تقرير الجدار الناري خدمة IPv6، لكن اتصال IPv4 وصل إلى العملية نفسها. لم يكن التقرير كاذباً؛ كان يصف اسم المقبس لا الحد الذي فرضه النواة فعلياً.

IETF
أثبتت الشهادة سلطة البادئة، لا هوية النظام المستقل: RFC 9582
يفصل RFC 9582 بين صاحب سلطة العناوين والنظام المستقل الذي يُسمح له بإصدار المسار. هذا الفصل ليس نقصاً في الشهادة، بل هو الحد الذي يمنع التفويض من التحول إلى ادعاء هوية.

IETF
أُعلن عن جلسة SAVPF بلا قناة جواب؛ فبقيت مسؤولية المفتاح على المُنشئ: RFC 5124
لا تمنح كل طريقة لتوزيع وصف الجلسة فرصة للتفاوض. توضح RFC 5124 أن الإعلان غير التفاعلي قد يصف تغذية راجعة محمية، لكنه لا يثبت أن المتلقي اختارها أو أن مادة المفاتيح وصلت بسرية أو أن التقرير لحق بمهلة الإصلاح.
تاريخ
شفّر ذيل ASCII الموقع لا المعنى: RFC 3492
لم يحاول Punycode إبقاء الكلمة مقروءة بعد ترميزها. بل حفظ داخل وسم ASCII ضيق الحساب اللازم لإعادة بناء تسلسل نقاط الترميز نفسه.

IETF
وصل التحدي، ولم يكن العميل مديناً برمز: RFC 9577
يمنح RFC 9577 الموقع الأصلي صيغة دقيقة لطلب رمز Privacy Pass، لكنه لا يمنحه سلطة تفسير الصمت. فالعميل القادر تماماً قد يختار عمداً أن يبدو كعميل لا يستطيع الإجابة.

تاريخ
لم تفشل ToUnicode قط، لكن ذلك لم يجعل الاسم صالحاً: RFC 3490
لم تُدخل IDNA في عام 2003 حروف Unicode إلى بروتوكول DNS. بل وضعت في التطبيق معبراً بين ما يراه الإنسان وما تقبله البنية القديمة، وأعطت كل اتجاه معنى مختلفاً للفشل.
IETF
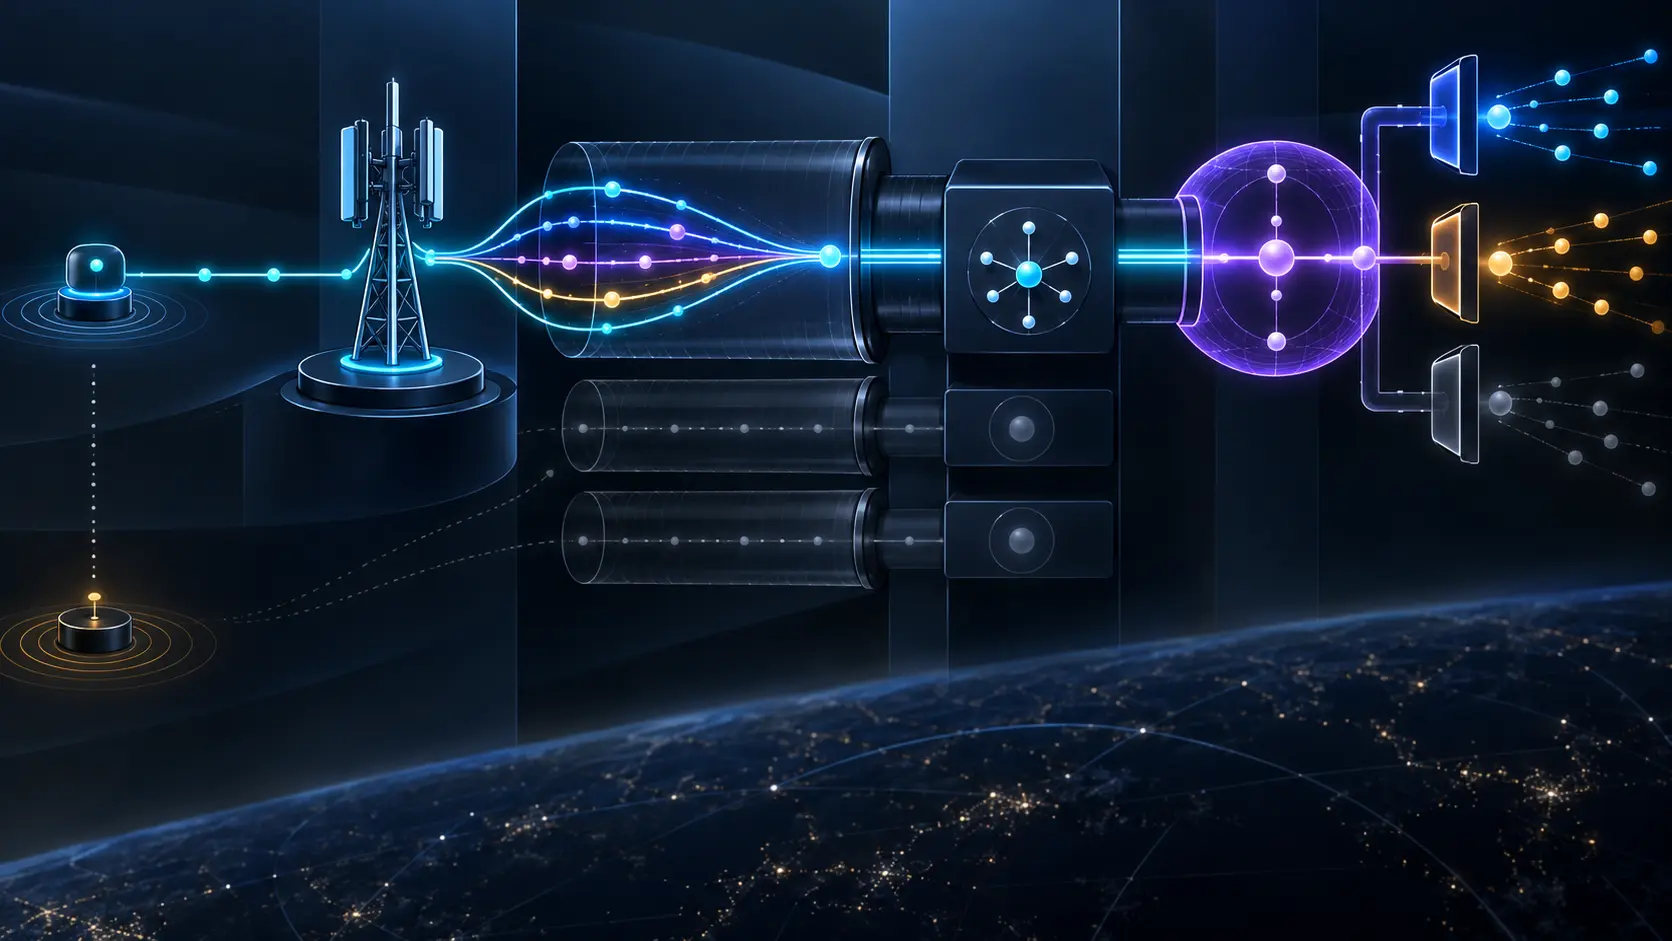
النفق الأوسع من المحطة يغيّر حقيقة الرابط: RFC 5121
حين تنفصل المحطة القاعدية عن موجّه النفاذ، لا يصبح النفق بينهما مجرد تفصيل نقل. يوصي RFC 5121 بأن لا تكون حبيباته أوسع من محطة متنقلة واحدة أو تدفق خدمة واحد، لأن النفق جزء من الطريقة التي يظل بها رابط IPv6 نقطة إلى نقطة بدلاً من تجميع غير معلن لعدة مشتركين.
تاريخ
كان نوع NAT لقطةً، بينما احتاج الطرف المقابل إلى مسار: RFC 3489
حوّل STUN الكلاسيكي ما رأته جهة خادم واحدة إلى صفة دائمة ظاهرياً للجهاز. أبقت المراجعة الملاحظة وأسقطت الحكم.

IETF
ظهر المُكرِّر في التوجيه، لكن العضوية لم تكن قد وصلت إليه بعد: RFC 9574
تكشف مهلة الثلاث ثواني الافتراضية في RFC 9574 عن فجوة تشغيلية واضحة: اكتشاف عقدة قادرة على التكرار لا يثبت أن حالتها التنفيذية صارت جاهزة لخدمة الورقة.