
الخلاصة
- أدخل خلل في إصدار برمجي مرحلي تديره Cloudflare سلوكاً جعل بعض عقد F-Root المشغلة في إطار الشراكة تحذف سجلات glue مطلوبة، ما أدى إلى إخفاقات متقطعة في حل نطاق
.net. - امتدت الفترة من علم Internet Systems Consortium بالمشكلة عند 17:33 بالتوقيت العالمي المنسق إلى استعادة الخدمة كاملة عند 20:51 ثلاث ساعات و18 دقيقة؛ لكن استعادة الخدمة لا تجيب وحدها عن سؤال ما إذا كانت آلية سحب المسارات الطارئة قد اختبرت لاحقاً بصورة دورية وفق معايير واضحة وقابلة للمراجعة المستقلة.
في خدمة موزعة عالمياً، قد يبدو وجود عدد كبير من العقد دليلاً كافياً على المرونة. لكن حادثة F-Root في 23 يناير/كانون الثاني 2020 أظهرت حداً عملياً لهذا الافتراض. لم تكن المشكلة غياب نسخ بديلة من الخدمة، بل أن مجموعة من العقد كانت تعيد إجابات ناقصة في ظروف معينة. وحين تكون الإجابة الخاطئة موزعة جغرافياً، يمكن للازدواجية نفسها أن توزع الخلل بدلاً من أن تعزله.
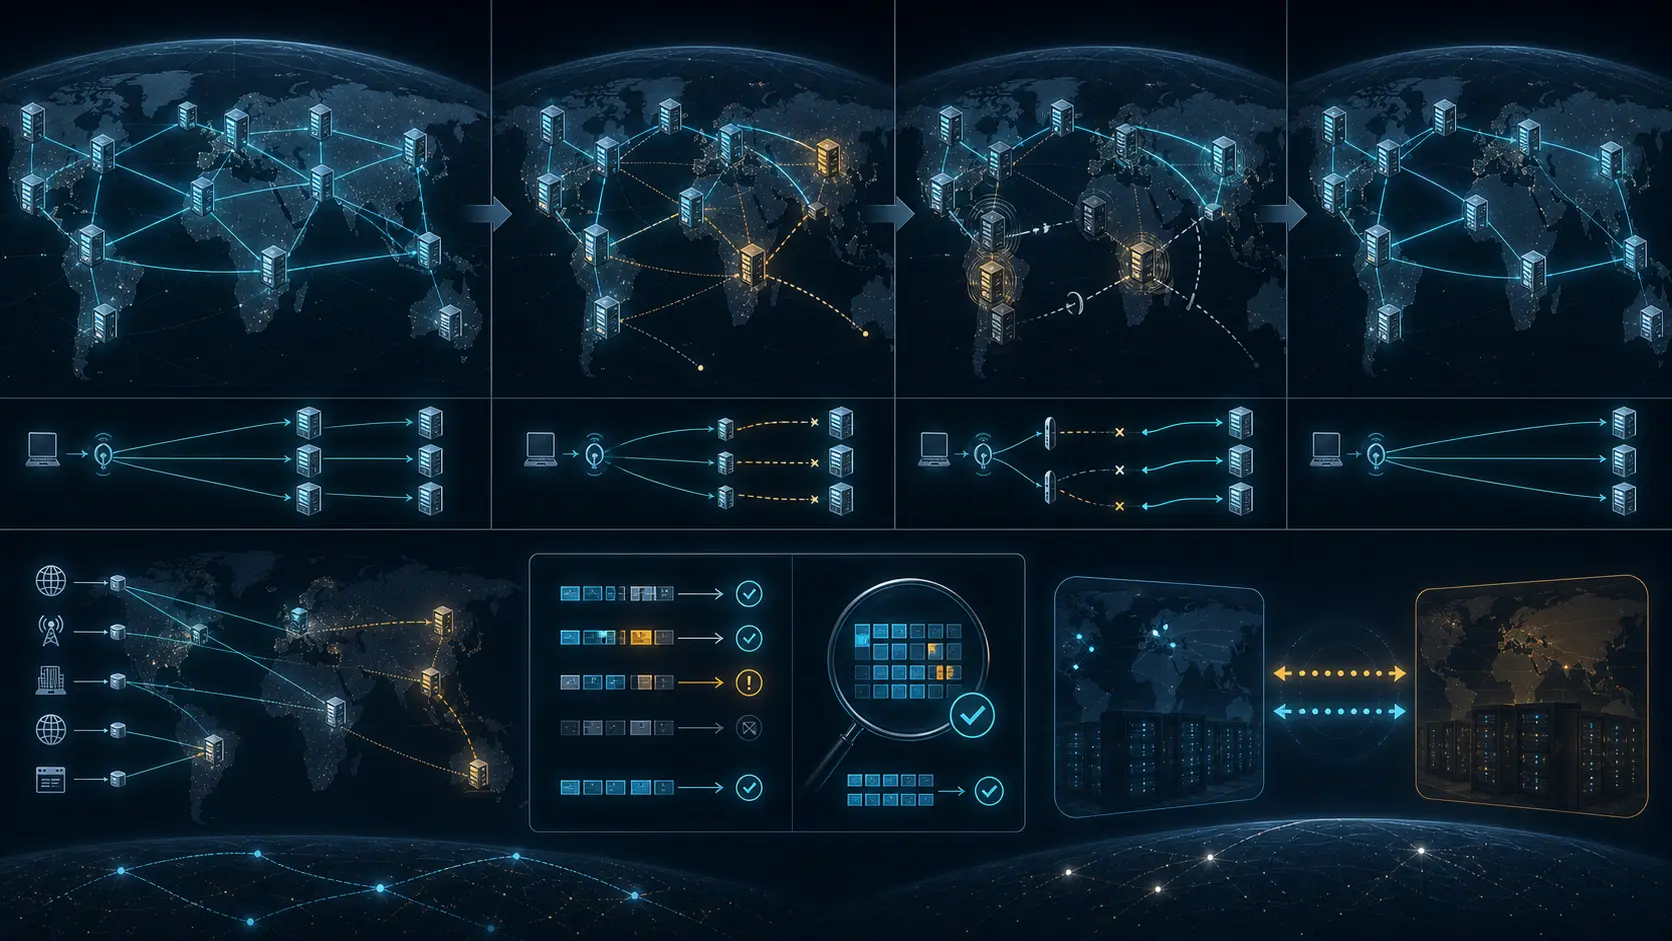
وفق سرد Internet Systems Consortium للحادثة، بدأ الخلل أثناء إصدار برمجي مرحلي تديره Cloudflare على بعض عقد F-Root المشغلة من خلال الشراكة مع ISC. تسبب الخطأ في حذف سجلات glue مطلوبة من بعض الاستجابات، فظهرت إخفاقات متقطعة عند محاولة حل نطاق .net. كلمة «متقطعة» مهمة: لم تكن كل الاستعلامات تفشل، ولم تكن كل العقد متأثرة بالطريقة نفسها، ولذلك لم يكن العطل بالضرورة واضحاً كفشل شامل يمكن لأي لوحة مراقبة أن تلتقطه فوراً.
هذه الحادثة ليست حجة ضد الأنظمة الموزعة أو ضد anycast. إنها حجة ضد الخلط بين وجود البدائل وبين القدرة المثبتة على اكتشاف عقد تعطي إجابات دلالياً خاطئة، وتحديدها، وسحبها من الخدمة، ثم إعادتها بصورة آمنة. المرونة ليست عدداً من الخوادم فقط؛ إنها سلسلة قرارات وصلاحيات واختبارات تمتد من منع الخلل إلى اكتشافه ثم عزله وإصلاحه والتحقق من عدم عودته.
آلية الفشل: إجابة موجودة لكنها ناقصة
تساعد سجلات glue محللات DNS على الوصول إلى خوادم الأسماء عندما يتطلب حل الاسم معلومات عنوان لا يمكن الحصول عليها من دون الوقوع في اعتماد دائري. في حادثة F-Root، لم يكن الخادم صامتاً بالضرورة، ولم تكن الشبكة مقطوعة بالكامل. كانت بعض العقد تعيد استجابات تحذف معلومات مطلوبة. النتيجة التشغيلية كانت أن بعض عمليات حل .net أخفقت بصورة متقطعة، كما وثق حساب المشغل المنشور.
هذا النوع من الفشل أصعب من انقطاع بسيط. فاختبار الوصول قد يجد أن العنوان يستجيب، وفحص العملية قد يجد أن البرنامج يعمل، وقياس زمن الاستجابة قد يبدو عادياً. ومع ذلك تكون الإجابة نفسها غير صالحة للغرض المطلوب. لذلك لا يكفي أن تسأل أنظمة المراقبة: «هل العقدة متاحة؟». عليها أن تسأل أيضاً: «هل تعيد العقدة، في حالات اختبار ممثلة، الإجابة الصحيحة والكاملة؟»
الفرق بين السؤالين هو الفرق بين مراقبة الحياة ومراقبة الصحة الدلالية. العقدة التي تجيب بسرعة بإجابة ناقصة ليست عقدة سليمة. وفي بنية anycast، قد تصل استعلامات متشابهة إلى عقد مختلفة بحسب الموقع وسياسات التوجيه، فيرى بعض المستخدمين خدمة طبيعية بينما يواجه آخرون إخفاقات. وهذا التفاوت يجعل تقارير المشغلين الخارجيين جزءاً من سطح الكشف، لا مجرد ملاحظات هامشية.
لا يقدم السجل العام الذي جرت مراجعته عدداً موثوقاً للمستخدمين أو المحللات المتأثرة. لذلك لا ينبغي تحويل وصف «متقطع» إلى تقدير غير مسند لحجم الضرر. ما يمكن إثباته هو الآلية: إصدار برمجي مرحلي، وعقد متأثرة، وحذف لسجلات glue مطلوبة، وإخفاقات متقطعة في حل .net. أما نطاق الأثر الإجمالي فيظل غير محدد في المادة العامة المتاحة.
من كان يسيطر على الإصدار والكشف والسحب؟
توزيع السيطرة هو جوهر القضية. بحسب التسلسل المنشور من ISC، كانت Cloudflare تسيطر على الإصدار البرمجي المرحلي والتنفيذ المتأثر وعلى تصحيح البرنامج. أما ISC فتلقى الإشارة الخارجية، وتحقق من السلوك، وصعّد الأمر، وطلب سحب بادئات F-Root المتأثرة. وقدم مشغل شبكة كبير إشارة الكشف الأولى التي سجلها ISC.
هذا التوزيع لا يثبت إهمالاً أو سوء نية من أي طرف، ولا يبرر اختزال المسؤولية في اسم مؤسسة واحدة. لكنه يحدد أين كانت القدرة العملية موجودة. الجهة التي تلقت التقرير وتحققت منه لم تكن هي نفسها الجهة التي تسيطر على الإصدار المعيب وإصلاح الكود. والجهة التي أصلحت البرنامج احتاجت إلى تنسيق مسار العزل التشغيلي مع الجهة المسؤولة عن خدمة F-Root والعلاقة التشغيلية المحيطة بها.
عندما تتوزع السيطرة بهذه الصورة، يصبح زمن الاستعادة نتاجاً لأكثر من سرعة المبرمجين. إنه يتأثر بجودة إشارات المراقبة، ووضوح جهة الاتصال، وسلطة إعلان الحادثة، وقدرة كل مؤسسة على فهم ما يحتاجه الطرف الآخر، وسرعة تنفيذ سحب التوجيه والتحقق من أثره. أي غموض في ملكية القرار قد يضيف وقتاً حتى لو كان الإصلاح البرمجي نفسه مباشراً.
المساءلة المفيدة هنا ليست البحث عن مذنب رمزي، بل رسم خريطة للسيطرة: من يوافق على الإصدار؟ من يستطيع إيقافه؟ من يراقب صحة الاستجابات من خارج بيئة المشغل؟ من يملك صلاحية طلب سحب البادئات؟ من ينفذ السحب؟ ومن يقرر أن الظروف آمنة لإعادة الإعلان؟ إذا لم تكن هذه الإجابات معروفة ومختبرة قبل الحادثة، فإن الازدواجية التقنية تخفي اعتماداً مؤسسياً غير مختبر.
ثلاث ساعات و18 دقيقة من الإشارة إلى الاستعادة
يسجل الحساب الرسمي للحادثة أربع نقاط زمنية رئيسية في 23 يناير/كانون الثاني 2020:
- عند 17:33 بالتوقيت العالمي المنسق، علم ISC بالمشكلة من مشغل شبكة كبير.
- عند 17:41، أقر ISC باستلام التقرير.
- عند 17:46، تحقق ISC من السلوك وصعّد المشكلة إلى Cloudflare.
- عند 20:51، كانت الخدمة قد استعادت عملها بالكامل.
الفترة من 17:33 إلى 20:51 تساوي ثلاث ساعات و18 دقيقة. وبين العلم الأولي والتحقق والتصعيد مرت 13 دقيقة. لا يوضح السجل العام كل خطوة داخل الساعات التالية بدقة دقيقة بدقيقة، ولذلك لا يصح توزيع كامل مدة الاستعادة على نشاط واحد أو طرف واحد. لكن السجل يثبت أن التعافي جمع بين تصحيح الكود وسحب بادئات BGP المتأثرة ثم إعادة إعلانها بعد التصحيح والتحقق.
هذا التسلسل يبين أن الإصلاح لم يكن مجرد نشر نسخة جديدة. كان لا بد من إخراج العقد المتأثرة من مسار الخدمة، وتصحيح السلوك، ثم إعادتها. في نظام anycast، يغير سحب البادئات المسار الذي تتخذه الحركة، بحيث تتوقف الشبكات عن توجيه الاستعلامات إلى المثيلات المعلنة عبر تلك البادئات. إنها أداة عزل قوية، لكنها لا تكون ضماناً إلا إذا كان تنفيذها سريعاً، وصلاحياتها واضحة، وأثرها قابلاً للرصد.
يمكن للوحة إدارة أن تنظر إلى ثلاث ساعات و18 دقيقة وتطلب رقماً أقل في المستقبل. لكن الهدف العددي وحده لا يكفي. يجب تقسيم الزمن إلى مراحل قابلة للإدارة: زمن اكتشاف الخلل، وزمن الاعتراف بالإشارة، وزمن التحقق، وزمن تحديد العقد المتأثرة، وزمن اتخاذ قرار السحب، وزمن تنفيذ السحب، وزمن تصحيح البرنامج، وزمن التحقق قبل إعادة الإعلان. من دون هذا التفصيل قد يتحسن الرقم الإجمالي في تمرين ما بينما يبقى موضع هشاشة حاسم بلا علاج.
لماذا لم تلغ الازدواجية مخاطر التنسيق؟
الازدواجية تحمي عادة من فقدان مكون، لكنها لا تحمي تلقائياً من عيب مشترك ينتشر عبر عملية إصدار. إذا كانت عدة عقد تشغل نسخة متأثرة، فإن تعددها لا يجعل إجاباتها صحيحة. وإذا كانت المراقبة تركز على التوافر لا على صحة الاستجابة، فقد تبدو العقد عاملة. وإذا كان عزلها يتطلب تنسيقاً بين مؤسستين، فإن التعافي يعتمد على المسار المؤسسي بقدر اعتماده على التصميم التقني.
تظهر الحادثة أربعة شروط مختلفة للمرونة. الأول هو منع إدخال العيب أو الحد من نطاقه أثناء الإصدار المرحلي. الثاني هو اكتشاف الاستجابة الخاطئة بسرعة من نقاط خارجية تمثل ما يراه المستخدمون والمحللات. الثالث هو وجود سلطة واضحة لعزل المثيلات أو سحب مساراتها. والرابع هو التحقق من الإصلاح قبل إعادة تلك المثيلات إلى الخدمة.
قد ينجح الإصدار المرحلي في الحد من عدد العقد المتأثرة، لكنه لا يزيل الحاجة إلى بوابات جودة دلالية. وقد توفر anycast مسارات بديلة، لكنها لا تعزل العقد المعيبة بنفسها إذا ظلت تعلن البادئات. وقد يلتقط مشغل خارجي المشكلة، لكن قيمة الإشارة تعتمد على سرعة وصولها إلى جهة قادرة على التحقق والتصرف. لهذا السبب يجب تقييم المرونة كسلسلة كاملة، وألا يمنح نجاح حلقة واحدة ثقة غير مستحقة في بقية الحلقات.
كما أن التبعية بين المؤسسات ليست عيباً في ذاتها. كثير من البنى العالمية تعمل عبر شراكات، ومشغلين متعددين، وبرمجيات وخدمات موزعة. الخطر ينشأ عندما لا تكون حدود السيطرة مصحوبة بإجراءات مشتركة مجربة. العقد يمكن أن يحدد المسؤوليات، لكن التمرين هو الذي يكشف ما إذا كانت أرقام الاتصال تعمل، وما إذا كانت الأوامر مفهومة، وما إذا كانت صلاحيات التوجيه متاحة فعلاً، وما إذا كانت كل جهة ترى الأثر نفسه في الوقت المناسب.
ما الذي يثبته التزام الاختبار، وما الذي لا يثبته؟
يذكر سرد ما بعد الحادثة أن ISC وCloudflare اتفقتا على اختبار وظيفة سحب BGP بانتظام. هذا دليل على أن مسار السحب عُرف بوصفه عنصراً يحتاج إلى اختبار دوري، وأن الاستجابة لم تتوقف عند تصحيح العيب المباشر.
لكن الاتفاق على الاختبار ليس نتيجة اختبار. المادة العامة التي جرت مراجعتها لا تثبت متى نُفذت تمارين لاحقة مرتبطة بهذا الإجراء، أو عدد مرات تنفيذها، أو نطاق العقد والمسارات التي شملتها، أو معايير النجاح، أو النتائج، أو الإجراءات التصحيحية الناتجة عنها، أو وجود مراجعة مستقلة. وهذه فجوة في الدليل العام، لا دليل على أن الاختبارات لم تحدث.
هذا التمييز ضروري للإنصاف وللدقة. القول إن السجل العام لا يثبت التنفيذ يختلف جذرياً عن القول إن التنفيذ لم يقع. الأول وصف لحدود المعرفة المتاحة؛ الثاني ادعاء واقعي يحتاج إلى دليل إضافي. ولا يوفر المصدر الذي جرت مراجعته أساساً للادعاء الثاني.
مع ذلك، تظل فجوة التحقق مهمة لمجالس الإدارة والمشغلين. فالضمان التشغيلي لا يأتي من النية وحدها. يحتاج القارئ المسؤول إلى سجل يبين تاريخ التمرين، والهدف منه، والبادئات أو المثيلات المشمولة، ومن امتلك سلطة البدء، والوقت اللازم للتنفيذ، وما إذا اختفت الاستجابات المعيبة من نقاط القياس الخارجية، وكيف جرت إعادة الإعلان، وما الذي فشل أو احتاج إلى تعديل.
اختبار محدود لمتانة الإصلاح
يمكن تحويل الدرس إلى اختبار واضح من ستة أجزاء. أولاً، ينشر فريق التشغيل إصداراً تجريبياً في نطاق محدود ويستخدم استعلامات دلالية لاختبار اكتمال الإجابات، لا مجرد الوصول إلى الخدمة. ثانياً، تولد نقطة مراقبة خارجية إشارة قابلة للتتبع عندما ترى استجابة ناقصة. ثالثاً، يتبع الفريق مسار التصعيد الحقيقي بين المؤسسات من دون تجاوز جهات الاتصال أو الصلاحيات الرسمية.
رابعاً، ينفذ أصحاب السلطة سحباً مضبوطاً للبادئات المحددة، مع قياس الوقت من قرار العزل إلى اختفاء المسار من نقاط مراقبة متعددة. خامساً، يتحقق الفريق من أن الحركة انتقلت إلى مثيلات سليمة وأن الأثر الجانبي بقي ضمن الحدود المتفق عليها. سادساً، لا تعاد البادئات إلا بعد اجتياز معايير صحة الاستجابة، ثم تحفظ النتائج والإخفاقات والإجراءات التصحيحية في سجل قابل للمراجعة.
ينبغي ألا يقيس الاختبار النجاح بعبارة «اكتمل التمرين». يجب أن تكون هناك حدود مسبقة: أقصى زمن للاكتشاف، وأقصى زمن للاعتراف والتصعيد، وأقصى زمن لتنفيذ السحب، ونسبة نقاط القياس التي يجب أن تتوقف عن رؤية المسار، واختبارات صحة DNS التي يجب أن تنجح قبل إعادة الإعلان. ويجب تسجيل أي اعتماد على فرد واحد أو قناة اتصال غير موثقة بوصفه عيباً تشغيلياً.
كما يجب أن يختبر التمرين حالة عدم اليقين. ماذا لو أبلغ مشغل خارجي عن فشل لا تستطيع المراقبة الداخلية إعادة إنتاجه فوراً؟ ماذا لو كان جزء فقط من العقد متأثراً؟ ماذا لو نجح سحب البادئة في منطقة وتأخر في أخرى؟ ماذا لو كان إصلاح الكود جاهزاً لكن صاحب صلاحية إعادة الإعلان غير متاح؟ هذه ليست تفاصيل نظرية؛ إنها نقاط يمكن أن تحول خللاً محدوداً إلى حادثة أطول.
النتيجة التي ينبغي أن يبحث عنها المجلس ليست وعداً بأن الحادثة لن تتكرر. لا يمكن لأي تمرين أن يقدم ذلك. النتيجة المعقولة هي دليل على أن المؤسسة وشركاءها يستطيعون رؤية الخطأ، وتحديد حدوده، وعزل المسار المتأثر، وتصحيح السبب، والتحقق من السلامة، واستعادة الإعلان ضمن حدود زمنية ومعايير معلنة، ثم معالجة ما كشفه التمرين.
النتيجة المقيدة بالدليل
تثبت المادة العامة أن حادثة 23 يناير/كانون الثاني 2020 عولجت وأن الخدمة استعادت عملها كاملاً عند 20:51 بالتوقيت العالمي المنسق. وتثبت أن الاستجابة جمعت بين تصحيح برمجي وسحب بادئات متأثرة ثم إعادة إعلانها. كما تثبت وجود اتفاق على اختبار وظيفة السحب بانتظام. لكنها لا توفر، في السجل الذي جرت مراجعته، دليلاً عاماً على تنفيذ تلك الاختبارات اللاحقة أو تواترها أو معاييرها أو نتائجها المستقلة.
لذلك لا ينبغي قراءة الحادثة باعتبارها دليلاً على أن F-Root كان بلا مرونة، ولا باعتبار استعادة الخدمة دليلاً كافياً على أن كل إجراء تصحيحي أصبح متيناً. الاستنتاج الأضيق والأقوى هو أن الازدواجية لا تثبت المرونة عندما تكون السيطرة على الإصدار والكشف والعزل موزعة. الدليل الحاسم هو قدرة الأطراف على ممارسة مسار الطوارئ بصورة متكررة، وقياسه بمعايير محددة، وإتاحة نتائجه للمراجعة المسؤولة.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات