الخلاصة
- تقترح مسودة Changshan Su الفردية سجلات DNS-SD على الشبكة المحلية للعثور على بوابات الذكاء الاصطناعي ووصف مساراتها وقدراتها المعلنة.
- تسمي المسودة الخدمة المكتشفة «نقطة نهاية مرشحة»؛ يجب تأكيد الثقة قبل إرسال طلب أو بيانات اعتماد.
يمكن للحاسوب العثور على طابعة من دون فتح ملف تحقيق. أما بوابة الذكاء الاصطناعي فتطرح سؤالاً أعلى كلفة: من يحق له استلام المفتاح الذي سيدفع ثمن الطلب التالي؟
في 26 أكتوبر 2026، قدّم Changshan Su النسخة 00 من «DNS-Based Service Discovery for AI Gateways» بوصفها مسودة إنترنت فردية. يسجلها Datatracker مقترحاً فردياً بلا مسار RFC ولا حالة RFC مستهدفة. الاسم _ai-gateway._tcp مقترح؛ وتقول الوثيقة إنه لم يحصل بعد على تخصيص من IANA.
تعتمد الآلية على قطع معروفة. يستخدم DNS-Based Service Discovery سجل PTR لعرض نسخة الخدمة، وSRV لبيان اسم المضيف ومنفذ TCP، وTXT لبيانات قصيرة خاصة بالخدمة، ثم A أو AAAA لعنوان المضيف. وتضيف مسودة Su حقولاً موجزة لمسار البوابة، وأمن النقل، واشتراط المصادقة، والبروتوكولات التي يعلنها المشغّل. يستطيع العميل قراءة ما تدّعي الخدمة تقديمه من دون تثبيت عنوان واحد في إعداداته.
المساحة محدودة عمداً: تستهدف المسودة إبقاء TXT الافتراضي دون 200 بايت، وتضع سقفاً قدره 400 بايت للسجل كله. تستطيع الإشارة حمل اسم ومنفذ ومسار وبعض الادعاءات. لا تتسع لدستور، ولن تمنحها بضعة بايتات إضافية سلطة الفصل.
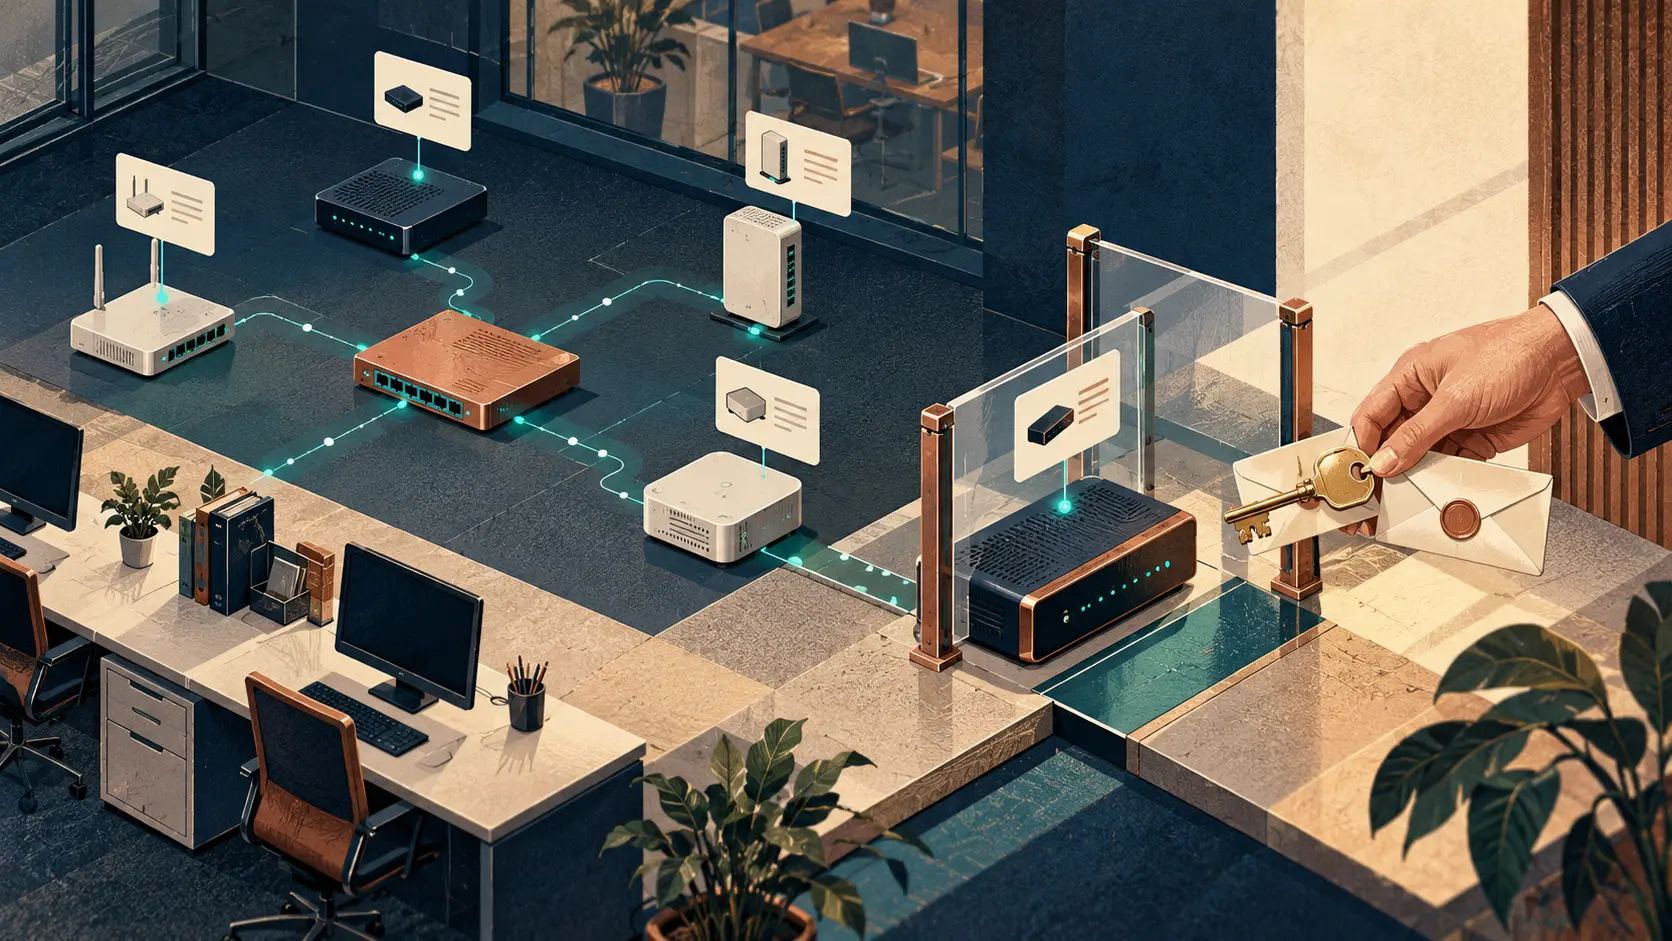
المصطلح الأهم في الوثيقة هو «نقطة نهاية مرشحة». حلّل العميل سجل الخدمة، لكنه لم يثق بالآلة بعد ولم يأذن لها باستلام بيانات الاعتماد. التسلسل المقترح هو التصفح، ثم حل الاسم، والتحقق، والاتصال، وتأكيد الثقة، ثم إرسال الطلب. الاستعلام عن فهرس النماذج اختياري. ولا توضع مفاتيح API في سجل TXT.
هذا الترتيب مهم لأن الشبكة المحلية تسمح للآلات بإعلان وجودها؛ لكنها ليست محكمة تقرر نيابة عن المستخدم من يحق له إنفاق سره. تقول فقرة الأمن في المسودة إن مشاركاً على المقطع نفسه يستطيع تزوير إعلان mDNS، أو الادعاء بأن auth=0، أو توجيه سجل SRV إلى مضيف يسيطر عليه. المعرّف المعلن ليس إثبات هوية. على العميل الاعتماد على موافقة المستخدم، أو قاعدة ثقة مهيأة مسبقاً، أو التحقق من هوية خادم TLS. ولا ينبغي إرسال مفتاح API قابل لإعادة الاستخدام عبر HTTP أو WebSocket غير مشفر إلا بعد موافقة صريحة على بيئة محلية موثوقة. كما يجب ألا يخفض إعلان جديد غير مشفر مستوى بوابة موثوقة سابقاً عبر HTTPS أو WSS.
تمنح RFC 6763 تقنية DNS-SD وظيفة محددة: اكتشاف نسخ مسماة من خدمة. وتصف RFC 6762 تقنية mDNS على الوصلة المحلية، حيث يفترض حل تعارضات الأسماء مشاركةً متعاونة. لا تمنح أي من الوظيفتين الآلة المكتشفة حق إنفاق بيانات اعتماد العميل. يمكن للجرس أن يقول «البوابة هنا». ويبقى فتح الباب قرار صاحب المفتاح.
لذلك تكمن فائدة التصميم في فصل ثلاث خطوات. الاكتشاف يحدد الموقع. وهوية TLS تساعد على معرفة الخادم الذي أجاب. وقاعدة الثقة لدى العميل تقرر إن كان هذا الخادم يستطيع استلام السر. دمج الخطوات في ضوء أخضر واحد بعنوان «عُثر عليها» يحوّل قيداً في دليل إلى تصريح. أما المسودة فتُبقي قرار الثقة ظاهراً للمستخدم أو المسؤول.
المتاح اليوم مواصفة، لا تقريراً ميدانياً: يعرض Datatracker مسودة فردية واحدة بنسخة -00. لا تتضمن المصادر اختبار توافق بين التطبيقات أو مقارنة تنفيذات أو أرقام انتشار؛ وسيغير تقرير اختبار أولي أي حكم على التبني. ما يستحق المتابعة الآن هو الواجهة بين القرارات الثلاثة. إذا طلب العميل موافقة، فعليه عرض اسم المضيف والمنفذ والمسار وحالة TLS وشرط المصادقة الذي سيوافق عليه المستخدم. «عُثر على بوابة ذكاء اصطناعي» نتيجة بحث؛ و«أسمح لهذه الآلة باستخدام مفتاحي» قرار تفويض.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات