الخلاصة
- نُشرت RFC 10065 في أكتوبر 2026 بوصفها Proposed Standard. وهي توسّع نموذج YANG لقوائم التحكم بالوصول لدى IETF لتضيف المطابقة حسب مجموعة الأجهزة وتفعيل القاعدة خلال فترة محددة أو وفق تكرار مجدول.
- يمنح حقل RADIUS الجديد
User-Access-Group-IDموقعاً محدداً لمجموعة المستخدم بعد التحقق من هويته. أما ربط هذا المعرّف بحقول الحزم أو بتنفيذ الأجهزة فيظل مهمة النشر والتشغيل.
حتى القاعدة صار لها وقت دوام
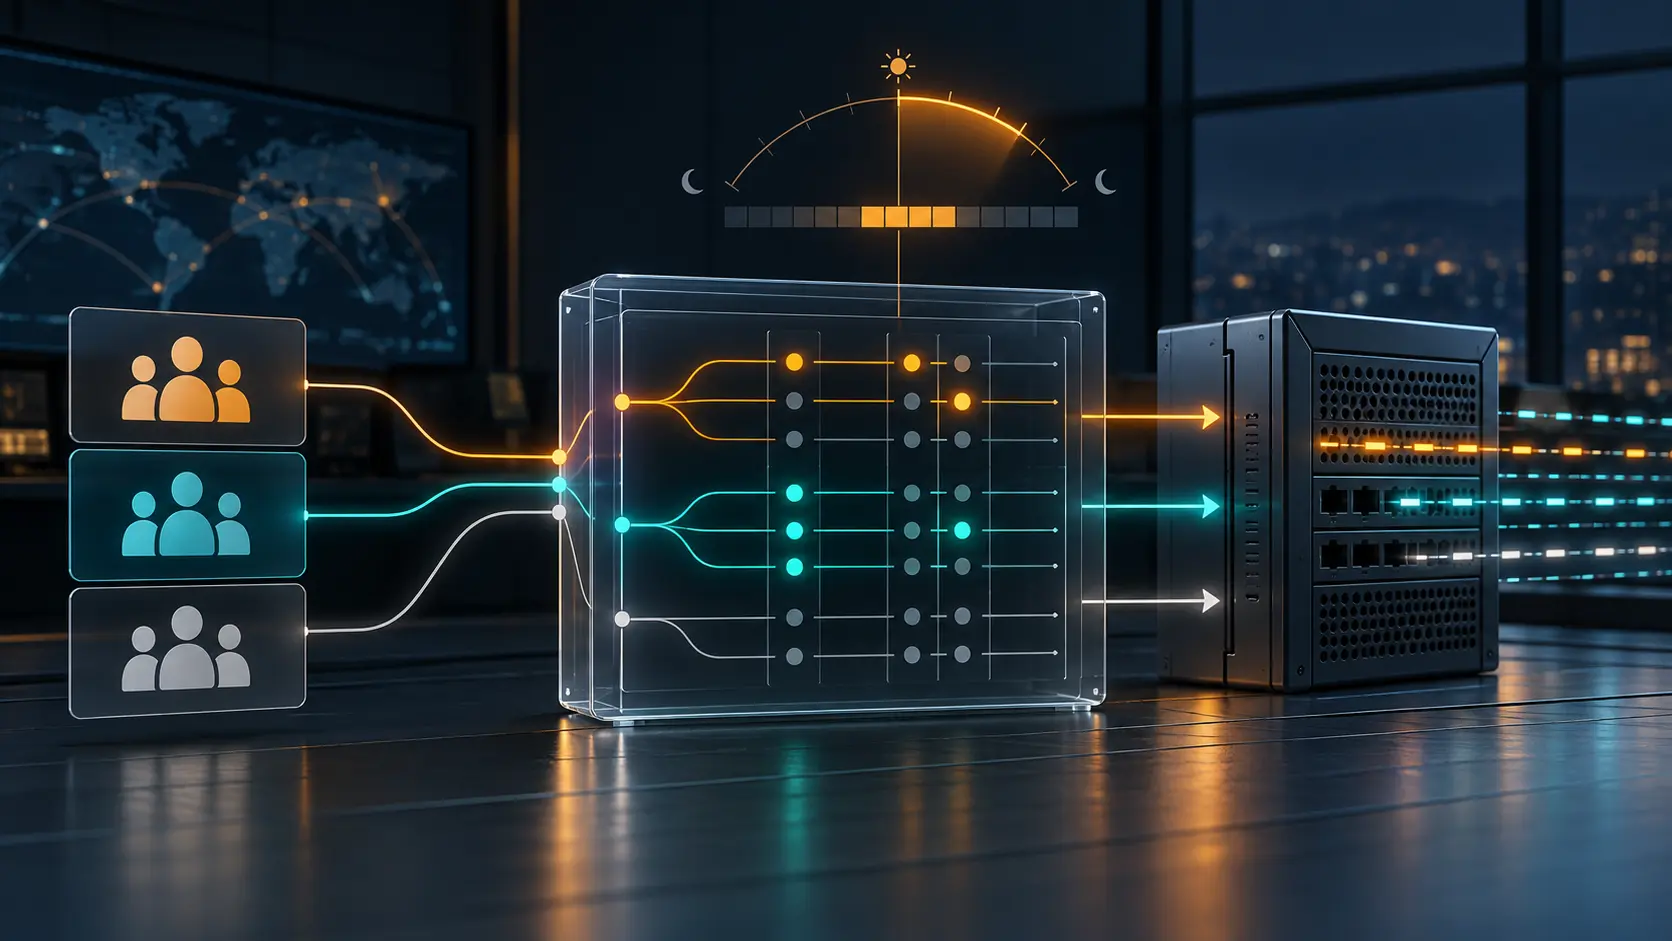
لنتخيل حساب صيانة لا ينبغي له الوصول إلى شبكة الإدارة إلا خلال نافذة عمل مدتها 90 دقيقة. تستطيع قائمة التحكم التقليدية مطابقة العناوين والمنافذ؛ وتضيف RFC 10065 طريقة لوصف المجموعة التي ينتمي إليها الجهاز ووقت بدء سريان أحد بنود التحكم بالوصول. يمكن تحديد فترة واحدة أو جدول يتكرر. وإذا لم يُضبط الجدول، يسري البند فوراً وباستمرار.
بالنسبة إلى مهندس المناوبة، المسألة ليست شكل الجدول بل لحظة إغلاق باب شبكة الإدارة. إذا لم يصل معرّف مجموعة حساب الصيانة إلى جهاز التنفيذ كما خُطط، فقد يُحرم المهندس المخوّل من إتمام العمل أو يظل المسار مفتوحاً بعد نافذته. يتيح RFC وصف نافذة التسعين دقيقة؛ أما تحديد من يدخل ومتى يُغلق المسار فيعتمدان على الربط الذي ينشره المشغل.
توسّع RFC 10065 نموذج IETF القائم لقوائم التحكم بالوصول. ويمكن لوحدة User-group-based Control List مطابقة معرّف مجموعة المصدر أو الوجهة وإرفاق شرط تاريخ ووقت ببند بعينه. وتعيد الصيغتان استخدام RFC 9922: فترة زمنية أو تكرار. كما يتيح النموذج المشترك تحديد اسم المنطقة الزمنية عند الحاجة.
للوصول المرتبط بالأشخاص، تعرّف الوثيقة حقل User-Access-Group-ID برقم RADIUS 241.12. وبعد التحقق من المستخدم، يمكن لخادم RADIUS إعادة معرّف مجموعة واحد أو أكثر ضمن Access-Accept. ويمكن أن يحمل Access-Request الحقل كتفضيل، لكن الخادم غير ملزم بقبوله. وبذلك لا يختار طلب تسجيل الدخول صلاحياته بنفسه.
المعرّف ليس سلسلة التنفيذ كلها
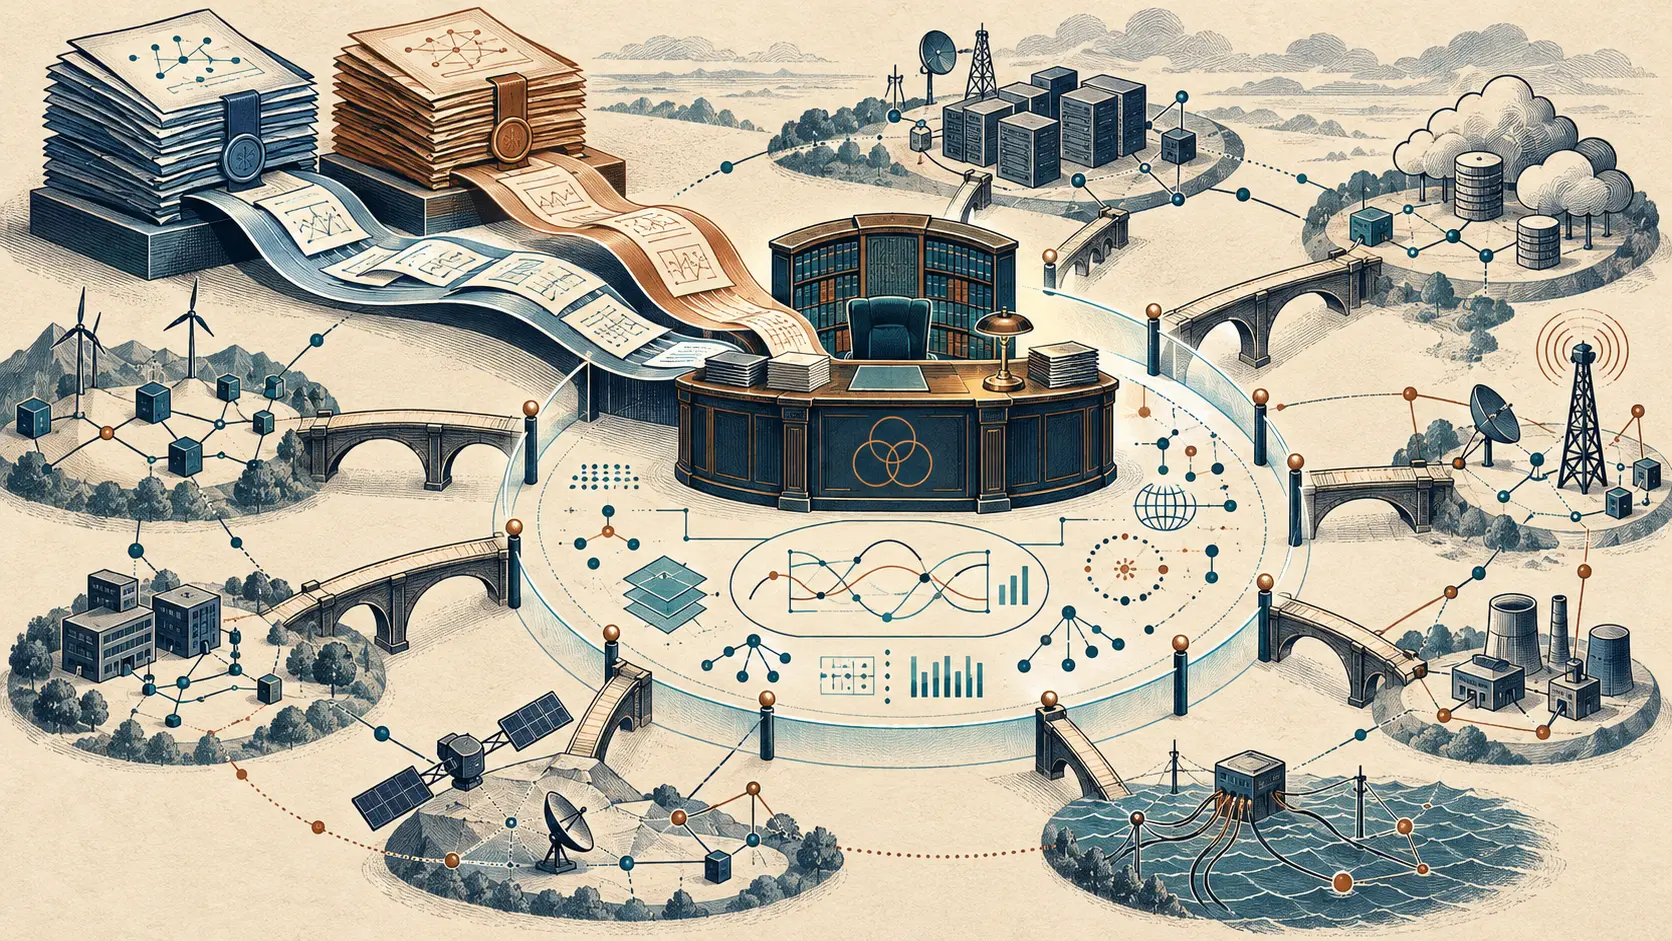
بين تسجيل الدخول والحزمة عدة قرارات. يتحقق خادم الوصول إلى الشبكة (NAS) من هوية المستخدم؛ ويعيّن خادم المصادقة والتفويض والمحاسبة (AAA) المجموعة؛ ثم يربط متحكم أو نقطة تنفيذ السياسة هذه المجموعة بحركة المرور التي يراها. وتعرض RFC 10065 خيارين عامين. يستطيع المتحكم تحويل المجموعة إلى حقول في الحزمة، مثل عنوان IP أو الخماسية، ثم تثبيت قواعد ACL المألوفة في نقاط التنفيذ. ويمكن للجهاز مطابقة المجموعة مباشرة إذا دعمت برمجياته أو مكوناته ذلك.
لا تحدد الوثيقة طريقة ربط معرّف المجموعة بحقول الحزم، ولا آلية الإشعار الدقيقة التي تنقل الربط إلى المتحكم. وتطلب صراحة من المشغلين التحقق من اتساق الربط عند وجود آليات متعددة. وقد تتغير مجموعة المستخدم إذا تغيرت السمات التي يُصنّف على أساسها. لذلك لا تجعل استجابة RADIUS الصحيحة ارتباط الهوية دائماً.
للاختيار أثر تشغيلي. فالتحويل في المتحكم يتيح للأجهزة القائمة مواصلة استخدام قواعد العناوين المعتادة، لكنه يتطلب متابعة تغير الهوية والعنوان والسياسة. أما المطابقة المباشرة للمجموعة فقد تقلل تحديثات المتحكم عند انتقال مستخدم أو عبء عمل، لكنها تتطلب أجهزة مؤهلة وقد تؤثر في أداء التمرير. وتشير RFC 10065 إلى أن بعض الأجهزة قد تحتاج إلى ترقيات برمجية أو عتادية. ولا تقدم معدل اعتماد أو نتائج قياس أداء.
ويضيف حقل الوقت حداً إدارياً آخر. تحذر RFC 10065 من أن الكتابة غير المصرح بها قد تغيّر عضوية المجموعة أو شروط المطابقة أو الجدول نفسه. كما قد يكشف الاطلاع على الجدول ساعات تفعيل القاعدة. وجود ساعة بجانب ACL مفيد؛ أما ساعة لا يراقب أحد إعداداتها فتصبح مدخلاً إضافياً.
الدليل التالي المفيد هو إعلان المتحكم أو الجهاز عن دعمه وظائف المجموعات والجداول، ثم سجل اختبار يعرض المجموعة المعادة والقاعدة المثبتة وحالتها عند بداية النافذة ونهايتها. وحتى يظهر ذلك، تمنح RFC 10065 سياسة المجموعات المجدولة لغة مشتركة؛ لكن الربط والتنفيذ يبقيان داخل أنظمة المشغل العاملة.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات