
Resumo
- O registro de empresa do diretório da BTW é denominado Unisys Hostmaster. Os dados RDAP públicos da ARIN identificam a Unisys Corporation como registrante por trás dos recursos numéricos analisados e identificam o Unisys Hostmaster como grupo de contato técnico. O rótulo é, portanto, uma identidade operacional vinculada aos registros de recursos de rede da corporação, não evidência de uma empresa jurídica separada. [1] [2] [3] [4] [5] [6] [7]
- Quatro números de sistemas autônomos formam a superfície de controle pública delimitada: AS6072, AS6071, AS76 e AS67. Nas observações RIPEstat capturadas para esta análise às 08:00 UTC de 27 de julho de 2026, AS6072 e AS6071 foram marcados como anunciados, enquanto AS76 e AS67 foram marcados como não anunciados. Trata-se de uma observação de roteamento datada, não de um resultado de disponibilidade, julgamento de propriedade ou previsão. [8] [9] [10] [11]
- O registro na ARIN e a observação BGP respondem a perguntas diferentes. O registro identifica recursos, organizações, contatos e autoridade registrada. O BGP expõe informações de alcançabilidade trocadas pelas redes em operação. Uma entrada de registro precisa não faz uma rota funcionar, e uma rota observada não prova, por si só, que a origem está autorizada, é segura, estável ou útil para um cliente. [2] [6] [8] [19]
- A Unisys descreve capacidades em gerenciamento de nuvem e infraestrutura, acesso seguro à rede, microssegmentação, SASE, SD-WAN gerenciada, monitoramento, detecção e resposta gerenciadas e recuperação. Essas páginas estabelecem o escopo de uma oferta. Elas não estabelecem a confiabilidade dos quatro ASNs analisados nem comprovam um resultado para o cliente. [12] [13] [14] [15]
- A Unisys também publica casos de clientes com medições de produção selecionadas. Um caso anônimo de fornecedor de alimentos relata suporte 24/7, gerenciamento de 385 firewalls, desativação de 25% dos firewalls e 99,9% de disponibilidade para uma plataforma SASE Prisma Access. Um caso governamental separado relata o processamento de 370 milhões de logs por dia e descreve consolidação de firewalls, acesso seguro à rede, microssegmentação e segurança gerenciada. Esses são relatórios primários, específicos de cada caso. Não são benchmarks independentes e não podem ser generalizados para os registros do Hostmaster ou para o ambiente de outro cliente. [16] [17]
- O custo operacional está na reconciliação. As equipes precisam manter dados de organização e contato precisos, observar o estado das rotas, definir autorização, manter políticas, investigar exceções, coordenar provedores, testar recuperação e preservar evidências entre registros, roteadores, plataformas de segurança, sistemas de monitoramento e pessoas. A automação pode reduzir a coleta repetida, ao mesmo tempo que aumenta a importância da qualidade das fontes, da correção das políticas e da responsabilidade pelas exceções.
- Os modos de falha incluem dados de contato desatualizados, retirada não intencional de rota, anúncio não intencional, incompatibilidade de origem, autorização de origem de rota ausente ou incorreta, desvio de política, falha de sessão BGP, atraso de telemetria, sobrecarga de alertas, dependência de provedor, reversão incompleta e recuperação que restaura um componente sem restaurar um serviço aceito. Esses são cenários a testar, não alegações de que a Unisys os tenha vivenciado.
O registro dos quatro ASNs é útil precisamente porque é limitado. Ele mostra como uma identidade de rede pública é montada a partir de uma organização, um grupo de contato técnico, recursos numéricos registrados e observações datadas do sistema de roteamento. Também mostra por que nenhuma dessas camadas deve ser usada como substituta das demais.
Os registros da ARIN tornam a superfície de controle identificável. As observações do RIPEstat mostram que dois ASNs analisados estavam visíveis como anunciados e dois não estavam em um único momento capturado. O padrão BGP explica o que as informações de roteamento interdomínio representam. O padrão de validação de origem de rota explica um mecanismo parcial para verificar se um AS de origem está autorizado para um prefixo. Os próprios materiais da Unisys descrevem capacidades comerciais e resultados selecionados de clientes. Cada fonte contribui com um tipo diferente de evidência. [2] [8] [19] [20]
A conclusão disciplinada não é que quatro registros provem uma rede resiliente. É que o registro público define entidades responsáveis e cria um plano de testes. A capacidade pode ser descrita a partir da documentação de produtos e protocolos. A confiabilidade do produto exige medições repetidas sob condições declaradas. Os resultados de produção para clientes exigem linhas de base atribuíveis, períodos, exclusões e limites causais. A evidência analisada é mais forte no primeiro nível, mista e limitada no segundo e específica do caso no terceiro.
O registro de empresa é uma identidade operacional, não uma corporação separada
O registro de empresa do diretório usado para este artigo é Unisys Hostmaster. [1] Esse nome se assemelha a uma caixa postal ou equipe funcional porque os registros públicos da ARIN o descrevem como um grupo. Unisys Hostmaster não é uma empresa jurídica separada nas evidências retidas. Os mesmos registros RDAP identificam a Unisys Corporation como organização registrante dos sistemas autônomos analisados e vinculam o grupo Hostmaster em funções de contato técnico ou de abuso. [2] [3] [4] [5] [6] [7]
Essa distinção não é cosmética. Uma organização jurídica pode deter a responsabilidade contratual e de registro, enquanto um grupo técnico recebe notificações operacionais, corrige registros, coordena incidentes ou mantém dados de recursos. Chamar o grupo de corporação separada inventaria uma entidade que a evidência não estabelece. Chamá-lo apenas de endereço de e-mail também seria incompleto, pois o diretório e os registros de registro o usam como uma identidade operacional pública persistente.
O artigo, portanto, usa uma fronteira em duas partes. "Unisys Hostmaster" refere-se ao registro de empresa atual da BTW e ao grupo público de contato técnico. "Unisys Corporation" refere-se à organização identificada como registrante nos dados RDAP analisados. Os dois nomes estão conectados onde o registro diz que estão conectados, mas não são intercambiáveis para qualquer afirmação jurídica, comercial ou técnica.
Essa fronteira limita conclusões sobre propriedade e operação. Um registro de titular não revela qual equipe interna configura um roteador, qual operadora fornece trânsito, onde o equipamento está localizado, qual fornecedor opera o monitoramento ou qual contrato atribui responsabilidade por incidentes. Um registro de contato técnico não prova que o grupo listado toma todas as decisões de roteamento. Registros públicos criam um mapa inicial de responsabilização; uma matriz atual de responsabilidades ainda é necessária para diligência de produção.
A manutenção da identidade é, ela mesma, uma tarefa operacional. Grupos de contato mudam de membros. Telefone, e-mail, endereço e processos de escalonamento envelhecem. Reorganizações corporativas podem transferir responsabilidade sem alterar imediatamente todos os registros externos. Um inventário preciso de recursos deve conectar a organização registrada, contatos técnicos, números de sistemas autônomos, prefixos, políticas de roteamento, controles de segurança, responsáveis pelo monitoramento, provedores de serviços e responsáveis pela recuperação, sem recolhê-los em um único campo.
O teste prático é simples: uma parte autorizada consegue usar o registro público para alcançar a organização responsável correta durante um evento de roteamento ou abuso, e o operador consegue demonstrar que o registro corresponde à autoridade atual? Se a resposta for desconhecida, a lacuna não é prova de falha de roteamento, mas é um risco de continuidade que precisa de responsável e de um processo de correção.
Quatro sistemas autônomos criam quatro perguntas de evidência diferentes
O conjunto público de fontes cobre AS6072, AS6071, AS76 e AS67. O RDAP da ARIN conecta cada registro à Unisys Corporation e ao grupo de contato Unisys Hostmaster. [2] [3] [4] [5] [6] [7] O RIPEstat identificou os titulares como UNISYS-AS-C para AS6072, UNISYS-AS-E para AS6071, SDC-CAM-AS para AS76 e SDC-PRC-AS para AS67 no momento capturado para este artigo. [8] [9] [10] [11]
Os rótulos são identificadores úteis, mas não descrevem uma topologia atual completa. Um nome pode preservar a história organizacional. Um AS registrado pode ser reservado para uma função específica, mantido por continuidade, inativo ou preparado para uso futuro. A visão pública não divulga sites, pares, prefixos, volumes de tráfego, serviços de clientes, planos de failover ou a razão pela qual um AS específico estava ou não anunciando rotas.
Às 08:00 UTC de 27 de julho de 2026, a visão geral do RIPEstat marcou AS6072 e AS6071 como anunciados. [8] [9] A mesma interface marcou AS76 e AS67 como não anunciados. [10] [11] Essa diferença deve permanecer visível, em vez de ser achatada em uma afirmação de que "a Unisys opera quatro redes ativas". Também não deve ser convertida em afirmação de que os dois ASNs não anunciados estão abandonados ou quebrados.
"Anunciado", nesse contexto, significa que o sistema de observação viu o ASN nos dados de roteamento atuais de acordo com seu método e limite de tempo. Não prova alcançabilidade contínua a partir de todas as redes, autorização de origem correta, caminhos estáveis, capacidade adequada, baixa latência, segurança ou um resultado de nível de serviço para o cliente. "Não anunciado" significa que a observação não viu um anúncio atual naquele momento. Isso não apaga o registro nem explica a intenção.
Os quatro registros, portanto, produzem quatro perguntas de diligência distintas. Qual é a autoridade registrada? Que estado de rota é observado agora? Que política autoriza o estado observado? Que objetivo de serviço ou continuidade o AS deve apoiar? Apenas as duas primeiras recebem respostas parciais dos dados públicos retidos. Política e propósito de negócio exigem evidência adicional.
Um inventário maduro preservaria uma série temporal em vez de um único campo binário. Ele registraria prefixos, origens, observações de upstream e pares, mudanças de rota, estado de validação, incidentes, manutenção planejada e explicações para recursos inativos. Esse histórico tornaria possível distinguir uma retirada planejada de uma interrupção, um recurso dormente de um registro obsoleto e uma transição legítima de uma mudança inesperada de origem.
Um registro é um mantenedor de registros, enquanto o roteamento é comportamento em execução
O RDAP da ARIN fornece registros estruturados para sistemas autônomos e entidades relacionadas. Esses registros tornam os recursos únicos e detectáveis e expõem relacionamentos de organização e contato. [2] [3] [4] [5] [6] [7] Seu valor operacional depende de precisão, atualizações oportunas, identificadores estáveis, segurança em torno de mudanças e continuidade quando pessoas ou fornecedores mudam.
O registro não injeta rotas na Internet. Sistemas que falam BGP trocam informações de alcançabilidade, incluindo informações de caminho AS, e aplicam políticas para selecionar ou rejeitar caminhos. A RFC 4271 define o BGP como um protocolo de roteamento entre sistemas autônomos e explica como as informações de caminho suportam prevenção de loops e decisões de política. [19] Essa é a camada em execução.
Confundir essas camadas cria dois tipos de erro. O primeiro é assumir que um AS registrado está anunciando rotas atualmente porque o registro existe. AS76 e AS67 mostram por que essa inferência é insegura no momento analisado. [10] [11] O segundo é assumir que um anúncio observado deve ser autorizado porque é visível. Visibilidade mostra comportamento; autorização exige uma cadeia separada de confiança e política.
O modelo operacional melhor compara o registro com a observação. Um livro-razão de recursos diz quais organizações e contatos estão registrados. Coletores de rotas mostram o que a rede está fazendo. A autorização de origem de rota e a política local podem ajudar a avaliar se esse comportamento é aceitável. Registros de incidentes e mudanças explicam por que o estado mudou. Nenhum banco de dados único é soberano sobre todas as camadas.
A precisão ainda importa, mesmo que o registro não seja o serviço em execução. Durante um vazamento de rota, suspeita de sequestro, relatório de abuso, fusão, transição de fornecedor ou exercício de recuperação, os responsáveis precisam de identificadores e contatos confiáveis. Um registro obsoleto aumenta o tempo de investigação e pode enviar evidências ao responsável errado. Um registro corrigido não reparará o BGP por si só, mas pode possibilitar a correção e a responsabilização.
A primazia do código em execução também não significa ignorar a documentação. Sem um inventário pretendido, os operadores não conseguem saber se uma diferença observada é um erro. O ciclo prático é registrar, observar, comparar, decidir, mudar e verificar. Cada etapa deve preservar carimbos de data/hora, fontes, autorização e incerteza.
O BGP transforma política e alcançabilidade em uma superfície de controle compartilhada
A RFC 4271 descreve a função central do BGP como a troca de informações de alcançabilidade de rede entre sistemas autônomos. As informações incluem caminhos AS, que suportam poda de loops e decisões de política. [19] Em produção, essa função abstrata se expande em sessões, bases de informações de roteamento, políticas de importação e exportação, filtragem, agregação, seleção de caminhos, temporizadores, comunidades, monitoramento e coordenação com redes vizinhas.
Um ASN, portanto, não é uma unidade de desempenho. Duas redes podem anunciar um número semelhante de prefixos e ter topologia, política, capacidade e risco operacional muito diferentes. Um ASN pode transportar vários serviços, e um serviço pode depender de vários ASNs ou provedores. Os quatro registros da Unisys identificam objetos administrativos e de roteamento observados, não quatro produtos comparáveis.
A confiabilidade do produto na camada de roteamento exige observações repetidas. Os operadores desejariam estado de sessão BGP, contagens de prefixos aceitos e anunciados, histórico de mudanças de rota, comportamento de convergência, diversidade de caminhos, resultados de validação, qualidade de alarmes, duração de incidentes e testes de recuperação bem-sucedidos. Uma visão pública pontual é útil para admissão e orientação do estado atual, mas não pode fornecer uma distribuição de confiabilidade.
A política é tão importante quanto a mecânica do protocolo. Uma rota sintaticamente válida ainda pode ser indesejável. Uma exportação excessivamente ampla pode vazar rotas internas ou aprendidas. Um filtro excessivamente rígido pode remover alcançabilidade legítima. A agregação pode melhorar a escala da tabela enquanto esconde uma falha mais específica. Mudanças de preferência podem deslocar tráfego para um caminho despreparado. Um processo de roteador correto pode implementar exatamente uma política incorreta.
Esses modos de falha criam trabalho de supervisão. As equipes precisam de política versionada, responsabilidade por pares, revisão de mudanças, observação canário onde possível, reversão e monitoramento de fora para dentro. Também precisam saber quando a visão de um coletor está incompleta ou atrasada. Uma rota não vista por um observador pode existir em outro lugar, e uma rota visível em um coletor pode não entregar um serviço de aplicação aceito a partir de todas as redes de usuários.
A unidade econômica deve ser um serviço de conectividade aceito, não uma contagem de rotas. O custo inclui manutenção de registro, trânsito ou peering, hardware ou computação, configuração, monitoramento, segurança, resposta a incidentes, coordenação de provedores, testes e recuperação. A automação pode reduzir configuração repetitiva enquanto realoca esforço para desenho de política, reconciliação de fontes e tratamento de exceções.
A validação de origem de rota é útil, mas parcial
A RFC 6811 descreve a validação de origem de prefixo BGP como um mecanismo para verificar se o AS que afirma originar um prefixo está autorizado pelo titular do prefixo. Ela foi projetada para reduzir ameaças conhecidas que incluem anúncio incorreto de prefixo e interceptação. [20] O mecanismo pode classificar uma rota com base nos dados de autorização disponíveis e dar à política local um sinal adicional.
Isso é uma capacidade, não um resultado completo de segurança. A validação de origem examina o relacionamento de origem. Ela não valida todos os AS no caminho, não prova que o operador autorizado está livre de comprometimento, não garante que um prefixo seja alcançável nem determina se um caminho específico atende à política de negócios. Uma origem válida ainda pode estar associada a uma falha de serviço, e uma transição operacionalmente necessária pode ser rejeitada se os dados de autorização estiverem obsoletos ou incorretos.
As fontes retidas não estabelecem quais autorizações de origem de rota existem para os quatro ASNs analisados, se a Unisys valida rotas, como estados inválidos ou desconhecidos são tratados ou se todos os provedores aplicam política compatível. Nenhuma dessas afirmações deve ser inferida da presença de ASNs registrados ou das ofertas de segurança da Unisys.
A diligência devida deve solicitar um inventário atual de prefixo-para-origem, registros de autorização, saúde do validador, política para estados válidos, inválidos e desconhecidos, limiares de alerta, procedimento de mudança e evidências de exercícios. Deve testar uma transição planejada de origem, autorização obsoleta, indisponibilidade do validador, dados conflitantes e reversão. O objetivo não é apenas habilitar um recurso; é impedir que os dados de autorização e a política de roteamento se afastem.
Metadados de segurança criam custo de manutenção. Certificados e repositórios expiram ou falham. Novos prefixos e origens precisam de autorização. Fusões, provedores, recuperação de desastres e migrações podem mudar as origens esperadas. O monitoramento deve distinguir um evento malicioso de uma mudança planejada e um problema local de dados de um problema global de roteamento.
A conclusão defensável é limitada. A validação de origem pode melhorar a evidência disponível para a política de roteamento. Ela não substitui a precisão do registro, o monitoramento de caminhos, a resposta a incidentes, o controle de configuração ou os testes de serviço de ponta a ponta.
A Unisys publica um amplo conjunto de capacidades de rede segura
A Unisys se apresenta como uma empresa global de soluções de tecnologia com capacidades em nuvem, aplicações, infraestrutura, cibersegurança, data center, local de trabalho digital e computação empresarial. [12] Sua página Cloud, Applications & Infrastructure descreve gerenciamento de nuvem, modernização de aplicações, cibersegurança, dados e análises, monitoramento, automação e operações gerenciadas. [13]
A página de cibersegurança é mais específica sobre a superfície de rede. Ela lista Security Managed Services, Security Transformation, Continuous Threat Exposure Management, Digital Identity and Access Management, Secure Network Access, Managed Detection and Response e Cyber Recovery. Ela descreve microssegmentação, SASE gerenciada, acesso à rede zero trust, SD-WAN gerenciada, monitoramento 24x7, coleta e correlação de eventos, gerenciamento de incidentes e recuperação. [14]
Essas declarações sustentam um mapa de capacidades. Elas mostram os tipos de trabalho que a Unisys diz poder executar ou gerenciar. Elas não estabelecem que cada função seja proprietária, que uma única plataforma forneça todos os componentes, que cada cliente compre o conjunto completo ou que o grupo Unisys Hostmaster opere esses serviços de clientes. Os registros públicos de AS e o portfólio comercial de serviços compartilham um tema de operações de rede, mas as fontes analisadas não divulgam uma arquitetura unificada.
A distinção importa para aquisições. Um comprador deve identificar quais partes são consultoria, implementação, software, plataforma de terceiros, serviço gerenciado, responsabilidade do cliente ou responsabilidade da operadora. "Acesso seguro à rede" pode incluir política, identidade, postura do endpoint, gateways, serviços em nuvem, SD-WAN, logging e resposta. A fronteira contratual determina quem detecta uma falha, quem muda a política e quem restaura o acesso.
A integração também faz parte da capacidade. Um serviço pode precisar conectar provedores de identidade, gerenciamento de endpoints, dispositivos de rede, plataformas em nuvem, sistemas de logging, tickets, inteligência de ameaças e controles existentes. Uma lista de recursos não pode mostrar se essas integrações permanecem corretas após uma mudança de versão, renovação de certificado, mudança organizacional ou incidente.
A própria página de privacidade e segurança da Unisys enfatiza aplicação de patches, segmentação, inteligência de ameaças, automação, resposta a incidentes, conscientização sobre a cadeia de suprimentos, segurança operacional, gerenciamento de incidentes e recuperação de desastres. [15] Essas práticas reforçam a amplitude da superfície operacional. São princípios e descrições de serviços, não prova mensurada de que uma implantação ou ASN específico os atendeu.
Capacidade, confiabilidade do produto e resultado para o cliente exigem evidências diferentes
Capacidade pergunta se um mecanismo pode executar uma função definida sob condições declaradas. As páginas da Unisys sustentam afirmações de que seu portfólio inclui acesso seguro à rede, segmentação, SD-WAN gerenciada, SASE, monitoramento, detecção, resposta e recuperação. [13] [14] A RFC 4271 sustenta uma afirmação sobre troca de alcançabilidade e caminhos do BGP. [19] A RFC 6811 sustenta uma afirmação sobre validação de origem. [20]
Confiabilidade do produto pergunta se o sistema entregue funciona corretamente ao longo do tempo e através de mudanças. Evidências incluiriam definições de disponibilidade, períodos de observação, contagens de incidentes, severidade, exclusões, desvio de configuração, precisão de alarmes, sucesso de patches, média e percentis de recuperação, mudanças com falha, resultados de reversão e comportamento de dependências. As páginas públicas de produto não fornecem essa evidência para os quatro ASNs nem para todos os serviços.
Resultado para o cliente pergunta o que mudou para um cliente. Uma contagem menor de firewalls, disponibilidade de plataforma melhorada, duração reduzida de incidentes, integração mais rápida ou custo aceito menor pode ser um resultado somente quando a linha de base, o período, o escopo, as exclusões e a atribuição são claros. Uma capacidade pode contribuir para um resultado enquanto outras equipes, fornecedores e mudanças também contribuem.
Essa separação evita um erro comum de categoria. Um fornecedor pode descrever com precisão um recurso, e um registro pode descrever com precisão um ASN, enquanto nenhuma das fontes estabelece que o serviço de produção de um cliente nomeado melhorou. Também impede que um anúncio pontual seja tratado como evidência de conectividade confiável.
Um plano de aceitação deve conectar as camadas. Para cada capacidade alegada, defina um teste. Para cada objetivo de confiabilidade, defina observações repetidas e cenários de falha. Para cada resultado de negócio, defina a linha de base e a medição responsável. Preserve resultados negativos e exclusões em vez de publicar apenas o melhor intervalo.
A mesma disciplina de evidência se aplica à automação. Uma configuração ou resposta automatizada pode ser capaz de agir rapidamente. A confiabilidade exige prova de que ela age sobre o estado correto e trata exceções. O valor para o cliente exige prova de que o benefício aceito supera os custos de supervisão, integração, manutenção, recuperação e dependência.
Casos de clientes primários fornecem evidências de produção limitadas
O caso do fornecedor de alimentos da Unisys descreve uma transformação global de cibersegurança que incluiu Continuous Threat Exposure Management, Secure Network Access, segurança em nuvem, gerenciamento de dispositivos de segurança, VPN, conexão remota e proxy web em nuvem. A página relata suporte 24/7, gerenciamento de 385 firewalls, redução de 25% na contagem de firewalls e 99,9% de disponibilidade para a plataforma SASE Prisma Access. [16]
Esses números são úteis porque são mais concretos do que uma afirmação genérica de produto. Eles identificam um escopo operacional e resultados selecionados. Ainda assim, são limitados. O cliente não é nomeado na página retida, os períodos de medição e exclusões não são totalmente reproduzidos no resumo da fonte, e a Unisys é a editora. Os números devem ser atribuídos a esse caso, não apresentados como um benchmark independente ou uma garantia.
O caso governamental descreve trabalho de segurança de nuvem híbrida que incluiu detecção e resposta gerenciadas, acesso seguro à rede, avaliação de vulnerabilidades, serviços de segurança gerenciados, microssegmentação e consolidação de infraestrutura de switching e firewall. Ele relata que a abordagem resultante monitora 370 milhões de logs por dia. [17] O volume de logs demonstra escala de ingestão, não qualidade de detecção, prevenção de incidentes ou benefício ao cliente por si só.
Ambos os casos mostram por que os resultados operacionais são multipartidários. Equipes de clientes, pessoal da Unisys, provedores de plataformas de segurança, operadoras de rede, fornecedores de dispositivos, serviços em nuvem e processos existentes podem afetar os resultados. Uma redução de firewalls pode diminuir um ônus de manutenção enquanto aumenta a dependência de uma plataforma de política compartilhada. Um alto índice de disponibilidade pode coexistir com incidentes fora do componente ou período medido.
Um comprador deve pedir definições por trás de cada número. O que contou como disponibilidade? Qual foi o denominador? Mudanças planejadas foram excluídas? Quais regiões e usuários foram incluídos? Como conexões com falha foram classificadas? O que aconteceu com as regras e dispositivos desativados? Como a eficácia da segurança foi avaliada? Quais dados de falsos positivos, resposta e recuperação acompanham o volume de logs?
A conclusão responsável é que a Unisys publicou evidências de produção específicas de casos. Isso não estabelece a confiabilidade de AS6072, AS6071, AS76 ou AS67 e não prevê o resultado de outro cliente.
O custo de supervisão começa com a reconciliação das fontes de verdade
A superfície de controle pública tem várias fontes de verdade, cada uma com escopo limitado. A ARIN registra registro e contatos. O RIPEstat fornece uma visão geral de roteamento datada. Roteadores e coletores expõem rotas observadas. Dados de autorização podem informar a política de origem. As plataformas de gerenciamento e segurança da Unisys podem expor estado de dispositivos, identidade, eventos e incidentes. Tickets e registros de mudanças explicam ações pretendidas. [2] [8] [14] [19] [20]
Essas fontes podem discordar sem que uma esteja universalmente errada. Um ASN registrado pode estar intencionalmente dormente. Um coletor pode perder uma rota. Uma autorização pode ficar atrasada em relação a uma migração planejada. Um console de segurança pode mostrar um dispositivo saudável enquanto um usuário externo não consegue alcançar um serviço. Um ticket pode ser fechado antes que todos os observadores vejam o estado pretendido.
Supervisão é o trabalho de resolver essas diferenças. Inclui decidir qual fonte é autoritativa para cada campo, definir janelas de propagação esperadas, detectar discrepâncias, atribuir responsáveis, preservar evidências e fechar exceções somente após o serviço pretendido ser observado. O trabalho não pode ser eliminado adicionando outro painel.
A automação pode coletar e comparar estado, mas cria sua própria superfície de controle. Falhas de consulta, caches obsoletos, mudanças de esquema, expiração de credenciais, cobertura incompleta e correlação incorreta podem produzir falsa confiança. Um sistema útil relata incógnitas explicitamente e mantém um caminho para observação independente.
A qualidade dos alertas é um grande custo. Uma mudança de rota pode ser manutenção normal, failover, engenharia de tráfego, um evento de provedor, um erro de configuração ou um ataque. Escalar toda diferença produz fadiga. Suprimir classes amplas de mudanças pode esconder um incidente material. Regras precisam de contexto, responsabilidade e revisão periódica.
As fontes públicas não divulgam equipe, ferramentas ou horas de supervisão da Unisys para esses ASNs. Nenhuma afirmação de eficiência medida é justificada. O que se pode dizer é que as interfaces criam trabalho de reconciliação inevitável e que um modelo operacional confiável deve atribuí-lo.
O custo de integração se acumula entre registro, roteamento e fronteiras de segurança
Os quatro registros de AS ficam na interseção de dados de registro, BGP, provedores, identidade corporativa, operações de segurança e serviços de clientes. Cada componente pode estar localmente saudável enquanto o estado de ponta a ponta está errado. Um registro de contato atual não pode compensar uma exportação de rota ruim. Uma rota válida não pode compensar uma aplicação com falha. Um controle de segurança pode bloquear um ataque e também bloquear tráfego legítimo de recuperação.
A integração começa com o inventário de recursos. Sistemas autônomos devem ser conectados a prefixos esperados, locais ou fronteiras de serviço, provedores, políticas de rota, autorização, monitoramento e responsáveis. Mudanças de identidade corporativa devem se propagar para registro, contratos, credenciais, escalonamento e documentação. A desativação deve remover ou preservar explicitamente o estado dependente.
Fronteiras de provedores adicionam coordenação. Uma operadora pode alterar filtragem ou comportamento de caminho. Uma plataforma de nuvem ou SASE pode alterar origens de egresso. Um serviço gerenciado pode possuir a configuração enquanto o cliente possui a aprovação. Um fornecedor de segurança pode gerar um alerta que exige evidência de rota de outra equipe. Contratos precisam de passagens operacionais, não apenas cláusulas gerais de responsabilidade.
A integração de segurança adiciona identidade, política, postura de endpoint, segmentação, logging e sistemas de resposta. [14] O NIST SP 800-207 descreve zero trust como uma arquitetura na qual decisões de acesso dependem de política e contexto observado, em vez de confiança implícita baseada na localização da rede. [18] Aplicar esse modelo exige identidade e telemetria consistentes. Isso não torna desnecessárias a autorização BGP nem a manutenção de registro.
A manutenção deve testar interfaces após mudanças. Um commit de configuração bem-sucedido é evidência de que um sistema aceitou uma instrução. Não é prova de que pares aceitaram rotas, usuários mantiveram acesso, o monitoramento viu o novo estado, a autorização permaneceu alinhada e a reversão continuou disponível. Verificações de fora para dentro e reconciliação atrasada são necessárias.
A dependência de integração pode crescer em torno de convenções e não de protocolos. Nomeação, comunidades de rota, modelos de política, mapeamentos de alerta, painéis, históricos de escalonamento e fluxos de trabalho específicos de provedores podem dificultar a transição mesmo quando os padrões permanecem abertos. A portabilidade exige exportação, substituição e reconciliação testadas.
A manutenção é um ciclo de vida, não uma atualização periódica de registro
A manutenção de recursos de rede inclui revisão de contatos, inventário de recursos, política BGP, autorização, sessões de roteamento, software, credenciais, certificados, monitoramento, mudanças de provedores e exercícios de recuperação. Cada um tem um relógio diferente. Uma revisão trimestral de contatos não substitui a observação contínua de rotas, e um patch de software não valida a política de rota.
Registros de mudanças devem capturar intenção, escopo, autoridade, pré-condições, observações esperadas, observações reais, exceções, reversão e encerramento. Para a superfície dos quatro AS, o escopo deve identificar quais ASN, prefixos, provedores, políticas e serviços são afetados. Uma mudança que toca um modelo compartilhado pode criar risco correlacionado entre mais de um AS.
Métodos canário são úteis quando a arquitetura os suporta. Uma mudança limitada de política, prefixo de teste, único par ou grupo de dispositivos em estágios pode expor erros antes de uma liberação mais ampla. O canário precisa de critérios de aceitação e um observador independente. Um status de implantação verde não é suficiente se coletores de rotas ou usuários mostrarem um resultado diferente.
O custo do ciclo de vida do software deve incluir compatibilidade, testes, janelas de manutenção, failover, mudanças de telemetria, migração de política, limites de reversão, suporte do fornecedor e saída. Ferramentas de segurança e plataformas gerenciadas podem automatizar atualizações, mas os operadores ainda precisam saber como uma versão muda o comportamento e como se recuperar se isso acontecer.
Recursos dormentes também precisam de manutenção explícita. AS76 e AS67 não foram anunciados no momento analisado. [10] [11] Se esse estado for intencional, o inventário deve registrar propósito, responsável, postura de autorização, monitoramento e condições para ativação ou aposentadoria. Se for inesperado, a mesma evidência deve apoiar a investigação. O silêncio não deve ser confundido com uma decisão concluída.
Os dados públicos não mostram o processo privado de manutenção da Unisys. O requisito defensável é um ciclo de vida que mantenha autoridade registrada, comportamento em execução e conhecimento de recuperação alinhados ao longo do tempo.
Modos de falha atravessam registros, protocolos, pessoas e fornecedores
Um catálogo de falhas útil para esta superfície de controle inclui:
- uma organização ou contato técnico registrado que não corresponde mais à autoridade atual;
- um ASN ou prefixo legítimo ausente do inventário do operador;
- uma retirada não intencional de rota que remove alcançabilidade;
- um anúncio de rota não intencional ou vazamento de rota;
- uma origem que conflita com a autorização atual;
- autorização de origem de rota ausente, obsoleta ou incorreta;
- uma falha de sessão BGP escondida por alcançabilidade alternativa parcial;
- uma mudança de política sintaticamente aceita, mas operacionalmente errada;
- agregação que mascara uma falha de serviço mais específica;
- um ponto cego de coletor ou monitoramento interpretado como estado global;
- sobrecarga de alertas que atrasa uma investigação material;
- dados obsoletos de identidade, dispositivo ou topologia em uma plataforma de segurança;
- uma mudança de provedor que atualiza uma camada, mas não registro, política ou monitoramento;
- um erro de automação compartilhado propagado por várias redes;
- reversão que restaura configuração sem restaurar serviço aceito;
- recuperação que restaura roteamento, mas deixa dependências de identidade, segurança ou aplicação prejudicadas.
Esses cenários decorrem das interfaces documentadas e de transições operacionais comuns. Não são relatos de que a Unisys tenha vivenciado os eventos. A análise de risco pergunta o que deve ser detectado e testado; o relato de incidentes exige evidência datada de que um evento ocorreu.
Cada classe de falha precisa de critérios de detecção, responsabilidade, contenção, recuperação e encerramento. Uma incompatibilidade de origem de rota pode exigir coordenação de registro, autorização, política de roteador e provedor. Um contato obsoleto exige correção de governança. Um ponto cego de monitoramento exige reparo da ferramenta e confirmação independente do estado do serviço.
Falhas mistas merecem atenção especial. Um evento de provedor durante uma mudança de política pode tornar o diagnóstico ambíguo. Uma retirada de rota pode coincidir com uma interrupção da plataforma de identidade. Uma rota de recuperação pode ser tecnicamente alcançável enquanto a política de segurança bloqueia os usuários. Testar apenas um componente de cada vez pode perder essas interações.
Registros de exceções devem preservar incógnitas. Se a visão de um coletor estiver incompleta, o registro deve dizer isso. Se um impacto ao cliente não puder ser atribuído, não deve ser inventado. Se um controle ficou indisponível durante um intervalo, a lacuna deve permanecer visível nos cálculos de confiabilidade.
A recuperação deve restaurar um serviço aceito, não apenas um componente
O planejamento de recuperação começa com o objetivo do serviço. Um sistema autônomo pode reaparecer em um coletor de rotas enquanto os usuários permanecem incapazes de alcançar uma aplicação. Uma plataforma de segurança pode se recuperar enquanto uma política obsoleta bloqueia o acesso. Um registro de contato pode estar correto enquanto os responsáveis não têm credenciais atuais. A restauração de componentes é necessária, mas não suficiente.
Um plano de recuperação deve identificar o estado mínimo para cada serviço, a autoridade para fazer mudanças de emergência, provedores necessários, política de rota, dependências de identidade e segurança, monitoramento, comunicações e reversão. Ele deve definir objetivos de tempo e ponto de recuperação, mas os objetivos não devem ser relatados como resultados até que exercícios ou incidentes forneçam observações.
O inventário dos quatro AS pode apoiar o desenho de cenários. Um exercício pode remover uma sessão BGP de um ASN anunciado. Outro pode ativar uma transição de origem preparada. Um terceiro pode simular uma autorização incorreta. Um quarto pode testar se um ASN dormente pode ser ativado sem contatos, políticas ou monitoramento obsoletos. Cada um deve preservar evidências tanto dos sistemas de controle quanto dos observadores externos.
Os materiais de cibersegurança da Unisys incluem resposta a incidentes, detecção e resposta gerenciadas e recuperação cibernética como áreas de serviço. [14] [15] Isso estabelece o escopo da capacidade, não prova que a superfície de AS analisada tenha um tempo de recuperação específico ou que todas as dependências estejam cobertas.
A recuperação também tem uma fronteira humana. Autoridade de decisão, escalonamento de provedores, comunicação com o cliente, revisão jurídica e responsabilidade pós-ação podem determinar o tempo decorrido tanto quanto a configuração do dispositivo. Um grupo de contato atual ajuda apenas se funções, acessos e procedimentos forem mantidos.
A evidência mais forte é um exercício repetível com exclusões declaradas e falhas retidas. Uma demonstração bem-sucedida não deve apagar intervenções manuais ou dependências inesperadas. Essas observações são insumos para o próximo ciclo de manutenção.
A portabilidade depende de registros, políticas e conhecimento operacional
ASNs e recursos IP sustentam identidade de rede estável, mas a portabilidade não é automática. Uma transição de serviço pode envolver prefixos, origens, provedores, política BGP, autorização, controles de segurança, monitoramento, credenciais, contratos e dependências de clientes. Dados de registro precisos sustentam a continuidade, enquanto a transição em execução determina se a continuidade é alcançada.
Padrões reduzem parte do atrito. O BGP fornece um protocolo de roteamento comum, o RDAP fornece acesso estruturado ao registro e a validação de origem de rota fornece um sinal comum de autorização. [2] [19] [20] Implementações, políticas, operações e comportamento de provedores ainda podem diferir.
A dependência muitas vezes reside em suposições não documentadas. Comunidades de rota podem ter significado específico do provedor. Filtros podem depender de objetos mantidos manualmente. O monitoramento pode correlacionar alertas usando nomes locais. A política de segurança pode assumir caminhos de egresso específicos. A resposta a incidentes pode depender de relacionamentos pessoais. Uma plataforma substituta que suporte os mesmos protocolos pode não reproduzir essas suposições.
Um plano de portabilidade deve inventariar prefixos e origens atuais, política de pares, autorização, requisitos de provedores, monitoramento, responsabilidade por alertas, exceções históricas e reversão. Deve testar exportação e reconciliação antes de uma troca. Deve preservar a distinção entre organização registrada, grupo técnico, provedores de serviços e responsáveis do cliente.
ASNs dormentes podem ser tanto um ativo quanto um passivo em uma transição. Eles podem oferecer uma identidade preparada para recuperação ou migração. Também podem carregar contatos obsoletos, autorização ou política não documentada. Seu papel deve ser explícito antes de uma emergência.
A evidência pública mostra recursos e estado observado, não desempenho de portabilidade. Uma afirmação de que a Unisys pode mover um serviço específico sem interrupção exigiria um plano nomeado e um resultado de teste que não estão presentes aqui.
A diligência devida do operador deve solicitar observações, não adjetivos
Uma revisão séria da superfície de controle da Unisys Hostmaster deve solicitar:
- um mapeamento atual de AS6072, AS6071, AS76 e AS67 para propósito, prefixos, responsáveis, provedores e serviços;
- histórico de revisão de registro e contato da ARIN;
- anúncios e retiradas de rotas em um período definido;
- mapeamentos esperados e observados de AS de origem;
- política de autorização e validação de origem de rota;
- evidências de sessão BGP, prefixo, caminho, convergência e incidentes;
- registros de mudanças planejadas e não planejadas, incluindo mudanças com falha e reversões;
- cobertura de monitoramento externo e pontos cegos conhecidos;
- integração com plataformas de segurança, precisão de alertas, escalonamento e evidências de resposta;
- matrizes de responsabilidade de dependências e provedores;
- objetivos de recuperação e resultados repetidos de exercícios;
- uma decisão de ciclo de vida para AS76 e AS67 enquanto não forem observados como anunciados;
- definições de resultados para clientes com linhas de base, períodos, exclusões e atribuição.
As respostas devem ter carimbo de data/hora e escopo. "Sempre disponível", "zero trust", "automatizado", "seguro" e "resiliente" não são medições. Um registro de disponibilidade útil declara o componente, ponto de observação, período, numerador, denominador, exclusões, incidentes e telemetria ausente. Um resultado de segurança útil declara a ameaça, o controle, os eventos detectados, os falsos positivos, a resposta, o risco residual e o escopo.
O mesmo rigor deve ser aplicado aos casos de clientes. A contagem de firewalls, a disponibilidade e o volume de logs relatados pela Unisys são úteis dentro de seus casos. [16] [17] Um comprador deve perguntar se sua arquitetura, tráfego, provedores, políticas e modelo operacional são comparáveis antes de usar esses números em uma previsão.
Incógnitas são saídas válidas. Se a Unisys não divulgar publicamente topologia privada ou dados de incidentes, o artigo não deve inferi-los. O próximo passo correto é uma solicitação de diligência ou teste controlado, não uma narrativa confiante.
A imagem em destaque é contexto genérico de rede
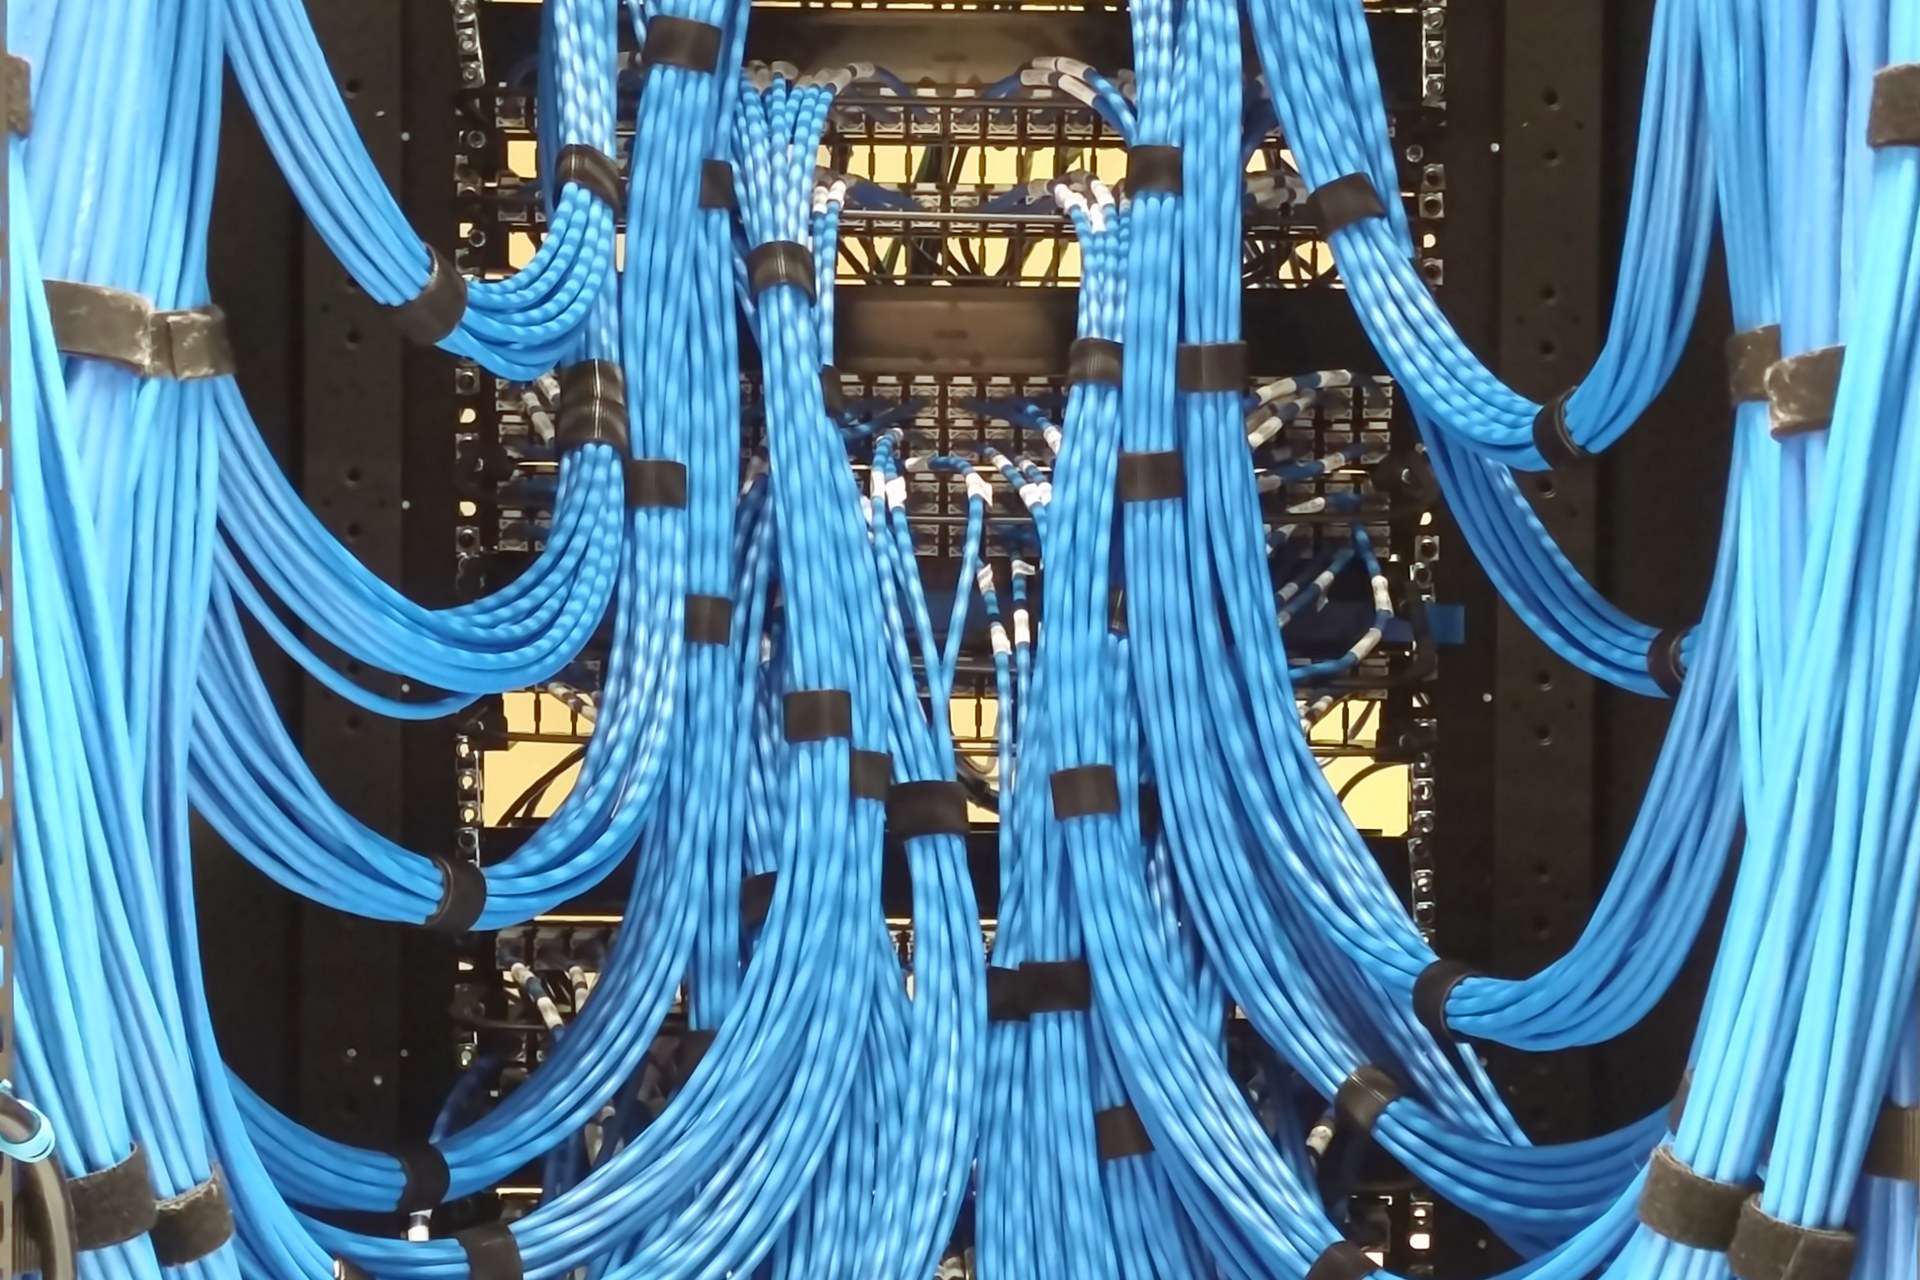
A fotografia em destaque mostra a parte traseira de um painel de conexão Ethernet de data center com cabeamento azul estruturado. Kbh3rd criou a imagem em 2017 e a licenciou sob CC BY 4.0. Ela fornece uma visão concreta da superfície de integração física por trás das operações de rede.
A fotografia não retrata a Unisys, a Unisys Hostmaster, um cliente da Unisys, AS6072, AS6071, AS76, AS67, um roteador específico, política de rota, banco de dados de registro, plataforma de segurança, incidente ou resultado de produção. Nenhuma marca visível ou identificador de instalação conecta a imagem à empresa.
Essa fronteira importa porque uma planta de cabos limpa pode parecer confiável enquanto a política de roteamento ou os dados de identidade estão errados, e um rack visualmente complexo pode operar corretamente. As conclusões técnicas vêm do diretório, do RDAP, das observações de roteamento, dos padrões e dos materiais publicados pela Unisys, não da aparência do equipamento.
O que o registro público estabelece
A evidência retida estabelece que:
- Unisys Hostmaster é o registro de empresa do diretório usado para este artigo. [1]
- O RDAP da ARIN identifica a Unisys Corporation como registrante e a Unisys Hostmaster como um grupo de contato técnico relacionado para os recursos analisados. [2] [3] [4] [5] [6] [7]
- AS6072 e AS6071 foram observados como anunciados no momento capturado, enquanto AS76 e AS67 foram observados como não anunciados. [8] [9] [10] [11]
- O BGP troca alcançabilidade interdomínio e informações de caminho AS, e a validação de origem de rota pode fornecer um sinal parcial de autorização. [19] [20]
- A Unisys descreve publicamente capacidades de nuvem, infraestrutura, segurança de rede, monitoramento, resposta a incidentes e recuperação. [12] [13] [14] [15]
- A Unisys publica dois casos limitados de clientes com medições operacionais selecionadas de segurança de rede. [16] [17]
- O NIST publica uma arquitetura zero trust que ajuda a enquadrar limites de identidade, política e observação, mas não certifica a Unisys nem os recursos de rede analisados. [18]
A evidência não estabelece topologia privada, inventário completo de prefixos, política de rota atual, autorização de origem de rota, disponibilidade repetida, frequência de incidentes, equipe, custo interno de supervisão, ausência de eventos de segurança ou um resultado generalizado de produção para clientes.
Conclusão
O registro Unisys Hostmaster é um registro de empresa de tecnologia útil porque expõe uma identidade de rede real e uma superfície de continuidade. Quatro sistemas autônomos registrados conectam autoridade corporativa, um grupo de contato técnico, dados públicos de registro, estado BGP observado, segurança de rota, capacidades de rede gerenciadas e operações de clientes.
A evidência é mais forte quando cada camada mantém seu papel adequado. A ARIN é um livro-razão de recursos e identidade. O RIPEstat fornece observação datada. O BGP carrega informações de alcançabilidade e política. A validação de origem adiciona um sinal parcial de autorização. As páginas da Unisys descrevem capacidades de serviço e casos selecionados de clientes. Nenhuma pode substituir todas as outras camadas.
Para AS6072 e AS6071, o estado anunciado capturado cria perguntas sobre política, caminhos, confiabilidade e propósito do serviço. Para AS76 e AS67, o estado não anunciado capturado cria perguntas sobre ciclo de vida pretendido, ativação, aposentadoria e continuidade. Nenhum estado é um veredito.
A carga operacional reside na reconciliação, supervisão, integração, manutenção, tratamento de exceções e recuperação. Um operador confiável pode mostrar que a autoridade registrada corresponde à política esperada, rotas observadas são investigadas em contexto, mudanças são reversíveis, recursos dormentes têm responsáveis explícitos, resultados de clientes são limitados e a recuperação restaura o serviço aceito, em vez de um único indicador verde.
Até que essas observações estejam disponíveis, a conclusão correta é capacidade estabelecida em áreas definidas, confiabilidade do produto não comprovada pelo registro retido e resultados de clientes limitados ao escopo dos relatos primários da Unisys.
Fontes
- Diretório da BTW, "Unisys Hostmaster":https://btw.media/en/directory/unisys-hostmaster
- ARIN RDAP, AS6072:https://rdap.org/autnum/6072
- ARIN RDAP, AS6071:https://rdap.org/autnum/6071
- ARIN RDAP, AS76:https://rdap.org/autnum/76
- ARIN RDAP, AS67:https://rdap.org/autnum/67
- ARIN RDAP, registro de entidade da Unisys Corporation:https://rdap.arin.net/registry/entity/UNISYS-2
- ARIN RDAP, grupo técnico Unisys Hostmaster:https://rdap.arin.net/registry/entity/UNISY-ARIN
- RIPEstat, visão geral de AS6072:https://stat.ripe.net/data/as-overview/data.json?resource=AS6072
- RIPEstat, visão geral de AS6071:https://stat.ripe.net/data/as-overview/data.json?resource=AS6071
- RIPEstat, visão geral de AS76:https://stat.ripe.net/data/as-overview/data.json?resource=AS76
- RIPEstat, visão geral de AS67:https://stat.ripe.net/data/as-overview/data.json?resource=AS67
- Unisys, "About Unisys":https://www.unisys.com/about-unisys/
- Unisys, "Cloud Applications and Infrastructure":https://www.unisys.com/solutions/cai/
- Unisys, "Cybersecurity solutions":https://www.unisys.com/solutions/cai/cybersecurity/
- Unisys, "Privacy and Security":https://www.unisys.com/about-unisys/privacy-and-security/
- Unisys, "Ensuring global food supplies with stronger cybersecurity":https://www.unisys.com/our-clients/m/ensuring-global-food-supplies-with-stronger-cybersecurity/
- Unisys, "Modernizing government systems with hybrid cloud security":https://www.unisys.com/our-clients/m/modernizing-government-systems-with-hybrid-cloud-security/
- NIST SP 800-207, "Zero Trust Architecture":https://csrc.nist.gov/pubs/sp/800/207/final
- IETF RFC 4271, "A Border Gateway Protocol 4 (BGP-4)":https://www.rfc-editor.org/rfc/rfc4271.html
- IETF RFC 6811, "BGP Prefix Origin Validation":https://www.rfc-editor.org/rfc/rfc6811.html
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance