
Resumo
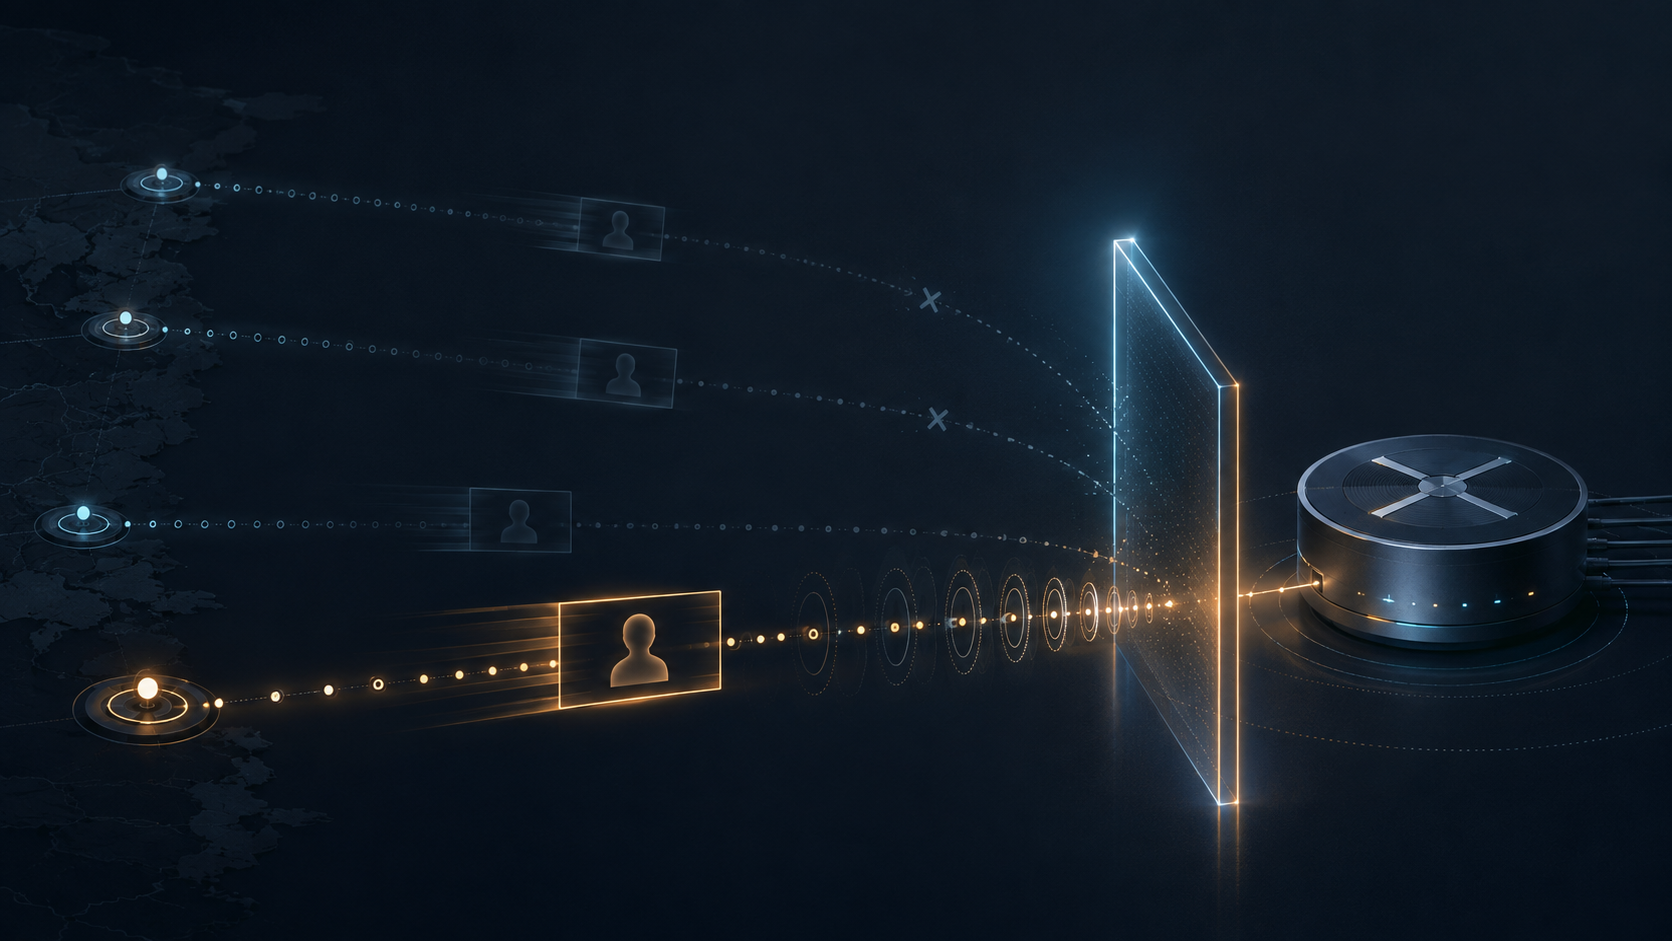
- O GTSM inicia o tráfego protegido com TTL 255 e permite comparar o valor restante à distância configurada antes do processamento BGP mais caro.
- O receptor pode isolar ou descartar pacotes que falhem no teste, mas um TTL válido não autentica o emissor, não valida uma rota e não bloqueia um atacante dentro do caminho aceito.
Um campo pequeno vira fronteira de admissão
O BGP usa TCP, mas um endereço de origem plausível não prova que o pacote veio do vizinho configurado. Um atacante remoto pode forjar tráfego de controle e forçar o roteador a gastar CPU. O GTSM usa um fato alterado no percurso: o TTL do IPv4, ou Hop Limit do IPv6, cai a cada salto.
Entre pares diretamente conectados, o emissor define 255 e o receptor exige 255 na chegada. Um pacote iniciado mais longe normalmente não recupera o valor perdido. Em sessões multihop, aceita-se uma faixa abaixo de 255, mas um diâmetro maior permite que mais pontos produzam um valor plausível.
A RFC 5082 classifica pacotes como Trusted, Dangerous ou Unknown. Trusted pertence a uma sessão protegida e está na faixa esperada; Dangerous pertence à sessão, mas está fora dela; Unknown não pode ser associado a uma sessão registrada. São categorias operacionais, não julgamentos de intenção.
Por padrão, Dangerous não deve disputar recursos com Trusted ou Unknown e pode ser descartado. O processamento GTSM não deve descartar Trusted ou Unknown apenas pela classificação. O receptor recebe um poder estreito: reservar atenção do protocolo para tráfego cuja distância é plausível.
A autorização é configurada
O GTSM é opcional para protocolos existentes e a RFC 5082 não define negociação automática genérica. Operadores o configuram por par; a RFC 7454 observa que os dois lados do BGP precisam ser ajustados. O acordo abrange a distância esperada, erros ICMP relacionados e mudanças de caminho.
O emissor origina pacotes com 255 sem decremento interno. O receptor associa o valor à sessão correta. Túneis, desencapsulamento e multihop complicam o cálculo, e uma migração pode invalidar o limite sem alterar a identidade dos pares.
Ambos se beneficiam quando tráfego remoto forjado deixa de disputar CPU e largura de banda do plano de controle. Ambos também pagam por configuração, monitoramento e mudanças. O receptor precisa guardar telemetria suficiente para explicar cada classificação.
Proximidade não é autenticação
O rótulo Trusted não deve virar uma conclusão excessiva. O GTSM não substitui autenticação. Um atacante no enlace ou dentro do diâmetro aceito ainda pode forjar ou repetir tráfego. TTL correto não prova posse do endereço, não autoriza um UPDATE e não legitima uma rota.
Proteção máxima também requer filtragem de entrada rigorosa. O GTSM reduz origens plausíveis, mas não substitui proteção TCP, filtros de prefixo e AS path ou política de rotas. Um aumento de Dangerous pode indicar ataque, limite desatualizado ou mudança de túnel; sozinho, não identifica o atacante.
Evidências e limites
A RFC 5082 define procedimento, categorias, tratamento de recursos e limites. A RFC 7454 aplica o mecanismo ao BGP. As RFCs 4271 e 4272 descrevem a sessão e seus riscos. O enquadramento de poder, beneficiários e custo é análise.
As fontes não comprovam implantação por operador específico, distância multihop universal ou autenticação por TTL. Também não afirmam que o GTSM sozinho evite vazamentos, anúncios falsos, ataques no enlace ou todas as quedas de sessão.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance