
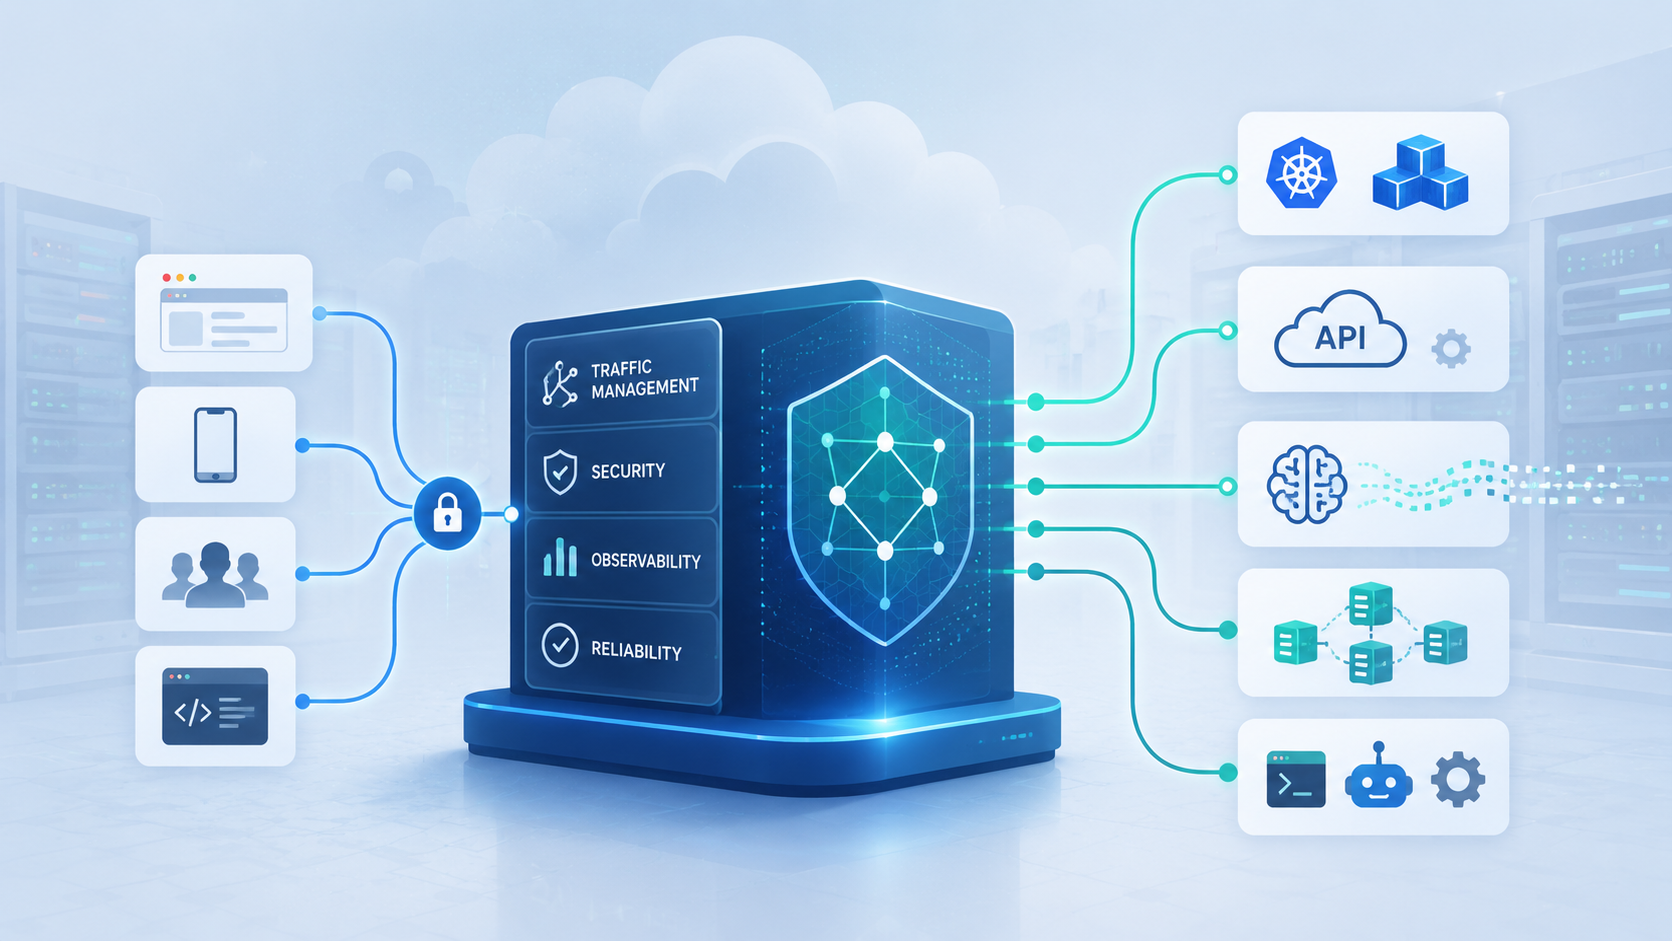
Resumo executivo
- A Traefik Labs é a empresa privada de núcleo aberto por trás do Traefik Proxy, cujo primeiro código foi escrito pelo fundador Emile Vauge em 2015, antes de a empresa ser formada como Containous em 2016.
- A arquitetura orientada a provedores do Traefik observa fontes de infraestrutura como Docker e Kubernetes e converte metadados de serviço em objetos de roteamento e política sem reconstruir uma configuração de proxy estática após cada mudança.
- O Traefik Hub, o AI Gateway e o MCP Gateway expandem o alcance comercial da empresa do ingress para governança de APIs, tráfego de provedores de modelos e conexões agente-ferramenta, aumentando tanto seu valor quanto sua responsabilidade operacional.
- O Traefik relatou 1.000 colaboradores e 3,5 bilhões de pulls oficiais de imagens Docker em julho de 2026, mas esses números não estabelecem uma contagem única de instalações, total de clientes ou taxa de conversão paga.
Uma empresa de gateway, não uma operadora de rede
A Traefik Labs não possui uma rede global de distribuição de conteúdo, não fornece capacidade de computação em nuvem, não opera um sistema autônomo nem vende conectividade de acesso. Seu software normalmente é executado em infraestrutura selecionada e controlada pelos clientes. Ainda assim, uma implantação do Traefik pode ficar diretamente no caminho do tráfego de produção, aceitando uma conexão antes que o aplicativo a veja, encerrando a criptografia, selecionando um backend, aplicando autenticação, modificando cabeçalhos, impondo limites de taxa e registrando dados operacionais.
Essa posição confere à empresa uma influência que vai além do tamanho aparente de um binário de proxy. Um gateway é um ponto de decisão entre a demanda externa e os serviços internos. Quando a configuração e a política estão corretas, as equipes de aplicação podem lançar serviços rapidamente enquanto as equipes de infraestrutura aplicam controles consistentes. Quando estão erradas, uma única alteração pode expor um endpoint administrativo, confiar em um sinal de identidade fornecido por um invasor, quebrar o tratamento de certificados ou redirecionar o tráfego em um grande conjunto de aplicações.
Este perfil se refere à Traefik Labs, a empresa privada de software, e não apenas ao Traefik Proxy. O Traefik Proxy é um projeto de código aberto com seu próprio repositório, colaboradores, releases, termos de licença, issues e avisos de segurança. A Traefik Labs emprega mantenedores, desenvolve produtos comerciais, vende suporte e funções empresariais e usa a ampla adoção do proxy como um canal de distribuição de núcleo aberto. O projeto e a empresa estão intimamente ligados, mas não são nem legal nem institucionalmente idênticos.
A estrutura operacional verificada inclui a Traefik Labs SAS na França e a Traefik Labs, Inc. para partes da atividade não europeia da empresa. O material jurídico atual identifica a entidade francesa no 132 rue Bossuet em Lyon e lista o número SIREN 818103475. Fontes públicas não fornecem contas auditadas consolidadas, uma tabela de capitalização completa, valuation atual, receita por produto ou uma contagem verificada de clientes, portanto, as evidências disponíveis sustentam uma análise do modelo operacional e comercial da Traefik, em vez de uma avaliação financeira completa.
A questão central é direta. O Traefik se tornou útil porque eliminou o trabalho repetitivo de configuração de um ambiente de aplicações em rápida mudança. Agora, a empresa quer que a mesma posição de gateway governe APIs, provedores de modelos, agentes e ferramentas. Essa expansão pode oferecer aos clientes uma camada de política consistente, mas também aumenta as consequências quando essa camada falha, é comprometida ou se torna difícil de substituir.
O Traefik começou com um problema de configuração
As operações tradicionais de proxy reverso presumiam que os serviços de backend mudavam de forma relativamente lenta. Um administrador podia definir uma lista de servidores, configurar hosts virtuais, testar o arquivo e recarregar o proxy. Esse método continuou eficaz para ambientes estáveis, mas os contêineres e orquestradores mudaram tanto o ritmo quanto a propriedade das mudanças de infraestrutura.
Os serviços podiam ser criados, reagendados, escalados, substituídos ou destruídos enquanto as aplicações continuavam a operar, tornando o endereço de um backend menos durável do que a identidade do serviço armazenada nos metadados de orquestração.
Nesse ambiente, cada etapa de configuração manual se torna uma fonte de atraso e falha. Um sistema de implantação pode iniciar um serviço em segundos, mas o serviço permanece inacessível até que a camada de tráfego o reconheça. Uma fila de tickets pode se tornar a parte mais lenta de uma plataforma que, de outra forma, seria automatizada, enquanto a geração repetida de arquivos e recargas criam oportunidades para endpoints obsoletos, alterações conflitantes e configurações que não correspondem mais à infraestrutura em execução.
A resposta do Traefik foi fazer o proxy observar o sistema que já contém o estado desejado. Labels do Docker, recursos do Kubernetes, arquivos de configuração e outras interfaces de provedor se tornam entradas. O Traefik interpreta essas entradas e reconcilia seus objetos de roteamento em tempo de execução, permitindo que os metadados de implantação da aplicação e o comportamento da rede se movam pelo mesmo ciclo operacional.
O design às vezes era descrito como tornar a rede “chata”. Nesse contexto, o termo significa previsível o suficiente para que um desenvolvedor não precise de um ticket de especialista para cada rota ou certificado. Um serviço aparece com metadados aprovados, o gateway o descobre, a rota fica disponível e a automação de certificados lida com uma tarefa repetitiva. Os especialistas de rede podem então dedicar mais tempo ao design da plataforma, aos limites de segurança e às falhas excepcionais, em vez da exposição rotineira de serviços.
O primeiro código do Traefik foi escrito por Emile Vauge em 2015. A empresa comercial foi fundada em 2016 com o nome Containous, portanto, o projeto e a empresa têm datas de início relacionadas, mas distintas. O projeto inicial ganhou atenção porque seu caso de uso era imediato e demonstrável: os desenvolvedores podiam executar o Traefik junto com o Docker, definir o roteamento por meio de labels e experimentar o valor antes de entrar em um processo de aquisição.
O Kubernetes criou outro ponto natural de implantação à medida que o ingress de cluster se tornou parte da arquitetura nativa em nuvem convencional. A aquisição automática de certificados por meio do Automatic Certificate Management Environment, ou ACME, eliminou uma segunda categoria de trabalho repetitivo. Esses recursos tornaram o Traefik fácil de avaliar e ajudaram o projeto a se espalhar pelas comunidades de desenvolvedores e engenharia de plataforma antes que a empresa precisasse persuadir cada usuário por meio de um processo de vendas convencional.
A Containous deu ao projeto uma estrutura comercial capaz de empregar engenheiros, manter a documentação, desenvolver funções empresariais e apoiar organizações cujos requisitos iam além de uma implantação comunitária. Ela também introduziu uma difícil questão de negócios: como a empresa poderia construir uma receita duradoura em torno de um software cujo apelo básico dependia de ser gratuito e fácil de adotar?
Em 2020, o nome corporativo e o nome do projeto estavam desalinhados. Os desenvolvedores reconheciam o Traefik, enquanto investidores, funcionários e clientes lidavam com a Containous. A empresa mudou sua marca para Traefik Labs em setembro de 2020, alinhando sua identidade com o projeto que tinha o maior reconhecimento. A mudança também tornou a reputação da empresa mais diretamente dependente da saúde, abertura e segurança do projeto público.
A configuração dinâmica transforma metadados em política de rede
O modelo operacional do Traefik se baseia em vários conceitos que separam a exposição de rede, a descoberta de configuração, a correspondência de solicitações, a entrega de backend e a política. Pontos de entrada definem onde o tráfego chega ao gateway, geralmente por meio de portas e protocolos específicos. Os provedores fornecem configuração a partir de fontes de infraestrutura. Os roteadores decidem se uma solicitação corresponde a uma regra, os serviços identificam os backends capazes de lidar com ela e o middleware altera ou filtra a solicitação entre a correspondência e a entrega.
Os pontos de entrada definem a forma externa da implantação. Eles podem representar HTTP comum, HTTPS criptografado ou outro protocolo suportado e determinam listeners, endereços e comportamento de transporte fundamental. Uma equipe de plataforma pode usar pontos de entrada separados para tráfego público, interno e administrativo, embora a força da separação ainda dependa da rede circundante, das credenciais e do design da implantação.
Os provedores conectam o Traefik à infraestrutura em mudança. Um provedor Docker pode inspecionar labels e o estado do contêiner, enquanto um provedor Kubernetes pode observar recursos Ingress, recursos personalizados do Traefik ou objetos da API de Gateway. Um provedor de arquivo pode carregar objetos de roteamento e política dinâmicos a partir de arquivos de configuração. As permissões do provedor determinam, portanto, mais do que o que o Traefik pode observar; elas definem a parte da plataforma da qual a autoridade de rede pode ser derivada.
Os roteadores avaliam nomes de host, caminhos, cabeçalhos, métodos e outras condições. Quando uma solicitação chega a um ponto de entrada, as regras de correspondência e prioridade determinam qual roteador a trata. Esse roteador pode fazer referência a uma cadeia de middleware e a um serviço. A abstração é compreensível em implantações comuns, mas regras sobrepostas ainda podem produzir um resultado que é tecnicamente consistente com a precedência, embora surpreenda o operador que criou uma das rotas.
Os serviços representam o lado da entrega do sistema. Eles identificam servidores ou destinos de backend e podem distribuir o tráfego entre eles, usando verificações de integridade, comportamento de sessão persistente e configurações de transporte quando configurados. A descoberta dinâmica ajuda a manter a associação alinhada com o orquestrador, mas não pode provar que uma aplicação que retorna uma resposta nominalmente íntegra está produzindo resultados de negócios corretos. A integridade da aplicação e a integridade do gateway continuam sendo preocupações relacionadas, mas separadas.
O middleware é o ponto em que o direcionamento de tráfego se torna política. Redirecionamentos, reescrita de caminhos, autenticação, processamento de cabeçalhos e controle de taxa podem ser criados uma vez e reutilizados em vários roteadores. Isso reduz a duplicação, mas a ordem das operações se torna parte do modelo de segurança. Um caminho transformado antes da autorização pode ser tratado de forma diferente de um transformado depois, e um cabeçalho adicionado antes da autenticação pode interagir de maneira diferente de um adicionado após o estabelecimento de uma identidade confiável.
A arquitetura também separa a configuração estática da dinâmica. A configuração estática estabelece condições no nível do processo, como pontos de entrada e provedores habilitados, enquanto a configuração dinâmica contém roteadores, serviços e middleware que podem mudar enquanto o gateway permanece em execução. A distinção impede que cada fonte de metadados altere todos os aspectos do gateway, criando um limite operacional externo dentro do qual o roteamento no nível da aplicação pode permanecer flexível.
O ciclo de reconciliação conecta essas partes. Um provedor observa uma fonte, detecta uma mudança de estado desejado, a traduz em objetos do Traefik e atualiza a configuração em tempo de execução. O sistema não precisa de um humano ou script externo para gerar um arquivo de proxy completo após cada evento. Ele transforma continuamente o estado da infraestrutura no estado de roteamento e política que o gateway deve aplicar.
Esse modelo reduz o atraso de configuração, mas introduz modos de falha de sistemas distribuídos. Os eventos do provedor podem ser atrasados, as permissões podem mudar, um objeto pode ser aceito pela plataforma de orquestração, mas rejeitado pelo Traefik, ou dois controladores podem interpretar recursos relacionados de forma diferente. Os operadores precisam de visibilidade tanto no objeto de origem quanto na configuração resultante do Traefik, porque nenhuma das visões estabelece isoladamente que o caminho de tráfego pretendido está funcionando.
A descoberta de serviços torna essa compensação especialmente clara. O orquestrador já sabe quais serviços e endpoints existem, permitindo que o Traefik acompanhe as cargas de trabalho à medida que se movem, sem manter um inventário de servidores separado. A identidade do serviço permanece estável enquanto as instâncias individuais de backend aparecem e desaparecem. A mesma conveniência significa que o escopo da descoberta se torna o escopo da autoridade: os metadados que antes descreviam uma carga de trabalho agora podem determinar se e como ela é exposta.
Um label de roteamento, anotação ou recurso personalizado deve, portanto, ser tratado como política de rede executável. As organizações precisam decidir quais identidades podem publicar rotas, quais namespaces podem afetar, quais pontos de entrada e middleware podem referenciar e se podem expor um novo host público. A automação elimina uma passagem, mas não elimina a necessidade de alocar autoridade.
Controles de admissão e mecanismos de política podem impedir que alguns recursos inseguros entrem na plataforma. Eles podem exigir padrões de host aprovados, emissores de certificados, referências de middleware ou relacionamentos de namespace, e podem detectar anotações proibidas ou rotas sobrepostas antes que o gateway as receba. A verificação em tempo de execução continua necessária, porque a interpretação final pertence ao controlador e ao plano de dados, e não apenas à regra de admissão.
O roteamento e as verificações de integridade têm limites semelhantes. O Traefik pode escolher entre backends e retirar um endpoint que falha em uma verificação configurada, mas não pode determinar se uma resposta bem-sucedida da aplicação representa uma transação correta. Um serviço pode retornar um status de sucesso HTTP enquanto serve dados obsoletos ou depende de um sistema downstream com falha. O gateway automatiza decisões de transporte; ele não substitui a observabilidade no nível da aplicação ou a validação de negócios.
O modelo operacional mais seguro testa tanto o comportamento bem-sucedido quanto o rejeitado. Uma plataforma deve verificar se as solicitações pretendidas chegam à aplicação correta, mas também se hosts inesperados, caminhos administrativos, métodos não aprovados e cabeçalhos de identidade malformados são rejeitados. Um gateway compartilhado pode reproduzir boas políticas em muitos serviços, mas pode reproduzir um modelo errado com a mesma eficiência.
O Kubernetes ampliou tanto a adoção quanto a governança
O Kubernetes deu ao Traefik um ambiente intimamente compatível com seu modelo de provedor. Os recursos Ingress tradicionais ofereceram uma forma padrão de expor serviços HTTP, enquanto as anotações forneceram comportamento específico da implementação. As definições de recursos personalizados do Traefik forneceram objetos de roteamento e middleware mais ricos. A API de Gateway mais recente do Kubernetes tenta definir funções mais claras para provedores de infraestrutura, operadores de gateway e equipes de aplicação.
O suporte a esses modelos oferece às organizações vários caminhos de migração e compatibilidade. Um cluster estabelecido pode manter recursos Ingress, usar objetos específicos do Traefik onde for necessária capacidade adicional e adotar a API de Gateway à medida que a plataforma amadurece. A amplitude é comercialmente útil, mas também cria uma carga maior de testes e documentação, porque a disponibilidade de recursos, o tratamento de status e o comportamento entre recursos podem diferir por versão e modelo de configuração.
A API de Gateway é estrategicamente importante porque torna a autoridade organizacional mais explícita. As equipes de infraestrutura podem gerenciar os recursos GatewayClass e Gateway, enquanto as equipes de aplicação anexam rotas dentro de escopos permitidos. As concessões de referência e os controles de namespace podem reduzir a ambiguidade criada por padrões com uso intensivo de anotações, embora funcionem apenas quando a implementação e a política da plataforma impõem esses relacionamentos corretamente.
O suporte a um padrão não deve ser interpretado como suporte a todos os recursos opcionais. Um recurso pode ser aceito pelo servidor da API do Kubernetes, mas permanecer não resolvido ou apenas parcialmente implementado pelo controlador. As equipes de plataforma ainda precisam de testes específicos da versão que cubram a anexação de rotas, referências de certificados, suporte a protocolos, filtros, relatórios de status e acesso entre namespaces.
A migração requer comparação comportamental em vez de conversão mecânica. Uma anotação Ingress pode não mapear diretamente para um filtro da API de Gateway, e uma cadeia de middleware do Traefik pode não ter equivalente exato em um recurso padrão. Reescrever manifestos sem testar o caminho de tráfego resultante pode alterar a precedência, o tratamento de identidade ou o comportamento do certificado, deixando a implantação aparentemente íntegra.
O mercado mais amplo de ingress também está mudando à medida que os projetos evoluem, os produtos são descontinuados e as organizações reconsideram suas estratégias de controlador. O Traefik pode se beneficiar quando oferece um caminho de migração confiável, uma forte implementação da API de Gateway e um modelo operacional familiar. Ele pode perder espaço quando o suporte a vários sistemas de recursos dificulta o raciocínio sobre o comportamento ou quando um gateway em nuvem gerenciado remove trabalho operacional suficiente para justificar uma dependência mais forte do provedor.
O Kubernetes, portanto, expandiu mais do que a oportunidade de adoção do Traefik. Ele tornou o gateway parte de um sistema de governança distribuído no qual manifestos de aplicação, permissões de namespace, recursos personalizados, políticas de admissão e comportamento do controlador contribuem para uma única decisão de tráfego. A configuração do proxy tornou-se menos visível como um único arquivo, mas a política subjacente não desapareceu; ela se espalhou pela plataforma.
Identidade e criptografia criam o limite mais sensível
O middleware permite que as equipes de plataforma forneçam controles reutilizáveis para autenticação, redirecionamento, manipulação de cabeçalhos, reescrita de caminhos e limitação de taxa. Isso pode melhorar a consistência, mantendo a política comum da camada externa fora das aplicações individuais. Também significa que um componente ou cadeia de middleware pode influenciar muitos serviços ao mesmo tempo, aumentando tanto o valor de uma revisão cuidadosa quanto o raio de explosão de um erro.
O tratamento de identidade está entre os usos de maior risco. Um gateway pode autenticar um usuário por meio de um serviço externo e passar informações de identidade para o backend nos cabeçalhos. A aplicação então confia no Traefik para remover quaisquer versões desses cabeçalhos fornecidas por um invasor e inserir valores confiáveis. O limite de segurança, portanto, inclui normalização, remoção, inserção de cabeçalhos, caminhos de rede confiáveis e a disposição da aplicação em rejeitar solicitações diretas que ignorem o gateway.
Um aviso de segurança do Traefik publicado em julho de 2026 ilustrou a sensibilidade desse mecanismo. Em configurações de middleware de autenticação afetadas, variantes de sublinhado e manipulação de nomes de cabeçalho podiam permitir que um cabeçalho de identidade fornecido por um invasor permanecesse em uma solicitação e fosse confiável downstream. Os operadores precisavam atualizar para versões corrigidas e revisar se sua configuração dependia do padrão afetado.
O aviso não estabelece que todas as configurações de autenticação do Traefik eram inseguras, nem o patch remove a necessidade arquitetônica de um design de proxy confiável. Ele mostra que diferenças aparentemente pequenas no tratamento de cabeçalhos podem alterar o limite de identidade. O backend deve ser acessível apenas por caminhos autorizados, e o gateway deve remover ou substituir sinais de identidade não confiáveis antes que a aplicação os receba.
A ordenação do middleware pode criar consequências semelhantes sem um defeito de software. Reescrever um caminho antes da autorização pode alterar o recurso avaliado pelo serviço de autenticação. Adicionar, preservar ou remover um cabeçalho no estágio errado pode alterar o que a aplicação confia. Cadeias reutilizáveis, portanto, precisam de semântica explícita, controle de versão e testes comportamentais, em vez de suposições informais sobre o efeito de seus nomes.
A propriedade deve ser projetada com o mesmo cuidado. Permitir que cada equipe de aplicação crie ou anexe middleware arbitrário pode enfraquecer os controles centrais, enquanto forçar cada mudança por meio de um grupo de plataforma pode recriar a fila de tickets que o Traefik foi projetado para evitar. Uma divisão viável é que as equipes de segurança ou plataforma mantenham componentes aprovados e que as equipes de aplicação selecionem entre eles dentro de limites de namespace e host claramente definidos.
A automação de TLS adiciona outra forma de alavancagem. Por meio do ACME e de fontes de certificados configuradas, o Traefik pode obter e renovar certificados, encerrar conexões criptografadas e centralizar a política de transporte. Isso remove o trabalho repetitivo de renovação e pode facilitar a exposição segura de serviços, mas também coloca chaves privadas, estado do certificado e credenciais de conta externa em um componente de infraestrutura que atende a muitas aplicações.
A automação de certificados depende de mais do que o processo do proxy. Os desafios de DNS podem exigir credenciais para um provedor de DNS, os desafios de HTTP exigem acessibilidade, as autoridades certificadoras impõem limites de taxa e a renovação ou migração de armazenamento com falha pode afetar vários domínios. As organizações precisam de monitoramento de expiração, backup e recuperação testados, acesso controlado ao material da conta e uma compreensão clara de onde o estado do certificado é armazenado.
A terminação TLS também dá ao gateway visibilidade sobre os metadados da solicitação e, dependendo da configuração, sobre o conteúdo descriptografado. Essa visibilidade suporta roteamento, registro e detecção de ameaças, mas cria deveres de privacidade e governança de dados. Registros e rastreamentos não devem se tornar armazenamentos não controlados de credenciais, informações pessoais ou cargas de aplicação simplesmente porque o gateway pode observá-los.
O tratamento centralizado de certificados também pode aumentar os custos de troca. A mudança para outro gateway pode exigir a transferência do estado da conta, certificados, responsabilidade de renovação e política de confiança, além de reproduzir as rotas. Um design resiliente deve, portanto, documentar tanto a recuperação quanto a migração, permitindo que a camada de identidade e criptografia sobreviva à falha ou substituição de uma plataforma de gateway.
O código aberto construiu a distribuição; a Traefik Labs construiu o negócio
O Traefik Proxy é o principal motor de adoção da empresa. Os desenvolvedores podem baixá-lo, executar imagens oficiais, inspecionar o código, relatar problemas, contribuir com alterações e desenvolver familiaridade operacional sem primeiro comprar um produto comercial. Isso reduz o custo de avaliação e dá à Traefik Labs acesso a um canal de distribuição que uma plataforma de infraestrutura fechada teria dificuldade em reproduzir.
A empresa converte uma parte dessa adoção em demanda por suporte, gerenciamento, governança, empacotamento reforçado e recursos especializados de gateway. As organizações que já operam o Traefik Proxy podem ser mais fáceis de educar sobre o Traefik Hub porque os conceitos do plano de dados são familiares. O relacionamento comercial começa a partir de uma base técnica instalada, em vez de uma venda de plataforma totalmente nova.
O limite entre o projeto e a empresa continua importante. A Traefik Labs controla seu roteiro comercial e emprega mantenedores centrais, enquanto colaboradores externos participam do repositório público. Contribuir com código não cria propriedade ou direitos de voto corporativos, e os relacionamentos com investidores não determinam automaticamente o resultado de cada discussão de design público. A influência prática é visível por meio da manutenção, revisão, decisões de lançamento, licenciamento e distribuição do trabalho técnico.
Os negócios de núcleo aberto precisam equilibrar vários interesses. Os usuários da comunidade esperam um produto aberto capaz, mantido e confiável. Os clientes empresariais esperam funções diferenciadas e suporte confiável. Os investidores esperam crescimento, enquanto os mantenedores precisam de tempo e recursos suficientes para preservar a qualidade.
Se o empacotamento comercial enfraquecer a edição comunitária ou criar incerteza sobre funções anteriormente esperadas, o motor de distribuição pode perder confiança; se a camada paga oferecer pouco valor adicional, a empresa pode ter dificuldades para financiar a manutenção e o desenvolvimento empresarial esperados dela.
A Containous anunciou um investimento Série A de US$ 10 milhões em 15 de janeiro de 2020. A Balderton Capital liderou a rodada, com a participação da Elaia e da 360 Capital. O financiamento apoiou o desenvolvimento de produtos empresariais, a expansão comercial e o crescimento internacional, à medida que o Kubernetes e a rede nativa em nuvem avançavam para o planejamento de infraestrutura convencional.
A Série A verificada não deve ser apresentada como o histórico de financiamento completo da empresa. O material atual da empresa também identifica a Kima Ventures e a OSS Capital entre os investidores, mas o registro público não divulga porcentagens de propriedade, acordos de votação atuais do conselho, capital total levantado por meio de todos os instrumentos ou uma valuation atual. Uma lista de investidores estabelece participação, não controle.
A mudança de marca de Containous para Traefik Labs em setembro de 2020 coincidiu com uma ambição de produto mais ampla. Na época, a empresa se referia a produtos como Proxy, Mesh, Enterprise e Pilot. Esses nomes descrevem o portfólio histórico, não a estratégia atual. No ponto de corte da pesquisa de 2026, a ênfase comercial mais clara era Traefik Proxy, Traefik Hub, AI Gateway e MCP Gateway.
A liderança executiva mudou em 1º de fevereiro de 2024. Sudeep Goswami tornou-se diretor-presidente, enquanto o fundador Emile Vauge passou do cargo de CEO para diretor de tecnologia. Gerald Croes é identificado publicamente como vice-presidente de engenharia e Sebastien Francois como chefe de finanças, embora as evidências públicas não divulguem o conselho completo, os direitos de voto internos ou a estrutura de relatórios da empresa.
A transição separa a escalabilidade comercial do papel técnico e comunitário do fundador. Um diretor-presidente especializado pode se concentrar em vendas empresariais, expansão internacional e design organizacional, enquanto o fundador mantém a continuidade arquitetônica. O arranjo também pode criar diferentes centros de influência, com o desempenho comercial e a confiança no projeto pressionando o mesmo roteiro de direções diferentes.
A comunidade não tem voto corporativo formal apenas porque contribui com código ou usa imagens oficiais, mas sua disposição de adotar, relatar, revisar e recomendar o software tem valor econômico material. A liderança deve, portanto, gerenciar um eleitorado que é central para o negócio sem ser equivalente a clientes, funcionários ou acionistas. A resiliência de longo prazo depende da capacidade de revisão e da sucessão da manutenção que se estende além de qualquer fundador ou executivo.
Os indicadores de adoção relatados pelo Traefik são grandes. Em julho de 2026, Emile Vauge disse que o projeto havia atingido 1.000 colaboradores e 3,5 bilhões de pulls oficiais de imagens Docker. Esses números estabelecem ampla participação e consumo repetido das imagens oficiais, mas não estabelecem 3,5 bilhões de instalações, clientes ou usuários únicos.
Um cluster pode fazer pull da mesma imagem muitas vezes, enquanto sistemas de integração contínua, mirrors e atualizações automáticas podem produzir mais eventos. Uma única organização pode ser responsável por um grande número de pulls. Os totais de colaboradores têm limites semelhantes, porque uma correção de documentação e anos de manutenção contam como contribuição, embora representem níveis muito diferentes de responsabilidade.
A empresa havia relatado mais de dois bilhões de downloads durante a mudança de marca de 2020, mas os números históricos e atuais podem usar definições diferentes. Eles não devem ser convertidos em uma taxa de crescimento sem um método consistente. A direção da adoção é bem suportada; o número atual de implantações ativas em produção, versões mantidas e clientes pagantes permanece indisponível.
O Traefik Hub leva a empresa além do ingress
O ingress responde como o tráfego externo chega a uma aplicação. O gerenciamento de APIs adiciona questões sobre identidade, política, versionamento, descoberta, observabilidade e propriedade organizacional. O Traefik Hub representa a mudança da empresa de um componente de roteamento para um gateway de API comercial e plataforma de gerenciamento.
O produto se baseia no tempo de execução do proxy, adicionando descoberta, política, gerenciamento e visibilidade empresarial. Isso cria uma relação entre um plano de dados que processa o tráfego e um plano de gerenciamento ou controle que ajuda os operadores a definir, distribuir e observar a política. Os clientes precisam entender quais funções continuam localmente durante uma interrupção do plano de gerenciamento e quais atualizações dependem do acesso contínuo aos serviços centrais.
A descoberta central pode ajudar as organizações a encontrar interfaces que, de outra forma, permaneceriam distribuídas entre clusters e equipes. Políticas compartilhadas podem reduzir a inconsistência de autenticação e controles de taxa, enquanto as ferramentas de gerenciamento podem fornecer um inventário de rotas, certificados e integridade do gateway. Essas funções se tornam mais úteis à medida que o número de serviços cresce mais rápido do que uma equipe central de plataforma pode inspecionar manualmente.
O gerenciamento de APIs é, no entanto, mais amplo do que proxy reverso com uma interface de gerenciamento. Grandes organizações podem esperar portais de desenvolvedores, governança de ciclo de vida, controles de versão, análises, integração de identidade e fluxos de trabalho de política. Empresas como Kong e outros fornecedores de plataforma de API competem nessas dimensões, enquanto os provedores de nuvem oferecem gateways gerenciados intimamente ligados aos seus próprios sistemas de identidade, cobrança e operação.
A vantagem do Traefik é a continuidade com um plano de dados e uma experiência de desenvolvedor que muitas equipes já entendem. Uma organização que já usa o Traefik Proxy pode adicionar gerenciamento e política sem substituir todos os componentes de tempo de execução. A desvantagem é que os requisitos empresariais podem afastar o produto da simplicidade que impulsionou a adoção, criando uma plataforma cujo comportamento interno se torna mais difícil para as equipes de aplicação inspecionarem.
O empacotamento comercial, portanto, importa. Os nomes e as páginas dos produtos estabelecem que as funções são oferecidas, mas não provam que todos os recursos estão incluídos em todas as edições ou contratos. Os compradores precisam avaliar as funções exatas de gerenciamento, política, suporte e recuperação de que necessitam. O teste comercial é se o Hub produz governança e alavancagem operacional suficientes para justificar a dependência adicional do plano de controle.
Os gateways de IA e MCP ampliam as consequências de uma decisão de roteamento
As aplicações de IA frequentemente chamam provedores de modelos por meio de interfaces baseadas em HTTP, o que faz o tráfego parecer semelhante a uma API comum. O significado operacional é diferente. As solicitações podem incorrer em custos medidos em tokens, as respostas podem ser transmitidas por longos períodos, os modelos dos provedores diferem em qualidade e política, e os prompts podem conter informações proprietárias, pessoais ou regulamentadas.
O AI Gateway da Traefik aplica autenticação, roteamento de provedor, cotas, observabilidade e política a esse tráfego. Um gateway central pode manter as credenciais do provedor longe das aplicações individuais, fornecer um registro comum de consumo e ajudar as organizações a aplicar limites entre as equipes. Também pode dar aos operadores da plataforma um único lugar para implementar regras de seleção e falha de provedores.
O roteamento de modelos não pode ser reduzido ao balanceamento de carga comum. Dois provedores ou modelos podem não produzir saídas equivalentes, e um failover que preserva a disponibilidade pode alterar a qualidade, o comportamento de segurança, a residência dos dados, o preço ou o tratamento contratual. Os operadores precisam definir quando a substituição é aceitável e como a aplicação descobre que ela ocorreu.
A economia de tokens também muda o significado do controle de taxa. Uma solicitação pode ser muito mais cara do que outra, e um prompt pequeno pode levar a uma grande resposta transmitida. Uma política útil pode precisar considerar o volume de tokens, a classe do modelo, a concorrência, o orçamento do locatário e a duração, em vez de depender apenas de solicitações por segundo. A precisão desses controles depende dos metadados do provedor e da capacidade do gateway de interpretá-los de forma consistente.
A governança de dados é especialmente sensível porque um gateway pode observar prompts e saídas. Registros úteis para depuração podem criar um segundo armazenamento de conteúdo sensível. Redação, controle de acesso, retenção, criptografia e residência precisam, portanto, ser projetados antes que o gateway se torne um ponto central para o tráfego de modelos.
Evidências independentes de adoção em larga escala do AI Gateway da Traefik eram limitadas no ponto de corte da pesquisa. O produto está alinhado com uma necessidade genuína de infraestrutura, mas a disponibilidade não estabelece liderança de mercado ou amplo uso em produção. Sua posição comercial dependerá de referências de clientes, amplitude de provedores, qualidade da política e o ritmo com que o produto se adapta às mudanças nas interfaces de modelo.
O Model Context Protocol, ou MCP, estende o problema de política de solicitações de modelo para agentes e ferramentas. O MCP permite que hosts e agentes descubram servidores que expõem ferramentas e recursos. Uma chamada de ferramenta pode ler um documento, consultar um banco de dados, modificar um ticket, executar código ou acionar uma ação externa, dando ao gateway influência sobre atividades com consequências além do retorno de informações.
O MCP Gateway da Traefik aplica roteamento, inventário, autenticação e controles de acesso a essas conexões. Ele pode reduzir o número de relacionamentos diretos e não gerenciados entre agentes e provedores de ferramentas e tornar o ambiente mais fácil de inspecionar. No entanto, o limite útil da política é muitas vezes mais restrito do que o próprio servidor.
Um agente autorizado a listar documentação pode não estar autorizado a excluir registros, mesmo quando ambas as operações estão disponíveis por meio do mesmo servidor MCP. Permissões no nível da ferramenta, separação de locatários, controles de origem e auditoria são, portanto, necessários se o gateway deve fornecer governança significativa em vez de simples intermediação de conexão.
A injeção de prompt adiciona uma limitação diferente. Um agente pode ser influenciado por conteúdo não confiável antes de escolher uma ferramenta, e o gateway não pode determinar a segurança de cada decisão semântica apenas autenticando a conexão. Ele pode restringir as ferramentas disponíveis, exigir aprovação mais forte para ações perigosas, registrar chamadas e limitar o alcance da rede, mas não torna seguro um agente ou servidor inseguro.
O MCP também cria desafios de descoberta e ciclo de vida. Servidores, ferramentas e esquemas podem mudar rapidamente, as credenciais precisam de rotação e uma integração experimental pode se tornar crítica para os negócios sem passar por um processo estabelecido de governança de APIs. Um inventário de gateway pode tornar esses relacionamentos visíveis apenas quando o inventário está vinculado à propriedade, classificação e controle de mudanças.
Evidências independentes de implantação para o MCP Gateway também eram limitadas no ponto de corte. O produto representa uma extensão coerente da lógica original do Traefik, porque endpoints dinâmicos e política permanecem centrais para o problema. A incerteza é se a Traefik Labs pode adicionar a semântica de segurança necessária para agentes e ferramentas sem enfraquecer a confiabilidade e a clareza de seus produtos principais de proxy e API.
Segurança e operações decidem se a consolidação é segura
Um proxy reverso processa tráfego controlado por invasores em um limite privilegiado. O Traefik pode analisar protocolos, encerrar TLS, chamar serviços de autenticação, modificar cabeçalhos e selecionar destinos internos. Cada recurso cria caminhos de código, opções de configuração e suposições de confiança adicionais, enquanto a expansão comercial para APIs, IA e MCP aumenta a gama de dados e ações que passam pelo gateway.
O projeto publicou ou atualizou vários avisos de segurança durante 2026 e descreveu o ano como um período recorde para relatórios de vulnerabilidade. Um alto número de relatórios pode refletir uma superfície de ataque grande e altamente examinada, divulgação ativa e defeitos de software genuínos ao mesmo tempo. O número por si só, portanto, é menos útil do que a gravidade, a explorabilidade, a velocidade de resposta, a disponibilidade de patches e a taxa na qual os operadores implantam versões corrigidas.
O aviso de cabeçalho de identidade de julho mostrou o trabalho operacional necessário após a divulgação. As equipes tiveram que identificar versões afetadas, determinar se usavam o padrão de autenticação relevante, aplicar uma versão corrigida e testar a cadeia completa de proxy confiável. Uma versão upstream corrigida não oferece proteção para uma implantação não rastreada que permanece fixada em uma imagem mais antiga.
A configuração é uma categoria de risco separada. Um gateway totalmente corrigido ainda pode expor um serviço por meio de uma rota excessivamente ampla, confiar no namespace errado, reter registros sensíveis ou permitir que clientes ignorem o gateway e atinjam um backend diretamente. As orientações de segurança devem, portanto, cobrir vulnerabilidades de software, autoridade de roteamento, permissões de provedor, semântica de middleware, manipulação de certificados e controles de rede circundantes.
O Traefik Proxy v3.7.10 foi lançado em 31 de julho de 2026, mostrando uma cadência ativa de patches e lançamentos no ponto de corte. A frequência de lançamentos se torna operacionalmente útil apenas quando as organizações mantêm um inventário das versões implantadas e podem testar atualizações em relação ao comportamento do qual dependem. Um processo que começa com sucesso pode ainda ter alterado a precedência de rotas, o tratamento de middleware ou o status da API de Gateway.
Um inventário útil deve identificar cada implantação, sua versão, provedores habilitados, pontos de entrada, modelo de configuração, middleware anexado e proprietário de suporte. Gateways criados independentemente por equipes de aplicação podem escapar de aplicação de patches e monitoramento centrais. Os números cumulativos de pull de imagem não oferecem nenhuma indicação se uma instância afetada permanece ativa em produção.
O teste de atualização deve examinar o caminho do tráfego, e não apenas a integridade do processo. Hosts críticos, casos de acesso rejeitado, renovação de certificados, cabeçalhos de autenticação, timeouts, tentativas e seleção de backend precisam de verificações comportamentais. As implantações canário podem reduzir o risco direcionando uma parte limitada do tráfego por meio de uma nova versão antes da promoção mais ampla.
O raio de explosão é uma escolha de design. Um gateway compartilhado reduz o trabalho duplicado e facilita a aplicação de políticas comuns, mas um erro de configuração ou defeito de software pode afetar muitas equipes ao mesmo tempo. Implantações separadas podem isolar locatários, ambientes ou serviços críticos, embora criem trabalho operacional adicional e mais instâncias para inventariar.
Réplicas redundantes protegem contra a falha de um processo ou host. Elas não protegem contra uma configuração dinâmica incorreta distribuída para cada réplica. Portanto, a resiliência requer validação de configuração, reversão confiável e, para serviços críticos, uma rota testada para um último estado bom conhecido.
A observabilidade deve conectar toda a cadeia de decisão. Os operadores devem conseguir rastrear uma solicitação desde seu ponto de entrada, passando pelo roteador selecionado, cadeia de middleware e backend, e então identificar o label, anotação, recurso personalizado ou arquivo que criou esse caminho. As métricas podem revelar que as solicitações estão falhando, mas a proveniência da configuração geralmente é necessária para explicar o porquê.
A continuidade também requer um plano de saída. Os clientes devem entender como recriar rotas, certificados, políticas e estado do plano de gerenciamento em outra plataforma. A portabilidade não é evidência de que o Traefik carece de valor; é evidência de que o gateway está sendo gerenciado como infraestrutura substituível, em vez de se tornar uma dependência permanente não documentada.
A concorrência agora abrange vários mercados de infraestrutura
O Traefik enfrenta concorrentes diferentes dependendo do problema que o cliente está resolvendo. Em implantações de proxy reverso de código aberto e ingress Kubernetes, o NGINX, o NGINX Ingress e o HAProxy têm longos históricos operacionais. Os sistemas baseados em Envoy fornecem planos de dados programáveis usados em gateways e malhas de serviço, enquanto outros controladores nativos do Kubernetes competem por simplicidade, conformidade com padrões e integração com o ecossistema.
No gerenciamento de APIs empresariais, o Traefik compete com Kong, Tyk, Gravitee, Apache APISIX e outras plataformas que oferecem aplicação de políticas, ferramentas de desenvolvedor, análises, gerenciamento de ciclo de vida e suporte. Os provedores de nuvem oferecem ingress gerenciado e gateways de API que reduzem a carga operacional do cliente dentro de um ecossistema. Esses serviços podem ser atraentes mesmo quando aumentam a dependência do provedor ou tornam a política menos portátil entre ambientes.
Os gateways de malha de serviço se sobrepõem ao Traefik quando as organizações desejam identidade de carga de trabalho e política leste-oeste, além do ingress norte-sul. Uma arquitetura pode usar o Traefik em um limite externo e outro plano de dados internamente, enquanto outra pode preferir um sistema unificado baseado em Envoy. A comparação relevante depende do modelo operacional, e não de uma lista de recursos geral.
A concorrência no gateway de IA está se expandindo à medida que startups especializadas e fornecedores estabelecidos de gerenciamento de API adicionam roteamento de modelos, contabilidade de tokens, monitoramento de provedores e guardrails. O Traefik se beneficia de um proxy existente, uma base de usuários nativa da nuvem e experiência em operar no caminho do tráfego. Ele ainda precisa demonstrar que seus recursos de IA abordam as características distintas de custo, dados e falha do tráfego de modelos, em vez de apresentar controles de API comuns sob nova terminologia.
A governança de MCP é menos madura. Os concorrentes incluem empresas especializadas em segurança de agentes, controles incorporados em plataformas mais amplas e gerenciamento direto de servidores MCP individuais. O lançamento de um gateway nesse mercado estabelece intenção estratégica, mas não estabelece liderança enquanto o protocolo, o modelo de segurança e as práticas operacionais permanecem em desenvolvimento.
A diferenciação mais clara do Traefik é a combinação de configuração dinâmica orientada a provedores, familiaridade do desenvolvedor e um caminho de um proxy de código aberto para governança de tráfego comercial. Suas restrições incluem divulgação financeira limitada, concorrência em várias categorias de produtos e pressão de fornecedores com portfólios de gerenciamento de API mais profundos ou distribuição em nuvem embutida.
Os padrões influenciarão o quão durável essa diferenciação se torna. O forte suporte à API de Gateway do Kubernetes pode reduzir os custos de migração e tornar o Traefik relevante em uma gama mais ampla de implantações. Funções de política proprietárias podem criar valor comercial, mas também podem aumentar os custos de troca. A empresa deve decidir quais recursos devem permanecer portáteis e onde funções especializadas justificam um controle mais rígido.
O teste estratégico é se a simplicidade sobrevive à concentração
A Traefik Labs tem uma lógica de expansão coerente. O Traefik Proxy começou descobrindo endpoints de aplicações em mudança e roteando tráfego para eles. As APIs adicionaram requisitos de identidade, ciclo de vida e política. Os provedores de modelos introduziram custo de tokens, tratamento de dados e decisões de seleção de provedores, enquanto servidores MCP expuseram conjuntos variáveis de ferramentas e recursos para agentes.
Em todas essas categorias, o gateway executa uma função relacionada: descobrir endpoints, aceitar solicitações, identificar clientes, selecionar destinos, aplicar políticas e registrar atividades. Se a estratégia for bem-sucedida, o Traefik Hub poderia fornecer uma camada de controle para tráfego de aplicações, APIs, IA e MCP, enquanto o Traefik Proxy permanece o plano de dados de código aberto familiar. Os clientes poderiam reutilizar sistemas de identidade, métodos de política e processos operacionais em vez de implantar um gateway diferente para cada carga de trabalho.
A mesma consolidação cria risco de concentração. Uma plataforma precisaria operar de forma confiável em roteamento HTTP, integração com Kubernetes, governança de APIs, política de provedores de modelos, tratamento de prompts e autorização de ferramentas. Um erro de configuração, vulnerabilidade de software ou comprometimento do plano de gerenciamento poderia afetar várias classes de carga de trabalho ao mesmo tempo.
A expansão também coloca pressão sobre o foco organizacional. Manter um proxy de código aberto amplamente distribuído já requer capacidade de engenharia, segurança, documentação e lançamento. O gerenciamento de APIs requer trabalho adicional de produto e suporte, enquanto IA e MCP introduzem interfaces de rápida mudança e problemas de segurança especializados. O investimento nesses mercados pode fortalecer a posição de plataforma da Traefik Labs, mas também pode desviar a atenção da confiabilidade do gateway principal.
A evidência decisiva virá dos limites operacionais, e não dos nomes dos produtos. Os planos de dados devem continuar aplicando políticas locais seguras quando os serviços de gerenciamento central estiverem indisponíveis. As políticas devem permanecer inspecionáveis, as cargas de trabalho críticas devem ser isoláveis e os prompts de IA não devem entrar em sistemas de registro comuns sem controles deliberados. A autorização MCP deve operar no nível de ferramentas e ações, e não apenas no nível da conexão do servidor.
O registro público estabelece a origem do Traefik, a formação da empresa, a Série A de 2020, a mudança de marca, a transição de liderança, a arquitetura principal e a direção comercial atual. Ele também suporta os marcos relatados de colaboradores e pulls de imagem e a existência de um registro material de avisos de segurança em 2026. Ele não estabelece receita consolidada, lucro, valuation atual, números de clientes pagantes, adoção em nível de produto ou uma contagem verificada de instalações em produção.
Essas lacunas definem o limite da avaliação comercial. A Traefik Labs é comprovadamente uma importante empresa de gateway de núcleo aberto cujo projeto atingiu um amplo público técnico. A questão não resolvida é como ela converterá efetivamente esse alcance em receita empresarial durável e governança, preservando a abertura, a simplicidade e a confiança que apoiaram sua adoção.
A percepção original do Traefik permanece persuasiva: em uma plataforma de aplicações dinâmica, a camada de tráfego deve acompanhar o estado do serviço, em vez de esperar que uma pessoa reescreva um arquivo de configuração. Sua próxima fase é mais exigente porque o gateway está sendo solicitado a acompanhar não apenas serviços, mas identidades, APIs, provedores de modelos, agentes e ferramentas. A Traefik Labs terá provado a estratégia mais ampla quando os clientes puderem obter esse controle adicional sem perder a capacidade de entender, isolar, recuperar e substituir a camada pela qual tanto do tráfego deles deve passar.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance