
Resumo
- A The Swatch Group Ltd é exatamente a entidade de empresa atual do diretório e a organização patrocinadora registrada pela IANA para
.omegae.swatch.[1][2][3] - As duas delegações expõem superfícies de controle de DNS, DNSSEC, RDAP, dados de registro e continuidade, mas os registros públicos e as observações limitadas não revelam a arquitetura privada nem estabelecem confiabilidade longitudinal.
- Os acordos da ICANN, a custódia, os relatórios, o acesso controlado à zona e os mecanismos de operação de emergência definem responsabilidades contínuas, em vez de provar que uma interrupção ocorreu, que um objetivo de serviço foi alcançado ou que um cliente obteve um resultado de produção.[6][7][8][9][13][14][16][17]
- Supervisão, integração, manutenção e tratamento de exceções permanecem custos recorrentes em autoridade, chaves, delegação, dados de registro, fornecedores, recuperação e qualidade das evidências.
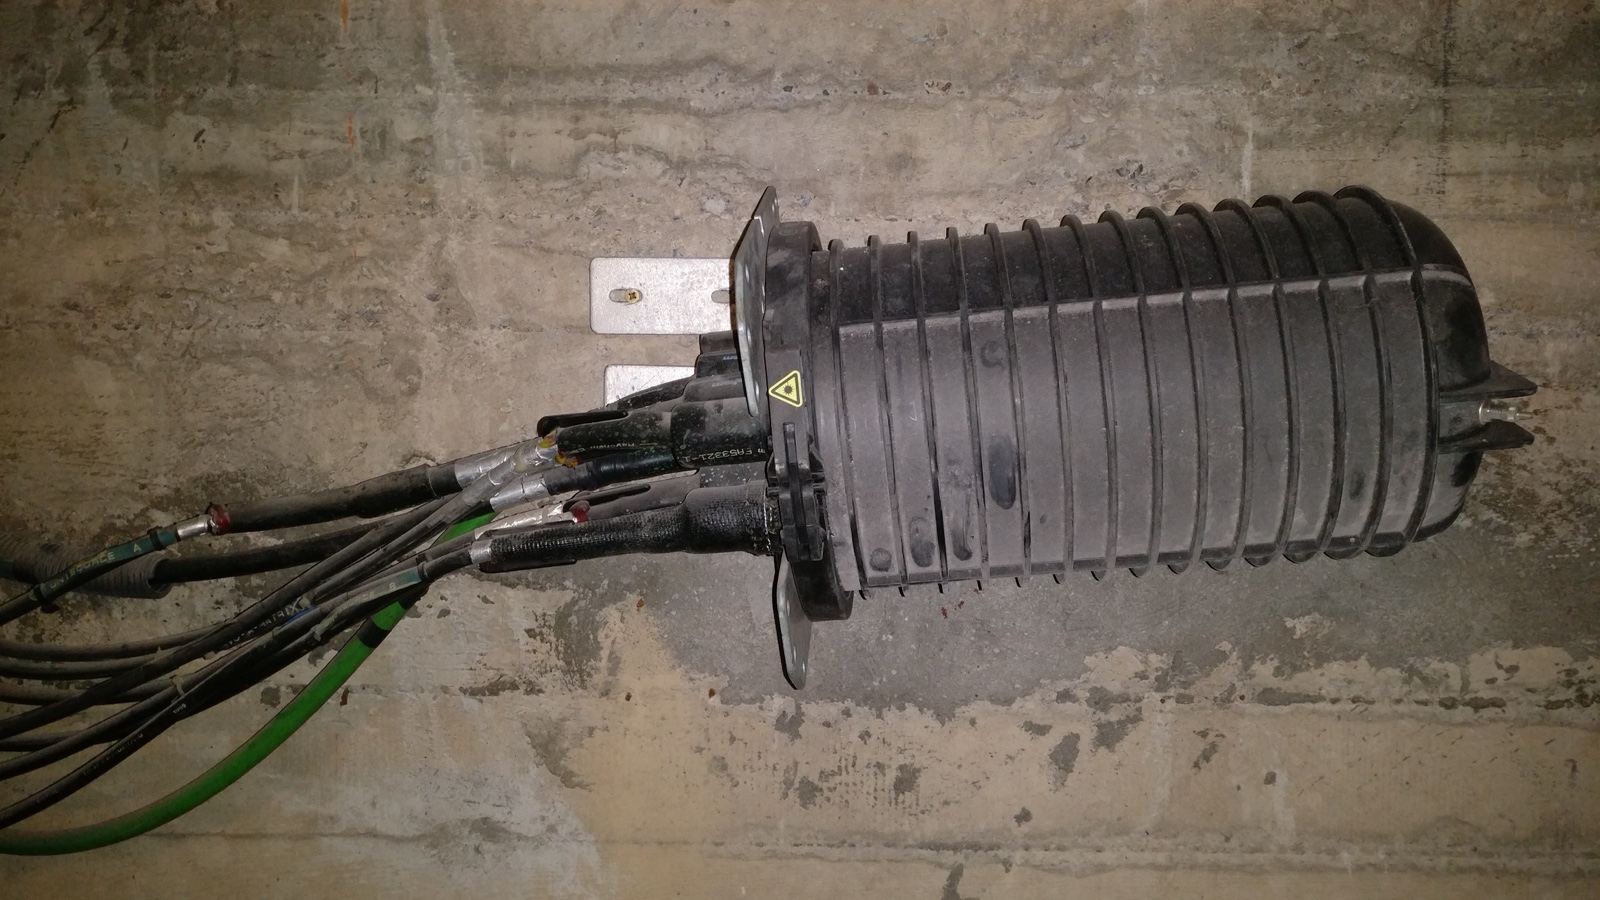
Nota da imagem:A fotografia Creative Commons que acompanha o artigo mostra um fecho de emenda de fibra óptica montado em uma parede de concreto. Ela fornece apenas contexto genérico de infraestrutura. Não retrata a The Swatch Group Ltd, nenhum dos TLDs delegados, uma instalação da empresa, um backend de registro, uma implantação de cliente, topologia privada, um incidente, confiabilidade medida ou um resultado de produção.
A The Swatch Group Ltd tem uma responsabilidade de infraestrutura de internet fácil de não perceber se a empresa for considerada apenas por relógios, marcas ou varejo. O diretório atual da BTW contém um registro de empresa existente para a The Swatch Group Ltd.[1] Separadamente, o banco de dados da zona raiz da IANA identifica essa empresa como a organização patrocinadora de dois domínios de topo genéricos delegados,.omegae.swatch.[2][3] Os registros de acordos de registro da ICANN nomeiam o mesmo operador para as duas cadeias de caracteres e classificam os acordos como arranjos de marca.[6][7] Juntos, esses registros estabelecem uma superfície concreta de controle de rede: uma empresa está registrada em relação a dois namespaces duráveis no DNS público.
Essa relação é mais estreita do que a propriedade da internet e mais consequente do que a propriedade de dois rótulos de marketing. A The Swatch Group Ltd não é a autoridade raiz do DNS, um regulador de nomes de domínio nem um soberano sobre as palavras representadas pelas duas cadeias. A IANA registra os dados de delegação, a ICANN administra as relações contratuais, operadores de serviço autoritativos respondem a consultas, resolvedores interpretam as respostas, e outras partes desempenham funções técnicas e de governança distintas. A empresa é o operador de registro e a organização patrocinadora registrada.
Os registros públicos não mostram que ela implementa pessoalmente todos os componentes técnicos.
Os dois rótulos foram inseridos na raiz por trilhas históricas paralelas. A IANA registra uma data de registro de 23 de abril de 2015 para cada TLD e vincula ambos a relatórios de delegação datados de 24 de junho de 2015.[2][3][4][5] A ICANN lista os dois acordos de registro com data de 8 de janeiro de 2015.[6][7] Essa simetria pode fazer o portfólio parecer um único sistema. Operacionalmente, porém,.omegae.swatchcontinuam sendo entidades delegadas separadas. Cada um tem sua própria entrada na raiz, nomes autoritativos, metadados de segurança, caminho de dados de registro, histórico de mudanças, registro contratual e possível estado de exceção.
As evidências públicas sustentam a análise dessas superfícies declaradas e observáveis. Elas não estabelecem arquitetura privada de backend, alocação de pessoal, alocação de fornecedores, orçamentos, histórico de incidentes, disponibilidade, volume de registros, adoção por usuários ou resultados para clientes. Uma resposta bem-sucedida de DNS ou RDAP mostra que um caminho específico respondeu em um momento específico. Não é um histórico de nível de serviço. Um acordo de registro registra deveres; não é prova de que todos os deveres foram cumpridos perfeitamente.
Uma marca famosa não prova que seu TLD é amplamente utilizado, comercialmente importante ou operacionalmente resiliente.
A pergunta útil, portanto, não é se um TLD de marca parece inovador. É o que a The Swatch Group Ltd precisa manter único, preciso, seguro, recuperável e atribuível em dois namespaces separados. Essa pergunta expõe quatro categorias recorrentes de custo:
- Custo de supervisão:estabelecer quem pode autorizar mudanças, como o trabalho de fornecedores é revisado e quais evidências confirmam o estado público pretendido.
- Custo de integração:conectar dados de delegação, DNS, DNSSEC, RDAP, controles de acesso, relatórios, certificados, monitoramento e arranjos de continuidade sem confundir os dois TLDs.
- Custo de manutenção:manter chaves, contatos, credenciais, endpoints de serviço, acordos, arranjos de custódia, runbooks e mapas de dependências atualizados ao longo de uma longa vida útil do namespace.
- Custo de tratamento de exceções:diagnosticar falhas parciais, dados obsoletos, autoridade incompatível, problemas de transporte, cadeias de segurança inválidas, transições de fornecedores e incidentes para os quais uma simples verificação de disponibilidade é insuficiente.
A imagem que acompanha o artigo mostra um fecho de emenda de fibra óptica montado em uma parede. É contexto genérico de infraestrutura. Não mostra a The Swatch Group Ltd, nenhum dos TLDs, uma instalação da empresa, um sistema de registro nem qualquer resultado operacional medido.
Identidade, dois TLDs de marca e o limite de responsabilidade
A precisão da entidade vem primeiro. O registro de empresa examinado aqui é a The Swatch Group Ltd, identificada pelo registro atual do diretório.[1] As páginas da IANA para.omegae.swatchnomeiam a The Swatch Group Ltd como a organização patrocinadora.[2][3] As páginas correspondentes da ICANN identificam a operadora e mostram que cada acordo é um acordo de registro de marca, base e não patrocinado.[6][7] Esses registros independentes sustentam o vínculo empresa-TLD sem depender de suposições baseadas em marcas ou familiaridade com produtos.
A distinção importa porque um grupo, uma marca, uma afiliada e um provedor de serviços técnicos não são intercambiáveis..omegarefere-se a uma cadeia associada à marca, enquanto.swatchtambém se alinha com uma marca e o nome do grupo. Ainda assim, o registro público do operador nomeia a The Swatch Group Ltd para ambos. Se um servidor de nomes, hostname de RDAP, registro de contato ou certificado apontar para outra organização, essa observação pode identificar um participante em uma função técnica. Isso não move automaticamente a responsabilidade contratual nem prova quem projetou o sistema completo.
Os relatórios de delegação da IANA fornecem um registro histórico limitado. Para as duas cadeias, os relatórios identificam a The Swatch Group Ltd como a organização patrocinadora proposta e registram que as etapas de elegibilidade e conformidade técnica foram concluídas antes da delegação.[4][5] Esses relatórios são evidências úteis das verificações de autoridade e do processo de prontidão técnica daquele momento. Eles não se estendem a um parâmetro de confiabilidade de dez anos.
Um TLD pode passar por um processo de delegação e ainda exigir supervisão contínua em mudanças posteriores de chaves, endpoints, emendas contratuais, mudanças de pessoal e transições de fornecedores.
As páginas de acordo da ICANN acrescentam outra camada. Elas mostram a identidade do acordo, a identidade do operador, a data e a designação de marca.[6][7] Os acordos subjacentes de.omegae.swatchdescrevem deveres que vão além da hospedagem comum de sites, incluindo dados de registro, continuidade, relatórios, segurança, transição e cooperação com o sistema de nomes mais amplo.[8][9] Um registro da zona raiz diz onde começa a autoridade delegada. O acordo descreve as responsabilidades associadas à operação do namespace delegado. Nenhum registro sozinho descreve a implementação completa em execução.
É por isso que é útil tratar um registro como uma função de manutenção de registros e operação, e não como um soberano. Um registro mantém dados autoritativos e participa de mudanças controladas dentro de uma hierarquia maior. Ele não é dono da raiz do DNS, não controla todos os resolvedores nem adquire autoridade geral sobre a linguagem e os usuários. Os limites jurídicos e técnicos ficam mais claros quando cada ator é vinculado a um registro, protocolo ou direito de decisão específico.
A designação de marca cria uma questão de governança distinta. Um TLD de marca pode ser operado para uma comunidade restrita associada à marca, mas as fontes públicas retidas aqui não estabelecem quem pode registrar nomes, quais aplicações os utilizam, quantos nomes existem ou se algum dos namespaces é central para a jornada de um cliente. Seria incorreto inferir adoção a partir da própria cadeia. A observação defensável é que os dois TLDs estão delegados e são governados por acordos de registro de marca.
O portfólio também não deve ser reduzido a um único controle de "domínio Swatch"..omegae.swatchtêm rótulos distintos e registros operacionais distintos. Uma autorização que nomeia corretamente um não cobre necessariamente o outro. Um relatório, depósito de dados, endpoint, mudança de segurança ou etapa de transição pode ter sucesso para um e falhar para o outro. A propriedade compartilhada não elimina a necessidade de evidências por entidade.
Um limite de responsabilidade viável tem, portanto, três camadas. A The Swatch Group Ltd é a empresa registrada associada às duas delegações e aos dois acordos. Uma ou mais partes podem executar funções técnicas, mas o registro público não revela a alocação completa. Registros e observações independentes podem verificar resultados públicos selecionados sem revelar arquitetura privada. Manter essas camadas separadas evita tanto a sub-responsabilização quanto a atribuição sem suporte.
Registros de delegação e a superfície de controle de DNS em operação
A delegação transforma um rótulo em uma parte alcançável da hierarquia de DNS. O banco de dados da zona raiz publica as informações de servidores de nomes autoritativos associadas a.omegae.swatch.[2][3] Um resolvedor começa pela delegação do pai e a segue em direção ao serviço autoritativo. Esse processo depende de vários registros e sistemas: o rótulo do TLD, os nomes dos servidores de nomes, a alcançabilidade dos endereços, as respostas autoritativas, o comportamento de cache, o transporte e qualquer cadeia de segurança usada para validar as respostas.
As observações atuais retidas para esta pesquisa mostraram oito nomes de servidores de nomes autoritativos listados para cada TLD. Para.omega, o conjunto observado incluiudns1.nic.omegaatédns4.nic.omegaednsa.nic.omegaatédnsd.nic.omega. A observação de.swatchseguiu o padrão de nomenclatura correspondente. Isso é evidência de que várias entradas de servidores de nomes estavam visíveis. Não é prova de que todas as entradas usam redes, instalações, planos de controle ou equipes operacionais independentes. Vários nomes ainda podem compartilhar dependências que não são visíveis nos dados de delegação.
A diferença entre um sinal de capacidade e evidência de confiabilidade é fundamental. Vários nomes autoritativos são um sinal de capacidade. Um conjunto de consultas bem-sucedidas é uma observação limitada. Confiabilidade exigiria testes repetidos ao longo do tempo, a partir de várias redes, com respostas esperadas explícitas e um método para classificar falhas parciais. O registro público usado aqui não fornece essa série longitudinal. Portanto, ele não sustenta nenhuma afirmação sobre disponibilidade, latência, capacidade ou desempenho de recuperação.
O DNSSEC adiciona metadados de segurança ao caminho de delegação. As observações atuais mostraram registros DS para os dois TLDs. Os formatos de registros de recursos DNSSEC são definidos na RFC 4034, enquanto a RFC 4035 descreve o comportamento de validação e as modificações de protocolo.[21][22] Em alto nível, o pai publica informações que permitem a um validador conectar a zona filha a uma cadeia de confiança. Essa cadeia depende de estado coordenado.
Um registro DS incorreto, uma assinatura expirada, uma rotação incompleta, um serviço autoritativo inalcançável ou uma chave filha inconsistente podem fazer resolvedores validadores rejeitarem dados mesmo quando verificações comuns não assinadas parecem funcionar.
O benefício de segurança, portanto, cria uma disciplina de manutenção. Geração, armazenamento, publicação, timing de rotação, atualizações do pai, validade de assinatura, monitoramento e reversão de emergência precisam de responsáveis. O procedimento correto não pode ser inferido apenas de um registro DS. Um registro DS público também não pode provar que a custódia das chaves, a separação operacional ou a prática de recuperação é forte. Ele prova que metadados de segurança estão presentes no limite observado.
O transporte de DNS é outra fonte de falha oculta. A RFC 7766 explica por que implementações modernas de DNS precisam de suporte confiável a TCP, além do comportamento em UDP.[23] Uma consulta pequena pode ter sucesso em UDP enquanto uma resposta maior é truncada e uma nova tentativa em TCP falha. Firewalls, limites de conexão, problemas de caminho ou tratamento sobrecarregado podem criar uma interrupção específica de transporte. Uma verificação de saúde que faz uma pergunta simples a partir de uma única rede pode, portanto, deixar passar uma condição que afeta outros tipos de registro ou clientes.
O cache também complica a verificação de mudanças. Um novo registro correto pode coexistir temporariamente com dados antigos em cache. Uma mudança com falha pode parecer saudável para um resolvedor que ainda mantém a resposta anterior. Os operadores precisam de registros de estado esperado, suposições de tempo e múltiplos pontos de observação. "Propagação de DNS" não é uma explicação completa; ela deve ter início definido, duração esperada e limite de escalonamento. Depois desse limite, respostas inconsistentes se tornam uma exceção que exige diagnóstico.
Um vocabulário preciso de papéis reduz erros de atribuição de falhas. A RFC 8499 distingue conceitos como servidores autoritativos, resolvedores recursivos, zonas, delegações, registros e registradores.[24] Um usuário que diz que um "domínio está fora do ar" pode estar enfrentando um problema de delegação do pai, um problema de resposta autoritativa, uma falha de validação DNSSEC, um problema de cache recursivo, uma falha de caminho de rede, um problema de certificado ou uma política de aplicação. O operador de registro responde por partes selecionadas dessa cadeia, não por todos os componentes da experiência do usuário.
Os dois TLDs tornam a verificação pareada útil. Um controle pode comparar o estado aprovado e observado de.omegae.swatchsem presumir que devem ser idênticos. Diferenças devem ser intencionais e documentadas ou tratadas como exceções. A comparação deve incluir delegação, nomes autoritativos, registros de endereço quando relevantes, dados DS, códigos de resposta, transporte e os caminhos usados para descoberta de dados de registro. Um modelo compartilhado pode reduzir trabalho, mas deve manter o identificador distinto do TLD em cada etapa.
Código em execução e registros atuais devem ser considerados juntos. Um contrato pode identificar o operador responsável, mas não pode provar que um endpoint está respondendo. Uma resposta bem-sucedida de endpoint pode provar alcançabilidade limitada, mas não pode, sozinha, estabelecer a entidade responsável correta. Para a The Swatch Group Ltd, o registro público e as observações atuais se alinham suficientemente para mostrar duas superfícies de controle delegadas reais. Eles não revelam o desenho completo nem demonstram confiabilidade sustentada.
RDAP, dados de registro e o risco de falsa integridade
Os dados de registro são uma segunda superfície pública de controle. A IANA publica um registro de bootstrap do RDAP que mapeia rótulos de DNS para URLs-base de serviço.[10] O mecanismo de bootstrap importa porque um cliente RDAP deve descobrir o serviço autoritativo em vez de adivinhar um endpoint a partir de um rótulo. A RFC 7484 descreve esse modelo de descoberta e a estrutura usada para localizar o serviço apropriado.[20]
As observações atuais paranic.omegaenic.swatchretornaram objetos de domínio RDAP por caminhos hospedados pela Nominet.[11][12] As respostas incluíram nomes de objetos, valores de status, eventos, entidades, informações de servidores de nomes e estruturas de DNS seguro. Nas observações retidas, cada objeto carregava status de proibição de transferência, atualização e exclusão de servidor. Esses são fatos limitados de duas respostas públicas. Eles não revelam o banco de dados completo do registro, a política de acesso, o desenho interno de sincronização ou a confiabilidade em todos os tipos de consulta.
O hostname visível é evidência sobre o endpoint usado na solicitação observada, não um mapa completo de fornecedores. Seria um exagero atribuir um desenho privado de backend, evento operacional, nível de serviço ou arquitetura à The Swatch Group Ltd ou a qualquer operador de endpoint apenas a partir da URL. A afirmação correta é que o bootstrap público e as solicitações observadas levaram a serviços RDAP consultáveis para esses dois objetos.
A integridade do RDAP tem várias camadas. A RFC 9082 define formatos de consulta e caminhos de busca.[18] A RFC 9083 define estruturas de resposta JSON, avisos, links, eventos, erros e semânticas relacionadas.[19] Uma solicitação pode alcançar um servidor e ainda falhar em outra camada: o status HTTP pode estar errado, o tipo de mídia pode ser inesperado, o JSON pode estar malformado, o nome do objeto pode não corresponder, campos obrigatórios podem estar ausentes, um erro pode ser retornado como sucesso aparente ou os dados podem estar obsoletos.
É por isso que uma resposta HTTP 200 não é um veredito completo de integridade. O monitoramento deve validar o objeto solicitado, o tipo de conteúdo, a capacidade de análise, o esquema, os identificadores, os campos de status esperados e a consistência do bootstrap. Deve também registrar se uma resposta é um resultado comum, um encaminhamento, uma resposta de limite de taxa ou um erro. Para mudanças importantes, um resumo legível deve ser apoiado por evidências legíveis por máquina para que os revisores possam comparar os estados antigo e novo.
Os eventos de RDAP exigem interpretação cuidadosa. Uma resposta pode incluir eventos de registro, última alteração, expiração ou atualização de banco de dados. Esses carimbos de data e hora descrevem campos no objeto retornado; eles não são um registro de incidentes nem um histórico de nível de serviço. Um valor de "última alteração" recente pode indicar que um registro mudou, mas não explica quem o alterou, por quê, se foi planejado ou se os sistemas dependentes permaneceram corretos. Essas perguntas exigem registros de mudanças e evidências operacionais que não são públicas aqui.
WHOIS legado e RDAP atual também podem coexistir nas operações de registro. As páginas públicas da raiz e o material dos acordos refletem um ecossistema de longa duração no qual os requisitos de descoberta de serviço e dados de registro evoluíram.[2][3][8][9][15] O perfil operacional de RDAP da ICANN fornece expectativas para as partes contratadas sobre a implantação do RDAP.[15] Os operadores precisam saber qual interface é autoritativa para cada finalidade, como clientes mais antigos se comportam e como as regras de acesso diferem. Registros semelhantes de dois sistemas não são automaticamente equivalentes.
A precisão dos dados cria outro problema de controle. Um serviço de dados de registro pode estar alcançável enquanto contatos, status ou eventos selecionados estão obsoletos. Inversamente, uma regra legítima de privacidade ou acesso pode remover detalhes que um monitor simplista espera. O teste deve distinguir falha técnica, comportamento de política, estado específico do objeto e erro do cliente. Tratar toda diferença como interrupção gera ruído; tratar toda resposta analisável como saudável gera falsa segurança.
Dois TLDs de marca multiplicam esse trabalho. Entradas de bootstrap, URLs-base, certificados, esquemas, identidades de objetos e status esperados precisam de testes explícitos por TLD. Monitoramento compartilhado só é eficiente se mantiver estado esperado separado. Um teste que reconhecenic.omega, mas silenciosamente pulanic.swatch, pode reportar verde enquanto metade do portfólio está sem observação. Um teste que presume que os dois objetos devem conter eventos idênticos pode produzir alarmes falsos.
Os controles de dados de registro também se cruzam com a continuidade. Durante uma transição de fornecedor ou operador, os clientes precisam descobrir o serviço correto, e o serviço precisa de dados precisos em um formato utilizável. Mudanças de bootstrap, mudanças de DNS, certificados, controles de acesso e transferência de dados podem ter tempos diferentes. Um plano de transição deve, portanto, testar o caminho completo de descoberta até a resposta, em vez de apenas verificar se um processo de servidor substituto inicia.
As evidências públicas estabelecem que registros de descoberta relevantes e objetos consultáveis existiam quando observados.[10][11][12] Elas não estabelecem qualidade completa dos dados, disponibilidade sustentada ou prática de transição bem-sucedida. Essa conclusão limitada é mais forte do que uma afirmação ampla porque identifica exatamente o que foi observado e exatamente o que permanece desconhecido.
Dois namespaces, integração do ciclo de vida e risco de mudança
Os dois TLDs da The Swatch Group Ltd criam um problema de controle de portfólio. Ambos foram associados a acordos datados de 8 de janeiro de 2015, ambos têm datas de registro na IANA de 23 de abril de 2015, e ambos têm relatórios de delegação datados de 24 de junho de 2015.[2][3][4][5][6][7] O histórico paralelo deles pode sustentar governança compartilhada, mas não os funde em um único objeto técnico.
O primeiro risco do ciclo de vida é a perda de identificador. Uma solicitação como "atualize os domínios da marca" não é precisa o suficiente. Uma mudança controlada deve declarar o TLD-alvo, o registro ou serviço afetado, o valor atual, o valor proposto, a autoridade, o executor, o método de verificação, a janela de propagação e a condição de reversão. Se a mesma mudança for pretendida para.omegae.swatch, cada um deve receber um resultado separado.
O segundo risco é a dependência oculta. Uma mudança de endpoint aparentemente pequena pode afetar DNS, certificados, dados de bootstrap, configurações de clientes, monitoramento, regras de firewall, registros de contato, controles de acesso e instruções de recuperação. Uma rotação de DNSSEC pode envolver estado de pai e filho, sistemas de assinatura, custódia de chaves, validadores e timing. A parte cara muitas vezes não é editar um valor; é provar que todos os controles dependentes agora concordam.
O terceiro risco é a automação correlacionada. Ferramentas compartilhadas podem tornar mudanças paralelas consistentes e reduzir erro manual. Também podem enviar a mesma configuração incorreta para os dois TLDs. Ferramentas separadas reduzem a chance de um comando afetar ambos, mas aumentam custo de manutenção e deriva. As fontes públicas não revelam qual desenho é usado. Um modelo de controle sensato documenta dependências compartilhadas, testa falha em todo o portfólio e preserva uma forma de isolar um namespace.
O quarto risco é a deriva temporal. TLDs são de longa duração. Pessoal, fornecedores, cadeias de certificados, contatos, credenciais, estruturas corporativas e padrões técnicos mudam. Um namespace pode continuar resolvendo enquanto as pessoas que entendem seu caminho de recuperação vão para outros lugares. A operação normal pode esconder contatos de escalonamento obsoletos ou credenciais inacessíveis até a primeira exceção séria. A revisão deve, portanto, ser orientada por eventos e também por calendário.
O quinto risco é a fragmentação de evidências. Registros contratuais podem ficar com equipes jurídicas, mudanças de DNS com equipes de rede, chaves com equipes de segurança, dados de registro com fornecedores e comunicações públicas com equipes de marca. Durante um incidente, esses grupos podem possuir, cada um, uma imagem parcial. Um registro de controle deve conectar autoridade, execução, verificação, dependências e recuperação sem forçar todo o trabalho para uma única equipe.
O contexto de marca adiciona outra armadilha: a semântica de negócio pode sobrecarregar a identidade técnica..omegae.swatchsão nomes reconhecíveis, mas um objeto da zona raiz não é o mesmo que uma campanha de marketing, site de produto, marca registrada ou sistema de varejo. Uma decisão sobre comunicações públicas de uma marca não pode autorizar silenciosamente uma mudança de registro. Inversamente, um provedor técnico não pode redefinir a autoridade da marca ou corporativa. O caminho de mudança precisa da autorização de negócio correta e da execução técnica correta.
A integração do ciclo de vida também deve considerar desativação e períodos de baixo uso. As evidências públicas não mostram volume atual de registros nem dependência de aplicações. Mesmo um namespace levemente utilizado ainda tem obrigações de delegação, segurança, dados, contato e continuidade enquanto permanece ativo. Baixo uso visível pode aumentar o risco se causar decadência de propriedade e monitoramento. Não se deve presumir que isso reduz a responsabilidade técnica a zero.
Os relatórios históricos de delegação oferecem um modelo de processo útil. Eles registram verificações de elegibilidade, contatos e prontidão técnica antes de as mudanças na raiz serem aceitas.[4][5] Mudanças posteriores de alto impacto devem manter a mesma disciplina básica: confirmar autoridade, validar consistência técnica, executar pelo processo correto, observar o resultado público e preservar evidências. A avaliação de prontidão original não substitui a verificação atual.
Os acordos de registro tornam o ciclo de vida mais do que administração rotineira de sites.[8][9] Eles tratam de dados, continuidade de serviço, relatórios e transição. Se a execução técnica for terceirizada, a The Swatch Group Ltd ainda precisa de visibilidade e direitos contratuais suficientes para entender o estado atual, revisar exceções, testar recuperação e trocar de fornecedor se necessário. Terceirizar a execução não terceiriza a necessidade de supervisão responsável.
Custos de supervisão, integração, manutenção e tratamento de exceções
Custo de supervisãocomeça com direitos de decisão. Mudanças em delegação, DNSSEC, serviços de dados de registro, custódia, acesso ou alocação de fornecedores podem afetar um namespace público. O operador precisa de uma cadeia documentada de autorização, separação entre solicitação e verificação e um registro do estado-alvo aprovado. Para dois TLDs, os revisores também precisam saber se uma decisão se aplica a uma cadeia ou a ambas.
A supervisão inclui evidências de fornecedores. Um provedor de serviços pode relatar que uma mudança foi concluída, mas a organização responsável deve verificar o resultado público relevante de forma independente. Isso não exige duplicar todos os sistemas do provedor. Exige acesso a registros e testes suficientes para confirmar delegação, metadados de segurança, descoberta de serviço, identidade de objeto e dependências de recuperação. Uma mudança não é comprovada apenas pelo sistema que a executou.
Custo de integraçãovem da conexão de planos de controle distintos. Delegação de raiz, DNS autoritativo, DNSSEC, bootstrap de RDAP, serviço de RDAP, certificados, controles de acesso, arranjos de dados de zona, relatórios, custódia e resposta a incidentes podem ser gerenciados por sistemas diferentes. Cada um usa identificadores e modelos de tempo diferentes. A integração deve preservar essas diferenças e, ao mesmo tempo, tornar as dependências visíveis.
O Serviço Centralizado de Dados de Zona da ICANN ilustra uma superfície de acesso controlado envolvendo dados de registro.[16] Os relatórios de registro fornecem outro canal público de responsabilização.[17] Nenhum deles é um recurso comum de site. Solicitações de acesso, publicação de dados, cronogramas de relatórios e estado do serviço técnico podem exigir processos separados. Uma visão de portfólio precisa conectá-los sem tratar um fluxo de trabalho bem-sucedido como prova de que todas as outras obrigações estão saudáveis.
Custo de manutençãoé o trabalho recorrente que evita a decadência silenciosa. Contatos precisam de revisão. Credenciais e certificados expiram. Chaves DNSSEC rotacionam. Regras de monitoramento precisam mudar quando endpoints ou esquemas evoluem. Arranjos de custódia e instruções de recuperação precisam de testes. Contratos e responsabilidades de fornecedores mudam. Uma configuração correta na delegação pode ficar incompleta anos depois, mesmo que ninguém a quebre deliberadamente.
A manutenção deve incluir um inventário de evidências, não apenas um inventário de sistemas. Para cada TLD, o operador deve saber onde a autoridade está registrada, qual estado público é esperado, quais observações o verificam, quem é responsável pelas exceções e quais evidências demonstram recuperação. Documentação sem propriedade atual é fraca. Propriedade sem evidência reproduzível depende demais da memória individual.
Custo de tratamento de exceçõescostuma ser o menos previsível. Uma falha parcial de DNS pode depender de tipo de registro, resolvedor, rede, transporte ou estado de validação. Um problema de RDAP pode envolver dados de bootstrap, TLS, HTTP, esquema, sincronização de objetos, política de acesso ou suposição do cliente. Uma mudança contestada pode envolver autoridade corporativa e execução técnica. O reparo pode ser rápido, enquanto diagnóstico, verificação, comunicação e prevenção de recorrência levam muito mais tempo.
O tratamento de exceções também precisa de uma regra de escalonamento. Uma divergência pode ser esperada durante uma transição controlada, mas a exceção deve ter um responsável e um prazo. Sem um limite de tempo, a propagação esperada se torna uma explicação indefinida para estado obsoleto. O mesmo princípio se aplica a lacunas aceitas de monitoramento, trabalho de chaves atrasado ou caminhos de recuperação não testados: a aceitação deve ser explícita, datada e reversível.
Essas categorias de custo são reais mesmo que as fontes retidas não divulguem números de pessoal ou orçamento. Seria inadequado atribuir valores monetários, número de funcionários, horas de incidente ou taxas de fornecedores à The Swatch Group Ltd sem evidências da empresa. O registro sustenta a existência de classes de trabalho e necessidades de governança, não uma estimativa financeira.
O modelo de custo também revela onde economias de escala podem enganar. Ferramentas, fornecedores e procedimentos compartilhados podem reduzir o trabalho comum em.omegae.swatch. Também podem criar um modo de falha comum. Controles separados podem melhorar o isolamento, mas aumentar a deriva e a carga de revisão. O equilíbrio correto depende de arquitetura privada e apetite a risco que não podem ser derivados de registros públicos de delegação.
Capacidade, confiabilidade operacional e resultados de produção para clientes
Três camadas de evidência devem permanecer separadas.
Capacidadediz respeito ao que um sistema é obrigado, configurado ou visivelmente capaz de fazer. As evidências atuais sustentam declarações de capacidade: a The Swatch Group Ltd está registrada para dois TLDs delegados.[2][3][6][7] Existem relatórios históricos de delegação.[4][5] Vários nomes de autoridade e metadados DNSSEC eram observáveis. A IANA publica dados de descoberta RDAP.[10] Os objetos retidos denic.omegaenic.swatcheram consultáveis.[11][12] Os acordos de registro e os recursos de continuidade da ICANN descrevem mecanismos de dados, transição e emergência.[8][9][13][14]
Confiabilidade operacionaldiz respeito a se essas capacidades funcionam de forma consistente durante operação normal, mudança, falha parcial e recuperação. As evidências usadas aqui não são um estudo longitudinal de confiabilidade. Elas contêm registros atuais e observações limitadas, não séries temporais de múltiplos pontos de observação, distribuições de tempo de resposta, históricos de rotação de chaves, tempos de recuperação, resumos de incidentes ou taxas de falha de mudança. Nenhuma pontuação de disponibilidade ou resiliência pode ser calculada responsavelmente a partir delas.
Resultados de produção para clientesdizem respeito a se usuários, registrantes, parceiros, aplicações ou unidades de negócio alcançaram um resultado verificado. As fontes públicas retidas não documentam estudos de caso de clientes, números de adoção, mapas de dependência, efeitos em transações ou benefícios medidos ligados a.omegaou.swatch. Também não estabelecem uma falha de cliente. A classificação correta é que os resultados para clientes não são demonstrados por essas evidências.
A distinção bloqueia vários erros comuns. Vários servidores de nomes não provam resiliência independente. Metadados DNSSEC não provam validação contínua. Um sucesso HTTP não prova precisão dos dados de registro. Um acordo de marca não prova alto uso. Uma estrutura de custódia não prova que o depósito mais recente estava completo ou restaurável. Um registro atual na raiz não prova que todas as credenciais de recuperação permanecem acessíveis.
São necessários métodos de evidência diferentes para cada camada. Capacidade muitas vezes pode ser avaliada por registros autoritativos, configuração e respostas atuais de protocolo. Confiabilidade exige medições repetidas, mudanças controladas, testes de falha, evidências de incidentes e exercícios de recuperação. Resultados de clientes exigem dependências reais documentadas, casos de uso e resultados. Misturar esses métodos converte fatos limitados em conclusões sem suporte.
Uma avaliação de confiabilidade mais forte solicitaria observações de DNS e RDAP em várias redes ao longo do tempo, verificações de consistência DNSSEC entre pai e filho, evidências de mudanças de chaves, registros de revisão de serviço, idade das exceções, resumos de incidentes de fornecedores, validação de custódia e exercícios de restauração. Ela definiria estados esperados separadamente para.omegae.swatche registraria a razão de qualquer diferença.
Uma avaliação de resultados para clientes solicitaria um registro diferente. Precisaria identificar serviços ou comunidades reais que dependem dos namespaces, estabelecer comportamento de referência, documentar mudanças e conectar resultados aos TLDs, e não a atividades de marca não relacionadas. Nada disso deve ser inferido do nome da empresa ou da designação de registro.
Manter as camadas separadas não é um argumento de que os TLDs não são confiáveis ou não são usados. É um argumento por disciplina de evidência. O registro público estabelece um papel real de operador e interfaces em execução. Deixa abertas a confiabilidade e o impacto para o cliente. Esse é um resultado útil porque diz aos tomadores de decisão quais evidências adicionais seriam necessárias.
Custódia, operação de emergência e continuidade além da disponibilidade comum
A continuidade é mais ampla do que manter servidores autoritativos online. Inclui preservar funções e dados críticos do registro quando a operação comum ou uma relação de fornecedor não pode continuar. A estrutura de custódia de dados de registro da ICANN existe para colocar os dados exigidos sob um arranjo independente de custódia, com processos definidos.[13] Os acordos de.omegae.swatchincluem obrigações de continuidade e transição.[8][9]
A qualidade da custódia depende de mais do que a existência de um depósito. Os dados devem ser completos, oportunos, formatados corretamente, protegidos, acessíveis sob a autoridade certa e utilizáveis para restauração. Um arquivo que não pode ser descriptografado, validado, interpretado ou conectado ao serviço atual é evidência fraca de recuperação. O material público da estrutura explica o mecanismo, mas não expõe a qualidade privada dos depósitos desses dois TLDs.
A estrutura de Operador de Registro de Back-End de Emergência da ICANN descreve um caminho provisório de continuidade para funções críticas de registro em condições de emergência definidas.[14] Isso não substitui a resiliência comum. É um mecanismo de último recurso que pode exigir decisões de autoridade, acesso a dados em custódia, ativação de serviço, comunicações e transição posterior. A preparação, portanto, exige contatos atuais, dados compatíveis, dependências conhecidas e um caminho de decisão testado.
O portfólio de dois TLDs torna importante o escopo da recuperação. Um incidente pode afetar.omega, mas não.swatch, ou vice-versa. Um fornecedor ou plano de controle compartilhado pode afetar ambos. Um contrato ou ação de transição pode se aplicar de forma diferente a cada namespace. Um plano de recuperação deve identificar dependências compartilhadas e separadas para que os operadores não presumam um evento de tudo ou nada.
A portabilidade faz parte da continuidade. A empresa pode usar sistemas proprietários ou fornecedores especializados, mas a liderança responsável precisa entender quais dados, credenciais, certificados, chaves, formatos, direitos e aprovações seriam necessários para migrar. Uma relação de fornecedor pode ter bom desempenho em condições normais e ainda impor risco de saída inaceitável se esses ativos não estiverem claros ou acessíveis.
Evidências de continuidade expiram na prática. Um exercício de restauração pode passar e depois ficar obsoleto após mudanças de esquema, rotatividade de pessoal, mudanças de fornecedor, substituição de certificado ou rotação de chaves. As revisões devem ser acionadas por mudança material e também por tempo. O objetivo não é manter uma pasta estática; é manter um caminho atual da responsabilidade registrada até o serviço crítico restaurado.
O acesso a dados de zona e os relatórios de registro também importam em um contexto de transição.[16][17] Eles não substituem diretamente a custódia ou a operação de emergência, mas fazem parte do ambiente mais amplo de evidências e responsabilização. Uma revisão de continuidade deve entender o que cada fonte de dados pode ou não fornecer, quem pode acessá-la e se ela permanece útil quando os sistemas comuns estão indisponíveis.
A pergunta de continuidade mais forte é prática: a organização consegue demonstrar um caminho autorizado do registro público e contratual atual até a função essencial restaurada? Esse caminho deve identificar tomadores de decisão, dados, credenciais, fornecedores, verificações, comunicações e critérios de saída. As evidências públicas não podem provar que a The Swatch Group Ltd concluiu esse exercício privado. Elas mostram por que o exercício é necessário para os dois TLDs.
Modos de falha que o registro público torna testáveis
Os modos de falha a seguir são testes razoáveis derivados da superfície pública de controle. Eles não são alegações de que alguma falha ocorreu.
1. Confusão entre entidade e operador
A The Swatch Group Ltd, uma marca, a ICANN, a IANA, um operador de endpoint e um registrador são descritos como um único ator. A responsabilização então fica imprecisa. O controle é um mapa de papéis datado que vincula cada decisão e afirmação técnica à empresa, acordo, registro de raiz, endpoint ou responsabilidade de protocolo relevante.[2][3][6][7]
2. Deriva de mudança entre TLDs
Uma mudança pretendida para as duas cadeias alcança.omega, mas não.swatch, ou as alcança com diferenças inexplicadas. O controle é um alvo explícito por TLD e verificação independente. A automação de portfólio deve produzir dois resultados nomeados, não um único sucesso genérico.
3. Autoridade corporativa errada
Uma pessoa ou fornecedor tecnicamente capaz solicita uma mudança de alto impacto sem autorização corporativa atual. A mudança pode ser tecnicamente válida, mas processualmente ilegítima. O controle é uma cadeia atual de autorização conectada ao TLD e à ação exatos, com contatos obsoletos removidos prontamente.
4. Descasamento de DNSSEC entre pai e filho
Uma transição de chave ou DS deixa dados de pai e filho inconsistentes, levando resolvedores validadores a rejeitar respostas. A RFC 4034 e a RFC 4035 descrevem os registros e o comportamento de validação envolvidos.[21][22] O controle é rotação em etapas, validação independente, timing claro e um plano de reversão executável.
5. Diversidade aparente de servidores de nomes com falha compartilhada
Vários nomes de autoridade são listados, mas dependências compartilhadas ocultas causam uma interrupção correlacionada. Dados de delegação não podem provar independência. O controle é uma revisão de resiliência ciente da arquitetura, testes em várias redes e exercícios que derrubam fornecedores ou componentes de controle compartilhados.
6. Ponto cego no transporte de DNS
Consultas UDP simples são bem-sucedidas enquanto respostas truncadas ou conexões TCP falham.[23] O controle é testar tamanhos de registro representativos, comportamento de fallback, tratamento de conexões e várias redes, em vez de depender de uma única consulta pequena.
7. Divergência entre bootstrap e endpoint RDAP
Os dados de bootstrap da IANA apontam clientes para uma URL-base obsoleta ou inconsistente com o serviço implantado.[10][20] O controle é uma comparação pós-mudança de entradas de bootstrap, DNS, TLS, comportamento HTTP e o objeto RDAP esperado.
8. RDAP alcançável, mas semanticamente inválido
Um endpoint retorna sucesso HTTP, mas a resposta é malformada, identifica o objeto errado, omite estruturas obrigatórias ou contém erros inesperados. A RFC 9082 e a RFC 9083 definem o comportamento de consulta e resposta.[18][19] O controle é validação ciente de esquema e de objeto.
9. Lacuna de atualidade dos dados de registro
O serviço responde corretamente na camada de protocolo enquanto status, eventos, entidades ou referências de servidores de nomes selecionados estão obsoletos. O controle é um modelo aprovado de estado esperado e reconciliação com registros de mudança autoritativos, não apenas monitoramento de alcançabilidade.
10. Custódia obsoleta ou inutilizável
Depósitos existem, mas estão incompletos, inválidos, inacessíveis ou incompatíveis com as ferramentas de recuperação.[13] O controle é validação recorrente e ensaio de restauração usando dados, chaves, formatos e responsáveis autorizados atuais.
11. Lacuna de autoridade de emergência
Um evento severo ocorre, mas ninguém consegue provar rapidamente quem pode liberar dados, ativar serviço de emergência, coordenar fornecedores ou aprovar transição. A estrutura EBERO e as obrigações dos acordos tornam isso previsível.[14][8][9] O controle é uma árvore de decisão testada com contatos atuais e substitutos.
12. Decadência de namespace com baixa atenção
Um TLD recebe menos atenção de negócio, então contatos, testes, credenciais ou instruções de recuperação envelhecem embora a delegação permaneça ativa. As fontes públicas não estabelecem o uso atual, portanto baixo uso não pode ser presumido. O controle é uma linha de base operacional mínima para todo namespace ativo.
13. Automação compartilhada propaga erro
Um erro de modelo, credencial ou política afeta os dois TLDs de uma só vez. O controle é implementação em etapas, confirmação por TLD, separação de credenciais de alto risco quando apropriado e uma condição de parada após o primeiro resultado inesperado.
14. Capacidade apresentada como resultado para cliente
Uma delegação, resposta assinada, acordo ou nome de marca é apresentado como prova de confiabilidade, adoção ou benefício para o usuário. Isso é uma falha de evidência, mesmo que o registro técnico seja preciso. O controle é rotular capacidade, confiabilidade e resultados para clientes separadamente e exigir a evidência correta para cada um.
Esses modos mostram por que o tratamento de exceções precisa de propriedade nomeada e orçamento. A maioria não é resolvida por outro painel verde. Eles exigem registros de autoridade, conhecimento de protocolo, mapeamento de dependências, evidências atuais, coordenação de fornecedores e um processo capaz de decidir sob incerteza.
Controles de liderança e testes de decisão
Uma revisão de liderança deve começar nomeando a entidade. A decisão é sobre.omega,.swatchou ambos? Qual registro, serviço, chave, conjunto de dados, dever contratual ou relação de fornecedor é afetado? Linguagem vaga como "os domínios da marca" não é adequada para uma mudança de alto impacto.
A próxima pergunta é o estado aprovado. Para DNS, isso pode incluir expectativas de delegação, servidor de nomes, endereço, DNSSEC e transporte. Para RDAP, pode incluir bases de bootstrap, certificados, comportamento HTTP, tipo de mídia, esquema, identidade de objeto e tratamento de erros. Para continuidade, pode incluir atualidade do depósito, validação, autoridade, contatos, acesso a dados e dependências de recuperação.
A terceira pergunta é como o estado em execução será comprovado. Mudanças importantes precisam de comparações com carimbo de data e hora e legíveis por máquina e uma interpretação das diferenças. Uma captura de tela ou uma única consulta bem-sucedida pode apoiar uma verificação, mas não deve ser a única prova de uma transição complexa. A verificação deve ser independente da ação quando prático.
A quarta pergunta diz respeito à falha parcial. Um plano deve distinguir falhas de delegação do pai, serviço autoritativo, DNSSEC, transporte, descoberta RDAP, resposta RDAP, caminho de rede, certificado, acesso, dados, fornecedor e autoridade corporativa. Essa classificação acelera o escalonamento e reduz o risco de atribuir todos os sintomas ao operador de registro.
A quinta pergunta é a reversibilidade. Mudanças de chaves, remoção de endpoints, encerramento de provedor, liberação de dados ou atualizações de contato podem reduzir as opções de recuperação. Trabalho de alto impacto deve preservar um caminho de retorno verificado quando técnica e legalmente possível. Se uma mudança não for reversível, o limite de evidência e o nível de aprovação devem ser mais altos.
A supervisão de fornecedores deve enfatizar direitos de evidência e portabilidade. A The Swatch Group Ltd não precisa duplicar todas as capacidades especializadas, mas precisa de acesso suficiente para entender o estado público, revisar incidentes, verificar mudanças críticas, testar continuidade e fazer transição quando necessário. Um serviço que apenas o fornecedor atual pode explicar ou restaurar cria uma concentração de conhecimento.
O relato de exceções deve acompanhar idade, impacto e qualidade de fechamento. Uma divergência breve durante uma mudança aprovada é diferente de uma inconsistência inexplicada que persiste. O fechamento deve declarar a causa, a ação corretiva, o estado final verificado e se o TLD irmão precisa da mesma revisão. Exceções repetidas devem acionar uma mudança de controle, não apenas mais alertas.
A aceitação de riscos deve ser explícita. Uma lacuna conhecida de monitoramento, um caminho de recuperação não testado, uma dependência compartilhada ou um item de manutenção atrasado podem ser aceitos temporariamente. O registro deve nomear o responsável, a justificativa, a expiração e a condição de remediação. Caso contrário, a aceitação temporária pode se tornar desenho operacional permanente sem decisão.
Por fim, qualquer afirmação pública sobre adoção, desempenho, confiabilidade ou valor de negócio deve ser testada contra a camada correta de evidência. Registros de delegação e protocolo sustentam análise de infraestrutura. Eles não sustentam uma história de sucesso de cliente. Essa disciplina protege a empresa tanto do exagero promocional quanto da crítica sem suporte.
O que as evidências estabelecem e o que permanece desconhecido
O registro público estabelece um papel empresarial preciso. A entidade existente no diretório identifica a The Swatch Group Ltd.[1] A IANA nomeia a empresa como organização patrocinadora de.omegae.swatche registra as duas delegações.[2][3] Os relatórios de delegação documentam etapas históricas de elegibilidade e conformidade técnica.[4][5] A ICANN identifica o operador, o tipo de acordo de marca e a data do acordo para os dois TLDs.[6][7] Os acordos publicados definem responsabilidades além da hospedagem comum de sites.[8][9]
O registro também expõe superfícies técnicas em execução. A IANA publica dados de descoberta RDAP.[10] As solicitações retidas denic.omegaenic.swatchretornaram objetos RDAP estruturados.[11][12] Observações atuais de DNS mostraram vários nomes de autoridade e dados de delegação DNSSEC. A ICANN publica material sobre custódia, operação emergencial de registro, expectativas de RDAP, acesso controlado a dados de zona e relatórios de registro.[13][14][15][16][17]
Os padrões de protocolo definem os limites dessas observações. O RDAP exige descoberta, consultas, respostas e erros corretos.[18][19][20] O DNSSEC depende de registros coordenados e regras de validação.[21][22] A confiabilidade do DNS inclui comportamento em TCP, além de respostas UDP simples.[23] Terminologia precisa é necessária para separar papéis de autoridade, resolução, registro e registrador.[24]
As evidências públicas não estabelecem topologia privada, alocação de fornecedores de backend, pessoal, orçamento, cobertura de monitoramento, histórico de incidentes, desempenho de recuperação, qualidade de custódia, volume de registros, adoção do namespace, integração com varejo ou resultados para clientes. Elas não mostram se os TLDs compartilham todas as dependências técnicas ou usam sistemas separados. Não sustentam um parâmetro de serviço positivo nem negativo.
A conclusão defensável é operacional. A The Swatch Group Ltd tem duas identidades de rede registradas na raiz do DNS, cada uma com superfícies de delegação, dados de registro, segurança, contrato e continuidade. A semelhança delas cria oportunidades de governança compartilhada, mas não elimina identificadores e estados de falha separados. O custo prático está em supervisionar mudanças, integrar controles, manter evidências de longa duração e resolver exceções entre fronteiras organizacionais e técnicas.
Essa é a camada de realidade do papel. Um rótulo curto na zona raiz conecta autoridade corporativa, comportamento de protocolo, registros públicos, supervisão de fornecedores, custódia de dados e recuperação. A análise responsável começa com o que os registros e as interfaces em execução realmente mostram, marca capacidade como distinta de confiabilidade e se recusa a inferir resultados para clientes a partir da existência de infraestrutura. Essa abordagem torna as perguntas restantes mais nítidas e dá às lideranças uma base concreta para solicitar as evidências que ainda faltam.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance