
Resumo
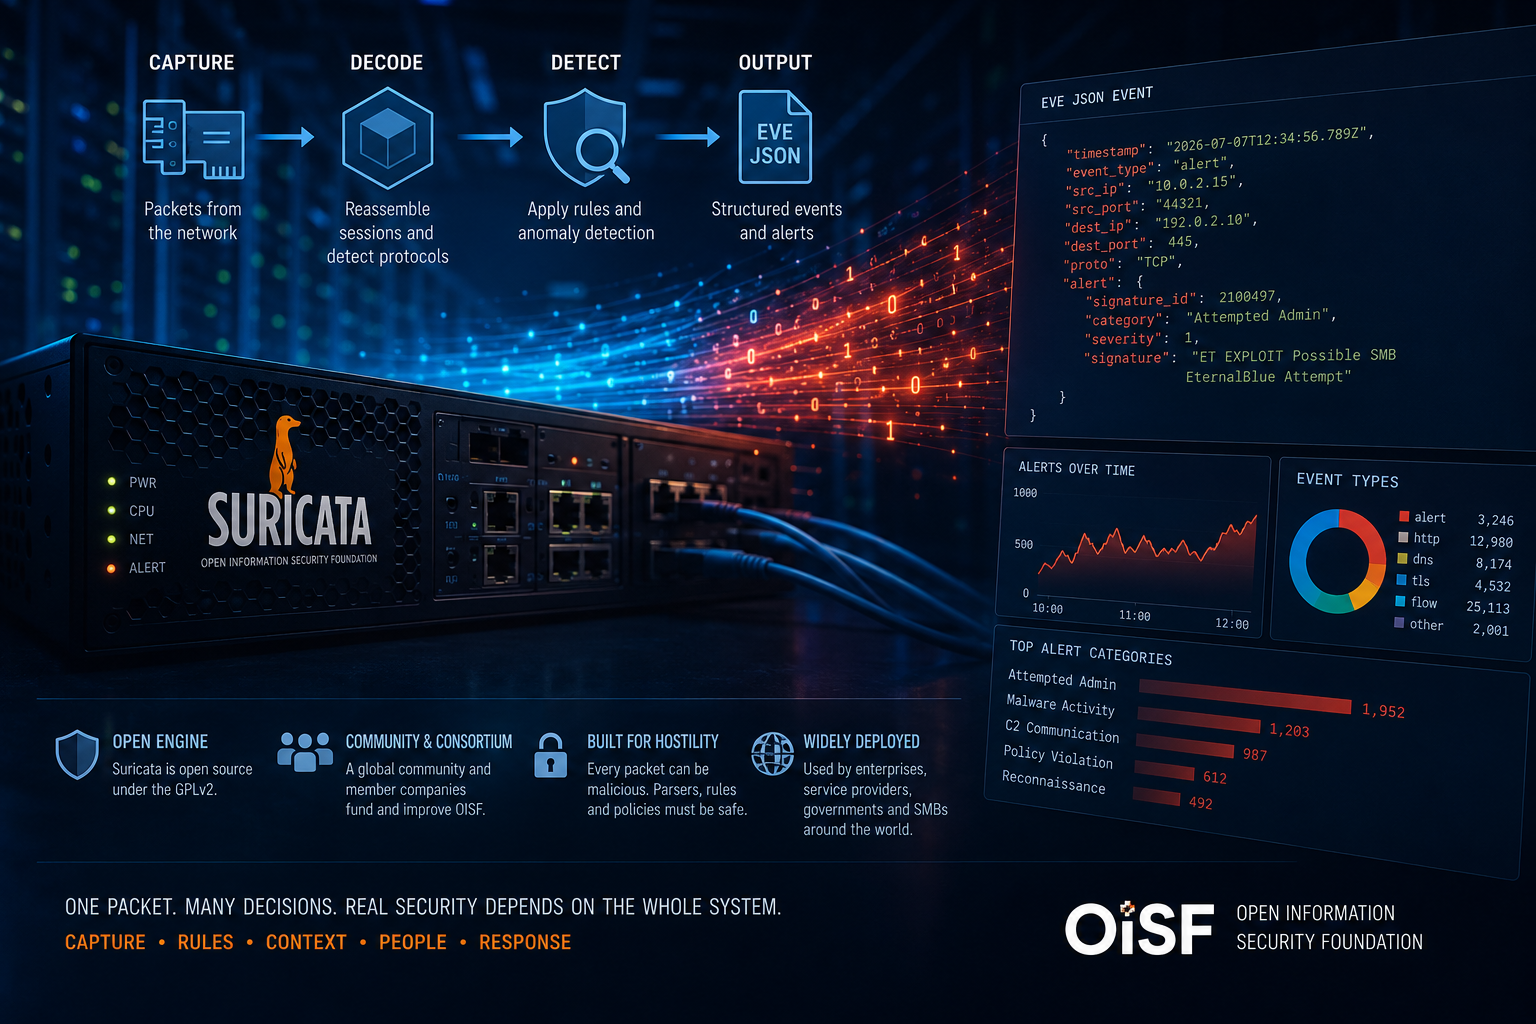
- O Suricata é o mecanismo aberto de análise de pacotes; a OISF é a organização sem fins lucrativos dos EUA que emprega funcionários, governa o desenvolvimento e publica as versões.
- A captura, reconstrução de fluxos, analisadores de protocolo, regras e o EVE JSON formam um pipeline de detecção, portanto binários idênticos podem produzir resultados operacionais diferentes.
- As versões de julho de 2026 corrigiram vários problemas de segurança e aposentaram o Suricata 7; o maior volume de relatórios foi associado em parte à análise assistida por IA, e não a uma queda comprovada na qualidade.
- A OISF reportou cerca de US$ 2,06 milhões em receita no ano fiscal de 2025, uma base institucional pequena diante dos produtos comerciais e redes que dependem do mecanismo.
Uma versão de segurança de julho expôs o fardo por trás de um mecanismo invisível
Em 7 de julho de 2026, a Open Information Security Foundation publicou o Suricata 8.0.6 e a versão final 7.0.17. As atualizações abordaram múltiplos problemas de segurança em um mecanismo construído para analisar tráfego de rede hostil. Dois dias depois, a OISF anunciou as versões e orientou os usuários a migrarem da ramificação descontinuada do Suricata 7. O episódio capturou o fardo da instituição: manter uma grande superfície de inspeção de pacotes que pode operar inline em links de alta velocidade e dentro de produtos cujos clientes nunca veem o nome Suricata.
Um operador de segurança pode executar o Suricata diretamente em uma interface ou arquivo de captura de pacotes. Outro pode usar um produto comercial de detecção de rede cujo painel, feed de regras e hardware de captura ocultam o mecanismo subjacente. Uma distribuição de firewall pode usá-lo inline. Uma equipe de pesquisa pode tratar o EVE JSON como telemetria estruturada. Esses sistemas compartilham código, mas diferem na captura, regras, configuração e resposta.
O Suricata é o mecanismo de código aberto de detecção de intrusão, prevenção de intrusão e monitoramento de segurança de rede sob a Licença Pública Geral GNU versão 2. A OISF é a organização sem fins lucrativos dos EUA que emprega funcionários, governa o desenvolvimento, publica versões e coordena a participação comercial e comunitária. Os nomes descrevem coisas diferentes e não devem ser usados como identidades jurídicas intercambiáveis.
Victor Julien iniciou a base de código no final de 2007. A OISF foi organizada durante o período seguinte para dar ao projeto uma casa institucional e um modelo de financiamento. A primeira versão pública foi lançada em julho de 2010. Desde o início, o design enfatizou o processamento multi-core, a análise ciente da aplicação e um mecanismo aberto independente de um roteiro comercial de IDS específico.
O valor do mecanismo vem da manutenção do contexto. Ele captura ou lê pacotes, agrupa-os em fluxos, reconstrói fluxos de bytes TCP, identifica protocolos, analisa transações, inspeciona arquivos e aplica regras. Ele pode emitir alertas, registros DNS, metadados TLS, transações HTTP, eventos de fluxo e estatísticas por meio do EVE JSON.
Essa amplitude levanta uma questão difícil: pode uma organização sem fins lucrativos relativamente pequena manter caminhos de captura, lógica de fluxo, analisadores de protocolo, interfaces de regras e telemetria confiáveis enquanto cada entrada pode ser malformada, adversária ou simplesmente diferente do tráfego usado em testes?
A escala financeira aguça a questão. Os registros derivados do IRS para o ano fiscal de 2025 mostram uma receita da OISF de US$ 2.060.506, despesas de US$ 1.680.971 e ativos líquidos no final do ano de US$ 2.090.693. As contribuições totalizaram US$ 1.833.800, enquanto a receita de serviços de programas foi de US$ 214.028. Esses números descrevem a organização sem fins lucrativos, não o valor downstream dos produtos comerciais ou o custo operacional total das implantações.
Portanto, “Suricata detectou” comprime várias autoridades em uma única frase. A versão do mecanismo, a qualidade da captura, o analisador, a fonte das regras, os limiares, as variáveis e a política local moldam o resultado. Os fornecedores permanecem responsáveis por suas promessas de integração e suporte. Os operadores permanecem responsáveis pelo posicionamento, ajuste e resposta. A OISF mantém o mecanismo comum sobre cujo comportamento essas camadas se baseiam.
A captura de pacotes define o limite máximo de tudo o que o Suricata pode saber
Todo pipeline de detecção começa com pacotes. Se o sensor perder tráfego, os analisadores e regras subsequentes não poderão recuperá-lo. O Suricata suporta vários caminhos de captura e modos de operação, incluindo monitoramento passivo, inspeção inline e análise offline de arquivos pcap. Os backends podem incluir AF_PACKET, NFQUEUE, libpcap, DPDK, AF_XDP, netmap e integrações de fornecedores ou hardware.
A presença de código para um backend não significa que a OISF suporte todos os caminhos igualmente. A documentação atual publica níveis de suporte que distinguem opções fortemente mantidas e testadas de caminhos comunitários, de fornecedores ou não mantidos. Este é um sinal mais útil do que uma longa lista de recursos, porque informa aos operadores onde a garantia de qualidade e a resposta estão concentradas.
O design da captura precisa corresponder ao link. Uma interface de alta velocidade pode expor várias filas de recebimento. A afinidade de CPU e a distribuição de fluxo afetam se ambas as direções de uma conversa chegam ao mesmo worker. O tamanho do pacote, as rajadas e o comportamento de interrupção influenciam a perda. A taxa de linha nominal de uma NIC não significa que o mecanismo possa inspecionar cada pacote com um conjunto de regras arbitrário.
A perda de pacotes é um evento de segurança porque cria pontos cegos. Os operadores devem medir as quedas de captura separadamente do processamento de regras e das estatísticas de exportação. Um sensor pode não relatar alertas porque o tráfego era benigno ou porque os pacotes relevantes nunca chegaram ao analisador. Painéis que exibem contagens de alertas sem métricas de perda podem fazer a sobrecarga parecer segurança.
A descarga de hardware pode alterar a visibilidade. Recursos de checksum, segmentação e agregação alteram o que o software vê. Um tap de rede, espelhamento de switch ou switch virtual pode descartar ou reordenar o tráfego antes que ele chegue ao Suricata. O mecanismo pode receber apenas uma direção, enfraquecendo a reconstrução de fluxo.
O modo inline adiciona consequências de disponibilidade. No modo passivo, uma falha do mecanismo pode remover a visibilidade enquanto o tráfego continua. Inline, o sensor participa do encaminhamento e pode bloquear pacotes. Os operadores devem escolher entre comportamento fail-open ou fail-closed, hardware de bypass e procedimentos de manutenção. Um controle de segurança que falha fechado pode se tornar uma fonte de interrupção; um que falha aberto pode se tornar uma lacuna não observada.
A análise offline de pcap evita a perda de pacotes ao vivo após a captura ser concluída e herda o que quer que a captura tenha omitido. Ela é valiosa para análises forenses, testes de regressão e desenvolvimento de regras. Reproduzir um pcap não é idêntico ao timing ao vivo e à pressão de fluxo, portanto o desempenho e o comportamento de timeout podem ser diferentes.
A captura também é a fronteira entre o Suricata e o produto circundante. Um appliance de fornecedor pode fornecer captura acelerada ou balanceamento de carga. O mecanismo deve receber a afinidade de fluxo e os metadados corretos. Quando uma integração falha, a responsabilidade pode ser dividida entre a OISF, os drivers da NIC, o sistema operacional e o fornecedor.
As implantações mais disciplinadas tratam a captura como um subsistema medido. Elas fazem benchmark com as regras pretendidas, monitoram as quedas, validam o fluxo bidirecional e documentam o nível de suporte. O Suricata não pode detectar o que nunca recebeu, por mais sofisticados que seus analisadores se tornem.
O rastreamento de fluxo transforma pacotes em uma narrativa de segurança
Muitas ações maliciosas não podem ser reconhecidas em um único pacote. Um comando pode ser dividido em segmentos TCP. Os pacotes podem chegar fora de ordem ou ser retransmitidos. Um invasor pode explorar diferenças entre como um sensor e um endpoint reconstroem um fluxo. Os mecanismos de fluxo e stream do Suricata criam o estado necessário para analisar conversas em vez de quadros isolados.
O rastreamento de fluxo agrupa pacotes por endpoints, portas e protocolo e mantém informações de ciclo de vida. A remontagem TCP ordena os bytes, lida com retransmissões e fornece um fluxo coerente aos analisadores de aplicação. As regras podem então inspecionar uma solicitação HTTP, handshake TLS ou transação SMB através das fronteiras dos pacotes.
A correção é crítica para a segurança. Se o Suricata aceitar um segmento sobreposto de forma diferente do endpoint protegido, um invasor pode fazer o sensor ver bytes benignos enquanto o servidor vê bytes maliciosos. O mecanismo precisa de políticas cientes do alvo, testes de regressão e tratamento conservador da ambiguidade.
O estado consome memória. Um invasor pode criar muitas conexões incompletas ou padrões de sequência incomuns. Os operadores definem memcaps, timeouts e políticas de exceção. Quando os recursos se esgotam, o mecanismo precisa decidir se descarta o estado, ignora o tráfego, interrompe a análise ou bloqueia. Cada escolha altera a segurança e a disponibilidade.
O tráfego assimétrico é uma limitação persistente. Se o sensor vê apenas uma direção, ele pode perder handshakes, confirmações e respostas do servidor. Parte da análise pode continuar, enquanto a confiança e a completude da transação diminuem. O design da rede deve buscar visibilidade simétrica ou contabilizar explicitamente a lacuna.
O tráfego criptografado não elimina a necessidade de estado de fluxo. O Suricata pode observar metadados como endereços, timing, propriedades TLS e informações de certificado quando disponíveis. Ele não pode inspecionar a carga útil criptografada da aplicação sem descriptografia realizada em outro lugar. Um produto que integra terminação TLS pode expor texto simples ao Suricata; o mecanismo por si só não quebra a criptografia.
O estado de fluxo também suporta saída além dos alertas. O EVE JSON pode registrar horários de início e término, bytes, pacotes e protocolo de aplicação. Isso se torna útil para hunting e forense. O volume pode ser substancial, e a política de privacidade deve refletir que os metadados de rede podem revelar comportamentos.
O ajuste de timeout é específico da carga de trabalho. Valores curtos reduzem a memória e podem dividir sessões de longa duração. Valores longos preservam o contexto e aumentam a pressão do estado. Protocolos industriais e de IoT podem ter padrões diferentes do tráfego web. Os padrões são uma linha de base, não uma otimização universal.
O mecanismo de stream ilustra por que um IDS não é simplesmente uma ferramenta de busca. Ele implementa um modelo de comportamento do endpoint sob entrada adversária. Cada analisador e regra depende desse modelo. O fardo de manutenção da OISF começa antes que o mecanismo de detecção avalie uma única assinatura.
Analisadores de protocolo criam significado e uma grande superfície de ataque hostil
A correspondência de carga útil bruta pode encontrar padrões fixos e tem entendimento limitado da estrutura do protocolo. Os analisadores da camada de aplicação do Suricata identificam protocolos independentemente de portas padrão e expõem campos como métodos HTTP, nomes DNS, propriedades TLS, operações SMB, metadados QUIC e transações de protocolos industriais.
A consciência do protocolo melhora a precisão. Uma regra pode inspecionar um nome de consulta DNS em vez de procurar uma string em cada byte. Ela pode distinguir um cabeçalho HTTP de um corpo de resposta. A correspondência multi-buffer permite que os criadores de regras direcionem a localização semântica dos dados.
O analisador deve lidar com a variedade legítima e casos extremos maliciosos. As especificações de protocolo permitem campos opcionais, fragmentação e extensões. Implementações reais violam os padrões. Os invasores enviam entradas truncadas, aninhadas ou contraditórias para consumir recursos e encontrar discrepâncias.
O Suricata usa tanto C quanto Rust. O Rust foi introduzido progressivamente para muitos analisadores e pode eliminar classes de bugs de segurança de memória quando usado corretamente. Ele não torna a análise segura por declaração. Erros de lógica, exaustão de recursos, interfaces inseguras e componentes em C permanecem. O mecanismo ainda precisa de fuzzing, revisão e resposta de segurança.
A evolução dos protocolos é contínua. O HTTP/3 e o QUIC transferem mais comportamento de transporte para camadas criptografadas e multiplexadas. Protocolos de nuvem e extensões de fornecedores surgem. Os analisadores precisam de manutenção para preservar o significado. Um analisador que apenas reconhece um protocolo pode expor menos campos do que um operador supõe.
A detecção independente de porta também pode ser contornada ou criar identificações falsas. O tráfego pode se assemelhar a um protocolo durante os primeiros bytes. Túneis criptografados ocultam a aplicação. Um endpoint pode mudar de protocolo após a negociação. O mecanismo relata sua melhor classificação com base nas evidências disponíveis.
A extração e inspeção de arquivos adicionam outra camada. Os dados de aplicação remontados podem conter documentos, executáveis ou conteúdo compactado. Os limites são essenciais porque objetos aninhados ou muito grandes podem esgotar a memória e o armazenamento. Ferramentas downstream de antivírus ou sandbox introduzem suas próprias filas e limites de confiança.
A saída do analisador alimenta o EVE JSON e as regras. Uma mudança no esquema pode afetar painéis e detecções. Os operadores que atualizam o mecanismo devem testar os consumidores downstream, não apenas se o processo é iniciado. Um analisador mais rico pode aumentar o volume de eventos e o armazenamento inesperadamente.
As versões de segurança de julho de 2026 são relevantes porque o Suricata analisa tráfego hostil em alta velocidade. Vulnerabilidades nos analisadores podem afetar a disponibilidade e, em casos graves, criar risco de execução de código. A existência de avisos reflete tanto a superfície de ataque quanto um processo de descoberta funcional.
A análise de aplicação é a razão pela qual o Suricata pode atuar como um mecanismo de monitoramento de segurança de rede em vez de um filtro de pacotes. Também é a razão pela qual a OISF deve manter expertise em muitos protocolos cujos proprietários e implementações estão fora da fundação.
As versões de julho testaram tanto a segurança do analisador quanto o processo de resposta
O anúncio de 9 de julho da OISF confirmou que as versões abordaram múltiplos problemas de segurança e tornaram a 7.0.17 a versão de manutenção final do Suricata 7. Os usuários foram direcionados para a versão 8.
Versões de segurança em um mecanismo de análise de pacotes merecem atenção cuidadosa porque o tráfego não confiável atinge código complexo. Uma falha pode travar um sensor, prejudicar a visibilidade ou, nos casos mais graves, permitir a execução remota de código. Implantações inline adicionam consequências de disponibilidade.
O anúncio associou o aumento no volume de relatórios em parte à análise de código assistida por IA e agradeceu aos colaboradores e programas envolvidos na descoberta. Isso é evidência de um método de auditoria em mudança, não prova de que o código se tornou repentinamente menos seguro. Mais descobertas podem refletir um exame mais profundo de uma grande superfície de ataque existente.
A interpretação de tendências requer um denominador: volume de código, cobertura do analisador, intensidade da auditoria, gravidade e explorabilidade ao longo do tempo. Uma versão com muitos avisos não pode estabelecer uma trajetória de piora ou melhoria da segurança. Para os operadores, a conclusão imediata é mais simples: os operadores precisavam atualizar e migrar da ramificação descontinuada.
Transições de fim de vida criam um problema downstream. Produtos comerciais podem incorporar o Suricata 7 com patches privados ou suporte estendido. Os clientes precisam da política do fornecedor e não devem presumir que a OISF upstream corrigirá a ramificação antiga. Uma string de versão dentro de um appliance pode ser difícil de obter.
A compatibilidade de regras e configuração pode retardar a migração. O Suricata 8 introduziu mudanças que requerem testes. Os consumidores de saída e as integrações de captura precisam de validação. A resposta mais segura não é uma atualização de emergência não testada em todos os sensores; é um programa de migração em etapas com controles compensatórios e prazos claros.
A qualidade da divulgação faz parte da confiança institucional. Os avisos devem identificar as versões afetadas, gravidade, mitigações e créditos. O processo de publicação e lançamento da OISF demonstra que a organização sem fins lucrativos pode coordenar a resposta. O registro não revela problemas não descobertos.
A análise assistida por IA cria questões de governança. Ferramentas automatizadas podem aumentar falsos relatórios e encontrar defeitos sutis. Os mantenedores precisam de capacidade de triagem e maneiras seguras de reproduzir as descobertas. Os financiadores podem precisar apoiar a revisão em vez de apenas a varredura de código.
O episódio é um lembrete de que software de segurança é software exposto a adversários. Sua reputação não pode se basear na ideia de que os defensores são inerentemente mais seguros do que os sistemas que inspecionam. A maturidade é demonstrada ao encontrar, corrigir e comunicar falhas, preservando a continuidade operacional.
As regras são uma cadeia de suprimentos de inteligência e política separada
O Suricata fornece uma linguagem de regras e um mecanismo de detecção. Ele não escreve todas as regras usadas em produção. Os operadores combinam conteúdo comunitário, comercial e local, aplicam variáveis e limiares, ativam ou desativam categorias e modificam políticas. O mesmo mecanismo pode, portanto, se comportar como vários produtos de segurança diferentes.
Uma regra pode corresponder a campos de pacotes, estado de fluxo, buffers de aplicação, conjuntos de dados, reputação e outros contextos. Ela pode gerar um alerta, definir o estado ou descartar o tráfego no modo inline. Sua qualidade depende do modelo de ameaça e da precisão da condição.
Falsos positivos têm custo operacional. Uma regra ruidosa consome tempo do analista e pode ocultar alertas importantes. Inline, um falso positivo pode bloquear um serviço legítimo. Falsos negativos são menos visíveis. Uma regra pode perder uma variante, carga criptografada ou tráfego que o sensor não recebeu.
A procedência da regra deve acompanhar cada alerta. A fonte, revisão, identificador de assinatura e modificação local explicam por que o sensor agiu. Uma declaração de que “Suricata detectou malware” sem essas informações colapsa mecanismo e inteligência em uma única afirmação.
Provedores de regras de terceiros têm suas próprias licenças e canais de atualização. Um feed comercial pode fornecer pesquisa oportuna e criar dependência de assinatura. Feeds comunitários podem ser abertos e exigir mais ajustes locais. Os operadores frequentemente escrevem regras para seu próprio ambiente.
Limiares e exceções fazem parte da política. Um operador pode suprimir eventos repetidos, ignorar um scanner conhecido ou restringir uma regra a determinadas redes. Essas mudanças podem tornar uma implantação utilizável e criar pontos cegos. A revisão da configuração deve tratar as supressões como código com proprietários e prazo de validade.
Conjuntos de dados e listas de reputação estendem a detecção além das assinaturas estáticas. Eles podem identificar domínios, endereços ou hashes conhecidos. Sua atualização, taxa de falsos positivos e fonte precisam de avaliação. Uma lista de bloqueio antiga pode interromper a infraestrutura realocada.
O mecanismo de detecção deve processar as regras escolhidas dentro dos recursos disponíveis. Mais regras e buffers aumentam o trabalho. Testes de desempenho com um conjunto de amostra padrão não estabelecem a taxa de transferência com um feed de produção e registro completo do protocolo.
As regras também criam separação organizacional. Pesquisadores de ameaças produzem conteúdo. Engenheiros de plataforma mantêm os sensores. Analistas respondem. Equipes de rede são responsáveis pelo risco inline. Um programa maduro do Suricata os coordena e não assume que instalar o mecanismo cria capacidade de detecção por si só.
O Suricata-Update torna a entrega de regras repetível, não equivalente
Gerenciar várias fontes de regras manualmente é propenso a erros. Os arquivos precisam ser baixados, ativados, modificados e mantidos compatíveis com o mecanismo. O Suricata-Update fornece um utilitário e índice de fontes para recuperar e montar regras. O anúncio de lançamento de julho de 2026 identificou a versão 1.3.8.
A ferramenta melhora a reprodutibilidade. Um operador pode definir fontes e modificações locais, executar uma atualização e gerar um conjunto consolidado de regras. A automação pode distribuir o resultado entre os sensores. As informações de versão podem ser capturadas para revisão de incidentes.
A automação também acelera os erros. Uma regra ruim de um feed pode chegar a todos os sensores. Um erro de sintaxe pode impedir o carregamento. Uma regra de descarte recém-ativada pode interromper o tráfego. As atualizações devem ser escalonadas e testadas contra pcap representativo e tráfego ao vivo.
As licenças dos feeds permanecem externas. O Suricata-Update pode recuperar conteúdo e não concede direitos além de cada fonte. A redistribuição comercial e o uso de serviços gerenciados precisam de revisão jurídica. As regras locais podem conter informações confidenciais sobre sistemas internos.
A compatibilidade das regras está vinculada à versão e aos recursos do mecanismo. Um feed pode usar palavras-chave não suportadas por uma ramificação mais antiga. O Suricata 7 chegou ao fim da vida útil em julho de 2026, tornando a migração para o Suricata 8 uma questão de segurança e conteúdo. Os fornecedores que oferecem suporte estendido precisam declarar como as regras são qualificadas.
Modificações locais criam problemas de mesclagem. Um operador pode desativar uma assinatura ruidosa ou alterar um limiar. Uma atualização posterior do feed pode alterar a regra. O processo de atualização deve preservar a política intencional e revelar conflitos em vez de sobrescrevê-los silenciosamente.
Os testes precisam de tráfego benigno realista, bem como de ataques. Uma regra pode corresponder a uma prova de conceito e interromper uma aplicação comum. Pcaps históricos ajudam nos testes de regressão, enquanto a privacidade e a retenção de dados limitam o que pode ser armazenado.
O Suricata-Update é um componente pequeno com grande alavancagem operacional. Ele transforma o gerenciamento de regras de uma tarefa manual de arquivos em um pipeline. A qualidade da segurança ainda depende das fontes, revisão e implementação. A ferramenta torna a cadeia de suprimentos gerenciável; ela não torna o conteúdo intercambiável.
O EVE JSON pode produzir mais dados downstream do que o sensor pode confortavelmente conter
O EVE JSON é uma das interfaces mais importantes do Suricata. Ele fornece eventos estruturados para alertas, fluxos, DNS, TLS, HTTP, arquivos, estatísticas e outros registros de protocolo. Sistemas de gerenciamento de informações e eventos de segurança, data lakes e plataformas de detecção de rede podem consumir o fluxo.
Essa saída mudou o papel do mecanismo. O Suricata pode suportar hunting e monitoramento de segurança de rede mesmo quando nenhuma regra é acionada. Um analista pode pesquisar consultas DNS, comparar metadados TLS ou reconstruir uma sequência de transações. O sensor se torna uma fonte de evidências de rede em vez de apenas um gerador de alarmes.
Dados estruturados melhoram a integração e criam dependência de esquema. Um analisador downstream espera nomes e tipos de campo. Novas versões do mecanismo podem adicionar ou alterar eventos. Produtos que incorporam o Suricata podem normalizar os dados em esquemas proprietários. Um operador deve preservar o evento original sempre que possível para que as transformações possam ser auditadas.
O volume pode ser enorme. Registrar cada fluxo e transação em um link movimentado pode gerar mais dados do que alertas por ordens de magnitude. Armazenamento, indexação e retenção tornam-se parte da arquitetura. Um sensor que analisa o tráfego com sucesso ainda pode sobrecarregar seu pipeline de saída e descartar eventos.
A contrapressão precisa de uma política definida. Se o gravador de log ou o destino estiver lento, o Suricata deve armazenar em buffer, descartar telemetria ou afetar o processamento de pacotes? Implantações inline devem evitar que a falha de observabilidade se torne uma falha de rede descontrolada. Filas separadas e monitoramento ajudam.
Os dados do EVE são confidenciais. Nomes DNS, endereços, URLs e metadados de arquivos podem revelar a atividade do usuário. Mesmo sem carga útil, o fluxo de eventos pode ser valioso para invasores e regulamentado por regras de privacidade. O acesso deve ser limitado e a retenção justificada.
A qualidade do tempo é importante para a correlação. Os sensores precisam de relógios sincronizados e fusos horários consistentes. Alguns segundos de erro podem confundir uma linha do tempo de incidentes em vários sistemas. O esquema de saída pode registrar carimbos de data/hora; a implantação deve torná-los confiáveis.
O EVE também cria valor comercial. Os fornecedores podem criar painéis, detecções e serviços gerenciados em torno de um formato de evento aberto comum. Eles podem estendê-lo ou transformá-lo. O valor do produto downstream não deve ser atribuído inteiramente à OISF, e o esquema comum reduz o custo de integração do mecanismo.
A interface é uma forma de portabilidade. Um operador pode mudar os backends de análise mantendo o formato do sensor. A portabilidade enfraquece quando os pipelines dependem de enriquecimentos específicos do fornecedor. Manter um arquivo EVE bruto documentado preserva as opções.
A reprodutibilidade exige mais do que o próprio registro JSON. Um evento consequente deve permanecer conectado à identidade do sensor, versão do Suricata, revisão das regras ativas, variáveis e contexto de captura que o produziu. Dois sensores podem emitir registros EVE com formato semelhante enquanto aplicam limiares, listas de exceção ou configurações de protocolo diferentes. Quando uma plataforma downstream remove essa procedência, um analista pode conseguir pesquisar o alerta, mas não explicá-lo ou recriá-lo.
A salvaguarda prática é um pacote de detecção versionado e uma política de retenção que mantenha contexto original suficiente para descobertas de alto impacto. Isso transforma o EVE de um formato de intercâmbio conveniente em evidência auditável, sem fingir que cada evento merece armazenamento permanente.
O modo inline transforma a detecção incerta em uma decisão de produção
Alertas passivos permitem que um analista investigue após o evento. O modo IPS inline permite que uma regra descarte o tráfego imediatamente. Isso pode evitar danos e aumenta o padrão exigido para captura, qualidade das regras e tratamento de falhas.
Uma regra de descarte precisa de maior confiança do que um alerta informativo. O custo de um falso positivo pode ser uma interrupção de aplicação ou um cliente bloqueado. Os operadores geralmente começam com alertas, medem a prevalência e movem assinaturas selecionadas para aplicação após revisão.
O mecanismo pode ser executado inline por meio de mecanismos suportados, como configurações NFQUEUE ou AF_PACKET, dependendo da plataforma e do design. Cada caminho tem características de desempenho e failover. Pode ser necessário hardware de bypass e caminhos redundantes em links críticos.
Fail-open e fail-closed não são categorias morais. Um hospital ou rede de controle industrial pode priorizar a disponibilidade para algum tráfego. Um segmento administrativo protegido pode preferir o bloqueio durante uma falha do sensor. A política deve ser explícita por serviço e testada.
A ordem das regras, o estado do fluxo e as exceções afetam a aplicação. Uma política de permissão pode substituir o conteúdo posterior. Um descarte pode ocorrer depois que bytes suficientes já passaram para causar um efeito. A criptografia limita a inspeção da carga útil. A implantação inline não é garantia de que os ataques não possam atravessar.
A manutenção cria uma condição de falha planejada. A atualização do Suricata 7 para o 8 pode exigir reinicialização, qualificação de regras e mudanças de saída. Um bypass ou sensor redundante pode preservar o serviço. Executar uma ramificação de fim de vida para evitar mudanças acumula riscos de segurança.
Os testes de desempenho devem incluir as regras e o tráfego de produção. Um sensor pode encaminhar na taxa de linha com regras mínimas e ficar para trás quando a análise de aplicação, o manuseio de arquivos e o registro são ativados. A perda de pacotes no modo inline pode se manifestar como perda de tráfego ou bypass, dependendo da arquitetura.
A governança da aplicação deve separar o conteúdo de ameaças das decisões de disponibilidade de rede. Os provedores de regras podem recomendar descartes; o operador assume as consequências. Aprovação de mudanças, desativação de emergência e revisão pós-incidente são necessárias.
A capacidade do Suricata de operar como IDS e IPS é uma vantagem. Isso permite que as organizações usem um único mecanismo para monitoramento e aplicação. Também torna o projeto responsável por documentar modos cujo risco operacional é muito diferente. A sigla nunca deve substituir uma revisão de design.
Os níveis de suporte mostram onde termina a responsabilidade de manutenção da OISF
O Suricata suporta muitos sistemas operacionais, métodos de captura e integrações. A documentação de status de suporte da OISF distingue níveis e responsabilidades. Alguns caminhos recebem forte integração contínua e garantia de qualidade do projeto. Outros são mantidos pela comunidade ou por fornecedores, e alguns podem não ser mantidos.
Essa classificação protege os usuários de presumir que cada recurso na árvore de código-fonte carrega a mesma promessa. Um backend pode compilar e receber testes limitados. Um fornecedor pode manter uma integração fora da OISF. Uma distribuição pode enviar uma combinação que o projeto upstream não qualifica.
Os operadores devem incluir o nível de suporte nas decisões de arquitetura. Um caminho de Nível 1 pode oferecer resposta upstream mais forte e cobertura de testes. Um caminho de nível inferior pode ser apropriado quando um contrato de fornecedor fornece suporte ou quando um recurso especializado é necessário. O risco precisa de um proprietário.
O mesmo princípio se aplica a protocolos e plugins. A maturidade de um recurso depende de mantenedores, testes e uso atual. A documentação deve identificar componentes experimentais ou especializados. Uma lista de verificação que registra apenas “suportado pelo Suricata” oculta a obrigação real.
Os níveis de suporte também direcionam os recursos escassos da fundação. A OISF não pode manter todos os sistemas operacionais e estruturas de aceleração igualmente com uma equipe pequena. Publicar prioridades é mais confiável do que prometer suporte universal.
A participação do fornecedor pode expandir a cobertura. Uma empresa de NIC pode manter um caminho acelerado e fornecer hardware para testes. O relacionamento deve permanecer claro: a OISF coordena o mecanismo, enquanto o fornecedor é responsável pelo seu driver e comportamento do hardware. Quando o fornecedor se retira, o suporte pode diminuir.
Produtos downstream podem congelar em uma configuração suportada e fazer backport de correções. Isso pode ser razoável e dificulta a comparação de versões. Um operador precisa do registro de patches do fornecedor, não apenas do número de versão upstream.
A matriz de suporte é, portanto, um mapa institucional. Ela mostra onde termina a autoridade da organização sem fins lucrativos e onde começa a responsabilidade comunitária ou comercial. Em infraestrutura aberta, esse limite é tão importante quanto a licença.
A garantia de qualidade precisa de tráfego hostil sem vazar as redes que o forneceram
Um mecanismo de pacotes não pode ser validado apenas por testes unitários. O Suricata precisa de exemplos de fluxos fragmentados, campos de protocolo malformados, retransmissões, handshakes de criptografia e aplicações comuns cujo comportamento não deve acionar alertas. O melhor material de regressão geralmente vem de incidentes reais e tráfego de produção, que podem conter dados confidenciais.
A OISF e os colaboradores precisam, portanto, de vários tipos de corpus de teste. Pequenos pcaps sintéticos isolam uma regra do analisador. O fuzzing gera entradas malformadas e explora caminhos de código. Capturas de produção sanitizadas revelam combinações que os projetistas não previram. O tráfego de desempenho testa o worker, a memória e o comportamento de saída em escala.
A sanitização é difícil. Remover a carga útil pode destruir o recurso que acionou um bug. Endereços e nomes podem identificar organizações. Uma vulnerabilidade de segurança pode exigir tratamento restrito até que uma correção esteja disponível. O projeto precisa de acesso controlado e uma maneira de transformar relatórios privados em testes de regressão públicos quando seguro.
A reprodutibilidade é importante para os fornecedores downstream. Um fornecedor que relata uma falha deve fornecer o menor pcap e configuração que a acionam. A OISF pode adicionar o caso à integração contínua. A correção então protege os usuários além do produto original e reduz a chance de recorrência.
As regras precisam de seu próprio conjunto de regressão. Uma mudança no analisador pode alterar qual buffer uma assinatura vê. Uma atualização de regra pode produzir novos falsos positivos. Testar o mecanismo e o conteúdo separadamente ignora sua interação. Pacotes de regras representativos e registros EVE esperados podem detectar mudanças antes do lançamento.
Hardware e caminhos de captura complicam o controle de qualidade. Uma reprodução de pcap exercita a análise e não as filas de recebimento ao vivo ou a descarga. A CI não pode cobrir todas as NICs e plataformas. Os níveis de suporte são uma maneira de alinhar promessas com laboratórios disponíveis. Os membros do consórcio podem contribuir com hardware e capacidade de teste sem receber controle exclusivo sobre os resultados.
A análise assistida por IA adiciona outra fonte de casos. Ferramentas automatizadas podem propor defeitos ou gerar entradas, enquanto os mantenedores devem confirmar a alcançabilidade e a gravidade. Um corpus maior pode melhorar a confiança e aumentar as demandas de armazenamento e triagem.
Essa infraestrutura de testes é fácil de ser ignorada pelos usuários downstream porque não aparece em um alerta. É uma das funções mais valiosas que a organização sem fins lucrativos fornece. O mecanismo se torna confiável quando a falha de ontem é preservada como a verificação automatizada de amanhã, sob controles que respeitam as redes de onde vieram as evidências.
Alegações de desempenho significam pouco a menos que a carga de trabalho de inspeção seja fixa
O Suricata é frequentemente avaliado em pacotes por segundo ou gigabits por segundo. Esses números importam porque um sensor que não consegue acompanhar cria pontos cegos. Eles são excepcionalmente sensíveis ao que o mecanismo é solicitado a fazer.
Um conjunto de regras com algumas assinaturas simples de pacotes tem um custo diferente de milhares de regras cientes de aplicação. O registro de metadados TLS e DNS adiciona trabalho. A extração de arquivos, a descompressão e o Lua podem adicionar mais. Pacotes pequenos criam mais sobrecarga por pacote do que transferências grandes na mesma taxa de bits. Tráfego com muitos fluxos curtos estressa o estado de forma diferente de algumas sessões longas.
A arquitetura de captura altera o envelope. AF_PACKET, DPDK, AF_XDP e caminhos de fornecedores usam diferentes modelos de enfileiramento e memória. A geração da CPU, cache, posicionamento NUMA, filas da NIC e afinidade do worker afetam os resultados. Um benchmark pertence a esse sistema, não apenas à palavra Suricata.
A qualidade da detecção não deve ser trocada invisivelmente por taxa de transferência. Desativar analisadores ou o registro pode melhorar um gráfico enquanto o sensor vê menos. Descartar pacotes após a captura é outra maneira de preservar a velocidade aparente do mecanismo e perder evidências. Os relatórios devem incluir a perda de captura, contagem de regras, protocolos ativados e configuração de saída.
A latência é importante no modo inline. Um sistema pode sustentar uma taxa média e adicionar atraso variável durante picos. A latência de cauda e o comportamento de bypass são relevantes para serviços de produção. Um sensor passivo pode priorizar a perda em detrimento do atraso de encaminhamento; um IPS deve equilibrar ambos.
Testes repetíveis devem usar tráfego representativo e casos maliciosos. Fluxos sintéticos exercitam a capacidade e podem carecer de diversidade de protocolos. Pcaps de produção gravados refletem distribuições reais e carregam limitações de privacidade e reprodução. Combinar ambos fornece um envelope mais útil.
Appliances de fornecedores podem superar um host genérico por meio de captura ajustada e hardware. Esse resultado credita o produto integrado. A documentação upstream da OISF e os níveis de suporte ajudam os usuários a entender quais partes são comuns. As comparações devem evitar usar a aceleração de um fornecedor para reivindicar uma taxa universal do mecanismo.
A conclusão disciplinada não é que o Suricata é rápido ou lento. É que o desempenho é uma propriedade configurada de um pipeline de captura, análise e saída. Os operadores devem testar o pipeline que pretendem implantar e monitorar se ele permanece dentro do envelope testado à medida que as regras e o tráfego mudam.
A criptografia desloca o valor para metadados, correlação e posicionamento do sensor
Mais tráfego de rede é criptografado, limitando a inspeção da carga útil. TLS, QUIC e criptografia em nível de aplicação protegem os usuários e reduzem a visibilidade dos sensores passivos. O Suricata pode analisar metadados de handshake, certificados e campos de protocolo não criptografados quando disponíveis. Ele não pode inspecionar conteúdos que não pode descriptografar.
Isso muda o design das regras. Os indicadores podem usar nomes de servidor, propriedades de certificado, reputação de IP, comportamento de fluxo ou anomalias de protocolo. Esses sinais podem ser úteis e menos definitivos do que uma correspondência de carga útil. O Client Hello criptografado e os recursos de privacidade podem reduzir ainda mais os metadados.
As organizações podem posicionar sensores após a descriptografia em proxies ou balanceadores de carga. Isso fornece visibilidade e concentra texto simples confidencial. Pode não cobrir tráfego criptografado de ponta a ponta ou direto. A arquitetura deve refletir a política de privacidade e segurança.
A telemetria de endpoint se torna mais importante. Um sensor de rede pode identificar uma conexão suspeita enquanto o endpoint explica qual processo a iniciou. A correlação entre EVE JSON, DNS, identidade e eventos de endpoint pode melhorar a confiança. Isso também aumenta a integração e retenção de dados.
O tráfego criptografado ainda pode expor riscos de implementação de protocolo ao Suricata. Os analisadores lidam com estruturas de handshake e metadados de transporte. Entradas malformadas podem atacar o sensor mesmo quando o conteúdo da aplicação permanece oculto.
O valor do projeto, portanto, não desaparece com a criptografia. Ele se desloca para o estado de fluxo, metadados de protocolo e contexto de rede. As alegações precisam de ajuste. Um sensor sem descriptografia não deve ser comercializado como vendo a atividade completa da aplicação.
A questão estratégica é onde a visibilidade deve existir. A descriptografia ubíqua pode prejudicar a privacidade e criar concentração de chaves. A detecção baseada em metadados pode perder conteúdo. O Suricata fornece ferramentas para várias posições na arquitetura; a política pertence ao operador.
Protocolos especializados aumentam tanto o valor público quanto o custo do erro
O portfólio de protocolos do Suricata se estende além do tráfego web e DNS comuns. Protocolos industriais, de compartilhamento de arquivos e de infraestrutura podem ser analisados e expostos a regras e EVE. Isso dá aos operadores uma maneira aberta de observar redes onde o monitoramento proprietário é caro ou limitado.
Ambientes especializados têm diferentes consequências de falha. Uma mensagem de controle industrial pode ser rara e crítica para a segurança. Um falso positivo no modo passivo pode distrair um operador; um bloqueio inline pode interromper um processo. A semântica do protocolo e o contexto de engenharia local são essenciais.
Implementações legadas frequentemente se desviam das especificações. Dispositivos podem permanecer em serviço por décadas e não podem ser corrigidos facilmente. Os analisadores precisam aceitar peculiaridades esperadas sem aceitar entradas ambíguas que permitem evasão. Dados de teste são mais difíceis de obter porque as capturas de produção podem revelar operações confidenciais.
Variantes criptografadas e proprietárias limitam a visibilidade. Um analisador pode identificar o protocolo externo e não entender as extensões do fornecedor. A ausência de um alerta não deve ser interpretada como conformidade ou segurança do protocolo.
Mantenedores da comunidade e de fornecedores são especialmente importantes nesses domínios. A equipe principal da OISF não pode ter expertise operacional para cada protocolo industrial. Uma empresa que contribui com um analisador deve fornecer testes e manutenção, enquanto a revisão upstream protege o mecanismo comum.
O status de suporte precisa ser explícito. Um analisador presente na documentação pode ter maturidade e cobertura de fuzzing diferentes. Os operadores devem saber se o caminho é mantido ativamente e se o ecossistema de regras tem conteúdo significativo.
O benefício público pode ser substancial. Um analisador aberto permite que pesquisadores, proprietários de ativos e empresas de segurança compartilhem melhorias. Evita que um único fornecedor de appliances seja o único intérprete do tráfego crítico. O código compartilhado pode concentrar um defeito em várias implantações, tornando a divulgação coordenada vital.
Protocolos especializados ilustram a barganha básica do projeto. O Suricata expande a capacidade de segurança inspecionável em todos os setores. Cada novo decodificador aumenta a obrigação da instituição de testar entradas hostis e declarar precisamente o que o mecanismo entende.
A capacidade do analista é uma dependência de detecção que o mecanismo não pode automatizar
Um sensor pode produzir mais alertas precisos do que uma organização pode investigar. O resultado não é segurança mais forte. As filas crescem, os analistas suprimem assinaturas ruidosas e eventos importantes se tornam uma linha entre milhares. A saída do Suricata deve ser projetada em torno de uma capacidade de resposta, não apenas em torno do que o mecanismo pode registrar.
O volume de alertas é moldado por regras e contexto local. Uma assinatura útil em uma borda da internet pode ser ruidosa dentro de um laboratório de vulnerabilidades. Um scanner conhecido pode gerar eventos repetidos. Limiares, supressão e criticidade dos ativos transformam conteúdo genérico em um sinal operacional.
O ajuste tem riscos. Um analista pode desativar uma regra após vários falsos positivos e remover a única detecção para um ataque real. As exceções devem ter proprietários, motivos e datas de revisão. Uma supressão temporária durante a manutenção não deve se tornar política permanente por negligência.
O EVE JSON suporta enriquecimento. Inventário de ativos, identidade e dados de endpoint podem informar aos analistas se um destino é crítico ou se um processo criou a conexão. O enriquecimento pode aumentar a confiança e introduzir erros de fontes desatualizadas. O evento original do Suricata deve permanecer disponível.
A automação pode fechar casos conhecidos de baixo risco ou bloquear indicadores de alta confiança. Também pode propagar uma interpretação falsa em velocidade de máquina. A resposta automatizada precisa de limiares de evidência mais estreitos do que a notificação e um caminho de reversão. A fonte da regra e o estado do mecanismo devem ser registrados com a ação.
A equipe é parte do custo total. O mecanismo é de código aberto, enquanto o monitoramento 24 horas, a pesquisa de ameaças e a resposta a incidentes não são. Serviços gerenciados e produtos comerciais vendem essa camada. Seu valor deve ser julgado pelos resultados da resposta e transparência, não pelo número de alertas que ingerem.
O treinamento conecta as evidências de pacotes às aplicações. Os analistas precisam de conhecimento de protocolo suficiente para entender os campos do analisador e contexto operacional suficiente para saber se o comportamento é esperado. Os autores de regras precisam de feedback de incidentes. Os engenheiros de plataforma precisam ver quando o atraso de saída ou a perda de pacotes afeta as investigações.
A OISF pode melhorar esquemas, documentação e treinamento. Ela não pode fornecer um analista para cada implantação. Qualquer alegação de que o mecanismo “detecta ameaças” deve preservar o sistema humano e organizacional que transforma uma correspondência em uma rede defendida.
A incorporação comercial amplia o alcance e obscurece a versão em uso
Os fornecedores incorporam o Suricata porque construir um analisador de pacotes e mecanismo de regras de alto desempenho do zero é caro. O mecanismo aberto lhes dá uma base madura. Eles podem adicionar hardware de captura, regras, análises, orquestração e suporte.
O cliente pode não saber a versão upstream ou os patches locais. O nome de um produto pode persistir enquanto o mecanismo subjacente muda. Os avisos de segurança criam uma questão de cadeia de suprimentos: a versão incorporada é afetada e quando o fornecedor enviará uma correção?
As obrigações da GPL influenciam a arquitetura de integração e distribuição. A análise jurídica precisa depende de como o código é combinado e transmitido. A licença aberta da OISF não torna as camadas proprietárias downstream parte da fundação. Os fornecedores precisam de seu próprio processo de conformidade.
Um produto pode melhorar o Suricata por meio de testes de produção e patches upstream. Também pode manter um fork privado que diverge. A divergência pode ser necessária para hardware ou recursos e torna as atualizações futuras caras. Os clientes devem perguntar quais mudanças são upstream e por quanto tempo o fornecedor suporta sua ramificação.
A procedência das regras se torna opaca em appliances. Um fornecedor pode fornecer conteúdo proprietário e usar feeds de terceiros. Um alerta deve identificar a fonte da regra, mesmo que a interface rotule tudo como detecção do produto. Isso é importante para ajustes e responsabilidade.
A arquitetura de captura pode tornar o desempenho incomparável com as referências upstream. Um fornecedor pode balancear a carga dos fluxos entre sensores ou usar placas aceleradoras. Um bom resultado demonstra o produto, não apenas o Suricata. Por outro lado, uma integração ruim não deve ser tratada como um limite do mecanismo.
A incorporação expande a influência do projeto e complica um censo de implantações. A OISF não publica uma lista completa de produtos ou instalações. As reivindicações dos fornecedores e os estudos de caso públicos são seletivos. A descrição segura é que o Suricata é usado diretamente e dentro de sistemas comerciais.
O relacionamento é estrategicamente valioso quando as empresas downstream contribuem com correções, financiam a OISF e preservam a transparência sobre as versões. Torna-se extrativista quando o mecanismo comum carrega risco enquanto todo o conhecimento operacional e receita permanecem privados.
Produtos que incorporam o Suricata devem transparência de versão aos clientes
Um cliente não pode responder a um aviso upstream se o appliance não divulgar qual ramificação e patches do Suricata ele executa. Um produto pode expor sua própria versão enquanto oculta o mecanismo. Essa escolha de empacotamento transfere a vantagem da informação para o fornecedor e atrasa a avaliação independente de riscos.
Uma lista de materiais de software útil identifica a base upstream, commits locais, integração de captura e fontes de regras. Ela deve estar disponível para o cliente sob confidencialidade apropriada e atualizada a cada versão. O fornecedor deve declarar se os avisos da OISF se aplicam e quando as correções serão enviadas.
Backports privados podem tornar uma versão mais antiga segura contra um problema nomeado, mas a string de versão sozinha parecerá vulnerável. O fornecedor precisa de um registro de segurança público ou voltado para o cliente. Por outro lado, alterar a string sem aplicar todas as correções cria uma falsa segurança.
O suporte contratual além do fim da vida útil upstream do Suricata 7 pode ser legítimo. Ele coloca a carga de patches e testes no fornecedor. Os clientes não devem presumir que a OISF revisará a ramificação privada ou que novas regras e analisadores permanecerão compatíveis.
A transparência de versão também ajuda a OISF a entender o ecossistema sem possuí-lo. Relatórios downstream podem identificar quais ramificações precisam de orientação de migração. A fundação fornece versões upstream; os fornecedores devem aos clientes um relato claro de como essas versões entram no produto.
Uma pequena organização sem fins lucrativos financia o mecanismo comum por baixo de negócios comerciais maiores
Os números do ano fiscal de 2025 da OISF mostram uma organização com cerca de US$ 2,06 milhões em receita e US$ 1,68 milhão em despesas. As contribuições forneceram a maior parte da receita. A receita de serviços de programas foi menor. A fundação terminou o ano com cerca de US$ 2,09 milhões em ativos líquidos.
Os números sugerem uma base operacional estável e não devem ser confundidos com o valor do Suricata como ecossistema. Os fornecedores de segurança podem vender appliances, assinaturas, detecção gerenciada e feeds de regras que dependem do mecanismo. Os operadores pagam por hardware, armazenamento e analistas. Esses valores estão fora dos registros da OISF.
O modelo de consórcio permite que as empresas apoiem código compartilhado. Os membros podem financiar a engenharia e ganhar voz em um ecossistema importante para seus produtos. A fundação emprega funcionários, executa garantia de qualidade, organiza treinamento e a SuriCon e coordena os lançamentos.
Esse arranjo aborda um problema comum de código aberto: as empresas se beneficiam de um componente público enquanto o fardo da manutenção recai sobre voluntários. As contribuições podem transformar parte do valor downstream em capacidade upstream. O valor e as condições do apoio dos membros importam, e os registros públicos não fornecem uma análise completa de contribuições ou concentração.
A influência comercial não é inerentemente captura. Os fornecedores têm evidências de produção e engenheiros. Suas prioridades podem melhorar o desempenho e os protocolos. A governança precisa impedir que uma empresa converta o upstream em um roteiro privado ou receba informações de segurança preferenciais sem um processo legítimo.
O status 501(c)(3) da OISF e o EIN 26-3316567 estabelecem a instituição legal. A estrutura sem fins lucrativos não remove os incentivos comerciais. Ela cria um veículo para alinhá-los em torno de um mecanismo comum.
A sustentabilidade financeira deve corresponder à superfície de ataque. Mais protocolos, caminhos de captura e plugins criam trabalho de manutenção. As auditorias de segurança podem aumentar as descobertas mais rapidamente do que a equipe pode fazer a triagem. Treinamento e conferências competem com a engenharia por recursos. A fundação precisa alocar fundos de forma transparente o suficiente para que contribuidores e membros confiem no equilíbrio.
Um orçamento pequeno pode ter uma alavancagem desproporcional porque fornecedores e usuários contribuem em espécie. Também pode criar riscos de pessoa-chave e esgotamento. Registros atuais da equipe identificam Victor Julien e Kelley Misata em funções executivas, com líderes técnicos incluindo Jason Ish e Peter Manev. A instituição precisa de sucessão tanto na engenharia quanto nas operações.
O argumento econômico mais claro da OISF não é que o Suricata é gratuito. É que muitas organizações podem compartilhar o custo de um mecanismo inspecionável enquanto competem acima dele. O modelo funciona quando o suficiente do valor retorna para a resposta de segurança e manutenção comum.
Snort, Zeek e produtos comerciais de NDR resolvem problemas adjacentes
O Suricata é frequentemente comparado ao Snort porque ambos podem usar fluxos de trabalho de IDS e IPS orientados a assinaturas. O Snort tem sua própria arquitetura, ecossistema de regras e linhagem comercial. A compatibilidade não é completa, e as alegações de desempenho ou detecção dependem de versões e configurações.
O Zeek adota uma abordagem diferente, enfatizando análises de rede ricas e scripts em torno de eventos e semântica de protocolo. É comumente usado para monitoramento de segurança de rede e hunting, em vez de um substituto direto equivalente a assinaturas. As organizações frequentemente implantam o Zeek e o Suricata juntos: um produz logs comportamentais detalhados, o outro aplica regras e pode impor inline.
As plataformas comerciais de detecção e resposta de rede adicionam machine learning, contexto de entidades, armazenamento e gerenciamento de casos. Algumas podem incorporar o Suricata; outras usam mecanismos proprietários. Elas fornecem um serviço integrado por um preço e podem reduzir o trabalho de montagem do operador.
Firewalls e produtos de endpoint veem camadas diferentes. Um firewall pode impor políticas de identidade e aplicativo em um ponto de estrangulamento. A detecção de endpoint vê atividades de processos e arquivos invisíveis em redes criptografadas. O Suricata fornece uma perspectiva de rede e não pode substituir o contexto do host.
O Security Onion e o SELKS empacotam o Suricata com outras ferramentas. Suas versões, configurações e suporte são separados. Um usuário executando uma dessas distribuições depende do projeto de integração e também da OISF.
A escolha deve seguir o modelo de detecção. Uma organização que precisa de aplicação inline de assinaturas pode priorizar o Suricata. Uma equipe de hunting pode querer telemetria complementar. Um operador pequeno pode escolher uma distribuição suportada. Um fornecedor pode incorporar o mecanismo para evitar duplicar o trabalho de protocolo.
Comparações de benchmark são frágeis. A mistura de tráfego, tamanho dos pacotes, analisadores ativados, regras, saída e caminho de captura determinam a taxa de transferência. Uma classificação de número único pode recompensar uma configuração que faz menos inspeção. A qualidade da detecção não pode ser inferida de pacotes por segundo.
A força competitiva do Suricata é uma infraestrutura inspecionável e extensível com um amplo ecossistema de regras e integração. Sua fraqueza é que o operador deve montar captura, conteúdo, armazenamento e resposta, a menos que uma distribuição ou fornecedor o faça. A organização sem fins lucrativos governa o mecanismo, não o programa de segurança completo.
A maturidade está nos limites, correções e limites de suporte publicados
Em agosto de 2026, o Suricata 8.0.6 era a versão estável atual, enquanto o Suricata 7 havia chegado ao fim da vida útil. O projeto tinha uma arquitetura documentada, matriz de suporte, utilitário de atualização de regras, esquema EVE, política de segurança e uma instituição sem fins lucrativos. Esses são marcadores de maturidade porque tornam limites e responsabilidades visíveis.
Eles não estabelecem uma contagem completa de instalações, suporte igual em todos os backends ou a ausência de vulnerabilidades não descobertas. As versões de segurança de julho mostram por que a manutenção contínua é importante. Um mecanismo de análise de pacotes continua se expandindo por meio de novos protocolos, caminhos de captura, regras e integrações downstream, cada um dos quais adiciona valor e uma nova fronteira de confiança.
O centro organizacional é a OISF, com um orçamento real, mas modesto, ao lado do ecossistema que usa o mecanismo. Contribuições e relacionamentos comerciais financiam o trabalho comum. Fornecedores, provedores de regras e operadores adicionam produtos e mão de obra fora das contas da fundação. A saúde do mecanismo compartilhado depende de que o suficiente desse valor downstream retorne para a segurança do analisador, garantia de qualidade, engenharia de lançamento e documentação.
O Suricata não é um programa de detecção completo por si só. Ele precisa de captura confiável, regras atuais e apropriadas, armazenamento, ajustes e analistas. Um alerta registra que uma regra configurada correspondeu à interpretação do mecanismo do tráfego observado. Ele por si só não prova comprometimento.
As evidências futuras mais úteis incluiriam testes de desempenho equivalentes à carga de trabalho, estudos de erro de detecção, versões incorporadas transparentes e uma visão mais clara da concentração de contribuidores. O teste institucional mais imediato seria um problema sério acionável remotamente: divulgação rápida, correções suportadas, adoção downstream visível e nenhuma confusão sobre qual parte é responsável pela resposta.
O mecanismo aberto dá aos compradores alavancagem porque um fornecedor não é a única parte capaz de explicar o que o analisador ou a regra fizeram. Essa alavancagem sobrevive apenas quando os produtos preservam as informações de versão, a procedência das regras e o contexto bruto do evento. A maturidade do Suricata está em tornar essas fronteiras inspecionáveis, não em afirmar que o mecanismo está pronto.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance