
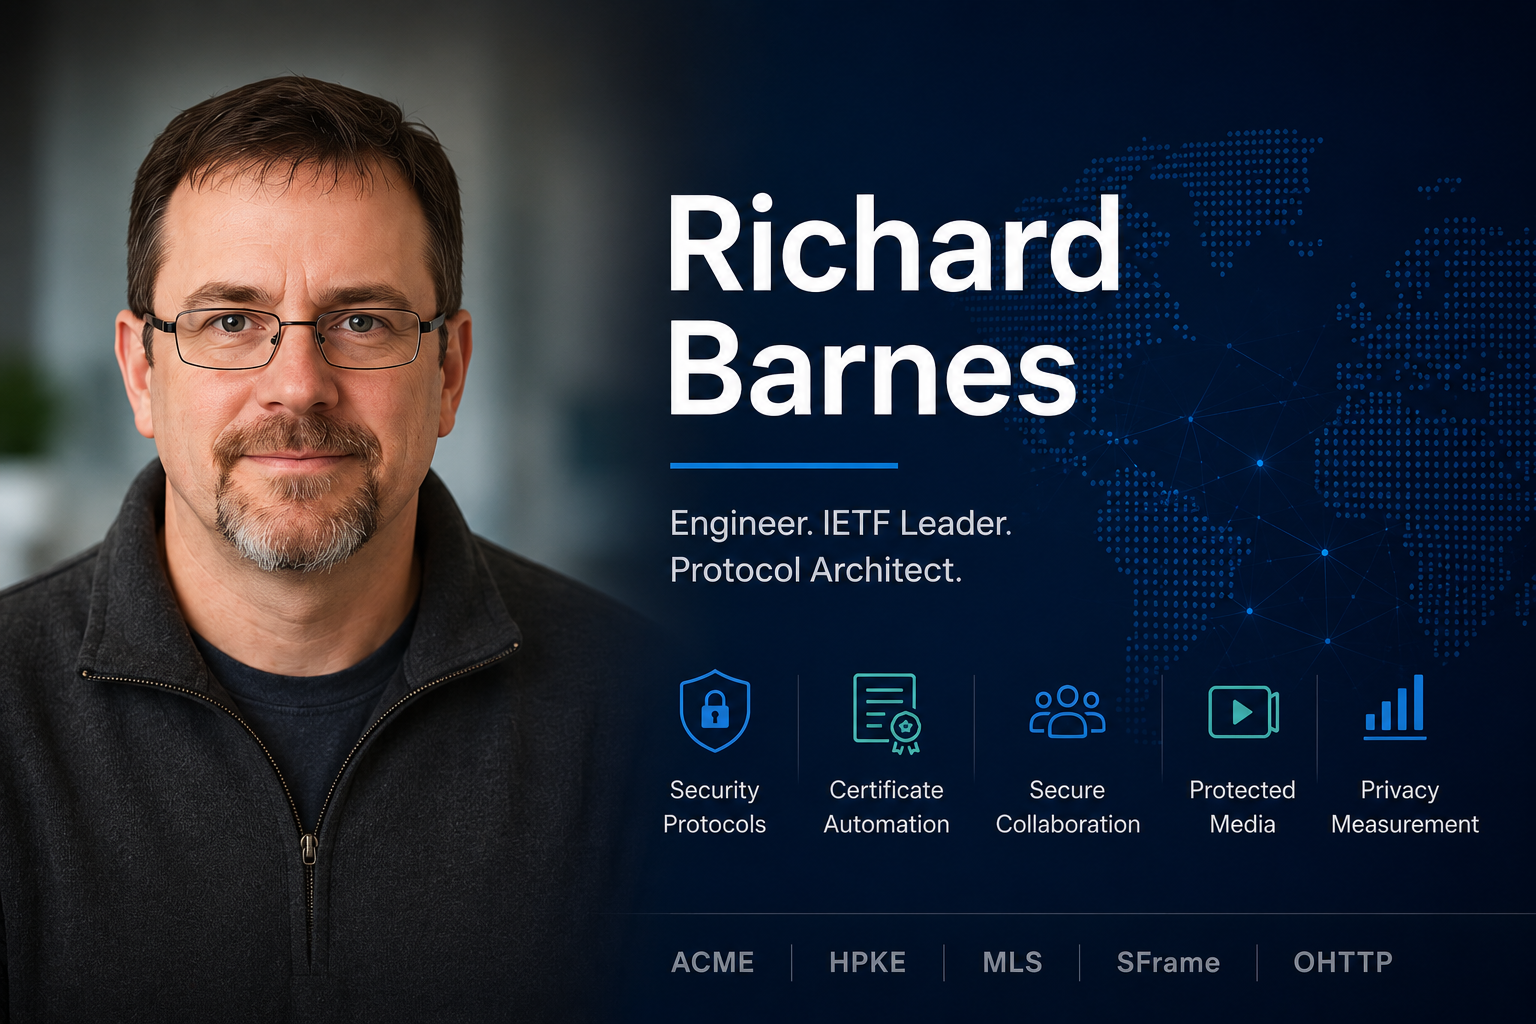
Resumo
- Richard Barnes é Distinguished Engineer da Cisco e revisor do Security Directorate da IETF, cujo trabalho abrange automação de certificados, criptografia híbrida, mensagens em grupo, mídia segura e medição com preservação de privacidade.
- A ISRG atribui a ele a primeira implementação do Boulder, enquanto o serviço atual Let’s Encrypt e a base de código são sistemas coletivos mantidos por uma organização e comunidade maiores.
- ACME, HPKE, MLS e SFrame tratam de diferentes camadas de confiança — ciclo de vida de certificados, criptografia do destinatário, mudança de estado de grupo e mídia protegida — sem fornecer segurança completa de endpoint ou de serviço.
- O histórico de Barnes mostra padrões distribuindo autoridade entre autores, grupos de trabalho, revisores, implementadores, fornecedores e operadores que decidem o que é aceito, implantado e mantido.
Boulder transformou a emissão de certificados em um sistema em operação
O Internet Security Research Group, a organização sem fins lucrativos por trás do Let’s Encrypt, afirma que Barnes escreveu a primeira versão do Boulder após discussões com a equipe fundadora em uma reunião da IETF. Boulder é a base de código em Go usada para as operações centrais da autoridade certificadora. A implementação original foi importante porque transformou a ideia de emissão automatizada em arquitetura executável.
Escrever a primeira versão não é o mesmo que possuir ou ser o único autor do sistema atual. O Let’s Encrypt cresceu e se tornou um grande serviço público com engenheiros, trabalho de confiabilidade de site, revisões de segurança, bancos de dados, módulos de segurança de hardware, infraestrutura de validação e procedimentos de incidentes. O repositório atual do Boulder contém anos de contribuições. O papel de Barnes é um ponto de origem concreto dentro de uma história operacional coletiva.
Uma autoridade certificadora pública recebe solicitações não confiáveis continuamente. Ela interage com servidores DNS e web, armazena estado de contas e pedidos e pode fazer com que certificados sejam assinados por chaves cujo comprometimento seria grave. A automação aumenta o volume e remove pontos de verificação manuais. A arquitetura de software precisa compensar com limites rígidos.
O design do Boulder evoluiu em torno de componentes separados e responsabilidades restritas. Os serviços de validação determinam se um desafio foi bem-sucedido. Os sistemas de registro e pedidos acompanham o estado do cliente. Os caminhos de emissão e assinatura de certificados são protegidos. Serviços de limitação de taxa e de política restringem o uso. Bancos de dados e filas preservam o fluxo de trabalho diante de falhas. A arquitetura atual exata mudou desde a primeira implementação, mas o princípio é duradouro: o componente que analisa uma solicitação pública não deve possuir automaticamente autoridade de assinatura.
Essa separação também melhora a auditoria. Um operador pode perguntar qual resultado de validação autorizou uma emissão, qual conta a solicitou e qual componente agiu. Registros e estado durável são importantes porque erros de certificado podem ser descobertos após a transação. Uma API sem estado e sem um registro coerente seria mais simples e menos responsável.
A automação cria falhas em velocidade de frota. Uma solicitação malformada de um cliente pode se repetir em milhares de hosts. Um bug de validação pode autorizar o nome errado. Um problema de banco de dados ou de fila pode atrasar pedidos até que os certificados estejam perto de expirar. Limites de taxa podem proteger o serviço e bloquear a recuperação legítima. Boulder e ACME precisam de ferramentas operacionais que distingam abuso de remediação em massa.
A arquitetura também depende de sistemas externos. As respostas de DNS podem variar. Os caminhos de desafio HTTP podem ser interceptados ou mal configurados. O tempo afeta a validade do certificado. Os armazenamentos de confiança de navegadores e sistemas operacionais determinam se o resultado é útil. A autoridade certificadora controla a emissão, mas não toda a experiência de confiança.
O código inicial também serviu de campo de provas para o protocolo que se tornou o ACME. A implementação expõe ambiguidades que um rascunho pode ocultar. Como um cliente se recupera após uma interrupção de rede? O que acontece quando o DNS muda durante a validação? Como as autorizações são reutilizadas? Quais erros são seguros para tentar novamente? Como a autoridade sinaliza que um nonce ou estado de conta não é mais válido? Essas perguntas se tornam visíveis quando clientes reais e um serviço real interagem.
A primeira versão de Barnes forneceu um ponto de partida executável para essa divisão de trabalho. Engenheiros posteriores a reforçaram, expandiram e operaram. A afirmação histórica correta não é que um único programador construiu o serviço Let’s Encrypt atual, mas que o código inicial ajudou a tornar uma autoridade automatizada concreta o suficiente para que o protocolo e a organização se desenvolvessem juntos.
A distinção também protege a história dos padrões. ACME não é uma interface exclusiva do Let’s Encrypt. O serviço ajudou a comprovar o modelo, enquanto um padrão da IETF permitiu que outras autoridades certificadoras e PKIs privadas implementassem o ciclo de vida. O código criou a evidência operacional; a padronização tornou o mecanismo portátil.
A lição mais ampla é relevante para todo serviço de confiança automatizado. Remover o trabalho manual não equivale a remover a governança. Isso exige permissões mais claras aplicadas por máquina, registros melhores e recuperação testada, pois os erros se movem mais rápido.
A segurança dos navegadores ensinou a Barnes que a confiança depende das operações
A infraestrutura de chaves públicas costuma ser descrita por meio de algoritmos e cadeias de certificados. Para um usuário de navegador, sua confiabilidade depende de um sistema operacional muito maior. As autoridades certificadoras validam o controle de nomes, emitem credenciais e as revogam. Os operadores de servidores geram chaves, solicitam certificados, os implantam, renovam e evitam expô-los. Os navegadores mantêm armazenamentos de confiança e aplicam políticas. Tempo, DNS, alcance de rede e segurança de contas podem afetar o resultado.
Antes de a automação se tornar comum, muitas dessas tarefas eram manuais. Um administrador podia comprar um certificado, copiar arquivos entre sistemas, agendar um lembrete e repetir o processo um ano depois. O fluxo de trabalho era caro o suficiente para que sites pequenos às vezes não usassem criptografia de transporte. Também era propenso a erros. Um certificado expirado podia causar indisponibilidade. Uma chave privada podia ser colocada no host errado. Uma renovação podia ser bem-sucedida na autoridade e falhar na implantação.
Richard Barnes trabalhou com segurança de navegadores antes da era do Let’s Encrypt, inclusive como Firefox Security Lead. Essa experiência o colocou próximo do descompasso entre o design criptográfico e a segurança implementável. Um navegador pode suportar protocolos fortes e ainda se conectar a uma web cheia de sites sem certificados válidos porque a emissão e a manutenção são difíceis demais.
O problema não foi resolvido enfraquecendo a validação. Era preciso transformar o ciclo de vida do certificado em um protocolo que as máquinas pudessem executar. Um servidor precisava de uma maneira de criar uma conta em uma autoridade certificadora, demonstrar controle sobre um domínio, solicitar um certificado, recebê-lo e renová-lo antes do vencimento. A autoridade precisava de regras auditáveis e proteção contra abusos. Clientes e autoridades precisavam de uma linguagem comum, em vez de uma coleção de scripts específicos de fornecedores.
Esse histórico ajuda a explicar o portfólio posterior de Barnes. O ACME automatiza o ciclo de vida de certificados públicos. O HPKE empacota uma forma reutilizável de criptografia de destinatário. O MLS gerencia o estado criptográfico conforme a associação do grupo muda. O SFrame protege objetos de mídia enquanto a infraestrutura de conferência os encaminha. O Oblivious HTTP separa metadados de rede das solicitações de aplicação sob premissas definidas de não conluio. Os sistemas são diferentes, mas cada um transforma uma cerimônia de segurança frágil em um protocolo componível.
A automação não remove a confiança. Ela a realoca em contas, chaves, políticas, software e recuperação. A conquista é que essas dependências se tornam explícitas o suficiente para serem testadas e implementadas entre organizações. O trabalho de Barnes é melhor compreendido por essa lente operacional, e não como uma lista de siglas criptográficas.
Localização e comunicações de emergência fizeram da privacidade um requisito arquitetural
O histórico de padrões de Barnes antes do Let’s Encrypt incluiu trabalho em localização de rede, comunicações de emergência e tratamento de metadados sensíveis. É fácil tratar essas áreas como um prelúdio, mas elas estabeleceram um problema recorrente em seus designs de segurança posteriores: um sistema pode precisar de informações suficientes para executar uma função pública sem permitir que todos os participantes saibam tudo sobre o usuário.
Os serviços de emergência precisam de localização e roteamento confiáveis. Redes, dispositivos e aplicações podem ter, cada um, partes diferentes da resposta. Um objeto de localização pode poupar tempo quando uma pessoa precisa de ajuda, mas também pode revelar movimentação ou identidade se copiado ou retido sem controle. O protocolo deve especificar precisão, procedência e acesso, reconhecendo que as políticas variam entre jurisdições e operadores.
Esse tipo de trabalho força os engenheiros a distinguir conteúdo de metadados. Criptografar uma mensagem não oculta quem contatou quem, quando, de qual rede ou com qual dispositivo. Um serviço pode seguir perfeitamente o padrão de transporte enquanto constrói um registro comportamental detalhado. Os designs posteriores de OHTTP e medição de privacidade tornam essa distinção mais explícita ao separar papéis ou frações.
Também ensina cautela em relação aos endpoints. Um protocolo pode proteger informações em trânsito, mas o dispositivo de origem e a autoridade receptora precisam ver texto simples suficiente para agir. Se qualquer endpoint for comprometido, a criptografia de rede não pode restaurar o sigilo. Recuperação, autenticação e registro se tornam parte do sistema.
A trajetória de Barnes dos padrões de localização para a segurança de navegadores e protocolos de colaboração tem, portanto, mais continuidade do que uma lista de produtos sugere. O objeto protegido muda, mas a pergunta permanece: em qual parte confiar para qual afirmação? Um design seguro não é aquele que oculta todas as informações. É aquele que torna a divulgação necessária, limitada e auditável.
Essa abordagem ajuda a explicar por que seus protocolos posteriores são componíveis em vez de monolíticos. Um formato de localização, um ciclo de vida de certificado, uma primitiva de estabelecimento de chaves e um formato de proteção de mídia resolvem, cada um, um problema definido. As aplicações os combinam com políticas. A separação pode parecer incompleta para usuários que buscam uma única garantia, mas impede que um documento de padrão reivindique silenciosamente autoridade sobre identidade, lei e operação de produtos que não pode controlar.
ACME tornou a emissão de certificados uma máquina de estados gerenciada pelo cliente
O Automated Certificate Management Environment, publicado como RFC 8555, define interações entre um cliente e uma autoridade certificadora. Um cliente cria ou usa uma conta. Ele faz um pedido de identificadores, como nomes de domínio. A autoridade fornece autorizações e desafios. O cliente demonstra controle por meio de um método aceito. Após a validação, o cliente envia uma solicitação de assinatura de certificado e recupera o certificado emitido.
A sequência importa porque a emissão de certificado não é uma única solicitação. É um processo com estado, com falhas e novas tentativas. Um desafio de DNS pode exigir tempo para se propagar. Um desafio HTTP depende de roteamento e configuração do servidor. O cliente pode perder conectividade após a validação, mas antes da finalização. A autoridade precisa impedir repetição e vincular mensagens à conta e ao pedido corretos.
O ACME usa solicitações assinadas e nonces antirrepetição. O protocolo fornece aos clientes status e informações de erro legíveis por máquina. Ele apoia a automação sem exigir que a autoridade exponha seu processo privado de assinatura. O certificado final permanece parte da Web PKI mais ampla, sujeito a regras de armazenamento de confiança e políticas fora do ACME.
O efeito operacional foi grande porque transformou a renovação de um projeto anual em um serviço contínuo. Validades de certificado mais curtas se tornam práticas quando os clientes podem renovar automaticamente. Sistemas de infraestrutura como código podem solicitar credenciais durante a implantação. PKIs internas podem usar o mesmo padrão de ciclo de vida. Os operadores podem monitorar vencimento e falhas como saúde comum do sistema.
A automação também cria risco correlacionado. Um bug no cliente pode fazer a renovação falhar em toda a frota. Credenciais de conta podem autorizar muitos pedidos. Uma indisponibilidade de provedor de DNS pode bloquear a validação. Limites de taxa criados para evitar abusos podem frustrar a recuperação após reinstalação em massa. Um incidente na autoridade certificadora pode afetar clientes automatizados em escala. O protocolo fornece estados e mensagens; uma implantação resiliente exige testes e alternativas.
O ACME não decide se um domínio deve ser confiável para os usuários. Ele comprova uma forma definida de controle e obtém um certificado sob a política da autoridade. Um certificado válido não certifica que um site é honesto ou seguro. Ele vincula uma chave pública a nomes dentro de uma estrutura de confiança. Esse limite é central para uma explicação responsável.
A contribuição de Barnes como coautor se insere no processo da IETF. Os coautores redigiram e revisaram o texto. Os participantes do grupo de trabalho questionaram premissas. Revisores de segurança e o Internet Engineering Steering Group avaliaram o documento. Implementadores forneceram feedback. Nenhum autor poderia declarar o protocolo um padrão sozinho.
A renovação tornou a recuperação de falhas o verdadeiro teste da automação
Emitir o primeiro certificado chama atenção, mas a renovação determina se a automação se torna infraestrutura. Um servidor pode funcionar por anos. Seu certificado pode ser substituído muitas vezes. Chaves podem rotacionar, domínios podem mudar e métodos de validação podem ser alterados. O operador não deveria precisar repetir uma cerimônia manual a cada ciclo.
Um cliente ACME normalmente inicia a renovação antes do vencimento, deixando tempo para novas tentativas. Ele deve armazenar credenciais de conta com segurança, escolher um desafio apropriado e implantar o novo certificado no serviço correto. Em um sistema com balanceamento de carga, o certificado pode precisar chegar a muitos nós. Um pedido bem-sucedido que permanece em um único host de gerenciamento não evita uma indisponibilidade.
Os caminhos de recuperação precisam de design deliberado. Se uma credencial de API de DNS expira, a organização pode usar outro desafio? Se uma chave de conta é perdida, como novos pedidos são autorizados? Se uma autoridade certificadora está indisponível, os clientes podem alternar para outro emissor sem mudar a arquitetura da aplicação? Se os limites de taxa são atingidos durante uma reconstrução de frota, quem pode coordenar uma exceção? Essas perguntas ficam fora do fluxo ideal do protocolo, mas determinam a resiliência operacional.
Validades de certificado mais curtas melhoram a segurança ao limitar a exposição e incentivar a automação, mas reduzem o tempo disponível para perceber uma renovação quebrada. O monitoramento deve acompanhar o próximo vencimento, o último pedido bem-sucedido, a falha de validação e o estado da implantação. Um alarme que dispara apenas quando o certificado já expirou é evidência de que o ciclo de vida continua manual na prática.
A portabilidade do ACME pode reduzir a dependência de uma única autoridade certificadora se clientes, configurações de conta e política de confiança forem projetados adequadamente. Muitas implantações ainda se vinculam a uma plataforma gerenciada cujo uso interno do ACME é invisível. O protocolo pode ser aberto enquanto o operador não tem um caminho prático de migração.
Essa perspectiva de ciclo de vida explica por que o ACME foi mais importante do que um certificado mais barato. Ele mudou o modelo operacional de aquisição periódica para gerenciamento contínuo por máquina. A mesma mudança aparece em protocolos posteriores de Barnes: chaves de grupo são atualizadas quando a associação muda, chaves de mídia acompanham sessões e sistemas de privacidade rotacionam estado criptográfico. A segurança se torna um serviço que precisa sobreviver à renovação, não um artefato instalado uma única vez.
A IETF transformou a solução de um serviço em infraestrutura compartilhada
Uma implementação pode avançar rapidamente porque uma equipe controla seu código. Um padrão de internet tem um objetivo diferente: várias organizações independentes devem poder implementar o mecanismo e interoperar sem pedir permissão a um único fornecedor. Isso exige precisão, revisão pública e disposição para reduzir ambições.
Barnes ocupou várias posições de liderança na IETF, incluindo cargos de diretor de área e presidente de grupo de trabalho, e atualmente atua como revisor do Security Directorate. Essas funções são influentes, mas distribuídas. Um diretor de área pode patrocinar documentos, identificar questões não resolvidas e participar das decisões do IESG. Um presidente gerencia processo e consenso. Um revisor de diretoria examina propriedades de segurança. Grupos de trabalho, outros revisores, implementadores e apelações restringem cada função.
Esse modelo de governança resiste à ideia de design unilateral de protocolos. Uma RFC bem-sucedida é um artefato técnico negociado. Os autores podem originar uma ideia e defender escolhas, mas precisam responder a revisões e evidências de implementação. Alguns rascunhos expiram. Alguns são substituídos. Alguns são publicados e têm pouca adoção. O status de RFC não é uma ordem para o mercado.
O processo da IETF também torna as compensações visíveis. O ACME precisava definir um ciclo de vida geral sem especificar todas as regras de negócio das autoridades certificadoras. O MLS precisava de um modelo criptográfico de grupo sem se tornar um aplicativo de mensagens completo. O SFrame precisava proteger mídia e, ao mesmo tempo, permitir que a infraestrutura encaminhasse quadros. Um padrão se torna útil, em parte, por se recusar a assumir problemas adjacentes.
A carreira de Barnes demonstra a vantagem de transitar entre ambientes de padrões e de produtos. O escritório do CTO de Colaboração da Cisco expõe restrições das comunicações empresariais. O trabalho com navegadores e com o Let’s Encrypt expôs realidades de infraestrutura pública. O trabalho de padrões exige que essas experiências sejam abstraídas sem transformar a arquitetura de um produto em regra universal.
O processo pode ser lento e difícil para os recém-chegados. O apoio do empregador dá a alguns participantes mais tempo e influência. O consenso pode preservar a complexidade ou atrasar mecanismos urgentemente necessários. Ainda assim, o registro aberto e a exigência de implementação independente oferecem um controle que o desenvolvimento de protocolos proprietários não tem.
Para Barnes, a liderança é melhor medida pela participação repetida nesse sistema de aceitação. Ele ajudou a levar vários mecanismos de segurança do código ou da pesquisa a especificações revisadas. A autoridade permanece institucional, não pessoal.
A automação de certificados mudou a economia da criptografia
O custo de um certificado nunca foi apenas a taxa cobrada pelo emissor. As organizações gastavam tempo gerando solicitações, comprovando controle, movendo chaves, instalando arquivos e se recuperando de vencimentos. O peso caía especialmente sobre sites pequenos e sobre grandes frotas, em que um único host esquecido poderia causar um incidente. O Let’s Encrypt removeu o preço de compra de seus certificados, enquanto o ACME tratou do modelo de trabalho entre os emissores.
Quando o ciclo de vida se tornou programável, a criptografia pôde ser o padrão em serviços que não justificariam um processo manual. Ambientes de desenvolvimento, infraestrutura de curta duração e sistemas internos podiam obter certificados como parte da implantação. Os operadores podiam usar validades mais curtas porque a renovação deveria ocorrer automaticamente. A melhoria de segurança veio tanto da economia e do fluxo de trabalho quanto da criptografia.
A economia não foi o desaparecimento do trabalho. As operações das autoridades certificadoras, a manutenção de clientes, as APIs de DNS, o monitoramento e a resposta a incidentes ainda custam dinheiro. O trabalho se deslocou para software e serviços compartilhados. Uma organização sem fins lucrativos como a ISRG poderia financiar a infraestrutura pública por meio de doações, patrocínio e apoio relacionado, em vez de cobrar de cada site por uma transação manual. Autoridades comerciais poderiam oferecer automação como parte de PKI gerenciada.
Essa mudança criou uma dependência comum de infraestrutura. Um cliente ACME ou uma autoridade certificadora popular pode afetar muitas organizações. As plataformas de nuvem podem ocultar o gerenciamento de certificados atrás de uma interface de serviço, reduzindo esforço e visibilidade do operador ao mesmo tempo. O protocolo dá aos clientes um caminho teórico para outra implementação, mas a migração prática depende da configuração, da conta e da arquitetura de implantação.
A lição econômica se estende ao trabalho posterior de Barnes. Um padrão de segurança de grupo pode reduzir o custo de construir criptografia de ponta a ponta. Uma implementação reutilizável de HPKE pode evitar que cada produto contrate uma equipe para projetar uma construção sob medida. O SFrame pode permitir que sistemas de conferência preservem sua infraestrutura de encaminhamento em vez de reconstruir o serviço em torno de servidores de mídia totalmente confiáveis. Padrões compartilhados concentram a revisão e diluem os custos de engenharia.
O risco é a manutenção comum subfinanciada. Quando um protocolo ou biblioteca se torna rotina, os compradores podem considerá-lo encanamento gratuito. Revisão de segurança, infraestrutura de testes e participação em padrões continuam sendo trabalho especializado. Empregadores e organizações sem fins lucrativos decidem se vão apoiá-lo. A carreira de Barnes depende de instituições dispostas a financiar um trabalho cujo valor aparece em todo um ecossistema, e não na linha de receita de um único produto.
HPKE empacota criptografia de destinatário sem se tornar um protocolo de aplicação
O Hybrid Public Key Encryption, publicado como RFC 9180, oferece uma maneira padrão de combinar estabelecimento de chaves e criptografia autenticada simétrica. Um remetente usa a chave pública do destinatário e um conjunto de cifras acordado para estabelecer um segredo compartilhado e, em seguida, criptografa os dados com eficiência. A construção empacota escolhas criptográficas e vinculação de contexto para que as aplicações não precisem inventar um novo esquema híbrido a cada uso.
A palavra “híbrido” nesse contexto se refere à combinação de operações de chave pública e simétricas, não necessariamente à hibridização pós-quântica, embora trabalhos posteriores possam combinar mecanismos clássicos e pós-quânticos de encapsulamento de chaves. A chave privada do destinatário continua crítica. A aplicação ainda precisa de uma chave pública autêntica e de uma política para rotação, comprometimento e identidade.
O HPKE é valioso porque muitos protocolos de privacidade e mensagens precisam da mesma primitiva. O Oblivious HTTP pode criptografar uma solicitação de aplicação para um gateway enquanto um retransmissor vê o endereço do cliente. Sistemas de mensagens podem criptografar para destinatários ou componentes de grupo. Em vez de definir formatos de wire e derivação de chaves sob medida repetidamente, os protocolos podem fazer referência a um bloco de construção revisado.
A composição reduz a duplicação, mas não torna o uso indevido impossível. As aplicações precisam selecionar modos e conjuntos de cifras corretamente, vincular o contexto pretendido e evitar a reutilização de nonces ou chaves. Metadados como horário e tamanho da mensagem permanecem fora do conteúdo criptografado. O comprometimento de um endpoint expõe o texto simples. As implementações precisam de resistência a canais laterais e aleatoriedade segura.
A transição pós-quântica aumenta o valor e a complexidade dessa abstração. Um protocolo pode definir novas combinações de KEM sem reescrever todas as camadas de aplicação, mas chaves maiores, comportamentos de falha diferentes e implementações mais recentes criam risco operacional. Rascunhos não devem ser apresentados como implantação concluída.
Barnes foi coautor do HPKE com outros projetistas de protocolos criptográficos. A importância da RFC pertence a esse trabalho coletivo e aos implementadores que a adotaram. Seu portfólio se torna coerente porque o HPKE serve como tecido conjuntivo entre sistemas posteriores de privacidade e colaboração.
MLS precisa preservar um único histórico de grupo conforme a associação muda
Uma sessão criptografada entre duas partes tem um modelo de associação relativamente simples. Um chat em grupo ou uma conferência pode conter muitos participantes que entram e saem ao longo do tempo. O sistema precisa atualizar chaves com eficiência, impedir que um membro removido leia mensagens futuras e limitar o efeito de um estado anterior comprometido. Enviar um novo segredo individualmente a cada participante a cada mudança se torna caro em escala.
O Messaging Layer Security, publicado como RFC 9420, define um protocolo de estado de grupo construído em torno de uma árvore de relações criptográficas. Os membros mantêm uma visão compartilhada do grupo e avançam por épocas. Uma proposta pode adicionar, remover ou atualizar um membro. Um commit aplica as mudanças e deriva novos segredos. As mensagens são protegidas sob a época atual. A estrutura em árvore permite atualizações sem trabalho par a par em todo o grupo a cada vez.
O protocolo busca sigilo futuro e segurança pós-comprometimento sob premissas definidas. O sigilo futuro limita o que um comprometimento posterior de chave revela sobre mensagens anteriores. Mecanismos pós-comprometimento permitem que um grupo recupere a segurança depois que um membro atualiza material de chave novo, desde que o adversário não controle mais o endpoint relevante.
O MLS não é um serviço de mensagens completo. Ele não determina identidade de usuário, recuperação de conta, política de spam, moderação, armazenamento de mensagens ou imparcialidade na entrega. Um serviço pode reter ou reordenar mensagens. Um endpoint comprometido pode ler texto simples. A aplicação precisa conectar credenciais criptográficas a pessoas ou dispositivos e gerenciar backups. Esses limites são escolhas de design, não notas de rodapé ausentes.
A interoperabilidade também exige mais do que concordância com a RFC. As implementações precisam de conjuntos de cifras, extensões e formatos de credenciais compatíveis. Os produtos podem perfilar o padrão de maneiras diferentes. Trabalhos de federação, como o MIMI, buscam tratar de questões adjacentes entre serviços, mas os rascunhos atuais podem mudar.
O papel de Barnes no MLS é substancial e coletivo. Ele é um dos vários autores e contribuidores. O protocolo surgiu por meio de um grupo de trabalho e de uma comunidade de implementação. Descrevê-lo como o único criador contradiria o próprio modelo de governança que tornou o padrão confiável.
O valor estratégico está em separar a criptografia de grupo da aplicação de um único fornecedor. Se várias plataformas puderem implementar o mesmo núcleo de segurança, as organizações ganham um caminho para grupos seguros interoperáveis. Se esse caminho será amplamente implantado depende de identidade de produto, experiência do usuário e incentivos comerciais fora do protocolo.
A estrutura em árvore do MLS resolve apenas parte do problema de segurança de grupo. Os participantes também precisam de uma visão consistente de quais mudanças de associação foram confirmadas e qual época protege uma mensagem. As redes atrasam e reordenam o tráfego. Dispositivos ficam offline. Um usuário pode ter vários dispositivos. O serviço pode reter uma proposta ou entregar commits de forma desigual.
O MLS representa mudanças explicitamente. As propostas descrevem adições, remoções ou atualizações. Um commit aplica um conjunto de propostas e move o grupo para uma nova época com novos segredos. Os membros precisam do estado anterior e do contexto de grupo autenticado para processar a transição. Se um dispositivo perde história demais, pode precisar de uma transferência de estado ou de um procedimento de reentrada definido pela aplicação.
Os objetivos de segurança do protocolo dependem dessas transições. Remover um membro deve impedir o acesso a épocas futuras. Atualizar um membro comprometido com material de chave novo só pode restaurar a segurança depois que o adversário perder o acesso ao endpoint e a atualização for aceita. O sigilo futuro protege segredos anteriores sob premissas de comprometimento definidas; ele não apaga texto simples já armazenado em dispositivos ou servidores.
A concorrência cria casos difíceis. Dois membros podem propor mudanças ao mesmo tempo. O serviço que entrega mensagens pode escolher uma ordem. O grupo precisa de regras que produzam um único estado aceito, em vez de bifurcações permanentes. Uma implementação pode estar criptograficamente correta e ainda criar uma experiência ruim se os dispositivos saírem de sincronia repetidamente.
A identidade permanece fora da árvore. Uma credencial vincula um membro criptográfico a uma identidade de aplicação sob alguma autoridade. O protocolo não decide se essa autoridade verificou corretamente uma pessoa, organização ou dispositivo. Um serviço malicioso pode adicionar uma identidade que a política aceita. Moderação e recuperação de conta são sistemas separados.
Essa separação é uma força porque diferentes aplicações podem usar o MLS. É também por isso que um selo “MLS secured” conta apenas parte da história. Os compradores precisam examinar emissão de credenciais, gerenciamento de dispositivos, backups, comportamento de entrega e fortalecimento de endpoints. O protocolo fornece um motor rigoroso de estado de grupo; o produto fornece o significado social e operacional.
A coautoria de Barnes o coloca no design desse motor. Seu histórico de implantação pertence ao grupo de trabalho mais amplo, aos implementadores e aos serviços que o integram.
SFrame protege a mídia enquanto a infraestrutura de conferência ainda a roteia
A conferência em tempo real apresenta um problema diferente das mensagens em grupo. Os fluxos de mídia são grandes, contínuos e muitas vezes tratados por unidades de encaminhamento seletivo que escolhem quais fluxos de participantes enviar aos outros. A criptografia de transporte tradicional pode proteger o tráfego entre um cliente e o serviço de encaminhamento e, ao mesmo tempo, permitir que o serviço descriptografe a mídia. A confidencialidade de ponta a ponta exige proteção que sobreviva a esse salto intermediário.
O SFrame, publicado como RFC 9605, criptografa quadros de mídia individuais acima da camada de transporte. Uma unidade de encaminhamento pode inspecionar as informações necessárias para rotear ou adaptar fluxos sem possuir as chaves de conteúdo. Os participantes que possuem as chaves apropriadas podem descriptografar a mídia. O design separa a proteção do objeto de mídia do transporte de rede usado para carregá-lo.
A distribuição de chaves é uma função adjacente. O MLS pode ajudar um grupo de conferência em mudança a derivar segredos compartilhados, mas os produtos podem usar outros mecanismos. As decisões de identidade e associação permanecem com a aplicação. Um serviço de conferência ainda conhece os participantes e os metadados de conexão em muitas implantações. Horários, tamanho dos pacotes e padrões de tráfego podem permanecer visíveis. A criptografia de conteúdo de ponta a ponta não é anonimato.
O design também restringe o processamento de mídia. Um serviço que não pode descriptografar quadros pode não conseguir executar algumas transformações no servidor, gravação ou funções de moderação. Os produtos precisam decidir quais operações ocorrem nos endpoints e como os usuários entendem o modo de segurança. Recuperação e uso em vários dispositivos acrescentam complexidade.
O valor do SFrame está na clareza arquitetural. Ele permite que um sistema de conferência mantenha encaminhamento escalável e, ao mesmo tempo, reduza a quantidade de infraestrutura que recebe texto simples. O resultado ainda depende da segurança dos endpoints, das chaves de grupo e da implementação correta. A coautoria de Barnes, mais uma vez, se insere em uma comunidade e um ecossistema de produtos maiores.
A progressão do MLS para o SFrame mostra por que a expressão “protocolo de mensagens seguro” é uma descrição inadequada. Estado de grupo e objetos de mídia são camadas diferentes. Os padrões se tornam componíveis quando declaram qual camada protegem e quais riscos permanecem visíveis.
Oblivious HTTP separa quem vê o cliente de quem vê a solicitação
A criptografia de conteúdo oculta uma solicitação dos observadores da rede, mas não necessariamente do serviço que a recebe. O serviço muitas vezes pode ver o endereço de rede do cliente e o conteúdo da aplicação. O Oblivious HTTP divide essas visões entre um retransmissor e um gateway. O retransmissor vê a conexão do cliente, mas transporta uma solicitação criptografada. O gateway pode descriptografar e encaminhar a solicitação da aplicação, mas não deve ver o endereço original do cliente.
A propriedade de privacidade depende de o retransmissor e o gateway não entrarem em conluio. A criptografia impõe a separação do conteúdo em trânsito; a independência institucional impõe a separação do conhecimento. Correlação de horários, tamanho do tráfego e contas de aplicação ainda podem identificar usuários. O mecanismo não é anonimato universal.
Esse design tem usos práticos em telemetria, consultas e acesso a serviços sensíveis à privacidade. Ele também introduz mais infraestrutura e modos de falha. Os retransmissores precisam de capacidade e controles contra abuso. Os gateways precisam de gerenciamento de chaves. As aplicações precisam de uma maneira de lidar com novas tentativas e erros sem vazar informações vinculáveis. Os operadores devem explicar quais organizações ocupam cada função.
O trabalho de Barnes nessa área conecta o HPKE à arquitetura de rede. A primitiva de criptografia protege a solicitação. O arranjo de retransmissão muda a exposição de metadados. Nenhum dos dois sozinho alcança a propriedade de privacidade pretendida. O sistema só é seguro quando as premissas técnicas e organizacionais estão alinhadas.
A lição é aplicável além do OHTTP. A privacidade muitas vezes falha porque um design protege cargas úteis enquanto ignora metadados ou concentra funções supostamente separadas em uma única empresa. Padrões abertos podem especificar funções e formatos de wire, mas a implantação determina se a separação é significativa.
A medição com preservação de privacidade ainda deixa metadados e poder institucional
Serviços operacionais querem dados sobre desempenho, segurança ou uso de produtos. Coletar cada evento individual em texto simples cria risco de privacidade e de violação. Sistemas de agregação distribuída, como VDAF e trabalhos relacionados a DAP, buscam permitir que vários agregadores validem contribuições e produzam totais sem que nenhuma parte veja cada medição bruta sob o modelo de ameaça pretendido.
Um cliente codifica uma medição. As frações vão para agregadores separados. A verificação criptográfica confere se as entradas estão bem formadas e dentro dos limites permitidos. Os agregadores combinam os resultados para produzir um agregado. A propriedade de privacidade depende de limites ao conluio e do design das consultas.
A saída agregada ainda pode revelar pessoas quando os grupos são pequenos ou as consultas são repetidas estrategicamente. A privacidade diferencial é um mecanismo separado que pode ser necessário para limitar inferências. Metadados sobre horários e participação podem permanecer. Clientes maliciosos podem tentar envenenar resultados. As implementações precisam gerenciar chaves, épocas e disponibilidade.
O trabalho atual de Barnes em rascunhos sobre medição com preservação de privacidade mostra uma continuação da mesma abordagem: decompor a confiança para que um serviço não precise deter todas as informações. O trabalho permanece parcialmente em forma de rascunho, e Internet-Drafts ativos não devem ser descritos como padrões finais. Sua presença demonstra direção atual, não adoção garantida.
A mudança de certificados para telemetria agregada pode parecer ampla, mas a pergunta arquitetural é consistente. Qual parte precisa de qual informação para executar seu trabalho, e o protocolo pode impedi-la de aprender mais? A resposta sempre inclui premissas sobre implementação e independência institucional.
HPKE, MLS, SFrame e Oblivious HTTP tratam de diferentes pontos de exposição. Nenhum deles torna a comunicação invisível. Os servidores ainda podem ver identidade de conta, horário das mensagens, associação de grupo, destino ou volume de tráfego. Os retransmissores podem separar algumas visões sem eliminá-las.
Isso importa porque metadados podem ser operacionalmente necessários e pessoalmente reveladores. Um serviço de conferência precisa rotear mídia e gerenciar associação. Um sistema de solicitações com preservação de privacidade precisa de controles contra abuso. A pergunta de design é qual intermediário aprende qual fato e se dois intermediários podem combinar suas visões.
O trabalho de protocolos de Barnes é mais forte quando a separação é explícita. O SFrame pode manter o conteúdo de mídia protegido de um serviço de encaminhamento e, ao mesmo tempo, permitir que esse serviço comute pacotes. O OHTTP pode impedir que uma parte veja tanto o endereço do cliente quanto o conteúdo da solicitação sob uma premissa de não conluio. O MLS protege mensagens de grupo e não esconde de todos os sistemas ao redor que um grupo existe.
Um produto deve descrever o limite de metadados com a mesma precisão do algoritmo de criptografia. “Criptografado de ponta a ponta” é uma afirmação sobre conteúdo, não um modelo completo de privacidade.
A migração pós-quântica testa a modularidade prometida pelos protocolos
Algoritmos de chave pública incorporados em protocolos podem permanecer implantados por mais tempo do que seus projetistas esperam. A transição pós-quântica exige que os sistemas introduzam novos esquemas de estabelecimento de chaves e de assinatura sem quebrar a comunicação com pares mais antigos nem confiar cegamente em implementações imaturas. O trabalho ativo de Barnes em HPKE pós-quântico, conjuntos de cifras do MLS e rascunhos relacionados se insere nessa fase de migração.
Uma abordagem híbrida pode combinar segredos clássicos e pós-quânticos, de modo que um atacante precise quebrar ambos para recuperar a sessão sob a construção pretendida. O método reduz a dependência da segurança ainda não testada de um novo algoritmo e, ao mesmo tempo, preserva a proteção contra um futuro ataque quântico se o componente pós-quântico permanecer sólido. Ele aumenta o tamanho das mensagens, a computação e a complexidade de implementação.
A modularidade do protocolo ajuda porque o HPKE já separa escolhas de KEM, derivação de chaves e criptografia autenticada. O MLS pode negociar conjuntos de cifras. As aplicações não precisam redesenhar todos os formatos de mensagem do zero. A mesma flexibilidade cria questões de downgrade e interoperabilidade. Os pares precisam concordar com as combinações, rejeitar alternativas fracas e gerenciar credenciais com tamanhos e validades diferentes.
O status de rascunho é crucial. Um Internet-Draft ativo pode conter engenharia séria e múltiplas implementações, mas ainda está sujeito a mudanças. Produtos que implantam cedo podem carregar dívida de compatibilidade. Produtos que esperam podem enfrentar uma migração comprimida mais tarde. Líderes de padrões precisam de vetores de teste, revisão criptográfica e orientação de transição, não apenas de novos identificadores de algoritmos.
Hardware e endpoints restritos acrescentam outro limite. Chaves e assinaturas maiores afetam largura de banda e armazenamento. Um sistema de conferência com muitos membros no grupo amplifica a sobrecarga. Uma autoridade certificadora ou um ecossistema de confiança de navegadores pode migrar em um cronograma diferente do de um serviço de mensagens. “Pronto para o pós-quântico” só é útil quando ligado à função exata e ao comportamento negociado.
O portfólio atual de Barnes torna a migração visível em várias camadas. O HPKE empacota o estabelecimento de chaves. O MLS gerencia o estado do grupo. O ACME e os sistemas de certificados podem transportar novas chaves públicas ou assinaturas. Os padrões podem coordenar a mudança, mas nenhum autor controla o cronograma de implementação de todos os fornecedores. A transição testará se a componibilidade reduz a disrupção ou multiplica os perfis.
Vários protocolos associados a Barnes dependem de mecanismos de chave pública cujas premissas de longo prazo estão sendo revisitadas. A pergunta imediata não é se toda implantação atual se tornou insegura de repente. É como os sistemas podem introduzir algoritmos pós-quânticos sem quebrar interoperabilidade, desempenho ou as provas de segurança que justificam a composição.
Abordagens híbridas combinam mecanismos estabelecidos e pós-quânticos para que um atacante precise derrotar ambos. Elas podem reduzir o risco de transição, mas aumentam mensagens, código e matrizes de teste. Os conjuntos do HPKE devem especificar como chaves e textos cifrados são codificados. Os grupos de MLS devem negociar capacidades entre membros que podem atualizar em momentos diferentes. Aplicações de mídia e mensagens devem considerar dispositivos móveis, redes restritas e anos de diversidade de software.
O processo de padrões também deve distinguir um rascunho de uma garantia operacional. O trabalho ativo de Barnes em HPKE pós-quântico e mecanismos relacionados de mensagens em grupo mostra a direção do percurso. Até que os documentos sejam finais e existam implementações interoperáveis, eles são propostas em revisão. Mesmo um padrão publicado não mostra que os produtos migraram com segurança seus sistemas de identidade, armazenamento e backup.
A transição reforça o valor de protocolos pequenos. Uma primitiva componível pode ser substituída ou estendida com mais facilidade do que um design proprietário monolítico, desde que suas interfaces e premissas tenham sido explícitas. Ela também revela o custo da composição: cada camada dependente precisa entender a mudança. O teste da abordagem de Barnes não é simplesmente se novos algoritmos entram em uma RFC. É se as aplicações podem mudar a fundação criptográfica sem perder a automação e a interoperabilidade que tornaram os padrões originais úteis.
Interoperabilidade é onde especificações abertas encontram premissas incompatíveis
Uma RFC define comportamento, mas os implementadores descobrem se duas leituras do texto produzem as mesmas mensagens e o mesmo estado. Bibliotecas de código aberto e suítes de testes tornam essas diferenças mais fáceis de expor. O Boulder fez isso pelo ACME. MLS, HPKE e SFrame dependem igualmente de múltiplas implementações, vetores e eventos de interoperabilidade.
Uma troca bem-sucedida comprova um caso definido, não compatibilidade universal. As implementações podem aceitar conjuntos de cifras ou extensões diferentes. O tratamento de erros e a recuperação podem divergir. Uma biblioteca pode rejeitar uma entrada que outra aceita. Os produtos podem envolver um núcleo padrão em APIs proprietárias de identidade ou controle que impedem a substituição.
O código de referência é valioso porque reduz o custo da experimentação e dá aos revisores uma interpretação executável. Ele pode se tornar autoridade de fato mesmo quando o padrão permite alternativas. A concentração de mantenedores e a resposta de segurança, portanto, importam. Um bug em uma biblioteca amplamente reutilizada pode se propagar entre fornecedores que acreditavam ter produtos independentes.
Os testes de conformidade devem incluir casos negativos e transições de estado, não apenas um handshake bem-sucedido. Clientes ACME precisam de comportamento para nonce inválido e desafio reprovado. Implementações de MLS precisam de commits fora de ordem, remoção e reentrada. O SFrame precisa de trocas de chave e quadros malformados. O HPKE precisa de incompatibilidade de contexto e de conjunto de cifras. Esses testes revelam se o protocolo operacional é tão portátil quanto o formato de wire.
Os fornecedores podem resistir a publicar resultados completos de testes ou a arquitetura do produto. A IETF não pode forçar divulgação. As equipes de aquisição ainda podem exigir versões aceitas, evidências de interoperabilidade e um processo de vulnerabilidades. A participação em padrões deve gerar perguntas para os produtos, não imunidade a elas.
A circulação de Barnes entre código, especificações e ambientes de produto dá peso prático ao seu trabalho. A lição central do histórico é que a confiança só se torna rotina depois que a mesma ideia sobrevive a várias implementações independentes e a suas falhas.
Um protocolo pode ser criptograficamente sólido e ainda assim não mudar a prática. Os implementadores precisam concordar com a mesma interpretação, os administradores precisam conseguir implantá-lo e os sistemas antigos precisam continuar operando durante a migração. A carreira de Barnes em padrões é notável porque se situa repetidamente nesse limite.
O ACME teve sucesso em parte porque o problema operacional era visível e repetitivo. A emissão e a renovação de certificados impunham trabalho a quase todo serviço público. O protocolo oferecia uma troca restrita que autoridades certificadoras, clientes e servidores web podiam implementar de forma independente. Mesmo assim, a implantação dependia de métodos de desafio, recuperação de conta, limites de taxa, provedores de DNS e automação confiável. O padrão reduziu o atrito; não removeu o ecossistema de certificados.
O MLS enfrenta um problema de migração diferente. Mensagens seguras em grupo envolvem estado da aplicação, mudanças de associação, sistemas de identidade e experiência do usuário. Duas implementações podem seguir o mesmo protocolo criptográfico e, ainda assim, apresentar expectativas incompatíveis sobre dispositivos, histórico e recuperação. A interoperabilidade exige vetores de teste, bibliotecas compartilhadas, negociação cuidadosa de versões e produtos dispostos a expor comportamento compatível. A RFC é uma fundação, não um serviço global de chat em grupo.
SFrame e HPKE têm limites semelhantes. Um sistema de conferência pode aceitar SFrame e, ao mesmo tempo, usar um serviço proprietário de distribuição de chaves. Uma aplicação pode usar HPKE corretamente dentro de um design maior que autentica mal os destinatários. Os autores de padrões podem especificar entradas, saídas e propriedades de segurança. As equipes de produto precisam preservar essas propriedades em armazenamento, identidade, interface do usuário e resposta a incidentes.
O processo da IETF é lento, em parte porque esses casos extremos são onde a segurança falha. A revisão do grupo de trabalho, os comentários da diretoria de segurança, os relatórios de implementação e os eventos de interoperabilidade forçam as premissas a sair do fechado. O atraso pode frustrar fornecedores que precisam de um recurso. O consenso prematuro pode congelar um erro na infraestrutura implantada. A circulação de Barnes entre Mozilla, Cisco, ISRG e IETF lhe dá uma visão das duas pressões: a necessidade de lançar e o custo de uma primitiva de confiança que não pode ser consertada silenciosamente.
A autoria, portanto, não deve ser confundida com comando. Um editor ou coautor de uma RFC pode enquadrar escolhas e resolver texto. Um grupo de trabalho, revisores e o Internet Engineering Steering Group decidem se o documento avança. Implementadores independentes determinam se ele se torna real. Operadores decidem se é confiável o suficiente para ser mantido. A autoridade do padrão é distribuída entre essas etapas.
Deprecação é o trabalho de segurança que começa depois do sucesso
Um protocolo se torna infraestrutura quando implementações antigas continuam em uso muito depois de autores e equipes de produto terem seguido em frente. Algoritmos enfraquecem, certificados mudam, formatos de wire ganham extensões e atalhos operacionais se tornam dependências. Remover uma opção insegura pode ser mais difícil do que adicionar uma segura.
O portfólio de padrões de Barnes torna esse ciclo de vida visível. Clientes ACME e autoridades certificadoras precisam negociar comportamentos em evolução de desafios e contas. Os conjuntos do HPKE precisam de registros claros e regras de transição. Grupos de MLS podem conter dispositivos que atualizam em momentos diferentes. Um sistema de mídia não pode pressupor que todos os participantes aceitem um novo modo do SFrame no mesmo dia.
A deprecação exige evidências sobre o uso real. Remover um algoritmo rápido demais pode deixar dispositivos e serviços sem suporte. Deixá-lo indefinidamente dá aos atacantes um alvo de downgrade. Os padrões podem definir linguagem de “não deve” e “não deveria”; implementadores e operadores decidem quando as palavras se tornam realidade aplicada.
A recuperação complica a escolha. Um usuário com um dispositivo antigo pode precisar de acesso temporário para migrar credenciais. Um sistema de comunicações de emergência pode preferir compatibilidade degradada à perda total do serviço. A exceção precisa de escopo e de uma data de término, ou se torna o caminho permanente.
Protocolos abertos melhoram o processo porque vários implementadores podem testar a migração e questionar o cronograma preferido de um fornecedor. Eles não criam uma autoridade central capaz de remover todas as implantações inseguras. O trabalho é distribuído entre registros, bibliotecas, produtos, administradores e usuários.
Os perfis de segurança devem, portanto, ser tratados como contratos operacionais vivos. As equipes precisam de inventários de algoritmos e versões de protocolo, testes de interoperabilidade e um plano de reversão quando uma mudança supostamente compatível falha. A qualidade de longo prazo de um padrão é medida, em parte, pela segurança com que seu ecossistema consegue parar de fazer o que a versão original permitia.
Essa é uma parte discreta da abordagem componível de Barnes. Protocolos pequenos podem evoluir em interfaces definidas. A vantagem só se concretiza quando o ecossistema está disposto a gerenciar a interface antiga com o mesmo cuidado da nova.
Títulos, atuação em conselhos e autoria conferem diferentes tipos de influência
Barnes trabalha atualmente como Distinguished Engineer no escritório do CTO de Colaboração da Cisco. Essa função conecta o trabalho de padrões com comunicações em tempo real, segurança empresarial e arquitetura de produto. As evidências públicas não fornecem um mapa completo de quais produtos da Cisco implementam cada RFC ou rascunho, e o registro público não sustenta tal inferência.
Ambientes de produto impõem restrições que as discussões de padrões podem subestimar. Empresas precisam de integração de identidade, conformidade, gravação, recuperação de chaves, migração e suporte. Os endpoints variam em desempenho. Conferências incluem participantes legados. Recursos de segurança precisam interagir com a experiência do usuário. Um protocolo sólido isoladamente pode falhar comercialmente se não puder ser implantado de forma incremental.
A conexão com o produto pode melhorar os padrões porque os implementadores identificam ambiguidade e custo. Também pode gerar preocupações sobre influência de fornecedores. O processo aberto da IETF e as implementações independentes são controles importantes. Um autor empregado por uma empresa não deve ser tratado, por padrão, como alguém que insere requisitos privados de produto na internet, nem os interesses do empregador devem ser ignorados.
A influência de Barnes é mais clara quando os dois ambientes permanecem separados. A Cisco fornece emprego e contexto de produto. A IETF governa padrões por consenso. Let’s Encrypt e ISRG operam infraestrutura de certificados sem fins lucrativos. Projetos de código aberto mantêm código. Nenhuma dessas instituições lhe dá autoridade sobre as outras.
Barnes atuou no conselho da ISRG de 2017 até pelo menos 2025, de acordo com material da organização. Ele não está presente na página atual do conselho no corte de agosto de 2026. Nenhum anúncio público de saída ou motivo foi identificado. A descrição atual responsável é ex-diretor ou diretor recente, não membro atual do conselho.
A distinção é pequena em termos biográficos e importante em termos de evidência. Funções em padrões e em organizações sem fins lucrativos mudam. Um perfil antigo pode permanecer historicamente preciso e, ao mesmo tempo, ser enganoso no presente. As páginas institucionais atuais devem ter mais peso para a autoridade atual.
A mesma regra se aplica às posições na IETF. Barnes atuou como diretor de área e presidente de grupo de trabalho. Sua função atual no Datatracker é de revisor do Security Directorate. A liderança passada demonstra experiência; ela não confere direitos contínuos de decisão.
A transição não diminui seu papel na história do Let’s Encrypt. A primeira implementação do Boulder e anos de atuação no conselho continuam relevantes. Ela apenas impede que a autoridade histórica seja convertida em uma reivindicação atual de governança.
Perfis de pessoas na infraestrutura muitas vezes falham nesse limite porque as funções se acumulam nas biografias. O leitor vê fundador, diretor, autor e engenheiro e supõe uma esfera contínua de controle. A carreira de Barnes, em vez disso, atravessa várias instituições com controles separados. A precisão exige datar cada título e identificar o que ele permitia fazer.
A biografia de Barnes contém funções que soam semelhantes para o leitor comum e operam de maneiras muito diferentes. Um Distinguished Engineer de empresa pode moldar a arquitetura dentro de um empregador. Um autor da IETF propõe texto e responde ao consenso. Um diretor de área participa da gestão e revisão de padrões. Um diretor de organização sem fins lucrativos carrega deveres de governança de uma organização. Escrever uma base de código inicial estabelece autoria técnica sem conceder controle permanente.
Tratar essas funções como uma autoridade contínua descreveria mal as instituições. A Cisco pode atribuir responsabilidades de produto a Barnes, mas não pode ordenar à IETF que publique um padrão. A IETF pode definir uma RFC, mas não pode obrigar a Cisco ou outro fornecedor a implantá-la. O conselho da ISRG podia governar a organização sem fins lucrativos, mas não aprovava pessoalmente cada pedido de certificado ou correção do Boulder. Os mantenedores atuais podem alterar o código que Barnes originalmente escreveu.
A separação é um mecanismo de resiliência. Ela impede que um indivíduo se torne o único guardião da automação de certificados ou da segurança de grupos. Também torna a influência difícil de medir. Um autor pode moldar uma área sem ocupar um título atual. Um revisor pode barrar um design perigoso sem aparecer na RFC final. Uma implementação pode estabelecer a prática antes de o padrão estar completo.
A regra prática é datar e qualificar cada função. Barnes atuou no conselho da ISRG até pelo menos 2025, mas não está na página atual. Ele atuou anteriormente na gestão da IETF e atualmente tem uma função de revisor. Ele escreveu a primeira versão do Boulder; o projeto atual é coletivo. Essas formulações preservam a importância sem inventar controle.
Elas também revelam a tese institucional de sua carreira. Infraestrutura segura é mais forte quando autoria, revisão, implementação e operação podem se questionar mutuamente. O trabalho se torna mais lento e mais distribuído. Fica mais difícil comprimir o trabalho em uma simples história de herói. Essa complexidade é o mecanismo pelo qual a confiança aberta evita se tornar o sistema privado de uma pessoa.
Protocolos abertos distribuem a confiança em vez de fazê-la desaparecer
O ACME reduziu o trabalho manual com certificados e ajudou a tornar rotineira a implantação de web criptografada. O HPKE deu aos protocolos um componente de criptografia reutilizável. O MLS criou um modelo escalável para grupos em mudança. O SFrame protegeu a mídia e preservou o encaminhamento. Os designs de OHTTP e de medição agregada separaram as informações entre as partes.
Cada mecanismo reduz a dependência de um monólito proprietário em uma camada. Cada um também cria novas dependências operacionais. Clientes ACME dependem de chaves de conta, validação por DNS ou HTTP e disponibilidade da autoridade certificadora. O HPKE depende de chaves autênticas do destinatário. O MLS depende de estado e identidade dos endpoints. O SFrame depende da distribuição de chaves e do processamento do cliente. O OHTTP depende de não conluio. A medição agregada depende da política de consultas e da separação dos agregadores.
Os padrões não falham porque essas dependências permanecem. O valor deles é que as dependências são explícitas o suficiente para implementações e revisões independentes. As organizações podem escolher provedores, construir sistemas privados ou testar interoperabilidade. Um defeito ou uma disputa de política pode ser discutido à luz de uma especificação pública, em vez de apenas do comportamento de um fornecedor.
A carreira de Barnes mostra como essa forma de abertura se torna operacional. O código demonstra um fluxo de trabalho. Um grupo de trabalho o generaliza. Produtos e serviços implementam perfis. Operadores descobrem falhas. Novos rascunhos estendem ou corrigem o modelo. A autoridade se move entre instituições, em vez de permanecer com o autor original.
Essa é uma história menos heroica do que a invenção solitária e mais útil. A segurança das comunicações modernas é mantida por meio de protocolos componíveis e de governança contínua. O trabalho nunca termina porque associação, algoritmos, plataformas e ameaças mudam. A contribuição de Barnes é o design repetido de interfaces por meio das quais essa mudança pode ser automatizada sem dar a um único sistema todos os segredos.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance