
Resumo
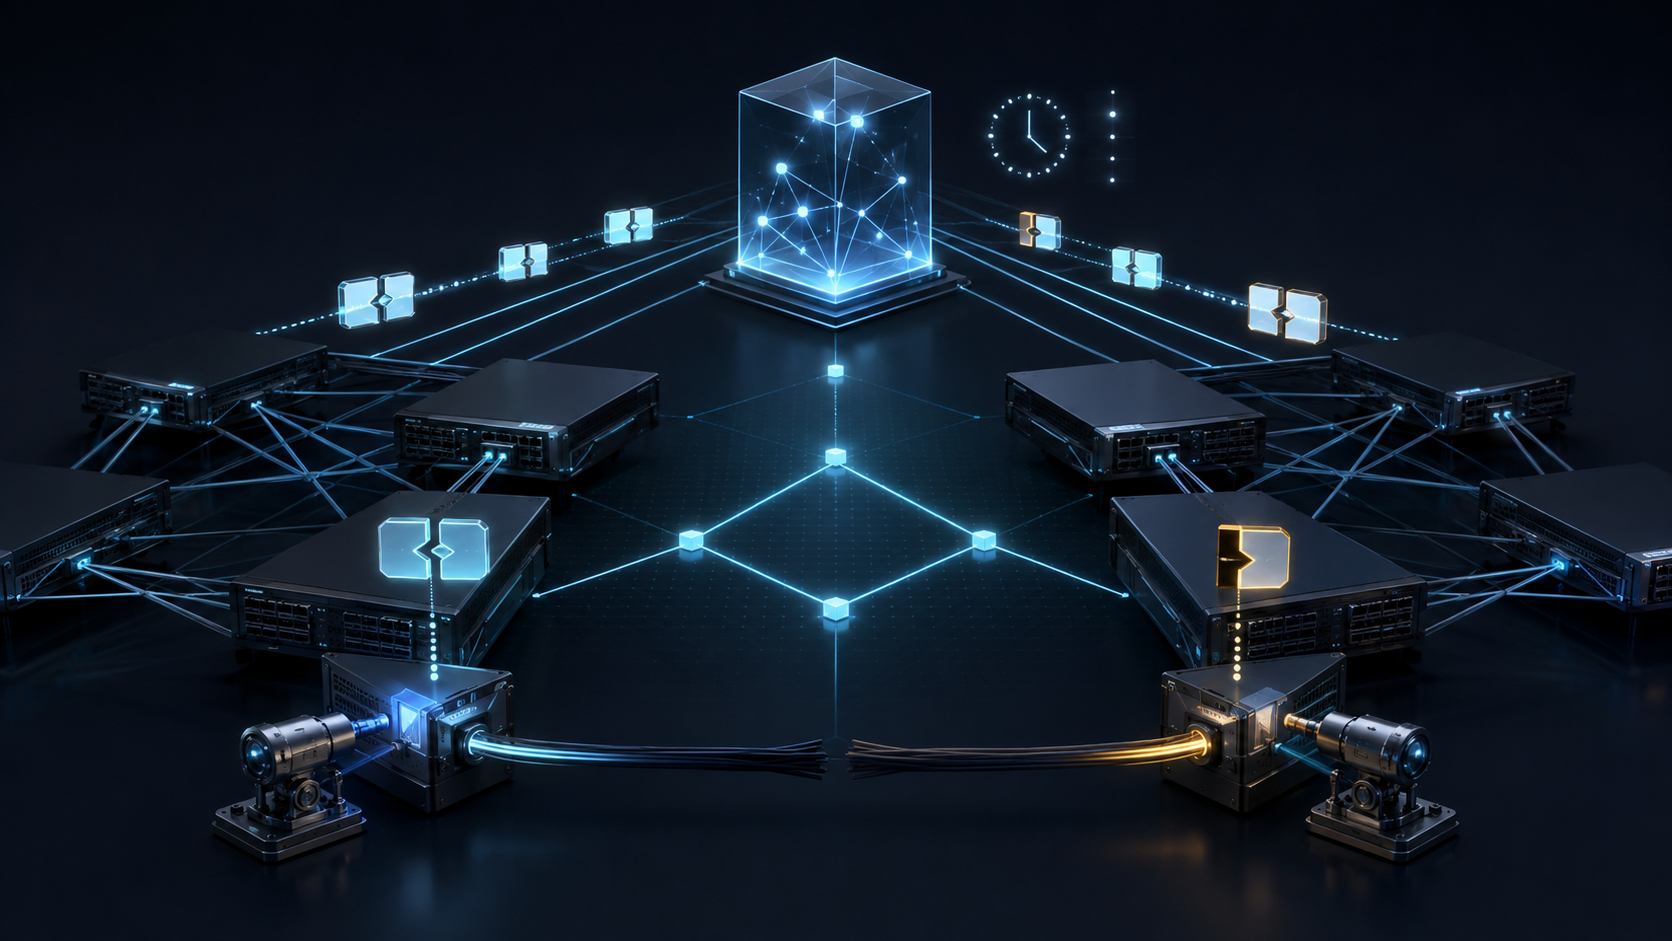
- O emparelhamento esparso do RFC 9815 separa a rede que encaminha pacotes da rede de sessões que distribui os registros de topologia; por isso, uma sessão BGP saudável não comprova a saúde do enlace descrito.
- A entrada de uma aresta no SPF exige uma cadeia: observação local, origem autorizada, sequência e estado, eventual barreira de EoR, anúncio inverso compatível, descritores válidos, cálculo, instalação e teste no plano de dados.
- A economia de sessões só é governável quando cada etapa deixa um recibo. O refletor replica uma alegação recente; não ganha, pela repetição, a autoridade de quem mediu o enlace.
A economia aparece antes do risco
Em uma Clos com dezenas de caminhos ECMP, manter uma sessão em cada conexão física produz muitas cópias do mesmo estado. O RFC 9815, publicado como Standards Track em julho de 2025, define o SAFI 80 para BGP-LS-SPF. Seu documento de aplicabilidade, o RFC 9816, mostra modelos em que os nós falam com poucos refletores ou controladores, em vez de estabelecer uma malha de sessões proporcional à malha física.
O ganho é concreto: menos adjacências de controle, menos réplicas e menor custo de distribuição. Mas a simplificação ocorre em um grafo, não em todos. O grafo físico continua contendo interfaces, fibras, agregações e caminhos de silício. O grafo BGP passa a registrar por onde circulam Node, Link e Prefix NLRIs. Quando uma sessão multihop com um controlador descreve vários enlaces que ela própria não atravessa, esses dois grafos deixam de coincidir.
É nesse ponto que um indicador verde se torna perigoso. Established prova a continuidade daquela sessão e de seu transporte. TCP-AO, quando usado, fortalece a identidade do par. O NLRI mais recente prova qual versão venceu a ordenação. Nenhum desses fatos demonstra que a direção física representada aceitou um pacote. O RFC 9815 coloca descoberta e vivacidade fora do BGP nos modelos por loopback e esparso e recomenda BFD. Mesmo BFD precisa ser vinculado com precisão a interface, família de endereços, direção e caminho de retorno. Um BFD saudável em uma rota não serve de atestado para todos os enlaces paralelos.
Uma implantação séria começa, portanto, com dois inventários e uma junção explícita: qual aresta física está em causa; qual detector a observa; qual nó pode originar a declaração; quais sessões a transportam; quais consumidores a admitem; e qual teste confirma o efeito no encaminhamento.
Uma declaração direcional, não uma verdade coletiva
No BGP-LS-SPF, um Link NLRI pertence ao nó local que o origina. Ele registra uma visão direcional, incluindo seus descritores e sua métrica de saída. O nó remoto produz outra declaração para o sentido oposto. Um refletor pode manter as duas, mas não se torna testemunha de nenhuma delas.
Cada NLRI inclui um número de sequência obrigatório de 64 bits. A regra de preferência pela maior sequência resolve a pergunta “qual versão é mais nova?”. Ela não responde “a observação estava correta?”. Um detector ligado à interface errada, uma configuração equivocada ou um par autorizado comprometido podem criar uma declaração falsa e perfeitamente nova. Frescor protege a ordem; não audita a medição.
Por isso, a procedência útil vai além do endereço do refletor. O registro deve preservar nó originador, identificadores de enlace, impressão digital do conteúdo, sequência, estado SPF, caminho de recepção e regra que escolheu a cópia. Duas origens para o mesmo NLRI não representam automaticamente redundância: o RFC trata o caso como possível erro de configuração ou ataque de mascaramento.
Há também um mecanismo importante para derrotar cópias positivas antigas. Quando o enlace cai, o originador deve primeiro anunciar uma versão mais nova com estado SPF inalcançável e só depois retirar o NLRI. O intervalo LinkStatusDownAdvertise sugerido é de dois segundos. Se o enlace voltar nesse período, outra sequência, ainda maior, remove o estado de queda. Essa técnica permite que uma informação negativa mais recente ultrapasse réplicas antigas antes que todas desapareçam.
Dois segundos, porém, não constituem promessa de recuperação. É preciso medir detecção, criação do NLRI, chegada a cada consumidor, agendamento e execução do SPF, mudança no RIB/FIB e retorno dos testes. Sem essa linha do tempo, a expressão “convergência rápida” é marketing sem cadeia de custódia.
EoR separa prontidão de vivacidade
O End-of-RIB pode condicionar a divulgação do Link NLRI associado a um par. Se a implementação oferece essa opção, o RFC exige configuração consistente no domínio; quando habilitada, a espera padrão é indefinida, embora um limite possa ser configurado. O objetivo é impedir que tráfego chegue a um nó antes de ele terminar a transferência inicial necessária para calcular e instalar suas rotas.
Em um cenário com controlador, a liberação pode esperar EoR dos dois pares e Link NLRIs dos dois extremos. É uma boa barreira de comissionamento. Não é um teste de pulso. EoR declara o fim de uma transferência inicial daquela família de endereços sob uma sessão. Não informa se o enlace físico passou por uma sondagem naquele instante.
Misturar essas semânticas cria falhas difíceis de reproduzir. Configurações divergentes de EoR podem gerar microloops transitórios e descarte. Um painel que usa apenas “pronto” esconde exatamente o desacordo relevante. A operação deveria mostrar, separadamente, sessão estabelecida, família negociada, EoR recebido, detector local aceitável, declaração local atual, declaração remota atual, pareamento recíproco aprovado e encaminhamento verificado.
O SPF requer a volta correta
Uma seta isolada não vira aresta computável. Para cada Link NLRI atual, o consumidor procura no nó remoto um anúncio que aponte de volta. Em enlaces numerados, endereços de interface e vizinho se cruzam. Em enlaces não numerados, entram os identificadores Local/Remote e o Address Family Link Descriptor. Sem o descritor de família, o enlace não participa do SPF IPv4 nem do IPv6.
O valor remoto zero funciona como curinga quando o identificador ainda é desconhecido. Isso facilita uma adoção mínima, mas cria ambiguidade quando há múltiplos enlaces não numerados entre os mesmos nós. Os lados podem, por algum tempo, estar falando de conexões diferentes. O RFC recomenda descobrir ou configurar os identificadores remotos nesse caso.
Essa comparação recíproca recebeu uma correção substantiva. A Errata verificada 8835 corrige a condição de forma que Remote do enlace atual corresponda a Local do remoto e Local do atual corresponda a Remote do remoto. O texto publicado repetia a primeira relação. A versão com errata incorporada é útil para leitura, enquanto RFC e registro da errata preservam a procedência.
Isso não prova que um fornecedor tenha implementado a frase duplicada nem que ela tenha causado incidente. Prova algo mais limitado e operacionalmente valioso: em enlaces paralelos, “os dois nós concordaram” não basta; é necessário demonstrar que concordaram sobre o mesmo par direcional.
A Errata 8836 tem natureza diferente: corrige o nome do parâmetro do RFC 8405 para TIME_TO_LEARN_INTERVAL. Tratar as duas correções como uma contagem homogênea de defeitos destruiria contexto. Uma altera a leitura de uma junção de identidade; a outra alinha terminologia de temporização.
Recebido não significa elegível
O tratamento de erro mantém outra fronteira. Um NLRI sem o atributo BGP-LS, talvez após descarte de atributo, pode continuar armazenado e propagado, mas não deve ser devolvido para uso no SPF. Estado ou descritor inválido pode ser tratado como retirado. Portanto, uma ferramenta que apenas conta NLRIs em Adj-RIB-In pode exagerar o grafo realmente admitido no banco de estado de enlace.
Quando as bases BGP-LS-SPF deixam de estar sincronizadas, o RFC manda reiniciar a sessão, salvo a existência de outro método de ressincronização fora do escopo. O documento define a notificação; a detecção do descompasso continua local. Mais uma vez, o protocolo especifica a ação depois que outro mecanismo produz a evidência autorizadora.
Segurança de transporte também não elimina essa fronteira. O TCP-AO reduz a chance de um impostor falar pela sessão. Um par autenticado e comprometido ainda pode alterar Node, Link ou Prefix NLRIs, duplicar origens ou provocar trabalho SPF excessivo. Autenticar o mensageiro não certifica o relato físico dentro da mensagem.
Um ensaio que merece ser chamado de prova
O teste mínimo precisa tornar os dois grafos diferentes de propósito. Monte ao menos um par de enlaces não numerados em paralelo e distribua a topologia por refletores que não atravessam essas arestas. Registre uma linha de base com as duas direções ativas, descritores recíprocos, EoR concluído, LSDBs equivalentes e sondas em cada membro ECMP.
Depois interrompa apenas uma direção, mantendo a sessão do refletor. Observe qual detector muda primeiro. Confirme que somente o originador autorizado avança o Link NLRI correto; que o estado de queda chega antes das cópias positivas antigas; que o pareamento inverso falha; e que o próximo salto sai do FIB. Na restauração, prove que uma sequência nova remove o estado negativo sem ressuscitar uma identidade antiga.
Repita com descritor de família ausente, identificadores trocados, curinga zero, métricas divergentes, EoR atrasado, atributo descartado, perda de sequência após reinício frio, origem duplicada, bases dessincronizadas e falha de um refletor. Inclua políticas diferentes entre consumidores: o RFC 9816 alerta que filtrar NLRIs de modo desigual pode criar tabelas locais divergentes, destinos inalcançáveis ou loops.
O artefato final não é uma captura de tela. É uma linha juntável que contenha aresta, escopo do detector, horário bruto, origem, descritores, hash do atributo, sequência, estado, par de envio e recepção, EoR, razão de elegibilidade, geração da LSDB, tempos do SPF, diferenças no RIB e FIB, sondas, alarme, decisão e resultado do rollback.
Essa disciplina segue a primazia do código em execução: especificação, configuração, transição executada e efeito observado são camadas relacionadas, mas não intercambiáveis. O padrão fornece uma linguagem de coordenação testável; não substitui a prova do sistema real.
O que as fontes não permitem afirmar
Os documentos não apresentam implantação nominal, matriz completa de implementações, padrões de fornecedor, distribuição medida de convergência, redução comprovada de incidentes ou caso público de ataque. As vantagens descritas no RFC 9816 são argumentos de arquitetura e aplicabilidade, não benchmark.
Também não há base para declarar o emparelhamento esparso sempre superior. Seu resultado depende da redundância de distribuição, alcance dos controladores, precisão dos detectores, consistência de políticas, qualidade de implementação e capacidade de diagnosticar dois grafos. O padrão deixa várias escolhas locais de propósito.
Esse limite combina com a ideia de especificação inicial mínima: padronizar identidades, ordem, estado, admissão recíproca e comportamento de erro sem congelar a topologia operacional. A liberdade local vem acompanhada de uma dívida de prova local.
Fontes
- RFC 9815 — registro no Datatracker
- Histórico do RFC 9815
- Referências do RFC 9815
- Documentos que citam o RFC 9815
- Página informativa do RFC 9815
- RFC 9815: BGP-LS SPF Routing
- Erratas do RFC 9815
- RFC 9815 com erratas em linha
- Página informativa do RFC 9816
- RFC 9816: uso e aplicabilidade
- RFC 4271: BGP-4
- RFC 9552: BGP-LS
- RFC 5880: BFD
- RFC 4724: Graceful Restart e EoR
- RFC 8405: atraso progressivo do SPF
- RFC 7606: tratamento de erros UPDATE
- RFC 5925: TCP-AO
- Heng Lu: primazia do código em execução
- Heng Lu: especificação inicial mínima
- Heng Lu: camadas da realidade
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance