
Resumo
- A RFC 7146 substituiu a exigência da RFC 3723 de implementar 3DES-CBC por AES-CBC como base obrigatória de interoperabilidade do IPsec para protocolos de armazenamento em blocos.
- Os 3 GiB são um exemplo de margem de uma ordem de grandeza abaixo do limite birthday de 32 GiB para blocos de 64 bits; não constituem regra universal de troca de chaves nem relato de ataque.
Os dados podiam chegar ao limite antes da sessão
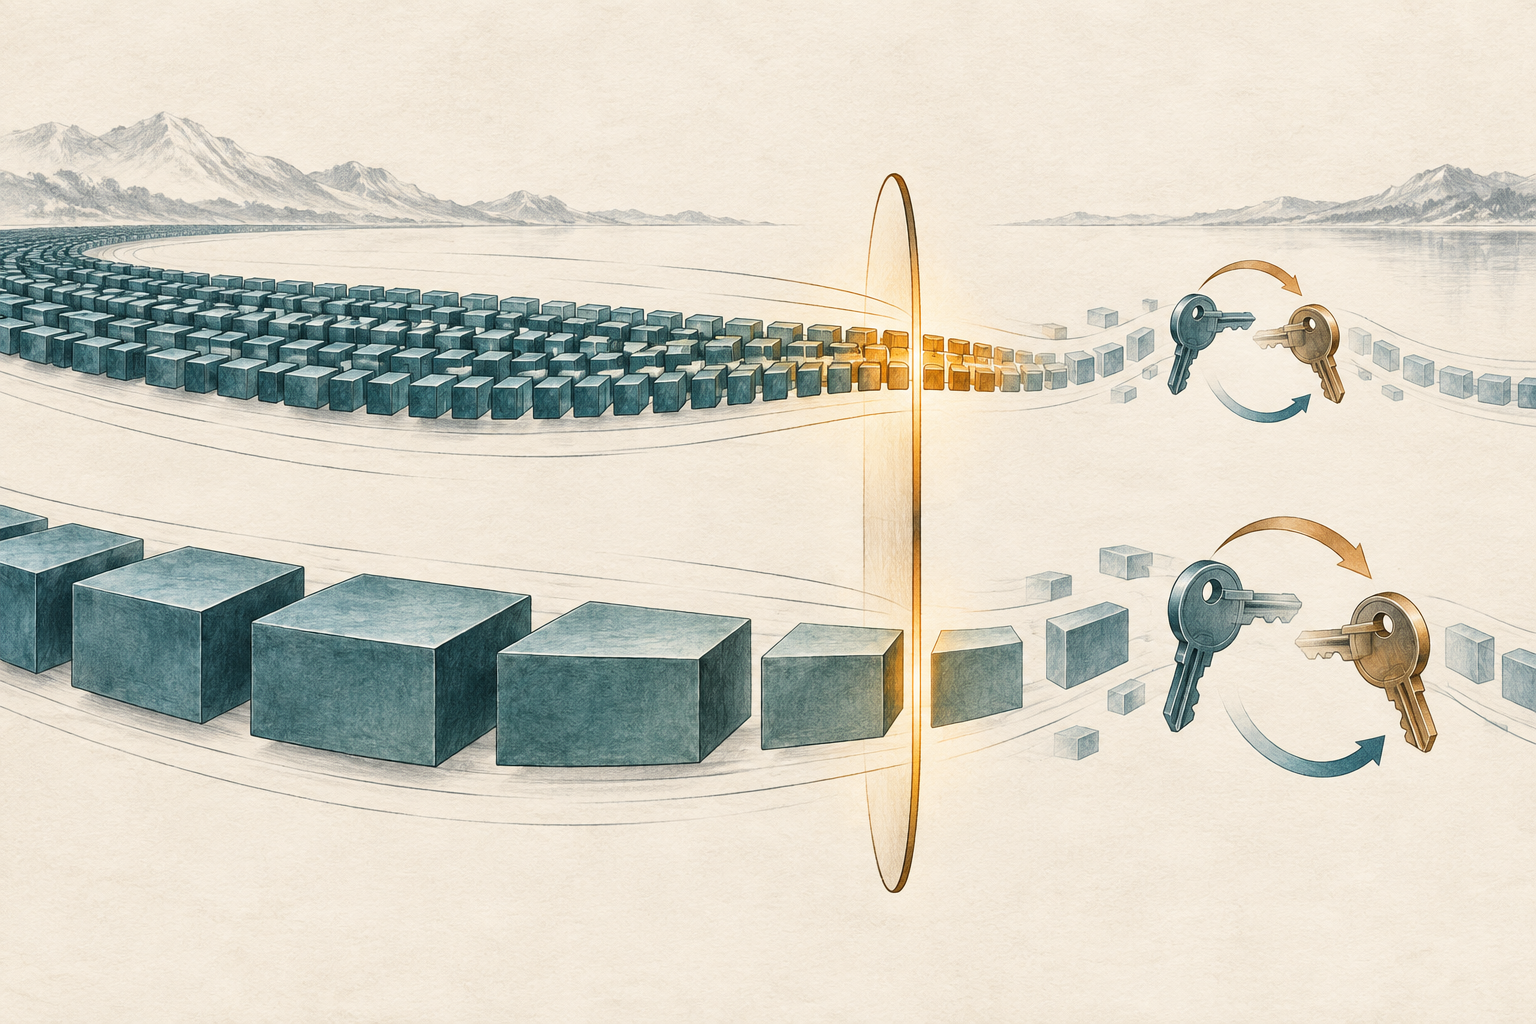
Uma associação de segurança IPsec podia sustentar normalmente uma sessão de armazenamento e, ainda assim, se aproximar de um limite criptográfico antes do fim do trabalho. Publicada em abril de 2014, a RFC 7146 tratou desse descompasso: esperava-se que protocolos de armazenamento em blocos operassem a vários gigabits por segundo, enquanto o 3DES processa blocos de 64 bits. Importava não apenas quanto tempo a chave estava em uso, mas quanto dado havia sido cifrado sob ela.
O documento atualizou os requisitos de IPsec da RFC 3723. A referência anterior exigia que implementações suportassem 3DES no modo CBC e recomendava a implementação do AES no modo contador (AES-CTR). A RFC 7146 tornou ambos opcionais e passou a exigir AES-CBC. A obrigação de suportar criptografia NULL permaneceu; ela permite associações com autenticação e integridade, mas sem confidencialidade. São requisitos sobre capacidade de implementação, não uma ordem sobre o algoritmo usado em cada implantação.
Limite não é cronômetro
Para uma cifra com bloco de 64 bits, a RFC 7146 situa o limite birthday em 32 GiB. O texto recomenda trocar a chave bem antes, pois fraquezas começam a surgir quando o volume sob uma chave se aproxima desse patamar. Seu exemplo indica que uma troca a cada 3 GiB oferece margem de uma ordem de grandeza em um enlace de vários gigabits por segundo. O número ilustra o custo operacional; não é um limite obrigatório para todo sistema.
Alguns gigabytes podem ser transferidos rapidamente em uma rede de armazenamento. Uma política baseada somente na duração da sessão pode não acompanhar o volume real. Trocas frequentes também exigem que os dois pares negociem e instalem novas associações sem interromper o tráfego. A RFC torna essa pressão visível, mas não afirma que toda sessão 3DES atingiu o limite nem documenta um ataque bem-sucedido.
O AES usa blocos de 128 bits e tem um limite birthday muito maior, expresso na RFC como 2^68 bytes. O AES-CBC tornou-se o substituto obrigatório para implementação e interoperabilidade. Isso não torna todos os modos AES equivalentes: implementações que suportam IKEv2 também deveriam implementar AES-GCM. A mudança do AES-CTR teve outra motivação: considerações de hardware passaram a favorecer o GCM. O texto não atribui a mudança a uma falha de segurança do CTR.
O alcance da atualização
A RFC 7146 altera requisitos de implementação; não é um levantamento de equipamentos instalados, uma medição de redes de armazenamento nem uma recomendação criptográfica universal atual. O 3DES-CBC ainda pode ser implementado em situações de menor velocidade em que a frequência de troca de chaves seja aceitável. Mudou a garantia mínima de interoperabilidade para o contexto descrito, não todos os usos legados.
A lição histórica é que uma linha de base de implementação carrega pressupostos operacionais. Um algoritmo pode continuar disponível enquanto o aumento da taxa muda o custo para mantê-lo dentro da margem pretendida. O controle precisa combinar algoritmos suportados, duração negociada da associação, bytes transferidos, espaço de sequência e capacidade de trocar chaves sem interrupção. A RFC explicita essa conexão; a política aplicada e a evidência de implantação continuam sob responsabilidade dos operadores.
Fontes: RFC 7146; informações da RFC 7146; errata da RFC 7146; RFC 3723; RFC 4106; RFC 3602; RFC 4303; RFC 4301; RFC 8221; RFC 6071; RFC 6176.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance