
- Conformidade em segurança cibernética refere-se à adesão a padrões e requisitos legais estabelecidos por entidades, leis ou órgãos reguladores. Empresas que lidam com ativos digitais precisam implementar controles e práticas de segurança para minimizar o risco a dados sensíveis.
- Existem inúmeros frameworks e padrões de conformidade para orientar as organizações no estabelecimento de práticas robustas de segurança cibernética, incluindo o NIST Cybersecurity Framework, GDPR, HIPAA e PCI DSS.
- O NIST Cybersecurity Framework é um conjunto de diretrizes para mitigar os riscos de segurança cibernética de uma organização, publicado pelo National Institute of Standards and Technology (NIST), cujos principais componentes são “Core”, “Profile” e “Tiers”.
O aumento exponencial dos crimes cibernéticos faz com que governos, empresas e organizações se concentrem na conformidade e nas regulamentações de conformidade. O NIST Cybersecurity Framework é um dos frameworks amplamente reconhecidos, cujos principais componentes são “Core”, “Profile” e “Tiers”.
Conformidade em Segurança Cibernética
Conformidade em segurança cibernética refere-se à adesão a padrões e requisitos legais estabelecidos por entidades, leis ou órgãos reguladores. Empresas que lidam com ativos digitais precisam implementar controles e práticas de segurança para minimizar o risco a dados sensíveis.
O aumento exponencial dos crimes cibernéticos frequentemente leva a violações massivas de dados ou interrupções nos negócios. Isso se tornou um dos principais impulsionadores desse foco renovado na conformidade e nas regulamentações de conformidade.
Existem inúmeros frameworks e padrões de conformidade para orientar as organizações no estabelecimento de práticas robustas de segurança cibernética. Esses frameworks fornecem uma abordagem estruturada para implementar controles de segurança e atender a requisitos específicos de conformidade.
Alguns frameworks amplamente reconhecidos incluem o NIST Cybersecurity Framework, oRegulamento Geral de Proteção de Dados (GDPR), aLei de Portabilidade e Responsabilidade de Seguros de Saúde (HIPAA)e oPadrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS).
Leia também:Como a IA generativa pode ser usada na segurança cibernética?
O NIST Cybersecurity Framework
O NIST Cybersecurity Framework é um conjunto de diretrizes para mitigar os riscos de segurança cibernética de uma organização, publicado pelo National Institute of Standards and Technology (NIST) com base em padrões, diretrizes e práticas existentes.
Leia também:Como melhorar a segurança cibernética após a violação do banco de dados do Tribunal Estadual Australiano?
O framework, que “fornece uma taxonomia de alto nível de resultados de segurança cibernética e métodos para avaliar e gerenciar esses resultados”, foi traduzido para vários idiomas e é amplamente utilizado por governos, empresas e organizações, além de orientações sobre proteção da privacidade e liberdades civis no contexto da segurança cibernética.
A versão 1.0 do framework foi lançada em 2014 e foi inicialmente direcionada a operadores de infraestrutura crítica. Em 2017, a minuta da versão 1.1 do framework foi disponibilizada para comentários públicos e oficialmente lançada ao público em 16 de abril de 2018. O framework é dividido em três partes: “Core”, “Profile” e “Tiers”.
1. Núcleo do Framework
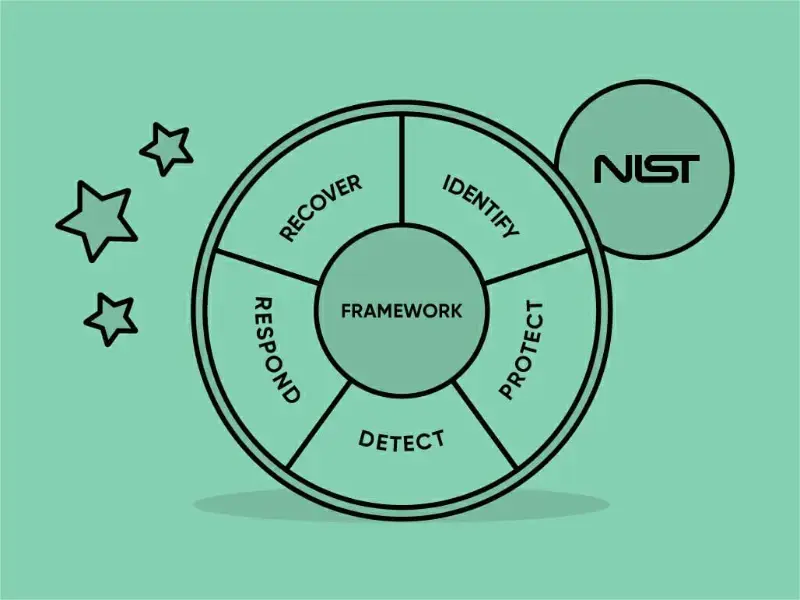
O “Núcleo do Framework” contém uma variedade de atividades, resultados e referências sobre aspectos e abordagens de segurança cibernética. O NIST Cybersecurity Framework organiza seu material “núcleo” em 5 “funções”: Identificar, Proteger, Detectar, Responder e Recuperar.
Essas funções são subdivididas em um total de 23 “categorias”. Para cada categoria, define várias subcategorias de resultados de segurança cibernética e controles de segurança, totalizando 108 subcategorias.
2. Perfil do Framework
Um “Perfil do Framework” é uma lista de resultados que uma organização escolheu das categorias e subcategorias, com base em suas necessidades e avaliações de risco.
Uma organização normalmente começa usando o framework para desenvolver um “Perfil Atual” que descreve suas atividades de segurança cibernética e quais resultados está alcançando. Em seguida, pode desenvolver um “Perfil Alvo” ou adotar um perfil básico adaptado ao seu setor (por exemplo, indústria de infraestrutura) ou tipo de organização, que define as etapas para a transição do perfil atual para o perfil alvo.
3. Níveis de Implementação do Framework
As organizações usam a “Camada de Implementação do Framework” para esclarecer para si mesmas e para seus parceiros como veem os riscos de segurança cibernética e a complexidade de sua abordagem para gerenciá-los. Os níveis refletem um grau crescente de especialização em práticas de gerenciamento de riscos cibernéticos.
Nível 1 Parcial inclui empresas com procedimentos de segurança sob demanda ou nenhum.
Nível 2 Informado sobre Riscos agora está ciente das principais ameaças que enfrentam, incluindo malware, ataques patrocinados por estados e outros agentes maliciosos.
Nível 3 Repetível é para empresas com gerenciamento de riscos e práticas recomendadas de segurança cibernética que receberam aprovação executiva.
Nível 4 Adaptativo é o nível mais alto e requer mais tempo e dinheiro para implantar, mas é essencial em indústrias altamente regulamentadas, como bancos, saúde e infraestrutura crítica.