
Resumo
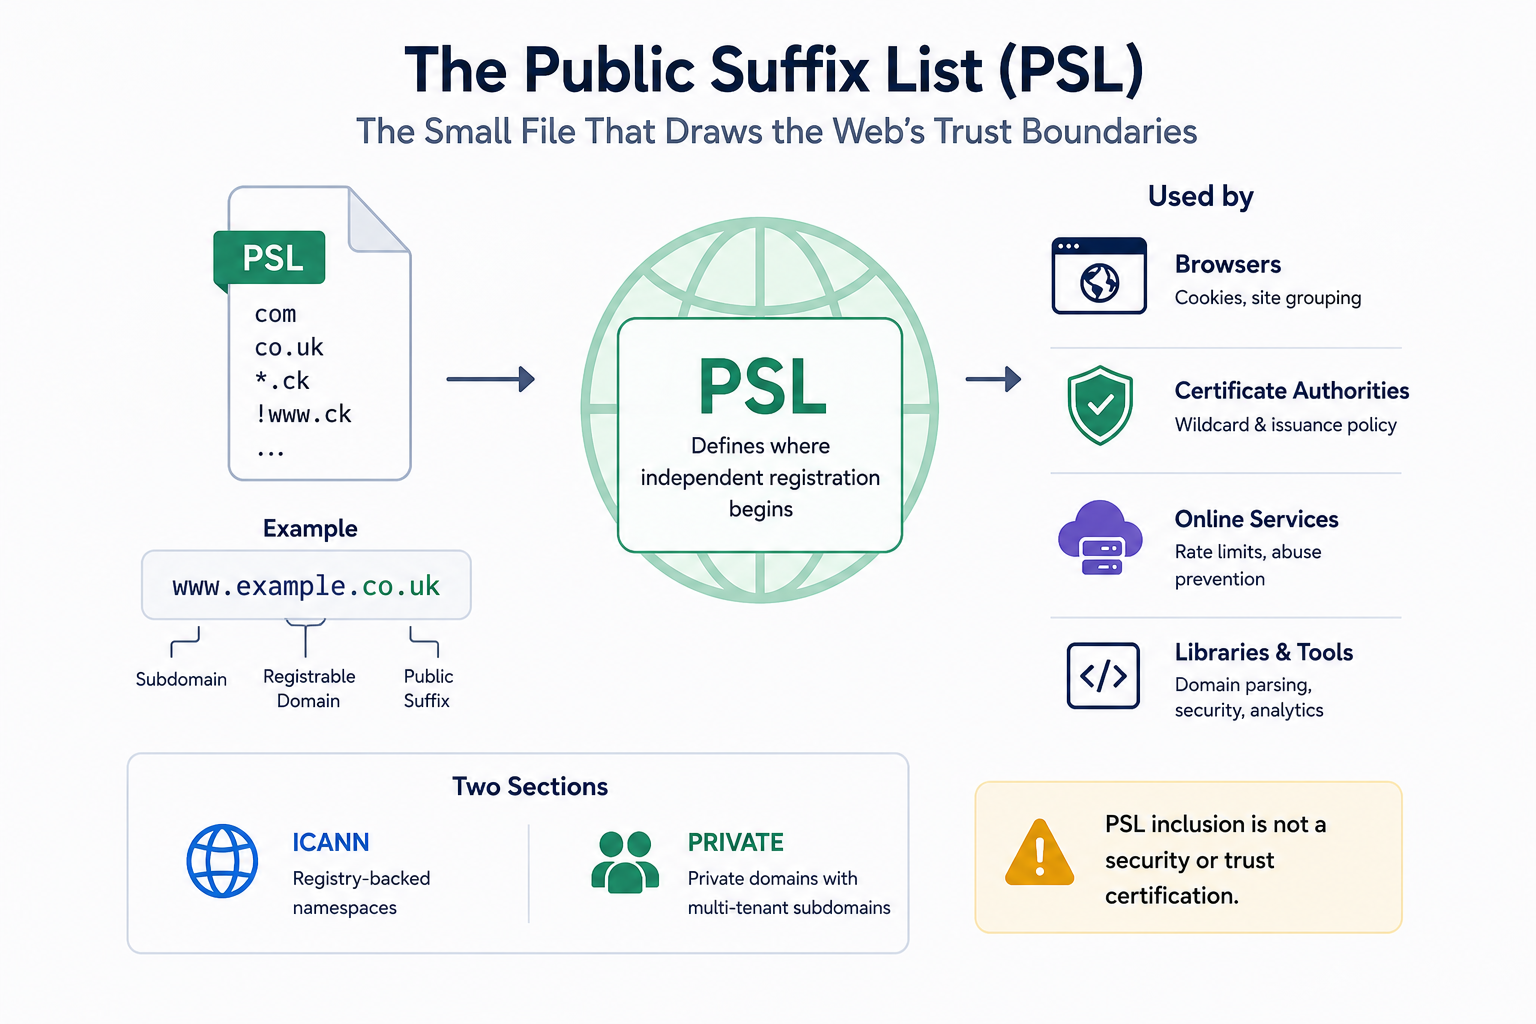
- A Public Suffix List registra limites administrativos que a sintaxe do DNS não revela, permitindo que o software separe um sufixo compartilhado como
co.ukdo domínio registrável imediatamente abaixo dele. - Regras exatas, curingas e exceções tornam a lista compacta o suficiente para ser mantida, enquanto as seções ICANN e PRIVATE distinguem limites respaldados por registros de políticas de plataformas privadas multilocatárias.
- Os mantenedores revisam evidências e incorporam dados a montante, mas são navegadores, bibliotecas, autoridades certificadoras e serviços online que decidem quando atualizar a lista e qual política associar a cada limite.
- Essa divisão é a principal força e a principal fraqueza do projeto: um pequeno projeto voluntário fornece dados compartilhados de limites, enquanto as consequências de segurança, comerciais e operacionais se distribuem por um sistema a jusante muito maior.
O cookie que poderia ter atravessadoco.uk
Um navegador que permitisse a um titular sobco.ukdefinir um cookie para todo oco.ukcolapsaria sites não relacionados em um único limite de segurança. Nada na quantidade de pontos indica ao navegador queco.uké um local sob o qual ocorrem registros independentes. O Domain Name System registra nomes e delegações; ele não codifica a regra comercial e administrativa que diz onde termina o controle de um titular e onde pode começar o de outro.
Essa lacuna é o motivo pelo qual a Public Suffix List existe. As políticas de registro variam entre domínios de topo, espaços de nomes do setor público e plataformas privadas. Alguns nomes são registrados diretamente sob um domínio de topo. Outros ficam abaixo de rótulos de segundo nível ou mais profundos, comoco.ukoupvt.k12.ma.us. Plataformas privadas também podem dar a clientes diferentes subdomínios sob um único domínio registrado de forma privada, mesmo que esses clientes não devam compartilhar estado de navegador. Um navegador, portanto, precisa de dados de política externos ao DNS para decidir se dois nomes de host pertencem ao mesmo limite registrável.
A PSL transforma essa política em uma forma que o software pode usar. Parawww.example.co.uk, a lista permite que uma implementação identifiqueco.ukcomo o sufixo público eexample.co.ukcomo o domínio registrável imediatamente acima, frequentemente descrito como eTLD+1. Essa distinção ajuda os agentes de usuário a impedir que um titular defina um cookie em um nível compartilhado de registro, mantendo ainda a possibilidade de subdomínios relacionados dentro deexample.co.ukcompartilharem estado quando as regras do navegador permitirem.
A distinção é útil justamente por ser estreita. Um domínio registrável não é o mesmo que uma origem web, uma pessoa jurídica, uma conta, um grupo empresarial ou uma prova de propriedade comum. Navegadores modernos também usam conceitos como site com esquema (schemeful site), cookies de host único, SameSite e armazenamento particionado, que não se reduzem a um único cálculo de eTLD+1. A PSL fornece um limite. O consumidor decide como esse limite se encaixa em um modelo de segurança maior.
Essa diferença de responsabilidade percorre todo o projeto. A lista não executa regras de cookie, não emite certificados, não limita contas nem decide o que um navegador deve exibir. Ela fornece dados de limite que outros sistemas transformam em decisões. Sua influência, portanto, é maior do que sua autoridade formal.
O DNS pode resolver um nome sem dizer ao software quem o compartilha
O DNS é autoritativo sobre resolução e delegação dentro de seu próprio modelo. Ele pode dizer a um resolvedor onde perguntar porexample.co.uk, mas não pode responder de forma confiável à questão separada de saber se o próprioco.uké registrável por um usuário comum ou se o registro começa um rótulo abaixo. Essa informação pertence à política do registro, à administração pública ou ao modelo operacional de uma plataforma privada.
A PSL deve, portanto, ser tratada como dados de limite, e não como uma segunda autoridade de DNS. Uma linha do arquivo pode informar a um consumidor que se espera um limite administrativo conhecido em um determinado rótulo. Não pode provar que o nome resolve atualmente, que o titular ainda existe, que um serviço é confiável ou que dois domínios pertencem a proprietários legais distintos. As orientações do projeto alertam explicitamente contra o tratamento de uma cópia estática da PSL como um banco de dados definitivo de validade de domínios, porque TLDs e políticas de registro podem mudar antes que uma cópia empacotada seja atualizada.
Isso importa porque o arquivo é conveniente. Um produto que já tem um analisador (parser) de PSL pode ser tentado a fazer à lista perguntas para as quais ela não foi projetada: se um domínio é válido, se uma plataforma merece confiança, se duas contas pertencem ao mesmo dono ou se um cliente deve receber uma isenção de um limite do produto. Cada uma dessas perguntas exige evidências além do limite de sufixo público.
A mesma contenção se aplica na direção oposta. A PSL não é apenas um detalhe de implementação de navegador. Ela se tornou infraestrutura porque um navegador ou serviço pode consultá-la antes de decidir quem pode compartilhar estado. O arquivo não transporta tráfego de usuários, mas pode influenciar se um cookie, uma regra de certificado curinga, um limite de taxa ou um controle de privacidade se aplica a um site ou a muitos sites não relacionados. Seu tamanho físico subestima seu alcance operacional.
A melhor maneira de entender o projeto, portanto, é separar três camadas. Registros e titulares autorizados fornecem a política subjacente. Os mantenedores da PSL decidem se as evidências e a regra proposta pertencem à lista canônica. Os responsáveis pelo software a jusante decidem qual comportamento decorre da regra. Nenhuma camada isolada controla o resultado completo.
Três formas de regra carregam uma quantidade surpreendente de política
A lista permanece gerenciável porque não é um catálogo exaustivo de nomes de host. Sua linguagem de regras é deliberadamente pequena: correspondências exatas, curingas à esquerda e exceções. Uma linha comum comoco.ukdescreve um sufixo exato. Um curinga como*.ckpode cobrir um rótulo variável à esquerda de um sufixo compartilhado. Uma exceção que começa com!exclui um nome que, de outra forma, seria capturado por uma regra mais ampla.
Essa linguagem compacta importa operacionalmente. Um registro pode ter uma estrutura regular com um pequeno número de casos incomuns. Sem curingas e exceções, o arquivo precisaria de muito mais linhas e a manutenção ficaria mais difícil. Com eles, poucas regras podem representar uma política que é simples para o registro, mas irregular do ponto de vista de um navegador genérico.
O processo de correspondência é determinístico, mas apenas se uma implementação seguir as mesmas convenções. Nomes de host e regras são normalizados para comparação, incluindo o tratamento de minúsculas e de Punycode. O software busca todas as regras correspondentes. Uma exceção tem precedência; caso contrário, vence a regra com o maior número de rótulos. Se nada corresponder, a regra padrão documentada é*. O sufixo público é então derivado da regra prevalecente, e o domínio registrável fica normalmente um rótulo acima dela.
Cada uma dessas etapas tem casos extremos que podem criar diferenças reais. O processamento de Unicode pode divergir antes que o algoritmo da PSL veja o nome. Algumas bibliotecas tratam o ponto final à direita ou rótulos malformados de maneiras diferentes. Produtos podem tomar decisões diferentes para sufixos desconhecidos. Um consumidor pode incluir as seções ICANN e PRIVATE, apenas uma delas ou um subconjunto transformado. Um arquivo upstream correto pode, portanto, produzir comportamentos inconsistentes quando bibliotecas diferentes fazem suposições diferentes ao seu redor.
É por isso que a conformidade dos parsers importa tanto quanto os próprios dados. A lista dá às implementações uma fonte comum, mas um texto-fonte comum não garante interpretação comum. Um navegador, um serviço de certificados e uma biblioteca no servidor podem todos afirmar que usam a PSL e ainda assim retornar resultados diferentes para um caso extremo se suas políticas de canonicalização, fallback ou seleção de seção diferirem.
O projeto mitiga esse risco com regras de formato documentadas, exemplos e testes automatizados. Esses controles tornam a sintaxe e parte da semântica reproduzíveis. Eles não conseguem modelar todas as consequências a jusante dos produtos. A simplicidade da lista reduz o número de maneiras de expressar a política; não elimina o número de maneiras de os consumidores usá-la mal ou interpretá-la errado.
ICANN e PRIVATE descrevem limites semelhantes com autoridade diferente
As duas principais seções do arquivo resolvem problemas relacionados, mas institucionalmente distintos. A seção ICANN registra limites respaldados por registros, associados a espaços de nomes delegados e a suas estruturas de registro. Espera-se que alterações venham de um registro, da ICANN ou da IANA, ou que sejam apoiadas por documentação oficial e outras evidências que estabeleçam a política. O rótulo é uma convenção prática do projeto, não uma declaração de que a própria ICANN governa o repositório da PSL.
A seção PRIVATE existe porque os registros formais de DNS não são as únicas organizações que criam limites semelhantes aos de registros. Uma plataforma de hospedagem ou nuvem pode ser titular de um domínio e alocar subdomínios a clientes que não confiam uns nos outros. Se os navegadores tratarem todo o domínio principal como um único site, esses clientes podem ser agrupados de forma ampla demais para cookies e políticas relacionadas. Um titular autorizado do domínio pode, portanto, pedir que a PSL registre um limite privado sob o qual operam locatários independentes.
A consequência no navegador pode parecer semelhante nas duas seções: o software pode tratar o rótulo como sufixo público e o rótulo seguinte como domínio registrável. A fonte de autoridade não é semelhante. Um lado reflete política de registros ou adjacente à zona raiz; o outro reflete a decisão de um titular privado de domínio sobre como delega serviço a clientes.
É por isso que a inclusão na seção PRIVATE não deve ser transformada em um selo de confiança. As próprias orientações do projeto são explícitas: a inclusão não carrega nenhuma garantia geral de segurança. Ela não certifica a plataforma, não audita o isolamento entre locatários, não estabelece legitimidade financeira nem confirma que cada cliente é independente. Ela registra um limite que o titular autorizado do domínio diz que o software deve conhecer.
A distinção também dá aos consumidores a jusante uma escolha legítima. Um navegador preocupado com o isolamento de cookies pode precisar das entradas PRIVATE, porque locatários que não confiam entre si importam independentemente de quem seja o titular do domínio principal. Uma autoridade certificadora ou um serviço online pode escolher uma política diferente dependendo de seu modelo de ameaças e de suas regras. Usar o mesmo arquivo não exige que todo consumidor atribua o mesmo significado às duas seções.
Verificações de autoridade ajudam a proteger essa distinção. As diretrizes de submissão podem recorrer à documentação do registro, a contatos organizacionais e, em alguns casos, a um registro DNS TXT_pslcomo evidência de que a parte que controla o espaço de nomes apoia um limite proposto. Essas evidências reduzem o risco de um terceiro não autorizado alterar a política de um domínio que não controla. Ainda assim, não tornam a política permanente. Propriedade corporativa, regras de registro e modelos de serviço podem mudar; é por isso que entradas obsoletas acabam se tornando um problema de manutenção por si só.
Uma correção local de navegador virou infraestrutura entre fornecedores
A história da PSL explica por que sua governança parece mais leve do que sua influência atual. O problema começou na segurança dos navegadores, não como um plano para criar uma instituição global. A lógica anterior de cookies usava suposições grosseiras sobre rótulos de topo, mas essas suposições falham em estruturas comoco.uk, onde ocorrem registros independentes um nível abaixo. A Mozilla desenvolveu dados de TLD efetivo durante os anos 2000 para dar ao código dos navegadores uma resposta sustentável a uma pergunta que a sintaxe sozinha não podia responder.
Publicsuffix.orge a identidade pública do projeto emergiram dessa linhagem. Os direitos autorais e a identidade do projeto datam de 2007, enquanto bugs da Mozilla e atualizações de navegadores ao longo do final dos anos 2000 atualizaram repetidamente os dados de TLD efetivo. Essas atualizações mostraram que o conjunto de dados era uma política viva, e não um padrão que pudesse ser escrito uma vez e esquecido.
Durante os anos 2010, os dados e o conceito se espalharam para além de uma única árvore de código-fonte de navegador. Chromium, Opera, Qt e outros softwares adotaram os dados da PSL ou mecanismos equivalentes. O projeto estabeleceu um endpoint público canônico de distribuição por volta de 2013–2014 e publicou orientações sobre a frequência de atualização para que os consumidores não precisassem fazer hot-link para um repositório de navegador. A seção PRIVATE também se tornou mais importante à medida que plataformas de hospedagem e aplicação criaram limites de locatários abaixo de domínios de propriedade privada.
O modelo de manutenção amadureceu à medida que a reutilização se ampliou. As diretrizes de submissão de 2018 deram mais ênfase a testes, autoridade e acompanhamento. As orientações de segurança de 2021 esclareceram a relação entre a lista, a ICANN, a IANA e os administradores de TLD. A documentação de formato e algoritmo foi consolidada no wiki do GitHub em 2022. Em 2023, os avisos do projeto alertavam explicitamente fornecedores terceiros para não tratarem o projeto voluntário como um balcão de suporte ao cliente para problemas que esses fornecedores haviam criado em seus próprios produtos.
Essa pressão continuou. Em julho de 2024, os mantenedores começaram um alcance manual de volume muito baixo para confirmar se entradas selecionadas ainda eram necessárias — uma tentativa cautelosa de lidar com dados obsoletos sem excluir um limite que ainda pudesse importar. As orientações atualizadas em outubro daquele ano enfatizaram a difusão por terceiros e o perigo de tratar entradas PRIVATE como sinais de confiança. Em abril de 2025, a documentação de formato esclareceu ainda mais a canonicalização, as regras prevalecentes e a semântica das seções.
Um aviso no repositório em maio de 2025 disse aos usuários do Cloudflare que não procurassem inclusões na PSL apenas para contornar os limites de subdomínios de um produto.
A mudança de processo mais reveladora chegou em 6 de maio de 2026. O projeto tornou obrigatório seu modelo de pull request automatizado para adições e instruiu os remetentes a não colarem o formulário em um sistema GPT, alterá-lo ou resumi-lo. A razão não é hostilidade à assistência de software em geral. As caixas de seleção obrigatórias são declarações formais em um registro público de alterações. Os mantenedores querem que a parte autorizada faça essas declarações diretamente e de forma consistente, em vez de receber uma versão reescrita cuja proveniência é mais difícil de avaliar.
No corte de pesquisa, o arquivo canônico observado em 6 de agosto de 2026 trazia a versão2026-07-25_14-20-03_UTCe o commite1b8015c3b2f0f4f8c18659c2480fc1a22c07b20. O repositório, o endpoint de distribuição e o fluxo de submissão permaneciam ativos. A cronologia importa porque mostra um projeto que repetidamente fortalece processos em torno de um conjunto de dados cujas consequências a jusante cresceram mais rápido do que seu desenho organizacional original.
A Public Suffix List é um projeto, não uma empresa convencional
Chamar a PSL de empresa implicaria uma estrutura organizacional que as evidências não sustentam. Ela tem mantenedores, contribuidores, permissões de repositório, infraestrutura associada à Mozilla, diretrizes públicas e um processo comunitário. Não tem um conselho independente divulgado, equipe executiva, estrutura acionária, contrato com clientes ou conta operacional corporativa convencional.
A autoridade, em vez disso, se distribui por funções específicas. Registros definem a política de registro para seus espaços de nomes. Titulares privados de domínios definem como delegam subdomínios a clientes independentes. Remetentes fornecem evidências e declarações formais. Mantenedores do repositório podem solicitar alterações, rejeitar propostas ou mesclar regras aceitas. Testes automatizados validam sintaxe e comportamento selecionado. Equipes de navegadores, bibliotecas e certificados decidem então como os dados resultantes entram em seus produtos.
A Mozilla é importante histórica e operacionalmente, mas seu papel não deve ser exagerado. O trabalho do navegador Mozilla ajudou a criar a abordagem de TLD efetivo, e a infraestrutura associada à Mozilla apoia a identidade e a história do projeto. Isso não faz de cada decisão de consumidor da PSL uma decisão da Mozilla, nem transforma o repositório em um produto exclusivo da Mozilla. Chromium, sistemas baseados em WebKit, autoridades certificadoras, bibliotecas de linguagens e serviços online podem consumir os dados em seus próprios termos.
A mesma cautela se aplica às contribuições. Um logotipo de empresa visível no histórico do repositório não confere propriedade do projeto. O empregador de um mantenedor pode fornecer tempo de engenharia e moldar a experiência disponível, mas a autoridade formal é exercida por meio de papéis no projeto e de processo público. Por outro lado, papéis públicos não revelam todas as influências informais nem a quantidade de tempo remunerado por trás de cada contribuição.
O projeto tem, portanto, uma estrutura de governança sem ter uma estrutura corporativa. Essa estrutura é leve porque o objeto é um arquivo de dados e um fluxo de manutenção. Suas consequências não são leves, porque outras organizações incorporaram os dados à própria lógica de segurança e comercial.
A ausência de uma hierarquia executiva formal pode ser uma força. Nenhum fornecedor de produto isolado é dono do mapa canônico de limites. Alterações são revisáveis em público, a sintaxe das regras é restrita e o histórico é inspecionável. Também é uma limitação. Não há orçamento executivo óbvio para ampliar a equipe quando a pressão de revisão aumenta, não há balcão de suporte empresarial para absorver encaminhamentos de fornecedores e não há operador central que possa forçar uma cópia a jusante obsoleta a se atualizar.
A capacidade voluntária faz parte do modelo de segurança
A PSL é frequentemente descrita como um pequeno projeto voluntário, mas o status voluntário não é apenas uma nota de rodapé organizacional. Ele afeta o que o projeto pode prometer com segurança. Mantenedores revisam evidências, validam autoridade, verificam sintaxe, consideram consequências para cookies e certificados e permanecem disponíveis para correções. Fazem isso sem publicar um acordo de nível de serviço comercial nem um prazo garantido de inclusão.
Esse é um limite racional. Um processo de revisão rápido, porém frágil, poderia deixar uma regra não autorizada ou mal compreendida alterar o comportamento de muitos produtos. Um processo minucioso pode frustrar um titular legítimo de domínio que aguarda uma entrada. O projeto não pode eliminar essa troca fingindo que a capacidade de revisão é ilimitada.
O modelo de submissão é uma resposta. Ele obriga os candidatos a fornecer um registro consistente de autoridade, uso pretendido e consequências reconhecidas antes de os mantenedores gastarem tempo nos detalhes. O lint automatizado e os testes removem parte do trabalho mecânico. Evidências baseadas em DNS podem ajudar a comprovar controle. Nenhuma dessas medidas pode automatizar completamente o julgamento sobre se a regra solicitada corresponde à política real de registro ou de locação e se o remetente é responsável pela mudança.
O projeto também teve de defender sua atenção de usos que não escolheu. Quando um fornecedor de nuvem, SaaS ou analytics diz a um cliente para buscar uma entrada na PSL apenas para contornar um limite de conta, o fornecedor transfere um problema de suporte de produto para uma fila compartilhada de voluntários. O mantenedor passa a ter de avaliar uma mudança de limite globalmente visível mesmo que a regra comercial que criou o problema esteja em outro lugar.
Essa assimetria importa porque uma entrada na PSL não é um sinalizador de configuração inofensivo. Ela pode afetar cookies, tratamento de certificados e agrupamento de sites em produtos muito além do fornecedor que enviou o cliente ao repositório. Uma empresa que resolve um caso local de suporte pode externalizar o risco para usuários e mantenedores que nunca participaram de sua decisão de produto.
As orientações do projeto que rejeitam esses encaminhamentos servem, portanto, a dois propósitos. Protegem o tempo escasso de revisão e protegem o significado semântico da lista. Se as entradas PRIVATE se tornassem uma rota genérica para contornar limites de taxa, cotas de produto ou sistemas de rastreamento, o conjunto de dados se afastaria das evidências de limites administrativos e rumaria para um mosaico de pedidos comerciais não relacionados.
A economia é de uma dependência compartilhada, não de um produto
A PSL não publica receita, lucro, valorização ou conta de projeto auditada e autônoma. Não há base de evidências para atribuir uma. Isso não significa que o projeto não tenha economia. Seu custo se distribui entre trabalho voluntário, infraestrutura associada à Mozilla, esforço de registros e titulares de domínios, manutenção de parsers a jusante, sistemas de teste e trabalho de lançamento de produtos.
O benefício se distribui da mesma forma. Um fornecedor de navegador evita manter um banco de dados privado inteiro de limites. Uma autoridade certificadora ganha uma entrada compartilhada para a lógica de domínios controlados por registro. Uma biblioteca de linguagem pode empacotar um algoritmo conhecido em vez de inventar outra heurística. Uma plataforma SaaS pode agrupar nomes usando dados que muitos outros sistemas já entendem. Grande parte do valor econômico aparece como duplicação evitada entre organizações, e não como receita coletada pela própria PSL.
Essa estrutura de bem público cria um problema de sustentabilidade conhecido. Organizações podem depender fortemente da lista sem contribuir com tempo de revisão, infraestrutura de testes ou capacidade de suporte na proporção do benefício que recebem. O custo marginal de copiar o arquivo é quase zero; o custo de manter a política precisa está concentrado em um grupo muito menor de pessoas.
Vários riscos se seguem. O esgotamento de voluntários pode alongar as revisões. A equipe limitada pode restringir o trabalho proativo de entradas obsoletas. A reversão emergencial pode exigir atenção rápida entre fusos horários. Os testes de compatibilidade entre fornecedores não têm orçamento central óbvio. Grandes usuários a jusante podem manter transformações privadas que reduzem a visibilidade de como o arquivo canônico se comporta na prática.
Nada disso prova que o projeto seja insustentável. Identifica o que tornaria a sustentabilidade observável. Uma dependência compartilhada saudável precisa de mantenedores ativos, CI funcionando, lançamentos reproduzíveis, mecanismos de correção responsivos e organizações a jusante dispostas a assumir sua parte do sistema. Financiamento profissional poderia ajudar algumas dessas funções, mas o financiamento sozinho não resolveria a questão da influência nem tornaria as implementações a jusante uniformes.
A oportunidade de reforma mais imediata está com os consumidores. Eles podem contribuir com testes, expor a versão da PSL que distribuem, atualizar os dados de limite independentemente de um lançamento completo de produto quando apropriado, apoiar seus próprios clientes e evitar desenhar políticas comerciais que tornem a mesclagem por um voluntário a única rota de escape.
A geografia importa pela política e pelos canais de lançamento, não por escritórios
A PSL não tem pegada física significativa no sentido de uma operadora de rede ou empresa de data center. Sua geografia é o espaço global de nomes que descreve, as jurisdições nas quais registros definem políticas, os locais das plataformas privadas que solicitam entradas, os lugares onde mantenedores e contribuidores trabalham e os canais de lançamento de software que levam cópias derivadas aos usuários.
Uma seção de código de país pode conter política moldada por registros nacionais e instituições públicas. Espaços de nomes genéricos podem refletir estruturas de registro diferentes. Hierarquias educacionais ou municipais podem ser mais profundas do que os exemplos comerciais conhecidos. Entradas de plataformas privadas podem representar serviços distribuídos globalmente cujos locatários não têm relação com a jurisdição do titular do domínio principal.
Essa diversidade é exatamente o motivo pelo qual uma única heurística sintática falha. A lista traduz arranjos administrativos heterogêneos em uma linguagem de regras estreita. A sintaxe comum melhora a interoperabilidade ao mesmo tempo em que preserva o fato de que a política se origina em outro lugar.
Seria errado, portanto, tratar a presença de uma linha no arquivo como controle do projeto sobre aquele espaço de nomes. O registro continua responsável por suas regras de registro. O titular privado do domínio continua responsável por seu modelo de locação. O direito aplicável permanece fora da PSL. A lista registra o limite para os consumidores; não adquire autoridade regulatória sobre os nomes que descreve.
O mesmo vale a jusante. Uma correção de segurança ou uma entrada corrigida pode ser pública globalmente enquanto usuários em produtos diferentes ainda executam cópias de idades diferentes. Geografia e limites organizacionais se cruzam no caminho do lançamento: mesclagem canônica, transformação derivada, lançamento de pacote ou navegador, distribuição pelo sistema operacional e atualização final do cliente.
O arquivo canônico é apenas a primeira cópia em uma longa cadeia de distribuição
O projeto publica uma cópia canônica empublicsuffix.org/list/public_suffix_list.dat, gerada diariamente a partir do repositório do GitHub. As orientações recomendam que os consumidores baixem os dados no máximo uma vez por dia, enquanto a lista upstream pode mudar algumas vezes em uma semana típica. Isso dá às equipes de software um ponto de distribuição estável sem incentivar consultas desnecessárias.
Uma cópia canônica diária não significa que a web passe a ter uma versão única a cada dia. Navegadores podem pré-processar o texto em tries ou formas binárias compactas. Bibliotecas podem empacotar uma cópia em lançamentos de linguagem. Sistemas operacionais podem incluir outra cópia. Serviços de nuvem podem manter transformações internas. Alguns produtos podem atualizar os dados de limite de forma independente; outros podem esperar um ciclo mais amplo de lançamentos.
O resultado é uma família de conjuntos de dados derivados da PSL válidos, mas com idades diferentes, em produção ao mesmo tempo. Após uma adição upstream, um navegador pode reconhecer o novo limite antes de outro. Uma biblioteca no servidor pode ficar atrás de ambos. Um serviço de certificados pode usar apenas a seção ICANN enquanto um navegador inclui entradas PRIVATE. Cada sistema pode ser internamente consistente e ainda assim discordar de outro produto.
Isso se torna especialmente importante durante correções. Se uma regra prejudicial ou equivocada for revertida upstream, a reversão precisa percorrer a mesma cadeia de distribuição que a alteração original. Um arquivo canônico corrigido não recolhe um binário antigo de navegador nem força um serviço de nuvem a reconstruir seus dados. Por algum período, a regra ruim e sua correção podem coexistir na base instalada.
A consciência de versão é, portanto, parte da análise de incidentes. Um relatório que diga apenas que um produto “usa a Public Suffix List” é incompleto. Investigadores precisam do commit canônico exato ou do build derivado, da política de seções, do comportamento do parser e da data de atualização em cada componente afetado. Sem essas informações, equipes podem discutir sobre um nome de host enquanto na realidade comparam conjuntos de dados diferentes.
A versão canônica e o commit observados no corte de agosto de 2026 ilustram o valor de identificadores reproduzíveis. Eles não implicam que todo produto a jusante já tenha ingerido exatamente esse estado. Atualidade upstream e atualidade de implantação são fatos separados.
Cookies foram o começo, não o fim da dependência
A herança de cookies é a história de origem mais clara porque a falha é fácil de ver: um navegador não deve permitir que um titular anexe estado a titulares não relacionados sob um sufixo público compartilhado. Conforme a plataforma web evoluiu, o mesmo conceito de domínio registrável se tornou útil em outros lugares.
Mecanismos de navegador podem usar o limite no agrupamento de sites, no histórico, na apresentação de URLs, nas restrições dedocument.domaine em mecanismos de privacidade. Sistemas de certificados podem usar conceitos de domínio controlado por registro para evitar a emissão de curingas excessivamente amplos ou para agrupar nomes em políticas de emissão. Rastreadores e ferramentas de segurança podem usar domínios registráveis ao agrupar hosts. Serviços online podem usar o limite em limites de taxa ou políticas de conta. Sistemas antirrastreamento podem usá-lo como uma entrada ao decidir quais nomes pertencem ao mesmo grupo.
Esses usos compartilham a necessidade de distinguir um domínio administrativo de outro, mas não compartilham um modelo de ameaças idêntico. Um navegador que protege cookies se preocupa com estado entre sites. Uma autoridade certificadora se preocupa com limites de emissão. Um fornecedor SaaS que aplica uma cota faz uma escolha de política comercial. Um sistema de privacidade pode tentar impedir relações de rastreamento que não equivalem à propriedade do registro.
Essa diferença é o motivo pelo qual uma única linha da PSL não deveria carregar um significado universal. A lista pode ser uma entrada comum enquanto cada consumidor continua responsável pela política que associa a ela. Um fornecedor que diz “a PSL nos obrigou” está obscurecendo a cadeia real de controle. A PSL forneceu um limite; o código do fornecedor decidiu o que aconteceria em seguida.
A política de certificados é um exemplo útil. Uma autoridade certificadora não deve emitir um curinga imediatamente abaixo de um sufixo controlado por registro, como*.com. Dados da seção ICANN derivados da PSL podem ajudar a definir esse limite. Entradas PRIVATE podem ser relevantes ou não, dependendo da política implementada. A escolha correta pertence às regras documentadas da AC, e não a uma suposição de que todos os consumidores da PSL se comportam da mesma forma.
Limites de taxa mostram o mesmo problema na direção oposta. Um serviço pode agrupar nomes por domínio registrado para que um titular não escape de uma cota gerando subdomínios infinitos. Isso pode ser sensato. Não torna a PSL responsável pela cota, e não justifica alterar o arquivo global de limites apenas porque um cliente não gosta do limite comercial do fornecedor.
Um pull request é uma mudança de política, não uma edição burocrática
O fluxo de trabalho do repositório parece familiar a engenheiros de software: abrir um pull request, preencher um modelo, executar verificações automatizadas, receber revisão e mesclar a alteração. A consequência é menos comum. Uma edição de uma linha pode mudar como navegadores, sistemas de certificados e serviços agrupam nomes quando os novos dados se propagam.
O processo de submissão, portanto, pergunta mais do que se a sintaxe é válida. Mantenedores precisam saber quem está solicitando a mudança, se essa pessoa ou organização é autorizada, qual política de registro ou locação a regra representa e se o remetente entende os efeitos a jusante. Testes podem detectar problemas de ordenação, duplicação e correspondência esperada; não podem certificar autoridade organizacional por si mesmos.
A regra do modelo de 2026 torna essa responsabilização explícita. O formulário deve ser usado sem ser reescrito ou resumido por um sistema GPT. As caixas de seleção públicas são declarações formais. Exigir que o remetente autorizado as faça diretamente preserva um registro mais limpo de quem representou o quê quando uma regra de alta consequência entrou em revisão.
É também por isso que um modelo preenchido não pode criar uma garantia de nível de serviço. Evidências podem estar incompletas. Um mantenedor pode pedir documentação oficial do registro. Uma plataforma privada pode precisar comprovar o controle do domínio. A proposta pode revelar consequências para cookies ou certificados que o remetente não havia considerado. Uma revisão legítima pode, portanto, levar tempo mesmo quando o pedido subjacente parece pequeno.
A capacidade limitada do projeto torna a qualidade das submissões parte da confiabilidade do sistema. Um pedido com pouco contexto ou desviado por um fornecedor consome atenção que poderia ser usada para manutenção de políticas, testes ou correções urgentes. O modelo não é burocracia em torno de um arquivo trivial; é parte do mecanismo que permite a um voluntário processar mudança de dados copiados para software de alta consequência.
Entradas obsoletas são mais difíceis de remover do que parecem
Adicionar uma regra não é o único problema de manutenção. Políticas de registro e de plataforma mudam. Um serviço privado pode encerrar, parar de oferecer subdomínios ou migrar clientes para outra estrutura. Um registro pode alterar seu modelo de registro. A lista canônica corre então o risco de preservar um limite cujo motivo original desapareceu.
A exclusão não é automaticamente mais segura do que a obsolescência. Um consumidor a jusante pode ainda ter usuários, cookies, certificados ou suposições de política construídas em torno do limite antigo. Remover uma linha pode fundir sites que antes eram separados do ponto de vista do software. Um mantenedor precisa, portanto, de evidências de que a política mudou e de uma visão razoável do que a remoção fará após a propagação.
O alcance de baixo volume iniciado em julho de 2024 reflete essa cautela. Em vez de tratar dados obsoletos como um problema de limpeza em massa, mantenedores contataram titulares selecionados para confirmar se as entradas continuavam necessárias. A escala foi deliberadamente limitada porque cada resposta pode exigir contexto e porque o silêncio é ambíguo: um contato que não responde não é prova de que um limite de produção possa ser excluído com segurança.
Esse é outro lugar onde a transparência a jusante ajudaria. Se grandes navegadores e serviços expusessem qual versão da PSL estão usando e fornecessem melhor telemetria sobre mudanças, mantenedores e titulares teriam mais evidências ao considerar remoção ou reversão. Hoje, o projeto pode inspecionar fontes públicas e históricos de lançamento de alguns consumidores, mas não tem um inventário completo de onde cada regra está implantada.
A ausência desse inventário não é uma falha apenas da PSL. É consequência da reutilização aberta. A MPL 2.0 permite amplo uso em seus termos, e consumidores podem transformar os dados de muitas maneiras. A distribuição aberta reduz o custo de integração ao mesmo tempo em que torna inviável uma visibilidade a jusante completa.
Alternativas ou perdem precisão, ou perdem atualidade, ou perdem governança compartilhada
A PSL persiste porque não existe um protocolo universal que produza a mesma resposta de forma barata e consistente para cada nome de host. Uma heurística simples de “últimos dois rótulos” falha imediatamente em estruturas comoco.uke em espaços de nomes públicos mais profundos. Um navegador poderia manter sua própria lista privada, mas então o comportamento entre fornecedores divergiria e cada fornecedor teria de duplicar o trabalho de política.
O IANA Root Zone Database resolve um problema diferente. É autoritativo para delegações de nível de topo, não para todos os limites mais profundos sob os quais titulares podem obter nomes. Sites de registros e RDAP podem fornecer informações locais mais autoritativas, mas as políticas diferem e consultá-los ao vivo para cada decisão de navegador seria lento, fragmentado e potencialmente sensível à privacidade.
Serviços comerciais de inteligência de domínio podem acrescentar classificação, propriedade e dados de reputação mais ricos. Podem ser úteis quando esses atributos importam, mas introduzem custo, opacidade e dependência de fornecedor e ainda assim não transformam um banco de dados privado em um padrão web. First-Party Sets e mecanismos de site relacionados expressam relações declaradas entre sites já identificados; não substituem a tarefa inicial de determinar o limite registrável.
A PSL faz, portanto, uma troca deliberada. Ela abre mão da atualidade perfeita em tempo real em troca de uma cópia pequena, armazenável em cache, inspecionável e multiforncedor da política administrativa conhecida. Essa troca só funciona quando os consumidores lembram o que foi sacrificado. A lista não é uma consulta viva de registro e não deve ser tratada como tal.
Sua vantagem competitiva, se esse termo puder ser usado para um conjunto de dados comunitário, é tanto institucional quanto técnica. A sintaxe é simples, o arquivo é público, as mudanças são revisáveis e vários ecossistemas de produtos independentes já o entendem. Substituir o formato seria mais fácil do que substituir a história de política acumulada, as ferramentas e o conhecimento operacional em torno dele.
Esse conhecimento instalado cria dependência de trajetória. Consumidores têm parsers, testes, tarefas de atualização e procedimentos de incidentes construídos em torno da PSL. Titulares de domínios sabem onde propor um limite. Equipes de certificados e navegadores têm lógica de produto baseada em eTLD+1. Um novo sistema precisaria não apenas de um modelo técnico melhor, mas também de um caminho de migração crível para todos esses participantes.
A pressão de suporte de fornecedores é a assimetria de governança mais clara
A tensão institucional mais importante da PSL não é entre dois mantenedores concorrentes. É entre um pequeno projeto upstream e grandes produtos a jusante que podem anexar consequências comerciais aos seus dados. Um fornecedor pode decidir que um limite de taxa, um limite de conta ou um controle de rastreamento depende da classificação da PSL e depois dizer a um cliente que a solução é obter uma entrada na PSL.
Essa instrução parece operacionalmente simples porque o fornecedor não é quem revisa o pedido. Para o projeto, a linha proposta ainda precisa satisfazer os mesmos critérios de autoridade e política que qualquer outra adição. Se não representar um registro genuíno ou um limite real de locação entre partes que não confiam entre si, aceitá-la pode distorcer o comportamento de navegadores e certificados apenas para corrigir o modelo de produto de uma empresa.
Os avisos do repositório contra esses encaminhamentos são, portanto, uma forma de defesa da governança. Eles mantêm a responsabilidade com a organização que desenhou a regra voltada ao cliente. Um fornecedor de nuvem ou SaaS pode alterar seu próprio modelo de cota, criar uma exceção, melhorar a identificação de contas ou apoiar o cliente diretamente. Não deveria exigir que um projeto externo de voluntários altere os dados compartilhados de limites da web, a menos que a política de domínio subjacente em si justifique a mudança.
Há um efeito de segunda ordem aqui. Quando fornecedores aprendem que a inclusão na PSL influencia recursos valiosos, eles podem criar incentivos para que clientes busquem entradas por motivos não relacionados ao limite de segurança original. Pressão suficiente desse tipo poderia mudar a composição da seção PRIVATE e tornar a lista mais difícil de interpretar como evidência de separação multilocatária genuína.
A insistência dos mantenedores em autoridade, evidências e limites de uso ajuda a resistir a essa deriva. Organizações a jusante podem reforçá-la publicando exatamente como usam os dados da PSL, oferecendo recursos de apelação específicos do produto e apoiando clientes sem tornar uma mesclagem no repositório o remédio padrão.
O que a inclusão prova — e o que não prova
Uma entrada na PSL é evidência de uma coisa estreita: a lista canônica registra atualmente um limite de sufixo público naquele rótulo, de acordo com as regras e o processo do projeto. As evidências por trás de uma entrada na seção ICANN e de uma entrada na seção PRIVATE diferem, mas nenhuma concede um certificado geral de legitimidade.
A inclusão não prova que um domínio é seguro. Não prova que uma plataforma privada isola locatários corretamente. Não prova propriedade legal, propriedade beneficiária, solvência do negócio, qualidade do cliente ou ausência de abuso. Não significa que o projeto endossa uma empresa ou seu serviço. Não faz um nome existir no DNS para sempre.
Tampouco cria direitos contra produtos de terceiros. Um cliente não pode apontar para uma entrada da PSL e inferir direito a um determinado limite de taxa, produto de certificado ou tratamento de navegador além do que as regras do próprio produto especificam. Por outro lado, um produto não pode tratar a ausência de inclusão PRIVATE como prova de que uma plataforma não é confiável.
Esses limites são fáceis de perder porque a lista fica perto de controles de segurança. Um conjunto de dados usado na emissão de certificados e no isolamento de navegadores pode parecer uma autoridade de segurança mesmo quando o projeto diz repetidamente o contrário. Um bom design a jusante deve preservar a distinção nomeando a decisão exata que a PSL informa, em vez de descrever a inclusão como aprovação.
O mesmo cuidado é necessário na pesquisa. A associação com a Mozilla não deve virar uma alegação de que a Mozilla controla cada entrada ou cada uso a jusante. Mantenedores do repositório não devem ser apresentados como reguladores do DNS. Titulares de domínios que enviam entradas PRIVATE não devem ser descritos como recebendo certificação. O registro público sustenta uma conclusão mais interessante: o controle é distribuído intencionalmente, e essa distribuição é ao mesmo tempo a base da interoperabilidade e a fonte das lacunas de responsabilização.
O ecossistema é uma cadeia de autoridades adjacentes, não uma organização
As organizações em torno da PSL são fáceis de colapsar em uma única imagem mental porque todas tocam a política de domínios. Na prática, ocupam camadas diferentes. A IANA e a ICANN fornecem contexto autoritativo de zona raiz e de registros. Registros de TLD definem política de registro dentro de seus espaços de nomes delegados. Titulares privados de domínios decidem se operam serviços de subdomínios multilocatários. Mantenedores da PSL decidem se as evidências sustentam uma regra no arquivo canônico. Equipes de navegadores e bibliotecas decidem como analisar e distribuir esse arquivo.
Autoridades certificadoras e serviços online decidem qual política associam ao limite resultante.
Essa separação é mais do que organização. Ela determina quem pode corrigir cada falha. Se um registro muda seu modelo de registro, o registro é a fonte do fato subjacente, mas não pode atualizar um navegador diretamente. Se um navegador trata mal o Unicode antes de aplicar as regras da PSL, uma linha upstream correta não consertará o parser. Se uma autoridade certificadora usa a seção PRIVATE de forma diferente de um navegador, a discrepância pode ser intencional e não um bug. A atribuição de incidentes precisa preservar essas camadas.
A Mozilla está nessa cadeia como lar histórico do trabalho de TLD efetivo e como parte do contexto de infraestrutura do projeto. O GitHub hospeda o repositório público, a discussão de revisão, os testes e o histórico. Nenhuma dessas relações torna essas plataformas donas de toda política de domínios representada na lista. Da mesma forma, uma entrada submetida por um registro de TLD não dá a esse registro autoridade sobre o projeto como um todo. Ele fornece evidências para o espaço de nomes que opera.
O conjunto de consumidores a jusante é amplo. Firefox e Gecko têm a relação histórica mais associada à origem do projeto. Chromium e Chrome pré-processam e usam dados de sufixo público para decisões de site e cookies. Produtos baseados em WebKit usam conceitos de sufixo público no comportamento da plataforma web. Autoridades certificadoras e as regras do CA/Browser Forum usam conceitos de domínio controlado por registro em torno da emissão de curingas e de políticas relacionadas. A Let’s Encrypt é um exemplo visível de AC que usa conceitos de domínio registrado em limites operacionais e sistemas de emissão.
Bibliotecas de linguagens, rastreadores, sistemas operacionais e aplicativos de servidor empacotam seus próprios parsers ou cópias. Plataformas de nuvem, sociais e de publicidade podem anexar comportamento de conta, limite de taxa ou privacidade ao mesmo limite.
Nenhuma dessas integrações transfere autoridade de governança de volta ao consumidor. Um fornecedor de navegador não adquire o direito de redefinir a política de um registro porque distribui a lista. Uma autoridade certificadora não se torna mantenedora da PSL porque depende de um cálculo de domínio registrado. Uma plataforma de nuvem não ganha um endosso de segurança porque sua entrada PRIVATE está presente. Integração prova dependência, não propriedade.
É por isso que a PSL se assemelha mais a uma cadeia de fornecimento de dados do que a um produto de software com um único ciclo de lançamento. A política se origina com registros ou titulares autorizados de domínios. Uma submissão empacota essas evidências no processo de mudança do projeto. Revisão e testes produzem uma mesclagem canônica.Publicsuffix.orgdistribui o resultado. Consumidores transformam e lançam. O comportamento do usuário final só emerge depois que o produto final aplica suas próprias regras. Cada passagem pode introduzir atraso ou interpretação.
A cadeia também explica por que um repositório público não pode fornecer um mapa completo de implantação. Consumidores de código aberto são visíveis quando seu código e suas transformações de dados são públicos. Serviços proprietários podem usar a lista internamente sem divulgar cada escolha de parser ou cronograma de atualização. Uma alegação ampla de adoção pode, portanto, ser bem sustentada no nível de categoria e ainda assim carecer de um censo auditado de cópias ou versões instaladas.
O projeto expõe evidências muito a montante e muito menos a jusante
As evidências mais fortes em torno da Public Suffix List dizem respeito à sua própria identidade, ao formato das regras e ao processo de mudança. O arquivo canônico é diretamente baixável. O algoritmo de correspondência e os exemplos são públicos. O histórico do Git registra mudanças. O modelo de submissão documenta as declarações formais atuais. A discussão no repositório mostra como mantenedores pedem autoridade e esclarecem consequências. Essas são fundações excepcionalmente inspecionáveis para uma peça de infraestrutura que a maioria dos usuários nunca vê.
As evidências se tornam mais fracas à medida que a análise se afasta da mecânica upstream. Não existe um inventário completo de cada navegador, biblioteca, serviço de nuvem, rastreador ou sistema de certificados que usa o arquivo, nem um cronograma comum mostrando a rapidez com que cada consumidor atualiza. Produtos públicos podem ser examinados individualmente, mas o projeto não opera telemetria em toda a base instalada. Um commit canônico prova, portanto, o estado dos dados upstream, não o estado de cada dispositivo.
Evidências de governança têm limite semelhante. Papéis públicos no repositório e atividade de revisão mostram quem pode agir no projeto em um dado momento, mas as evidências não estabelecem um organograma jurídico convencional, número de funcionários remunerados nem uma medida completa da influência de empregadores. Seria inseguro inferir que todo contribuidor visível é voluntário no mesmo sentido, ou que um empregador que aparece com frequência nos commits controla o projeto. Permissões formais do projeto, emprego e influência informal são fatos diferentes.
Evidências financeiras são ainda mais escassas. A PSL não é uma empresa operacional convencional com receita, lucro ou valorização divulgados. A infraestrutura associada à Mozilla e a engenharia a jusante claramente têm custos, mas a base de fontes não aloca esses custos em uma demonstração de resultados do projeto. O valor comercial criado por navegadores, autoridades certificadoras ou serviços de nuvem não pode ser atribuído à PSL como receita. Qualquer tentativa de inventar um valor de mercado para a lista confundiria dependência com propriedade.
A mesma disciplina se aplica a controvérsias. O projeto tem documentadas pressão de suporte, risco de dados obsoletos, difusão por terceiros e uso indevido de entradas PRIVATE como sinais de confiança. São problemas estruturais, não evidência de má conduta dos mantenedores. A análise correta pergunta se incentivos e recursos correspondem às consequências da dependência; não deve fabricar um escândalo a partir do fato de que voluntários têm capacidade limitada.
Uma base de evidências mais forte exigiria informações que o registro público não fornece integralmente: uma entrevista atual com os principais mantenedores, um censo independente das principais implantações a jusante, tempos de propagação medidos após mudanças selecionadas e dados mais sistemáticos sobre acúmulo de revisões e equipe. Essas lacunas não impedem um perfil defensável. Elas definem o limite do que pode ser afirmado com confiança.
O artigo pode, portanto, ser firme quanto ao mecanismo e cauteloso quanto à escala. É bem sustentado que a PSL fornece um conjunto de dados compartilhado de limites de domínio, que grandes categorias de software dependem dele, que mantenedores usam um processo público de revisão e que consumidores a jusante controlam suas próprias escolhas de atualização e política. Não é bem sustentado afirmar participação de mercado universal, uma versão global única, uma valoração econômica precisa ou uma organização com comando sobre todo o sistema.
O tratamento de erros faz parte da interoperabilidade, não é um detalhe posterior
A maioria das explicações da PSL se concentra no caminho de sucesso: canonicalizar um nome de host, encontrar uma regra prevalecente e retornar o domínio registrável. Sistemas de produção passam tempo considerável em casos menos organizados. Um nome de host pode ser malformado. Um consumidor pode encontrar um sufixo desconhecido. Uma biblioteca pode executar uma cópia anterior a uma mudança de registro. Uma entrada PRIVATE pode ter sido removida upstream e permanecer dentro de um aplicativo antigo.
Essas condições transformam o comportamento de fallback em política. A regra padrão documentada dá ao algoritmo uma resposta determinística quando nenhuma linha explícita corresponde; ainda assim, alguns consumidores podem deliberadamente rejeitar sufixos desconhecidos para seu próprio caso de uso. Um parser pode preservar um ponto final à direita enquanto outro componente o remove antes. A conversão de Unicode pode falhar antes que a consulta à PSL comece. Nenhuma dessas diferenças significa que o arquivo canônico em si esteja errado, mas cada uma pode alterar o limite que um produto enxerga.
Para operadores, o requisito prático é testar casos negativos com o mesmo cuidado que os casos de sucesso. Uma biblioteca deve saber o que retorna para um TLD desconhecido, uma exceção sob um curinga, um rótulo Unicode e uma entrada PRIVATE desatualizada. Um navegador ou serviço deve ser capaz de distinguir uma regra ruim de um arquivo de dados desatualizado e um arquivo desatualizado de um bug de parser. Caso contrário, todo incidente é achatado na frase “problema de PSL”, mesmo quando a causa está em outro lugar.
O projeto ajuda mantendo a linguagem de regras estreita e a superfície de teste visível. Consumidores ainda precisam de seu próprio caminho de recuperação. Se uma nova entrada quebrar o agrupamento de contas, um fornecedor SaaS deve conseguir mudar sua própria política enquanto o problema upstream é investigado. Se um navegador descobrir uma regressão de parser, não deve pedir a um registro que altere dados de política corretos para se ajustar ao bug. A interoperabilidade depende de preservar o limite entre fatos compartilhados e implementação local.
O arquivo é pequeno porque a responsabilidade está em outro lugar
O design da PSL é bem-sucedido em parte porque se recusa a virar um modelo completo da web. Não armazena cada titular, não rastreia cada zona do DNS, não classifica cada organização nem decide cada política que usa limites de domínio. Registra estrutura administrativa suficiente para que o software calcule um limite compartilhado — e então para.
Essa contenção mantém os dados revisáveis. Regras exatas, curingas e exceções são compreensíveis. Evidências podem ser anexadas a uma mudança proposta. Consumidores podem implementar o algoritmo localmente e inspecionar o histórico de versões. Um banco de dados mais ambicioso poderia oferecer respostas mais ricas, mas também exigiria mais dados, mais financiamento, mais autoridade e um modelo de governança diferente.
O custo da contenção é que equipes a jusante precisam fazer trabalho real. Precisam atualizar os dados, definir política de seções, testar casos extremos do parser, lidar com reversão e decidir se eTLD+1 é realmente o conceito certo para o problema que estão resolvendo. Um consumidor que trata o arquivo como uma fonte mágica de identidade de sites está terceirizando um julgamento que a PSL nunca se propôs a fornecer.
Essa é a lição duradoura do projeto. A Public Suffix List é útil porque registra um limite que o DNS não codifica e o faz em uma forma que muitos produtos podem compartilhar. Sua influência ultrapassou seus recursos formais, mas a resposta não é fingir que os mantenedores controlam a web. A responsabilização precisa seguir toda a cadeia: registro ou titular do domínio, remetente, revisão voluntária, distribuição canônica, atualização derivada e política do produto.
Um pequeno arquivo upstream pode continuar sendo uma dependência comum saudável apenas se as organizações muito maiores ao seu redor continuarem a ser donas das consequências que lhe atribuem.
O próximo teste é se os consumidores conseguem tornar versão e responsabilidade visíveis
Os indicadores operacionais mais úteis não são mais simplesmente se o repositório canônico está ativo. A questão mais difícil é se as organizações que dependem da PSL conseguem mostrar qual versão usam, com que rapidez incorporam correções e qual política associam a cada seção.
Para equipes de navegadores e bibliotecas, o primeiro teste é a reprodutibilidade. Um build de produção deve ser rastreável até um commit exato da PSL ou um conjunto de dados gerado, e os testes de conformidade devem cobrir canonicalização, Unicode, pontos finais à direita, curingas, exceções, sufixos desconhecidos e o tratamento de ICANN/PRIVATE. Um relatório de bug não deveria começar adivinhando qual lista o produto afetado usou.
Para registros, o indicador-chave é a titularidade da manutenção da política. Regras de registro podem mudar antes que falhas de navegador tornem a divergência visível. Um registro que depende da PSL deve ter uma pessoa ou equipe conhecida responsável por revisar suas entradas, atualizar evidências e responder quando mantenedores perguntarem se uma regra continua atual.
Plataformas privadas enfrentam um teste mais rigoroso porque suas entradas podem afetar clientes que não confiam entre si. Uma nova submissão PRIVATE deve ser tratada como uma migração de segurança, e não como um exercício de marca: testar limites de cookies, implicações para certificados, comportamento de reversão e o efeito sobre locatários existentes antes de supor que uma mesclagem bem-sucedida é inofensiva.
A latência de atualização a jusante é a métrica de sistema mais importante. O arquivo canônico é atualizado diariamente, mas não há cronograma universal para adoção por navegadores, bibliotecas, sistemas operacionais ou serviços. Uma correção que leva horas upstream e meses em um produto derivado ainda é uma dependência operacionalmente desatualizada. Metadados públicos de versão, mecanismos de atualização independentes e notas de lançamento tornariam essa lacuna mais fácil de medir.
A capacidade dos mantenedores é outro sinal observável. Acúmulo de pull requests abertos, tempo de resposta, disponibilidade de revisores, continuidade da CI e o ritmo do trabalho de entradas obsoletas mostram se a consequência está crescendo mais rápido do que a manutenção. Nada disso deve virar uma meta artificial de nível de serviço para voluntários, mas a deterioração sustentada seria evidência de que o modelo atual de recursos está sob pressão.
O indicador final é o comportamento dos fornecedores. Avisos no repositório já documentaram casos em que regras de produto de terceiros empurraram clientes para a PSL. Se mais fornecedores transformarem mudanças na lista de limites no remédio normal para problemas de conta, cota ou analytics, o peso da governança subirá ainda mais upstream. Um padrão mais saudável seria o oposto: fornecedores publicam sua dependência da PSL, apoiam exceções específicas de produto quando apropriado e encaminham um cliente ao projeto somente quando a política de domínio subjacente realmente pertence à lista.
Obsolescência e reversão são onde o modelo compartilhado fica mais exposto
Uma entrada malformada ou não autorizada em um espaço de nomes amplamente usado testaria todas as camadas ao mesmo tempo. Mantenedores precisariam estabelecer a política correta e mesclar uma correção. A distribuição canônica precisaria atualizar. Navegadores, bibliotecas, sistemas de certificados e serviços precisariam incorporar a correção. Usuários ainda poderiam ver comportamentos diferentes até que esses caminhos de lançamento derivados convergissem.
O mesmo padrão se aplica a uma entrada PRIVATE obsoleta. Removê-la upstream pode ser correto e ainda assim produzir transições disruptivas para produtos que agruparam sites de acordo com o limite antigo por anos. A pergunta relevante, portanto, não é apenas se a lista canônica está certa hoje, mas se o sistema consegue se mover com segurança da resposta de ontem para a de hoje.
Vários desenvolvimentos melhorariam materialmente essa posição. Mais consumidores poderiam expor a versão exata da PSL em diagnósticos. Navegadores e bibliotecas poderiam compartilhar casos de conformidade em torno de nomes difíceis. Registros poderiam publicar mais evidências verificáveis por máquina, como registros_pslquando apropriado. Grandes usuários a jusante poderiam financiar testes neutros ou capacidade de revisão sem transformar o financiamento em controle unilateral.
Vários desenvolvimentos a enfraqueceriam. Forks específicos de fornecedores poderiam crescer a ponto de o arquivo canônico não descrever mais o comportamento comum. Um grande navegador ou sistema operacional poderia distribuir uma cópia severamente desatualizada. Saídas de mantenedores poderiam criar um acúmulo sustentado de revisões. Fornecedores de produtos poderiam usar cada vez mais a inclusão PRIVATE como porta de entrada não oficial para recursos comerciais, afastando o projeto de seu propósito de dados de limites.
Os cenários mais consequentes são, portanto, concretos e não genéricos. A PSL pode permanecer o denominador comum durável se a atividade do repositório, a conformidade entre fornecedores e a disciplina de atualização a jusante continuarem saudáveis. Navegadores podem reduzir a dependência de eTLD+1 em algumas decisões de privacidade à medida que armazenamento particionado e sistemas de relação declarada evoluem, ainda precisando de dados de sufixo público para cookies e certificados. O financiamento profissional poderia fortalecer a manutenção se a governança permanecesse neutra.
A automação de registros poderia melhorar a atualidade sem substituir o julgamento humano. Forks privados poderiam melhorar a velocidade local ao mesmo tempo em que fragmentam o modelo compartilhado de limites da web.
Cada cenário tem um sinal observável. A avaliação deve mudar quando o sinal muda, e não porque o arquivo ficou mais ou menos na moda.
O menor arquivo da pilha de identidade da web tem a maior lacuna de responsabilização
A PSL fica em uma estrutura de controle incomum. Registros e titulares privados de domínios conhecem a política subjacente. Mantenedores controlam se uma regra proposta entra na lista canônica. A infraestrutura associada à Mozilla e ao GitHub ajuda a publicar o projeto. Fornecedores de navegadores, autoridades certificadoras, bibliotecas e serviços de nuvem decidem quando incorporar os dados e qual comportamento atribuir a eles. Usuários finais experimentam o resultado sem normalmente ver nenhuma dessas camadas.
Nenhum participante tem controle completo, o que é uma característica até algo dar errado. Um registro pode corrigir sua própria política, mas não pode forçar um navegador antigo a atualizar. Um mantenedor pode rejeitar uma submissão PRIVATE frágil, mas não pode impedir um fornecedor de usar um fork antigo. Um navegador pode corrigir seu parser, mas não pode fazer toda biblioteca no servidor se comportar da mesma forma. Uma empresa SaaS pode definir um limite de taxa em torno de eTLD+1, mas não pode transferir a responsabilidade por essa regra comercial a mantenedores voluntários apenas porque a entrada veio da PSL.
Essa distribuição de autoridade cria o problema de governança mais profundo do projeto: os atores com maior dependência econômica muitas vezes não são os atores que carregam o fardo mais estreito de revisão upstream. Grandes produtos podem anexar novas consequências a um limite sem acrescentar capacidade equivalente para manter os dados compartilhados. Quanto mais usos se acumulam, mais fácil fica para a autoridade aparente da lista exceder a autoridade que seus mantenedores de fato reivindicam.
Equipes de liderança que dependem dos dados da PSL deveriam, portanto, tornar explícitas três decisões. Primeiro, quem é o dono da dependência dentro da organização: o conjunto de dados exato, o parser e o caminho de atualização. Segundo, quais políticas de produto usam a seção ICANN, a seção PRIVATE ou ambas, e por quê. Terceiro, o que acontece quando a resposta canônica muda depois que o produto já foi lançado.
Essas decisões expõem custos de troca que de outra forma são fáceis de ignorar. O arquivo em si é aberto e simples, então substituí-lo parece barato. Na prática, um consumidor maduro tem anos de suposições de parser, casos de teste, manuais de incidente, semântica de produto e expectativas de usuário construídas em torno de eTLD+1. Uma substituição privada teria de recriar não apenas dados, mas também a legitimidade das evidências de registros, o histórico de exceções revisadas e a expectativa entre fornecedores de que o mesmo limite significa aproximadamente o mesmo em outros lugares.
O efeito de segunda ordem da adoção generalizada é, portanto, uma dependência de trajetória mais forte. O efeito de terceira ordem é o risco de modo comum: se muitos produtos consomem a mesma regra ruim, um erro upstream pode viajar longe. O antídoto não é a fragmentação por si só. Implementações independentes com versionamento transparente, testes e caminhos de reversão podem compartilhar dados canônicos sem compartilhar todos os modos de falha.
O risco mais irreversível seria perder a capacidade de explicar por que um limite existe e quem é responsável por ele. Uma regra que sobrevive depois que sua origem política desaparece, um fork derivado sem commit rastreável ou um produto comercial que trata a inclusão como permissão opaca — todos quebram a cadeia de evidências que dá legitimidade à PSL.
Essa cadeia de evidências é o verdadeiro ativo do projeto. A lista funciona porque um limite pode ser conectado de volta à política, uma mudança pode ser revisada em público e um consumidor pode, ao menos em princípio, dizer qual versão usou. Proteger essa cadeia importa mais do que adicionar recursos ao arquivo.
O teste de longo prazo é, portanto, simples de enunciar e difícil de satisfazer. Quando a próxima regra consequente estiver errada, obsoleta ou contestada, o ecossistema consegue identificar a política autoritativa, corrigir a lista canônica, rastrear os derivados afetados e restaurar o comportamento consistente sem transformar um mantenedor voluntário no balcão de suporte de todos os produtos construídos sobre ele?
Se a resposta continuar sendo sim, a Public Suffix List pode continuar sendo o que a tornou valiosa em primeiro lugar: uma peça estreita e compartilhada de infraestrutura que permite à web traçar um limite que o próprio DNS não consegue ver.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance