
Resumo
- O OpenWISP começou com Wi-Fi público em Roma e foi reconstruído a partir de 2015 como um sistema modular de gerenciamento para frotas distribuídas de OpenWrt.
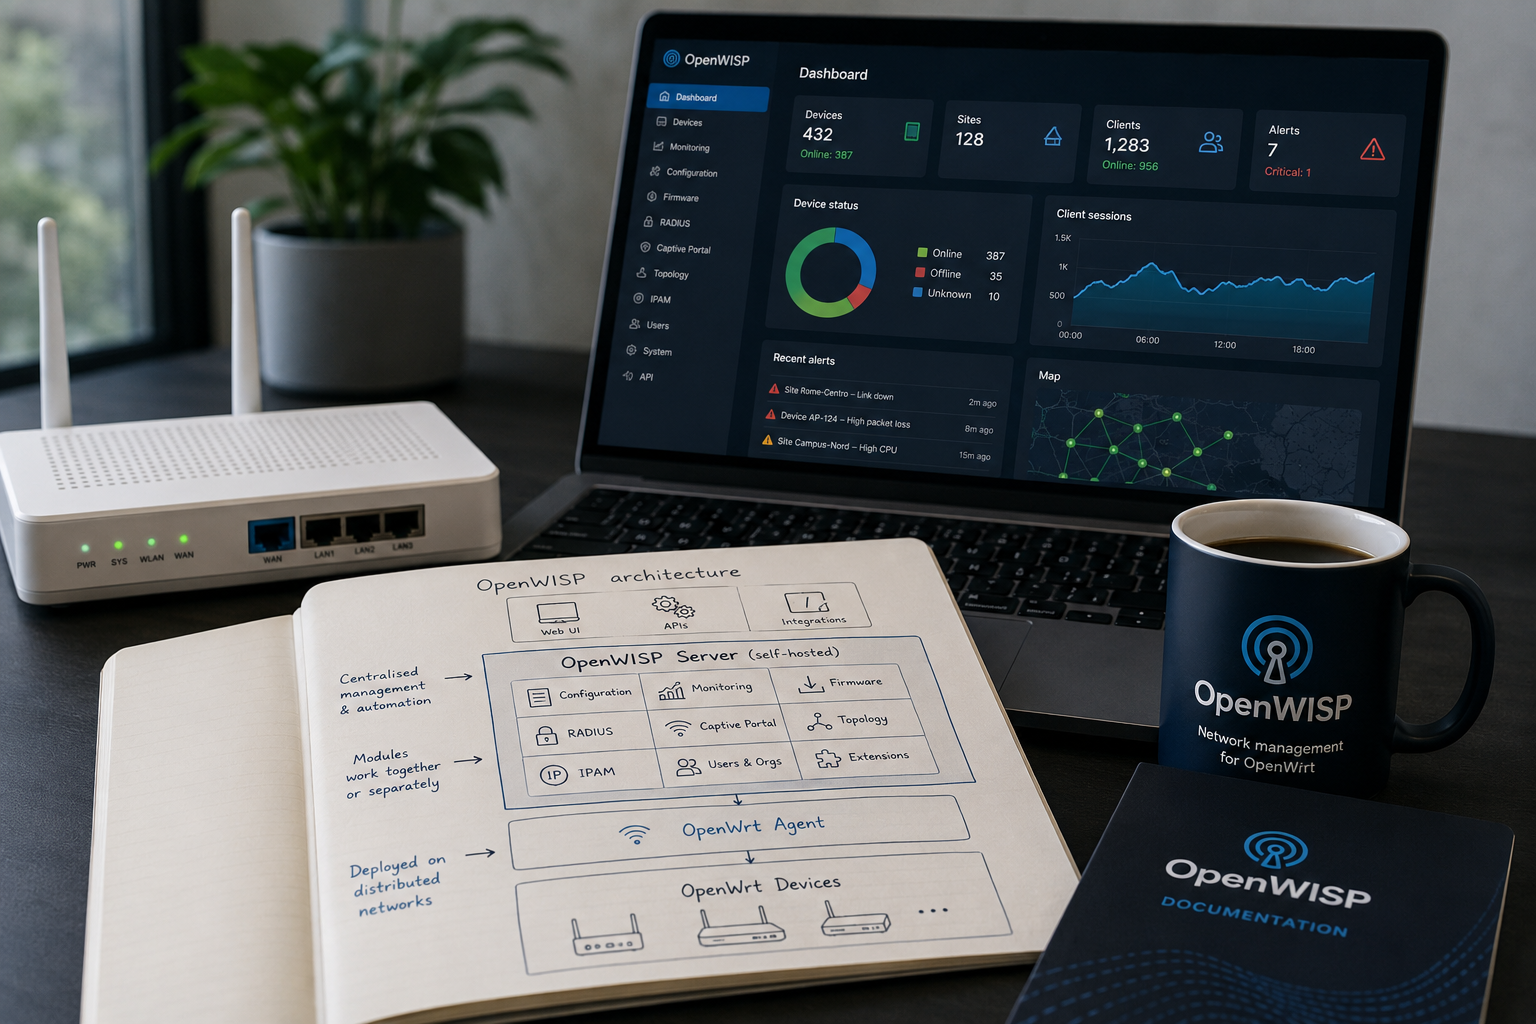
- Configuração, monitoramento, firmware, RADIUS, portais cativos, topologia, gerenciamento de endereços e APIs podem ser combinados sem forçar cada operador a adotar um único controlador monolítico.
- Um estudo de caso de junho de 2026 descreve várias centenas de roteadores em múltiplas instâncias — evidência útil de produção que não estabelece um limite universal de escala.
- A auto-hospedagem preserva o controle sobre o código e os dados e transfere ao operador a responsabilidade por disponibilidade, backups, credenciais, desempenho do banco de dados e atualizações.
O programa de Wi-Fi público de Roma expôs o custo real dos pontos de acesso baratos
Em 2012, a federação FreeItaliaWiFi cobria cerca de 2.500 pontos de acesso, segundo relatos. O número cresceu a partir do WiFi Metropolitano e da ProvinciaWiFi em Roma, onde administrações públicas e parceiros institucionais usavam software aberto desde 2008 para operar conectividade em um conjunto disperso de locais municipais. Os pontos de acesso eram baratos; mantê-los configurados, autenticados, monitorados e seguros não era.
Um roteador público exige alguém que atribua endereços, configure rádios, alterne credenciais, observe interrupções, aplique políticas e atualize o firmware. Quando os dispositivos estão espalhados por prédios, praças e espaços comunitários, os técnicos não podem tratar cada um como um equipamento isolado. Mesmo uma rede modesta precisa de uma sala de controle — seja ela fornecida por um fornecedor, seja por software que o próprio operador executa.
O OpenWISP nasceu desse problema operacional. O sistema inicial atendia implantações de hotspots públicos e se espalhou para outros municípios italianos em 2009. Os primeiros usuários já tinham orçamentos limitados, locais heterogêneos e a necessidade de alterar muitos dispositivos sem entrar em cada um deles. Configuração reutilizável, acesso multi-organização, autenticação e monitoramento vieram do trabalho de campo, não de um briefing genérico de produto.
O projeto não permaneceu uma plataforma municipal de hotspots. Em 2015, começou uma reformulação substancial em torno do gerenciamento de OpenWrt e de uma arquitetura modular de servidor. A mudança reconheceu que provedores de internet sem fio, campi, redes comunitárias e empresas enfrentavam o mesmo problema de frota. O OpenWrt fornecia um sistema operacional amplamente usado para dispositivos; o OpenWISP construiu um agente, um controlador e serviços relacionados ao seu redor.
A história deixa uma questão prática: a auto-hospedagem dá a um pequeno operador controle duradouro sobre sua rede, ou transfere a mesma responsabilidade de um controlador proprietário para uma pilha de servidores, bancos de dados, chaves e integrações personalizadas que o operador precisa manter sozinho?
A resposta atual do OpenWISP é modular. Configuração, monitoramento, firmware, RADIUS, portais cativos, topologia e gerenciamento de endereços IP podem ser combinados por meio de aplicações Django e componentes OpenWrt. Interfaces REST e WebSocket dão suporte à integração. Implantações diferentes podem ativar módulos diferentes em vez de aceitar um único controlador fixo.
A estrutura institucional é igualmente distribuída. Órgãos públicos, universidades, contribuidores de código aberto, participantes do Google Summer of Code e usuários comerciais moldaram a plataforma. O OpenWISP entrou no Google Summer of Code em 2017 e, em 2020, passou a se descrever como um sistema global modular de gerenciamento de redes. Nenhum registro público único estabelece uma entidade jurídica como dona de todo o projeto.
Essa ausência complica qualquer tentativa de tratar o OpenWISP como uma empresa convencional e esclarece o assunto real. O OpenWISP é código mantido, documentação, contribuidores e relações de suporte que os operadores reúnem em seu próprio sistema de controle. Pode reduzir a dependência de uma nuvem de fornecedor. Não pode eliminar a necessidade de operar a sala de controle.
A reformulação de 2015 separou o controlador em serviços que os operadores podiam combinar
O OpenWISP é mais fácil de entender errado quando apresentado como um único controlador. A plataforma atual é um conjunto de módulos com lançamentos coordenados e números de versão separados. Em agosto de 2026, a família 25.10 era a linha principal atual, enquanto módulos individuais usavam versões como 1.2.x e os pacotes de implantação mantinham o esquema 25.10.x. Esses números descrevem trilhas de lançamento relacionadas, não produtos contraditórios.
O controlador fica no centro. Ele armazena registros de dispositivos, modelos de configuração e variáveis, gerencia credenciais e dá suporte a operações remotas. Um operador pode definir uma configuração comum uma vez, aplicá-la a grupos de dispositivos e substituir valores quando necessário. Essa é a economia básica do gerenciamento de frotas: uma mudança deve ser expressa como política, não repetida manualmente em cada roteador.
Os modelos são mais do que uma conveniência. Eles se tornam a fonte da qual o estado do dispositivo é derivado. Um provedor pode definir configurações de rádio, interfaces, túneis, regras de firewall ou parâmetros de serviço e reutilizá-las em vários locais. Variáveis permitem que o mesmo modelo contenha endereços, nomes ou credenciais específicos do dispositivo. O resultado se aproxima mais do gerenciamento de configuração em ambiente de servidor do que da prática tradicional de tratar cada roteador como uma caixa administrada separadamente.
O lado do dispositivo está fortemente associado ao OpenWrt. Um agente pode obter configuração e reportar informações. O servidor também pode usar métodos de acesso remoto, incluindo SSH, quando apropriado. A força atual do projeto não é o gerenciamento multivendor universal. É a capacidade de gerenciar frotas baseadas em OpenWrt por meio de um sistema aberto e coordenado.
Uma arquitetura Django modular permite que organizações estendam o servidor. O Django fornece autenticação, modelos de banco de dados, administração e um framework web Python maduro. Os módulos do OpenWISP constroem funções específicas de rede sobre essas bases. Esse design reduz a barreira para equipes que já conhecem o desenvolvimento web convencional, mas também significa que a plataforma herda as necessidades operacionais de uma aplicação web: manutenção de banco de dados, filas, processos de trabalho, cache, certificados e implantação segura.
O histórico de lançamentos mostra manutenção ativa. O controlador chegou à versão 1.2.3 em 9 de abril de 2026. O repositório de implantação Docker lançou a 25.10.4 em 4 de junho. O agente de monitoramento OpenWrt chegou a 0.3.1 em maio, e o módulo RADIUS a 1.2.2 em abril. Essas datas demonstram trabalho contínuo em toda a pilha. Também ilustram o problema de alinhamento de versões: o operador precisa saber quais combinações são suportadas, em vez de presumir que qualquer módulo mais recente pode ser atualizado de forma independente.
A modularidade dá ao OpenWISP espaço para atender redes diferentes. Um provedor pode usar configuração e monitoramento sem um portal cativo público. Um município pode combinar autenticação e páginas de login com topologia. Uma rede comunitária pode adicionar aplicações Django personalizadas. A mesma liberdade complica o suporte, porque duas instalações podem compartilhar um nome e diferir nos módulos ativados, extensões, escala do banco de dados e método de implantação.
A arquitetura, portanto, troca a integração fixa de um equipamento proprietário pelo trabalho de montagem de uma plataforma aberta. Essa troca é atraente quando uma organização quer controle ou personalização e tem capacidade de operar o resultado. É menos atraente quando o comprador espera que um único fornecedor seja dono de todas as dependências e do acordo de nível de serviço.
A reformulação do OpenWISP conseguiu tornar o projeto amplamente reutilizável. A próxima questão é se essa reutilização pode permanecer operacionalmente coerente à medida que o número de módulos e protocolos cresce. Uma pilha modular só se torna infraestrutura quando sua disciplina de lançamento e migração é tão forte quanto sua lista de recursos.
A configuração só é útil quando o estado desejado sobrevive a um link não confiável
Configuração centralizada parece simples: armazenar as definições desejadas em um servidor e enviá-las aos dispositivos. Redes de acesso distribuídas tornam cada parte dessa frase não confiável. Um roteador pode estar atrás de tradução de endereços de rede, em um backhaul sem fio intermitente ou alimentado por um local instável. Uma mudança pode afetar exatamente o caminho usado para entregá-la. Um dispositivo pode estar offline enquanto a política muda várias vezes.
O controlador do OpenWISP enfrenta esse ambiente com modelos, agentes, operações remotas e infraestrutura de chave pública. O operador pode definir o estado desejado centralmente e usar uma identidade de dispositivo para estabelecer confiança. O design evita a dependência de um técnico que copia comandos, mas não torna automáticas a alcançabilidade ou a segurança das mudanças.
Um fluxo de trabalho confiável precisa distinguir estado desejado, último estado informado e comportamento observado. O servidor pode saber o que deveria estar configurado sem saber se o dispositivo aplicou a configuração. Uma chamada de API bem-sucedida pode significar que um job foi enfileirado, não que o rádio voltou a ficar online. Um roteador pode aceitar uma configuração e depois ficar inacessível porque um parâmetro de rede estava errado.
O gerenciamento de configuração exige, portanto, implantação em etapas. Um operador deve poder aplicar uma mudança a um grupo de teste, observar a saúde e expandir gradualmente. Valores críticos exigem validação. Um verificador de sintaxe pode capturar entrada malformada, mas não uma política que aponta todos os túneis para o endpoint errado. As APIs da plataforma tornam a automação possível; a organização precisa projetar o processo de aprovação e reversão.
A identidade do dispositivo é outra fronteira de alto valor. Certificados e credenciais permitem que o servidor distinga equipamentos autorizados. Se essas credenciais forem roubadas, um invasor pode se passar por um roteador ou obter acesso ao gerenciamento. Se forem perdidas, o operador pode precisar de recuperação física. Emissão, rotação e revogação de chaves pertencem, portanto, às operações de rede comuns, não a uma lista de verificação de instalação que pode ser esquecida após o início.
Os modelos também podem esconder contexto. Uma variável pode mudar de significado quando um dispositivo se move para outro local. Um grupo copiado pode carregar um pool de endereços antigo. Em uma frota pequena, um engenheiro pode notar o erro. Em escala, o modelo de configuração precisa de validação contra inventário e topologia. Quanto mais módulos integrados, mais úteis se tornam essas verificações cruzadas.
O modelo auto-hospedado dá ao operador acesso total ao histórico de configuração e à automação. Evita que um fornecedor de nuvem se torne o único detentor do estado dos dispositivos. Também significa que o operador precisa preservar backups e registros de auditoria. Uma falha de banco de dados sem recuperação testada pode apagar o histórico de gerenciamento da frota, mesmo que os roteadores continuem encaminhando tráfego.
O valor do OpenWISP fica mais claro quando a configuração é tratada como código: versionada, revisada, testada e implantada em etapas controladas. A plataforma fornece os objetos e APIs necessários para essa disciplina. Não fornece julgamento organizacional. Um pequeno provedor pode obter o mesmo padrão operacional usado por redes maiores, mas ainda precisa decidir quem pode alterar um modelo e quem está de plantão quando a mudança falha.
O monitoramento torna visíveis os roteadores de baixo custo, desde que o caminho de telemetria se sustente
Uma rede distribuída é difícil de gerenciar porque a falha costuma ser relatada por um usuário antes de aparecer nas ferramentas do operador. Um ponto de acesso pode permanecer ligado enquanto o uplink está rompido. Um rádio pode estar associado a clientes, mas entregando baixa vazão. Um túnel pode oscilar. O monitoramento precisa combinar disponibilidade de dispositivos, medições de séries temporais, sessões Wi-Fi e verificações de serviço para transformar essas condições em sinais acionáveis.
Os componentes de monitoramento do OpenWISP coletam e organizam essas evidências. O agente OpenWrt informa medições. Os módulos do lado do servidor armazenam séries temporais, executam verificações e emitem alertas. Os modelos de dispositivo e organização permitem que os operadores vejam a rede por cliente, local ou limite administrativo, em vez de uma única lista plana.
A arquitetura é útil justamente porque roteadores de baixo custo geralmente não têm um sistema proprietário sofisticado de telemetria. Um agente e uma API aberta podem expor informação suficiente para uma equipe pequena enxergar padrões na frota. Um painel pode identificar um local com perda de pacotes crescente ou um grupo de dispositivos que parou de fazer check-in após uma atualização.
Telemetria não é verdade absoluta. Um roteador que não alcança o servidor de monitoramento aparece como inativo mesmo que o serviço local continue funcionando. Um dispositivo pode reportar CPU e memória saudáveis enquanto os usuários enfrentam interferência de rádio. Intervalos de amostragem podem perder falhas curtas. O próprio servidor de monitoramento pode atrasar sob carga. Alertas descrevem, portanto, observações a partir de um caminho e de um cronograma específicos, não o estado completo da rede.
A escala depende de todo o fluxo de dados. Mais dispositivos geram mais medições, escritas no banco de dados, tarefas e notificações. Sessões Wi-Fi podem criar dados de alta cardinalidade. Políticas de retenção determinam o armazenamento. Um operador que ativa todas as métricas sem planejar capacidade pode transformar o sistema de monitoramento no gargalo. Estudos de caso e materiais de lançamento mostram uso real; não definem um tamanho máximo de frota aplicável a toda configuração.
O estudo de caso da Stellar Telecommunications de junho de 2026 é a referência de produção atual mais clara. Ele descreve várias centenas de roteadores gerenciados em múltiplas instâncias do OpenWISP. O relato é útil porque vem de um operador e discute um caminho de extensão, não um benchmark sintético. Continua sendo um estudo de caso redigido por cliente. A topologia, os módulos selecionados, o desenho do banco de dados e o acordo de suporte podem diferir de outra implantação.
Múltiplas instâncias podem ser sinal de isolamento deliberado, desenho geográfico ou limites de escala. Sem mais detalhes, o número não deve ser interpretado nem como prova de que uma única instância não pode gerenciar a frota, nem como prova de que qualquer instalação pode. Uma comparação responsável declararia a carga de trabalho: frequência de configuração, volume de métricas, sessões RADIUS, tamanho da topologia e código personalizado.
O monitoramento também cria obrigações de privacidade. Registros de Wi-Fi e autenticação podem revelar dispositivos, locais e atividade de usuários. Um sistema auto-hospedado mantém os dados sob controle do operador, o que pode simplificar requisitos de soberania. Não decide quais dados devem ser coletados nem por quanto tempo devem ser retidos. Controles de acesso e minimização continuam necessários.
A história do monitoramento no projeto é, portanto, uma capacidade acessível, não uma observabilidade sem esforço. O OpenWISP permite que organizações construam uma visão de operações de rede sem comprar uma plataforma fechada. A qualidade dessa visão depende de agentes, sincronização de tempo, saúde do banco de dados, desenho de alertas e da disposição de testar o sistema de monitoramento com o mesmo rigor aplicado aos roteadores que ele observa.
Automação de firmware pode reparar uma frota ou deixá-la presa em um único movimento
Mudanças de configuração alteram a política dentro de uma imagem de software em execução. Atualizações de firmware substituem uma parte maior do dispositivo. São necessárias para segurança, suporte a hardware e novas funcionalidades, e carregam o maior risco em toda a frota em um sistema de gerenciamento de rede.
O Firmware Upgrader do OpenWISP coordena imagens, compatibilidade de dispositivos e fluxos de implantação. O operador pode associar uma imagem ao hardware adequado, preparar lançamentos em etapas e acompanhar resultados. Isso é uma melhoria substancial em relação a visitar roteadores manualmente ou depender de scripts improvisados. Também cria um mecanismo central cujos erros podem afetar muitos locais rapidamente.
O primeiro requisito é identidade. Uma imagem de firmware precisa corresponder ao modelo do dispositivo, ao layout de armazenamento e ao processo de boot. Nomes de produtos semelhantes podem esconder chips de flash ou revisões de placa diferentes. Uma imagem que inicia em uma unidade de laboratório pode falhar em uma variante de campo. Um sistema de gerenciamento precisa de inventário de hardware confiável e compatibilidade explícita, em vez de suposições baseadas em rótulos.
O segundo requisito é integridade. As imagens devem ser assinadas e entregues por canais autenticados. As chaves de assinatura exigem custódia forte e um plano de rotação. Se o servidor ou a chave for comprometido, a mesma automação que melhora a manutenção pode distribuir firmware malicioso. O código aberto torna o código de atualização inspecionável, mas não protege as credenciais do operador.
O terceiro requisito é recuperação. A energia pode falhar durante uma atualização. Um backhaul sem fio pode desaparecer. Uma nova imagem pode inicializar, mas perder a conexão de gerenciamento. Dispositivos com partições duais ou uma imagem reserva conhecida como boa oferecem recuperação mais segura do que aqueles que sobrescrevem a única imagem. A plataforma pode orquestrar uma reversão somente se o hardware e o bootloader suportarem.
O lançamento em etapas reduz o raio de impacto. Os operadores podem começar com dispositivos internos, passar a um pequeno grupo representativo e expandir depois de observar estabilidade. O grupo representativo deve incluir revisões de hardware e condições de rede semelhantes às da frota. Uma atualização bem-sucedida em um escritório bem conectado não prova que um local rural movido a energia solar se recuperará da mesma forma.
O fluxo de trabalho aberto do OpenWISP dá aos operadores uma alternativa a nuvens de fornecedores cuja política de atualização pode ser opaca. Pode estender a vida útil dos dispositivos quando as imagens continuam compiláveis e há mantenedores disponíveis. Também deixa o operador responsável por decidir quando uma correção de segurança upstream está pronta para produção. Essa decisão exige capacidade de teste, não apenas acesso ao código-fonte.
Os lançamentos coordenados e as atualizações do instalador mostram que a própria pilha de servidores do OpenWISP também exige atualizações. Uma organização precisa manter o OpenWISP enquanto o usa para manter roteadores. Migrações de banco de dados, compatibilidade de módulos e extensões personalizadas podem complicar o ciclo de vida do servidor. Uma frota pode se tornar dependente de uma versão antiga do gerenciamento porque um plugin local não foi portado.
O gerenciamento de firmware é onde a promessa e o ônus do OpenWISP ficam mais visíveis. A plataforma pode transformar uma pequena equipe de operações em um gerenciador de frota eficaz. Também pode dar a essa equipe o poder de cometer um erro uniforme. O uso seguro depende de limites de aprovação, implantação em etapas, recuperação independente e um inventário preciso o suficiente para saber o que está sendo alterado.
RADIUS e portais cativos trazem identidade e política pública para o controlador
Rádios são apenas uma parte de uma rede de Wi-Fi público. Ela tem usuários, sessões, regras de acesso e, muitas vezes, a obrigação de registrar ou contabilizar atividade. O OpenWISP inclui integração RADIUS e páginas de login Wi-Fi para que a autenticação possa ser conectada ao mesmo modelo organizacional usado para dispositivos e monitoramento.
O RADIUS oferece um framework familiar de autenticação, autorização e contabilização. Um dispositivo de acesso à rede envia uma solicitação, o servidor avalia identidade e política, e a resposta pode aceitar, rejeitar ou desafiar a sessão enquanto retorna atributos. Registros de contabilização podem descrever início, fim e uso de sessões. Em um ambiente federado ou público, essas decisões podem cruzar fronteiras organizacionais.
O módulo RADIUS do OpenWISP e os componentes de portal podem oferecer suporte a portais cativos, login social, gerenciamento de sessões e integração com o inventário de rede. Isso permite que um operador crie um fluxo de trabalho coeso em vez de montar sistemas de identidade e dispositivos não relacionados. Um município pode gerenciar locais e usuários em um único framework; um WISP pode vincular políticas de acesso a registros de assinantes.
A integração também amplia a consequência de um erro. Um erro de configuração pode bloquear usuários em muitos locais. Uma interrupção no armazenamento de identidade pode fazer pontos de acesso funcionais parecerem inutilizáveis. Lacunas na contabilização podem afetar cobrança ou conformidade. A plataforma de gerenciamento passa a fazer parte do caminho de acesso, mesmo quando o encaminhamento de pacotes não passa pelo servidor dela.
Implantações RADIUS clássicas têm restrições de segurança bem conhecidas, e portais cativos têm suas próprias fraquezas. Transporte, segredos compartilhados, validação de certificados e relações de proxy exigem desenho cuidadoso. Integrações de login social acrescentam provedores de identidade externos. O OpenWISP fornece componentes de software; a implantação determina o modelo de confiança.
A privacidade é especialmente sensível. Registros de login, identificadores de dispositivos e histórico de sessões podem revelar onde e quando as pessoas usaram uma rede. Autoridades públicas e provedores comerciais enfrentam requisitos legais diferentes. A auto-hospedagem permite que os dados permaneçam em um ambiente controlado pelo operador, mas também faz do operador o guardião de um conjunto de dados valioso.
O lançamento 1.2.2 do módulo RADIUS em abril de 2026 mostra manutenção ativa. Não deve ser interpretado como evidência de que toda implantação do OpenWISP usa o módulo ou de que o projeto opera um serviço central de autenticação. Cada organização executa sua própria política e infraestrutura.
A camada de identidade revela por que o OpenWISP é mais do que um gerenciador de roteadores. Ele pode se tornar um sistema de operações que abrange dispositivos, pessoas e serviços. Essa amplitude cria valor para redes que não podem justificar várias plataformas comerciais. Também exige separação de funções. O engenheiro que edita modelos de rádio não deveria ter automaticamente acesso a dados de identidade de usuários ou sistemas de pagamento.
Uma arquitetura modular torna essa separação possível se funções e APIs forem configuradas com cuidado. Não impõe um único modelo de governança. O operador precisa decidir como administração de rede, suporte ao cliente e supervisão de privacidade se cruzam. Em conectividade pública, essas decisões fazem parte do desenho da infraestrutura, não um pensamento administrativo posterior.
Topologia e dados de endereços fornecem contexto, não um mapa perfeito
As redes falham por relações. Um roteador pode estar saudável enquanto o backhaul pai está inativo. Um conflito de endereços pode afetar vários locais. Uma visão de topologia ajuda os operadores a entender essas dependências, enquanto o gerenciamento de endereços IP impede que alocações se tornem uma planilha não documentada.
O OpenWISP inclui funções de topologia e IPAM que conectam dispositivos, links lógicos e espaços de endereçamento. Mapas e APIs podem mostrar como os componentes se relacionam. Organizações podem separar inventários e alocar recursos. Atualizações via WebSocket podem tornar as mudanças visíveis aos operadores sem atualização manual constante.
O modelo se torna mais útil quando combinado com monitoramento. Um alerta em um link pai pode explicar várias falhas a jusante. Uma janela de manutenção planejada pode ser mapeada para os dispositivos afetados. A alocação de endereços pode ser verificada contra modelos de configuração. A plataforma pode transformar registros operacionais separados em um único contexto.
Os limites são os mesmos de qualquer modelo de rede: a descoberta é incompleta, os nomes ficam desatualizados e as relações lógicas nem sempre correspondem à dependência física. Um caminho sem fio pode mudar. Um dispositivo pode ser movido sem que o inventário seja atualizado. Um túnel pode esconder o transporte subjacente. O mapa é uma afirmação montada a partir de fontes de dados, não a própria rede.
Topologia desatualizada pode ser pior do que nenhuma topologia, porque a automação pode confiar nela. Um lançamento de firmware pode selecionar o grupo errado. O planejamento de capacidade pode perder um gargalo compartilhado. Os operadores precisam, portanto, de responsabilidade pela qualidade dos dados e de uma forma de comparar o modelo com o estado observado.
O IPAM também carrega política organizacional. O espaço de endereçamento pode ser dividido por cliente, região ou serviço. Um sistema central pode reduzir conflitos e apoiar automação. Também pode se tornar um portão se todo fluxo de trabalho depender de um único esquema ou equipe. APIs abertas ajudam outros sistemas a consumir e atualizar os dados, mas controles de acesso são essenciais.
Para redes comunitárias, uma topologia compartilhada pode apoiar a colaboração entre locais administrados de forma independente. Para provedores comerciais, pode se tornar uma fonte para provisionamento e suporte. O mesmo módulo atende a diferentes modelos de governança porque o OpenWISP não exige um único operador central para cada objeto organizacional.
O valor prático está no contexto, não na perfeição cartográfica. Um técnico que recebe um alerta precisa saber qual local, dispositivo, endereço e relação upstream estão envolvidos. O OpenWISP pode fornecer esse contexto em um sistema auto-hospedado. Continua sendo responsabilidade do operador manter o modelo próximo o suficiente da realidade para que ele melhore as decisões.
Uma plataforma pode atender várias redes sem apagar a propriedade separada
Conectividade pública e comunitária raramente se encaixa em uma hierarquia de empresa única. Um município pode operar locais por meio de vários departamentos. Um provedor regional pode gerenciar redes em nome de clientes. Uma universidade pode delegar prédios a administradores locais mantendo política central. Os modelos de organização e usuário do OpenWISP são desenhados para esse tipo de separação.
O modelo permite que dispositivos, modelos e registros relacionados sejam atribuídos a organizações e fiquem visíveis conforme a função. Um operador central pode manter a plataforma enquanto dá a equipes locais acesso à sua parte da rede. Isso é mais do que um recurso de interface. Define quem pode ver credenciais, alterar configuração e inspecionar dados de assinantes ou monitoramento.
Hospedar várias organizações cria economias de escala. Uma instalação do OpenWISP pode hospedar vários domínios administrativos, reduzindo a necessidade de implantar e manter um servidor separado para cada rede pequena. Infraestrutura compartilhada de monitoramento e atualização pode ser financiada coletivamente. Provedores de suporte comercial podem operar uma plataforma para vários clientes preservando limites lógicos.
Os limites precisam ser testados. Um bug nas verificações de permissão pode expor dispositivos ou dados de outra organização. Um modelo compartilhado pode ser editado por alguém que não entende todos os locatários. Administradores globais podem se tornar uma concentração de autoridade. O banco de dados e os workers de tarefas permanecem compartilhados mesmo quando os registros são logicamente separados, então uma organização ruidosa pode afetar o serviço das demais.
A delegação também complica a resposta a incidentes. Uma equipe central pode ver que um roteador está inativo enquanto apenas um administrador local conhece o local físico. Uma campanha de firmware pode ser aprovada centralmente e precisar de agendamento local. A plataforma deve tornar a propriedade e a escalada visíveis, não apenas restringir telas.
A integração de identidade faz parte do desenho. Contas locais, autenticação externa e dados relacionados ao RADIUS podem se cruzar. As funções devem ser mapeadas para vínculos de emprego e contrato, e o acesso deve ser removido prontamente quando um voluntário, contratado ou cliente muda. Um sistema auto-hospedado dá ao operador controle sobre esse ciclo de vida, sem um fornecedor externo para culpar quando ele é negligenciado.
Registros de auditoria são especialmente valiosos em uma instalação compartilhada. Um operador precisa saber quem alterou um modelo, quais dispositivos o receberam e se a ação cruzou uma fronteira organizacional. Os registros devem ser protegidos dos administradores cujas ações registram e retidos por tempo suficiente para investigar efeitos tardios.
O modelo de múltiplas organizações reflete a origem do OpenWISP no setor público. O projeto aprendeu que redes podem compartilhar infraestrutura sem compartilhar governança. Também dá à plataforma um caminho para serviços gerenciados. O teste estratégico é se a separação permanece forte à medida que módulos e APIs personalizadas são adicionados; uma extensão que ignora as fronteiras organizacionais pode desfazer controles cuidadosos em outro lugar.
Ansible e Docker encurtam a instalação, não a responsabilidade de produção
O OpenWISP oferece caminhos de implantação usando Ansible e Docker. Essas ferramentas reduzem a barreira para criar um ambiente de servidor repetível. Podem instalar dependências, configurar serviços e tornar uma configuração inicial de desenvolvimento ou produção muito mais previsível do que uma sequência de comandos escrita à mão.
O empacotamento é uma parte importante da adoção de código aberto. Um projeto pode ter código excelente e permanecer sem uso porque a instalação é frágil. A linha de lançamentos Docker, incluindo a 25.10.4 em junho de 2026, e a abordagem Ansible mostram que o OpenWISP trata a implantação como parte da experiência do produto.
As ferramentas não são donas do ambiente de produção. Um operador ainda precisa de nomes de domínio, certificados, armazenamento, backups, monitoramento e uma fronteira de segurança. Containers precisam de limites de recursos e atualizações de imagem. Bancos de dados precisam de manutenção. Filas de tarefas e workers precisam de capacidade. Registros precisam de retenção. Um design de alta disponibilidade exige mais do que iniciar um segundo container.
A distinção entre instalação repetível e serviço confiável é crucial para operadores menores. Uma configuração inicial bem-sucedida pode criar confiança falsa. Os eventos mais difíceis chegam depois: uma migração de banco de dados falha, um certificado expira, o disco enche, um módulo personalizado bloqueia uma atualização ou um procedimento de restauração se mostra incompleto.
Um sistema auto-hospedado também precisa de um plano fora de banda. Se o OpenWISP estiver indisponível, os roteadores podem continuar encaminhando com a configuração existente, mas o operador perde visibilidade e a capacidade de fazer mudanças. Funções de identidade e portal podem ter uma dependência mais imediata. A organização deve saber quais serviços falham fechados, quais falham abertos e por quanto tempo os dispositivos podem operar sem o controlador.
Backups só são significativos quando restaurados. O estado do sistema abrange um banco de dados relacional, arquivos de configuração, material criptográfico, imagens de firmware e talvez dados de séries temporais. A recuperação exige versões e chaves compatíveis. Um operador deve testar a perda do servidor em vez de presumir que as imagens de container o tornam descartável.
O suporte comercial pode preencher algumas dessas lacunas. O projeto aponta usuários para serviços pagos em torno do núcleo aberto. Isso não torna o OpenWISP proprietário; reconhece que integração de produção e resposta a incidentes são trabalho. Organizações podem escolher desenvolver capacidade interna ou comprá-la.
A troca econômica é transparente. Um fornecedor gerenciado pode empacotar hospedagem, atualizações e suporte em uma assinatura. O OpenWISP oferece controle sobre a pilha e evita a dependência de um único serviço, mas o operador paga com tempo de engenharia e infraestrutura. Para uma rede com requisitos incomuns ou preocupações de soberania, esse controle pode valer mais do que a conveniência aparente do SaaS.
A recuperação falha se o controlador voltar sem suas chaves e sem a confiança dos dispositivos
O estado do servidor do OpenWISP não é um único dump de banco de dados. Registros de dispositivos e modelos podem viver no PostgreSQL, medições de séries temporais em outro armazenamento, imagens de firmware em disco ou armazenamento de objetos, e chaves privadas em arquivos protegidos. Módulos personalizados carregam suas próprias migrações e segredos. Um plano de recuperação precisa restaurar um conjunto compatível.
A ordem importa. Um banco de dados pode ser recuperado enquanto a chave da autoridade certificadora está faltando, deixando o servidor incapaz de autenticar dispositivos. Registros de firmware podem apontar para arquivos que não foram copiados. Uma nova imagem de container pode executar um esquema mais novo do que o banco de dados restaurado. Dados de séries temporais podem ser dispensáveis para o encaminhamento e essenciais para uma investigação de incidente.
Os operadores devem definir um plano de controle recuperável mínimo. Isso normalmente inclui registros de organização e usuário, identidade de dispositivos, modelos, credenciais, histórico de configuração e a capacidade de contatar roteadores gerenciados. O histórico de monitoramento pode ter um objetivo de recuperação diferente. Separar os níveis reduz custo e impede que um arquivo enorme de métricas bloqueie a restauração urgente.
Um exercício realista começa em um ambiente limpo. A equipe deve restaurar backups sem depender de estado não documentado do servidor que falhou, rotacionar segredos expostos e reconectar um grupo de teste de dispositivos. O exercício deve identificar quais dependências de DNS, firewall e identidade ficam fora do conjunto de backup.
Os dispositivos podem continuar funcionando durante uma interrupção do controlador, o que dá tempo à equipe e pode esconder a urgência. O desvio de configuração se acumula, campanhas de firmware param e alertas desaparecem. Funções de RADIUS ou portal podem falhar antes. As prioridades de recuperação devem refletir essas diferenças de serviço.
O teste também é uma verificação de governança. Mais de uma pessoa precisa de acesso aos backups e à autoridade para usá-los, sob controles que impeçam a extração casual de credenciais. Um provedor de suporte deve documentar como o cliente recebe o estado se o contrato terminar.
A recuperação de desastres é onde a auto-hospedagem se torna independência mensurável. Um operador que consegue reconstruir a plataforma a partir de seus próprios ativos protegidos controla o sistema. Um operador que possui o código-fonte, mas depende do servidor não documentado de uma única pessoa, não controla.
Código aberto não distribui autoridade operacional por si só
Redes comunitárias costumam ser apresentadas como usuárias naturais de software aberto. Elas podem valorizar controle local, participação voluntária e a capacidade de operar equipamentos baratos. Essas características tornam o OpenWISP atraente e criam um ambiente operacional diferente do de um provedor comercial com funcionários assalariados e escalas formais de plantão.
Uma comunidade pode usar modelos e monitoramento central para reduzir o fardo sobre cada proprietário de nó. Um pequeno grupo técnico pode manter firmware e serviços compartilhados. Os membros podem ver a topologia e entender como seus links contribuem. APIs abertas permitem que ferramentas desenvolvidas localmente e projetos de interesse público se conectem à plataforma.
A organização social determina se esse controle é genuinamente compartilhado. O acesso root ao servidor pode continuar com um único voluntário. Credenciais podem ser armazenadas em uma conta privada. Um módulo personalizado pode ser compreendido apenas pelo autor. O código é aberto enquanto a capacidade prática de operá-lo permanece concentrada.
A sucessão é, portanto, um requisito técnico. A documentação deve cobrir instalação, backups, certificados, histórico de atualizações e recuperação de emergência. Mais de uma pessoa deve ser capaz de restaurar a plataforma. A organização precisa de um processo para transferir nomes de domínio, repositórios e chaves de assinatura. Essas tarefas parecem administrativas até que o único mantenedor fique indisponível.
Financiamento é outra diferença. Uma rede comunitária pode não pagar taxas de licença empresarial e ainda assim precisar de hardware, hospedagem e mão de obra qualificada. Subsídios e doações podem financiar o desenvolvimento, enquanto a manutenção de longo prazo tem menos novidade e pode ser mais difícil de financiar. O OpenWISP reduz o trabalho duplicado de software; não torna o servidor compartilhado ou o tempo do operador gratuitos.
A transparência pode ser uma força. Os membros podem inspecionar modelos de configuração e discutir a coleta de dados. Uma plataforma comercial pode definir telemetria por contrato; uma comunidade pode decidir coletivamente quais métricas são necessárias. Essa governança leva tempo e pode produzir melhor legitimidade.
O modelo de organização do OpenWISP pode apoiar propriedade federada se as funções refletirem a comunidade. A plataforma não pode decidir se uma equipe central é responsabilizável ou se os proprietários de nós têm voz significativa. Permissões de software não são governança democrática por si mesmas.
A mesma lição se aplica a municípios. Uma administração pública pode auto-hospedar e ainda terceirizar toda decisão operacional para um único contratado. A licitação pode exigir código aberto e permanecer dependente de conhecimento proprietário de integração. Portabilidade genuína exige documentação, exportação de dados e a capacidade de trocar de provedor de suporte.
O OpenWISP é valioso nesses ambientes porque dá às organizações sociais um ativo técnico que elas podem possuir. A propriedade continua sendo uma prática ativa: manter pessoas, chaves, conhecimento e processos em torno do código.
Extensões preservam o controle local até se tornarem um fork difícil de manter
Módulos Django e APIs tornam o OpenWISP adaptável. Um operador pode adicionar uma integração de cobrança, um modelo de dispositivo, um painel ou um fluxo de trabalho sem esperar o projeto upstream. Essa é uma das vantagens mais claras da plataforma sobre um equipamento fixo e um dos principais riscos de ciclo de vida.
Uma extensão limpa usa interfaces documentadas e permanece separada do núcleo. Pode ser testada contra versões suportadas e atualizada independentemente. Uma modificação que altera modelos ou templates internos pode funcionar rápido e se tornar inseparável de um lançamento. A próxima atualização coordenada exige então um rebase caro.
A diferença costuma ser organizacional, não técnica. Um prazo de cliente incentiva um provedor de suporte a corrigir o sistema em execução. A contribuição upstream exige revisão, documentação e generalização. O patch privado resolve o problema imediato; o operador herda a obrigação de manutenção a menos que ela retorne ao projeto.
Limites estáveis de plugins reduzem essa pressão. APIs versionadas, orientação de migração e exemplos de extensão permitem que desenvolvedores locais trabalhem sem depender de internals. A arquitetura modular do projeto é uma base forte, e o número crescente de componentes cria mais interfaces cuja estabilidade precisa ser gerenciada.
Código personalizado também muda a segurança. Ele pode acessar credenciais de dispositivos, registros de identidade e topologia. A revisão e os testes do projeto upstream não o cobrem. Os operadores devem manter um inventário de extensões, varredura de dependências e um responsável pela resposta a vulnerabilidades. Um contrato de suporte comercial deve declarar se módulos personalizados estão incluídos nas atualizações.
Testar exige um ambiente representativo. Um módulo pode passar em testes unitários e falhar quando milhares de dispositivos geram tarefas. Pode presumir uma única organização e vazar dados em uma implantação compartilhada por várias organizações. Pode bloquear uma migração de banco de dados ou deixar cada página lenta. Verificações de desempenho e permissão fazem parte do contrato da extensão.
Levar o código para upstream nem sempre é apropriado. Um requisito regulatório local ou um sistema proprietário pode não ter público amplo. O operador deve ainda assim manter a integração à distância e preservar estado exportável. O objetivo não é eliminar código privado, mas impedir que ele assuma o controle de toda a plataforma.
Provedores comerciais podem criar extensões reutilizáveis e apoiá-las entre clientes. Isso constrói um ecossistema em torno do OpenWISP e pode concentrar conhecimento em poucas empresas. Interfaces públicas e mais de um provedor mantêm a concorrência crível.
A saúde de longo prazo do projeto será visível nas histórias de atualização. Se os operadores conseguem passar de uma família de lançamentos para a próxima carregando extensões por mudanças documentadas, a modularidade está funcionando. Se a maioria das grandes implantações permanece presa a forks antigos, a plataforma aberta terá reproduzido o problema do ciclo de vida proprietário em código local.
OpenWISP compete com um contrato de suporte tanto quanto com outro controlador
O OpenWISP não tem um único concorrente direto porque os operadores montam o gerenciamento de rede de várias formas. Um fornecedor pode vender um appliance ou controlador em nuvem fortemente integrado ao seu hardware. Uma plataforma Wi-Fi gerenciada pode combinar configuração e análise. Um WISP pode usar software de cobrança com integrações de dispositivos. Uma equipe de engenharia pode construir automação em torno de Ansible, Prometheus e scripts personalizados.
Um controlador proprietário oferece um limite de suporte claro. O fornecedor pode qualificar hardware, hospedar o serviço e oferecer um único contrato. O custo é a dependência do roadmap de dispositivos, do preço e do modelo de dados dele. A migração pode exigir substituir equipamentos ou reconstruir fluxos de trabalho.
Um produto SaaS nativo de nuvem reduz o trabalho de infraestrutura. Ele pode atualizar rapidamente e agregar experiência entre clientes. Também coloca credenciais de dispositivos, telemetria e continuidade operacional em um serviço externo. Uma interrupção, mudança de preço ou aquisição pode afetar a rede mesmo quando os roteadores permanecem no lugar.
Uma pilha interna dá máxima flexibilidade, mas pode se tornar uma coleção de scripts conhecidos por um único engenheiro. O valor do OpenWISP é fornecer módulos comuns mantidos em vez de exigir que cada operador invente configuração, monitoramento, firmware e integração de identidade do zero.
A escolha é moldada pela capacidade organizacional. Um pequeno provedor sem equipe de software pode ser melhor atendido por uma plataforma gerenciada. Uma rede comunitária com desenvolvedores voluntários pode preferir código aberto e controle local. Um operador maior pode usar o OpenWISP como componente mantendo suporte comercial. Não há resposta econômica universal.
A compatibilidade de hardware pode pesar mais do que a filosofia de software. Se um controlador de fornecedor expõe diagnósticos de rádio essenciais indisponíveis no OpenWrt, o operador pode aceitar o lock-in. O OpenWISP precisa tornar seu suporte a dispositivos e suas evidências operacionais fortes o suficiente para que a abertura não exija sacrificar as funções necessárias para operar a rede.
O projeto também pode coexistir com outros sistemas. O RADIUS pode ser externo. Métricas podem ser exportadas. Uma plataforma de cobrança pode chamar APIs. Essa composabilidade reduz a pressão para o OpenWISP virar um produto all-in-one. Aumenta o trabalho de integração e a necessidade de interfaces estáveis.
O argumento competitivo deve, portanto, evitar a afirmação de que código aberto é sempre mais barato. O OpenWISP muda quem é dono do sistema e onde os custos aparecem. Pode reduzir a dependência de licenças e aumentar a engenharia interna. Pode tornar os dados portáteis e aumentar o fardo das operações de banco de dados. A vantagem relevante é controle sob o modelo de suporte escolhido pelo operador.
O roadmap até 2030 é mais útil como registro do que ainda falta ser feito
Roadmaps de código aberto costumam ser lidos como compromissos de produto. O roadmap do OpenWISP até 2030 é melhor tratado como um mapa de ambição e lacunas atuais. Ele discute usabilidade, instalação, segurança, escalonamento assíncrono, suporte mais amplo a dispositivos e protocolos como NETCONF/YANG, TR-069 e TR-369. Essas são direções, não capacidades no presente, a menos que um histórico de lançamentos as confirme.
A ênfase em protocolos além do OpenWrt reflete um desafio estratégico. Um sistema de gerenciamento centrado em um único sistema operacional de dispositivos pode atender a um mercado significativo e ainda enfrentar um teto. Os operadores frequentemente têm frotas mistas. Gateways de operadoras podem usar USP ou TR-069. Dispositivos empresariais podem expor NETCONF. Suporte mais amplo tornaria o OpenWISP relevante para mais redes.
Adicionar protocolos não é o mesmo que adicionar dispositivos. NETCONF e YANG descrevem configuração estruturada, mas fornecedores implementam modelos e comportamentos diferentes. TR-369 fornece uma arquitetura para plataformas de serviços de usuário, mas a integração ainda depende de modelos de dados e agentes. O OpenWISP precisaria de matrizes de capacidade, adaptadores e programas de teste, não de uma caixa de seleção genérica.
A atenção do roadmap à experiência do usuário é igualmente importante. Plataformas abertas poderosas frequentemente presumem que operadores conseguem navegar por configuração e implantação complexas. Uma equipe pequena precisa de padrões seguros, erros claros e fluxos de trabalho que reduzam conhecimento especializado. Melhorar a interface pode ser trabalho de infraestrutura quando evita configuração incorreta.
O escalonamento assíncrono aborda outro limite. Tarefas de monitoramento e configuração podem gerar rajadas de trabalho. Filas de workers, contenção de banco de dados e serviços externos precisam ser desenhados para frotas maiores. Mudanças arquiteturais podem ser necessárias; adicionar servidores não remove automaticamente um gargalo em estado compartilhado.
Os objetivos de segurança devem ser lidos como evidência de seriedade e de incompletude. Um roadmap que inclui controles mais fortes reconhece que a superfície de gerenciamento em expansão do projeto cria risco. A entrega deve ser avaliada por lançamentos, auditorias e endurecimento documentado, não pela suposição de que a meta foi cumprida.
O horizonte longo carrega risco de governança. Contribuidores e patrocinadores podem mudar antes de 2030. Recursos que exigem trabalho sustentado podem escorregar. Um roadmap público permite que usuários alinhem contribuições e evitem mal-entendidos, mas não cria o trabalho necessário para concluir tudo.
A forma mais crível de discutir o futuro do OpenWISP é, portanto, condicional. Suporte mais amplo a protocolos poderia transformá-lo em um NMS aberto geral para frotas mistas. O projeto poderia, em vez disso, aprofundar sua força em torno do OpenWrt e permanecer uma plataforma especializada. Qualquer um dos resultados pode ser valioso. O que seria enganoso é descrever a amplitude planejada como se o sistema atual já gerencia todos os dispositivos de rede.
O código é público; a maior parte da responsabilidade operacional continua privada
O OpenWISP publica código, documentação e históricos de lançamentos. Os usuários podem inspecionar os módulos, executar o servidor e criar extensões. Essa é uma forma substancial de abertura comparada a um controlador que expõe apenas uma interface web. Isso não torna as implantações transparentes.
Os operadores escolhem sua própria topologia, credenciais, módulos personalizados e políticas de retenção. Acordos de suporte comercial são privados. Nenhuma consolidação de finanças do projeto ou censo global de implantações é pública. Um provedor pode usar o OpenWISP sem reportar isso. Uma empresa pode construir um serviço comercial em torno do projeto sem se tornar dona do ecossistema.
Esse modelo operacional distribuído torna a influência difícil de medir. Históricos de commit mostram contribuição de código, mas não suporte ao usuário, testes de implantação ou financiamento. O Google Summer of Code traz novos desenvolvedores, enquanto a manutenção de longo prazo pode permanecer concentrada. Um módulo pode ter muitos usuários e poucos revisores.
A ausência de um balanço corporativo único não é um defeito nem uma garantia de saúde comunitária. Significa que a sustentabilidade deve ser avaliada por lançamentos ativos, resposta a issues, diversidade de contribuidores, documentação e disponibilidade de suporte. A atividade de lançamentos de 2026 é evidência positiva. Não responde às questões de sucessão ou financiamento.
A mesma fronteira aparece na segurança. O projeto pode corrigir uma vulnerabilidade em seu código. Não pode forçar todos os operadores a atualizar. Uma extensão personalizada pode introduzir uma falha. Uma implantação pode expor a interface de administração. O código aberto permite que a responsabilidade seja compartilhada; não a faz desaparecer.
A governança é prática, mais do que altamente formalizada nas evidências públicas. Mantenedores revisam repositórios, coordenam lançamentos e orientam contribuidores. O histórico e o roadmap do projeto fornecem continuidade. Mais detalhes públicos sobre autoridade de lançamento e curadoria ajudariam grandes operadores a avaliar risco institucional.
A defesa mais forte do OpenWISP contra o abandono é a utilidade entre usuários independentes. Se várias redes dependem da plataforma e podem contratar suporte de mais de um provedor, o código tem uma base de apoio. Se uma única empresa se torna a única capaz de manter a pilha integrada, a abertura pode permanecer legal enquanto o controle prático se concentra.
A identidade pública do projeto deve, portanto, permanecer separada de qualquer provedor de suporte. Isso protege a atribuição e ajuda os usuários a entender onde estão as obrigações. O projeto mantém o software comum. Um provedor fornece implantação e suporte contratados. O operador permanece responsável por sua rede e seus dados.
A evidência sustenta um especialista capaz, não um controlador universal
Em agosto de 2026, o OpenWISP tinha uma família de lançamentos 25.10 ativa, módulos mantidos e um estudo de caso atual de operador. Sua gama funcional incluía configuração, monitoramento, firmware, RADIUS, portais cativos, topologia, gerenciamento de endereços IP e APIs. A plataforma tinha ido muito além de sua origem municipal de Wi-Fi sem deixar para trás o problema de campo que a criou.
A evidência sustenta uso em produção e manutenção contínua. Não estabelece um número máximo de dispositivos, base instalada global ou participação de mercado. O estudo de caso da Stellar Telecommunications de junho de 2026 oferece um ponto concreto de escala — várias centenas de roteadores em múltiplas instâncias — mas sua topologia, módulos ativados, desenho de banco de dados e código personalizado não podem ser generalizados em um teto universal.
A posição mais clara do OpenWISP está entre redes que valorizam auto-hospedagem, suporte a OpenWrt e extensibilidade: provedores sem fio, municípios, redes comunitárias, campi e outras organizações com equipamentos distribuídos. Alguns podem ser maiores do que a expressão "rede pequena" sugere. O requisito comum é controle sem uma plataforma fechada de operadora.
A restrição está no nível da implantação. O OpenWISP pode fornecer código e métodos de instalação documentados. O operador precisa transformá-los em um serviço resiliente, alinhar versões de módulos, proteger credenciais, manter código personalizado e testar a recuperação. A flexibilidade torna isso possível e também facilita a construção de uma instalação única que fica difícil de atualizar.
Suporte mais amplo a protocolos, instalação melhorada e mais casos de falha publicados poderiam ampliar a confiança. Essas ambições pertencem ao roadmap até que lançamentos e evidências operacionais as estabeleçam. O teste decisivo é mais prosaico: uma equipe consegue atualizar o controlador, perder um servidor, restaurar chaves e estado, reverter uma imagem de dispositivo com falha e continuar gerenciando a frota sem o conhecimento não documentado de um único mantenedor?
O valor do OpenWISP não é "gerenciamento empresarial de graça". É a opção de possuir o código, os dados e as escolhas operacionais por trás de uma rede distribuída. Essa opção se torna infraestrutura apenas quando a organização consegue recuperá-la, transferi-la e continuá-la depois que as pessoas que primeiro montaram a pilha seguiram em frente.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance