
Resumo executivo
- Olivier Bonaventure é professor e diretor de engenharia da UCLouvain, cujo trabalho conectou roteamento de internet, protocolos de transporte, código em execução, educação aberta e implantação comercial.
- Ele foi um dos principais arquitetos acadêmicos e coautor de RFCs para o Multipath TCP, enquanto sua arquitetura, controle de congestionamento, segurança e implementações vieram de grupos sobrepostos de pesquisadores e engenheiros.
- A UCLouvain ajudou a mover o MPTCP das especificações para código Linux e evidências de implantação posteriormente utilizadas pela Apple, operadoras de telecomunicações, Tessares e a comunidade Linux upstream.
- A contribuição duradoura de Bonaventure é um método para implantação de protocolos: preservar interfaces úteis, testar premissas em sistemas em execução, revisar falhas e transferir a manutenção para instituições que possam perdurar.
Como uma conexão pode sobreviver a uma falha de rede
Um smartphone pode permanecer dentro da cobertura móvel enquanto sua conexão Wi-Fi falha. Um cliente de banda larga pode ter uma linha fixa lenta e um link celular disponível. Um servidor pode alcançar o mesmo destino por várias rotas de data center mesmo quando uma fica congestionada ou falha. O Protocolo de Controle de Transmissão convencional, ou TCP, normalmente identifica uma conexão por um par de endereços e portas. Quando esse caminho desaparece, o aplicativo pode perder sua sessão mesmo que outra rota permaneça disponível.
O Multipath TCP, comumente abreviado como MPTCP, foi projetado em torno dessa contradição. Ele preserva o fluxo de bytes confiável e ordenado que os aplicativos existentes esperam, ao mesmo tempo que permite que os endpoints criem vários subfluxos TCP sob ele. Esses caminhos podem manter uma conexão ativa, combinar capacidade ou permitir que o tráfego se mova de acordo com a política local. A parte difícil nunca foi a observação de que dois caminhos poderiam ser melhores que um.
O desafio era fazê-los se comportar como um serviço de aplicação sem exigir que cada aplicativo, servidor, firewall, tradutor de endereços de rede ou balanceador de carga fosse substituído de uma só vez. Isso fez do MPTCP tanto um problema de implantação quanto um problema de projeto de protocolo.
A carreira de Olivier Bonaventure oferece uma maneira de entender esse processo. Ele não inventou o MPTCP sozinho, não escreveu todas as implementações nem controlou as empresas que o implantaram. Ele ajudou a construir o pipeline pelo qual um protocolo projetado coletivamente passou do trabalho de padronização para software, medição, produtos de operadoras e manutenção de longo prazo.
MPTCP foi construído por uma rede, não por um inventor único
Um relato simplificado poderia chamar Bonaventure de inventor do MPTCP e traçar uma linha reta de uma ideia acadêmica ao uso comercial. Os registros de padrões e implementações não sustentam essa história. O MPTCP emergiu de pesquisadores e engenheiros da UCLouvain, University College London, Universidade Politécnica de Bucareste, Cisco, Apple, Força-Tarefa de Engenharia da Internet (IETF) e, posteriormente, da comunidade Linux.
O trabalho foi dividido em várias camadas técnicas. Alguns participantes desenvolveram a arquitetura. Outros projetaram o protocolo de comunicação, algoritmos de controle de congestionamento, mecanismos de segurança ou interfaces de aplicação. Desenvolvedores de kernel traduziram esses documentos em código executável. Empresas de dispositivos e operadoras de telecomunicações tomaram suas próprias decisões sobre política de caminho, design de produto e suporte.
A contribuição de Bonaventure é melhor entendida ao longo do tempo. Ele aparece nas especificações experimentais e de Trilha de Padrões (Standards Track), no trabalho de experiência operacional, no ambiente de pesquisa e implementação da UCLouvain, em tutoriais, material educacional aberto e na rota de comercialização através da Tessares. Ele ajudou a conectar estágios que frequentemente permanecem separados: projeto de protocolo, implementação, medição, revisão de padrões, implantação e sucessão institucional.
Esse é um papel mais consequente do que o rótulo de inventor único. Raramente os protocolos se tornam infraestrutura porque uma pessoa tem uma ideia elegante. Eles se tornam infraestrutura quando várias organizações podem implementar, testar, operar, revisar e, eventualmente, manter sem depender permanentemente do grupo de pesquisa original.
Uma carreira formada em torno da implementabilidade
Bonaventure obteve um diploma de engenharia em ciência da computação pela Universidade de Liège em 1992. Em seguida, trabalhou como engenheiro de pesquisa no grupo de redes de André Danthine enquanto concluía o doutorado. Sua dissertação de 1999 examinou como o Modo de Transferência Assíncrona, ou ATM, poderia operar sob TCP/IP fornecendo largura de banda mínima garantida.
O assunto pertencia a um grande debate dos anos 1990. O ATM oferecia circuitos virtuais projetados e classes de serviço, enquanto a pilha da internet havia se desenvolvido em torno de pacotes, controle de endpoint e adoção gradual. O problema técnico não era simplesmente se o ATM poderia transportar tráfego IP. Era se novas capacidades de rede poderiam ser introduzidas sem descartar os aplicativos, protocolos e práticas operacionais já em uso.
Essa questão reapareceria ao longo da carreira de Bonaventure. O MPTCP também coloca nova capacidade sob uma interface de aplicação existente. Em vez de pedir aos desenvolvedores de software que substituam o fluxo de bytes TCP familiar, ele muda como a camada de transporte usa os caminhos disponíveis. O mecanismo difere de seu trabalho de doutorado, mas o problema de integração é reconhecível.
De 1992 a 1997, Bonaventure trabalhou como engenheiro de pesquisa em Liège. O registro público não reconstrói todas as responsabilidades desse período, mas a sequência coloca a implementação e os experimentos de rede antes de sua carreira docente convencional. Seu grupo posterior combinaria artigos com código, tutoriais e medição. Ele passou de 1997 a 1998 na Alcatel-Bell. O material revisado não estabelece um cargo preciso ou identifica produtos específicos, portanto o período não deve ser embelezado.
No entanto, isso o colocou brevemente dentro de uma empresa de telecomunicações, onde compatibilidade, ciclos de vida de produtos e suporte ao cliente impõem restrições diferentes das de um protótipo de laboratório.
Bonaventure tornou-se professor assistente na FUNDP, agora Universidade de Namur, em 1998. Mudou-se para a UCLouvain em 2002, tornou-se professor em 2006 e professor catedrático em 2011. No momento do corte da pesquisa, a UCLouvain o identificava como professor catedrático e Diretor da Escola de Engenharia de Louvain.
O longo período na UCLouvain forneceu algo que projetos de pesquisa curtos raramente proporcionam: continuidade. O MPTCP precisava de pesquisadores de pós-graduação, desenvolvimento de kernel, experimentos, participação na IETF, relacionamentos com operadoras e anos de manutenção. A universidade não era proprietária do protocolo, e Bonaventure não escreveu todos os componentes, mas o grupo criou uma base institucional na qual essas atividades se reforçavam mutuamente.
O trabalho com roteamento o ensinou a projetar a transição
Antes de o MPTCP se tornar sua associação mais visível, Bonaventure trabalhou com roteamento, engenharia de tráfego e convergência. Esses assuntos confrontam um problema operacional básico: as redes devem mudar enquanto continuam a transportar tráfego. Uma operadora pode precisar ajustar uma topologia, política ou peso de link enquanto os roteadores mantêm estado distribuído e sistemas vizinhos seguem seus próprios cronogramas de atualização. Um estado de destino matematicamente correto não é suficiente. A transição pode criar loops, perda de pacotes ou congestionamento temporário antes que a rede se estabilize.
Bonaventure foi coautor de um trabalho sobre reconfiguração de topologia sem interrupção em redes com OSPF (Open Shortest Path First) que recebeu o prêmio de melhor artigo da INFOCOM em 2007. O trabalho tratou a reconfiguração como um processo operacional ordenado em vez de um único cálculo. Perguntou como uma rede poderia passar de um estado válido para outro, reduzindo a interrupção do encaminhamento.
O MPTCP aplica o mesmo hábito na camada de transporte. Uma conexão de aplicação deve continuar enquanto subfluxos aparecem, desaparecem ou têm desempenhos diferentes. O mecanismo deve levar em conta a transição, em vez de assumir que o endpoint começa e termina com um conjunto estável de rotas. Seu trabalho sobre recuperação mais rápida de falhas de link de peering do Border Gateway Protocol abordou um limite ainda mais conservador. O roteamento interdomínios combina estado técnico com política comercial e premissas de segurança. Nenhuma operadora pode obrigar todos os seus pares a atualizarem ao mesmo tempo.
Pesquisas posteriores sobre xBGP e transporte seguro de BGP continuaram essa linha de investigação. O objetivo não era substituir o roteamento interdomínios por uma ruptura limpa, mas introduzir pontos de extensão controlados ou transporte mais forte dentro de estruturas operacionais familiares. O MPTCP foi, portanto, um exemplo proeminente de uma questão de carreira mais ampla: como a infraestrutura pode mudar sem fingir que sua base instalada pode ser descartada?
MPTCP preservou a aplicação enquanto mudava o transporte subjacente
O TCP tradicional fornece aos aplicativos um fluxo ordenado confiável e vincula a conexão a um par de endereços e portas de endpoint. Esse modelo foi eficaz quando os hosts geralmente dependiam de uma interface de rede dominante e mudar de endereço geralmente significava mudar de identidade de rede. Dispositivos móveis, servidores multihomed e arquiteturas de data center expuseram a limitação. Um aplicativo poderia abrir várias conexões independentes, mas então teria que gerenciar a seleção de caminho, ordenação e falhas por conta própria. Uma sessão vinculada a uma conexão ainda poderia desaparecer quando esse caminho falhasse.
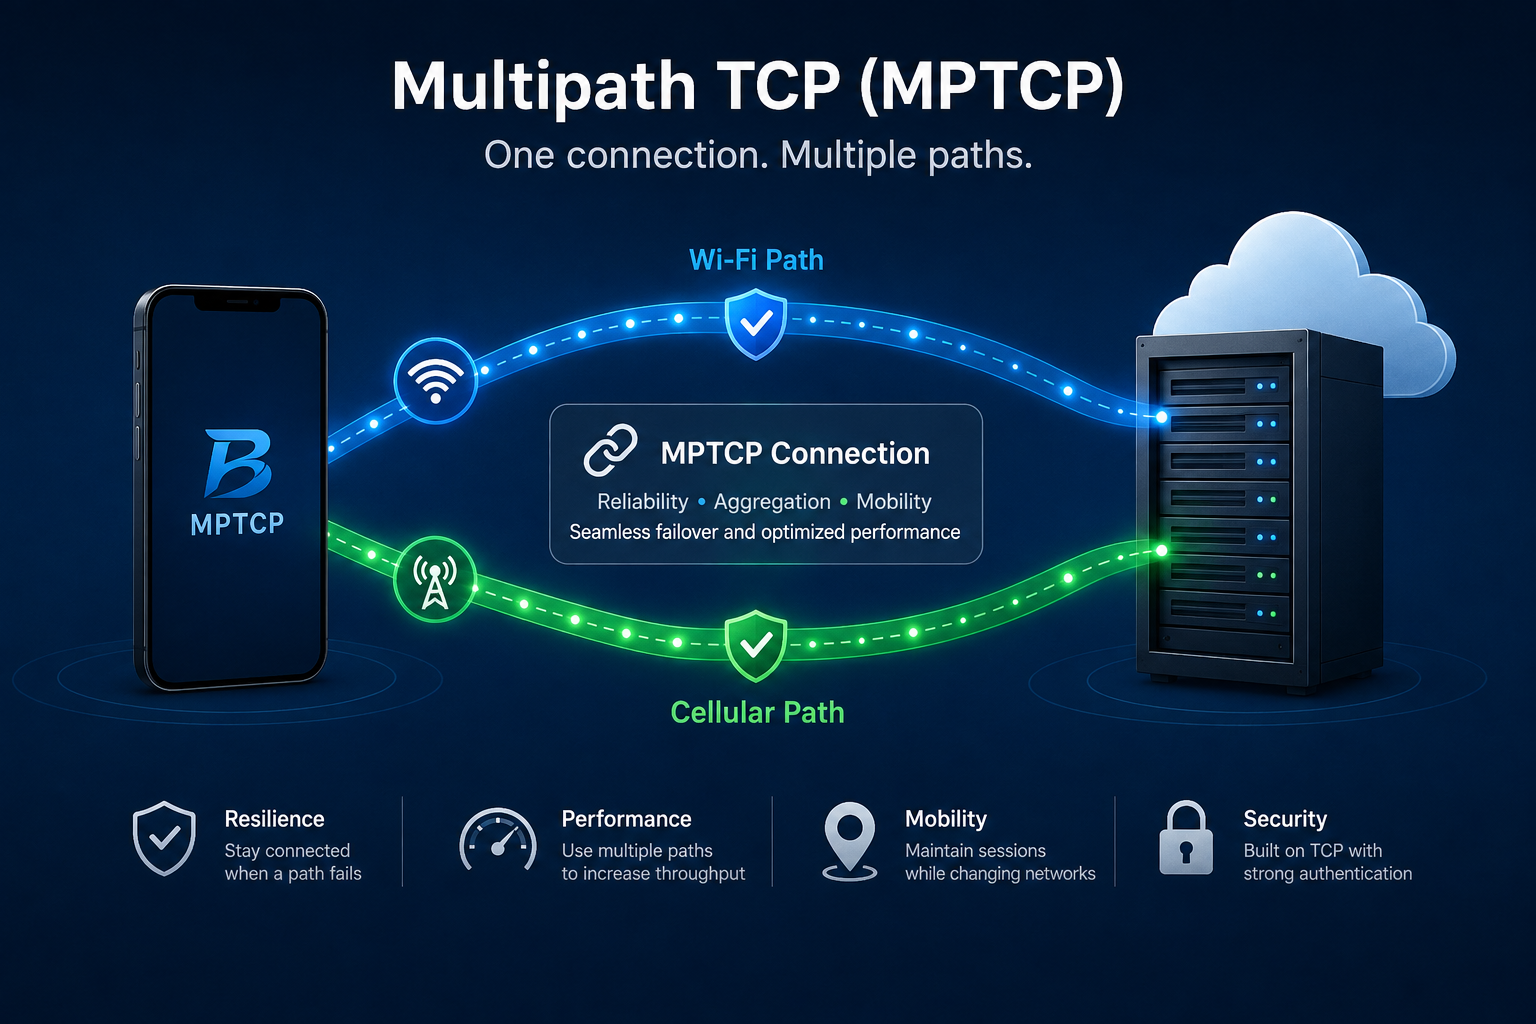
O MPTCP manteve a abstração de socket comum, dando à camada de transporte conhecimento de vários endereços e subfluxos. Um aplicativo existente poderia continuar vendo uma conexão, embora os endpoints usassem mais de um caminho abaixo dela. Esse mecanismo pode produzir três resultados diferentes. Resiliência mantém a conexão lógica ativa quando um caminho falha. Agregação envia dados por vários caminhos para aumentar a taxa de transferência disponível. Mobilidade e política adicionam ou removem caminhos de acordo com as condições de rádio, custo, uso de bateria, regras da operadora ou necessidades da aplicação.
Esses objetivos nem sempre se alinham. Um telefone pode manter o serviço celular como backup porque usá-lo continuamente consumiria energia ou uma franquia de dados. Um gateway de acesso híbrido pode usar uma linha fixa e LTE ao mesmo tempo. Um host de data center pode distribuir o tráfego por várias rotas semelhantes. O MPTCP fornece os mecanismos, enquanto gerenciadores de caminho, escalonadores, controle de congestionamento e política de endpoint determinam o serviço que os usuários recebem. Compatibilidade com a internet instalada tornou-se a restrição central.
Firewalls, tradutores de endereços de rede, balanceadores de carga, sistemas de detecção de intrusão e otimizadores de TCP acumularam suposições sobre o TCP comum. Eles podiam remover opções desconhecidas, reescrever pacotes ou esperar que todos os bytes de uma conexão seguissem um único caminho.
O MPTCP, portanto, usou opções TCP e subfluxos de aparência comum. Se a negociação de capacidade falhasse, a conexão poderia continuar como TCP convencional. Isso tornou a implantação gradual possível, mas também limitou o espaço de opções, complicou o handshake e criou um problema de observabilidade: a aplicação poderia funcionar mesmo quando o serviço multipath pretendido tivesse desaparecido silenciosamente.
O registro de padrões descarta a história de inventor único
Os documentos de arquitetura e padrões do MPTCP tornam a autoria coletiva visível. A RFC 6182, que estabeleceu as diretrizes arquitetônicas, foi escrita por Alan Ford, Costin Raiciu, Mark Handley, Sébastien Barré e Janardhan Iyengar. A RFC 6824, a especificação experimental do MPTCP versão 0, foi escrita por Ford, Raiciu, Handley e Bonaventure. A RFC 8684, a especificação posterior da Trilha de Padrões, adicionou Christoph Paasch.
Outros componentes tiveram autores principais diferentes. A RFC 6356 sobre controle de congestionamento acoplado foi escrita por Raiciu, Handley e Damon Wischik. Michael Scharf e Ford documentaram considerações de interface de aplicação. Marcelo Bagnulo e colaboradores posteriores participaram da análise de segurança.
Essa divisão não foi um acidente. A arquitetura descreveu objetivos como transparência para aplicações, resiliência, agrupamento de recursos e implantação incremental. As especificações de comunicação definiram opções, chaves, subfluxos, mapeamentos de sequência e comportamento de falha. O controle de congestionamento abordou a justiça quando uma conexão lógica poderia usar vários subfluxos TCP. O trabalho de segurança examinou tokens, anexação de subfluxos e modelos de atacante. As implementações então converteram esses documentos em estado de kernel e política operacional local.
Uma arquitetura sólida não garante um handshake sólido. Um algoritmo de controle de congestionamento justo ainda pode ter desempenho ruim em caminhos com latências muito diferentes. Uma implementação pode seguir uma RFC e permanecer difícil de diagnosticar. A influência de Bonaventure foi mais forte onde essas camadas se encontravam: usando evidências de implementação e implantação para melhorar o processo de padronização.
A RFC 6824 foi publicada em janeiro de 2013 como uma especificação Experimental. Ela definiu o MPTCP versão 0 e usou a opção TCP de tipo 30. “Experimental” não significava casual. Reconhecia que uma grande extensão para um protocolo profundamente implantado precisava de evidências de software e redes reais antes que pudesse ser tratada como infraestrutura estável. Essas evidências vieram de kernels de pesquisa, testes de middleboxes, experimentos em data centers, a implantação da Apple e sistemas de operadoras.
A comunidade encontrou problemas de handshake, segurança, gerenciamento de caminhos e operacionais que apenas a revisão de documentos não poderia expor.
A RFC 8041, escrita por Bonaventure, Paasch e Gregory Detal, trouxe essa experiência operacional para o registro de padrões. Ela cobriu data centers, links Wi-Fi e celulares, proxies, interferência de middleboxes, controle de congestionamento, escalonamento, portais cativos e farms de servidores com balanceamento de carga. O documento tratou o comportamento implantado como evidência capaz de mudar o protocolo. Esse é um passo institucional importante. Uma especificação não permanece autoritária simplesmente porque foi publicada primeiro.
Quando o código em execução contradiz repetidamente uma suposição, o padrão deve considerar a rede que existe.
A RFC 8684 foi publicada em março de 2020, tornando obsoleta a RFC 6824 e movendo o MPTCP versão 1 para a Trilha de Padrões. Ela revisou a trocaMP_CAPABLEe esclareceu comportamentos aprendidos através da implementação. A versão 1 não é compatível em nível de fio com a versão 0. A ruptura criou trabalho de migração, mas preservar todas as escolhas experimentais teria seus próprios custos. O desenvolvimento do MPTCP mostra que a maturidade pode exigir um limite de versão explícito quando as evidências operacionais tornam o design anterior difícil de defender.
Uma conexão, vários subfluxos TCP comuns
Para uma aplicação, uma conexão MPTCP ainda aparece como um fluxo de bytes confiável. Abaixo, cada subfluxo é uma conexão TCP comum com seus próprios números de sequência, janela de congestionamento, retransmissões, tempo de ida e volta e estado de falha. A camada MPTCP os coordena e apresenta uma conexão ordenada à aplicação.
O primeiro subfluxo começa com um handshake de três vias TCP normal, aumentado pela opçãoMP_CAPABLE. Isso sinaliza que ambos os endpoints entendem MPTCP e trocam material de chave usado para identificar e autenticar a conexão. Se qualquer endpoint ou um dispositivo intermediário não suportar a opção, a sessão pode continuar como TCP comum.
Uma vez que a conexão MPTCP existe, um endpoint pode criar outro subfluxo usandoMP_JOIN. A troca de junção carrega um token que identifica a conexão e um mecanismo baseado em HMAC derivado das chaves de conexão. Isso permite que outro caminho se junte sem revelar a chave completa ou facilitar uma anexação arbitrária. O protocolo não decide quando um subfluxo adicional deve ser criado. Essa responsabilidade pertence ao gerenciador de caminho e à política de implantação. Um telefone pode adicionar serviço celular apenas quando o Wi-Fi se deteriora. Um gateway de acesso híbrido pode ativar imediatamente caminhos fixos e móveis. Um host de data center pode descobrir vários endereços e rotas.
O MPTCP pode anunciar e retirar endereços e marcar um caminho como backup. Essas funções interagem com tradução de endereços de rede, privacidade e design de farms de servidores. Um endereço local pode não ser alcançável a partir de cada caminho remoto, enquanto anunciar todas as interfaces pode expor topologia que uma operadora prefere manter privada. O gerenciamento de caminho, portanto, tornou-se uma fronteira política importante. As primeiras implementações colocavam grande parte da lógica no kernel.
O Linux upstream posteriormente adicionou netlink e controle em espaço de usuário, permitindo que software privilegiado adicionasse ou removesse subfluxos de acordo com os requisitos do dispositivo e da operadora.
O transporte também deve manter dois espaços de sequência. Cada subfluxo tem números de sequência TCP comuns, enquanto a conexão lógica usa um espaço de Número de Sequência de Dados. O Sinal de Sequência de Dados mapeia bytes de um subfluxo para o fluxo da conexão e confirma dados nessa camada superior.
Um byte enviado primeiro por Wi-Fi pode, portanto, ser retransmitido via celular sem alterar a ordem vista pela aplicação. O receptor deve distinguir perda de atraso, reordenar dados que chegam por caminhos com latência diferente e evitar que uma rota lenta cause buffering excessivo. Um escalonador escolhe para onde enviar novos dados e retransmissões. Um escalonador de menor tempo de ida e volta pode reduzir o atraso em caminhos semelhantes, mas deixar capacidade mais lenta sem uso. Um escalonador redundante pode transmitir os mesmos dados por vários caminhos para resiliência, consumindo mais largura de banda.
Um escalonador de backup pode preservar o serviço celular até que o Wi-Fi falhe.
Essas decisões dependem do serviço. Um assistente de voz valoriza a continuidade e a interrupção curta. Uma transferência em massa pode valorizar a taxa combinada. Um produto de acesso híbrido rural pode tentar usar toda a capacidade fixa e móvel disponível. O escalonador é onde um mecanismo de protocolo geral se torna uma política de produto específica. O controle de congestionamento cria outra restrição. Se cada subfluxo se comportasse como uma conexão TCP completamente independente, uma sessão MPTCP poderia obter uma fatia injusta de um gargalo comum.
O controle de congestionamento acoplado foi projetado para reunir recursos, evitando agressividade excessiva e movendo o tráfego para caminhos menos congestionados.
A topologia da rede pode permanecer parcialmente oculta. Dois caminhos aparentemente separados podem compartilhar um gargalo, recurso de rádio ou link de provedor. Nenhum algoritmo de controle de congestionamento pode inferir toda dependência comercial e física, portanto, as operadoras ainda precisam de medição e política local.
O fechamento da conexão também é em camadas. UmFINdo TCP pode fechar um subfluxo enquanto a conexão MPTCP continua em outro lugar. UmDATA_FINno nível da conexão fecha o fluxo confiável. Mecanismos de reset e fechamento rápido lidam com falhas abruptas. O Linux continuou adicionando comportamentos de reset, contabilidade, opções de socket e diagnóstico após a primeira fusão upstream, mostrando que a completude da implementação surgiu ao longo de anos, e não por meio de uma única liberação.
A internet instalada moldou o protocolo
Os endpoints MPTCP não se comunicam através de um tubo neutro. Os tradutores de endereços de rede reescrevem endereços e portas. Firewalls inspecionam o estado do handshake. Balanceadores de carga distribuem fluxos. Otimizadores de TCP podem alterar segmentação ou carga útil, enquanto sistemas de monitoramento podem esperar observar o fluxo completo em um caminho. Esses dispositivos podem passar, remover, modificar ou rejeitar opções TCP desconhecidas. Um protocolo que funcionasse apenas entre endpoints de laboratório limpos teria pouco valor na internet pública.
O artigo do NSDI de 2012 “How Hard Can It Be?” colocou esse problema no centro da pesquisa. Costin Raiciu, Christoph Paasch, Sébastien Barré, Alan Ford, Michio Honda, Fabien Duchêne, Olivier Bonaventure e Mark Handley examinaram o comportamento de middleboxes, caminhos desiguais, reordenação, pressão de buffer e restrições realistas de servidores e sistemas operacionais.
O título capturou a mudança do diagrama para o sistema. Dividir dados entre rotas e remontá-los parece simples em alto nível. A internet implantada transforma isso em um problema envolvendo compatibilidade, mapeamentos de sequência, escalonamento e falhas. O artigo recebeu o USENIX NSDI Community Award porque forneceu código em execução e evidências que outros pesquisadores poderiam usar.
O fallback foi essencial para essa implementabilidade. QuandoMP_CAPABLEé removido ou bloqueado, a conexão pode prosseguir como TCP comum. É mais provável que o usuário mantenha o serviço, mas a operadora pode não saber que a resiliência ou agregação desapareceu. Um sistema de produção, portanto, precisa de contadores para sucesso de negociação, motivo de fallback, criação de subfluxo, falha de caminho e escalonamento. A ausência de uma interrupção não prova que o MPTCP está ativo. Uma provedora não pode oferecer um serviço multipath confiável sem observar o mecanismo do qual a alegação depende.
O MPTCP também autentica a anexação de subfluxos. Ele troca chaves, deriva tokens e usa verificações baseadas em HMAC quando outro caminho se junta à conexão. A análise de segurança examinou adivinhação de tokens, negação de serviço, anúncio de endereço, sequestro de subfluxo e atacantes on-path ou off-path. Isso não fornece confidencialidade de aplicação. O Transport Layer Security ou outra camada de segurança de aplicação continua responsável por proteger o conteúdo. A autenticação do MPTCP protege a estrutura da conexão multipath; ela não substitui a criptografia acima dela.
Código em execução transformou pesquisa em infraestrutura
O relato histórico do projeto da UCLouvain credita a Sébastien Barré o início da principal linhagem de implementação do MPTCP no Linux por volta de 2009, baseando-se parcialmente em trabalhos anteriores relacionados ao shim6. Christoph Paasch, Gregory Detal, Fabien Duchêne e muitos outros expandiram a árvore. Ela suportou experimentos, tutoriais e implantações iniciais.
O papel de Bonaventure foi o de líder de pesquisa, codesignador de protocolo, supervisor, coautor e colaborador ocasional de código. Isso é substancial sem torná-lo o principal programador do kernel. Um líder de pesquisa pode construir infraestrutura reunindo pessoas, enquadrando questões, garantindo colaboração e disponibilizando código como uma plataforma experimental compartilhada.
O ACM SIGCOMM Networking Systems Award de 2019 reconheceu a implementação do MPTCP no Linux e identificou Paasch, Barré e Detal como seus principais desenvolvedores, reconhecendo uma comunidade mais ampla de contribuidores. A visibilidade deles importa porque o projeto dependia de vários tipos de especialização. A construção institucional não substitui o crédito de engenharia; ela cria as condições nas quais os engenheiros podem produzir trabalho duradouro.
A árvore da UCLouvain podia adicionar escalonadores, gerenciadores de caminho, opções de socket e experimentos mais rapidamente do que o Linux mainline. Essa flexibilidade a tornava útil para pesquisadores e adotantes iniciais. Também criava uma carga de manutenção. Os usuários precisavam carregar patches, acompanhar mudanças do kernel, integrar correções de segurança e oferecer suporte a comportamentos fora dos ciclos de vida das distribuições padrão.
Um fork de pesquisa prova que um mecanismo pode funcionar. Um subsistema mantido deve atender a expectativas diferentes em relação a revisão, compatibilidade, testes e suporte. O upstreaming não é uma questão de copiar código para um repositório maior. Ele transfere responsabilidade para outra instituição e muitas vezes exige que as interfaces sejam redesenhadas em torno do que essa comunidade pode sustentar.
O suporte inicial ao MPTCP entrou no Linux mainline 5.6 em março de 2020. A primeira fusão forneceu estabelecimento de conexão, opções de protocolo, controle de namespace e autotestes. Ainda não criava e usava vários subfluxos simultaneamente, portanto descrever o Linux 5.6 como uma implementação multipath completa seria exagerar o marco.
A primeira fusão limitada refletiu a governança upstream. Passos menores reduziram o risco de revisão e permitiram que o subsistema estabelecesse testes e interfaces antes de assumir a operação multipath completa. O lançamento também mostrou por que uma declaração de que um kernel “suporta MPTCP” precisa de qualificação. Versão, gerenciamento de caminho, comportamento do escalonador e recursos de diagnóstico determinam o que o suporte significa.
Trabalhos posteriores adicionaram um gerenciador de caminho netlink, uso concorrente de vários subfluxos, tratamento de fora de ordem no nível da conexão e controle em espaço de usuário. Matthieu Baerts, Paolo Abeni, Mat Martineau e outros contribuidores upstream tornaram-se centrais durante esta fase. Engenheiros da Tessares também participaram, mas o subsistema não era simplesmente a árvore da UCLouvain movida intacta.
A progressão mostra a institucionalização na prática. A negociação do protocolo chegou primeiro. Interfaces de política e uso multipath real vieram depois. O tratamento de reset, diagnósticos e autotestes continuaram a se desenvolver. O Linux mainline tornou-se a camada de manutenção comum, enquanto fabricantes de dispositivos e operadoras mantinham controle local sobre a política de caminho.
Registros atuais do Linux identificam Matthieu Baerts e Mat Martineau entre os mantenedores do MPTCP. Bonaventure não é um mantenedor atual do MPTCP no Linux. Influência histórica não cria autoridade de mesclagem presente ou responsabilidade de segurança. Essa sucessão fortalece o caso de sua influência. Um protocolo se torna infraestrutura quando pode continuar sem exigir que seus líderes acadêmicos originais aceitem cada patch ou diagnostiquem cada regressão. A questão restante é se a comunidade posterior tem mantenedores, testes e financiamento suficientes para sustentar o subsistema.
A implantação dependeu da política de produto e da economia das operadoras
A Apple transformou o MPTCP em infraestrutura de consumo visível. Seu material de suporte explica que um iPhone ou iPad pode usar Wi-Fi como conexão primária e serviço celular como backup. O Siri é o exemplo mais conhecido. Se o Wi-Fi ficar indisponível ou não responder, o aplicativo pode continuar via celular sem criar uma sessão lógica completamente nova.
Os administradores de rede foram aconselhados a permitir a opção TCP 30 e esperar fallback para TCP comum quando a opção não pudesse passar. A implantação mostrou que o MPTCP poderia fornecer resiliência em escala de consumo. Isso não significava que todo aplicativo iOS combinasse largura de banda de Wi-Fi e celular. A Apple escreveu sua própria implementação, operou o lado do servidor e selecionou a política de produto. Bonaventure influenciou a pesquisa e os padrões upstream, mas não escreveu a pilha de rede interna da Apple.
Pesquisadores da UCLouvain examinaram posteriormente o comportamento de handover da Apple e relataram acesso mais amplo a aplicativos no iOS 11. A transição não era literalmente instantânea, e a política do endpoint ainda influenciava o resultado. Uma conexão pode sobreviver a uma mudança de caminho enquanto experimenta atraso, reordenação ou redução da taxa de transferência.
As redes físicas não desaparecem atrás da abstração. A continuidade móvel ainda depende do estado do rádio, tradução de endereços de rede, suporte do servidor, validação de caminho e temporização da aplicação. Os data centers usam multipath para outro propósito. Várias rotas físicas ou de custo igual podem existir entre servidores. O MPTCP pode expor essa diversidade na camada de transporte, potencialmente melhorando a utilização e resiliência sem exigir que as aplicações gerenciem sockets separados.
O ambiente é diferente de um telefone. Caminhos de data center podem ter custo nominal semelhante, mas compartilham gargalos ocultos. Muitos subfluxos podem criar injustiça ou pressionar tabelas de comutação. O escalonamento e o controle de congestionamento devem se adequar ao design da arquitetura. Os mesmos mecanismos MPTCP suportam serviços diferentes porque o protocolo comum não prescreve todas as decisões locais.
A maioria dos servidores públicos da internet não habilitava MPTCP, o que incentivava o uso de proxies ou conversores de transporte. Uma operadora podia executar MPTCP entre um dispositivo ou gateway do cliente e uma âncora controlada pela operadora, depois continuar para o servidor público via TCP comum. Isso permitia a implantação sem exigir que cada site mudasse. Também colocava um intermediário com estado dentro do serviço. O proxy termina o estado de transporte, concentra o tráfego e se torna uma dependência operacional.
A RFC 8803, editada ou coautora por Bonaventure e colaboradores, definiu um conversor de transporte de zero round-trip destinado a auxiliar a implantação de extensões TCP. O design aceitava que um intermediário poderia ser mais prático do que esperar pelo suporte universal ponto a ponto.
A propriedade, localização e domínio de falha da âncora tornaram-se então parte do produto. Um proxy central pode simplificar o gerenciamento enquanto aumenta o raio de explosão da falha. Âncoras distribuídas reduzem o comprimento do caminho, mas multiplicam o estado, instâncias de software e objetos operacionais. O planejamento de capacidade deve cobrir o tráfego fixo e móvel, o estado da conexão e o comportamento de failover tratados pelo conversor.
Dispositivos móveis adicionam outra restrição: os caminhos têm custos financeiros e energéticos. Manter um rádio celular ativo pode consumir bateria, e o tráfego em uma rede medida pode custar ao usuário ou à operadora. O Wi-Fi pode ser rápido, mas instável; o celular pode ser confiável, mas caro. Isso ajuda a explicar por que o uso documentado da Apple enfatizou o backup em vez da agregação permanente. O protocolo pode transportar tráfego por várias redes, mas não pode determinar o que o usuário está disposto a pagar ou qual troca de bateria é aceitável.
Tessares levou o MPTCP através da fronteira comercial
O acesso híbrido combinava uma linha fixa, como DSL, com uma conexão móvel, como LTE. O link fixo poderia fornecer uma base estável, enquanto a capacidade celular adicionava velocidade ou continuidade. O modelo era particularmente atraente onde substituir longos loops de cobre por fibra levaria tempo ou exigiria capital substancial. Uma implantação típica colocava software compatível com MPTCP no gateway do cliente e em um ponto de agregação controlado pela operadora. A operadora poderia gerenciar ambas as redes de acesso, escolher o escalonador e definir o suporte ao cliente.
O serviço não tornava todos os aplicativos mais rápidos. Dependia principalmente do tráfego TCP, integração do gateway, capacidade do proxy e tratamento de redes privadas virtuais, UDP e outros protocolos. O produto comercial era, portanto, muito mais do que a RFC. Incluía software, equipamentos no local do cliente, recursos de rádio, monitoramento e suporte operacional.
Um anúncio de investidores identifica a Tessares como uma spin-off da UCLouvain fundada em março de 2015 por Olivier Bonaventure, Gregory Detal, Sébastien Barré, Denis Périquet e Sopartec. O grupo combinava trabalho acadêmico e de padrões, experiência de implementação, liderança empresarial e transferência de tecnologia da universidade.
Uma especificação não poderia se tornar um produto de operadora sem gateways, integração, vendas, suporte e responsabilidade pelos sistemas implantados. Bonaventure deve, portanto, ser descrito como cofundador, não automaticamente como o atual diretor executivo, acionista controlador ou operador do dia a dia da empresa. Anúncios públicos de operadoras identificaram Denis Périquet como diretor executivo, enquanto a propriedade do fundador e as responsabilidades atuais de gestão permanecem não divulgadas no registro fornecido.
A Proximus forneceu a primeira evidência de operadora nomeada. Descreveu um piloto de nove meses em Frasnes-Lez-Anvaing que combinava DSL e 4G/LTE para clientes rurais. A operadora relatou alta satisfação e aumentos de velocidade de até 20 Mbps para alguns participantes, e disse que o sistema se qualificava para testes mais amplos com usuários reais e possível implantação nacional. Essas eram alegações de uma operadora participante, e não uma auditoria de desempenho independente. Mesmo assim, o piloto provou mais do que um benchmark de laboratório.
A Proximus instalou o sistema em ambientes de clientes, coordenou duas redes de acesso e testou se o serviço resultante poderia ser suportado.
Um anúncio de 2018 relatou uma rodada de financiamento de €3 milhões envolvendo Proximus, VIVES II e SRIW. Nomeou Proximus, KPN e Telia como clientes e disse que quase 15.000 residências na Bélgica, Holanda e Lituânia se beneficiavam da tecnologia Tessares. Um anúncio de 2021 relatou uma rodada de €3,5 milhões liderada pelo Fundo do Conselho Europeu de Inovação e Sagemcom, com investidores existentes participando. Os números estabelecem financiamento e relacionamentos com clientes nessas datas. Eles não fornecem receita atual, lucratividade, avaliação, retenção de clientes ou uma base instalada presente.
A BT anunciou o Hybrid Speed Boost para pequenas empresas em 2022 e disse que o produto usava a tecnologia MPTCP da Tessares. A operadora descreveu uma combinação de banda larga de cobre e a rede 4G da EE e relatou uma melhoria média de download. Seus documentos de suporte também deixaram as limitações excepcionalmente claras. O aumento se aplicava ao tráfego web TCP e não acelerava o tráfego típico de jogos UDP. O comportamento da rede privada virtual também poderia limitar o benefício. Dois links de acesso não se tornavam um tubo universal para cada pacote.
Material público da Wavenet e Digital Wallonia posteriormente disse que a Wavenet manteve ou ofereceu suporte à solução de acesso híbrido da Tessares desde 2024 e atendia sistemas MPTCP usados por grandes operadoras europeias. A Tessares permaneceu listada como uma entidade legal belga ativa no momento do corte da pesquisa.
Essas evidências sustentam uma transição de manutenção e suporte. Não estabelecem que a Wavenet adquiriu a Tessares, que toda a propriedade intelectual mudou de mãos ou que a Tessares parou de operar. A distinção é importante porque a infraestrutura muitas vezes sobrevive ao ciclo de lançamento público. Sistemas instalados continuam a precisar de engenheiros mesmo quando uma startup se torna menos visível.
O acesso híbrido também foi uma ponte econômica, e não um substituto permanente para a fibra. Era mais convincente onde o desempenho do cobre era ruim, a capacidade móvel estava disponível e a construção de fibra levaria tempo. O espectro móvel e o backhaul ainda tinham custos, e os gateways precisavam ser instalados e suportados. À medida que a fibra alcançava mais locais, o caso para combinar DSL e LTE poderia enfraquecer. A Tessares mostrou como software e âncoras controladas pela operadora poderiam melhorar o serviço antes que a rede de acesso física fosse reconstruída. Não eliminou a economia de longo prazo do investimento em acesso.
O método continuou além do MPTCP
O trabalho de Bonaventure em educação estendeu a mesma abordagem além de um protocolo. Ele escreveuComputer Networking: Principles, Protocols and Practice, lançado pela primeira vez em 2011 e posteriormente revisado. O livro era licenciado abertamente e disponibilizado para instrutores e alunos inspecionarem, adaptarem e redistribuírem. Seu registro público também observa um prêmio da Saylor Foundation em 2012 por trabalho em livros-texto abertos. O livro tratava redes como algo que os leitores podiam examinar por meio de protocolos, código e comportamento real, em vez de como um conjunto de camadas idealizadas. A publicação aberta também permitiu que o material mudasse à medida que os sistemas mudavam.
Bonaventure atuou como Diretor de Educação do ACM SIGCOMM de 2010 a 2016 e posteriormente ocupou cargos editoriais e de liderança acadêmica. Seu grupo lançou material de implementação, tutoriais, ambientes virtuais e experimentos. Um tutorial do SIGCOMM de 2020 continuou o trabalho prático em torno do transporte multipath.
A reprodutibilidade era parte da produção de protocolos. Estudantes e engenheiros podiam executar o código, inspecionar pacotes e comparar um modelo limpo com o comportamento de um caminho restrito por middleboxes. As pessoas treinadas nesse ambiente posteriormente levaram expertise para a Apple, Tessares, Linux upstream e outras organizações de rede.
Sua pesquisa posterior passou de um protocolo multipath para sistemas de transporte mais programáveis. O QUIC opera sobre UDP e implementa grande parte de seu comportamento de transporte no espaço de usuário, com criptografia integrada via TLS. Ele fornece uma rota diferente em torno de suposições ossificadas de kernel e middleboxes do que a estratégia de opções TCP do MPTCP.
Bonaventure e colaboradores trabalharam em QUIC pluginizado, QUIC Multipath e pesquisas relacionadas de conversão de transporte. Isso não significou abandonar o MPTCP. Expandiu a questão: como o comportamento do transporte pode evoluir mais rapidamente, preservando a interoperabilidade e a segurança? A implantação no espaço de usuário pode encurtar o ciclo de atualização, mas não remove o congestionamento, a política de rede ou o risco de implementação. A mesma disciplina permanece necessária: expor suposições, testá-las e projetar um caminho de manutenção.
Pesquisas sobre pilhas de transporte Linux extensíveis e TCP ciente de caminho habilitado por eBPF exploraram como o comportamento do transporte poderia mudar sem adicionar uma interface de kernel fixa para cada mecanismo futuro. Um ambiente de execução restrito e lógica instalada localmente poderiam suportar experimentação enquanto a camada comum definia limites de segurança e interoperabilidade.
A programabilidade cria seus próprios riscos. Algoritmos locais diferentes podem produzir comportamento difícil de comparar, e mecanismos de extensão podem criar novas superfícies de segurança. Decisões futuras só podem ser localizadas quando o sistema compartilhado ainda fornece verificação, observabilidade e uma maneira de remover código inseguro.
O projeto xBGP aplicou pensamento semelhante ao roteamento. Ele propôs um mecanismo neutro para estender implementações BGP através de eBPF e interfaces verificadas, incluindo trabalho com pilhas de roteamento abertas como FRRouting e BIRD. Outras pesquisas consideraram transporte seguro para BGP, preservando modelos operacionais familiares orientados a TCP.
Esses projetos eram trabalho de pesquisa e rascunho, não evidência de implantação universal. Sua relevância está no caminho proposto para a mudança. As operadoras podem esperar anos para que fornecedores e processos de padrões adicionem uma funcionalidade. Uma camada de extensão restrita pode encurtar esse atraso se as implementações permanecerem verificáveis e interoperáveis.
Publicações recentes da UCLouvain também cobriram seleção adaptativa de família de endereços IPv4/IPv6, switched-homing e Flexicast QUIC. O Flexicast busca combinar eficiência de multicast com fallback unicast sobre transporte criptografado, enquanto switched-homing examina como os sistemas mudam entre caminhos de acesso de acordo com política e desempenho.
Esses projetos permaneceram em diferentes estágios de pesquisa. Eles mostram que o trabalho de Bonaventure em 2025 e 2026 não era meramente uma defesa retrospectiva do MPTCP. Continuou a examinar como a capacidade da rede pode ser implantada quando caminhos, suporte de protocolo e autoridade estão divididos entre diferentes partes.
Seu papel como Diretor da Escola de Engenharia de Louvain estende esse registro de construção institucional. O cargo é sensível à data e não lhe dá autoridade sobre todos os projetos de pesquisa. Isso mostra que sua influência opera cada vez mais por meio de programas, estruturas de faculdade e do ambiente em que outros pesquisadores trabalham.
Os limites do MPTCP definem sua real conquista
O MPTCP não substituiu o TCP comum, e a implantação permaneceu desigual. A versão 0 e a versão 1 são incompatíveis em nível de fio. Muitos servidores não habilitam o protocolo. Middleboxes podem forçar fallback. Caminhos com atrasos muito diferentes podem aumentar o buffering, enquanto o uso simultâneo de celular e Wi-Fi pode consumir energia ou dados medidos.
Proxies permitem adoção incremental, mas centralizam o estado da conexão. Produtos de acesso híbrido podem acelerar apenas tráfego selecionado. Um kernel pode conter suporte MPTCP sem que nenhum aplicativo o utilize, enquanto um endpoint pode negociar uma versão quando o outro lado espera outra. Estudos independentes tentaram medir sistemas compatíveis com MPTCP na internet. Tais medições podem revelar respostas de opção e tendências amplas, mas são vulneráveis a falsos positivos, interferência de middleboxes e endpoints que respondem a uma sondagem sem suportar um serviço de aplicação útil.
Uma resposta de opção não é o mesmo que uma implantação de produção ativa. Alegações de adoção devem combinar varredura com documentos de produtos nomeados, versões de implementação e evidências de tráfego operacional. O grupo de trabalho dedicado ao MPTCP na IETF concluiu em março de 2020 após completar seu conjunto de documentos designados. A governança do protocolo não terminou. Erratas, questões de interoperabilidade, trabalho de extensão e manutenção passaram para o grupo de trabalho TCP Maintenance and Minor Extensions (TCPM), cujo escopo inclui MPTCP.
Essa transição faz parte da maturidade. Um grupo focado pode levar um protocolo através de arquitetura, experimentação e uma revisão da Trilha de Padrões. Um local de manutenção permanente então lida com sua interação com o sistema TCP mais amplo. A autoridade de longo prazo não depende mais de manter o grupo original reunido indefinidamente.
A quebra de versão também alerta as operadoras sobre bases instaladas ocultas. Dispositivos, proxies, aplicativos e sistemas embarcados podem permanecer em diferentes gerações por anos. O fallback para TCP comum pode preservar o serviço enquanto oculta a perda do comportamento multipath. As operadoras, portanto, precisam de um inventário de versões de protocolo e política, não apenas uma bandeira dizendo que o MPTCP está habilitado. Elas devem saber qual geração cada endpoint suporta, como os proxies são afetados e se o fallback altera uma promessa ao cliente.
O registro público também tem limites. Ele apoia os papéis acadêmicos de Bonaventure, autoria de RFCs, liderança de pesquisa, livro-texto aberto, cofundação da Tessares e pesquisa atual. Não estabelece uma data de nascimento confiável, riqueza pessoal, remuneração, participação do fundador, uma tabela de capitalização completa da Tessares ou o desempenho financeiro atual da empresa. Também não pode quantificar sua participação pessoal na implementação da Apple ou no resultado comercial de qualquer operadora. Essas lacunas devem permanecer abertas.
O registro técnico e institucional é substancial o suficiente sem atribuir resultados de equipe a uma pessoa.
Seu legado é o pipeline
Bonaventure não inventou o MPTCP sozinho. Ele não escreveu seu documento de arquitetura, sua RFC de controle de congestionamento, a implementação da Apple ou o subsistema atual do Linux mainline. Ele não deve ser descrito como o atual diretor executivo da Tessares sem evidências.
Sua contribuição é mais duradoura do que essas alegações sugeririam. Ele foi coautor das especificações experimentais e da Trilha de Padrões, liderou um grupo que produziu software importante e pesquisa de implantação, ajudou a trazer evidências operacionais para o processo de padrões, cofundou uma empresa que levou o protocolo a produtos de telecomunicações e construiu recursos educacionais que ajudaram a treinar engenheiros posteriores. O padrão continuou em seu trabalho sobre QUIC, transporte habilitado por eBPF e mecanismos de extensão BGP.
Cada projeto perguntava como um novo comportamento de rede poderia sobreviver a aplicativos, equipamentos, incentivos e limites institucionais existentes.
A BTW monitora Bonaventure porque sua carreira mostra como a infraestrutura de protocolos é realmente feita. Uma RFC é apenas um estágio. O código deve interoperar, as falhas devem ser medidas, as operadoras devem encontrar uma razão comercial ou operacional para implantá-lo, e os mantenedores devem herdar a responsabilidade dos pesquisadores originais.
O mecanismo central do MPTCP é uma expressão útil dessa lição mais ampla. Uma conexão de aplicação pode sobreviver enquanto implementações locais decidem quais caminhos estão ativos, quais permanecem em reserva e quais devem ser abandonados. Bonaventure ajudou a construir parte suficiente da cadeia circundante para que essa ideia entrasse em telefones, serviços de banda larga e no kernel Linux, e então continuasse sem depender dele.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance