
Resumo
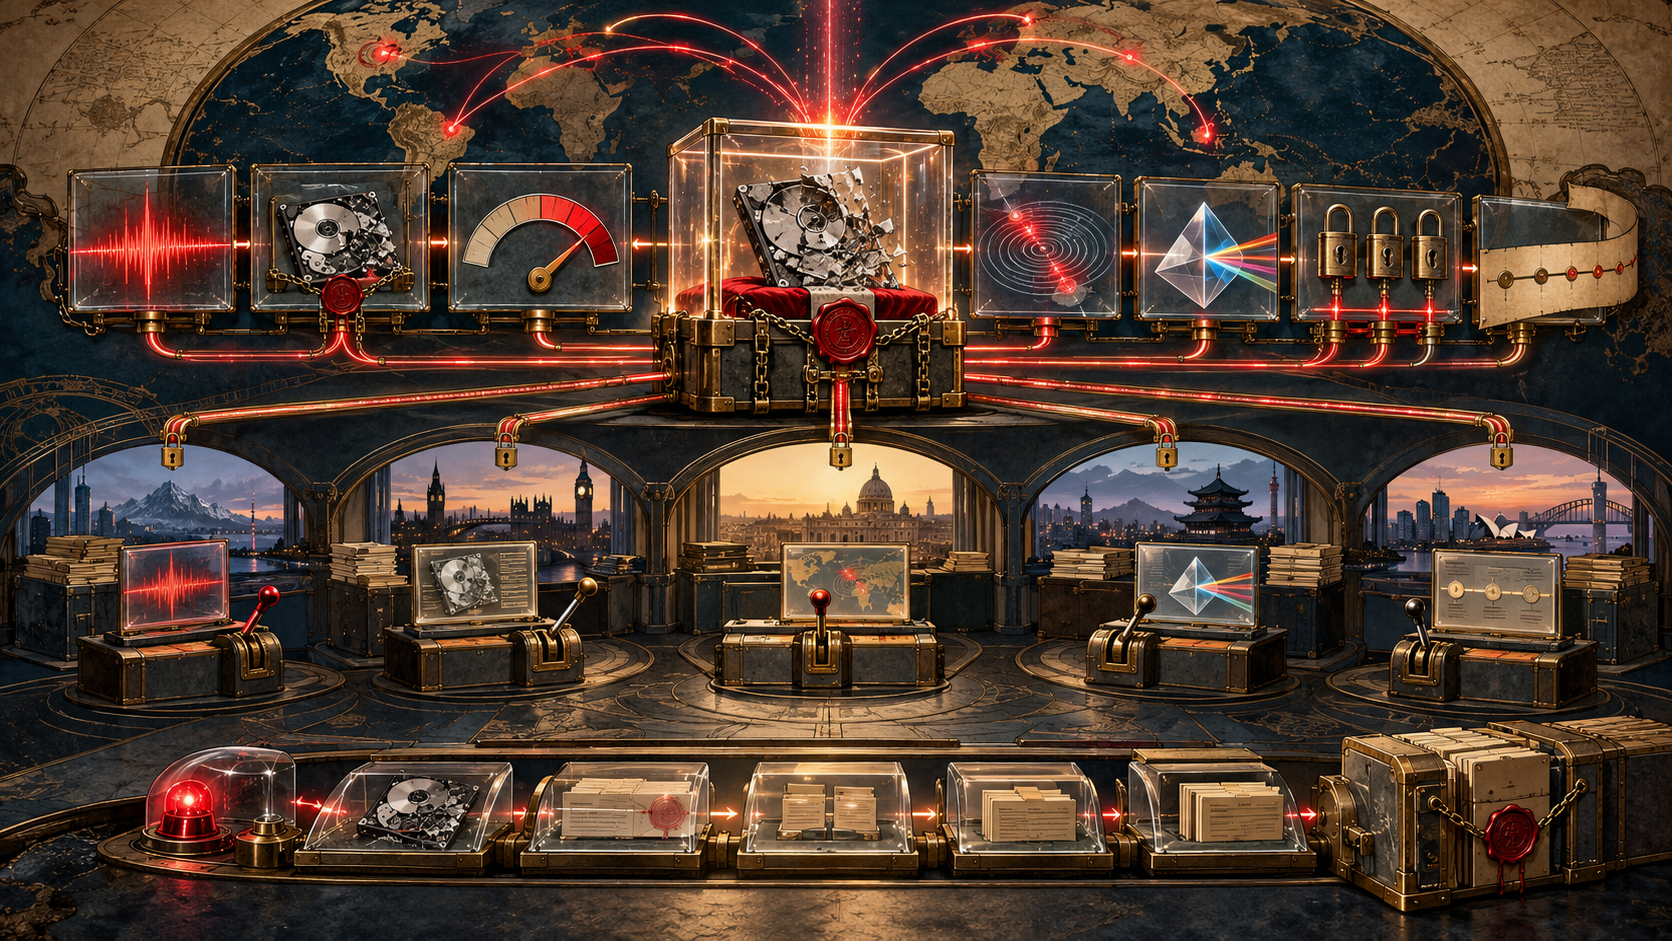
- O RFC 3067 pediu um objeto comum que mantivesse separados evento observado, evidência, classificação, dano real, impacto possível e grau de confiança.
- O registro deveria crescer do alerta ao arquivo, preservando restrições por elemento, cadeia de custódia e ações tomadas por CSIRTs anteriores.
Antes do esquema, uma teoria da passagem de caso
Publicado em fevereiro de 2001 como Informational, o RFC 3067 registrou requisitos da TERENA para o Incident Object Description and Exchange Format, o IODEF. Ataques já atravessavam países, línguas, culturas e áreas de responsabilidade; equipes precisavam compartilhar alertas, investigações, estatísticas e aprendizado posterior.
O objeto planejado não era apenas um envelope de máquina. Deveria ser criado e autorizado por pessoas, legível por ferramentas comuns e processável por sistemas. Uma mensagem de detecção podia abrir a história, mas não possuía a história inteira. A descrição precisava carregar o que várias equipes aprenderam, decidiram e fizeram ao longo do tempo.
Por isso o texto separou evento, evidência, incidente, dano, impacto e confiança. Um evento observável podia gerar alerta. Evidência sustentava uma conclusão. Incidente envolvia violação. Dano descrevia efeito real no sistema ou serviço; impacto, consequências para a comunidade. Confiança indicava a força da informação. Não eram sinônimos distribuídos por colunas.
O alerta não era dono da conclusão
Três falhas de login podiam acionar um alerta sem provar atacante, comprometimento, dano ou impacto. Um detector estatístico estimava probabilidade; um CSIRT escalava segundo sua política; outro correlacionava com uma campanha. O objeto comum precisava conservar cada etapa sem transformar o primeiro sinal em veredicto final.
O RFC exigiu grau de confiança, em especial quando sistemas automáticos estimavam probabilidade. O impacto possível podia vir de lista padronizada ou da experiência de um profissional responsável. Um tipo ainda desconhecido podia receber nome temporário específico da implementação. A estrutura ajudava agregação; texto livre preservava o que ainda não estava estável.
O registro também crescia durante a investigação. No começo havia poucos detalhes; análise e remediação acrescentavam ataque, evidências, atores, alvos, efeitos e ações. A atividade dos CSIRTs anteriores precisava permanecer visível para o próximo saber o que faltava. Era um dossiê mutável, não um alarme congelado.
Cada compartimento podia ter outro público
O compartilhamento coordenava, mas ameaçava expor senhas, identificadores e material forense. O RFC pediu restrição de acesso em cada elemento, e não uma única classificação para o relatório inteiro.
Uma equipe podia ver tipo de ataque e rede sem ter direito à identidade da vítima ou ao arquivo de evidência. Estatísticas podiam manter impacto agregado e retirar detalhe operacional. Evidências podiam ficar referenciadas externamente porque tinham custódia e permissões diferentes.
Criptografia não resolvia tudo: um sistema autorizado podia descriptografar e depois repassar mal. A marca de restrição precisava acompanhar a informação como contexto de política. A troca normalmente seria iniciada e aprovada por operador ou gerente de CSIRT. Legibilidade automática auxiliava a autoridade humana; não a criava.
Evidência precisava de uma história de custódia
O RFC listou dumps, logs, estatísticas do kernel, cache, memória e arquivos temporários como possíveis evidências. Exigiu cuidado com integridade, criptografia quando necessária, cadeia de custódia documentada e conformidade com a lei local. O receptor precisava dos bytes e de saber quem coletou, quando, em quais condições e com quais transformações.
O RFC 3227 detalhou depois ordem de volatilidade, alteração mínima e documentação. Nenhum formato garantia aceitação jurídica em todos os lugares. O tempo tinha limite semelhante: hora local e deslocamento UTC ajudavam a normalizar e correlacionar, mas não corrigiam relógio errado, atraso desconhecido ou causalidade falsa.
Em 2007, o RFC 5070 concretizou os requisitos em um modelo XML e afirmou que era formato de transporte, não armazenamento ideal nem definição universal de incidente. O RFC 7970 o substituiu em 2016. O esquema ficou concreto; a autoridade continuou distribuída entre autor, coletor, organização remetente, receptor e lei aplicável.
Um objeto comum tornava o desacordo legível sem fundir observação, inferência, decisão e resultado. Código podia validar e transportar o documento; não provar que a classificação estava correta ou que a resposta funcionou.
Fontes
- https://www.rfc-editor.org/rfc/rfc3067.html
- https://www.rfc-editor.org/info/rfc3067/
- https://datatracker.ietf.org/doc/rfc3067/
- https://www.rfc-editor.org/rfc/rfc2350.html
- https://www.rfc-editor.org/rfc/rfc3227.html
- https://www.rfc-editor.org/rfc/rfc5070.html
- https://www.rfc-editor.org/rfc/rfc7970.html
- https://www.iana.org/assignments/xml-registry
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance