
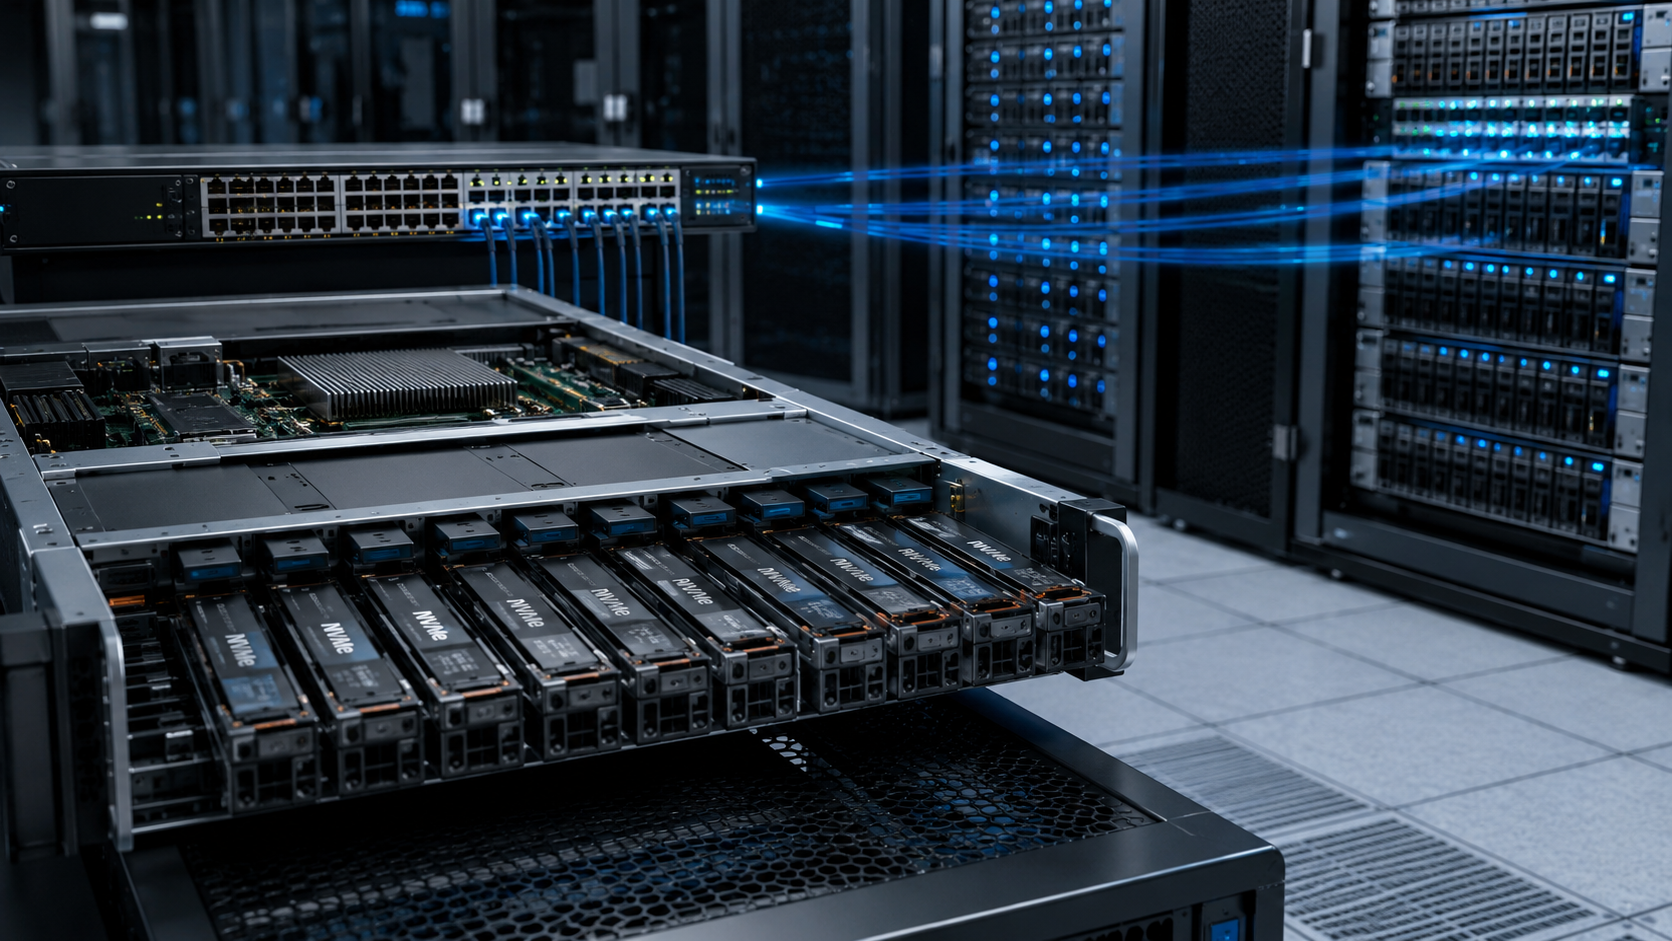
Resumo
- NVM Express, Inc. é o consórcio sem fins lucrativos que governa a família NVMe; não fabrica SSDs, controladores, switches nem sistemas de armazenamento.
- O NVMe substituiu suposições herdadas de discos mecânicos por múltiplas submission e completion queues em memória, mais alinhadas à flash paralela e a CPUs multicore.
- O mesmo modelo de controller, subsystem e namespace pode operar localmente via PCIe ou remotamente via NVMe over Fabrics, com transportes TCP e RDMA de perfis operacionais distintos.
- O NVMe 2.x é modular. O conjunto 2.4, publicado em 4 de agosto de 2026, coordena Base, transportes PCIe/RDMA/TCP, NVMe-MI, Boot e diversos command sets especializados.
- O protocolo torna o acesso à capacidade mais componível. Não define filesystem, durabilidade, RAID, erasure coding, projeto de rede, segurança operacional nem consistência de aplicação.
Uma ordem de armazenamento pode sair do servidor sem mudar a linguagem básica
Uma leitura pode ser direcionada a um namespace NVMe local via PCIe ou a um subsystem remoto através de um fabric. Mudam o meio, o controller e o caminho, mas o modelo de comandos é preservado.
Essa continuidade permite desagregar. A capacidade pode ser agrupada e alocada a hosts sob demanda, em vez de instalar cada dispositivo no chassi que o consome.
A desagregação acrescenta dependências: discovery, rede, multipath, autenticação, reconexão e novos domínios de falha. O NVMe transforma armazenamento em serviço programável, não em recurso sem topologia.
A flash precisava de um protocolo projetado para paralelismo
As interfaces históricas refletiam a latência mecânica e filas estreitas. A flash consegue atender muitas operações em paralelo, e os servidores modernos têm numerosos núcleos.
O NVMe utiliza pares de submission e completion queues em memória. O host coloca comandos, atualiza doorbells e recebe completions por interrupts ou polling. Muitas filas reduzem locks compartilhados e podem ser associadas a núcleos específicos.
O resultado depende de firmware, PCIe, NUMA, profundidade de fila, interrupts e workload. O nome do protocolo não garante um nível universal de desempenho.
O consórcio separa governança de protocolo e competição de produto
O trabalho começou no fim da década de 2000; o NVMe 1.0 surgiu em 2011 e a NVM Express, Inc. foi constituída em 2014. Participam empresas de CPU, mídia, controller, networking, sistemas e nuvem.
No corte, Amber Huffman, do Google, era President; Curtis Ballard, da AMD, Treasurer; e David Allen, da Microchip, Secretary. O board público incluía treze representantes promoter.
O consórcio define contratos e programas de compliance. Os membros competem em silício, firmware, sistemas, suporte e desempenho. Pertencer ao consórcio não prova que um produto implementa todas as funções.
O NVMe 2.0 transformou um documento crescente em uma família modular
Com vários transportes e novos modelos de dados, uma única especificação ficou difícil de manter. A reestruturação 2.0, de 2021, separou Base, command sets e transports.
Assim, o TCP pode evoluir sem reescrever cada comando, e o ZNS pode avançar sem mudar todos os controladores convencionais. A contrapartida é uma matriz de versões mais complexa.
O NVMe 2.4, publicado em 4 de agosto de 2026, coordenou Base 2.4, PCIe 1.4, RDMA 1.3, TCP 1.3, NVMe-MI 2.2, Boot 1.4 e os command sets NVM, Key Value, Zoned Namespace, Computational Programs e Simple Log Memory. Não é um único arquivo.
Submission e completion queues aproximam o trabalho dos núcleos
O host escreve commands em uma submission queue; o controller devolve o estado na completion queue. Diferentes núcleos ou processos podem usar pares distintos e reduzir contenção.
Doorbells notificam trabalho novo. Polling pode baixar a latência ao custo de CPU; interrupt coalescing pode economizar ciclos e acrescentar espera. A profundidade da fila muda utilização e tail latency.
Uma fila mais profunda nem sempre é melhor. Pode ocultar saturação e aumentar o tempo de espera. A configuração deve seguir o workload.
Controllers, subsystems e namespaces separam endpoint lógico e meio físico
Um controller expõe filas e comandos. Um subsystem pode agrupar vários controllers. Os namespaces representam capacidade lógica e podem ser apresentados por vários caminhos.
A identidade visível pelo host deixa de coincidir necessariamente com um SSD. Um array pode agregar muitos meios e oferecer namespaces estáveis.
O NVMe não decide o posicionamento, a replicação ou a proteção de dados. RAID, erasure coding, thin provisioning e consistência pertencem ao sistema superior.
Os comandos administrativos controlam o ambiente de I/O
A admin queue gerencia identificação, criação de filas, features, logs, firmware, namespaces e segurança. É a camada que torna possível o trabalho comum.
Uma ordem administrativa pode apagar um namespace, ativar firmware errado ou mudar o power state. Requer permissões, auditoria e controle de mudanças.
Separar admin e I/O melhora a arquitetura, mas não reduz a importância do control plane. Em fabrics, ambos podem depender da mesma rede.
PCIe mantém o caminho local próximo à memória e ao hardware
NVMe sobre PCIe usa memória compartilhada e registros do controller no barramento local. É a forma mais direta de conectar SSDs ou placas dentro do servidor.
A topologia continua a importar. Um dispositivo pode estar atrás de um PCIe switch, em outro socket NUMA ou compartilhando lanes. CPU, memória e device precisam estar bem posicionados.
Por isso, inventariar o “número de drives” não basta. Parte da latência pode se originar no servidor antes de chegar ao meio.
NVMe over Fabrics transforma uma relação local em serviço de rede
NVMe-oF 1.0 e NVMe-MI 1.0 foram publicados em 9 de junho de 2016. O NVMe-oF transporta capsules e dados até um subsystem remoto, onde o host cria filas e enxerga namespaces pela rede.
A arquitetura permite pools compartilhados e separação entre compute e storage. Hosts podem mudar sem mover dados.
Também acrescenta NIC, switch, routing, discovery, controller, authentication e multipath ao caminho de dados. O network fabric passa a fazer parte do sistema de integridade.
Discovery controllers facilitam o dinamismo e criam dependência crítica
Um host consulta um discovery controller para conhecer subsystems, endereços e serviços. Isso evita configurar cada target manualmente.
Informação incorreta ou serviço indisponível pode impedir novas conexões ou direcionar o host ao lugar errado. São necessários redundância, caches, validação e proteção de identidade.
Discovery não é o mesmo que disponibilidade do data path. Conexões existentes podem continuar enquanto novos hosts não descobrem nada.
NVMe/TCP levou o fabric a redes IP comuns
O NVMe/TCP, padronizado em 2019, mapeia commands e dados sobre TCP. Operadores podem usar Ethernet roteável, ferramentas IP, firewalls e práticas conhecidas sem construir RDMA.
A facilidade acrescenta overhead. TCP, copies, interrupts e CPU podem influenciar a tail latency. Kernel, offloads, tamanho de transferência e tuning são decisivos.
O transporte inclui framing e digests específicos, e pode usar TLS. A capacidade de TLS não significa que esteja ativada nem bem operada.
NVMe/RDMA busca baixa latência com mais disciplina de fabric
RDMA usa queue pairs, registered memory e capacidades da NIC para mover dados com menos intervenção da CPU. É atraente para HPC e IA.
RDMA não é uma rede única. RoCE, iWARP e outros bindings têm requisitos distintos de congestion, loss, PFC, ECN e memória.
Um benchmark rápido não demonstra operação simples. Um problema de rede pode aparecer como timeout de storage e exigir habilidades combinadas.
Multipath transforma redundância em decisão do host
Um namespace pode ser visto por vários controllers e paths. O host escolhe balanceamento ou failover. Asymmetric Namespace Access indica rotas optimized, non-optimized ou unavailable.
Dois enlaces podem compartilhar switch, controller, energia ou rota. A independência precisa ser testada com falhas reais.
Uma política incorreta pode enviar I/O por um caminho lento ou demorar a abandonar um caminho morto. Redundância é comportamento observado, não um número de portas.
Reservations coordenam acesso compartilhado sem substituir consenso
NVMe reservations permite registrar hosts e reservar um namespace para evitar escritores não autorizados. É útil em clusters e failover.
Não substitui o consenso de cluster nem a coerência da aplicação. Um host caído pode deixar estado que precisa ser limpo, e o fencing deve impedir que um nó antigo continue escrevendo.
Uma reservation mal recuperada pode causar indisponibilidade ou corrupção.
Authentication e TLS importam quando o armazenamento sai do PCIe
Um dispositivo local herdava certa fronteira física. Em rede, initiator e target precisam autenticar identidades e proteger canais.
O NVMe define mecanismos de autenticação e o TCP pode usar TLS. O resultado depende de chaves, certificados, renovação, algoritmos e política. Suporte não equivale a configuração segura.
Discovery, admin e data planes devem ser analisados juntos. Uma identidade autêntica pode continuar com permissões excessivas.
NVMe-MI cria um plano de gerenciamento separado do I/O
NVMe Management Interface permite inventariar subsystems, ler saúde e executar operações mesmo quando o caminho de aplicação não está ativo.
Isso ajuda na manutenção e na recuperação, mas acrescenta outra interface privilegiada. Uma plataforma de gerenciamento pode ler informações sensíveis ou alterar dispositivos em escala.
O NVMe-MI se integra ao Redfish e a outros sistemas. A integração não funde as responsabilidades de cada padrão.
Zoned Namespaces expõe restrições do meio ao software
O ZNS divide a capacidade em zonas escritas sequencialmente. Ao dar visibilidade ao host, pode reduzir a garbage collection interna e melhorar endurance ou previsibilidade.
O benefício exige filesystem, database ou storage layer conscientes de zonas. Uma aplicação projetada para block device convencional não o obtém automaticamente.
O ZNS mostra a troca: mais conhecimento do meio pode melhorar a eficiência, mas eleva o custo de portabilidade do software.
Key Value, Simple Log Memory e Computational Programs ampliam o conceito de namespace
Command sets especializados permitem keys/values, logs simples ou execução de programas perto do armazenamento. Buscam reduzir traduções e movimento de dados.
Seu uso depende de controllers, drivers, libraries e applications. Estar na especificação não os torna universais.
Quantas mais opções existem, mais importante é a capability discovery e um fallback. A modularidade cria flexibilidade e uma nova matriz comercial.
Compliance dá evidência, não certifica desempenho ponta a ponta
Programas e workshops de interoperabilidade testam comportamentos concretos entre host e controller. Detectam discrepâncias que o texto não revela.
Uma lista não mede latência, endurance, recovery ou security em toda topologia. Opções e matrizes driver-firmware mudam.
O comprador deve usar compliance como piso e testar seus próprios workloads, falhas e upgrades.
Desagregação separa capacidade do servidor e redistribui responsabilidade
Storage local associava device, host e equipe de sistemas. Um pool remoto pode atender muitos consumidores e mudar alocações por software.
Agora as equipes de rede, storage, plataforma, segurança e aplicação compartilham incidentes. Degradação do fabric pode parecer problema de database; firmware pode parecer perda de rede.
A economia depende de utilização e capacidade operacional, não apenas do preço por terabyte.
A IA transforma latência de armazenamento em custo de computação
Training e inference carregam datasets, escrevem checkpoints e movem estado em grande escala. Se milhares de aceleradores esperam, o desperdício de storage vira custo significativo.
TCP, RDMA, multipath e shared namespaces oferecem opções, mas devem ser avaliados com congestion, recovery, metadata e comportamento de filas.
A meta não é apenas throughput de pico, mas latência de fila e recuperação previsíveis durante cargas sincronizadas.
NVMe 2.4 mostra amplitude e pressão de versionamento
O conjunto coordena Base, transportes, Boot, Management Interface e command sets. O NVMe já é uma pilha, não um conector de SSD.
Um host pode suportar Base 2.4 sem cada command set; um controller TCP pode diferir de um RDMA. Declarações de suporte exigem detalhe.
Driver, OS, firmware, transport e management tool formam uma matriz que, na prática, faz parte do protocolo.
O NVMe tornou o armazenamento componível sem torná-lo simples
O contrato reduz um custo de mudança: comandos e namespaces podem sobreviver à passagem de PCIe para fabric ou de um fornecedor para outro. Restam migração de dados, segurança, observabilidade, rede e suporte.
A vantagem é separar protocolo e produto. O risco é esconder arquiteturas muito distintas sob a mesma marca NVMe.
O armazenamento se torna programável e distribuível, mas continua sendo um sistema de integridade que precisa ser entendido durante a falha.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance