
Resumo
- A NVM Express, Inc. é o consórcio industrial sem fins lucrativos responsável pela família de especificações NVMe. Ela não fabrica SSDs, controladores, switches nem sistemas de armazenamento.
- O NVMe substituiu premissas seriais da era dos discos rígidos por várias filas de envio e conclusão na memória, adequadas ao flash paralelo e às CPUs com múltiplos núcleos.
- O mesmo modelo de controlador, subsistema e namespace funciona localmente por PCIe ou remotamente por NVMe over Fabrics; TCP e RDMA oferecem perfis operacionais diferentes.
- O NVMe 2.x é modular. O conjunto 2.4, publicado em 4 de agosto de 2026, coordena a especificação Base, os transportes PCIe/RDMA/TCP, NVMe-MI, inicialização e vários Command Sets especializados.
- O protocolo torna a capacidade mais componível, mas não define sistema de arquivos, durabilidade, RAID, Erasure Coding, projeto de rede, segurança operacional nem consistência de aplicações.
Um comando de armazenamento pode sair do servidor sem mudar sua linguagem básica
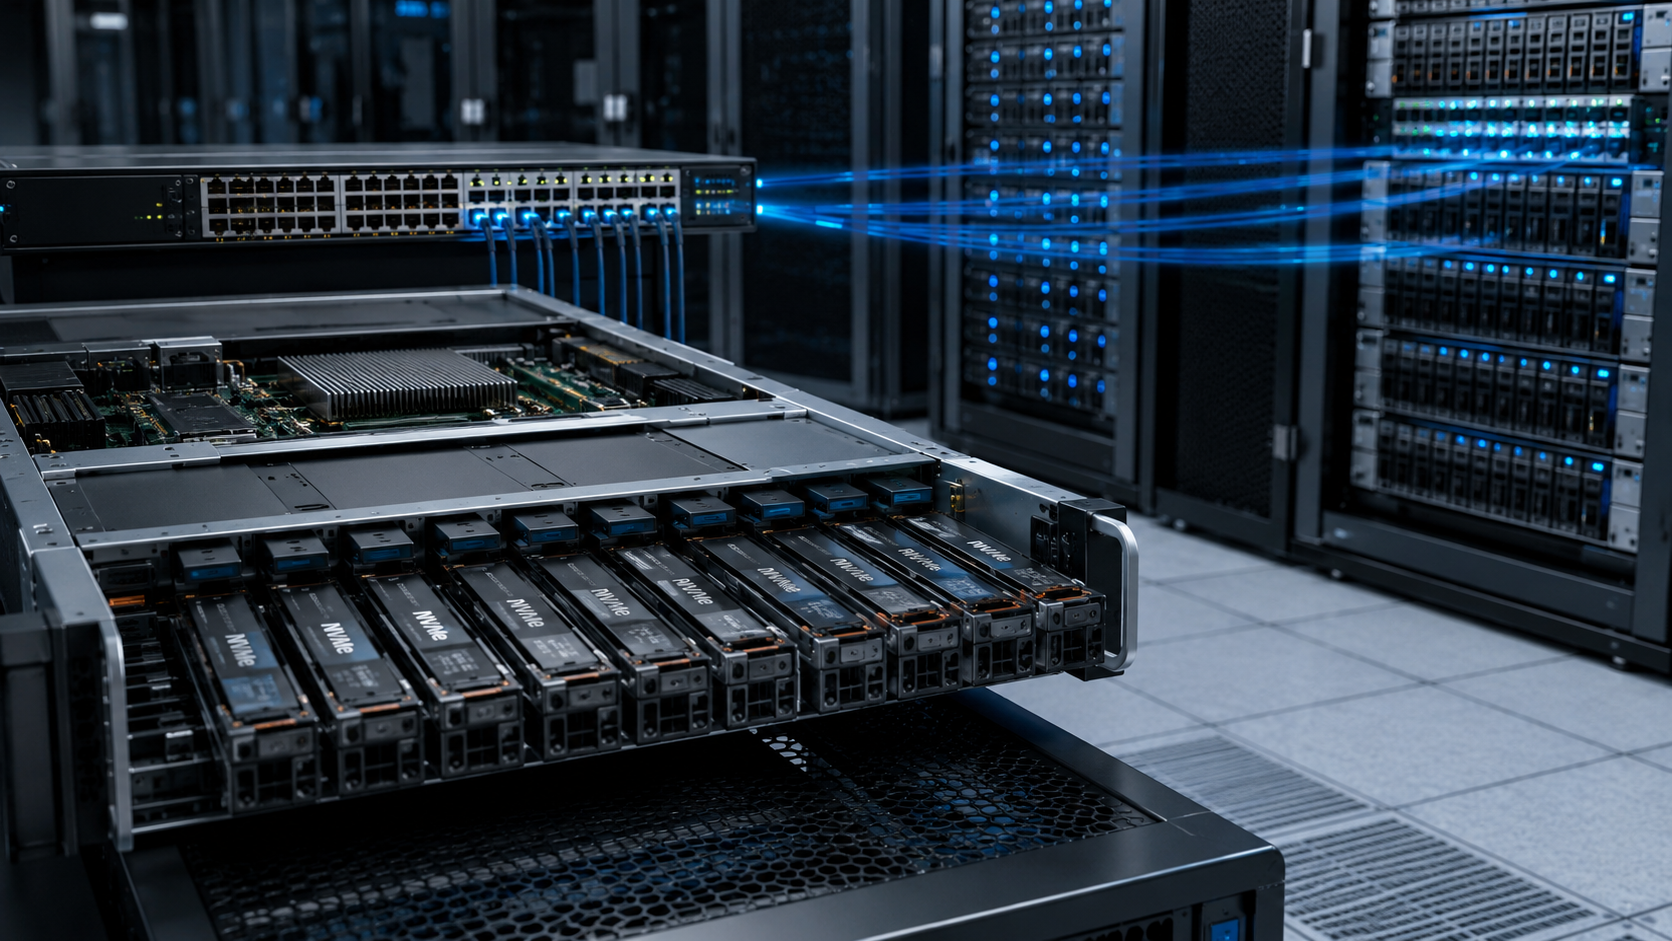
Uma aplicação lê de um namespace PCIe local ou de um subsistema remoto por uma fabric. O meio, o controlador e o caminho mudam, mas o modelo de comandos permanece praticamente o mesmo.
Essa continuidade viabiliza a desagregação. A capacidade pode ser agrupada e atribuída aos hosts conforme a necessidade, em vez de cada dispositivo ser instalado no servidor que a consome.
Também entram em cena descoberta, rede, multipath, autenticação, reconexão e novos domínios de falha. O NVMe transforma o armazenamento em um serviço programável, não em um recurso sem topologia.
O flash precisava de um protocolo para paralelismo, não para latência mecânica
Interfaces mais antigas refletiam discos rígidos e filas estreitas. O flash pode processar muitas operações em paralelo, enquanto os servidores têm numerosos núcleos de CPU.
O NVMe usa pares de filas de envio e conclusão na memória. O host grava comandos, aciona doorbells e recebe conclusões por interrupção ou polling. Várias filas reduzem locks compartilhados e podem ser associadas a núcleos.
Ainda assim, o desempenho depende de firmware, topologia PCIe, NUMA, profundidade de fila, interrupções e carga de trabalho. O nome do protocolo não garante latência universal.
O consórcio separa a governança do protocolo da concorrência entre produtos
O trabalho começou no fim dos anos 2000; o NVMe 1.0 surgiu em 2011, e a NVM Express, Inc. foi fundada em 2014. Seus membros vêm dos mercados de CPUs, mídias, controladores, redes, nuvem e sistemas.
Na data de referência, Amber Huffman, do Google, era presidente; Curtis Ballard, da AMD, era tesoureiro; e David Allen, da Microchip, era secretário. O conselho público listava treze representantes de membros promotores.
O consórcio define contratos e conformidade. Os membros continuam concorrendo em silício, firmware, sistemas, suporte e desempenho. Ser membro não comprova uma implementação completa.
O NVMe 2.0 dividiu um documento crescente em uma família modular
Vários transportes e modelos de dados tornaram um único documento pouco prático. A reestruturação 2.0 de 2021 separou a especificação Base, os Command Sets e os transportes.
Assim, o TCP pode evoluir sem que cada comando seja reescrito; o ZNS pode avançar sem alterar todos os controladores padrão. Em contrapartida, surge uma matriz de versões mais complexa.
O conjunto 2.4 de 4 de agosto de 2026 incluiu Base 2.4, PCIe 1.4, RDMA 1.3, TCP 1.3, NVMe-MI 2.2, Boot 1.4 e os Command Sets NVM, Key-Value, Zoned Namespace, Computational Programs e Simple Log Memory. “NVMe 2.4” não é um único documento.
Filas de envio e conclusão aproximam o trabalho dos núcleos da CPU
O host grava comandos nas filas de envio; o controlador registra os resultados nas filas de conclusão. Processos ou núcleos podem usar seus próprios pares e reduzir a contenção.
Doorbells sinalizam novos trabalhos. O polling pode reduzir a latência e ocupar a CPU; a agregação de interrupções economiza ciclos, mas pode aumentar a espera. A profundidade de fila influencia a utilização e a latência de cauda.
Uma fila mais profunda não é automaticamente melhor. Ela pode ocultar saturação e aumentar o tempo de espera. A configuração correta depende da carga de trabalho.
Controladores, subsistemas e namespaces separam endpoints lógicos do meio
Um controlador disponibiliza filas e comandos. Um subsistema pode conter vários controladores. Namespaces representam capacidade lógica e podem ser acessíveis por vários caminhos.
Assim, a identidade vista pelo host não corresponde necessariamente a um SSD físico. Um array pode reunir várias mídias e apresentar namespaces estáveis.
O NVMe não determina posicionamento de dados, replicação nem proteção. RAID, Erasure Coding, Thin Provisioning e consistência ficam a cargo do sistema ao redor.
Comandos administrativos determinam o ambiente das operações de I/O
A fila administrativa gerencia identificação, criação de filas, recursos, logs, firmware, namespaces e segurança. Ela cria o contexto para leituras e gravações normais.
Um comando administrativo pode excluir um namespace, ativar o firmware errado ou mudar um estado de energia. Permissões, auditoria e controle de mudanças são essenciais.
A separação entre administração e I/O melhora a arquitetura, mas não torna o plano de controle menos crítico. Em uma fabric, ambos podem depender da mesma rede.
O PCIe mantém o caminho local próximo da memória e do hardware
O NVMe sobre PCIe usa estruturas de memória compartilhada e registradores do controlador no barramento local. Esse é o caminho direto para SSDs e placas instalados no servidor.
A topologia continua importante. Um dispositivo pode estar atrás de um switch PCIe, ligado a outro socket NUMA ou em lanes compartilhadas. CPU, memória e dispositivo precisam ser posicionados de forma adequada.
O número de drives não basta como inventário. A latência pode surgir dentro do host antes mesmo de o meio ser alcançado.
O NVMe over Fabrics transforma uma relação local em serviço de rede
O NVMe-oF 1.0 e o NVMe-MI 1.0 foram lançados em 9 de junho de 2016. O NVMe-oF transporta cápsulas e dados até um subsistema remoto e cria filas pela fabric.
A capacidade pode ser agrupada e separada da computação. Hosts podem ser substituídos sem que os dados sejam movidos.
Em contrapartida, NIC, switch, rota, descoberta, controlador, autenticação e multipath passam a integrar o caminho de dados. A rede se torna parte do sistema de integridade dos dados.
Controladores de descoberta simplificam a conexão e criam uma dependência crítica
Os hosts consultam controladores de descoberta para localizar subsistemas, endereços e serviços. A configuração manual de cada destino deixa de ser necessária.
Informações incorretas ou indisponibilidade podem bloquear novas conexões ou direcioná-las ao destino errado. São necessários redundância, cache, validação e proteção de identidade.
Descoberta e disponibilidade de dados não são a mesma coisa. Sessões existentes podem continuar funcionando enquanto novos hosts não encontram nada.
O NVMe/TCP levou fabrics de armazenamento às redes IP convencionais
Padronizado em 2019, o transporte TCP mapeia comandos e dados em conexões TCP. Operadores podem usar Ethernet roteada, ferramentas IP e firewalls sem montar uma fabric RDMA.
Essa acessibilidade tem custo de overhead. A pilha TCP, as cópias, as interrupções e a CPU influenciam a latência de cauda. Kernel, offload, tamanho de transferência e ajustes são importantes.
O transporte acrescenta enquadramento e digests e pode usar TLS. O suporte a TLS não significa que ele esteja ativado ou seja operado corretamente.
O NVMe/RDMA busca baixa latência e exige disciplina na fabric
O RDMA usa pares de filas, memória registrada e offload na NIC para movimentar dados com menos intervenção da CPU. Isso é atraente para HPC e IA.
RDMA não é uma rede uniforme. RoCE, iWARP e outros bindings têm requisitos diferentes para congestionamento, perda, PFC, ECN e registro de memória.
Um benchmark rápido não comprova facilidade operacional. Problemas na fabric aparecem como timeouts de armazenamento e exigem conhecimento de redes e sistemas.
O multipath transforma a redundância em uma decisão do host
Um namespace pode ser acessível por vários controladores e caminhos. O host decide sobre balanceamento de carga e failover. O Asymmetric Namespace Access marca caminhos como otimizados, não otimizados ou indisponíveis.
Dois links podem compartilhar switch, controlador, alimentação ou rota. A independência precisa ser testada com falhas reais.
Uma política incorreta mantém um caminho ruim por tempo demais ou envia I/O por uma rota lenta. Redundância é comportamento observado, não quantidade de portas.
Reservations coordenam o acesso compartilhado, mas não substituem consenso
O NVMe Reservations permite que hosts se registrem e reservem um namespace para bloquear gravadores não autorizados. Isso ajuda em cenários de cluster e failover.
O recurso não substitui consenso de cluster nem consistência de aplicações. Um host com falha pode deixar estado residual; o fencing precisa impedir que nós antigos continuem gravando.
Uma recuperação inadequada pode transformar proteção em indisponibilidade ou corrupção.
Autenticação e TLS se tornam importantes quando o armazenamento deixa o PCIe
Um dispositivo local se beneficiava de uma fronteira física implícita. Na rede, iniciador e destino precisam comprovar identidades e proteger os canais.
O NVMe define autenticação; o TCP pode usar TLS. O resultado depende de chaves, certificados, rotação, algoritmos e políticas. Suporte não equivale a uso seguro.
Os planos de descoberta, administração e dados precisam ser considerados em conjunto. Uma identidade legítima ainda pode ter permissões excessivas.
O NVMe-MI cria um plano de gerenciamento separado do I/O das aplicações
O NVMe Management Interface permite inventário, consulta de integridade e determinadas ações mesmo fora do caminho primário de I/O.
Isso apoia manutenção e recuperação, mas acrescenta uma interface privilegiada. Ferramentas de gerenciamento podem ler informações sensíveis ou modificar dispositivos em massa.
O NVMe-MI pode ser integrado ao Redfish. A integração não elimina os limites de responsabilidade entre padrões e fabricantes.
Zoned Namespaces torna as limitações da mídia visíveis ao software
O ZNS divide a capacidade em zonas graváveis sequencialmente. A visibilidade para o host pode reduzir a coleta de lixo interna e melhorar a durabilidade ou a previsibilidade.
O benefício exige sistemas de arquivos, bancos de dados ou camadas de armazenamento cientes de zonas. Uma aplicação de blocos convencional não se beneficia automaticamente.
O ZNS expõe a troca: maior conhecimento da mídia melhora a eficiência e amplia a exigência de portabilidade do software.
Key Value, Simple Log Memory e Computational Programs ampliam o namespace
Command Sets especializados permitem acesso por chave/valor, estruturas simples de log ou programas próximos ao armazenamento. O objetivo é reduzir traduções e movimentação de dados.
O uso depende de controladores, drivers, bibliotecas e aplicações. Uma especificação não torna o recurso universal.
Quanto mais opções existem, mais importantes se tornam a descoberta de capacidades e os mecanismos de fallback. A modularidade cria flexibilidade e uma nova matriz de mercado.
A conformidade fornece evidências, mas não certifica o desempenho de ponta a ponta
Programas e workshops testam interações específicas entre host e controlador e identificam divergências que o texto, sozinho, não revela.
Uma listagem não mede latência, durabilidade, recuperação ou segurança em todas as topologias. Recursos opcionais e matrizes de driver e firmware mudam.
Compradores devem tratar a conformidade como patamar mínimo e testar suas próprias cargas de trabalho, falhas e atualizações.
A desagregação separa a capacidade do host e redistribui responsabilidades
O armazenamento local vinculava dispositivo, servidor e equipe de sistemas. Um pool remoto atende muitos consumidores e é atribuído por software.
Equipes de rede, armazenamento, plataforma, segurança e aplicações passam a compartilhar incidentes. A degradação da fabric pode parecer uma falha de banco de dados; problemas de firmware podem parecer perda de rede.
A viabilidade econômica depende da utilização e da capacidade operacional, não apenas do preço por terabyte.
A IA transforma latência de armazenamento em custo computacional
O treinamento carrega conjuntos de dados, grava checkpoints e movimenta estado em grande escala. Quando milhares de aceleradores esperam, o tempo de espera do armazenamento se torna caro.
TCP, RDMA, multipath e namespaces compartilhados oferecem arquiteturas diferentes. Congestionamento, recuperação, metadados e comportamento das filas devem fazer parte da escolha.
O objetivo não é apenas o pico de throughput, mas uma latência previsível de filas e recuperação durante cargas sincronizadas.
O NVMe 2.4 evidencia amplitude e pressão de versões
O conjunto coordena a especificação Base, transportes, inicialização, Management Interface e Command Sets. O NVMe é uma pilha, não apenas uma conexão para SSD.
Um host pode oferecer suporte à Base 2.4 sem aceitar todos os Command Sets; um controlador TCP pode ter recursos diferentes dos de um produto RDMA. Declarações de suporte precisam ser específicas.
Drivers, sistema operacional, firmware, transporte e ferramentas de gerenciamento formam uma matriz que, na prática, integra o protocolo.
O NVMe tornou o armazenamento componível, não simples
O contrato comum reduz um ponto de custo de migração: comandos e namespaces podem sobreviver à mudança de PCIe para fabric ou de um fornecedor para outro. Migração de dados, segurança, observabilidade, rede e suporte permanecem.
A vantagem é a separação entre protocolo e produto. O risco é esconder arquiteturas muito diferentes sob o mesmo nome.
O armazenamento se torna programável e distribuído, mas continua sendo um sistema de integridade que precisa ser compreendido sob falhas.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance