
Resumo
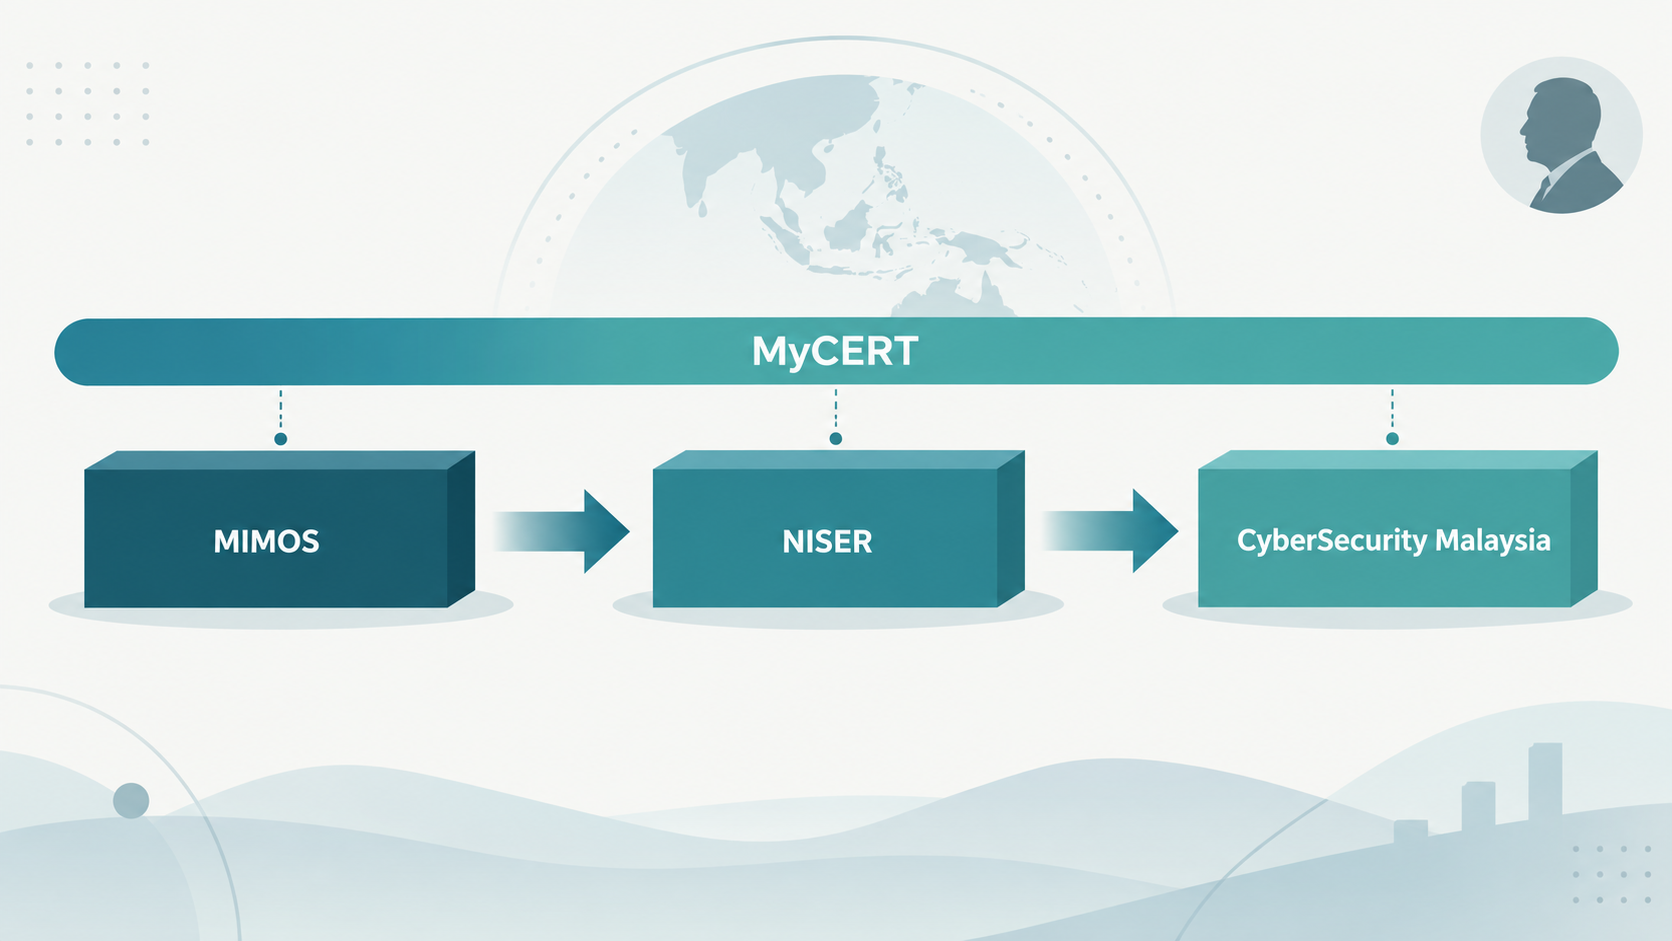
- A história institucional da CyberSecurity Malaysia registra a continuidade do MyCERT através da formação do NISER no MIMOS, em 2001, e da separação e reconstituição associadas à CyberSecurity Malaysia, oficialmente datadas de 20 de agosto de 2007.
- Registros do FIRST, da APCERT, da ITU e do próprio MyCERT corroboram a existência e a participação regional da instituição, mas não provam uma transferência nominal de equipe ou controle pessoal por Mohamed Awang-Lah.
A pergunta correta não é “quem fundou o MyCERT?”
A cobertura anterior sobre Mohamed Awang Lah examinou suas capacidades em mudanças institucionais, os limites de sua liderança na Internet e o que ele controlou na MY.NeuTrans. O acréscimo desta investigação é mais estreito: que mecanismo institucional permitiu que uma função de resposta a incidentes persistisse enquanto as organizações mudavam, e qual parte desse processo pode ser atribuída ao indivíduo?
A distinção é importante porque instituições de segurança de redes raramente sobrevivem apenas por reputação pessoal. Elas dependem de um mandato, de canais de reporte, de relações com pares e de procedimentos que possam ser reconhecidos por outras organizações. Os documentos disponíveis permitem observar parte dessa arquitetura. Não permitem preencher as lacunas com uma narrativa de fundador único.
Uma sequência organizacional documentada
A página de história institucional da CyberSecurity Malaysia descreve a formação do NISER no MIMOS em 2001 e a sequência posterior de separação e reconstituição associada à CyberSecurity Malaysia. O registro apresenta 20 de agosto de 2007 como uma data oficial relevante para essa reorganização, mas a fonte não deve ser convertida automaticamente em uma data de incorporação jurídica. A formulação mais segura é que a função e a instituição foram oficializadas, separadas ou reconstituídas dentro de uma nova configuração organizacional.
O registro histórico da CyberSecurity Malaysia é uma fonte institucional autorreferente. Isso não o torna inútil; torna necessário indicar o que ele demonstra e o que não demonstra. Ele documenta a própria narrativa organizacional sobre a sucessão entre MIMOS, NISER e CyberSecurity Malaysia. Não identifica, nas evidências reunidas para este artigo, os nomes de todos os responsáveis por cada etapa, uma ata de transferência ou uma cadeia individual de comando.
A página atual do MyCERT define o grupo como a equipe nacional de resposta a emergências de computador da Malásia e o situa dentro da estrutura da CyberSecurity Malaysia. Essa descrição atual confirma a função pública e o encaixe institucional contemporâneo. Por si só, porém, não reconstrói todas as transições históricas.
O mecanismo observável é, portanto, uma continuidade de função através de estruturas sucessivas. A evidência aponta para uma capacidade de resposta a incidentes que permaneceu reconhecível enquanto o enquadramento institucional mudou. Isso é diferente de provar que o mesmo grupo de pessoas, sob a direção de um único indivíduo, permaneceu intacto.
O valor dos registros externos
Há sinais independentes de que o MyCERT era reconhecido como participante de uma comunidade internacional de resposta a incidentes. O registro da equipe no FIRST data a associação do MyCERT de 13 de maio de 2003. Essa data é evidência de participação institucional reconhecida, não uma data de fundação. Também não prova que qualquer pessoa específica controlava a equipe.
A lista de membros da APCERT oferece outra forma de corroborar a presença do MyCERT na cooperação regional da Ásia-Pacífico. O perfil da Malásia publicado pela ITU acrescenta contexto sobre a infraestrutura nacional de cibersegurança. Esses registros externos não repetem necessariamente a cronologia institucional da CyberSecurity Malaysia, mas ajudam a estabelecer que o MyCERT funcionava como uma instituição reconhecida em redes profissionais além de sua organização doméstica.
A combinação das fontes sustenta uma inferência limitada: a continuidade não dependia apenas de uma página corporativa posterior. O MyCERT aparece em registros de participação internacional e regional, enquanto a história institucional da CyberSecurity Malaysia descreve a mudança de estruturas. Essa combinação é consistente com um mecanismo de transferência institucional baseado em reconhecimento formal, função nacional e integração em redes de resposta a incidentes.
Ainda assim, “consistente com” não significa “demonstrado em todos os detalhes”. Os materiais disponíveis não mostram um manual de sucessão, um organograma completo para cada ano ou uma lista de funcionários transferidos. A continuidade funcional é mais bem documentada do que a continuidade de pessoal.
O que se pode atribuir a Mohamed Awang-Lah
O perfil de Mohamed Awang-Lah no Internet Hall of Fame o associa ao desenvolvimento inicial de redes e da Internet na Malásia. Essa fonte é adequada para uma atribuição biográfica limitada: ele participou de uma fase importante da construção da infraestrutura e das capacidades de rede do país.
Um relato associado ao próprio sujeito também liga Dr. Mohamed Awang Lah a iniciativas de segurança de redes que resultaram no MyCERT. Essa associação é relevante como uma alegação vinculada ao sujeito, mas não foi estabelecida de forma independente pelas seis fontes examinadas para este artigo. Ela deve ser apresentada como tal, e não como prova conclusiva de que ele fundou, dirigiu, formou a equipe ou transferiu pessoalmente o MyCERT.
A formulação responsável é que Mohamed Awang-Lah pode ser tratado como um contribuinte associado a iniciativas de rede e segurança que fizeram parte do ambiente de onde o MyCERT emergiu. Não há base suficiente, neste conjunto de evidências, para dizer que ele foi o único fundador ou que sua autoridade pessoal explica a sobrevivência da instituição após as mudanças organizacionais.
Essa fronteira evita dois erros opostos. O primeiro é transformar uma contribuição histórica em controle total. O segundo é apagar a contribuição individual porque a continuidade posterior foi institucional. Uma pessoa pode ajudar a criar condições para uma capacidade pública sem permanecer como seu controlador, proprietário ou sucessor operacional.
O mecanismo de continuidade: função, reconhecimento e encaixe
O conjunto documental permite propor três componentes do mecanismo de continuidade.
O primeiro é a preservação de uma função identificável. O MyCERT aparece como uma capacidade nacional de resposta a incidentes, não apenas como um projeto pessoal. Quando a estrutura organizacional muda, a função pode ser reassociada a uma nova instituição sem que seu nome público e seu papel desapareçam.
O segundo é o reconhecimento por redes externas. A participação registrada pelo FIRST em 2003 e a presença em estruturas regionais da APCERT dão à instituição uma identidade que pode ser reconhecida por pares. Esse reconhecimento não substitui um mandato nacional, mas reduz o risco de que uma reorganização administrativa torne a função invisível para os parceiros que dependem dela.
O terceiro é o encaixe em uma estrutura pública posterior. A descrição do MyCERT dentro da CyberSecurity Malaysia mostra que a função passou a ter uma casa institucional contemporânea. A continuidade, nesse sentido, não é a prova de que nada mudou. É a capacidade de manter um papel operacional reconhecível enquanto mudam a estrutura, o nome organizacional ou a relação administrativa.
Esse modelo também explica por que a pergunta sobre uma transferência nominal permanece sem resposta. Uma instituição pode transferir uma função por mandato, integração e reconhecimento, mesmo quando o arquivo público não registra quem entregou a pasta a quem. A ausência de uma cadeia nominal não autoriza inventá-la; tampouco elimina a evidência de continuidade funcional.
O que os registros não resolvem
As fontes não estabelecem um sucessor individual de Mohamed Awang-Lah. Não identificam uma equipe específica que tenha passado integralmente do MIMOS ou do NISER para a CyberSecurity Malaysia. Não demonstram que ele controlava o MyCERT depois da reorganização associada a 2007. Também não permitem afirmar que o MyCERT contemporâneo é simplesmente a mesma unidade, sem alterações, de uma estrutura anterior.
Essas lacunas são substantivas. Uma análise de liderança precisa distinguir entre o legado de uma pessoa e a persistência de uma instituição. O fato de uma função sobreviver pode indicar que procedimentos, relações e reconhecimento foram incorporados a uma estrutura mais ampla. Não revela, sem registros adicionais, quem tomou cada decisão ou quais práticas foram preservadas.
A própria natureza das fontes impõe limites. A história da CyberSecurity Malaysia é uma narrativa oficial da instituição. O MyCERT descreve seu papel atual. FIRST e APCERT documentam reconhecimento e participação. A ITU fornece contexto nacional. O Internet Hall of Fame oferece uma perspectiva biográfica. Cada fonte ilumina uma parte diferente do problema; nenhuma, isoladamente, prova a tese completa.
Por que essa distinção importa hoje
Atribuir a continuidade de uma capacidade pública a um único líder pode distorcer a forma como organizações de resposta a incidentes são avaliadas. Se a função depende de uma pessoa, a sucessão parece um risco pessoal. Se depende de um mandato institucional, de canais de coordenação e de reconhecimento entre pares, a análise passa a procurar evidências operacionais: autoridade formal, financiamento, equipes, procedimentos, métricas de resposta e responsabilidades públicas.
Para leitores que avaliam a legitimidade de instituições de cibersegurança, essa diferença muda o que deve ser monitorado. Um anúncio sobre nova liderança não demonstra continuidade. Tampouco uma mudança de ministério demonstra ruptura. O indicador mais útil é se a instituição conserva capacidade reconhecível de receber incidentes, coordenar respostas e participar de redes de confiança sob a nova estrutura.
No caso do MyCERT, os registros públicos reunidos mostram uma função que atravessou mudanças institucionais e manteve reconhecimento doméstico e internacional. Eles não oferecem uma genealogia completa de pessoas ou procedimentos. O resultado é uma conclusão mais modesta, mas mais defensável: Mohamed Awang-Lah esteve associado ao ambiente de desenvolvimento de redes e segurança que precedeu o MyCERT, enquanto a continuidade posterior é melhor explicada por mecanismos institucionais do que por autoridade pessoal demonstrada.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance