
Resumo
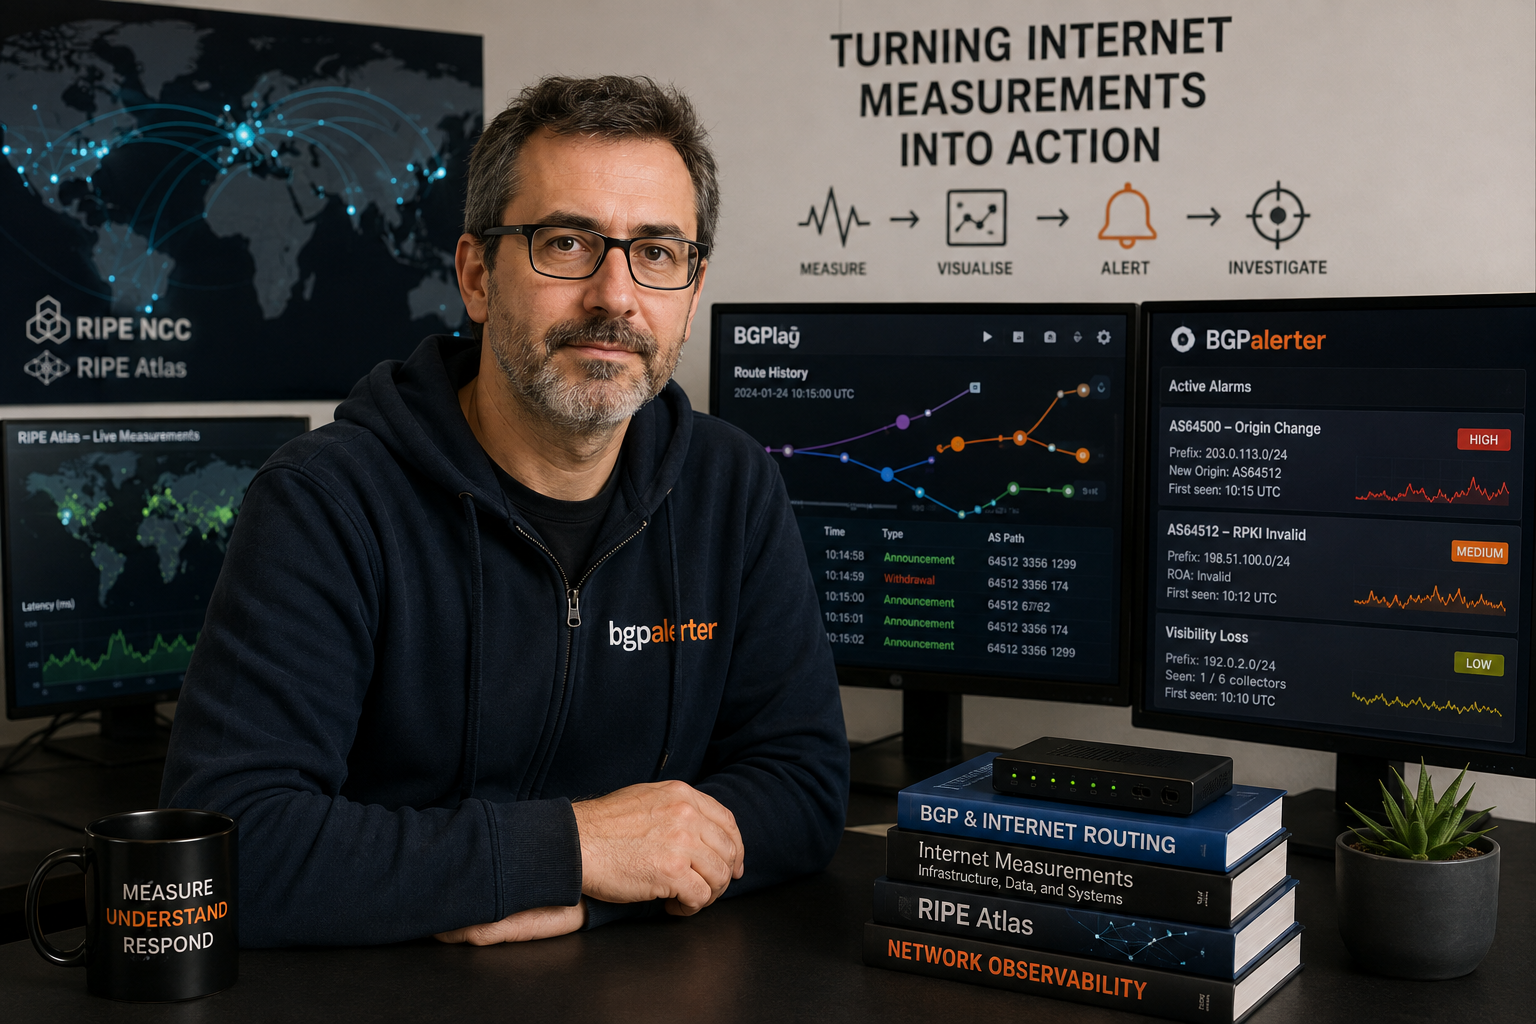
- O trabalho documentado de Candela abrange BGPlay, streaming e visualização do RIPE Atlas, DNSMON, TraceMON, RIPE IPmap, monitoramento de geofeeds e o projeto open source BGPalerter.
- Esses sistemas condensam atualizações de roteamento, traceroutes, amostras de latência e registros de validação em linhas do tempo, caminhos enriquecidos e alertas capazes de encurtar o caminho do sinal à investigação.
- Cada resultado permanece vinculado a um ponto de observação: cobertura de coletores, posicionamento de sondas, atualidade dos feeds, métodos de enriquecimento e escolhas de limiares determinam se uma mudança descreve um observador ou um incidente mais amplo.
- Sua passagem da pesquisa para a infraestrutura pública do RIPE NCC e para as operações da NTT mostra uma disciplina consistente em escalas diferentes, embora a propriedade e a manutenção atuais devam ser declaradas ferramenta por ferramenta.
O BGPlay transformou a mudança de rota em uma sequência que o operador podia reproduzir
Por volta de 2012, o trabalho de Massimo Candela no BGPlay, depois integrado ao RIPEstat, transformou um incidente BGP de um arquivo de atualizações em uma sequência que um operador podia reproduzir. Um prefixo podia desaparecer, retornar com outra origem, tornar-se mais específico ou convergir de forma diferente entre os coletores. A interface reconstruía uma visão inicial, aplicava anúncios e retiradas em ordem cronológica e tornava a transição visível como um grafo em mudança.
Essa representação resolvia um problema cognitivo, não um problema de roteamento. Um feed bruto contém mais detalhes do que um diagrama, mas o detalhe pode esconder o momento que importa. O BGPlay selecionava, agrupava e ordenava observações para que o usuário pudesse perguntar quando uma origem apareceu, quais caminhos mudaram e quais coletores viram o evento. Ele também herdava todos os limites das evidências subjacentes: cobertura dos coletores, agregação em nível de AS, atualizações atrasadas e leiautes que podem fazer uma relação parecer mais central do que é.
Candela levou o mesmo método da pesquisa para os sistemas públicos de medição do RIPE NCC e, mais tarde, para o monitoramento contínuo. As interfaces do RIPE Atlas, o DNSMON, o TraceMON e o RIPE IPmap combinaram medições com contexto; o BGPalerter mudou a interface de uma investigação aberta pelo usuário para um alerta que o interrompe. O trabalho com geofeeds deu aos operadores outra forma de publicar afirmações estruturadas.
A questão central é como uma interface pode encurtar o caminho do sinal distribuído até o julgamento operacional sem transformar evidência parcial em certeza. A resposta depende tanto de procedência, limiares, propriedade de manutenção e entrega de notificação quanto do design visual. O histórico de Candela é mais forte onde a ferramenta torna a próxima pergunta mais fácil e deixa a observação subjacente disponível para contestação.
O BGPlay tornou a evolução das rotas navegável sem alegar verdade absoluta da topologia
Esse modelo é particularmente útil quando várias mudanças se sobrepõem. Uma origem legítima pode se retirar antes de uma origem inesperada aparecer. Uma rota mais específica pode atrair tráfego mesmo enquanto a rota de cobertura permanece. Vários coletores podem convergir em momentos diferentes. A sequência pode ajudar a distinguir um artefato breve de propagação de uma mudança sustentada.
O BGPlay não consegue mostrar o encaminhamento físico com precisão de roteador. Caminhos BGP são anúncios do plano de controle em nível de AS. Eles não revelam roteamento interno, interconexões privadas invisíveis ao coletor, caminhos MPLS ou todas as alternativas disponíveis dentro de uma rede. A visualização deve ser lida como o que observadores selecionados aprenderam, não como um mapa de onde cada pacote trafegou.
O design também incorpora escolhas sobre agregação. Atualizações repetidas podem ser condensadas. Caminhos semelhantes podem ser agrupados. Rótulos e cores podem enfatizar origem ou tipo de evento. Essas escolhas tornam a ferramenta utilizável e podem esconder rotatividade ou incerteza. Uma interface especializada precisa de um caminho do resumo de volta ao registro subjacente.
A trajetória institucional do BGPlay importa para o perfil de Candela. Um protótipo de pesquisa virou parte de um serviço público mantido pelo RIPE NCC. Essa transição impôs exigências além da publicação: integração de API, continuidade do serviço, documentação, desempenho no navegador e suporte a usuários com níveis diferentes de conhecimento de roteamento.
O serviço não pertence pessoalmente a Candela. Sua contribuição inclui design e desenvolvimento, enquanto as equipes do RIPE NCC operam a plataforma institucional e mantêm o código posteriormente. Essa distinção entre autoria e responsabilidade atual reaparecerá ao longo da carreira dele, principalmente no RIPE IPmap.
O RIPE NCC transformou design de interface em infraestrutura pública de medição
Candela entrou no RIPE NCC em agosto de 2013 como engenheiro de software sênior em pesquisa e desenvolvimento. A organização opera o RIPE Atlas, o RIPE RIS, o RIPEstat e serviços relacionados usados por redes e pesquisadores. Trabalhar nesse ambiente mudou a escala e o ciclo de vida dos projetos dele.
O RIPE RIS coleta informações BGP de pares de roteamento em coletores distribuídos. O RIPE Atlas usa uma rede global de sondas e âncoras para realizar medições ativas como ping, traceroute e consultas DNS. O RIPEstat fornece interfaces para dados de numeração da internet e de roteamento. Esses sistemas produzem evidências diferentes e compartilham um desafio: o volume bruto e a distribuição tornam a interpretação manual impraticável.
O trabalho de Candela no RIPE concentrou-se em interfaces e sistemas de streaming que permitem aos usuários direcionar as plataformas a uma pergunta específica. Um serviço de medição se torna mais valioso quando um operador pode passar de “os dados existem” para “essas sondas viram a mudança de atraso neste momento” ou “esses coletores observaram a transição de origem”.
A operação institucional adiciona restrições que protótipos de pesquisa podem adiar. APIs públicas precisam de versionamento. Streams ao vivo podem ficar incompletos ou atrasados. Ferramentas visuais precisam atender usuários que não entendem todas as ressalvas de qualidade dos dados. Serviços precisam de monitoramento, segurança e manutenção depois que o desenvolvedor original sai. Mudanças de método devem ser documentadas porque as pessoas podem comparar resultados ao longo dos anos.
A natureza pública dos dados do RIPE também cria uma vantagem de responsabilização. Os usuários muitas vezes podem inspecionar o identificador de medição, a lista de sondas ou a fonte de roteamento por trás de uma interface. Isso torna possível reproduzir ou contestar uma interpretação. A plataforma continua parcial, mas sua parcialidade pode ser descrita.
O período no RIPE deu a Candela um portfólio amplo: BGPlay e trabalho no RIPEstat, streaming e visualização do RIPE Atlas, DNSMON, LatencyMON, TraceMON e RIPE IPmap. Não eram uma única família de produtos desenhada por uma pessoa. Eram serviços institucionais com equipes e propósitos distintos. O fio comum é a tentativa de tornar medições distribuídas úteis para um operador antes que os detalhes se tornem avassaladores.
Medições em streaming reduzem atraso e criam problemas de ordenação
Um fluxo de trabalho convencional de medição envia uma tarefa, espera a conclusão e baixa o resultado armazenado. Esse modelo é adequado para muitos estudos e lento para resposta a incidentes. O streaming do RIPE Atlas permitiu que aplicações recebessem resultados à medida que as sondas os produziam, permitindo que interfaces fossem atualizadas enquanto uma medição ainda estava em execução.
Candela trabalhou em sistemas que tornaram esses streams utilizáveis em aplicações web e ferramentas operacionais. Dados ao vivo podem revelar os primeiros sinais de uma mudança de alcançabilidade ou latência sem esperar a campanha completa. Um operador pode ver se o problema está concentrado em uma região, grupo de sondas ou rede e decidir onde investigar.
Streaming não transforma medição distribuída em um feed perfeitamente ordenado. Sondas têm conectividade e relógios diferentes. Resultados podem chegar atrasados, ser repetidos ou falhar. Um consumidor ao vivo pode ver um quadro parcial que muda quando os dados armazenados são reconciliados. A interface deve comunicar essa incompletude em vez de apresentar cada resultado inicial como final.
Identificadores de medição e metadados de sondas são, portanto, essenciais. Um valor sem a identidade e o estado da sonda é evidência fraca. Uma sonda atrás de um roteador residencial, uma âncora em um data center e um dispositivo com conectividade intermitente não têm o mesmo significado operacional. Os usuários precisam de filtros e contexto suficiente para evitar tratar cada amostra igualmente.
A visualização ao vivo também cria a tentação de otimizar pelo movimento. Um gráfico animado parece responsivo mesmo quando a mudança subjacente é ruído. O trabalho de Candela é mais forte quando a interface direciona a atenção para uma hipótese testável e preserva a capacidade de inspecionar os dados, em vez de transformar medição em espetáculo.
O modelo de streaming reapareceu depois no BGPalerter, embora a forma do produto tenha mudado. Em vez de esperar o usuário abrir uma ferramenta, o sistema consome continuamente feeds de roteamento e envia uma notificação quando condições configuradas são atendidas. A passagem da exploração interativa para o alerta automático aumentou a necessidade de regras explícitas, entrega confiável e contexto de mudança.
DNSMON e LatencyMON aplicaram medição ativa ao comportamento de serviços
Visibilidade de roteamento é apenas uma camada da operação da internet. Uma rota pode estar presente enquanto um serviço está lento ou falhando. O DNSMON usou medições do RIPE Atlas para ajudar operadores a inspecionar o desempenho e a alcançabilidade da infraestrutura de DNS raiz e de domínios de topo. O LatencyMON forneceu formas de comparar atraso ao longo do tempo.
Medições ativas fazem uma pergunta controlada a partir de pontos de observação selecionados. Uma consulta DNS pode mostrar se um resolvedor alcança um servidor autoritativo e quanto tempo a troca demora. Um ping pode revelar atraso de ida e volta e perda. Repetir a medição entre sondas e ao longo do tempo cria uma visão da variação geográfica e de rede.
A força é a evidência direta de serviço. Um anúncio BGP diz que um caminho existe no plano de controle; uma consulta ativa testa se uma troca de protocolo tem sucesso a partir de uma sonda. A fraqueza é a cobertura. Uma rede de sondas é desigual, e o resultado descreve o caminho entre aquela sonda e o alvo. Usuários em outros lugares podem ter uma experiência diferente.
Latência também exige interpretação estatística. Uma única amostra alta pode refletir congestionamento, carga da sonda, enfileiramento ou um caminho transitório. Medianas, distribuições e linhas de base são mais úteis do que valores isolados. A interface precisa mostrar mudança sem disfarçar variabilidade natural como indisponibilidade.
DNS adiciona cache e anycast. Um serviço raiz ou de TLD pode ser anunciado de muitos sites sob o mesmo endereço. O caminho da sonda e o comportamento do resolvedor determinam qual instância é alcançada. Uma mudança de desempenho pode resultar de roteamento, problema no servidor ou alteração no estado do resolvedor local. A medição ativa estreita as possibilidades; raramente identifica a causa sozinha.
A contribuição de Candela nessas ferramentas foi construir camadas de interpretação em torno das evidências do RIPE Atlas. Elas ampliam o perfil além do BGP e mostram um método consistente: coletar um sinal distribuído, anexar tempo e contexto e permitir que o usuário compare visões mantendo visível o limite da medição.
TraceMON enriqueceu traceroutes sem fingir que cada salto era conhecido
Traceroute lista endereços que respondem ao longo de um caminho, sujeito ao comportamento de roteadores, balanceamento de carga, filtragem ICMP e túneis. A saída bruta pode ser difícil de interpretar. Um endereço pode pertencer a uma interface cujo papel não é claro. Vários saltos podem estar dentro de um mesmo sistema autônomo. Um ponto de troca de tráfego ou cache pode ser operacionalmente importante e invisível a uma simples consulta de AS.
O TraceMON combinou traceroutes do RIPE Atlas com metadados como mapeamentos de sistemas autônomos, infraestrutura conhecida de pontos de troca e outras pistas. A interface visual ajudou os usuários a identificar quais domínios administrativos um caminho parecia cruzar e onde as medições mudavam.
Enriquecimento é um processo de hipóteses. Um mapeamento IP-para-AS pode estar desatualizado ou ambíguo. Um endereço de ponto de troca pode ser usado de uma forma que o conjunto de dados não captura. MPLS pode esconder saltos. Balanceamento de carga por fluxo pode fazer traceroutes repetidos seguirem caminhos diferentes. Alguns roteadores não respondem, produzindo lacunas.
Um bom traceroute enriquecido distingue, portanto, dados observados de rótulos inferidos. O endereço do salto e o tempo de resposta são resultados de medição. O AS ou instalação associada é uma interpretação derivada de outro conjunto de dados. A procedência permite que o usuário atualize ou rejeite essa interpretação.
A ferramenta reduz o tempo necessário para formar uma pergunta operacional. Em vez de olhar para endereços, um engenheiro pode perguntar se o atraso começa depois de uma determinada rede, se um caminho passou por outro ponto de troca ou se saltos ausentes correspondem a um domínio administrativo. A resposta ainda exige telemetria local e contato com outros operadores.
O TraceMON ilustra por que o trabalho de interface de Candela é infraestrutura, não decoração. O design decide como a incerteza é representada e quais próximos passos se tornam óbvios. Um rótulo errado pode desviar um incidente. Um rótulo transparente pode acelerar a coordenação ao mostrar por que o sistema fez a associação.
RIPE IPmap expôs a importância da propriedade de manutenção
Geolocalização de IP costuma ser tratada como uma consulta a banco de dados. Endereços de infraestrutura são difíceis de localizar com precisão porque registro, localização corporativa e localização física do roteador podem diferir. O RIPE IPmap combinou medições ativas de latência com outros sinais para estimar onde a infraestrutura da internet estava localizada.
Candela trabalhou na plataforma e em pesquisas relacionadas, incluindo avaliação de vários métodos. Latência pode limitar distância porque sinais não podem viajar mais rápido do que a física permite, mas caminhos de roteamento não são retos e enfileiramento adiciona atraso. Nomes de host podem conter pistas de localização e podem estar desatualizados. Infraestrutura conhecida e dados de operadores podem melhorar estimativas e introduzir viés.
O valor metodológico está em combinar evidências em vez de declarar uma fonte autoritativa. Vários sinais fracos podem restringir uma localização quando suas premissas são compreendidas. Verdade de referência continua difícil: uma interface de roteador pode atender um enlace cujas extremidades abrangem locais diferentes, e um endereço pode se mover ou ser reutilizado.
O projeto também fornece um caso notável de transparência de manutenção. O perfil público atual de Candela afirma que ele não mantém o RIPE IPmap desde o início de 2019 e alerta que mudanças na plataforma de geolocalização ativa afetaram precisão e cobertura. Essa declaração impede que autoria histórica seja confundida com responsabilidade atual.
O limite importa porque serviços podem continuar online depois que o engenheiro original sai. Usuários podem citar um artigo antigo enquanto a implementação, o conjunto de sondas e as fontes de dados mudaram. A qualidade atual deve ser avaliada em relação ao sistema atual, não herdada de um resultado anterior.
O RIPE NCC possui e opera seus serviços institucionais. A crítica ou ressalva de Candela é evidência sobre seu papel de manutenção e avaliação, não uma auditoria independente completa da plataforma atual. Um artigo responsável registra os dois fatos: ele ajudou a projetar o sistema anterior e não o controla mais.
Esse episódio aprofunda o tema central do perfil. Camadas de interpretação precisam de manutenção tanto quanto os coletores. Um sistema de enriquecimento desatualizado pode produzir erros confiantes. A propriedade das fontes de dados, modelos e código deve ser visível para que os usuários saibam de quais premissas estão dependendo.
BGPalerter mudou a interface da investigação para a interrupção
Candela criou o BGPalerter em 2019, depois de deixar o RIPE NCC. O projeto monitora continuamente prefixos e sistemas autônomos configurados usando feeds de roteamento e RPKI e envia notificações quando condições selecionadas são atendidas. Seu perfil público lista o projeto como atual e informa mais de 400 instalações em todo o mundo; o número é autorrelatado, não auditado de forma independente.
A mudança em relação ao BGPlay é operacionalmente importante. O BGPlay espera o usuário escolher um prefixo e examinar um período. O BGPalerter observa em segundo plano. Ele pode alertar sobre uma origem inesperada, perda de visibilidade, anúncios mais específicos, caminhos incomuns, rotas RPKI inválidas e mudanças envolvendo ROAs ou dados de âncora de confiança.
Monitoramento contínuo cria uma obrigação de configuração. O sistema precisa de um inventário de prefixos, origens esperadas e mudanças permitidas. Uma rede que adquire um novo provedor ou inicia um evento de mitigação de DDoS pode legitimamente anunciar de outro AS. Se o inventário está desatualizado, o alerta é tecnicamente correto e operacionalmente inútil.
A cobertura de feeds permanece limitada. Uma mudança pode ser visível para um coletor e ausente em outro. Uma falha de sessão de coletor pode parecer retirada. O sistema precisa de limiares e consciência de fonte para que um ponto de observação ausente não vire uma alegação de indisponibilidade global.
A entrega de notificação é outra dependência. Canais de e-mail, chat ou webhook podem falhar ou ser limitados. Um sistema de alerta deve monitorar se os alertas foram enviados e confirmados. Caso contrário, o detector de roteamento pode funcionar enquanto o processo de incidente permanece cego.
O design aberto do BGPalerter permite que operadores executem o sistema eles mesmos e inspecionem regras. Isso reduz a dependência de um fornecedor de monitoramento hospedado e transfere a responsabilidade por atualizações, segurança e seleção de feeds. O projeto é pré-configurado para uso comum, não zero-configuração. Uma implantação significativa exige conhecimento local.
O objetivo prático não é eliminar o analista. É reduzir o tempo entre uma mudança de roteamento observável e uma investigação focada. O alerta deve dizer qual recurso mudou, quais observadores viram isso e qual entrada produziu a conclusão. O respondedor então verifica roteadores locais, registros de mudança, alcançabilidade e contexto de negócio.
Feeds de roteamento precisam ser normalizados antes que uma mudança vire alerta
Coletores de rotas públicos recebem sessões BGP de redes participantes. As atualizações que publicam refletem essas relações de pares e o estado de sessão do próprio coletor. Um sistema de monitoramento que consome vários feeds encontra, portanto, duplicatas, atrasos, reinicializações e diferenças que são propriedades normais do sistema de observação.
O mesmo anúncio pode chegar de vários coletores e em momentos diferentes. Tratar cada cópia como um incidente separado cria ruído. Condensá-las de forma agressiva demais pode apagar evidência útil sobre propagação. O BGPalerter precisa de um modelo que identifique o recurso e o evento, mantendo quais pontos de observação o viram.
O estado inicial é outro desafio. Um stream de atualizações não começa necessariamente com uma tabela de roteamento completa. Um monitor precisa de uma linha de base contra a qual uma retirada ou mudança de origem possa ser entendida. Reinicializações de coletor e reinícios de sessão de par podem criar rajadas que se parecem com eventos amplos de roteamento. O sistema deve distinguir perda da sessão de observação de perda do prefixo monitorado.
Marcas de tempo exigem cuidado. Tempo do coletor, transporte do feed e processamento podem introduzir atraso. O primeiro horário de alerta nem sempre é o primeiro momento em que a rota mudou em qualquer lugar. É o primeiro momento em que o caminho de monitoramento configurado observou e processou a evidência. Relatórios de incidente devem preservar essa distinção.
Rotas mais específicas complicam o agrupamento. Um agregado monitorado pode permanecer visível enquanto um prefixo mais longo aparece e atrai parte do tráfego. A lógica de alarme precisa decidir quais comprimentos de prefixo são esperados e quais devem disparar atenção. Engenharia de tráfego legítima e mitigação frequentemente usam mais específicos, portanto inventário e contexto são essenciais.
Caminhos de AS também precisam de normalização sem perder significado. Prepend repetir um AS para influenciar seleção. Coletores de rotas podem mostrar conjuntos de AS ou formas relacionadas a confederação. Um caminho pode mudar enquanto a origem permanece estável. Se isso importa depende da política do operador e da ameaça monitorada.
O valor de engenharia do trabalho de Candela reside em parte em empacotar esses detalhes em um sistema que um operador pode executar sem construir do zero uma plataforma de análise de rotas. O valor de segurança depende de manter os detalhes disponíveis quando um alerta é contestado. Uma notificação é útil porque resume; uma investigação tem sucesso porque o resumo pode ser desdobrado.
Limiares traduzem visibilidade parcial em julgamento operacional
Perda de visibilidade não é binária na internet. Um prefixo pode desaparecer de um coletor, permanecer presente em outro e continuar atendendo usuários. O BGPalerter usa recursos configurados e limiares para decidir quando uma observação parcial deve virar notificação.
Uma regra estrita pode alertar na primeira visão ausente. Isso é sensível e barulhento. Um limiar amplo pode esperar até que muitas visões desapareçam e perder um problema regional. A escolha apropriada depende do recurso, do conjunto de feeds e do custo de resposta. Serviços anycast críticos podem querer sensibilidade regional; uma rede pequena pode priorizar eventos globais claros.
Linhas de base podem ser estáticas ou aprendidas de observação recente. Uma expectativa estática é fácil de auditar e pode ficar desatualizada. Uma linha de base dinâmica se adapta e pode aprender um estado anormal como normal. Integração com gestão de mudanças pode melhorar ambas ao registrar origem planejada, provedor e mudanças de prefixo com períodos de vigência.
Limiares também influenciam alertas de RPKI e caminho. Uma rota inválida vista por um coletor pode indicar um vazamento local ou uma propagação global em estágio inicial. Alertar imediatamente pode ser apropriado quando o prefixo monitorado é altamente sensível. Escalar de acordo com pontos de observação adicionais pode reduzir urgência falsa.
A saída do sistema deve distinguir severidade de certeza. Um evento potencialmente de alto impacto pode ter evidência fraca. Um evento de baixo impacto pode estar bem estabelecido. Combinar os dois em um único nível de alarme esconde uma decisão útil. Respondedores se beneficiam de saber tanto a gravidade possível do evento quanto quantas observações independentes o sustentam.
Esse trabalho de design não é visível em uma descrição simples de projeto. É onde monitoramento vira política operacional. Candela fornece padrões e mecanismos, enquanto a rede que implanta determina qual evidência é suficiente para interromper uma pessoa ou acionar outro sistema.
Regras de supressão podem reduzir ruído e apagar a primeira evidência de um evento real
Monitoramento contínuo fica inutilizável quando toda mudança planejada de roteamento pagina um respondedor. O BGPalerter, portanto, fica dentro de um processo operacional que pode incluir origens aprovadas, upstreams esperados, janelas de manutenção e limiares de notificação.
Esses controles reduzem falsos positivos e criam outro risco. Uma janela de manutenção ampla pode suprimir um vazamento não relacionado. Uma origem aprovada pode anunciar um comprimento de prefixo ou caminho que nunca foi pretendido. Uma mudança de provedor registrada em um ticket pode se propagar além do escopo autorizado.
O modelo mais seguro preserva o evento mesmo quando a notificação é suprimida. Respondedores podem então revisar o que ocorreu durante a manutenção e distinguir “não paginado” de “não observado”. Mudanças de regras devem ter trilha de auditoria porque alteram o que a organização está disposta a perceber.
A atualização da configuração faz parte da saúde do monitoramento. Inventários de prefixos, ROAs, provedores e contatos mudam. Uma ferramenta rodando código atual com expectativas desatualizadas pode gerar ruído constante ou aceitar um evento perigoso como normal.
O trabalho de Candela transforma observações de roteamento em interfaces utilizáveis. A organização ainda é dona da política que decide qual observação interrompe uma pessoa. Essa política precisa da mesma revisão, expiração e verificação pós-mudança que a configuração de roteamento que monitora.
A entrega de alertas é, ela mesma, um serviço monitorado
Uma vez que um evento satisfaz uma regra, o BGPalerter precisa alcançar as pessoas ou sistemas responsáveis pela resposta. E-mail, integrações de chat e webhooks são convenientes e introduzem uma segunda cadeia de disponibilidade. Credenciais expiram, canais mudam, limites de taxa se aplicam e mensagens podem ser filtradas.
Uma implantação em produção deve testar a entrega independentemente de incidentes reais. Eventos sintéticos ou mensagens de saúde podem confirmar que a rota do coletor à notificação permanece aberta. O sistema deve expor estado de fila e de erro para que operadores distingam nenhum alerta de falha na entrega.
Deduplicação é importante. Uma rota pode flutuar e produzir transições repetidas. Enviar toda atualização pode sobrecarregar respondedores; suprimir repetições pode esconder um problema contínuo. Agrupar eventos em um incidente com uma linha do tempo muitas vezes oferece mais valor do que um fluxo de mensagens isoladas.
Confirmação e propriedade importam depois da entrega. Uma notificação em um canal compartilhado não prova que alguém aceitou a responsabilidade. Integração com sistemas de tickets ou de plantão pode criar um registro de quem está investigando e quando deve haver escalonamento.
O alerta deve carregar evidência suficiente para a primeira decisão: recurso monitorado, origem ou caminho observado, estado de validação, pontos de observação, horário e link para mais detalhes. Não deve carregar tantos dados brutos que a mudança crítica fique obscurecida. Bom design de notificação é outra forma de visualização.
Controles de segurança são necessários porque canais de alerta contêm inventário de rede e informações de incidentes. Webhooks e tokens podem virar uma rota para sistemas internos. Um atacante que consiga suprimir ou falsificar alertas pode influenciar a resposta mesmo sem mudar BGP.
Essa camada operacional reforça a distinção central de Candela. Detecção é um pipeline, e cada estágio pode falhar. Monitorar a rede monitorada sem monitorar o detector cria um novo ponto cego.
Alertas RPKI só distinguem causas quando a entrada que mudou é preservada
Uma rota pode se tornar inválida no RPKI porque o anúncio mudou, porque o ROA relevante mudou ou porque a visão do validador mudou. Essas causas exigem respostas diferentes. O valor do BGPalerter depende de preservar procedência suficiente para mostrar qual entrada se moveu.
Uma origem inesperada com novo estado inválido pode indicar um sequestro, erro de cliente ou migração planejada cujo ROA não foi atualizado. Uma rota que permanece inalterada pode se tornar inválida depois que o titular do endereço reduz um comprimento máximo. Um problema de repositório ou de âncora de confiança pode alterar a validação em escala.
O alerta deve, portanto, incluir horário, rota, fonte de validação e o contexto de autorização relevante. Uma mensagem nua de “RPKI inválido” convida respondedores a tratar uma classificação como conclusão do incidente. A classificação é um gatilho para investigação.
Visibilidade RPKI também difere de alcançabilidade de serviço. Uma rota inválida ainda pode ser aceita por muitas redes. Uma rota válida pode ficar inalcançável por motivos não relacionados. O monitoramento é mais forte quando observações de roteamento são combinadas com sondas ativas e evidências locais de tráfego.
A mesma contenção se aplica a mudanças de origem sem RPKI. Multihoming, anycast, fusões, mudanças de provedor e serviços de mitigação podem criar novas origens legítimas. Contexto de mudança aprovada e janelas de manutenção podem suprimir ruído sem esconder eventos não planejados.
Fadiga de alerta é um problema de governança. Se respondedores recebem avisos legítimos repetidos, aprendem a ignorar o sistema. Regras devem ser ajustadas conforme criticidade do recurso e caminho de escalonamento. Uma origem inesperada de alta confiança pode paginar imediatamente; uma mudança de caminho pode criar um ticket de menor prioridade ou enriquecer outro incidente.
O trabalho de Candela torna essas decisões configuráveis e visíveis. Ele não atribui intenção. Esse limite protege a ferramenta de virar um sistema automatizado de acusação e mantém a validação humana dentro da cadeia de resposta.
Sondas ativas testam alcançabilidade que coletores BGP só podem inferir
Um coletor de roteamento pode mostrar que um anúncio está presente. Ele não pode confirmar que um usuário consegue completar uma consulta DNS, alcançar um servidor ou evitar atraso excessivo. O RIPE Atlas e sistemas similares de medição ativa preenchem parte dessa lacuna enviando tráfego de sondas distribuídas em direção a um alvo.
Correlacionar as duas classes de evidência é poderoso. Uma retirada de prefixo observada em vários coletores seguida de falhas de sondas nas mesmas regiões sustenta uma conclusão de indisponibilidade mais forte do que qualquer sinal sozinho. Uma mudança de origem BGP com alcançabilidade estável pode ainda ser importante e exige resposta diferente. Um aumento de latência sem mudança de rota direciona a investigação para congestionamento, roteamento interno ou o próprio serviço.
A correlação não é automática. A cobertura de sondas é desigual, e uma sonda pode estar atrás de equipamento local que causa a falha. Cache de DNS e anycast podem enviar sondas a instâncias diferentes do serviço. Um traceroute pode mudar por balanceamento de carga enquanto o desempenho da aplicação permanece estável. Alinhamento de tempo e seleção de sondas determinam se a comparação é significativa.
Um sistema de monitoramento deve, portanto, tratar resultados ativos como outra visão parcial. Ele pode escolher sondas em redes ou regiões importantes para o serviço, manter uma linha de base e comparar vários métodos. Uma sonda com falha é evidência fraca; um padrão coerente entre sondas independentes é mais forte.
O trabalho de Candela no RIPE forneceu interfaces para esse tipo de raciocínio. O valor não veio de colocar todas as fontes de dados em uma tela. Veio de ajudar o usuário a transitar entre histórico de rotas, latência e evidência de caminho sem perder a identidade da medição.
Esse design em camadas é especialmente útil durante um sequestro suspeito. Dados públicos de BGP podem revelar uma origem inesperada. Sondas ativas podem mostrar onde o tráfego ainda chega ao serviço legítimo, onde está falhando e onde um caminho mudou. A evidência combinada ajuda a priorizar contato e mitigação, enquanto a intenção permanece não resolvida.
Esse método pode validar a recuperação. Uma rota pode voltar antes de caches, sessões e caminhos de aplicação se estabilizarem. Medição ativa contínua mostra se o comportamento do serviço seguiu a correção no plano de controle. O encerramento do incidente deve basear-se tanto no resultado visto pelo usuário quanto na tabela de roteamento.
Upstream Visibility condensou várias visões externas em uma pergunta operacional
Entre os projetos de Candela na era RIPE estava o Upstream Visibility, uma interface concisa para comparar como um prefixo aparecia de várias perspectivas. O problema subjacente é comum: um operador pode conhecer seus provedores pretendidos e ainda não ter uma visão simples de quais relações de upstream os coletores públicos realmente mostram.
Uma exibição multiviões pode revelar que um upstream só é visível de coletores selecionados, que um caminho de backup se tornou dominante ou que uma relação inesperada entrou no caminho observado. A interface transforma um grande conjunto de registros de rota em uma pergunta sobre dependência e alcance.
A palavra upstream é, ela mesma, dependente de contexto. O caminho de AS observado de um ponto pode incluir trânsito, peering e escolhas de política interna não evidentes apenas na sequência. Dados públicos não conseguem reconstruir cada contrato. A visualização fornece evidência de roteamento, não um mapa comercial definitivo.
Essa ferramenta fica entre o histórico detalhado de eventos do BGPlay e a notificação contínua do BGPalerter. Mostra Candela experimentando diferentes níveis de abstração para tarefas diferentes. Um operador que planeja resiliência pode precisar de um resumo da diversidade de upstream. Um respondedor de incidente pode precisar da linha do tempo exata de atualizações. Uma única interface não deve ser forçada a atender ambos na mesma resolução.
O projeto também ilustra um ponto editorial mais amplo: uma interface pequena pode importar quando remove uma carga analítica repetida. O valor da infraestrutura não é proporcional ao tamanho do código. Uma visão que permite a um engenheiro descobrir uma dependência não intencional antes de uma falha pode ser mais consequente do que um painel maior cheio de métricas não relacionadas.
Sistemas de monitoramento abertos e comerciais fazem promessas diferentes
Os projetos de Candela operam em um ecossistema que inclui plataformas de dados públicos, detectores open source e serviços comerciais de observabilidade. BGPStream e BGPKIT fornecem ferramentas programáticas de dados de roteamento. ARTEMIS combina monitoramento com fluxos de trabalho voltados à mitigação. Kentik e outras plataformas comerciais integram fluxo, BGP e análises. ThousandEyes enfatiza caminhos ativos de internet e aplicações. RIPE RIS e RouteViews fornecem dados públicos de coletores, em vez de um produto único de incidente.
A vantagem do BGPalerter é o controle do operador. Uma rede pode executar o software, inspecionar as regras e escolher feeds e caminhos de notificação. Ela não precisa enviar todos os recursos ou alarmes a um fornecedor hospedado. O custo é operação local, atualizações e ajustes.
Um serviço comercial pode oferecer empacotamento mais amplo, suporte e um conjunto de dados integrado. Pode reduzir o trabalho necessário para correlacionar feeds e medições ativas. Também pode criar custos de troca em linguagens de consulta, painéis, dados históricos e processos gerenciados de resposta.
Plataformas públicas oferecem transparência e amplo valor de pesquisa, mas não podem prometer que seus pontos de observação correspondem aos clientes de um operador. Telemetria interna é mais específica e menos independentemente observável. Detecção madura de incidentes muitas vezes combina as três: visões públicas para evidência externa, roteadores locais para estado interno autoritativo e uma plataforma que gerencia o fluxo de trabalho.
A comparação não deve ser reduzida a aberto versus proprietário. As perguntas relevantes são cobertura de dados, procedência, tempo de resposta, propriedade operacional e capacidade de verificar um alarme. O BGPalerter é atraente onde uma rede quer um detector focado e inspecionável. Não é um substituto completo para todas as funções de análise ou mitigação.
A carreira de Candela entre infraestrutura pública, software aberto e uma grande operadora lhe dá uma posição incomum nesse cenário. Os projetos mostram como a mesma medição pode ser empacotada para pesquisa, serviço público ou resposta de produção, com obrigações diferentes em cada configuração.
A NTT colocou o trabalho de interface ao lado de um ambiente operacional Tier-1
O perfil público atual de Candela o identifica como engenheiro principal na NTT, trabalhando na coleta, análise e representação de grandes conjuntos de dados de rede e em automação e monitoramento associados ao AS2914. Isso dá ao trabalho atual dele um contexto direto de rede de produção.
AS2914 é o identificador de rede associado ao backbone global da NTT. A evidência pública não revela a arquitetura interna de monitoramento, os limites de equipe ou os resultados operacionais. Seria impreciso atribuir cada ferramenta ou decisão de roteamento da NTT a Candela.
A significância sustentada é mais restrita. O trabalho anterior dele em medição pública e visualização agora fica ao lado das necessidades de uma grande rede operacional. Um ambiente Tier-1 tem muitos pares, clientes, rotas e mudanças. Falsos positivos consomem atenção valiosa. Detecção atrasada pode afetar uma base ampla de clientes. Interfaces precisam se integrar a automação e fluxos de trabalho de incidentes, em vez de permanecer demonstrações de pesquisa.
Contexto de produção pode melhorar um projeto open source ao expor escala e condições de falha. Também pode criar conhecimento privado que não aparece em código público. O BGPalerter não deve ser tratado como um quadro completo dos sistemas da NTT, e a NTT não deve ser tratada como dona de todos os projetos que Candela mantém.
O papel também ressalta a diferença entre medição e controle. Monitorar o AS2914 pode identificar uma mudança e fornecer evidência. Mudar rotas automaticamente envolve autorização, verificações de segurança e reversão. Fontes públicas sustentam a descrição de monitoramento e automação, não uma alegação de que as ferramentas de Candela governam autonomamente o backbone.
O título atual dele é forte evidência de posição profissional. Não é uma medida do impacto de um projeto. O valor do perfil está na continuidade entre interfaces de pesquisa, infraestrutura pública e operações de produção, com a fronteira institucional mantida intacta em cada estágio.
Geofeeds permitem que operadores publiquem localização e deixem a confiança com os consumidores
Candela foi coautor da RFC 9092, que descreve como redes podem publicar dados de geofeed para prefixos IP. Mais tarde, ele criou o geolocatemuch.com para monitorar adoção e configuração. Esse trabalho aborda uma fonte recorrente de erro operacional e comercial: bancos de dados que localizam endereços de acordo com registro ou inferência, e não conforme a localização de serviço pretendida pelo operador.
Um geofeed é uma afirmação do operador. Ele pode fornecer um mapeamento entre prefixos e informações geográficas em forma padronizada. Consumidores, como provedores de geolocalização, decidem se o recuperam, validam e usam. A publicação não força aceitação.
O mecanismo melhora a transparência porque a rede pode declarar suas próprias informações em vez de depender apenas de inferência de terceiros. Também cria obrigações de manutenção. Prefixos se movem, regiões de serviço mudam e registros amplos podem representar mal usuários diversos. Um geofeed desatualizado pode virar outra fonte de erro.
Monitorar adoção é útil porque a existência de um padrão não prova uso. Um site público pode mostrar quais redes publicam dados, se as referências são alcançáveis e onde ocorrem problemas de formato. A evidência permanece limitada pelo que o monitor consegue descobrir e pelo fato de os bancos de dados downstream ingerirem ou não o feed.
Geofeeds não resolvem todos os problemas de geolocalização. Um endereço pode atender usuários em várias regiões por anycast ou sistemas distribuídos. A localização desejada pode diferir por aplicação: jurisdição legal, ponto de extremidade de rede ou mercado de clientes. Dados publicados pelo operador devem ser uma entrada entre outras, com procedência e data.
Esse trabalho se encaixa no método mais amplo de Candela. Ele cria uma interface em que a parte mais próxima do fato operacional pode publicar evidência estruturada, enquanto os consumidores mantêm a decisão de confiar e combinar. O padrão estreita a ambiguidade sem fabricar verdade absoluta universal.
A diversidade de pontos de observação determina se um alerta descreve a internet ou um observador
Um evento BGP nunca é observado do nada. Coletores de rotas recebem feeds de pares específicos em locais e contextos de política específicos. Um anúncio visível em um coletor pode estar ausente em outro porque a rota foi filtrada, não selecionada ou nunca propagada para aquela parte da rede. O BGPalerter e o BGPlay herdam esses limites de suas entradas.
O número de feeds é, portanto, menos informativo do que sua diversidade. Dez sessões de redes semelhantes podem fornecer menos evidência independente do que um conjunto menor espalhado por regiões, níveis e relações de roteamento. Um sistema de monitoramento deve preservar quais fontes viram o evento, quando o viram e se uma fonte ficou indisponível.
Perda de visibilidade é especialmente ambígua. Um prefixo que desaparece de um coletor pode indicar retirada, reinício de sessão, falha do coletor ou mudança de política entre a origem e aquele observador. Perda ampla entre feeds independentes é evidência mais forte de problema de roteamento e ainda não estabelece a causa.
Alarmes de mudança de origem têm a mesma estrutura. Uma nova origem vista apenas por um caminho pode ser vazamento ou anomalia de coletor. Uma nova origem propagada amplamente pode ser anycast legítimo ou mudança de provedor. RPKI pode acrescentar evidência de autorização quando existe um ROA relevante, enquanto um estado inválido ainda precisa de contexto como comprimento máximo, momento do registro e mudanças planejadas.
O trabalho de interface de Candela é valioso porque pode expor essas observações de uma forma que um respondedor consegue comparar. O perigo começa quando a interface comprime a diversidade de fontes em uma única cor de severidade sem reter procedência. Um alarme conciso deve ser uma porta para os feeds subjacentes, não um substituto para eles.
Isso tem consequências práticas para objetivos de serviço. Uma equipe de monitoramento deve acompanhar atualidade dos feeds, reinícios de sessão, atraso do coletor e a parcela de recursos configurados vista por cada fonte. O próprio sistema de alerta precisa de um alarme quando sua evidência se estreita. Caso contrário, o silêncio pode ser mal interpretado como estabilidade.
Limites de pontos de observação também explicam por que medição ativa complementa dados de roteamento. Sondas do RIPE Atlas podem testar alcançabilidade ou latência de lugares que não contribuem com feeds BGP. Traceroutes podem mostrar um caminho alterado sem provar a política interdomínios exata. Combinar os sinais aumenta a confiança apenas quando seus diferentes modelos de observação permanecem visíveis.
A conclusão disciplinada é proporcional. Um observador estabelece que um observador viu uma mudança. Vários observadores independentes estabelecem propagação mais ampla. Evidência local de roteador e de tráfego determina o que o operador deve fazer. As ferramentas de Candela reduzem o tempo entre esses passos sem apagá-los.
Uma anomalia só vira incidente depois que evidência local fecha a lacuna
Um alerta BGP é evidência de que observadores selecionados viram uma mudança. Ele não diz por que a mudança ocorreu nem se usuários foram prejudicados. A distinção é central para monitoramento responsável de roteamento.
A primeira resposta deve estabelecer escopo. Quais coletores viram o evento? O prefixo estava visível em outros lugares? Roteadores locais receberam ou exportaram a mudança? Medições ativas estão falhando? O tráfego mudou? Um ponto de observação pode revelar um sinal inicial e não sustenta sozinho uma conclusão global.
O segundo passo é contexto de mudança. Equipes de roteamento devem comparar o evento com registros de manutenção, ações de provedores, solicitações de clientes, mitigação de DDoS e atualizações de RPKI. Uma origem inesperada pode se tornar esperada quando um serviço planejado é identificado. Inversamente, uma mudança registrada como planejada pode ter se propagado além do escopo aprovado.
O terceiro passo diz respeito a intenção e impacto. Intenção maliciosa raramente é visível na atualização BGP. Um erro de digitação, configuração obsoleta e sequestro deliberado podem produzir o mesmo padrão de rota. Impacto depende de quais redes aceitaram a rota e se o tráfego a seguiu. Coletores públicos e sondas ativas podem estimar exposição; telemetria local e contato com contrapartes a refinam.
Só então a resposta começa. O operador pode retirar uma rota, contatar um provedor, corrigir um ROA, ajustar filtros ou se comunicar com clientes. Software de monitoramento pode notificar e enriquecer. Mitigação automática exige controles separados porque um falso positivo pode criar a indisponibilidade que o detector deveria evitar.
O portfólio de Candela é valioso exatamente na transição entre o primeiro sinal e a investigação focada. O BGPlay reconstrói o histórico. O TraceMON acrescenta contexto de caminho. As ferramentas do Atlas testam alcançabilidade e atraso. O BGPalerter empurra a mudança ao respondedor. Nenhuma ferramenta sozinha completa a cadeia.
Essa visão em camadas impede que certeza visual vire excesso de confiança operacional. A interface deve tornar a próxima pergunta mais fácil, não fazer o usuário esquecer que outra pergunta permanece.
Escolhas de visualização fazem parte do modelo de evidência
O design de uma interface de rede determina quais diferenças ficam visíveis. Um gráfico pode enfatizar mudanças de origem e minimizar volume de atualizações. Um mapa pode sugerir precisão geográfica que o método não sustenta. Uma linha do tempo pode fazer dois eventos parecerem causalmente conectados porque ocorrem próximos.
O trabalho de Candela é um caso útil para tratar design de interface como método analítico. Leiaute, agregação, rótulos e animação não são decoração neutra. Eles codificam premissas sobre o objeto em estudo.
Uma ferramenta responsável expõe a incerteza no mesmo nível do resultado. Coletores ausentes, saltos desconhecidos, mapeamentos desatualizados e confiança devem estar disponíveis sem forçar o usuário a dados brutos. A interface pode permanecer clara enquanto mostra que a evidência é parcial.
Reprodutibilidade é outro controle. O usuário deve conseguir identificar o intervalo de tempo, recurso, medição ou feed usado para gerar uma visão. Links compartilhados para um estado específico ajudam equipes de incidente a discutir a mesma evidência. Exportação ou acesso à API permite que analistas testem uma representação alternativa.
Sistemas visuais também precisam de acessibilidade e desempenho. Um gráfico que funciona para um prefixo pode se tornar ilegível durante um evento grande. Divulgação progressiva, filtragem e semântica de cor estável evitam sobrecarga. Essas são decisões de engenharia com consequência operacional.
A melhor medida de sucesso não é se uma visualização parece sofisticada. É se um operador chega mais rápido a um próximo passo correto e testável e consegue explicar por quê. Estudos públicos com usuários e relatos de caso de incidentes fortaleceriam a evidência desse resultado; o registro atual estabelece as ferramentas e seus métodos com mais clareza do que seu efeito quantificado no tempo de resposta.
A formação em pesquisa moldou um método que continuou útil nas operações
O trabalho inicial de Candela na Universidade Roma Tre e o doutorado posterior na Universidade de Pisa fornecem mais do que uma cronologia de diplomas. Eles ajudam a explicar por que as ferramentas dele tratam a visualização como uma camada analítica testável, e não como um pensamento tardio de relatório. Pesquisa exige que um método seja descrito, avaliado e comparado. Operações exigem que o mesmo método produza uma resposta rápido o bastante para importar.
O BGPlay surgiu de trabalho sobre representação dinâmica de grafos. O problema de design não era simplesmente desenhar caminhos de AS. Era preservar o tempo, reduzir poluição visual e permitir que o usuário inspecionasse transições em vários níveis de abstração. Essas são perguntas de pesquisa com valor operacional direto.
O trabalho posterior dele em geolocalização também reflete disciplina de método. Em vez de assumir que um banco de dados era autoritativo, o sistema combinava indícios de latência, nomenclatura e infraestrutura e os avaliava contra a verdade de referência disponível. As estimativas resultantes eram condicionais ao posicionamento das sondas e à qualidade dos dados. Essa condicionalidade é essencial em produção, onde uma localização confiante e sem explicação pode ser pior do que um intervalo explícito.
O período de doutorado se sobrepôs ao trabalho profissional, conectando avaliação acadêmica a sistemas já usados por operadores. A evidência pública não justifica atribuir cada publicação ou ferramenta a uma instituição, mas sustenta uma carreira em que pesquisa e engenharia se reforçaram.
Esse histórico também explica a cautela necessária em torno de métricas de adoção. Uma contagem de instalações autorrelatada é evidência de alcance alegado, não um estudo controlado de eficácia. Um resultado de artigo pertence ao seu conjunto de dados e método. Uma interface visual pode ser útil sem provar que reduz o tempo de incidente em todas as redes. O registro mais forte de Candela é a construção repetida de ferramentas e a transparência de suas fontes de dados, enquanto alegações quantificadas de resultado permanecem limitadas.
Monitoramento aberto depende de trabalho que não aparece no alarme
O BGPalerter está disponível publicamente e não tem receita autônoma divulgada nem orçamento de projeto auditado. Isso não torna sua manutenção sem custo. Mudanças de feeds, atualizações de dependências, revisão de segurança, documentação e suporte ao usuário exigem tempo. Quanto mais redes dependem do projeto, mais consequente esse trabalho oculto se torna.
O emprego de Candela fornece continuidade profissional, mas fontes públicas não mostram como o tempo dele é dividido entre o trabalho na NTT e a manutenção independente. Usuários não devem presumir que um empregador garante suporte a um projeto externo. Nem devem presumir que um repositório popular tem revisores suficientes para absorver sucessão.
Um detector aberto sustentável precisa de mais do que contribuições ocasionais de funcionalidades. Precisa de pessoas que entendam o modelo de eventos, testes contra mudanças de feeds, procedimentos de lançamento e um canal de segurança. A documentação deve permitir que um operador diagnostique o detector, não apenas o configure.
Serviços institucionais resolvem o problema de forma diferente. O RIPE NCC pode designar equipes e orçamentos para Atlas, RIS e RIPEstat. Plataformas comerciais cobram clientes por suporte e operações. Um projeto aberto independente depende de uma mistura de tempo do mantenedor, usuários e contribuidores. Cada modelo tem pontos fortes e modos de falha.
Redes que dependem do BGPalerter podem melhorar a resiliência contribuindo com correções reproduzíveis, testando lançamentos e documentando integrações. Financiar manutenção geral pode ser mais valioso do que pagar por um recurso privado. Um fork privado pode resolver uma necessidade imediata e criar uma carga de atualização de longo prazo.
O valor econômico do monitoramento também é difícil de quantificar. Detecção mais rápida pode reduzir tempo de indisponibilidade, mas a economia depende de frequência de incidentes, resposta e impacto no cliente. Evidência pública não sustenta um valor de retorno universal. A liderança deve justificar o investimento com seus próprios dados de risco e operação, em vez de atribuir valor de mercado ao projeto aberto.
Essa questão do trabalho completa o argumento da propriedade. O código-fonte de uma ferramenta pode ser público, seus feeds podem ser públicos e sua utilidade contínua ainda pode depender de um número pequeno de pessoas. Tornar essa dependência visível faz parte da observabilidade responsável.
Propriedade e manutenção devem ser declaradas ferramenta por ferramenta
A carreira de Candela atravessa universidades, o RIPE NCC, projetos open source e a NTT. As instituições importam porque determinam quem opera e mantém cada sistema agora.
BGPlay e RIPEstat estão associados a serviços do RIPE NCC, embora o design tenha se originado na pesquisa e engenharia de Candela. RIPE Atlas, RIS, DNSMON e plataformas relacionadas são infraestrutura institucional. O RIPE IPmap continuou depois da saída dele, e a ressalva pública dele traça um limite claro de manutenção.
O BGPalerter é o projeto open source atual dele, com uma comunidade mais ampla de contribuidores e usuários. Os sistemas internos da NTT pertencem à empresa e às suas equipes. geolocatemuch.com é um projeto público separado. PacketVis aparece no site atual dele como outra associação de produto ou serviço, mas a evidência disponível é insuficiente para declarar sua propriedade, receita ou base de clientes.
Essas distinções protegem tanto o sujeito quanto o leitor. Contribuição histórica deve receber crédito sem tornar um ex-engenheiro responsável pela qualidade posterior do serviço. Uma relação atual de emprego não deve ser convertida em propriedade pessoal. Promoção de um produto não deve ser tratada como prova de estrutura financeira.
Financiamento é distribuído de forma semelhante. Serviços do RIPE NCC são sustentados pela organização. A NTT financia suas operações. O BGPalerter não tem receita autônoma publicada nem orçamento auditado. A remuneração de Candela e qualquer relação de consultoria não são públicas e não devem ser estimadas.
A lição de manutenção do RIPE IPmap se aplica a todo o portfólio: cada camada de interpretação precisa de um proprietário nomeado, fontes de dados atuais e um histórico de mudanças. Uma interface pode sobreviver ao seu designer original. Os usuários devem saber de quais premissas estão dependendo hoje.
A contribuição duradoura de Candela é um caminho disciplinado do sinal ao julgamento
O trabalho de Massimo Candela não elimina a incerteza da medição da internet. Ele organiza essa incerteza para que um operador possa agir sem fingir saber mais do que os dados sustentam.
O BGPlay transforma sequências de atualização em um histórico navegável. As interfaces do RIPE Atlas tornam medições ativas utilizáveis em tempo real. DNSMON e LatencyMON conectam sondas distribuídas ao comportamento de serviços. O TraceMON enriquece caminhos incompletos. O RIPE IPmap demonstra tanto a promessa da evidência combinada quanto a necessidade de acompanhar a propriedade de manutenção. O BGPalerter transforma observações de roteamento em notificações. O trabalho com geofeeds dá aos operadores uma forma estruturada de publicar alegações de localização.
O mecanismo comum é interpretação com procedência. Cada ferramenta reduz complexidade e deve preservar o caminho de volta à observação. Esse equilíbrio é difícil. Detalhe demais derrota a interface. Detalhe de menos cria falsa certeza.
O papel atual de Candela na NTT sugere que o método continua ancorado em requisitos de produção, enquanto a evidência pública não chega a descrever os sistemas internos da empresa. Seu perfil mais forte, portanto, não é o de um inventor que resolveu o monitoramento BGP. É o de um engenheiro que passou a carreira desenhando a passagem entre dados distribuídos e julgamento humano.
Essa passagem é infraestrutura. Durante um incidente, ela determina o que o operador vê primeiro, qual hipótese recebe atenção e com que rapidez as equipes passam de um sinal público para prova local. O software não pode tomar a decisão por eles. Ele pode tornar a decisão responsável perante a evidência.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance