
Resumo
- RFC 1309 apresentou o X.500 como diretório global distribuído: cada participante cuidava de sua parte local, mas o usuário navegava por um espaço de nomes homogêneo.
- A entrada guardava atributos sobre um objeto; classe, RDN, DN e alias definiam forma e acesso, sem provar identidade, propriedade ou verdade no mundo real.
- DUA, DSA, encadeamento e referência compunham a consulta, enquanto dados locais podiam ser mestres ou réplicas escravas de informação mantida em outro agente.
- Autenticação, ACL e retorno bem-sucedido limitavam operações e resultados. Não demonstravam atualização da cópia, exaustividade da busca, autoridade externa ou desfecho posterior.
Um mapa sem capital de dados
Publicado em março de 1992 como FYI 14 e Informational, RFC 1309 era uma visão técnica para quem ainda não conhecia X.500. Não estabelecia um Internet Standard. Explicava o serviço, comparava-o com diretórios então usados na Internet, discutia o estado de implementação e apresentava possíveis usos globais por pessoas e aplicações.
Seu ponto de partida era político e técnico ao mesmo tempo. Cada instituição poderia manter apenas a parte do diretório sob sua responsabilidade. Para o usuário, porém, essas partes apareceriam dentro de um espaço de nomes coerente, pesquisável por atributos. A administração descentralizada afastava gargalos de processador, armazenamento e atualização que acompanhariam uma concentração mundial.
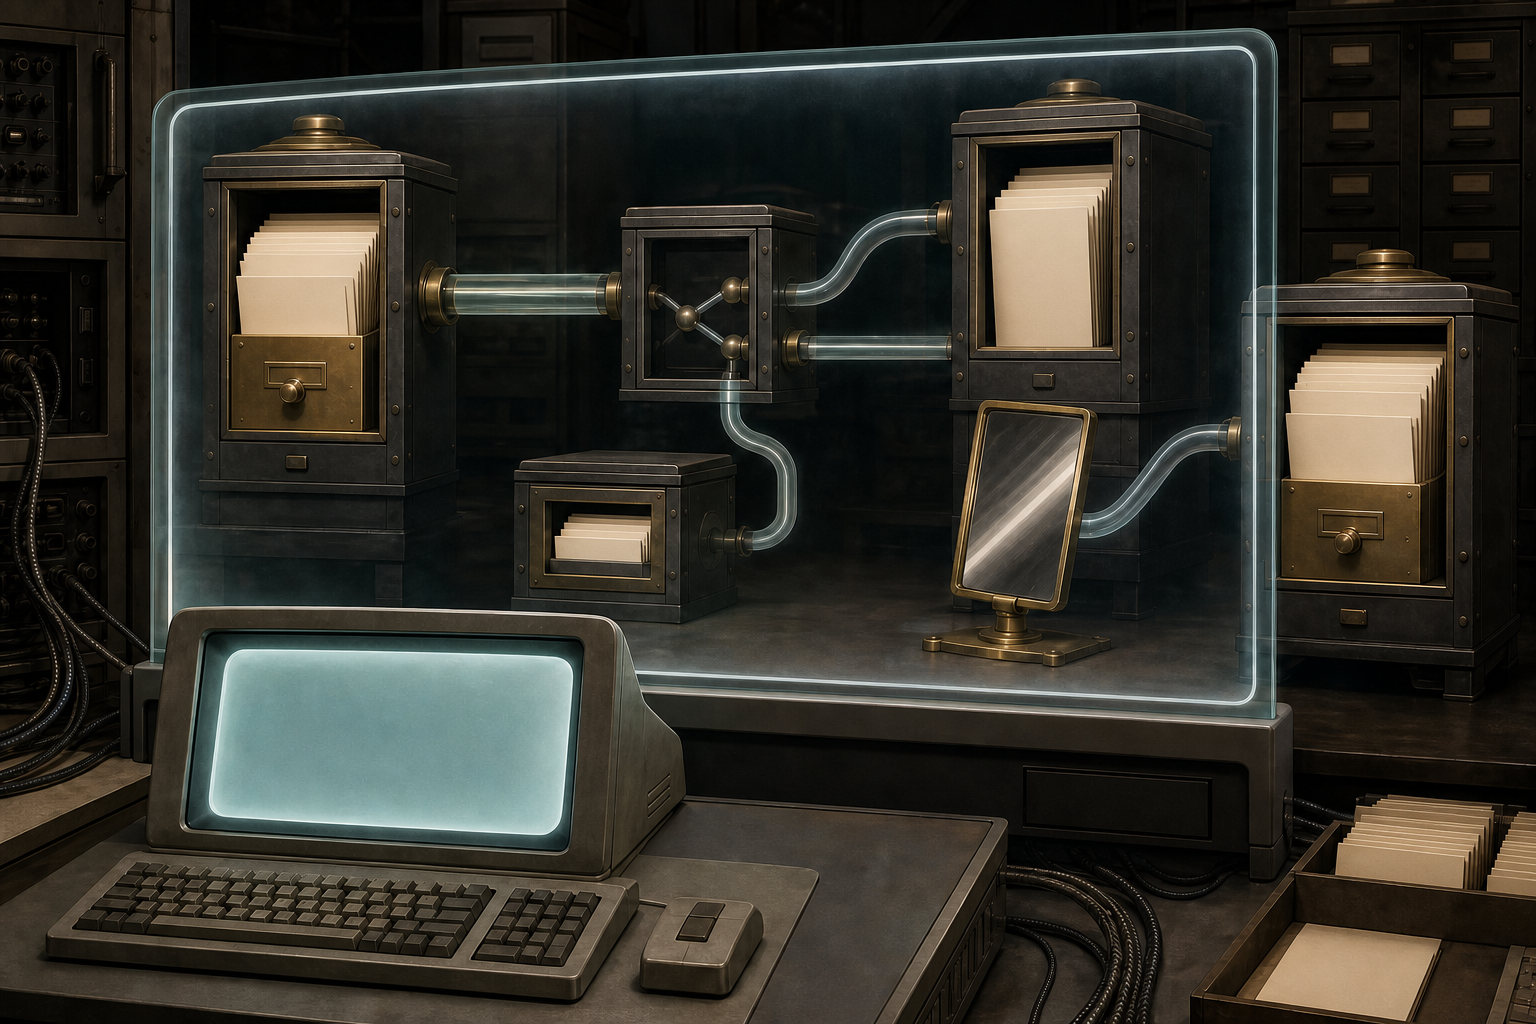
Não havia uma capital com todos os registros. A Directory Information Base era repartida; a unidade vinha da consulta e do nome, não da coabitação dos dados. A tela escondia fronteiras de custódia que continuavam relevantes para interpretar a resposta.
O território não cabia na ficha
A construção elementar do X.500 era a entrada. Ela continha informações sobre um objeto — uma pessoa, organização, rede ou outro tema — na forma de atributos com valores e sintaxes definidas. A frase “sobre um objeto” impede que o mapa ocupe o lugar do território.
Uma entrada pode continuar acessível depois que um atributo envelhece, desaparecer sem eliminar o objeto ou ser copiada sem duplicá-lo. A primeira separação é entre o objeto e cada afirmação registrada sobre ele.
objectClass estabelecia uma ou mais classes para a entrada. As definições indicavam atributos obrigatórios e opcionais e permitiam herança. Isso organizava a gramática e ajudava extensões. Não validava a substância. Uma ficha que atende perfeitamente à classe ainda pode estar incompleta ou conter um valor que não corresponde mais ao objeto.
O próprio documento marcava a fronteira: apesar da analogia com registros, X.500 não era um banco de dados de uso geral nem um DBMS. Também observava a distribuição manual de novos atributos e tipos, a ausência de um formato padronizado de saída e a falta de um gerador de relatórios. O diretório tinha propósito próprio; não prometia resolver toda necessidade de informação.
A posição virou parte do nome
Cada entrada ocupava um lugar no Directory Information Tree. O Relative Distinguished Name, RDN, nomeava um passo. O Distinguished Name, DN, reunia a sequência de RDNs entre a raiz e a entrada. Ler um DN era, assim, ler uma rota pelo mapa administrativo.
Essa rota distinguia uma entrada sem autenticar a pessoa ou instituição retratada. Não era documento legal, biometria ou certificado de propriedade. Identidade, representação e controle exigiam outra autoridade.
O alias deixava o problema ainda mais nítido. Uma entrada localizada sob um DN podia apontar para outra entrada, sob outro DN. O caminho alternativo ajudava a encontrar o alvo, mas não se confundia com ele. A entrada de alias, a entrada-alvo e os objetos do mundo real precisavam permanecer separados. Dois caminhos para a mesma ficha não criavam dois objetos, assim como um caminho funcional não provava exclusividade.
RFC 1309 registrava uma incerteza própria daquele momento: não havia consenso claro sobre a forma ideal da DIT ou da árvore de objetos. Um desenho necessário à navegação ainda podia ser debatido. A localização no mapa refletia escolhas administrativas, não uma taxonomia inevitável do mundo.
A consulta atravessava fronteiras que o leitor não via
O Directory User Agent agia pelo usuário e enviava a operação. Um Directory System Agent a recebia, mas armazenava apenas uma parcela da DIB. A rede mundial de DSAs dava alcance ao sistema inteiro.
Quando o primeiro agente não tinha a informação, o encadeamento permitia que ele procurasse outro DSA durante a operação. Na referência, o solicitante recebia indicação de outro ponto de acesso. Os dois métodos tornavam a distribuição transparente o bastante para que o diretório mundial parecesse estar sobre a mesa do usuário.
Essa aparência não provava caminho direto ou único. O resultado não trazia necessariamente os agentes percorridos, a referência seguida ou os limites da implementação. Podia mudar com a rota sem mudança na entrada-alvo, ou parecer idêntico vindo de outra custódia.
Por isso, “consultar o diretório” é uma abreviação útil, porém insuficiente para auditoria. É preciso saber o que o DUA pediu, qual DSA recebeu, quais saltos ocorreram, qual entrada foi resolvida e qual estado alimentou a saída. Só então o mapa ganha uma trilha.
Cópias aproximavam a informação e afastavam o instante
O desenho distribuído permitia à organização operar seu DSA e ser mestre das próprias informações. QUIPU também permitia que um DSA mantivesse como escravas informações estrangeiras consultadas com frequência. Atualizações automáticas levavam dados do mestre no agente remoto para a réplica local.
Essa escolha reduzia distância operacional e criava possível distância temporal. Sincronização automática não informava a última atualização nem descartava mudança em trânsito. Leitura local não demonstrava leitura do mestre.
Mestre e réplica tinham custódias diferentes. A investigação deveria preservar o agente que serviu a consulta, o DSA mestre, o momento conhecido de atualização e qualquer divergência. Sem isso, uma entrada aparentemente estável pode esconder duas versões produzidas em tempos distintos.
As portas de acesso não certificavam o conteúdo
O padrão de 1988 descrito por RFC 1309 oferecia autenticação simples por senha e autenticação forte por criptografia quando usuário ou processo tentava uma operação via DUA. QUIPU aplicava ACL por atributo para distinguir permissões de detectar, comparar, ler e modificar.
Essas portas respondiam a perguntas operacionais: quem tenta, qual atributo e qual verbo. Autenticação aceita não tornava o valor verdadeiro; permissão para modificar não provava propriedade; acesso negado não era evidência de falsidade.
O conjunto retornado tinha limites próprios. A busca distribuída podia sofrer atraso de rede, cache parcial e limitações de desempenho. Para impedir coleta em massa, implementações podiam impor teto administrativo. RFC 1309 dava o exemplo de mil ocorrências das quais só vinte seriam mostradas, exigindo uma consulta mais estreita. Receber vinte respostas corretas não autorizava concluir que havia apenas vinte.
A distinção vale para qualquer resultado posterior. A RFC mencionava pilotos nacionais, localização de recursos em torno de WHOIS, diretório de campus e redirecionamento de correio na Universidade de Michigan, além da administração de endereços X.400 pela Sprint. O fato de esses usos constarem do panorama histórico não comprova que uma consulta específica encontrou a pessoa correta, que uma mensagem chegou ou que qualquer serviço continue operando.
Fonte e limites da evidência
Este artigo usa exclusivamente RFC 1309 — Technical Overview of Directory Services Using the X.500 Protocol, de março de 1992. Ele não reconta a evolução de esquema de RFC 1274, o catálogo de RFC 1292 nem os direitos de RFC 1295. A fonte sustenta entradas, DIB e DIT, nomes, aliases, DUA e DSA, encadeamento, referências, mestria, replicação, autenticação, ACL e limites. Não prova implantação atual, consulta real, atualização, identidade, propriedade, autoridade, entrega ou resultado.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance