
Resumo
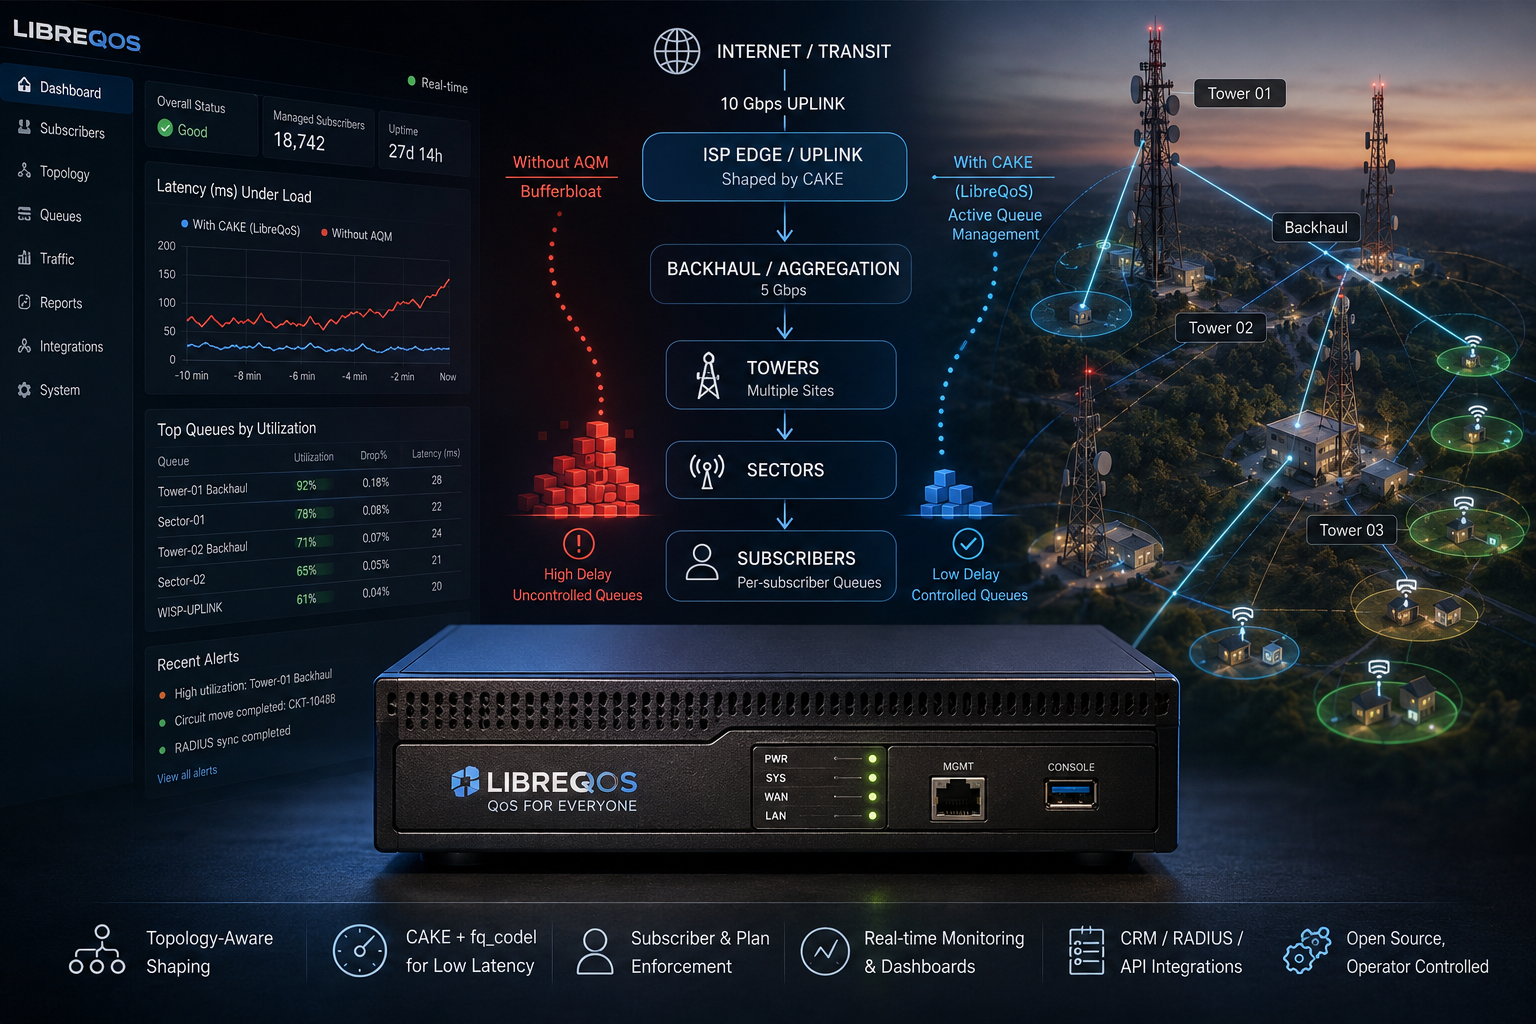
- O LibreQoS opera em linha e aplica CAKE aos gargalos de assinantes e compartilhados, visando o atraso que números convencionais de velocidade e utilização podem deixar passar.
- Sua hierarquia de circuitos, setores, torres e backhauls transforma dados de topologia em política de filas ao vivo, de modo que registros desatualizados podem distorcer diretamente a experiência do cliente.
- As versões de março de 2026 ampliaram a interface local e o fluxo de trabalho operacional, ao mesmo tempo que reforçaram a fronteira entre o núcleo GPL e os serviços pagos LibreQoE.
- O sistema não consegue criar capacidade nem controlar filas fora do seu caminho; taxas incorretas, roteamento assimétrico, enlaces de rádio variáveis e falhas em linha continuam sendo limitações materiais.
Cada pacote atravessa o modelador, então o planejamento de falhas vem primeiro
O LibreQoS costuma operar como uma ponte transparente: o tráfego entra por uma interface de rede, atravessa um servidor Linux e sai por outra. Esse posicionamento dá ao sistema autoridade para classificar e enfileirar cada pacote no caminho. Também significa que uma falha de software, placa de rede com defeito, configuração de ponte incorreta ou processador sobrecarregado pode afetar todo o enlace atrás dele.
A posição física é o primeiro fato que um operador precisa entender. Uma plataforma de monitoramento fora da banda pode falhar enquanto os pacotes continuam fluindo. Um modelador em linha participa diretamente do encaminhamento. Hardware de bypass, energia redundante, atualizações de kernel, imagens de recuperação e um caminho sem modelagem testado fazem parte da implantação, não trabalho opcional a ser considerado depois que os gráficos de latência melhorarem.
O LibreQoS usa essa posição em linha para controlar onde as filas se formam. Se o Linux enviar um pouco abaixo da taxa de um enlace downstream, os pacotes esperam em uma fila que o host pode gerenciar, em vez de em um modem, rádio ou dispositivo do provedor opaco. O sistema também pode representar gargalos compartilhados — como um backhaul de torre ou setor sem fio — e aplicar filas pai aos assinantes que competem abaixo deles.
O modelo operacional deixa uma pergunta: será que um provedor pequeno consegue transformar topologia e gerenciamento moderno de filas em uma experiência do cliente consistentemente melhor, sem transformar um servidor em linha e um inventário de rede imperfeito nas novas fontes de falha?
A resposta depende de posicionamento e precisão. Se o provedor tiver um upstream de 10 gigabits e configurar o LibreQoS abaixo desse valor, o servidor se torna o gargalo por projeto. Isso pode ser útil porque a fila agora fica visível e controlável. Defina o valor muito baixo e a capacidade é desperdiçada. Defina muito alto e os pacotes ainda podem se acumular no enlace não controlado.
A simetria do caminho também importa. Se apenas uma direção atravessar o modelador, o LibreQoS controla somente o que vê. Mudanças de roteamento podem mover o tráfego para fora do nó. Uma topologia correta na instalação pode se tornar errada depois de manutenção comum de rede.
Alta disponibilidade exige uma política de estado, além de um segundo servidor. O failover pode mudar o caminho, zerar contadores ou remover a modelagem. Um dispositivo de bypass pode preservar a conectividade enquanto permite que o antigo problema de fila volte. O provedor precisa decidir se o estado de falha é serviço sem modelagem, serviço reduzido ou outro modelador com a política atual.
Hardware comum mantém o sistema acessível e não torna o desempenho automático. CPU, placas de rede, largura de banda PCIe, comportamento de interrupções e acesso não uniforme à memória podem importar. A orientação do projeto cita uma penalidade aproximada de 30% por virtualização; o número depende da carga de trabalho, não é uma constante universal.
O LibreQoS oferece controle de filas inspecionável em sistemas Linux comuns. O operador ainda precisa construir confiabilidade de nível de appliance ao redor dele. Como cada pacote do cliente atravessa a caixa, o plano de falha faz parte da promessa de qualidade de experiência.
Velocidade total ainda pode chegar com atraso intolerável
O desempenho da banda larga normalmente é vendido como uma taxa. O cliente compra um plano medido em megabits ou gigabits por segundo, roda um teste de velocidade e espera que o resultado explique a experiência. A métrica é útil e incompleta. Uma conexão pode atingir a taxa anunciada durante um teste e se tornar dolorosa quando um upload, backup em nuvem ou atualização de software enche uma fila. Páginas web hesitam, chamadas ficam picotadas e jogos respondem com atraso, embora os pacotes continuem se movendo em alta vazão.
Essa condição está associada ao bufferbloat: atraso excessivo de enfileiramento sob carga. Buffers são necessários porque o tráfego chega em rajadas e os enlaces têm velocidades diferentes. Uma fila curta pode manter um gargalo ocupado. Uma fila longa e persistente pode reter pacotes por centenas de milissegundos ou mais sem aumentar a capacidade útil. O usuário sente o tempo de espera, enquanto um operador que olha apenas a utilização média pode ver um enlace saudável.
Grandes operadoras podem comprar sistemas especializados de gerenciamento de tráfego, implantar telemetria extensa e designar equipes para ajustá-los. Provedores pequenos e regionais enfrentam a mesma física com menos pessoal e margens mais apertadas. Provedores de internet sem fio enfrentam uma complicação adicional: a capacidade pode ser compartilhada entre torres e setores, e a taxa disponível pode mudar conforme as condições de rádio. Um limitador fixo por assinante não protege necessariamente o backhaul compartilhado que todos usam.
O LibreQoS nasceu dessa lacuna. Versões iniciais apareceram por volta de 2020 e 2021 por meio de trabalho que conectou a comunidade de bufferbloat às necessidades operacionais de ISPs. O projeto ofereceu um sistema Linux em linha capaz de identificar o tráfego de assinantes, aplicar planos e executar gerenciamento ativo de filas no gargalo. Buscou tornar métodos como CAKE utilizáveis como plataforma de operações, em vez de um conjunto de receitas de linha de comando.
O projeto agora está associado à LibreQoE, LLC, que desenvolve e dá suporte ao software e oferece produtos pagos em torno do núcleo aberto. O LibreQoS é uma base de código GPL-2.0 e um projeto comunitário. A LibreQoE é a administradora comercial e provedora de serviços. Até agosto de 2026, o site da empresa informava mais de 950 redes usando a plataforma. Esse número é útil como sinal de adoção autorrelatado, e não como um censo da base instalada auditado de forma independente.
O LibreQoS faz uma promessa mais estreita do que “tornar a internet mais rápida”. O LibreQoS não adiciona fibra, espectro nem backhaul. Ele decide como a capacidade existente é compartilhada e quanto de fila pode se acumular. Quando configurado no gargalo verdadeiro, o gerenciamento ativo de filas pode preservar a capacidade de resposta enquanto o enlace está ocupado. Quando colocado no ponto errado ou com a taxa errada, o sistema pode modelar tráfego desnecessariamente ou deixar de controlar a fila que importa.
A consequência comercial é clara. Um provedor pode adiar uma expansão de capacidade se um gerenciamento de filas melhor resolver o problema imediato do cliente. Também pode descobrir, por meio de melhor visibilidade, que o gargalo é real e exige investimento. O LibreQoS não deve ser apresentado como substituto do planejamento de capacidade. É uma forma de tornar o congestionamento legível e controlado o suficiente para o operador distinguir o atraso causado por filas da demanda que excede a rede.
A história do projeto, portanto, é sobre tradução operacional. CAKE e fq_codel são mecanismos sofisticados de kernel. Um provedor precisa de importação de assinantes, topologia, painéis, atualizações seguras, suporte e uma forma de se recuperar quando o sistema em linha falha. O LibreQoS vem transformando os algoritmos nesse sistema operacional mais amplo para qualidade de rede de acesso.
A topologia é uma afirmação executável sobre onde vive o congestionamento
Um assinante não existe sozinho em uma rede de acesso. O circuito pode conectar-se por meio de um setor, uma torre, um ponto de agregação e um backhaul. Cada camada pode ter um limite de capacidade. O LibreQoS representa essa estrutura como uma hierarquia e a usa para construir filas. O modelo determina quais tráfegos competem e onde o sistema aplica uma taxa agregada.
Isso é uma melhora substancial em relação a uma lista plana de endereços IP e velocidades de plano. Suponha que cinquenta assinantes compartilhem um setor sem fio com menos capacidade do que a soma dos planos. Modeladores individuais podem manter cada assinante abaixo da taxa contratada enquanto permitem que a fila do setor se encha em outro ponto. Uma fila pai para o setor pode controlar o gargalo compartilhado e dividir o serviço de forma mais justa quando a demanda atinge o pico.
A topologia também apoia a política comercial. Um provedor pode associar um circuito a um plano, vinculá-lo a um local e refletir restrições de upstream. O sistema pode importar esses relacionamentos do CRM, do RADIUS ou de plataformas de gerenciamento de rede. A automação evita duplicação de dados e permite que mudanças de serviço cheguem ao modelador rapidamente.
O modelo se torna uma fonte de risco quando os dados de negócio e a realidade da rede divergem. Um cliente pode mudar de endereço. Um circuito pode ser movido para outro setor. Um backhaul pode ser atualizado sem que a capacidade configurada seja corrigida. Registros duplicados ou desatualizados podem colocar o tráfego na fila errada. O modelador então aplica uma política coerente a um mundo incorreto.
Os erros podem ser sutis. Um cliente colocado sob o pai errado pode parecer lento apenas durante o período movimentado de outro local. Um enlace atualizado pode continuar artificialmente limitado. Um circuito ausente pode cair em uma classe padrão e escapar da aplicação do plano. Um agente de suporte pode interpretar o painel como evidência de rede quando o problema é a própria importação.
A propriedade dos dados, portanto, importa. O CRM pode ser a fonte autoritativa para planos, o RADIUS para endereços ativos e um inventário de rede para a topologia. O LibreQoS precisa conciliá-los. Quando as fontes discordam, o operador precisa de prioridade definida e de alerta. Conflito silencioso transforma automação em deriva.
A hierarquia também é um instrumento de planejamento. Ela pode revelar quais filas pai passam tempo perto da capacidade e quais assinantes geram demanda. Essas observações podem orientar expansões de backhaul ou o desenho de planos. Continuam sendo medições do ponto onde o modelador está. Tráfego que contorna o nó ou congestionamento em uma rede remota fica fora do modelo.
Mudar a topologia com segurança é difícil porque objetos de fila contêm tráfego vivo e contadores. Um circuito pode se mover de um pai para outro enquanto os pacotes estão fluindo. Reconstruir toda a hierarquia pode causar interrupção ou zerar evidências. O programa de engenharia 2.1 inclui movimentações transacionais e um trabalho de recarga mais seguro para tornar essas mudanças menos disruptivas.
A palavra “transacional” deve ser lida como objetivo operacional, não como suposição de que todo efeito distribuído é atômico. Estado de kernel, classificação, monitoramento e dados importados precisam de transição coordenada. Uma atualização com falha deve deixar a estrutura antiga válida em vez de uma nova parcial. Os testes precisam cobrir tráfego concorrente e hierarquias grandes.
A consciência topológica do LibreQoS é um dos seus diferenciadores mais importantes. Ela transforma a estrutura física e comercial de um ISP em política de enfileiramento. Também faz da qualidade dos dados parte do encaminhamento de pacotes. Instalar o sistema também declara que o inventário do operador é preciso o suficiente para controlar a experiência do cliente.
O CAKE controla a fila que o LibreQoS cria, não todas as filas do caminho
O CAKE — Common Applications Kept Enhanced, disciplina de enfileiramento — combina gerenciamento ativo de filas, isolamento de fluxos e modelagem de taxa no Linux. Ele se baseia no trabalho da comunidade de bufferbloat e inclui mecanismos associados ao fq_codel. O LibreQoS usa essa capacidade do kernel para manter o atraso sob controle e dividir capacidade entre fluxos e assinantes.
A ideia essencial é evitar uma única fila grande primeiro a entrar, primeiro a sair, na qual uma transferência volumosa pode atrasar todos os outros pacotes. O enfileiramento por fluxo separa o tráfego em filas menores, permitindo que tráfego esparso, como um pacote de jogo ou quadro de voz, seja atendido sem esperar atrás de um download grande. O gerenciamento ativo de filas detecta atraso persistente e sinaliza congestionamento antes que os buffers fiquem excessivos.
A modelagem cria um gargalo controlado. Se o Linux enviar um pouco menos do que o enlace downstream consegue transportar, a fila se forma no host, onde o CAKE pode gerenciá-la. Sem modelagem, os pacotes podem se acumular em um modem, rádio ou dispositivo do provedor cujo comportamento de fila é desconhecido. A técnica não elimina o congestionamento; ela move e disciplina a fila de espera.
A precisão da capacidade é central. Defina a taxa muito alta e a fila não controlada ainda pode encher no downstream. Defina muito baixa e o provedor deixa largura de banda utilizável ociosa. Enlaces sem fio dificultam isso porque a capacidade disponível muda com modulação, interferência e agendamento. Um valor fixo pode ser seguro em um momento e desperdiçador ou ineficaz em outro.
A justiça do CAKE também é limitada pelo que ele consegue classificar. Tradução de endereços de rede, endereços compartilhados e transportes criptografados podem complicar a identificação. O LibreQoS usa mapeamentos de assinantes e classificação auxiliada pelo kernel para colocar o tráfego nas filas pretendidas. Um mapeamento errado muda quem compartilha com quem.
O algoritmo não consegue controlar gargalos remotos. Se o congestionamento ocorrer em uma rede de trânsito, servidor de conteúdo ou enlace Wi-Fi doméstico, o modelador em linha do ISP pode observar sintomas sem ter autoridade sobre a fila. Um bom resultado de latência sob carga no gargalo de acesso não garante baixa latência ponta a ponta para todos os destinos.
Tipos de tráfego respondem de forma diferente ao congestionamento. O TCP adapta sua taxa de envio. Alguns transportes em tempo real ou personalizados se comportam de outro modo. O gerenciamento ativo de filas pode proteger fluxos responsivos de filas persistentes e isolar fluxos, mas não pode forçar todos os aplicativos a se comportarem bem. Policiamento e políticas ainda podem ser necessários para tráfego abusivo.
O benefício visível ao usuário pode ser impressionante porque o atraso interativo é sensível a filas. Isso torna demonstrações de antes e depois persuasivas e fáceis de generalizar demais. Os resultados dependem do problema original, do caminho, do plano e da carga de trabalho. Um provedor cujo problema principal é capacidade de rádio insuficiente pode ver melhora limitada. Um provedor com buffers superdimensionados pode obter grandes ganhos sem adicionar largura de banda.
A contribuição do LibreQoS é operacionalizar esses mecanismos em uma topologia de ISP. Ele não é dono do CAKE nem do trabalho de enfileiramento do Linux por trás dele. Dave Täht foi um importante contribuidor científico e comunitário do movimento bufferbloat e do LibreQoS; sua morte em abril de 2025 foi uma perda significativa. As versões atuais são mantidas por uma equipe mais ampla, e o trabalho de kernel subjacente tem muitos contribuidores.
A fronteira de atribuição importa porque a plataforma é uma integração. Seu valor vem da combinação de algoritmos, dados de rede e operações. Os algoritmos continuam úteis fora do LibreQoS; o LibreQoS continua dependente da manutenção upstream deles.
Capacidade sem fio variável expõe o limite de uma taxa de modelagem fixa
Uma entrega de fibra geralmente tem capacidade que pode ser medida e configurada com estabilidade razoável. Um setor sem fio se comporta de forma diferente. A vazão disponível muda com qualidade de sinal, modulação, interferência, clima, agendamento e a mistura de clientes. O gargalo pode se mover em minutos ou segundos. Uma taxa de fila estática não consegue acompanhar todas as condições.
Se o LibreQoS for configurado para a capacidade de melhor caso do setor, o rádio pode se tornar o gargalo não controlado quando as condições pioram. Os pacotes se enfileiram em equipamentos fora da autoridade do CAKE, e a latência sobe. Se a taxa for definida para um pior caso conservador, o provedor deixa capacidade sem uso sempre que o rádio apresentar bom desempenho.
A modelagem dinâmica é uma resposta atraente e depende de feedback confiável. O sistema precisa de uma estimativa oportuna da capacidade utilizável, e não de um campo de velocidade de enlace ou da taxa teórica de um fabricante. A telemetria de rádio pode atrasar, flutuar ou ficar indisponível por meio de uma API aberta. Ajustes agressivos podem criar oscilação: o modelador persegue medições que são elas mesmas afetadas pelo tráfego que controla.
Operadores podem usar margens, perfis por horário ou telemetria externa para melhorar a estimativa. Cada método adiciona política. Uma margem protege a latência e sacrifica taxa de pico. Um perfil pressupõe demanda e condições recorrentes. Uma integração de telemetria cria outra dependência cuja falha exige um padrão seguro.
A hierarquia pode reduzir o problema controlando gargalos upstream estáveis e planos de assinantes mesmo quando o rádio varia. O isolamento de fluxos ainda impede que uma transferência domine uma fila que o LibreQoS possui. O sistema não deve receber crédito por controlar atraso que se forma dentro de um agendador de rádio opaco.
Essa fronteira importa na comunicação com o cliente. Um provedor pode mostrar que suas filas controladas permanecem saudáveis enquanto a taxa física de um setor degradou. A evidência pode apoiar uma decisão de capacidade ou manutenção. Ela não consegue fazer a latência do usuário desaparecer.
A questão de engenharia mais difícil para a qualidade de experiência de acesso, portanto, não é se o CAKE funciona em um gargalo conhecido. É como identificar um gargalo em movimento rápido o suficiente para agir sem criar instabilidade. A topologia e as integrações do LibreQoS lhe dão um lugar para incorporar essa evidência. O registro público não sustenta dizer que o problema foi resolvido em geral.
A interface web levou a evidência de enfileiramento para as operações diárias
Uma hierarquia de filas por linha de comando pode ser tecnicamente eficaz e inacessível para a equipe de suporte que precisa explicar uma reclamação de cliente. As versões 2.0 e 2.1 do LibreQoS moveram o projeto em direção a uma plataforma de operações mais ampla, com interface web local mais forte, mapas, integrações e visões de tempo de execução.
A versão 2.0 foi lançada em 19 de março de 2026, seguida pela 2.1 em 31 de março. O intervalo curto reflete uma transição ativa, e não duas gerações sem relação. As versões atualizaram como os operadores interagem com dados de assinantes, filas e tráfego e esclareceram a fronteira entre o sistema local aberto e os serviços pagos.
Uma interface de operações muda quem pode usar a evidência. Um engenheiro de rede pode inspecionar o estado das filas e a topologia. Um agente de suporte pode ver se um assinante está mapeado, ativo ou restrito. Um gerente pode identificar locais movimentados. Os mesmos dados não vivem mais apenas em contadores de kernel e arquivos de configuração.
Essa acessibilidade é valiosa e pode criar certeza deslocada. Um gráfico é tão preciso quanto as importações e medições abaixo dele. A classificação de tráfego pode ser amostrada ou agregada. Um assinante pode aparecer sob um endereço antigo. Um mapa pode mostrar o pai configurado em vez do caminho real. A interface deve tornar visíveis a proveniência e a atualidade dos dados.
Uma interface web local mantém as operações centrais sob o controle do provedor. Ela pode continuar funcionando sem um serviço comercial em nuvem, dependendo da implantação. Também se torna mais um aplicativo a proteger. Autenticação, papéis de acesso, exposição ao navegador e atualizações de software importam porque a interface pode revelar tráfego e mudar políticas.
A interface pode reduzir erros de configuração por meio de validação e contexto. Também pode tornar mais fácil executar mudanças poderosas. Um design seguro precisa de separação de papéis, confirmação para ações de alto raio de impacto e trilha de auditoria. A pessoa que visualiza a experiência de um cliente não deve necessariamente poder mover um site inteiro ou alterar taxas de plano.
O foco operacional da versão 2.1 é significativo porque ferramentas de rede de código aberto costumam estagnar entre um algoritmo eficaz e um produto suportável. O LibreQoS está tentando atravessar essa lacuna. A engenharia vai além da interface visual. Inclui mudanças de tempo de execução mais seguras, integrações e as fundações para operação multinó.
A alegação atual da LibreQoE de mais de 950 redes sugere uma base para esse trabalho. O número continua informado pela própria emissora. Um quadro mais completo separaria instalações ativas em produção, testes e versões. Também mostraria quantas usam apenas o núcleo aberto e quantas assinam os serviços da LibreQoE.
O teste de longo prazo da interface é a capacidade de atualização. Um provedor pode personalizar visões ou integrações. Se essas extensões bloquearem versões futuras, o operador herda um fork. APIs estáveis e limites de plugins importam mais do que um painel polido no lançamento.
A evolução do produto do LibreQoS deve, portanto, ser entendida como uma mudança de público operacional. O modelador começou como uma forma de aplicar enfileiramento moderno. O sistema atual está se tornando um lugar onde equipes técnicas e de atendimento ao cliente tomam decisões diárias. Isso aumenta seu valor e as consequências de dados errados.
Registros de CRM e RADIUS viram entradas para aplicação ao vivo
Um ISP já tem sistemas que conhecem clientes, planos e endereços. Redigitar as mesmas informações em um modelador cria atraso e inconsistência. O LibreQoS integra-se a CRM, RADIUS e plataformas como UISP e Sonar para que dados de assinantes e topologia possam ser importados para o modelo de filas.
O ganho de eficiência é direto. Uma mudança de plano no sistema de negócio pode atualizar a taxa configurada. Um circuito novo pode aparecer sem edição manual. Registros de autenticação podem mapear um endereço ativo para um assinante. As equipes de operações evitam manter planilhas paralelas.
A fronteira de confiança se expande a cada integração. Uma resposta malformada de API ou um registro duplicado de cliente pode alterar a aplicação ao vivo. Um campo de CRM destinado ao faturamento pode não expressar o gargalo físico exato. Dados de RADIUS podem ser transitórios. Uma plataforma de rede pode usar nomes de local que não correspondem à hierarquia do LibreQoS.
O operador precisa de uma camada de tradução com validação. A capacidade importada deve ficar dentro de limites sensatos. Endereços não devem ser atribuídos a vários circuitos ativos sem um modelo explícito de serviço compartilhado. Uma mudança de local deve exigir confirmação se alterar a fila pai. A integração deve relatar registros rejeitados, em vez de colocá-los silenciosamente em um padrão.
O tempo importa. Uma atualização de cliente não deve levar horas para chegar ao modelador, enquanto uma mudança acidental de plano não deve se propagar instantaneamente por toda a frota sem revisão. Campos diferentes merecem políticas de implantação diferentes. A API pode automatizar o transporte; não pode decidir o apetite de risco da organização.
A reconciliação de dados é especialmente difícil durante interrupções. Se o sistema de origem estiver indisponível, o modelador deve reter o último estado conhecido? Normalmente sim, porque descartar toda a política seria disruptivo. O sistema então precisa de uma forma de identificar dados desatualizados e se recuperar sem aplicar um acúmulo de mudanças contraditórias.
As integrações também criam dependência de sistemas comerciais cujas APIs mudam. Um provedor pode adotar o LibreQoS em parte para evitar um appliance proprietário e continuar preso a um conector de CRM. Formatos abertos, mapeamentos documentados e estado exportável preservam a opcionalidade.
A privacidade faz parte do design. Endereços de assinantes, volumes de tráfego e dados de plano são sensíveis. Um sistema local reduz a transferência externa de dados, enquanto o Insight ou outros serviços comerciais podem usar caminhos de dados adicionais. O operador deve entender quais campos saem da rede e por quê.
As integrações são uma razão pela qual o LibreQoS é mais útil do que uma coleção de comandostc. Elas conectam a política de filas ao negócio e à rede física. Também são o ponto em que um erro de rede pode começar em um fluxo de atendimento ao cliente. A maturidade operacional exige tratar cada conector como código de produção, com testes, versionamento e um responsável.
Movimentações transacionais visam mudar a topologia ao vivo sem derrubá-la
Uma rede de ISP não fica parada. Clientes mudam de plano, endereços mudam, torres são divididas e backhauls são substituídos. O LibreQoS precisa mudar sua hierarquia de filas enquanto o tráfego flui. Abordagens anteriores que reconstroem grandes partes da estrutura podem interromper pacotes, zerar contadores ou criar um período em que classificação e filas discordam.
O programa 2.1, apoiado em parte por um projeto NLnet, tem como alvo movimentações transacionais e recargas mais seguras. O objetivo é mover um circuito ou atualizar a topologia sem derrubar mais estado do que o necessário. Esse é um recurso menos visível do que um painel e um dos sinais mais claros de que o projeto está encarando operações de produção.
Uma movimentação segura tem várias partes. O novo pai e a fila precisam existir. A classificação deve começar a enviar novos pacotes para o objeto correto. Pacotes já enfileirados precisam de tratamento definido. Contadores podem precisar de continuidade ou de reinicialização documentada. Se qualquer etapa falhar, o sistema deve retornar a um estado antigo válido.
A atomicidade é difícil porque a operação atravessa espaço de usuário, enfileiramento de kernel e dados importados. O kernel pode expor primitivas que podem ser alteradas uma a uma. O tráfego continua entre chamadas. Um gerenciador de transações pode ordenar operações e detectar erros, mas não pode fazer todo efeito externo ocorrer em um único instante.
O objetivo prático é inconsistência limitada. O operador deve saber quais transições são seguras, quanto tempo duram e qual é o fallback. Os testes devem rodar sob carga e incluir exaustão de recursos, identificadores duplicados e atualizações concorrentes. Topologias grandes expõem problemas de tempo e memória ausentes em um laboratório pequeno.
A continuidade de contadores tem valor operacional. Operadores usam histórico de tráfego para suporte e planejamento de capacidade. Uma recarga que zera todas as filas pode criar quedas falsas em um gráfico ou apagar evidências em torno de um incidente. O sistema deve marcar descontinuidades para que os usuários não comparem intervalos incompatíveis.
O recurso também melhora a confiança na automação. Uma integração de CRM é mais útil quando uma mudança de local pode ser aplicada sem janela de manutenção. Essa conveniência aumenta a importância da validação, porque entradas ruins agora podem mudar a política mais rápido.
O apoio externo por subvenção é relevante para a economia do projeto. Trabalho em estado transacional e escalonamento é infraestrutura compartilhada que pode não produzir um recurso premium imediato. Uma subvenção pode financiar a engenharia enquanto os resultados continuam disponíveis para o ecossistema ao redor. As metas declaradas do programa são evidência de direção; comportamento lançado e testado é a evidência de conclusão.
O movimento do LibreQoS em direção a atualizações transacionais reflete uma transição mais ampla no software de rede. A configuração está se tornando contínua em vez de episódica. O modelo de segurança precisa passar de “reiniciar e torcer” para mudança de estado controlada. Para um sistema em linha, isso não é refinamento. É a condição para confiar na automação.
Escala multinó troca um teto de vazão por estado distribuído
Um único servidor tem CPU, memória e capacidade de NIC finitas. Materiais do projeto discutem camadas de alta taxa e implantação em hardware capaz, mas nenhuma afirmação universal pode ser feita de que um nó lida com uma determinada taxa em todas as configurações. Tamanho de pacote, quantidade de filas, distribuição de tráfego, telemetria e hardware importam.
A API multinó planejada e em desenvolvimento pretende estender o LibreQoS além de um modelador. Um provedor maior pode colocar nós em vários pontos de agregação ou dividir um caminho de alta capacidade. Uma camada central pode coordenar configuração e visibilidade entre eles.
A distribuição se alinha à topologia. Modelar mais perto do gargalo real pode ser mais preciso do que enviar todos os pacotes por um appliance central. Pode reduzir o raio de impacto de uma falha de nó. Também cria questões de consistência de estado e operacionais.
Um assinante não deve ser controlado por dois nós sem intenção. Uma mudança de rota pode mover o tráfego para outro modelador enquanto o sistema de controle ainda acredita que o nó antigo é a autoridade. Contadores precisam ser agregados sem dupla contagem. Capacidade compartilhada entre nós precisa de um modelo ou permanece sem controle.
O plano de controle precisa lidar com falha parcial. Um nó pode ficar offline enquanto outros continuam. A configuração deve ser versionada para que o operador saiba qual estado cada nó executa. Uma indisponibilidade da API central não deve remover a política de fila local. A recuperação deve reconciliar em vez de sobrescrever às cegas.
Alinhamento de relógio e medição importa para analítica. Dois nós podem relatar intervalos de forma diferente. Combinar latência e volume exige timestamps e identidade estáveis o suficiente para seguir um circuito entre movimentações. A interface deve mostrar se uma mudança repentina reflete tráfego ou transição de nó.
A modelagem distribuída também muda o suporte. O hardware pode variar por local. Um nó pode usar uma NIC ou versão de kernel diferente. Um problema de desempenho pode ser local em vez de sistêmico. Perfis de implantação padronizados e verificações de saúde ficam mais importantes à medida que a frota cresce.
O benefício estratégico é que o LibreQoS poderia atender redes regionais maiores sem exigir um appliance gigantesco. O risco é que um projeto valorizado por seu design em linha acessível se torne uma plataforma distribuída complexa. A equipe de engenharia precisa decidir qual coordenação pertence ao núcleo aberto, qual ao Insight e qual permanece uma arquitetura do operador.
O trabalho multinó deve ser avaliado por testes de falha e envelopes de escala publicados. Uma vazão agregada de manchete é menos útil do que evidências mostrando failover, mudanças de rota e política consistente. A maturidade do projeto será medida pela capacidade dos operadores de entender o estado distribuído; passar pacotes por vários servidores é insuficiente.
O design de bypass decide se a manutenção vira indisponibilidade
Um servidor em linha, mais cedo ou mais tarde, precisa de atualização de kernel, troca de NIC ou atualização do LibreQoS. O plano de manutenção não pode começar parando o processo e descobrindo o que a ponte faz em seguida. Operadores precisam de um caminho definido que preserve a conectividade enquanto o modelador estiver indisponível.
Um bypass de hardware pode unir as duas portas de rede quando houver falha de energia ou software. A rede continua sem gerenciamento de filas, e o gargalo não controlado pode voltar. Um failover roteado pode enviar tráfego por outro nó e precisa preservar suposições de simetria e capacidade. Uma janela de manutenção pode aceitar interrupção e exige um plano de impacto ao cliente.
Cada escolha tem casos de teste. Um relé de bypass deve ser exercitado sob carga e após perda de energia. O caminho alternativo deve ser verificado quanto a loops, aprendizado de endereços e taxa máxima. O monitoramento deve distinguir “modelagem saudável” de “tráfego passando em bypass”, porque ambos podem parecer alcance.
Atualizações precisam de imagem de rollback e exportação de configuração. Mudanças de kernel e driver podem afetar o comportamento das filas mesmo quando o próprio LibreQoS não muda. Um provedor deve testar a topologia de produção e uma contagem representativa de fluxos, não apenas se a nova versão inicia.
O procedimento de manutenção deve preservar evidências. Contadores podem zerar, e o painel deve marcar o intervalo. Importações de CRM podem mudar enquanto um nó está offline; a recuperação deve reconciliar versões antes de aplicá-las. Um nó desatualizado não deve sobrescrever topologia mais nova.
Esse trabalho é fácil de adiar porque o sistema é introduzido para melhorar o serviço, não para se tornar um novo domínio de falha. A posição em linha o torna um. Provedores que comprovam bypass e rollback antes da implantação convertem software aberto em infraestrutura confiável. Aqueles que confiam que o servidor nunca falha construíram um ponto único de otimismo.
O núcleo aberto e a camada paga de analítica dividem controle e receita
O modelo comercial do LibreQoS é explícito o suficiente para resistir a duas descrições fáceis. O repositório central é licenciado sob GPL-2.0 e pode ser auto-hospedado. A LibreQoE, LLC oferece serviços pagos Local e Insight e suporte em torno do projeto. A partir da versão 2.0, a ingestão de circuitos mapeados acima dos primeiros 1.000 circuitos exige licença Insight nos termos declarados.
Em agosto de 2026, a página de preços dava um exemplo para 1.000 assinantes de US$ 150 por mês para o Local e US$ 282 por mês para o Insight. Preços e pacotes podem mudar. Os números mostram o formato do modelo: um núcleo aberto acessível, serviços pagos operacionais e de dados, e cobranças que escalam com a base de assinantes do provedor.
Esse arranjo oferece um caminho de receita para manutenção e suporte. Infraestrutura de código aberto precisa de engenheiros, sistemas de teste, documentação e resposta a incidentes. Uma empresa comercial pode financiar esse trabalho e dar aos operadores alguém para chamar. O modelo não é evidência de que toda contribuição ao projeto pertence à empresa ou de que o trabalho comunitário não é pago.
A fronteira da licença merece clareza porque “grátis” pode significar disponibilidade do código-fonte, preço zero, uso ilimitado ou governança comunitária. O núcleo do LibreQoS é código aberto. Algumas funções e serviços de dados têm condições comerciais. Um operador deve avaliar os termos atuais de licença e serviço para sua escala, em vez de supor que toda a plataforma não tem custo.
O limite pode criar um caminho de adoção. Redes menores podem usar o núcleo e aprender o sistema. Provedores maiores contribuem com receita quando precisam de mais circuitos mapeados ou serviços avançados. O risco é que uma fronteira futura se mova de forma a tornar o operador dependente após integração significativa.
O licenciamento GPL preserva o acesso ao código coberto e às modificações sob seus termos. Ele não garante serviço hospedado, direitos de marca, suporte ou acesso a analítica proprietária. A empresa pode se diferenciar acima do núcleo sem fechar o repositório.
A camada comercial também pode melhorar a disciplina de produto. Clientes pagantes exigem atualizações, documentação e suporte previsível. As exigências deles podem financiar recursos úteis à comunidade mais ampla. Também podem inclinar prioridades para assinantes com contratos. Roadmaps transparentes e revisão aberta ajudam a manter o equilíbrio.
Operadores devem mapear quais funções continuam disponíveis durante uma interrupção de serviço ou mudança de assinatura. Se o modelador local continuar, mas a analítica central desaparecer, o risco operacional difere de uma plataforma que para de aplicar política. Caminhos de exportação e migração de dados determinam se o Insight é um serviço útil ou um novo ponto de aprisionamento.
O sucesso do modelo deve ser julgado por sustentabilidade e opcionalidade. A empresa consegue sustentar os mantenedores? Os usuários conseguem operar o núcleo de forma independente? Clientes pagantes conseguem recuperar seus dados e trocar de provedor de suporte? Um rótulo limpo de aberto versus proprietário não responde a nenhuma dessas perguntas.
A economia do suporte decide se a baixa latência vira rotina
Implantar um modelador pode produzir melhora visível e deixar o provedor com um sistema novo para manter. Equipes de suporte precisam interpretar a interface, engenheiros de rede precisam ser donos da topologia, e a gestão precisa entender por que um enlace muito utilizado pode exigir atenção mesmo quando os clientes ainda passam nos testes de velocidade.
O benefício econômico pode aparecer em menos reclamações, diagnóstico mais rápido e atualizações adiadas. Nada disso é automático. Um provedor pode melhorar a latência e continuar usando scripts que tornam mudanças de plano pouco confiáveis. Agentes de suporte podem não ter acesso à evidência certa. As economias precisam ser medidas contra hardware, assinatura e tempo de equipe.
As ofertas Local e Insight da LibreQoE são uma forma de profissionalizar a implantação. Suporte pago pode reduzir o custo de aprendizado do sistema e fornecer analítica central. O núcleo aberto dá ao operador a opção de construir capacidade interna ou usar outro provedor. Se essa opção é prática depende da documentação e da disponibilidade de engenheiros qualificados.
Um WISP pequeno pode achar os preços de exemplo atuais modestos diante do custo de um engenheiro sênior. Uma rede maior pode pagar mais com o escalonamento por assinantes e ganhar mais com visibilidade em toda a frota. O preço isolado não pode ser comparado a um appliance proprietário sem incluir escopo de suporte, retenção de dados e responsabilidade por falhas.
A central de suporte também é fonte de verdade do produto. Reclamações revelam erros de topologia, gargalos variáveis e mapeamentos que os painéis não mostram. Um fluxo de trabalho maduro deve permitir que a equipe de suporte anexe um caso ao histórico de filas e tráfego sem lhe dar autoridade para mudar a rede. O feedback deve chegar à engenharia como evidência estruturada, não como anedota.
Treinamento importa porque bufferbloat é contraintuitivo. Um agente pode ver um cliente recebendo taxa total e concluir que não há problema de rede. Entender latência sob carga muda a conversa diagnóstica. O LibreQoS pode tornar a evidência visível; as organizações precisam ensinar o que os gráficos significam e onde eles não alcançam.
O sucesso de longo prazo dependerá menos de servidores instalados do que de os provedores manterem os dados precisos seis meses depois. Integrações precisam de responsáveis, firmware e kernels precisam de atualizações, e caminhos de bypass precisam de testes. Suporte comercial pode tornar isso rotina. Documentação comunitária pode tornar a operação independente crível.
Essa é a economia comum da infraestrutura aberta. O software reduz uma barreira e cria uma base de manutenção compartilhada. O operador ainda paga por competência. O LibreQoS se torna valioso quando essa competência está incorporada nas operações diárias, em vez de concentrada no engenheiro que fez a primeira implantação.
Uma pontuação de bufferbloat inicia uma investigação; não consegue localizar a fila
Testes públicos de latência sob carga tiveram papel importante em tornar o bufferbloat visível. Um usuário pode ver que o atraso sobe drasticamente enquanto um download ou upload está em andamento. A LibreQoE anunciou o Bufferbloat Test v2 em março de 2026, mantendo a ligação do projeto entre medição e ação operacional.
O teste pode revelar um sintoma: o caminho acumula atraso sob carga. Ele não consegue identificar todas as filas desse caminho. O gargalo pode estar no roteador doméstico, no Wi-Fi, na rede de acesso, no trânsito ou no servidor. O tráfego do teste pode usar uma rota e um protocolo. Limites de navegador e dispositivo podem afetar o resultado.
Para um ISP, o teste se torna mais útil quando combinado com evidências internas. O LibreQoS pode mostrar se a fila do assinante ou do pai estava ativa, quais volumes de tráfego estavam presentes e se o gargalo configurado foi atingido. Um agente de suporte pode distinguir uma fila de acesso de um problema de rede local sem fio de forma mais eficaz do que apenas com a pontuação pública.
O teste também pode criar incentivos perversos se tratado como ranking. Provedores podem otimizar para o caminho do teste sem melhorar a experiência mais ampla. Usuários podem interpretar um resultado único como prova de negligência do provedor. Uma apresentação responsável deve explicar a variabilidade e incentivar medições repetidas.
Testes sintéticos são valiosos porque são controlados. Aplicativos reais são valiosos porque refletem o uso. Um programa de qualidade maduro combina os dois. Voz e jogos respondem à latência de forma diferente de transferências volumosas. Aplicativos em nuvem podem abrir muitas conexões. Planejamento de capacidade usa intervalos mais longos do que um teste interativo.
A ligação do LibreQoS com a comunidade de bufferbloat dá ao projeto uma base explicativa forte. Ela enquadra a latência como um problema de gerenciamento de filas que muitas vezes pode ser corrigido por engenharia, em vez de uma reclamação vaga. A perda de Dave Täht removeu um defensor e contribuidor proeminente; a continuidade das versões mostra que o projeto não depende apenas de uma pessoa.
A história de medição deve permanecer separada das alegações de produto. Um bom resultado de teste após implantar o LibreQoS apoia aquela configuração e aquele caminho. Não prova que todos os clientes se beneficiam igualmente. Um resultado ruim pode revelar um problema fora do controle do modelador.
O valor do teste é iniciar uma investigação estruturada. O perigo é parar na pontuação. O LibreQoS é mais crível quando conecta o sintoma público à evidência de fila, topologia e capacidade, preservando a incerteza entre eles.
Sistemas concorrentes precificam suporte, controle e prova de maneiras diferentes
O LibreQoS concorre com várias categorias, e não com um único produto. Plataformas comerciais de qualidade de experiência, como Preseem, miram WISPs com analítica gerenciada e gerenciamento de tráfego. Produtos maiores de observabilidade de fornecedores como Kentik ou o Deepfield da Nokia focam inteligência de tráfego em toda a rede. Appliances de política da Sandvine ou da Allot oferecem controle comercial mais profundo. MikroTik e outras plataformas de roteadores fornecem enfileiramento embutido. Operadores também podem construir scriptstcdo Linux diretamente.
Uma plataforma gerenciada reduz o trabalho de integração e oferece contrato de suporte claro. Pode ter benchmarking maduro e analítica de frota. O operador aceita custo de assinatura, transferência de dados e dependência do roadmap do provedor.
Um appliance de política grande pode combinar classificação, aplicação e recursos comerciais em alta escala. Pode ser caro e opaco para um ISP pequeno. Classificação profunda de aplicativos também levanta desafios de privacidade e criptografia.
Enfileiramento nativo do roteador evita um servidor em linha extra. Pode ser limitado por hardware, interfaces do fabricante e pela capacidade de representar topologia. Um sistema Linux feito à mão oferece controle máximo e sobrecarga de produto mínima, ao colocar toda a manutenção no operador.
O diferencial do LibreQoS é a combinação de código aberto, modelagem CAKE ciente da topologia e uma plataforma voltada ao operador. A camada paga Insight reduz a distância para produtos gerenciados sem remover a opção auto-hospedada. O sistema é mais atraente para provedores que valorizam enfileiramento moderno e estão dispostos a gerenciar infraestrutura Linux.
Comparações de preço precisam incluir equipe e risco de falha. Uma assinatura baixa pode ser mais barata do que o tempo de um engenheiro. Um sistema aberto pode sair mais barato ao longo de vários anos se evitar licenças de appliance e aprisionamento de fornecedor. A resposta depende do tamanho da frota, da qualificação e das necessidades de suporte.
A escolha também depende das exigências de evidência. Um provedor pode preferir qdiscs inspecionáveis e contadores abertos. Outro pode precisar de um appliance certificado pelo fornecedor com um único fornecedor responsável. Abertura é uma vantagem de controle, não uma regra universal de aquisição.
O LibreQoS não precisa substituir todas as alternativas para importar. Ele pode elevar as expectativas de que a latência sob carga deve ser gerenciada, de que a topologia deve informar a modelagem e de que os operadores devem poder inspecionar a política que controla os assinantes. A pressão competitiva pode disseminar essas práticas mesmo onde outro produto for escolhido.
Evidência de filas informa o desenho de planos, mas não pode definir justiça
O LibreQoS dá ao provedor dados sobre quando assinantes e pais compartilhados estão ocupados. Essa evidência pode revelar um nível de plano que atinge regularmente seu limite ou um backhaul cujos clientes competem durante picos noturnos. O sistema de engenharia não decide como o provedor deve transformar essas observações em produtos.
Um provedor pode aumentar a capacidade, mudar a contenção, redesenhar níveis ou comunicar uma faixa de serviço realista. Também pode usar a modelagem para aplicar um plano redigido de forma estreita enquanto deixa a rede compartilhada cronicamente saturada. As duas escolhas podem ser tecnicamente consistentes com a política configurada e produzir resultados de cliente muito diferentes.
Justiça tem vários significados. O CAKE pode isolar fluxos para que uma transferência não domine. Planos de assinantes podem alocar taxas diferentes conforme o preço. Uma fila pai pode dividir capacidade escassa entre circuitos. Reguladores e clientes podem se importar com transparência, desempenho mínimo ou tratamento igual além da definição de agendamento do algoritmo.
Os dados devem, portanto, apoiar, e não substituir, o julgamento comercial e público. A gestão precisa ver com que frequência as filas restringem o serviço, quais grupos são afetados e se os planos anunciados são alcançáveis sob carga comum. As equipes de suporte precisam de linguagem que explique congestionamento sem culpar usuários individuais por usarem o serviço que compraram.
Uma plataforma aberta pode tornar essas decisões mais auditáveis porque a hierarquia de filas e as taxas são inspecionáveis. O operador ainda as controla. O LibreQoS é um mecanismo para distribuir escassez com menos atraso evitável; a legitimidade dessa distribuição depende de política fora do código.
A falha mais perigosa é um modelo errado aplicado com perfeição
O LibreQoS traz precisão ao enfileiramento. Ele pode classificar tráfego, criar hierarquias e aplicar algoritmos cuidadosamente projetados. A precisão da execução não garante a correção da política. Uma topologia ou valor de capacidade impreciso pode ser aplicado com eficiência igual.
Esse é um perigo geral na automação de infraestrutura. Sistemas manuais falham de forma visível e inconsistente. Sistemas automatizados podem propagar uma única suposição errada por milhares de circuitos. A resposta não é evitar a automação, mas construir verificação em torno do modelo.
Operadores devem comparar contagens de assinantes importados com o tráfego ativo, verificar endereços duplicados e alertar sobre volume não classificado. Mudanças de capacidade devem ser reconciliadas com dados de roteadores e rádios. Filas pai devem ser testadas sob carga controlada. Um diff de configuração deve ser revisado antes de virar estado de kernel.
A plataforma também precisa de padrões claros. Tráfego desconhecido precisa ir para algum lugar. Se ficar sem restrição, clientes podem escapar da política por um endereço não mapeado. Se for fortemente restringido, serviço legítimo pode falhar após um erro de importação. A escolha deve ser explícita e monitorada.
A operação em linha amplia a segurança. O servidor recebe todo o tráfego e pode expor interfaces de gerenciamento. Atualizações de kernel, drivers de NIC e do aplicativo precisam ser qualificadas. Um atacante que obtiver controle administrativo pode alterar o serviço de muitos clientes. Segmentação de rede e acesso restrito são essenciais.
Privacidade é outra restrição. Volumes de tráfego e destinos podem revelar comportamento mesmo sem inspeção de payload. Insight e telemetria local precisam de política de retenção e acesso. O código aberto do projeto torna os fluxos de dados mais inspecionáveis; cada implantação decide o que é coletado.
O modelo comercial introduz questões de continuidade. Operadores devem saber quais funções dependem de licença ativa ou serviço em nuvem e como exportar dados. Os preços e limites atuais da LibreQoE são transparentes o suficiente para avaliar, mas termos futuros podem mudar. Evitar aprisionamento exige testes periódicos do caminho local independente.
A sustentabilidade dos contribuidores continua uma questão não resolvida. O projeto tem empresa ativa, comunidade e apoio por subvenção, mas não há orçamento auditado exclusivo do projeto nem censo de trabalho completo. A perda de um grande contribuidor ilustra por que documentação e manutenção compartilhada importam.
As limitações do LibreQoS não são motivos para descartar a plataforma. Elas definem o trabalho necessário para usá-la com responsabilidade. O projeto oferece um mecanismo forte para um problema que muitos provedores ignoraram. Seu sucesso depende de operar os dados, o hardware e a organização ao redor desse mecanismo com igual cuidado.
O LibreQoS está se tornando um plano aberto de controle de qualidade para redes de acesso
Até agosto de 2026, o LibreQoS 2.1 era a versão principal atual, após a transição 2.0 em março. O projeto tinha um núcleo GPL mantido, um administrador comercial, integrações, uma interface de operações local e trabalho ativo em mudanças de estado mais seguras e escala multinó. A LibreQoE informava mais de 950 redes usando a plataforma, um número de adoção fornecido pela emissora, e não um censo auditado de forma independente.
Esses fatos apoiam a descrição de uma plataforma de infraestrutura em amadurecimento. Eles não apoiam a alegação de que qualquer servidor comum lida com qualquer vazão, de que o CAKE resolverá toda reclamação de cliente ou de que toda rede informada é uma implantação ativa em produção.
A contribuição mais clara do LibreQoS é tratar a latência sob carga como variável operacional ao lado da largura de banda. Ele conecta a política de enfileiramento à topologia do ISP e aos registros de assinantes, dando a provedores menores uma alternativa a appliances proprietários. As versões de 2026 ampliaram o plano de controle ao redor do modelador por meio de painéis, mapas, importações e fluxos de trabalho mais seguros.
Esse plano de controle mais amplo também aumenta a carga de manutenção. Dados de negócio agora podem mudar o tratamento de pacotes. Uma atualização de software pode afetar um caminho em linha. Analítica paga pode criar uma dependência nova mesmo enquanto o núcleo local continua aberto. O valor da arquitetura depende de fronteiras claras entre o modelador, as fontes de dados e o serviço comercial.
O próximo ponto de prova é um histórico operacional, não outro número de instalações. Um provedor deve conseguir divulgar hardware, mistura de tráfego, mudanças de topologia, comportamento de bypass, latência medida e decisões de capacidade por um período sustentado. Implantações multinó precisarão mostrar que a propriedade da política e os contadores continuam compreensíveis durante reroteamento e falha parcial.
O LibreQoS não pode fabricar largura de banda. Ele pode impedir que uma fila evitável faça a largura de banda existente parecer pior e expor onde ainda é necessário investimento físico. O sistema se torna infraestrutura durável quando um provedor consegue melhorar a latência, sobreviver a uma falha em linha e usar a mesma evidência para justificar a próxima expansão de capacidade.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance