
Análises
Últimos artigos
As informações mais recentes sobre operadores de infraestrutura, decisões de política, movimentos do mercado e mudanças no poder digital.

Reportagens
A relação ISP/LIR da ARIN precisa de um registro de critérios
Uma empresa pode vender VPN sem receber um único recurso numérico diretamente de um RIR. Outra pode receber endereços e distribuí-los a terceiros sem se apresentar ao mercado como provedora de acesso. A ARIN-2025-1 tenta organizar as siglas ISP e LIR, mas define a primeira pelo…
IETF
Tony Li e o envelope de quatro octetos que não governa a carga
Um túnel GRE não apaga o destino original do pacote: acrescenta um destino de entrega. O cabeçalho externo conduz o envelope pelo underlay; depois da abertura, o cabeçalho interno volta a comandar o encaminhamento. Entre os dois, o menor cabeçalho GRE tem apenas quatro octetos. A…

Arquivo de Caso
A chave instalada duas vezes: KRACK e a autoridade da retransmissão
Repetir uma mensagem perdida é parte normal de uma rede sem fio. Repetir a instalação de uma chave já ativa não deveria ser. O KRACK explorou justamente esse excesso de autoridade, sem descobrir a senha do Wi-Fi e sem roubar a chave negociada.

Reportagens
A APNIC quer retirar o `/23`; ainda faltam nomes para três tamanhos
Trocar `/23` por `/24` muda um bit no prefixo e corta pela metade o bloco: de 512 para 256 endereços IPv4. A regra atual pode cobrar necessidade imediata para 256 e planejamento anual para 512. A prop-169 corrige a constante; falta transformar “a delegação em avaliação” num…
Arquivo de Caso
A falha que escolhia a cifra: POODLE e a autoridade escondida no recuo
Uma falha no handshake TLS não dizia que o servidor era antigo. Dizia apenas que aquela tentativa não funcionou. O código de compatibilidade transformou a ambiguidade em licença para baixar a versão, e o POODLE mostrou que um invasor no caminho podia fabricar exatamente a…

Reportagens
O Draft 2 da AFRINIC pode dispensar os 90%, mas “documentação suficiente” não tem campos
O segundo data center apareceu no registro de políticas da AFRINIC em 2018. Um usuário final pediu mais um `/24` para redundância, mas usava menos de 90% dos recursos existentes e não era elegível. O Draft 2 finalmente reconhece esse conflito técnico. Ainda deixa a prova inteira…

Arquivo de Caso
O cabeçalho que virou programa: Shellshock e a autoridade escondida no ambiente
O Shellshock nasceu na junção de duas interfaces comuns. O CGI levava dados remotos para o ambiente de um processo; o Bash podia interpretar um valor com formato especial como função e continuar até comandos posteriores. A autoridade de executar apareceu na composição, sem uma…

IETF
Acee Lindem e o roteador que precisava lembrar do reboot
O reboot apaga a memória volátil do roteador, não o arquivo do invasor. Um pacote OSPF gravado ontem pode continuar com um digest perfeitamente válido depois que o vizinho esquece até onde a sequência havia chegado. A RFC 7474 transforma a reinicialização em parte da identidade…
Arquivo de Caso
O patch estava no servidor de downloads, não no servidor vulnerável
Em janeiro de 2003, o SQL Slammer transformou uma diferença administrativa em tráfego mensurável. Havia correção, boletim e orientação de firewall. Ainda havia, porém, processos antigos ouvindo na rede. Em dez minutos, essa distância entre “disponível” e “executado” ficou maior…

Reportagens
A preferência de arquivos locais do Khipu cria um prazo para a evidência
O resumo de inteligência sobre A preferência de arquivos locais do Khipu cria um prazo para a evidência explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências…

IETF
Enke Chen e a rota que viveu mais que a sessão
Um roteador pode parar de ouvir o vizinho e ainda encaminhar pelos caminhos aprendidos dele. Essa sobrevida parece estabilidade até o instante em que a realidade muda e a tabela não acompanha. A RFC 9494 dá mais tempo a certas rotas após a queda de uma sessão BGP, mas cobra um…
História
O silêncio que não era falha: por que o TCP keepalive continuou opcional
Uma conexão TCP estabelecida pode passar horas sem dizer nada e continuar correta. O keepalive nasceu para interrogar esse silêncio sem fingir compreendê-lo: provocar uma resposta do TCP remoto, obter evidência limitada e deixar com a aplicação a escolha de quanto tempo a…

Arquivo de Caso
A resposta que ninguém pediu: memcached e a economia da amplificação
Um cache público recebeu poucos bytes e gastou milhares de vezes mais para responder a um endereço falsificado. O ataque contra o GitHub, em 2018, foi também uma demonstração econômica: identidade, custo de saída e recuperação pertenciam a três operadores diferentes.

História
Quem abriu cedo demais a janela TCP? O custo da permissão imediata
Um receptor TCP podia publicar cada byte recém-liberado, e o emissor consumir cada oferta imediatamente. A abertura parecia exata e cooperativa. Quando se repetia, fazia a conexão gastar quase todo o trabalho com pacotes minúsculos. A correção histórica deu a cada ponta o direito…

Criadores
Jakub Kicinski: Como o Linux torna recursos de rede suportáveis
Uma nova placa de rede pode chegar com uma capacidade impressionante e um prazo comercial. O Linux precisa fazer uma pergunta mais lenta: o recurso pode ser expresso de uma forma que outros hardwares entendam, que operadores consigam observar, que testes possam reproduzir e que…
Arquivo de Caso
A resposta que venceu a corrida: Kaminsky, DNS e a entropia por trás da confiança
O pacote falso não precisava provar que vinha da autoridade correta. Bastava parecer a resposta de uma consulta ainda aberta e chegar primeiro. Em 2008, essa regra de aceitação virou uma corrida que o agressor podia reiniciar, revelando a distância entre comprar imprevisibilidade…

Arquivo de Caso
A regra que chegou ao mundo antes de revelar o preço: a pane do WAF da Cloudflare
Em julho de 2019, uma mudança aprovada alcançou a borda global em segundos e transformou um detalhe de expressão regular em indisponibilidade; o episódio mostrou que distribuir configuração é exercer poder sobre recursos, não apenas mover dados com rapidez.
Institucional Global
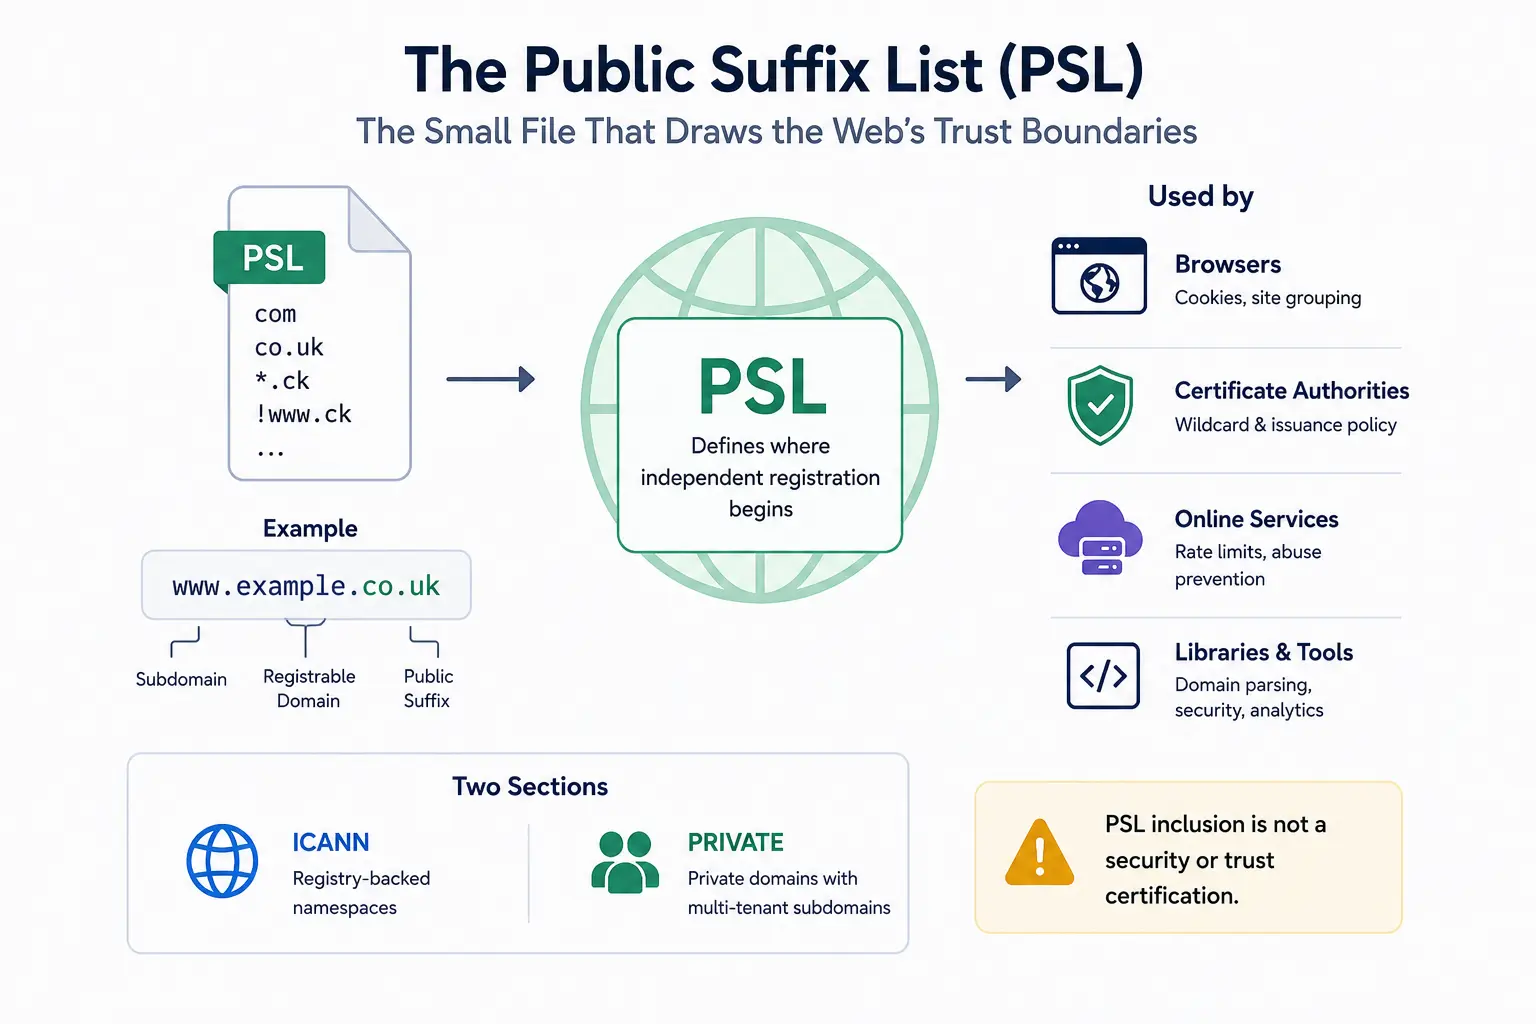
Public Suffix List: o arquivo que traça os limites de confiança da web
O DNS pode mostrar que shop.example.co.uk está abaixo de co.uk, mas não consegue dizer a um navegador onde começa o registro de domínios independentes. A Public Suffix List fornece esse mapa de políticas que faltava. Um arquivo de texto mantido por voluntários hoje orienta…
História
A atualização de janela que podia sumir: por que o TCP aprendeu a persistir em zero
O receptor pode mandar o emissor parar sem encerrar a conexão. A dificuldade aparece quando ele volta a ter espaço e o ACK que autoriza a retomada some no caminho. O persist do TCP nasceu para recuperar essa permissão, não para transformar uma espera técnica em obrigação…

História
O veredito que o UDP reteve: de quem era o risco por trás do zero?
No UDP, zero não era um bom resultado: avisava que o emissor não entregara veredito. A passagem do IPv4 ao IPv6 redistribuiu responsabilidade. Quem poderia retirar evidência compartilhada, e quando o beneficiário da economia deveria possuir também o risco?