
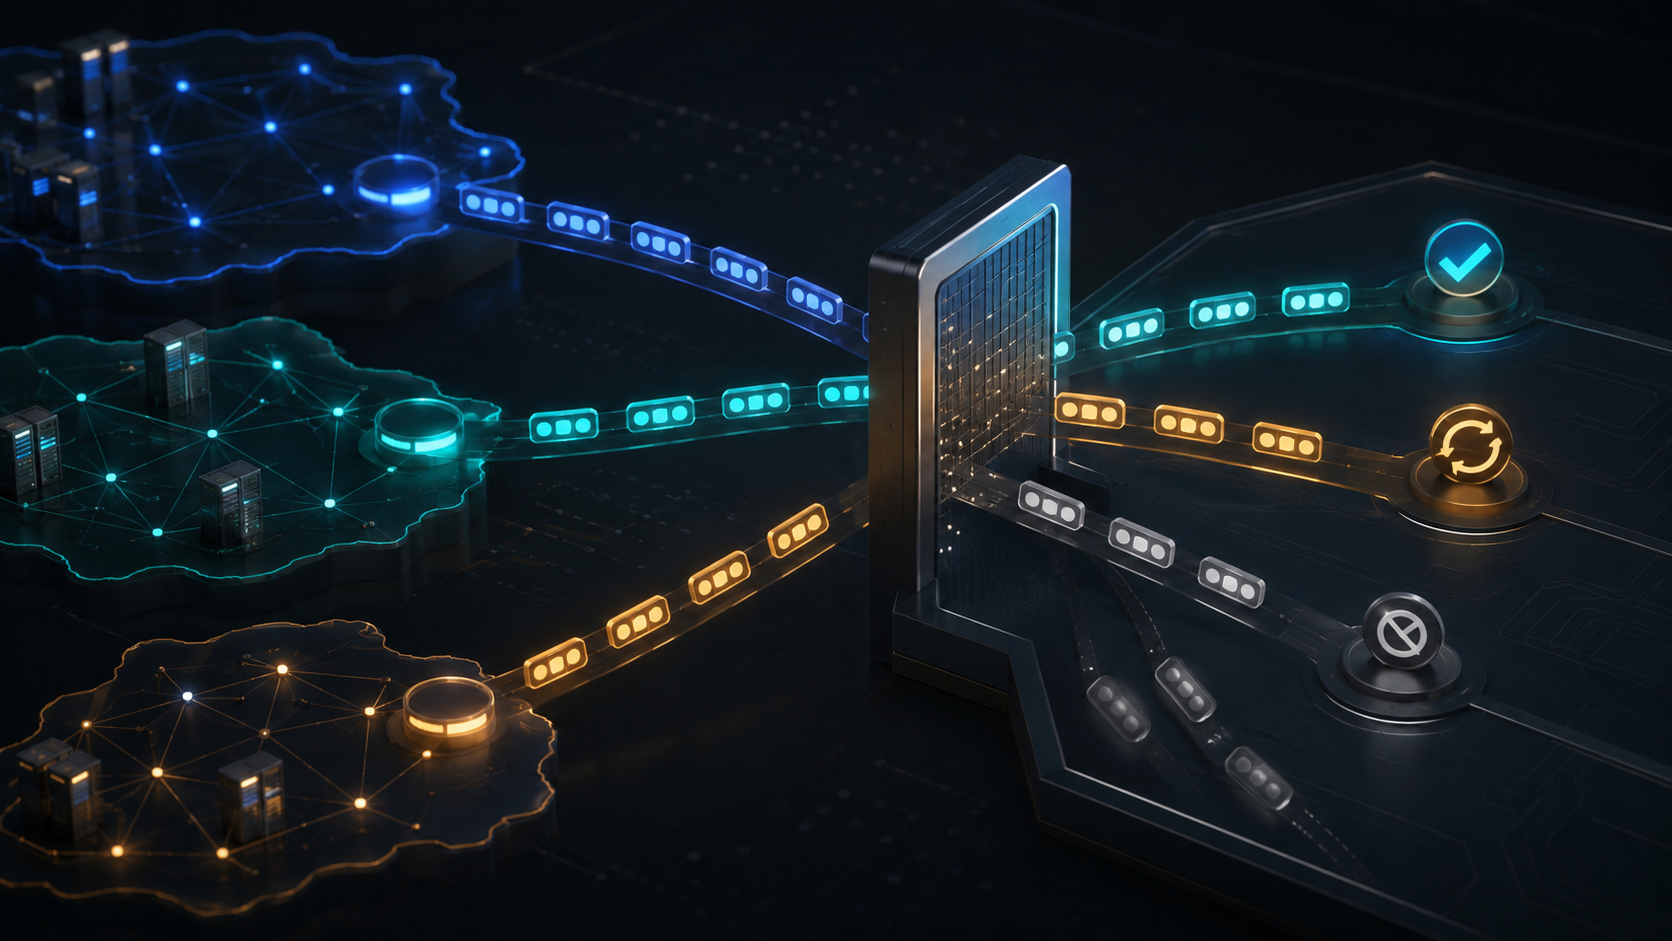
Resumo
- A RFC 8092 define um atributo opcional e transitivo cujos valores contêm um espaço Global Administrator e dois campos definidos pelo operador.
- Um valor válido pode descrever ou solicitar política, mas não autentica quem o anexou, não garante integridade e não obriga o AS receptor.
Mais espaço, a mesma questão de governança
A Community BGP original tinha 32 bits, frequentemente divididos entre ASN de dois octetos e valor local. ASNs de quatro octetos deixaram de caber nessa convenção. A RFC 8092 usa doze octetos: quatro para Global Administrator e quatro para cada uma das duas partes locais. O atributo carrega um conjunto sem ordem significativa.
O formato recupera espaço e separa nomes. Quando o primeiro campo é um ASN, seu titular define os outros dois. A forma canônica traz três inteiros decimais sem zeros iniciais, separados por dois-pontos. Duplicatas não devem ser enviadas e são removidas silenciosamente pelo receptor.
Essas regras não autorizam ações. A RFC 8195 distingue comunidades informativas, sobre origem, relação ou audiência, de comunidades de ação, capazes de solicitar mudanças de propagação, LOCAL_PREF, next hop ou prepend. A política do AS destinatário é que produz efeito.
Espaço de nomes não é mandato
Global Administrator não é conta administrativa. Ele aponta quem documenta o vocabulário, não quem controla o roteador remoto. Um cliente pode usar o ASN do provedor para solicitar ação publicada, mas qualquer AS também pode anexar esse valor. O receptor precisa validar vizinho, rota, direito e ordem de processamento.
A autorização fica local. O emissor expressa intenção; o receptor executa, transforma ou ignora. Um provedor pode aceitar a solicitação de um cliente e rejeitar o mesmo valor vindo de peer não autorizado. Um route server pode oferecer controle de distribuição sem permitir que um cliente altere o alcance de outro.
Clientes, peers, provedores e operações ganham linguagem portátil para automação, diagnóstico e planejamento. O benefício depende de semântica pública e execução observável, não do número isolado.
Transitividade sem integridade
Large Communities são transitivas, mas a RFC 8092 não protege sua integridade. Um AS intermediário pode adicionar, remover ou alterar valores. Inferir procedência exige confiança no caminho ou mecanismo separado, fora do escopo.
Na agregação, comunidades das rotas componentes podem se acumular e conflitar. Comprimento malformado recebe treat-as-withdraw; ASN não atribuído ou reservado no primeiro campo não torna o atributo malformado sozinho. Validade de protocolo e legitimidade de política são testes diferentes.
O custo é governança: publicar repertório, limitar solicitantes, documentar precedência, monitorar alterações, testar agregação e manter rollback. Automação conveniente também amplia interpretações erradas.
Evidência e limites
A RFC 8092 define formato, representação, agregação, duplicatas, erros e limite de integridade. A RFC 8195 mostra usos; RFC 1997 e RFC 7454 dão contexto. Poder, beneficiários e custos são análise baseada nesses fatos.
As fontes não provam implantação nomeada, não autenticam quem anexou o valor, não obrigam o receptor e não garantem preservação. Um valor bem formado pode ser não autorizado, antigo, alterado ou irrelevante.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance