
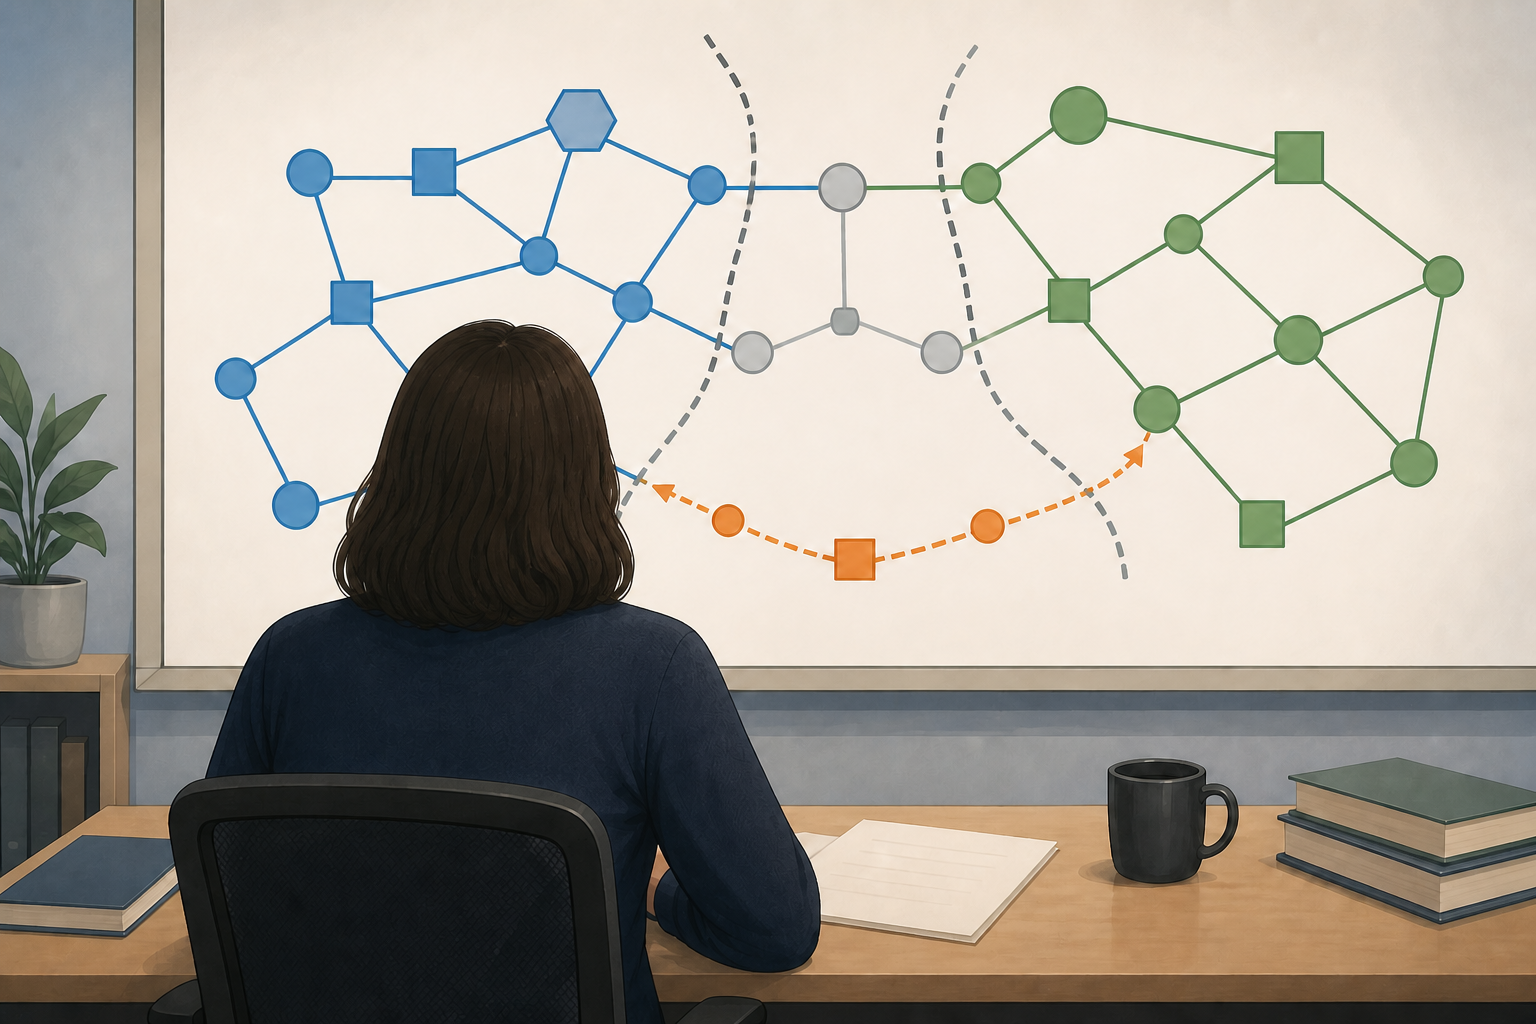
Resumo
- A JRES lista Jehan Procaccia e Emmanuel Halbwachs como coautores da apresentação de 2013 sobre o SIRFEX, serviço proposto para a troca de tráfego entre redes regionais de pesquisa e educação por uma rede virtual privada de camada 3 da RENATER. [1] [2] [3]
- A arquitetura descrita separava ambientes de roteamento, usava interfaces dedicadas e previa a troca de rotas IPv4 e IPv6. O piloto citava RAP, REVE e RUBIS e incluía verificações de troca de rotas, vazão e retorno ao caminho da internet comum, sem divulgar um resultado amplo e quantificado de desempenho. [3]
- Um relatório independente da equipe MiNET identifica Procaccia como supervisor do projeto e agradece sua ajuda, como administrador de redes da DSI, durante uma implantação de IPv6 no campus. A execução registrada pertence à equipe e não permite atribuir a ele cada alteração de configuração. [4]
- O relatório da MiNET documenta operação em pilha dupla, decisões explícitas de endereçamento e roteamento IPv6, controles de Router Advertisement e a manutenção de alguns serviços administrativos em IPv4 quando ainda não havia segurança equivalente no novo caminho. [4]
- Em conjunto, os dois registros mostram que continuidade operacional depende de fronteiras explícitas para rotas, famílias de endereços e caminhos alternativos. Essa é uma análise da BTW sobre os mecanismos documentados, e não uma promessa de resiliência nem a atribuição de resultados não publicados.
A conectividade só começa quando o caminho é definido
O problema apresentado pelo SIRFEX não era uma ausência genérica de acesso à internet. As organizações participantes já pertenciam ao universo das redes de pesquisa. A questão prática era outra: quando duas redes regionais precisassem trocar dados, esse tráfego deveria necessariamente percorrer os mesmos caminhos comerciais usados para alcançar destinos públicos em geral? O registro coassinado por Procaccia e Halbwachs descreve a busca por uma interconexão dedicada sobre a infraestrutura da RENATER. [1] [2] [3]
Uma rede de pesquisa e educação atende universidades, laboratórios e instituições relacionadas. Ela pode apoiar transferência de grandes conjuntos de dados, acesso a instrumentos compartilhados, computação distribuída e colaboração entre campi. Nada disso significa que todo pacote precise ficar fora da internet pública. Os documentos tampouco estabelecem essa regra universal. O que eles tornam visível é a necessidade de decidir, para um conjunto determinado de participantes, qual domínio de roteamento deve conduzir a comunicação relevante.
Neste contexto, internet comum ou trânsito público significa o serviço amplo que conecta muitos destinos por relações técnicas e comerciais. Ele não é apresentado como defeituoso. Seu objetivo, porém, é diferente do de um caminho dedicado entre redes acadêmicas. Na segunda opção, participantes, rotas aceitas, responsabilidade operacional e forma de retorno podem ser delimitados com mais precisão.
Por isso, o SIRFEX deve ser lido como uma tentativa de converter uma intenção em condições executáveis. O serviço descrito combinava interfaces dedicadas, separação de tabelas e troca controlada de informações para IPv4 e IPv6. [3] Em vez de pressupor que a afiliação institucional criaria o caminho, a proposta exigia que o caminho aparecesse no estado real da rede.
O que os registros permitem afirmar sobre Procaccia
A evidência pessoal mais direta é a autoria registrada pela JRES: Jehan Procaccia e Emmanuel Halbwachs assinam a apresentação de 2013 do SIRFEX. [1] [2] O documento técnico assinado fornece os detalhes de arquitetura e piloto utilizados neste artigo. [3] Essa conexão nominal e datada é mais substantiva do que uma menção em lista de participantes, mas precisa ser descrita pelo verbo correto: Procaccia foi coautor do registro.
O relatório da equipe MiNET acrescenta uma segunda forma de evidência. Ele identifica Procaccia como supervisor do projeto e agradece a ajuda prestada por ele como administrador de redes da DSI durante uma implantação de IPv6 em campus. [4] Trata-se de um registro independente da apresentação do SIRFEX, em outro ambiente e com outra atribuição. Aqui, os verbos adequados são supervisionar e auxiliar.
Também nesse caso, a implantação pertence à equipe que a descreveu. O relatório não informa que Procaccia tenha digitado cada comando, escolhido sozinho cada prefixo, validado pessoalmente todos os equipamentos ou tomado isoladamente todas as decisões de segurança. Preservar a autoria coletiva do trabalho não reduz sua contribuição; apenas impede que uma função de supervisão absorva resultados que o próprio documento atribui ao grupo.
Páginas oficiais da Telecom SudParis ainda relacionam Procaccia ao ensino prático de internet e redes. [5] [6] Elas ajudam a situar seu vínculo com o tema, mas não demonstram, por si mesmas, resultados operacionais nem influência abrangente. Neste perfil, funcionam como contexto limitado. As bases principais continuam sendo a coautoria técnica do SIRFEX e o reconhecimento independente de supervisão e apoio no projeto MiNET.
Uma rede privada de camada 3 organiza quem troca quais rotas
A arquitetura do SIRFEX empregava uma L3VPN da RENATER. [3] L3VPN é a sigla em inglês para uma rede virtual privada de camada 3: um ambiente de roteamento administrado pelo provedor na camada IP. A palavra “privada” descreve a separação lógica entre domínios de rotas. Ela não quer dizer que todo conteúdo seja automaticamente criptografado, que os participantes fiquem imunes a ataques ou que qualquer falha desapareça.
Na prática, uma rede regional pode se ligar ao serviço por uma interface dedicada, anunciar os destinos autorizados e aprender as rotas aprovadas dos outros participantes. O provedor transporta esse estado dentro de um ambiente separado. Rotas gerais da internet permanecem fora dessa troca, a menos que uma regra explícita determine outra coisa.
Essa arquitetura transforma uma frase ampla — “queremos interligar as redes regionais” — em perguntas que podem ser respondidas. Qual interface pertence ao serviço? Quais prefixos cada participante tem permissão de anunciar? IPv4 e IPv6 estão habilitados nos dois sentidos? Quem filtra uma rota inesperada? Como o operador confirma que o pacote seguiu o caminho previsto? O que acontece quando o serviço dedicado fica indisponível?
As fontes do SIRFEX comprovam uma arquitetura proposta e um piloto com participantes nomeados. [1] [3] Elas não demonstram adesão universal, permanência do serviço, disponibilidade contratada nem volume total transportado. Explicar a mecânica é legítimo; transformar a existência do desenho em uma alegação de escala ou sucesso mensurado não seria.
VRF e MPLS mantêm a separação ao longo do caminho
Dentro do roteador, a separação descrita pelo SIRFEX dependia de VRF, sigla para Virtual Routing and Forwarding. [3] Uma VRF é uma tabela de roteamento separada que evita a mistura automática entre domínios de tráfego. O mesmo equipamento pode manter uma visão para a internet geral e outra para a interconexão de pesquisa, desde que interfaces e políticas sejam associadas ao contexto correto.
O benefício vem acompanhado de deveres operacionais. Cada interface precisa estar na VRF esperada. Regras de importação e exportação devem selecionar somente os destinos previstos. O monitoramento deve consultar a tabela certa, e não apenas a visão global do roteador. Uma rota tecnicamente válida, instalada no ambiente errado, não entrega o serviço pretendido.
Uma fronteira de VRF pode falhar por ausência ou por excesso. Se uma rota necessária não for importada, usuários perdem alcance. Se uma regra ampla demais aceitar destinos não autorizados, a separação se enfraquece. Se as famílias de endereços não forem tratadas de forma equivalente, IPv4 poderá funcionar enquanto IPv6 falha silenciosamente. Por isso, testes positivos e negativos são complementares: destinos aprovados devem ser alcançáveis, e rotas fora do escopo devem continuar excluídas.
O MPLS, ou comutação de rótulos multiprotocolo, é o mecanismo de encaminhamento por rótulos usado no núcleo do provedor para transportar o contexto apropriado. A apresentação situa a L3VPN sobre VRF e MPLS na infraestrutura RENATER. [3] Em termos simples, a decisão de roteamento feita na borda é associada a informações que permitem atravessar a rede do provedor sem perder a identidade do ambiente virtual correspondente.
O piloto delimitou participantes e verificações
A apresentação assinada cita RAP, REVE e RUBIS no piloto do SIRFEX e descreve troca de rotas, verificações de vazão e teste de um caminho alternativo pela internet comum. [3] Nomear as redes é um limite importante da evidência. O registro fala de relações específicas avaliadas no piloto, e não de adoção nacional ou de uma regra válida para toda rede de pesquisa.
Um teste básico de troca de rotas pergunta se um participante aprende o destino que outro está autorizado a anunciar. Depois, é preciso verificar se o tráfego percorre o ambiente dedicado e se o retorno também funciona. A comunicação em apenas um sentido pode esconder assimetria, filtragem ou ausência de rota de volta.
A verificação de vazão acrescenta uma observação operacional, mas exige cautela na interpretação. Vazão é a quantidade de dados entregue em certo intervalo, sob condições de teste declaradas. A fonte informa que houve verificações, porém não oferece base, neste conjunto, para publicar velocidade média, capacidade máxima ou compromisso de nível de serviço. A existência de um teste não pode ser convertida em um número que o documento não apresenta.
O mesmo vale para resiliência. Exercitar um caminho alternativo mostra que a equipe pensou no tratamento de falhas. Não prova que qualquer incidente futuro será superado sem perda nem dentro de prazo garantido. Topologia, condição, data e escopo limitam o que o resultado pode representar.
O caminho alternativo precisa ser ensaiado como um modo próprio
O SIRFEX previa teste de retorno ao caminho da internet comum. [3] Um fallback, ou caminho alternativo, é a rota previamente testada que assume quando a preferencial não está disponível. Ter um segundo enlace não basta. O trajeto substituto precisa alcançar os destinos necessários, permitir o retorno e preservar um estado operacional aceitável.
A mudança de caminho pode alterar mais do que a latência. O tráfego pode deixar o ambiente dedicado, atravessar trânsito público, encontrar filtros diferentes ou apresentar outro padrão de origem e retorno. Aplicações cuja disponibilidade depende de alcance restrito podem exigir controles adicionais. Por isso, a regra de fallback deve dizer quando ele é permitido, quais fluxos podem utilizá-lo, quem declara a indisponibilidade e como ocorre a volta ao estado normal.
O documento sustenta que o comportamento alternativo foi considerado no piloto. [3] Não sustenta que a internet pública ofereceria características idênticas às do serviço dedicado nem que a transição seria sem interrupção. A conclusão segura é mais modesta e mais útil: a falha não foi tratada como um evento abstrato; havia um caminho substituto cuja resposta precisava ser verificada.
IPv4 e IPv6 exigem provas separadas
O desenho do SIRFEX incluía a troca de rotas nas duas famílias de endereços. [3] IPv4 e IPv6 podem compartilhar cabos, equipamentos e objetivos de serviço, mas ainda assim produzir estados diferentes. Uma política pode permitir um prefixo IPv4 e omitir o equivalente em IPv6. Uma interface IPv6 pode estar ativa sem rota de retorno. Um painel pode testar apenas a família antiga e apresentar uma situação parcialmente verde.
Pilha dupla significa manter IPv4 e IPv6 simultaneamente durante a migração. Ela preserva serviços dependentes de IPv4 enquanto o novo caminho é introduzido, mas também amplia o número de estados que precisam ser observados. Quando um dispositivo prefere IPv6, um caminho IPv6 incompleto pode fazer uma aplicação parecer lenta ou indisponível mesmo que IPv4 continue funcional.
O endereçamento é parte desse controle. Um prefixo IPv6 precisa ser alocado, registrado e anunciado de modo coerente. A unicidade evita que dois participantes se apresentem como destino do mesmo recurso. A exatidão das rotas direciona o pacote para a rede responsável. Filtragem e metadados operacionais ajudam a conter anúncios acidentais ou não autorizados.
A apresentação não fornece um inventário completo de prefixos. [3] A afirmação permitida é mais estreita: a arquitetura previa troca para IPv4 e IPv6. Se esse era o escopo, uma validação apenas em IPv4 seria insuficiente. Cada frase do tipo “a rede está conectada” deveria dizer qual família foi testada, em qual direção e em que data.
Na análise da BTW, esse ponto impede que IPv6 vire uma marca cerimonial. Apoiar as duas famílias exige demonstrar rotas, caminho de retorno, comportamento diante de falhas e responsáveis identificados em ambas. O registro administrativo e a rede em execução precisam descrever a mesma realidade.
O relatório da MiNET mostra outra fronteira operacional
O relatório da MiNET não é uma continuação do SIRFEX. Ele documenta uma implantação de IPv6 em campus realizada por uma equipe de projeto e identifica Jehan Procaccia como supervisor, além de agradecer sua ajuda como administrador de redes da DSI. [4] Essa independência é relevante: o segundo registro conecta Procaccia a uma situação prática diferente, sem reutilizar a coautoria como prova para tudo.
O projeto tratou de operação em pilha dupla, planejamento de endereços, roteamento e controle de Router Advertisements. [4] Esses elementos mostram que a implantação precisava lidar com dispositivos, segmentos e serviços reais. Ao mesmo tempo, o texto deve manter a distribuição de crédito que a fonte oferece. A equipe realizou e documentou a implantação; Procaccia supervisionou e ajudou nos termos registrados.
Os dois casos se complementam sem se confundir. SIRFEX aborda a troca de tráfego entre redes regionais por um ambiente dedicado. MiNET aborda a introdução de IPv6 em um campus. Um fornece evidência de coautoria em um desenho e piloto; o outro fornece reconhecimento independente de supervisão e assistência operacional. As páginas de ensino acrescentam somente um contexto temático. [1]-[6]
Essa combinação é mais informativa do que um currículo genérico porque cada fonte desempenha uma função clara. A apresentação sustenta a descrição da arquitetura. O relatório da equipe sustenta sua própria implantação e o papel delimitado de Procaccia. Os registros institucionais sustentam a ligação com ensino prático. Nenhum deles autoriza transferir automaticamente resultados de uma organização para uma pessoa.
Pilha dupla preserva o serviço, mas não elimina o risco
O relatório da MiNET registra uma implantação em pilha dupla. [4] Manter IPv4 e IPv6 ao mesmo tempo permite que aplicações existentes continuem funcionando enquanto endereçamento, rotas e serviços IPv6 são introduzidos e testados. É uma estratégia de transição, não uma garantia automática de continuidade.
Do ponto de vista do usuário, o risco aparece na preferência de caminho. Um computador pode obter endereços nas duas famílias e escolher IPv6 primeiro. Se a rota IPv6 de ida funciona, mas o retorno falha, ou se a resolução de nomes aponta para um serviço ainda incompleto, a aplicação poderá demorar ou falhar. O operador que observa apenas o endereço presente na interface não vê toda a experiência.
O espaço maior do IPv6 também não dispensa organização. Prefixos precisam corresponder a domínios operacionais, ser registrados com consistência e, quando apropriado, permitir agregação. A política de roteamento deve determinar o que sai do campus e o que permanece interno. O relatório confirma que a equipe tomou decisões explícitas de endereçamento e roteamento, sem estabelecer que o desenho seja atual ou universal para qualquer instituição. [4]
A interpretação de continuidade está na sequência: manter o IPv4 funcional enquanto o IPv6 é verificado reduz a necessidade de trocar tudo de uma vez. Isso não é argumento para adiar indefinidamente a nova família. É uma forma de medir a migração pelo funcionamento de aplicações e pela qualidade do controle, e não pela simples presença de endereços IPv6 em um inventário.
Router Advertisement leva a fronteira até o dispositivo
O relatório também registra decisões sobre Router Advertisement. [4] Router Advertisement é uma mensagem do IPv6 pela qual um roteador informa aos dispositivos como configurar o endereço e alcançar a rede. Ela pode anunciar um prefixo, um gateway padrão e outros parâmetros que influenciam o estado local.
Essa automação facilita a entrada de dispositivos, mas cria uma fronteira de confiança. Uma mensagem equivocada ou não autorizada pode levar máquinas ao roteador errado ou fornecer uma configuração de endereço não pretendida. Portanto, o operador precisa decidir quais interfaces enviam anúncios, em quais segmentos eles são aceitos, como fontes inesperadas são detectadas e como essa informação se coordena com outros serviços.
O registro da MiNET mostra que o tema fazia parte da implantação; não afirma que todo risco possível foi eliminado. [4] A distinção importa porque um mecanismo bem escolhido não substitui a validação. É preciso observar a mensagem recebida, o endereço formado, o gateway escolhido, o caminho externo e a rota de retorno.
Essa sequência conecta a rede local ao núcleo. O roteamento externo pode estar correto enquanto um equipamento usa um gateway local inadequado. O inverso também ocorre: o dispositivo pode estar bem configurado, mas a rede mais ampla não conhece o prefixo de retorno. Um teste completo acompanha o fluxo desde a configuração do terminal até o destino e de volta.
Por isso, “IPv6 habilitado” é uma descrição pobre do estado operacional. Um registro útil apresenta o prefixo anunciado, o comportamento do gateway, o escopo da rota, o resultado observado e o responsável. A precisão técnica torna a situação compreensível para dirigentes e usuários; ela não precisa ser escondida atrás de uma etiqueta de adoção.
Manter alguns serviços em IPv4 foi uma decisão delimitada
A equipe MiNET decidiu conservar certos serviços administrativos em IPv4 quando ainda não havia segurança equivalente no caminho IPv6. [4] Isso não permite concluir que IPv6 seja, em geral, inseguro. O documento registra uma condição local de migração: não mover todo serviço apenas para declarar a transição concluída.
Essa escolha ilustra uma sequência baseada em risco. Uma nova família de endereços pode ampliar alcance, modificar hipóteses de filtragem e tornar um serviço acessível por um caminho que controles existentes ainda não cobrem. Antes de considerar os dois caminhos equivalentes, o operador deve verificar autenticação, regras de acesso, logs, monitoramento e resposta a incidentes.
Preservar temporariamente um serviço em IPv4 pode manter um controle conhecido enquanto a alternativa é preparada. A exceção, porém, vira dívida técnica quando não tem responsável ou condição de revisão. O registro deve explicar por que ela existe, qual proteção compensatória está em vigor e que evidência permitirá encerrá-la.
Mais uma vez, a implantação é trabalho da equipe, e o papel de Procaccia permanece o de supervisor e apoio reconhecido. [4] A fonte não permite atribuir a ele cada exceção nem prometer que a decisão garantiu segurança. O valor do caso está em tornar a fronteira explícita, não em criar uma história de decisão individual que o documento não oferece.
Para a análise da BTW, o princípio prático é simples: o estado do software e do tráfego tem prioridade sobre a aparência de conclusão. Uma migração não termina porque uma caixa foi marcada. Ela termina quando o caminho usado pelas aplicações apresenta controles equivalentes e testados, ou quando as diferenças restantes são registradas como exceções com dono e prazo de reavaliação.
Quem é afetado quando a fronteira não corresponde ao registro
Usuários de universidades e laboratórios sentem a falha como transferência interrompida, aplicação indisponível ou caminho instável, mesmo sem conhecer VRF ou MPLS. Equipes locais podem enxergar sua própria configuração como correta enquanto a falha permanece na troca de rotas ou no núcleo do provedor. Operadores e responsáveis por segurança precisam comparar o cadastro de participantes com o estado real das tabelas e avaliar diferenças de exposição entre o caminho dedicado, o trânsito público, IPv4 e IPv6.
Para dirigentes, o risco é misturar indicadores que representam etapas diferentes. “Participante aprovado”, “IPv6 ativado”, “rota anunciada” e “aplicação funcionando” não são sinônimos. O cadastro diz quem deveria participar; somente a observação do caminho mostra se a intenção administrativa entrega conectividade.
Continuidade operacional é uma propriedade observável
SIRFEX e MiNET tratam de sistemas distintos, mas compartilham uma disciplina. No primeiro, a fronteira aparece em participantes definidos, L3VPN, VRF, troca de rotas e teste de caminho alternativo. [3] No segundo, aparece em pilha dupla, planejamento de prefixos, roteamento, Router Advertisements e exceções mantidas em IPv4. [4]
Não se trata de dizer que Procaccia inventou esses mecanismos nem que operou pessoalmente todos eles. O ponto sustentado pelos registros é que trabalhos ligados a sua coautoria, supervisão e assistência abordaram conectividade como uma combinação de limites concretos. Quem anuncia? Qual tabela aprende? Que família funciona? Que serviço migra? Qual caminho substitui o preferencial? Que controle precisa permanecer?
Na análise da BTW, continuidade não significa imobilidade. Mudanças são esperadas. Continuidade significa preservar um serviço definido durante a mudança ou produzir uma falha controlada, visível e recuperável. Uma rota dedicada pode cair. Uma migração em pilha dupla pode revelar um caminho incompleto. O controle vem de saber o estado pretendido, observar o estado real e testar a transição entre ambos.
Essa abordagem evita confundir legitimidade institucional com funcionamento. Uma rede não se torna resiliente apenas por atender uma comunidade acadêmica, ocupar uma região ou carregar o nome de um programa. Confiança depende de registros de recursos exatos, políticas limitadas, rotas executáveis, fallback exercitado e responsabilidades que possam ser auditadas na operação cotidiana.
Ela também protege a atribuição pessoal. Procaccia deve receber crédito pelo que os documentos sustentam: coautoria da apresentação, supervisão e apoio operacional reconhecidos, além do contexto estreito de ensino. Os resultados de implantação e operação permanecem com as equipes e instituições que configuraram, testaram e mantiveram os sistemas.
A atribuição correta acompanha o verbo
Perfis de pessoas ligados à infraestrutura ficam mais precisos quando cada afirmação começa com uma ação documentada. Procaccia coassinou a apresentação do SIRFEX com Halbwachs. [1] [2] A equipe MiNET o identificou como supervisor e agradeceu sua assistência como administrador de redes da DSI. [4] Páginas oficiais o associam ao ensino prático de internet e redes. [5] [6]
Os materiais não dizem que ele sozinho criou a arquitetura, configurou cada equipamento, conduziu cada teste ou operou o serviço. Trocar “coassinou”, “supervisionou” ou “ajudou” por “construiu” apagaria a autoria institucional e acrescentaria uma causalidade que as fontes não estabelecem.
Resultados exigem a mesma disciplina. A apresentação registra um piloto e tipos de verificação. [3] Ela não fornece, neste conjunto, ganho numérico de tráfego, capacidade, disponibilidade garantida ou impacto para usuários. O relatório da MiNET registra uma implantação coletiva. Sua existência não permite atribuir todos os controles a Procaccia nem fazer afirmações atuais sobre o estado do campus.
Essa separação não enfraquece o perfil. Pelo contrário, revela a rede de responsabilidades ao redor da contribuição pessoal. O leitor identifica o que pertence ao autor de um documento, o que pertence a uma equipe de implantação, o que depende do provedor e o que precisaria de uma medição nova.
Também evita que um registro histórico seja usado para cobrar de uma pessoa um sistema que ela talvez não opere no presente. Se a política de rotas mudar, o operador atual deve explicá-la. Se uma exceção de migração continuar, o dono atual do serviço deve revisá-la. A evidência disponível não sustenta cargo atual nem controle presente por parte de Procaccia.
O que deve ser verificado a seguir
Uma revisão atual de interconexão deve começar pelo escopo: quais instituições participam, quais prefixos estão autorizados, quais famílias de endereços fazem parte do serviço e quais destinos deveriam permanecer no caminho dedicado. Um inventário datado impede que um desenho histórico seja confundido com o mapa vivo da rede.
Depois vem a evidência de roteamento. Para cada participante, os prefixos IPv4 e IPv6 esperados devem aparecer na VRF correta e não em ambientes sem autorização. Políticas de importação e exportação precisam ter responsáveis nomeados. Anúncios inesperados devem gerar alerta e uma resposta definida.
Os testes de caminho precisam cobrir os dois sentidos e as duas famílias, quando ambas estão no escopo. Uma observação de rota pode ajudar a verificar se o tráfego usa o ambiente pretendido, mas deve ser interpretada conforme a topologia e as restrições de privacidade do operador. Testes de aplicação são essenciais porque usuários consomem serviços, não tabelas de rotas.
O fallback deve ser acionado em condições controladas. O registro do ensaio precisa informar qual caminho preferencial foi retirado, qual rota substituta entrou, que interrupção foi observada e como o serviço voltou ao normal. Se o trânsito público altera exposição, filtragem ou hipótese de desempenho, isso deve constar da revisão.
Na migração IPv6, a revisão deve examinar Router Advertisements, atribuição de prefixos, anúncios, resolução de nomes e serviços ainda restritos a IPv4. Cada exceção precisa dizer qual controle equivalente falta, quem responde por ela e em que condição será reavaliada.
Por último, convém preservar a fronteira de tempo e responsabilidade. Registros históricos explicam por que uma arquitetura foi proposta e o papel documentado de seus autores e supervisores. Somente evidências operacionais atuais podem demonstrar como o serviço se comporta hoje. Esse limite é tão importante para a exatidão técnica quanto para o crédito pessoal.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance