
Organismo de padrões abertos com impacto de implementação em todo o mundo.
Governança / IETF
IETF
As análises de IETF cobrem desenvolvimentos públicos que afetam a infraestrutura da internet, decisões de governança, mercados de conectividade, fluxos de capital digital e risco operacional.
GlobalGovernança de protocolosRisco de interoperabilidade
Processo de protocolo e legitimidade de padrões.
Lacuna entre especificação e implementação entre fornecedores e operadores.
Mudanças importantes nos padrões geralmente afetam sistemas em ciclos de 120d+.
Últimas coberturas
Destaques de IETF
510 artigos

IETF
IETF aprova perfil TLS para IoT, mas ele não autoriza o dispositivo
Em um equipamento sem tela, a biblioteca TLS não pode devolver a decisão a uma pessoa. Ela informa que a negociação funcionou ou falhou; alguém ainda precisa decidir se o par é o dispositivo esperado, o que ele pode fazer e qual estado protege o processo quando a resposta muda. O…

IETF
O projeto MOPS retira a cláusula experimental sem registrar a decisão
Uma instituição pode cumprir uma revisão e ainda perder a memória do que foi decidido. É esse o risco na nova carta proposta para o Media OPerationS: o marco está concluído, a frase experimental sairá, mas a ligação entre pergunta, evidência e conclusão não acompanha a mudança.
IETF
Dave Thaler: observar bloqueio não é atribuir uma política
Ver que algo não está acessível na rede é relevante. Mas essa observação, por si só, não identifica quem bloqueou, com que finalidade ou sob qual base. O RFC 7754, coassinado por Dave Thaler, trata essa separação como uma fronteira prática entre medição técnica e afirmação de…

IETF
Suresh Krishnan: link ativo não é comprovante de alcançabilidade de ponta a ponta
Uma interface de rádio, Wi-Fi ou cabo pode estar pronta para transportar quadros enquanto o caminho de que o cliente precisa continua indefinido. O RFC 4957, de Suresh Krishnan e colaboradores, vale justamente por preservar essa fronteira.

IETF
Peter van der Stok e o registro de recurso que não comprovava presença
Uma entrada ainda visível em um diretório não diz que o endpoint correspondente está ligado, alcançável ou autorizado neste instante. O RFC 9176 trata o Resource Directory como um registro de estado suave. Peter van der Stok é um dos cinco coautores desse trabalho coletivo do…

IETF
Dino Farinacci e o requisito que não alocou um endereço multicast
Um requisito bem escrito transfere uma obrigação de prova; ele não transfere tráfego, não reserva um endereço e não confirma um serviço. Essa é a leitura operacional do RFC 10019, documento informativo da IETF assinado por Dino Farinacci, Nate Karstens e Mike McBride.
IETF
O fallback DNS para TCP é um caminho de capacidade, não uma exceção
Um resolvedor pode passar por todas as verificações de saúde com pequenos pacotes UDP e falhar justamente na primeira resposta que importa. Quando a resposta é truncada, a conclusão correta passa a depender de TCP; capacidade de escuta, estado das conexões e políticas no caminho…

IETF
Rascunho da IETF deixa a escolha do verificador de atestação para cada formato
A consulta final sobre evidências de dispositivos em pedidos de certificado expõe uma tarefa de integração: determinar o destino quando mais de um serviço entende o mesmo formato.

IETF
A nova lista de banda larga do IETF precisa reunir revisores
Concentrar propostas de redes de acesso pode facilitar a chegada de novos colaboradores. Transformar esse encontro em trabalho útil exige gente capaz de acompanhar o exame técnico até as próximas versões.
IETF
Um DNS Cookie oferece evidência de caminho de volta, não identidade do cliente
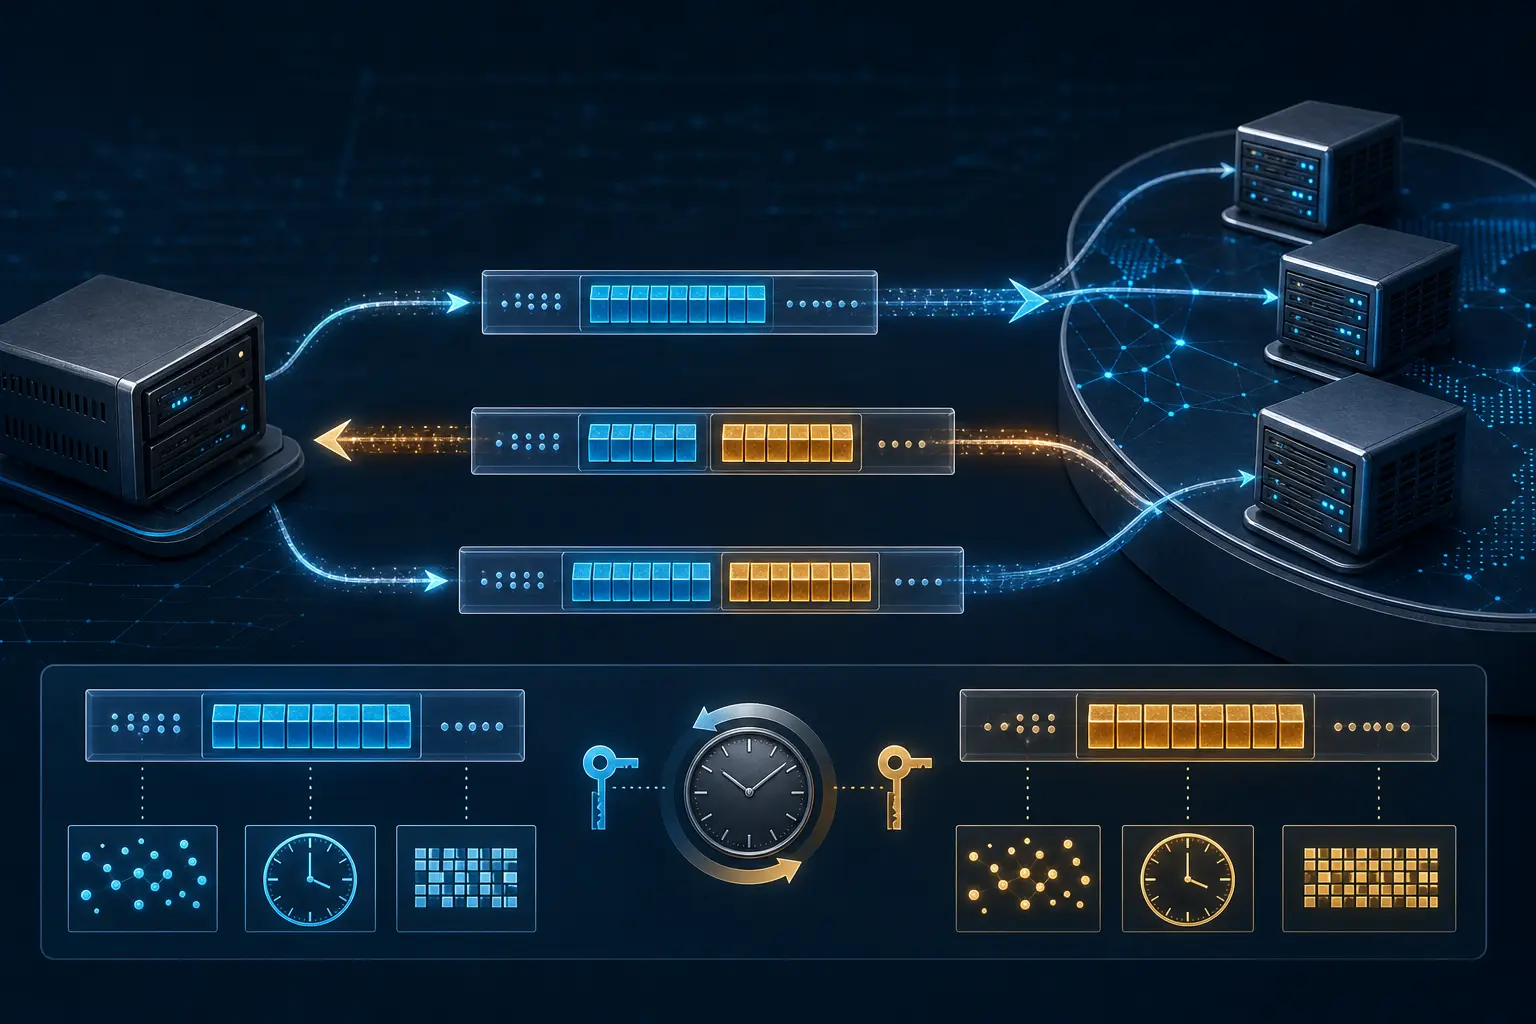
Ao validar um DNS Server Cookie, o servidor obtém uma evidência útil: alguém usando aquele endereço de origem e aquele Client Cookie recebeu antes uma resposta com o valor esperado. Isso dificulta a falsificação fora do caminho. Não transforma um endereço compartilhado ou um…

IETF
O aperto em Viena testa as previsões de público da IETF
A reunião de Viena foi bem avaliada, mas deixou pouco espaço para trabalhar entre as sessões. O relato da IETF liga essa dificuldade a uma presença maior que a prevista quando o local foi escolhido — e permite discutir quando uma previsão precisa ser revista.

IETF
O IETF Trust tem uma presidência final. Sua saída ainda precisa de um registro de estado final.
Uma transição pode ser narrada com precisão e ainda assim não formar um registro público completo. Uma presidência final identifica quem conduz uma função residual; uma transferência de ativos confirma uma etapa. Nenhuma frase isolada prova que a entidade anterior deixou de…
IETF
A IETF pode limitar o rodapé. Ainda precisa de um recibo de status da contribuição.
Um aviso inserido no fim de um e-mail parece simples: nenhuma obra derivada, direitos reservados, texto corporativo. A versão mais nova do rascunho da IETF sobre o tema propõe uma resposta estreita. O mecanismo específico de vedação a derivadas ficaria limitado a Internet-Drafts…

IETF
A IETF quer roteiros separados dos slides. A manutenção precisa acompanhar
As respostas de 31 de agosto detalham a entrega dos materiais da futura formação para novos participantes. A autonomia prometida pelos arquivos editáveis ganha substância quando outro profissional consegue corrigir um módulo sem reconstruir o curso inteiro.
IETF
Os destaques do IETF 126 precisam de uma chave de fonte por afirmação
O balanço recém-publicado do encontro de Viena oferece uma transparência incomum: admite que ninguém conseguiria acompanhar toda a semana e explica que o texto reúne agenda, descrições divulgadas antes das sessões e materiais publicados depois no Datatracker. A declaração informa…
IETF
O argumento contínuo de apoio da IETF precisa de um registro público de adoção
A IETF passou a usar histórias de adoção de protocolos como parte de um argumento de captação que será atualizado ao longo do tempo. Mostrar tecnologia em uso é uma maneira legítima de explicar valor. Mas, quando uma observação operacional vira material para patrocinadores, a…

IETF
O espaço reservado para o IETF 131 foi destinado a outra parte. A sede pública seguia indefinida.
O IETF 131 ainda tem número, datas e região: 18 a 24 de março de 2028, na Ásia. O que deixou de existir foi um espaço que nunca chegou a ser anunciado como sede. Em relatório público de 1º de setembro, a IETF Administration LLC informou que a reserva original foi destinada a…

IETF
O RATS incorporou no código-fonte uma correção de dois relógios. A versão 09 segue em Última Chamada
Uma observação em lista pública não muda uma especificação por força própria. Neste caso, porém, ela ganhou resposta, texto, revisão e um commit de merge identificável. A fonte editorial de RATS Endorsements agora diferencia o prazo de validade do conteúdo de um Endorsement da…

IETF
Uma credencial SD-JWT pode herdar um tipo, não a autoridade do emissor
Reconhecer o tipo de uma credencial é uma operação de software. Reconhecer quem tem poder para emiti-la é uma decisão institucional. A revisão -19 do SD-JWT VC preserva essa diferença mesmo quando uma credencial declara tipos alternativos ou herda metadados de uma família…

IETF
IETF oferece seguro D&O a presidentes de grupo. Cobertura não é autoridade
Uma organização que depende de voluntários precisa permitir decisões difíceis sem transformar a casa e a poupança de cada titular em garantia informal do processo. A nova página de seguro do IETF torna visível a proteção D&O para Chairs, comitês e órgãos de direção. O passo é…
Desbloquear membro
Inteligência de perfil restrito
Faça login para desbloquear os briefings completos de perfil e as seções de análise aprofundada.
Briefing do Strategic Circle
Junte-se para desbloquear briefings estratégicos após fazer login.
Junte-se ao Strategic CircleBriefing da Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance