
Tópico
Peering e trânsito
Na faceta Tópico, a inteligência do tópico Peering e trânsito conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
Líderes
John Moy e o registro operacional por trás do estado do OSPF e da reinicialização graciosa
O registro técnico datado de John Moy mostra que a continuidade do roteamento não nasce de uma promessa abstrata de estabilidade, mas de estado de topologia sincronizado, custos operacionais mensuráveis, implementações confrontadas com a especificação e limites explícitos para…
Serviços de Nuvem Globais
A indisponibilidade de BYOIP da Cloudflare em 2026 transformou o controle de estado de prefixos em um teste de responsabilização
O incidente de 20 de fevereiro expôs um problema fundamental da infraestrutura de rede: documentos de autoridade sobre endereços IP não bastam quando registros de serviço, intenção de anúncio BGP, configuração efetivamente implantada e observação externa deixam de representar o…

Líderes
Ross Callon e a transição operacional do roteamento duplo para rótulos MPLS
O registro técnico datado de Ross Callon mostra que transições de rede se tornam administráveis quando capacidade, compatibilidade e identidade de encaminhamento deixam de ser pressupostos e passam a ser informações explícitas, primeiro na convivência entre IP e OSI e depois na…
Institucional Global
Como a inundação do DNS raiz de 2015 transformou a telemetria entre operadores em um teste de responsabilidade
Duas ondas concentradas de consultas expuseram a diferença entre a continuidade do Sistema de Servidores Raiz e a saturação de componentes locais, tornando a telemetria compartilhada — vinculada a horários, caminhos e camadas específicos — a base para avaliar preparação, resposta…
Institucional da Europa e do Oriente Médio
Como o DDoS contra a Spamhaus em 2013 transformou a recursão DNS aberta em um teste de responsabilidade de rede
A campanha de março de 2013 mostrou como recursão DNS exposta, falsificação de endereços de origem e caminhos compartilhados de interconexão podem converter falhas locais aparentemente pequenas em um custo externo de grande escala. Responsabilizar exige identificar quem…

Líderes
Dave Oran e os limites operacionais do IS-IS ao IP Anycast
O registro técnico compartilhado de Dave Oran mostra que a continuidade de uma rede depende de tornar explícitos a identidade em uso, o estado associado a ela e o ponto em que uma mudança de rota, instância ou nome altera aquilo que o sistema realmente pode preservar.

Líderes
Peter Psenak e as decisões de estado de enlace por trás do roteamento por segmentos e dos algoritmos flexíveis
O registro público de Peter Psenak no IETF permite acompanhar uma transformação decisiva no roteamento contemporâneo: objetivos de caminho deixam de ser apenas linguagem de política e passam a existir como definições, atributos, vínculos e limites que roteadores independentes…

Tendências globais de serviços em nuvem
Cloudflare delimitou a falha de Istambul a 15 minutos, mas não mostrou onde ela ocorreu
Cloudflare informou latência elevada e erros de conexão em Istambul entre 07:05 e 07:20 UTC de 1º de agosto. A janela é precisa; o restante do registro não. Não há produto, rota, instalação, causa ou escala, e a única nota pública visível surgiu depois do término declarado.

Líderes
Hannes Gredler e os limites de falha por trás do IS-IS e do BGP-LS
O trabalho como coautor de padrões de roteamento oferece uma lição para a automação: decisões começam com registros que identificam a topologia com precisão, declaram o escopo e não prometem autoridade nem resultados que seus campos não conseguem demonstrar.

Telecomunicações nacionais da Ásia-Pacífico
O erro de roteamento da KT em 2021 transformou a validação entre protocolos em um teste nacional de responsabilização de rede
A interrupção nacional da KT mostrou por que uma janela de manutenção aprovada e duas etapas de revisão manual não comprovam a segurança de uma mudança de roteamento: a responsabilização depende dos comandos efetivamente executados, dos limites preservados entre BGP e IS-IS, da…

Serviços de Nuvem Globais
O DDoS do Great Cannon contra o GitHub em 2015 transformou a injeção de código no caminho em um teste de responsabilização da rede
O ataque de 2015 mostrou que a responsabilidade sobre uma rede começa pelos bytes efetivamente entregues e executados — não apenas pelo endereço, registro, contrato ou nome associado ao serviço.

Líderes
Yakov Rekhter e os limites operacionais incorporados ao BGP e ao endereçamento privado
O registro público de Yakov Rekhter mostra como o roteamento entre sistemas autônomos e o escopo dos endereços se tornaram administráveis quando permissões, estados, identidades, erros e custos de mudança passaram a ser descritos de forma explícita.
Telecomunicações nacionais da Europa e do Oriente Médio
Os incidentes de 2023 na LON2 da LINX transformaram o estado real da rede em um teste de responsabilização
Quando um roteador sai do laboratório e entra em um Internet Exchange em produção, uma configuração aparentemente limpa não basta. O relato público da LINX sobre os incidentes de 2023 na LON2 mostra por que operadores precisam comprovar a identidade efetivamente usada pelos…
Serviços de Nuvem Globais
O ataque à rede da Akamai em 2004 transformou o failover na borda em um teste de responsabilização
O relato delimitado da Akamai sobre um incidente de negação de serviço em 2004 mostra por que uma rede distribuída precisa comprovar impacto, capacidade de destino e comportamento de failover com evidências da infraestrutura em operação — não apenas com diagramas de arquitetura…

Tendências globais de serviços em nuvem
Cloudflare resumiu 256 minutos de erros 5XX em IAD em um único aviso retrospectivo
A Cloudflare afirma que houve um nível elevado de erros HTTP 5XX em Ashburn, nos Estados Unidos (IAD), entre 18h45 e 23h01 UTC de 31 de julho. A página pública, porém, preserva apenas uma atualização, publicada mais de duas horas depois do fim informado. O incidente foi…

Tendências globais de serviços em nuvem
Cloudflare resolve erros 5xx intermitentes no limite us-east-1-aws após 138 minutos
Clientes que usavam us-east-1-aws viram um nível maior de respostas HTTP 5xx intermitentes, segundo a Cloudflare. O incidente minor começou às 02:01:17.930 UTC de 31 de julho, passou por identificação e monitoramento e terminou às 04:19:32.991 UTC. Produto, código específico…
Tendências globais de telecomunicações nacionais
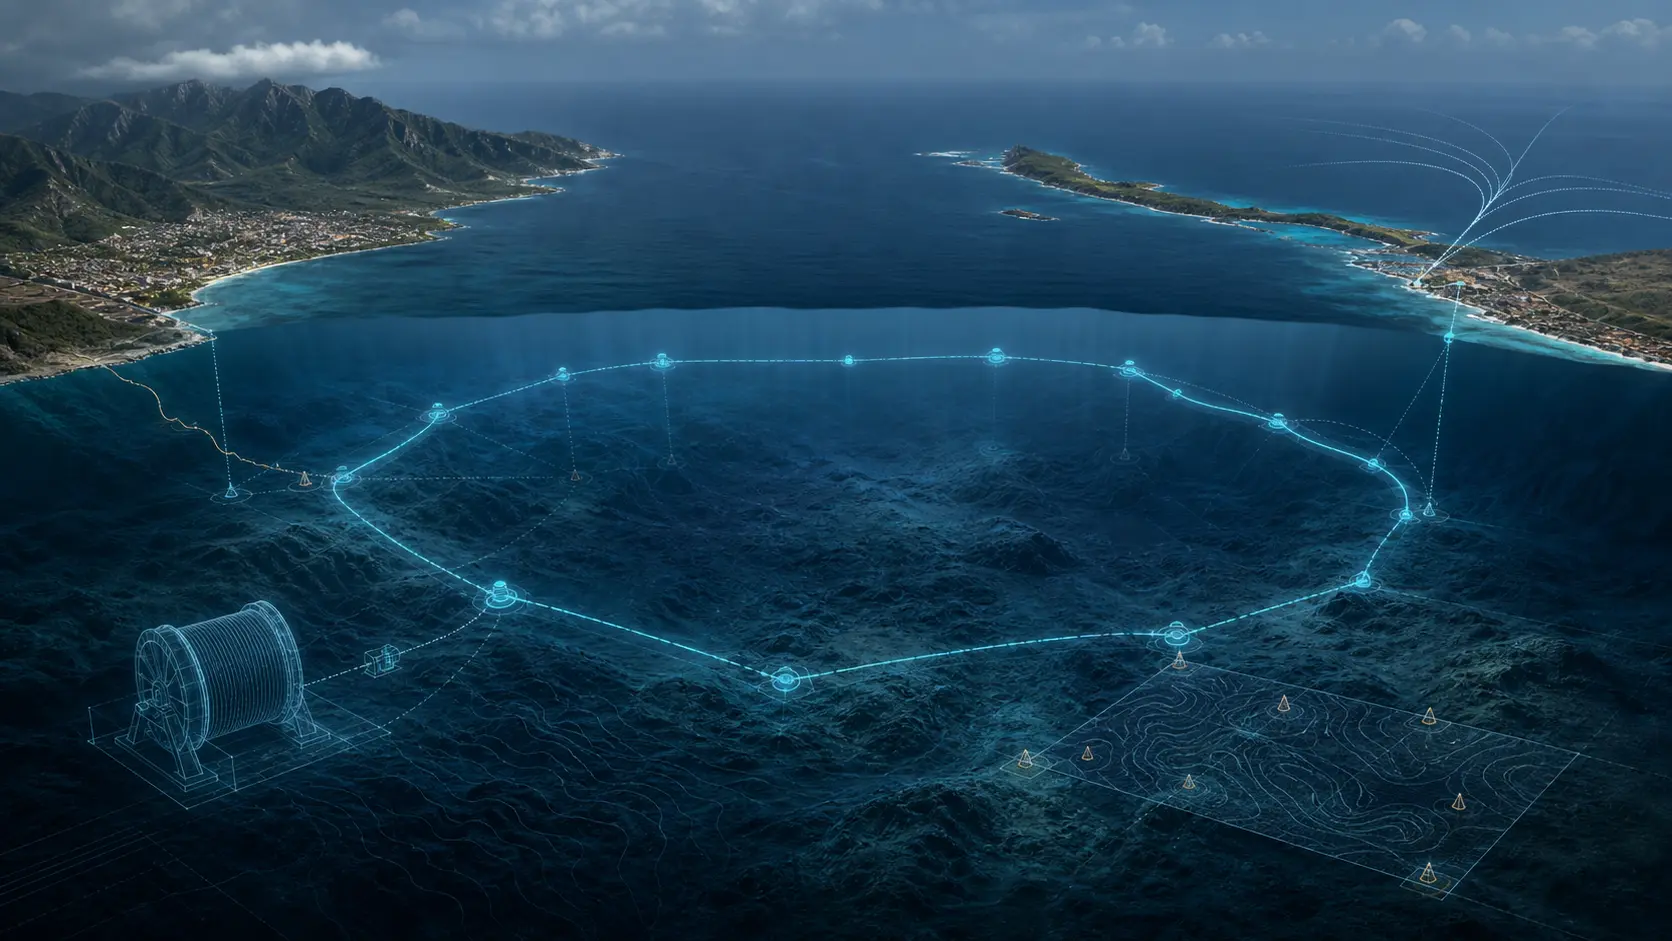
Fénix propõe anel Venezuela–Curaçao de 14 Tbps, ainda sem serviço comprovado
Liberty Networks e CANTV anunciaram em 31 de julho o Fénix, sistema submarino projetado de 378 quilômetros entre Camuri, na Venezuela, e Willemstad, em Curaçao. A capacidade mínima declarada do anel é 14 Tbps. O comunicado lança um projeto; não prova fabricação, instalação…
Serviços de Nuvem Globais
O ataque da botnet Mirai à OVH em 2016 transformou a capacidade de mitigação de DDoS em um teste de responsabilização
Ao informar tráfego superior a um terabit por segundo durante a primeira grande onda da Mirai, a OVHcloud transformou um número espetacular em uma pergunta operacional: o provedor conseguia medir a inundação, ativar a mitigação, preservar o tráfego legítimo e demonstrar que o…
Serviços de Nuvem Globais
O ataque de memcached ao GitHub em 2018 transformou antisspoofing e transferência de mitigação em um teste de responsabilização
A resposta do GitHub a um ataque de 1,35 terabit por segundo mostrou que resiliência contra DDoS exige detectar anomalias, transferir a autoridade de roteamento com segurança, preservar a entrega de tráfego legítimo e reduzir as condições de falsificação de origem que viabilizam…

Tendências de serviços em nuvem na Europa e no Oriente Médio
Incidente HTTP da Cloudflare em Londres seguia sem diagnóstico público
A Cloudflare abriu às 19:06:19.068 UTC de 31 de julho um incidente de impacto menor após observar mais erros HTTP em um subconjunto de clientes. Às 19:20:19, encerramento da Wave 46, o registro ainda estava em investigação: não havia causa identificada, correção aplicada ou…