
Tópico
Poder de delegação do DNS
Na faceta Tópico, a inteligência do tópico Poder de delegação do DNS conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

Tendências globais de serviços em nuvem
O DNS criptografado desloca a fronteira da política
A criptografia protege a consulta DNS em trânsito, mas também muda quem escolhe o resolvedor, onde a política local é aplicada e quem responde por uma falha. Essa fronteira precisa ser administrada de forma explícita.

Tendências globais de serviços em nuvem
Os quatro relógios de uma troca de chaves DNSSEC
Uma troca de chaves DNSSEC só termina quando publicação autoritativa, caches dos resolvedores, delegação do pai e âncoras de confiança configuradas chegam a estados compatíveis.
IETF
O RDAP removeu dois campos DELEG. O modelo de escrita citado ainda os mantém
O dado que aparece numa consulta pública pode ter atravessado várias gramáticas. No caso de nomes de domínio, uma instrução entra pelo EPP, torna-se estado de delegação e pode reaparecer como JSON em RDAP. A revisão 05 da proposta RDAP para DELEG atualizou a ponta de leitura em 4…

Arquivo de Caso
A paródia começou depois da barra de endereço: PETA v Doughney
O domínio ficou em espera antes que o processo produzisse uma sentença definitiva. Essa ordem dos fatos mostra onde estava o poder imediato em *PETA v Doughney*: Michael Doughney controlava a conta e a página, PETA decidia se acionaria sua marca, a Network Solutions podia…

Reportagens
O nslastaa do WHOIS do LACNIC registra o último teste bem-sucedido, não a saúde atual do DNS
Uma data em uma resposta de registro pode parecer uma garantia ainda vigente. O LACNIC dá a `nslastaa` um sentido mais estreito: é a última data em que se observou uma configuração correta de DNS reverso no servidor listado. É evidência histórica útil, mas não promete que o…
Tendências globais de serviços em nuvem
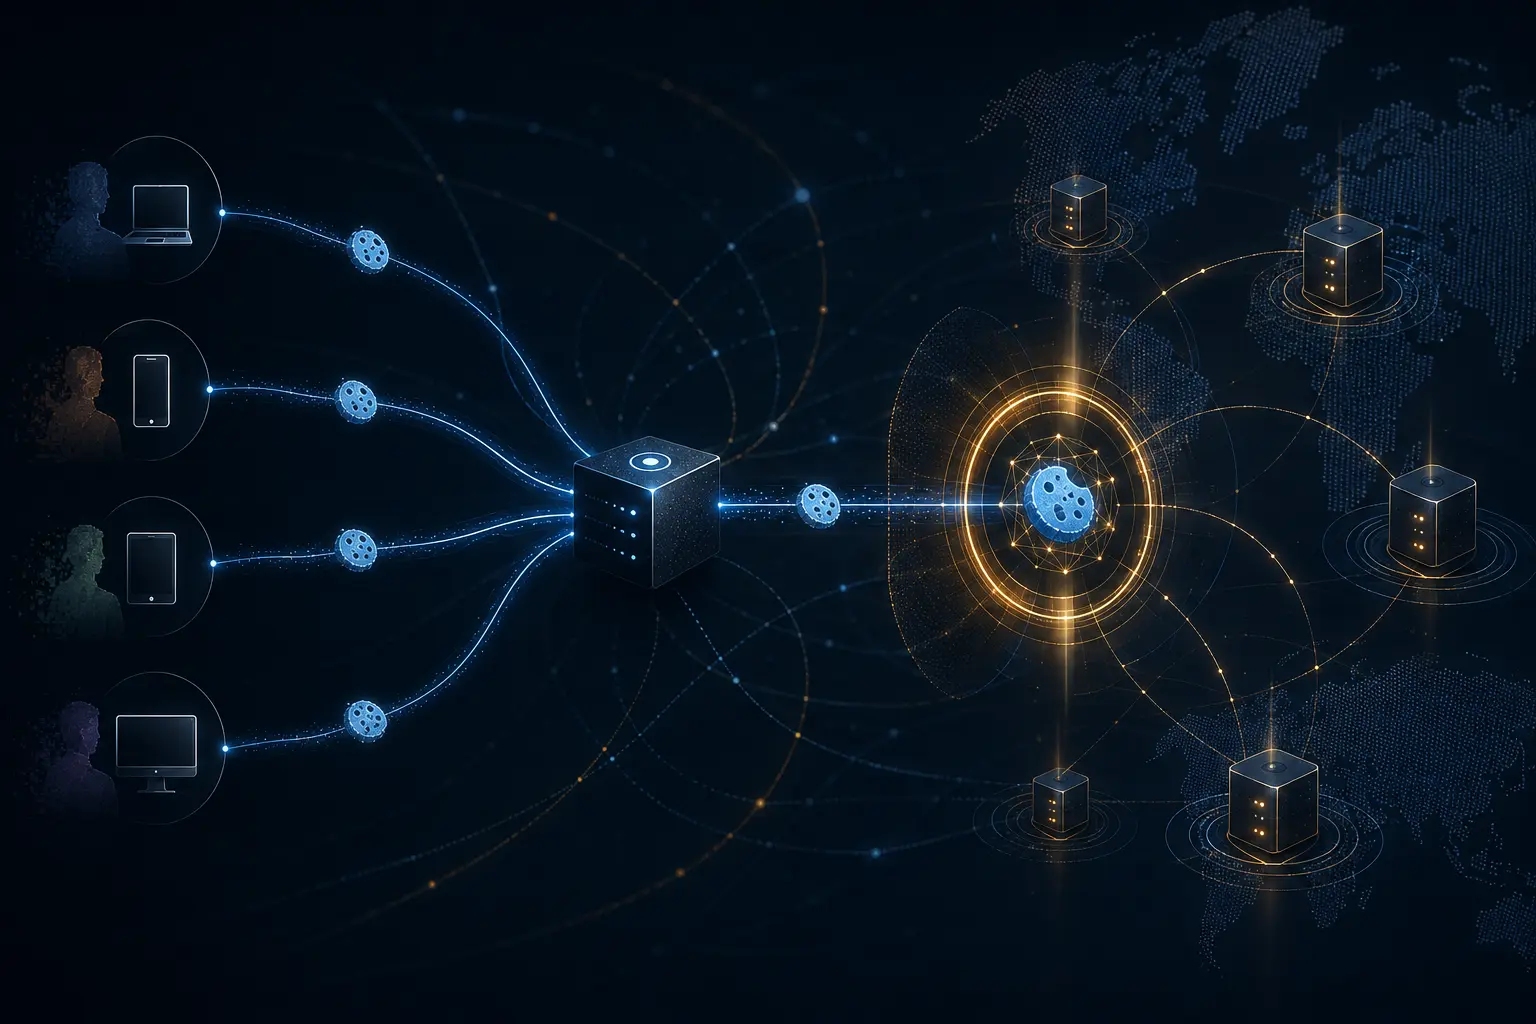
Um cookie de DNS não autentica um cliente
Um cookie de DNS ajuda o servidor a distinguir uma consulta que contém dados de estado emitidos anteriormente pelo servidor de outra que apenas declara um endereço de origem. Isso dificulta vários ataques fora do caminho. Não identifica a pessoa, o assinante ou o dispositivo…

Reportagens
O APNIC contou 9,7 bilhões de consultas DNS sem descobrir qual camada repetiu
O APNIC Labs mudou a resposta do servidor autoritativo e viu o volume mudar de escala. No teste em que não respondeu, quase 9,7 bilhões de consultas chegaram ao ponto de observação. A divisão é verificável; a identidade de quem decidiu tentar de novo não é. Preservar essa…

Reportagens
A troca da KSK raiz faz da prontidão dos resolvedores o teste real de continuidade
O DNS pode estar saudável enquanto usuários atrás de um resolvedor validador desatualizado veem falhas. Esse é o paradoxo operacional da troca da KSK raiz: a chave muda no centro, mas a continuidade é decidida por frotas distribuídas de resolvedores.

Arquivo de Caso
As duas letras não eram o caso inteiro: Virtual Works versus Volkswagen e a ligação sobre `vw.net`
O endereço já sustentava um provedor de Internet havia cerca de dois anos. Ainda assim, uma mensagem de voz colocou preço, comprador e prazo no mesmo registro: Volkswagen teria 24 horas antes de `vw.net` ser oferecido a quem pagasse mais. Para o Tribunal de Apelações do Quarto…
Reportagens
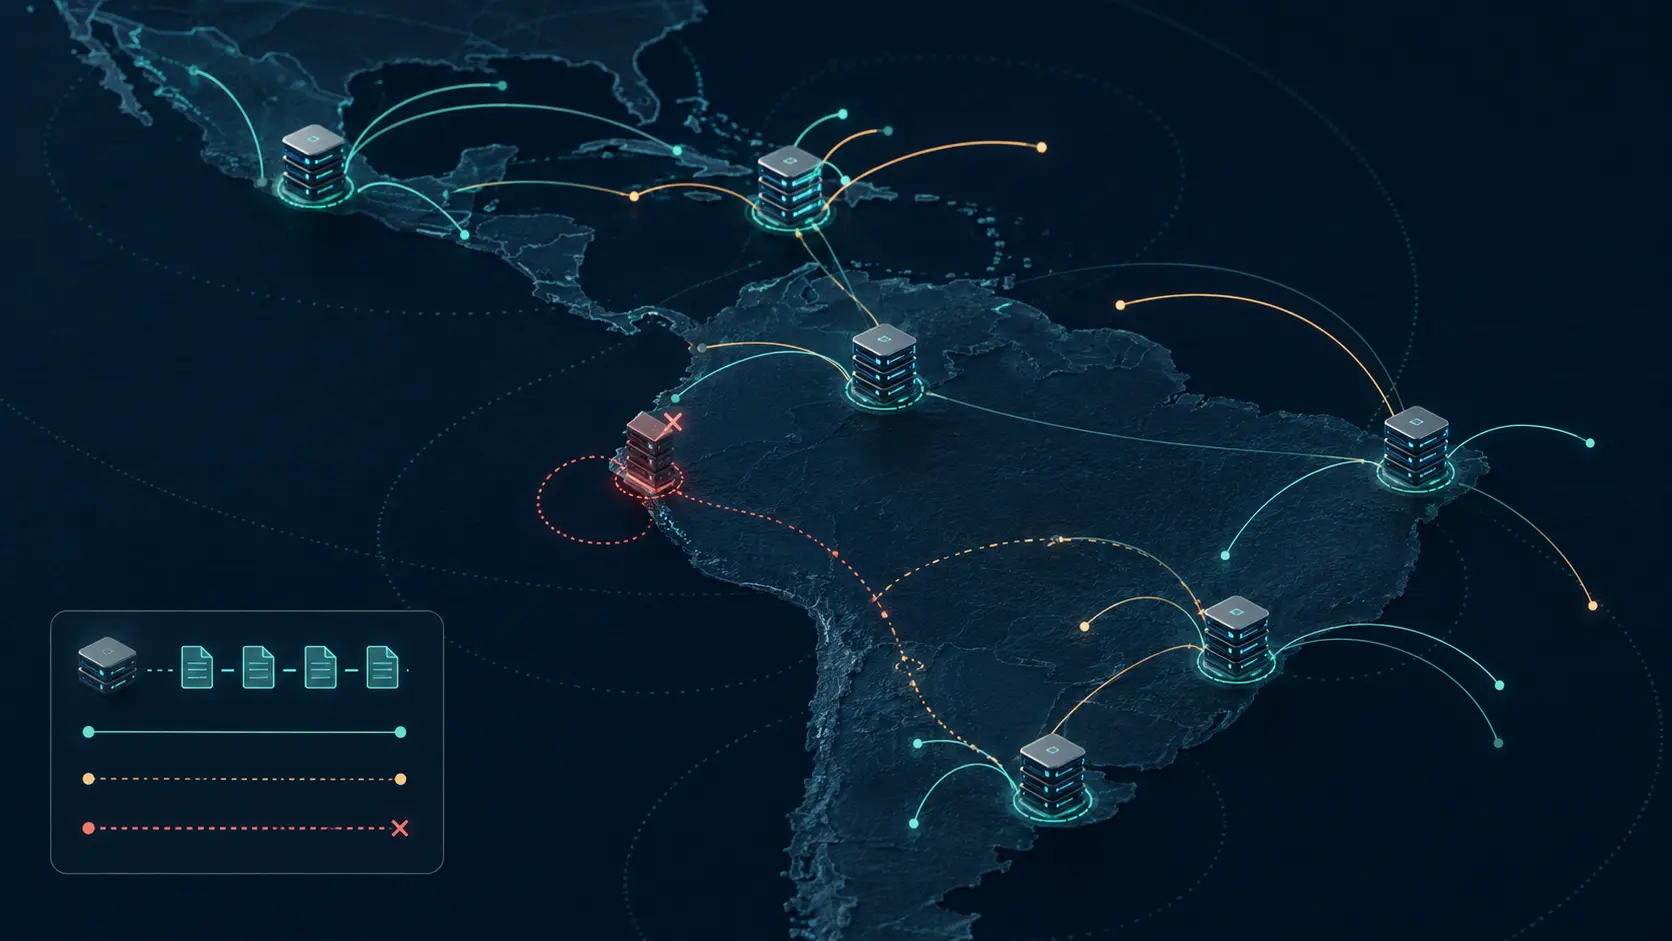
O anycast de DNS reverso da LACNIC transforma continuidade em controle distribuído
O DNS reverso quase não aparece até deixar de responder. A arquitetura anycast da LACNIC mostra que a continuidade de um registro depende de localização, roteamento, sincronização e observação, não de um servidor isolado.
IETF
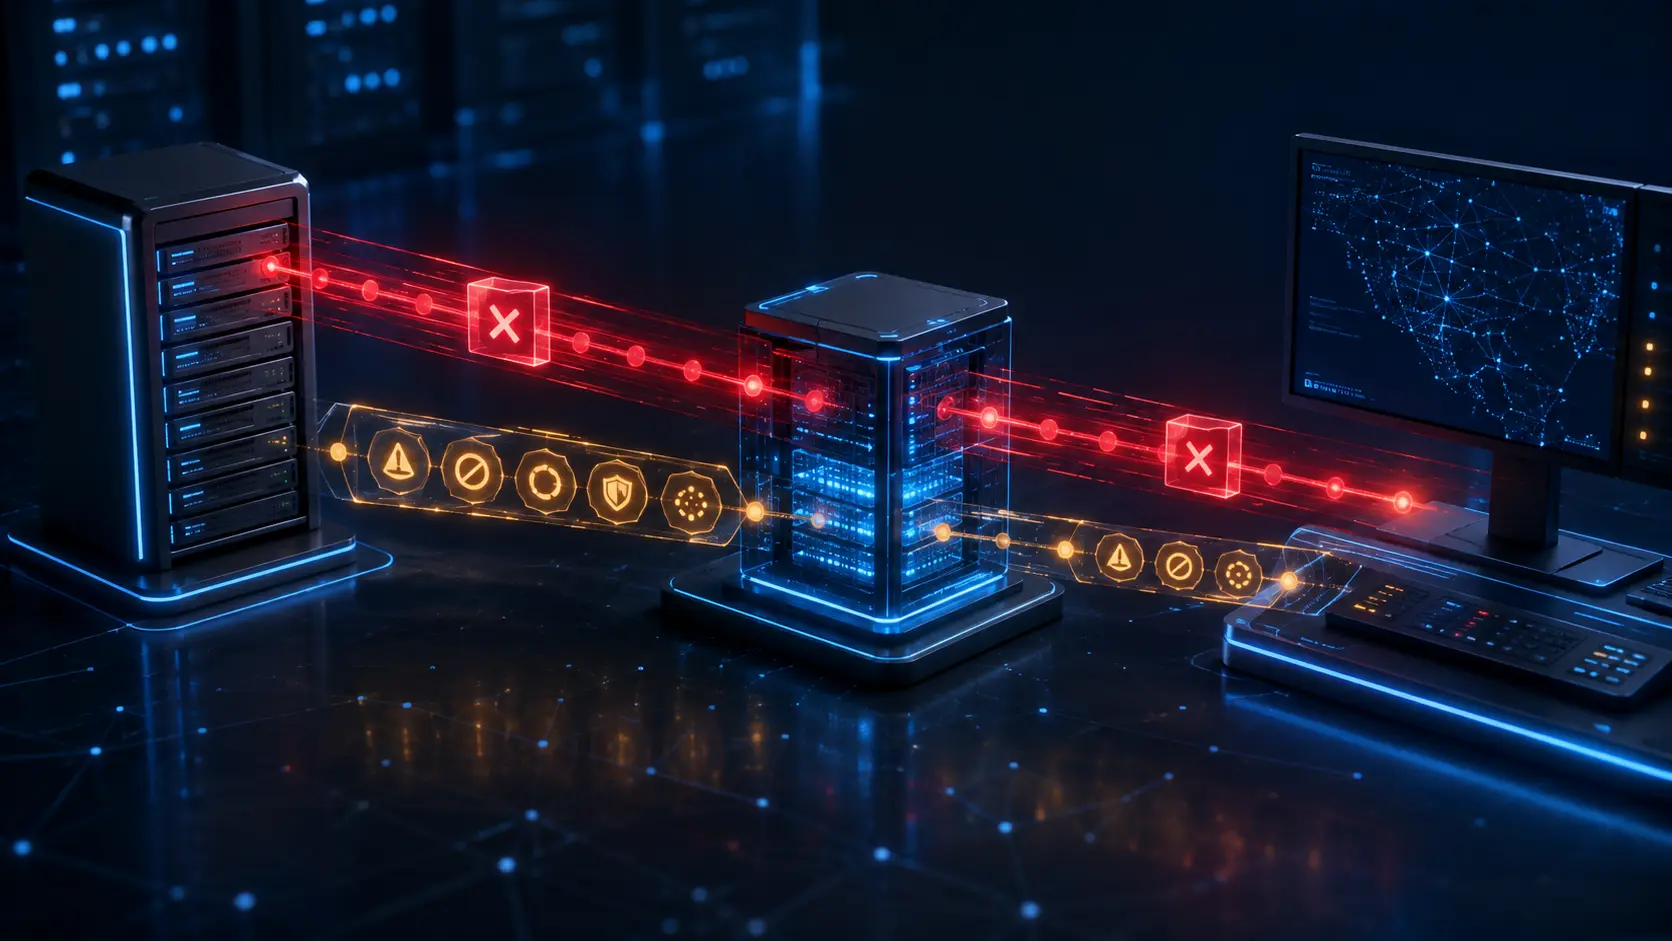
Um erro DNS estendido explica a falha sem autorizar outra resposta
Uma falha DNS pode estar correta no protocolo e ainda ser pouco útil para a operação. A RFC 8914 permite acrescentar uma causa mais precisa sem alterar o resultado. Essa separação cria observabilidade, mas exige impedir que contexto diagnóstico vire ordem automática para…

IETF
Quando a identificação de um drone se torna uma delegação DNS: RFC 9886 e a cadeia de registro
O Broadcast Remote ID transporta um DRIP Entidade Tag (DET) compacto; porém, a evidência pública necessária para autenticar sua inclusão em um registro não está concentrada no quadro transmitido. Ela se distribui entre delegações de DNS reverso, registros HHIT/BRID e uma cadeia…
IETF
Uma raiz local transforma resiliência DNS em decisão de failover
A RFC 8806 permite que um resolvedor recursivo use, no mesmo host, uma cópia completa da zona raiz. O caminho local reduz dependência da rede até servidores raiz e limita a observação externa das consultas. Em troca, o operador passa a responder pela validade da cópia e pelo…

Arquivo de Caso
O cabeçalho dizia NOERROR; o corpo assinado provava que o nome não existia: RFC 9824
O pipeline de segurança recebia duas linhas sobre a mesma resposta. A primeira, coletada no cabeçalho, dizia `NOERROR`. A segunda, produzida pelo validador, dizia “nome inexistente” com uma impressão digital da prova. Na consolidação noturna, o modelo de dados manteve a primeira…
História
O nome existia sob .US. A zona ainda podia não ter sido delegada: RFC 1480
Uma escola com servidores próprios e um computador UUCP atendido por um retransmissor podiam ganhar nomes sob `.US`. Para quem enviava uma consulta ou mensagem, a pontuação era a mesma. Para quem precisava corrigir a zona, sustentar o serviço ou provar a entrega, eram arranjos…

História
O TXT carregava o atributo; o DNS não lhe dava significado: RFC 1464
O RFC 1464 encontrou um atalho de implantação: escrever `nome=valor` dentro de TXT e deixar que servidores DNS já instalados transportassem uma informação nova sem entendê-la. O atalho reduzia a mudança comum, mas deslocava o trabalho para outra parte. Alguém ainda precisava…

Reportagens
Uma raiz DNS local também tem custo de atualização
Manter a zona raiz ao lado do resolvedor reduz consultas externas, mas não elimina tráfego. O consumo reaparece no ciclo de atualização. Um estudo destacado pelo APNIC permite separar o efeito do transporte da decisão que realmente pesa: quando e por que o software transfere…

Arquivo de Caso
O titular estava no exterior; o registro do .com estava na Virgínia: CNN v. CNNews.com
O nome circulava num serviço chinês, voltado principalmente para leitores em chinês. O registro capaz de tornar uma ordem efetiva, porém, permanecia na Virgínia. Esse arranjo colocou `cnnews.com` diante de um tribunal federal como objeto de uma ação in rem. Não transformou a…

IETF
Um resolvedor pode escolher a criptografia antes que os operadores de DNS se coordenem
Criptografar a conexão entre o usuário e o resolvedor recursivo não protege automaticamente o salto seguinte. Quando a resposta não está no cache, o resolvedor ainda pode consultar um servidor autoritativo em texto claro, expondo outro trecho do caminho a observadores passivos. A…

IETF
Zonas de catálogo transformam uma lista DNS em autoridade de provisionamento de toda a frota
Um arquivo vazio costuma significar ausência. Em uma zona de catálogo DNS, ele pode funcionar como ordem. Se um gerador publicar por engano um catálogo válido sem membros, consumidores poderão remover as zonas que aquele catálogo havia provisionado. O ponto de controle não é o…