
Tópico
Poder de delegação do DNS
Na faceta Tópico, a inteligência do tópico Poder de delegação do DNS conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
Shumon Huque e o pin que prometia evidência, não DANE para sempre
Uma transição de confiança só é segura quando o estado novo pode ser provado. O RFC 9102 permite que um serviço deixe de publicar TLSA e até abandone uma delegação segura, mas não permite transformar essa mudança em simples silêncio enquanto houver um pin ativo. A obrigação é…

ICANN
A cadeia de autoridade e recurso da ICANN: coordenação, contratos e limites de controle
A autoridade da ICANN sobre identificadores da Internet não funciona como um poder governamental único. Ela é construída por uma sequência de instrumentos institucionais, contratos, responsabilidades delegadas e procedimentos de prestação de contas. O ponto decisivo é saber qual…

IETF
O serviço respondeu. A chave Onion ainda não: RFC 9799
Para uma CA, enxergar um Onion Service é uma permissão operacional, não uma consequência automática de ele existir. A RFC 9799 mostra por que a prova da identidade, o acesso ao descritor, a política CAA, a chave final e a privacidade da operação precisam de trilhas separadas.

Serviços de Nuvem Globais
O que a infraestrutura pública permite — e não permite — concluir sobre a AlmazCloud
O resumo de inteligência sobre O que a infraestrutura pública permite — e não permite — concluir sobre a AlmazCloud explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

IETF
Paul Mockapetris e o bit autoritativo que não cobria a resposta inteira
Uma resposta DNS pode ser autoritativa para o primeiro nome, trazer do cache o destino de um alias e acrescentar endereços para ajudar o próximo passo. O AA continua correto; errado é o registro que chama o pacote inteiro de autoritativo.
IETF
Os tipos DNS 69 e 70 delegam o significado sem indicar a versão do registro
O registro DNS pode estar intacto, a assinatura pode ser válida e, ainda assim, duas aplicações podem chegar a significados históricos diferentes. Basta que cada uma consulte uma edição distinta da lista externa que define o código. Os novos tipos 69 e 70 transformam essa…
Institucional da Europa e do Oriente Médio
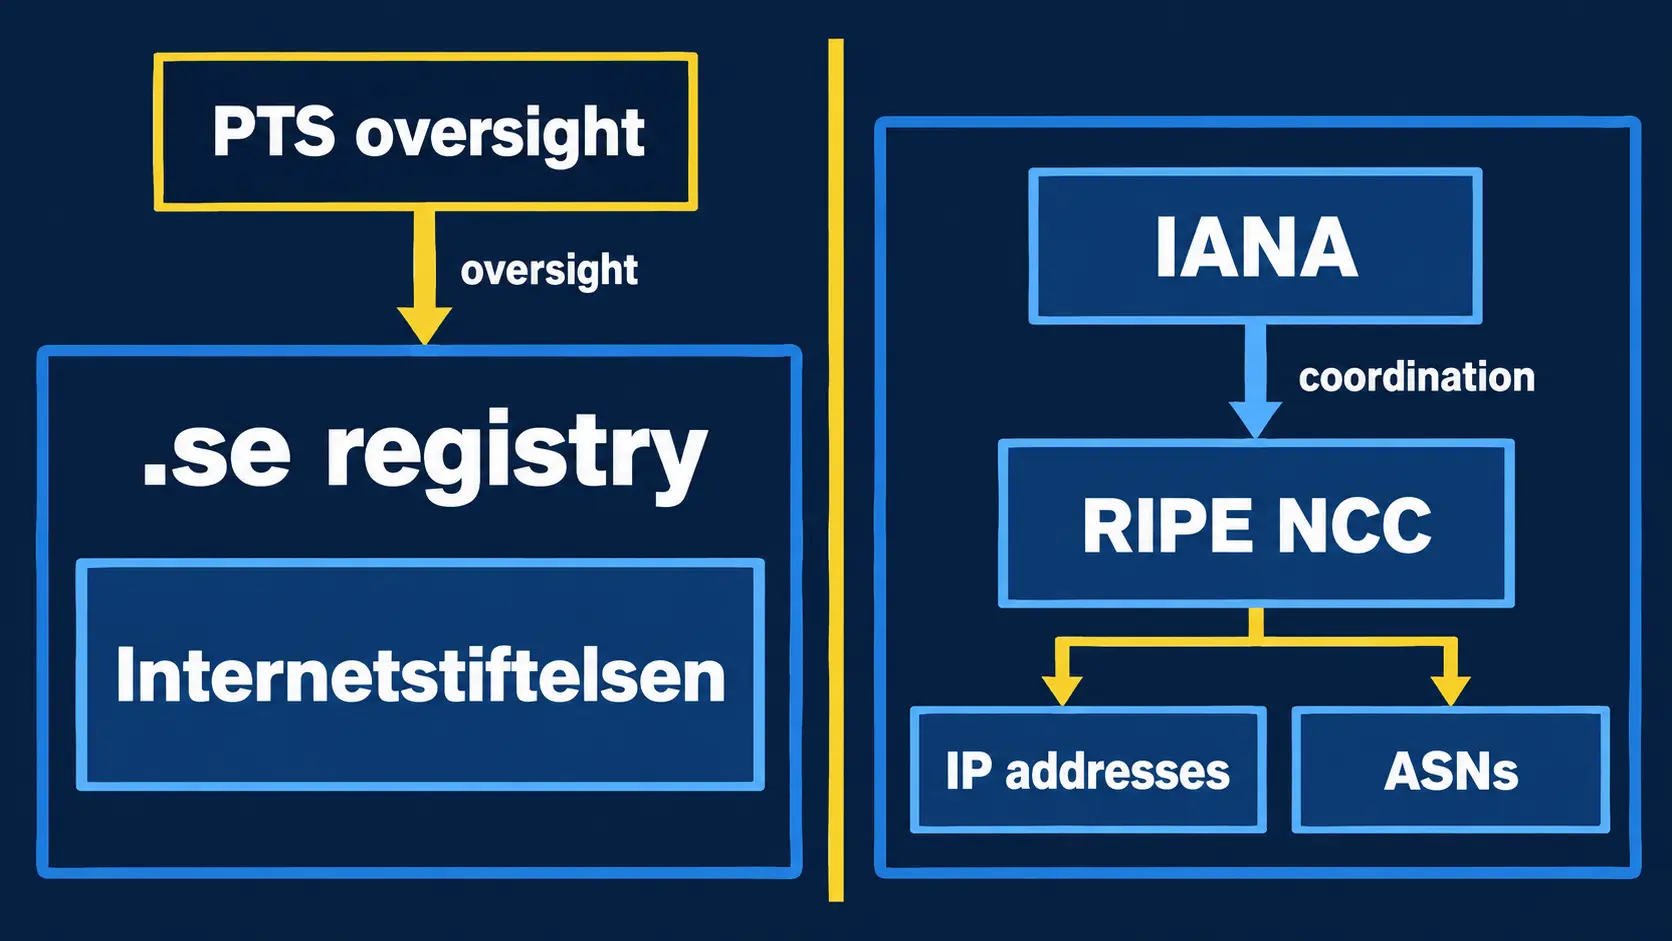
Entre o registro .se e os recursos de Internet: o que a evidência permite atribuir à Internetstiftelsen
A continuidade de um domínio nacional e a distribuição de endereços IP não são a mesma função institucional. No caso sueco, os registros disponíveis apontam para uma organização responsável pelo domínio de topo .se, enquanto a coordenação de endereços IP, IPv6 e números de…

Reportagens
A AFRINIC chama seu painel NS2 de “tempo real”. As 12 medições vinculadas são testes pontuais encerrados
Uma página atualizada agora pode estar mostrando um experimento encerrado meses atrás. É justamente essa distinção que o painel público do NS2 da AFRINIC deixa escapar: a tela promete monitoramento anycast “em tempo real”, enquanto as doze medições do RIPE Atlas às quais ela está…

Reportagens
Um plano de DNS reserva não é um segundo resolvedor
O relato doméstico publicado em 9 de setembro no blog da APNIC reduz a resiliência a uma sequência verificável: alternativa em execução, configuração entregue, cliente aderente, comutação observada e retorno ao estado anterior.

Reportagens
A renovação do K-root pelo RIPE NCC precisa de três registros de aceitação, não de um status de lote
O RIPE NCC está trocando equipamentos que chegaram ao fim de seu ciclo de vida em três sites centrais do K-root. A continuidade global do serviço, porém, não responde à pergunta que mais importa para a governança do projeto: cada uma das mudanças em Amsterdã, Londres e Tóquio foi…
Tendências Institucionais Globais
ISC: controles operacionais documentados e o que ainda não foi demonstrado
A Internet Systems Consortium mantém software e serviços que sustentam funções críticas da infraestrutura da Internet. O registro público mostra mecanismos para publicar correções, documentar alta disponibilidade, comunicar incidentes e operar o F-Root. Mas esses registros também…

IETF
Um registro `_for-sale` sinaliza uma oferta, não a autoridade do vendedor
Uma indicação de disponibilidade publicada no DNS pode aproximar comprador e vendedor. Ela não responde quem está autorizado a obrigar o titular, se o valor continua válido ou se a transferência ocorrerá. A RFC 10023 torna o anúncio legível por máquinas; a governança precisa…

IETF
Quando padrões viram dependência operacional da Internet
A coordenação de padrões não opera redes diretamente. Ainda assim, ao definir máquinas de estado, mecanismos de recuperação e dependências de segurança, IETF e organizações relacionadas podem determinar como operadores implementam continuidade, medem falhas e recuperam serviços.…

IETF
O DNSOP adotou o problema multialgoritmo, não o rótulo “UNIVERSAL”
O registro de 1º de setembro não cabe numa manchete binária. Os chairs do DNSOP encontraram apoio claro para adotar o documento e, no mesmo ato, mandaram a complexidade do mecanismo de volta à mesa de trabalho. O grupo assumiu responsabilidade pelo problema. Não homologou o…
Reportagens
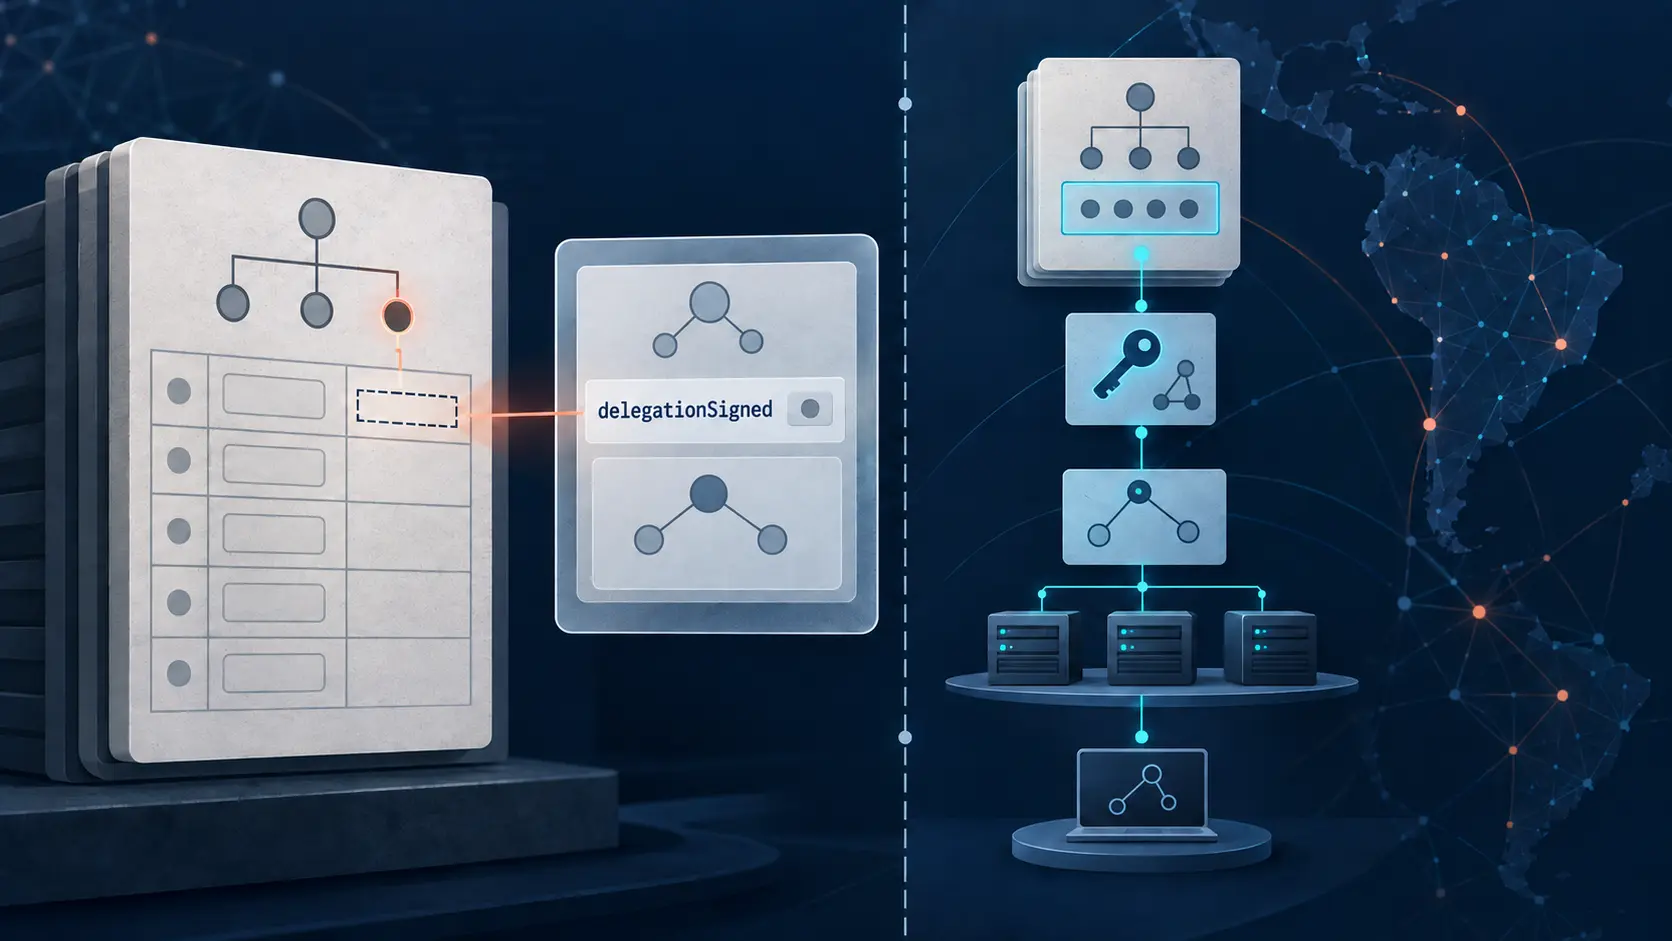
No RDAP do LACNIC, delegationSigned registra DS no pai, não a validação DNSSEC
Um valor booleano em uma resposta de registro pode parecer um veredito sobre a segurança de uma cadeia DNS. No RDAP do LACNIC, `delegationSigned` responde a uma pergunta mais estreita: a visão cadastral informa registros DS na zona pai? O campo não executa um resolvedor, não…

IETF
Um servidor de nomes em comum testa continuidade, não controle da delegação
O pai de uma zona troca quase todos os servidores de uma delegação. Um nome antigo, porém, continua na lista. Para o resolvedor, essa interseção pode manter a cadeia do cache. Para a equipe que conduz a mudança, ela não revela se o caminho remanescente foi autorizado, qual risco…

IETF
O ensaio de DNSSEC testa uma coorte de resolvedores, não a internet
Uma zona assinada falha na validação, mas o usuário comum ainda recebe uma resposta. Essa aparente contradição é a utilidade do DNSSEC em ensaio: transformar primeiro a falha em observação, antes de transformá-la em indisponibilidade. O método, porém, só ouve resolvedores que…
IETF
A recuperação de DNSSEC segue relógios que nenhum signatário controla sozinho
O alarme chega antes da indisponibilidade: a chave privada deixou de assinar, mas a zona continua validando com material produzido anteriormente. Há serviço, porém não há normalidade. As assinaturas antigas abriram uma janela para reagir, e cada pedaço dessa janela será gasto por…
IETF
Uma atualização de delegação autoassinada prova uma chave, não sua autoridade
Uma nova chave pode assinar uma mensagem que pede confiança nessa mesma chave. A operação comprova posse; não comprova mandato. Ao propor atualizações rápidas da delegação entre filho e pai, o DNSOP deixa espaço explícito entre essas duas conclusões. É nesse espaço que a…

Arquivo de Caso
Um quórum de bloqueio de registro conta aprovações, não autoridades independentes
Duas mensagens de aprovação podem parecer controle por duas pessoas, embora ambas possam ser recuperadas pela mesma caixa postal comprometida. Uma proposta de extensão EPP para bloqueio de registro consegue contar contatos autorizadores; a questão mais difícil é demonstrar que as…