
Publicado
2026-07-10
A inteligência de 2026-07-10 examina artigos conectados pelo mesmo Publicado, oferecendo aos leitores um caminho mais completo por meio de relatórios públicos, da qualidade das evidências, do contexto de mercado e das consequências para a infraestrutura. A página relaciona o assunto a organizações relevantes, pessoas, regiões, tipos de sinal, exposição a questões de governança, dependências operacionais, pressão sobre a continuidade do serviço, risco para o cliente e implicações de capital ou regulatórias, em vez de apresentar uma lista curta de artigos correspondentes. Ela explica o que a classificação abrange, por que o padrão é importante, quais fontes públicas sustentam o sinal recorrente e como os leitores devem comparar os desdobramentos à medida que a base de evidências muda. Operadores, investidores, clientes, analistas e leitores de políticas públicas podem usar a página para entender onde um tema está concentrado, quais atores podem estar expostos e quais perguntas de acompanhamento merecem uma revisão mais detalhada antes de tratar o sinal como duradouro.

Serviços de Nuvem Globais
A região que os clientes podem deixar mas nem sempre escapar: AWS US-East-1 e o preço da resiliência
AWS permite que um cliente coloque aplicações em várias zonas, várias regiões, ou até mesmo várias nuvens. No entanto, alguns dos controles necessários para identificar um incidente, adicionar capacidade, modificar o roteamento, obter credenciais, abrir um chamado de suporte ou…

Serviços de Nuvem Globais
A manhã em que a resposta correta de segurança do GitHub parecia exatamente um ataque
Quando o GitHub substituiu uma chave de host RSA SSH exposta em março de 2023, a empresa removeu um risco crível de impersonação e simultaneamente acionou o alerta projetado para impedir que clientes confiassem em um impostor. O episódio não foi uma violação divulgada de…

Institucional Global
23andMe e a violação de credential stuffing que transformou parentes em superfície de exposição
O fato central do incidente de 2023 da 23andMe não é que alguns clientes reutilizaram senhas. É que um único login bem-sucedido poderia revelar informações sobre muitos parentes genéticos que não reutilizaram essa senha, não controlavam a conta acessada e não podiam ver a sessão…
Serviços de Nuvem Globais
Campanha de roubo de credenciais da Snowflake e os limites da responsabilidade compartilhada
A campanha Snowflake de 2024 não exigiu uma violação demonstrada da plataforma de produção da Snowflake. Os atacantes usaram credenciais de clientes, entraram em instâncias de clientes através de interfaces suportadas e emitiram comandos de dados comuns com consequências…

Institucional Global
MGM Resorts: quando uma falha de identidade digital chegou ao hotel
O incidente de 2023 da MGM Resorts expôs um paradoxo: uma brecha de identidade digital causou interrupções físicas em hotéis, desde reservas até pagamentos manuais. A responsabilidade vai além de quem lançou o ransomware – envolve quem controlava a verificação de identidade, a…

Institucional Global
Marriott e Starwood: o banco de dados de reservas que a Marriott comprou e a verdade de segurança que herdou
O banco de dados de reservas da Starwood não se tornou responsabilidade da Marriott apenas quando a Marriott divulgou a violação em 2018. Tornou-se um fato operacional da empresa combinada quando a aquisição foi concluída em 2016: um sistema legado ainda servindo hotéis, mantendo…
Serviços de Nuvem Globais
Uber e a resposta à violação que se tornou caso de governança
A violação de 2016 da Uber começou com credenciais de repositório roubadas e uma chave de acesso à nuvem exposta. O caso de responsabilidade duradouro começou depois que a equipe de segurança entendeu o que aconteceu. A contenção técnica avançou rapidamente; a divulgação…

Serviços de Nuvem Globais
O console por trás da conversa pública: a invasão do Twitter em 2020 e a autoridade para falar
A invasão de contas do Twitter em julho de 2020 foi lembrada publicamente como um golpe de Bitcoin de US$ 118.000. Esse número é preciso, mas está mal dimensionado em relação ao risco. Um pequeno grupo alcançou uma superfície de recuperação interna que poderia mudar quem…

Serviços de Nuvem Globais
Atlassian Confluence e a assimetria de tempo de patch: quem arca com o risco após o lançamento de uma correção?
A Atlassian passou de um relatório privado de uma vulnerabilidade zero-day do Confluence ativamente explorada para um aviso público e versões corrigidas em dias. Os clientes ainda tiveram que encontrar cada instância, interromper o serviço, atualizar com segurança, preservar…
Institucional Global
Norsk Hydro: recuperação manual tornou-se parte do registro de controle
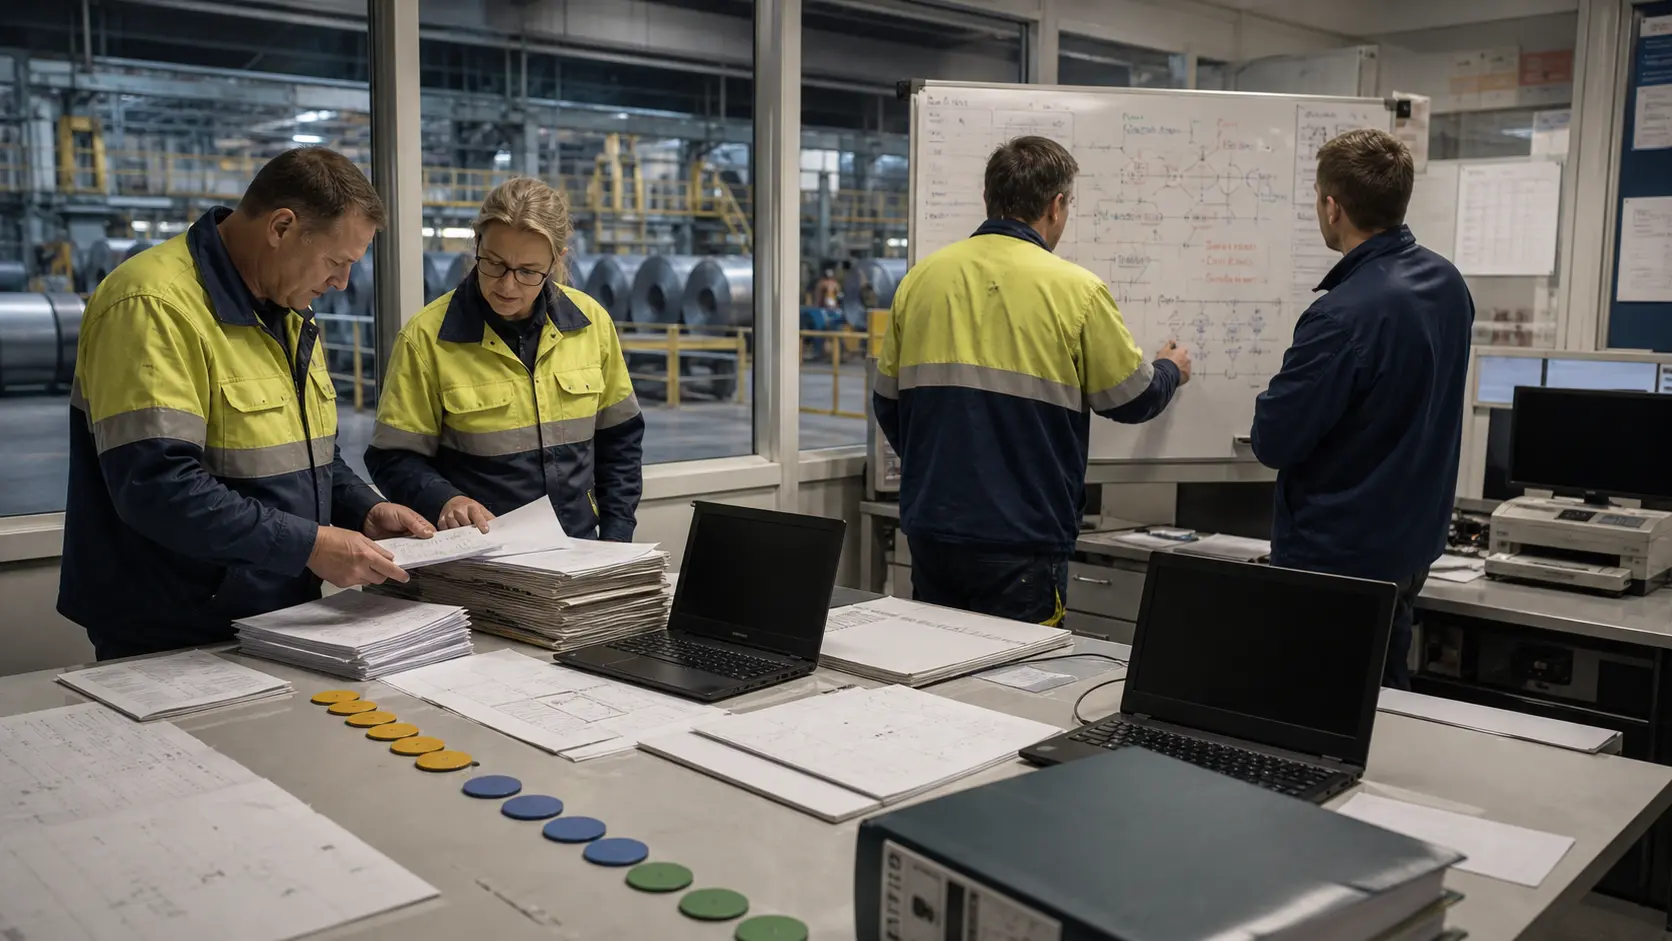
A resposta da Norsk Hydro ao ataque de ransomware LockerGoga em 2019 é frequentemente lembrada como uma história de sucesso sobre pessoas que voltaram ao papel e caneta. A leitura mais útil é mais rigorosa. Produção manual, atualizações públicas de capacidade, recusa em pagar…

ISP regional da Europa e do Oriente Médio
KAZOPTICLINK LLP e o Preço da Independência de Rede
A KAZOPTICLINK LLP passou anos montando os ingredientes de uma operadora de telecomunicações em vez de permanecer uma mera revendedora: fibra que diz ter construído, recursos de número da Internet, um sistema autônomo, contratos do setor público, capacidade de satélite e um braço…

ISP regional da Europa e do Oriente Médio
KT MAZ e o teste de recuperação de capital por trás do controle de rede local
A KT MAZ tem uma razão econômica para possuir a conexão local em vez de apenas revender o serviço de outra empresa: uma rede de acesso densa pode transformar cabos, comutação e instalação em receita recorrente por anos. A dificuldade é que a geografia torna o mesmo ativo valioso…

ISP regional da Europa e do Oriente Médio
Kyivstar PJSC e o Risco de Margem por Trás da Escala da Nuvem
O incentivo econômico da Kyivstar é simples: permanecer indispensável para os ucranianos à medida que comunicações, computação e serviços ao consumidor convergem, sem gastar como se fosse uma plataforma global de nuvem. Sua abrangência de rede, espectro e base de clientes…
ISP regional da Europa e do Oriente Médio
MapMakers Group Ltd precisa tornar a independência de rede rentável para a confiabilidade
A MapMakers Group Ltd tem um motivo racional para possuir recursos de internet: informações meteorológicas perdem grande parte do seu valor comercial quando chegam tarde, e um site de previsão do tempo pune a indisponibilidade instantaneamente. A questão mais difícil é se os…

ISP regional da Europa e do Oriente Médio
Masterra.ru LLC e a Aritmética do Controle de Rede Local
Em Dudinka, cidade de cerca de 20.000 pessoas acima do Círculo Ártico, um provedor de internet pode cobrar por algo que a escala nacional não oferece automaticamente: um caminho local curto, técnicos que conhecem os edifícios e controle direto da rede de acesso. A questão é se a…
ISP regional da Europa e do Oriente Médio
MH BV e o Risco de Margem Abaixo da Escala de Nuvem
MH, microempresa belga, oferece software personalizado e eletrônica, mas suas contas mostram margem negativa e dependência upstream. Ainda não provou valor recorrente.
ISP regional da Europa e do Oriente Médio
N_SYS e o Preço da Independência de Rede
O argumento econômico para um provedor regional de internet possuir capacidade real de rede é simples: cada camada que ele controla é uma camada a menos na qual um atacadista pode definir o preço, racionar a capacidade ou repassar uma interrupção adiante. A questão mais difícil…

ISP regional da Europa e do Oriente Médio
NetCom-R LLC e o teste de recuperação de capital por trás do controle de rede local
A NetCom-R tem uma razão econômica para controlar fibra, endereços e roteamento em Moscou: uma conexão corporativa difícil de substituir pode gerar receita recorrente muito após o custo de instalação ser pago. O problema é que o controle é caro, as contas públicas são dominadas…

Data Center Global
CyberWorld-AMS1 precisa fazer com que um rótulo de data center se sustente com evidências de energia e operadora
A CyberWorld Data Center Co.,Ltd. detém um registro de sistema autônomo tailandês chamado CyberWorld-AMS1, mas a Internet pública ainda não conecta esse rótulo a uma rota ativa, uma instalação divulgada ou um limite de energia e refrigeração comissionado. A conclusão útil não é…

ISP regional da Europa e do Oriente Médio
NOVATEL EOOD e o Risco de Margem Abaixo da Escala de Nuvem
A NOVATEL tem um motivo para permanecer relevante mais urgente do que sua linguagem sobre corredores digitais sugere: uma operadora regional deve manter sua rede útil enquanto o preço unitário da conectividade básica cai e as maiores plataformas de nuvem e rede absorvem uma…