
Domínio principal
Risk and Accountability
Na faceta Domínio principal, Risk and Accountability grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

Institucional Global
Delta transformou a interrupção da CrowdStrike em um teste de dever de recuperação e responsabilidade do fornecedor
A Delta Air Lines não causou a atualização defeituosa de conteúdo de segurança que desabilitou endpoints Windows em todo o mundo em 19 de julho de 2024. Esse fato é importante, mas não é o fim da questão de responsabilidade. A recuperação mais lenta da Delta transformou um…

Serviços de Nuvem Globais
Fujitsu Horizon e o dossiê do fornecedor por trás de um escândalo de contabilidade pública
O escândalo Horizon é frequentemente contado como uma história de processos do Post Office, e isso é justo no que diz respeito aos danos humanos e ao poder institucional. Mas também é uma história de responsabilidade do fornecedor. A Fujitsu e seus antecessores gerenciavam o…

Institucional Global
NHS England e WannaCry: a falha de patch que se tornou um teste de continuidade do cuidado
WannaCry não expôs um único patch esquecido, mas sim um sistema de responsabilidade distribuído que podia emitir orientações, detectar perigos e ainda assim não conseguir provar que as organizações locais agiram antes que o cuidado ao paciente dependesse disso. O caso do NHS…
Serviços de Nuvem Globais
Dyn mostrou que a terceirização de DNS pode se tornar uma falha de modo comum
O ataque Dyn de 2016 não derrubou a internet. Fez algo mais restrito e instrutivo: tornou muitos serviços, que de outra forma estariam saudáveis, inalcançáveis porque um provedor de DNS autoritativo compartilhado foi sobrecarregado. A questão de responsabilidade, portanto, não é…

Serviços de Nuvem Globais
Akamai e o falso positivo que tornou a segurança de borda um risco de disponibilidade
Um controle de proteção pode falhar de duas formas: deixar passar tráfego hostil ou classificar erroneamente tráfego legítimo, tornando um site funcional inacessível. O registro público da Akamai contém incidentes: falso positivo do Bot Manager em 2026, falha de roteamento DDoS…

Telecomunicações nacionais globais
Pakistan Telecom e o sequestro de rota do YouTube que escapou de um filtro nacional
O sequestro de rota do YouTube em 2008 começou como uma instrução nacional de bloqueio e se tornou uma falha global de roteamento porque o plano de controle da internet aceitou um anúncio mais específico da origem errada. A Pakistan Telecom originou uma rota para parte do espaço…
Institucional Global
JBS fez do ransomware uma questão de continuidade do abastecimento de alimentos
O incidente de ransomware na JBS em 2021 não foi apenas um caso de extorsão corporativa. Foi um teste curto e agudo de como um processador de carne concentrado, agências públicas, produtores, trabalhadores, varejistas e clientes absorvem incertezas quando as operações da planta…
Institucional Global
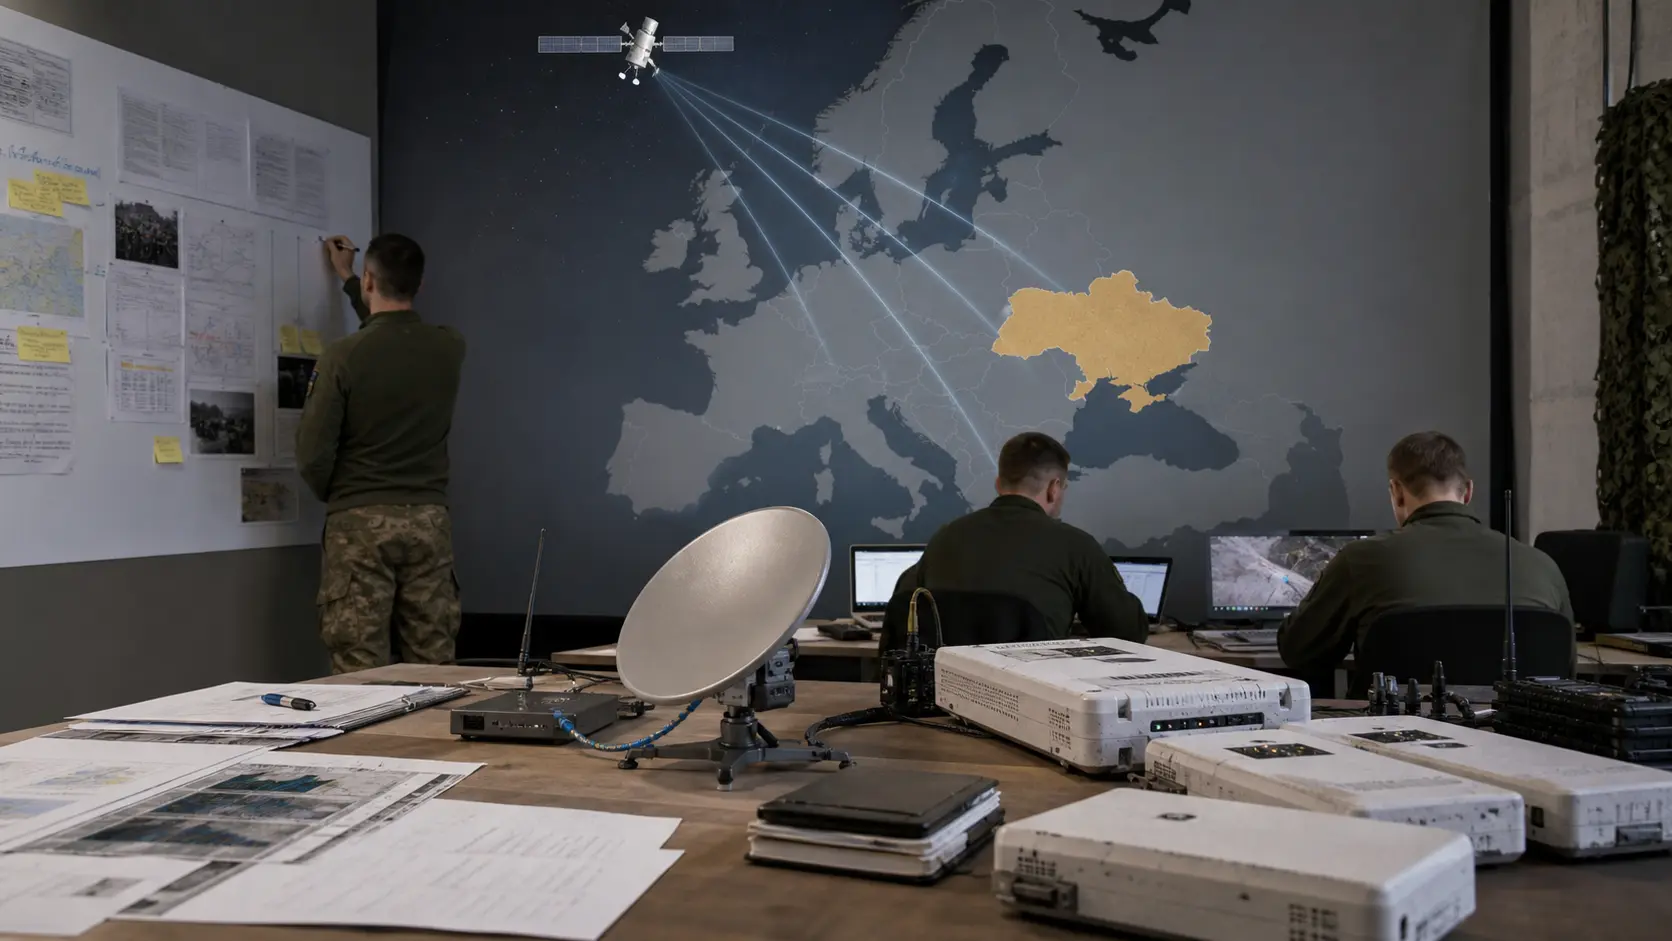
ViaSat KA-SAT e a interrupção de satélite que expôs a dependência em tempos de guerra
A interrupção do ViaSat KA-SAT em 2022 mostrou que a banda larga via satélite não é um ativo espacial abstrato quando usada para conectividade em zonas de guerra, internet rural e dependência governamental. O satélite não precisou ser destruído para o serviço falhar; um…

Institucional Global
Garmin e o ransomware que transformou wearables em infraestrutura de serviço
O ataque cibernético à Garmin em julho de 2020 foi lembrado como um ataque de ransomware, mas a lição mais duradoura é sobre a infraestrutura de serviço oculta em dispositivos de consumo. Usuários de fitness podiam continuar gravando treinos, pilotos podiam continuar usando a…

Institucional Global
Medibank transformou dados de seguro de saúde em um registro contínuo de responsabilidade
O ciberataque de 2022 da Medibank não foi um evento de privacidade de um dia. Tornou-se um registro contínuo de quem controlava o acesso remoto, retenção de dados sensíveis, notificação de clientes, recusa de resgate, suporte de identidade, evidências regulatórias, atribuição de…

Telecomunicações nacionais globais
Optus e a interrupção que tornou as chamadas de emergência um teste de responsabilidade da operadora
A Optus não perdeu apenas a conectividade em 8 de novembro de 2023. Ela mostrou como os controles internos de mudança de rede, suposições de fallback de chamadas de emergência, design de gerenciamento fora de banda, comunicações com clientes, coordenação com revendedores e…

Serviços de Nuvem Globais
CDK Global mostrou como o software de concessionárias se torna infraestrutura de negócios local
O ataque cibernético à CDK Global não foi apenas uma interrupção de software. Foi um teste real de quanto comércio local, finanças de concessionárias, agendamento de reparos, estoque de peças, registros de clientes, fluxos de trabalho de montadoras e produtividade de funcionários…

Institucional Global
Johnson Controls transformou ransomware de tecnologia predial em uma questão de continuidade
O incidente de ransomware da Johnson Controls em 2023 não foi apenas um evento de TI empresarial. Foi um teste de como um fornecedor global de tecnologia predial prova resiliência quando seus sistemas internos, plataformas voltadas para o cliente, obrigações de garantia de…
Institucional Global
Travelex e a paralisação por ransomware que expôs a dependência de serviços de câmbio terceirizados
A interrupção por ransomware da Travelex em 2020 não foi apenas um ataque a uma marca de câmbio. Foi uma falha de dependência que afetou bancos, supermercados, viajantes e outros, expondo a fragilidade de serviços terceirizados de câmbio. A responsabilidade envolve correção de…

Institucional Global
Honda e a interrupção por ransomware que ligou a TI corporativa à continuidade da fábrica
O ataque cibernético de junho de 2020 à Honda não foi apenas um evento de rede corporativa. A empresa informou que afetou computadores pessoais e suspendeu temporariamente operações em bases de produção. Isso torna o incidente um teste de responsabilidade sobre quem controlava a…

Institucional Global
Merck e NotPetya: quando a perda por malware se tornou um teste de responsabilidade de seguro
O registro do NotPetya da Merck não é mais uma peça moral genérica sobre malware. É um caso de continuidade farmacêutica e redação de seguros com evidências públicas excepcionalmente concretas: arquivamentos da SEC quantificaram efeitos de vendas e fabricação; uma opinião do…

Institucional Global
FedEx TNT e NotPetya: o custo logístico de herdar risco cibernético
O ataque NotPetya de 2017 na TNT Express expôs o custo logístico de herdar risco cibernético em aquisições: serviço degradado, soluções manuais e recuperação incerta testaram a responsabilidade da FedEx.

Institucional Global
Incidente cibernético da Nissan tornou a governança de dados de clientes parte da resiliência automotiva
O incidente cibernético da Nissan na Austrália e Nova Zelândia não foi apenas uma história regional de ransomware e dados. Ele mostrou como o varejo de veículos, finanças, seguros, histórico de serviços, documentos de identidade, suporte terceirizado de call center e governança…

Institucional Global
ICANN transformou a rotação da chave DNSSEC em um teste público de prestação de contas operacional
A primeira rotação da chave DNSSEC do ICANN foi um evento de manutenção criptográfica e um teste global de prestação de contas operacional.

Serviços de Nuvem Globais
Revogação DigiCert: validação de certificados vira teste de responsabilidade
O bug de validação de domínio da DigiCert em 2024 não foi apenas um episódio de conformidade de autoridade de certificação. Ele mostrou como um underscore ausente em um caminho de validação baseado em DNS poderia forçar milhares de organizações a escolher, sob um prazo público da…