
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

Líderes
Osipenko Alexander Nikolaevich: o que os registros de rede demonstram — e o que não demonstram
O resumo de inteligência sobre Osipenko Alexander Nikolaevich: o que os registros de rede demonstram — e o que não demonstram explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as…

IETF
O custo que o retransmissor não guarda
Um componente pode dispensar a memória de cada cliente sem tornar a operação inteira mais simples. No PANA, a volta da mensagem revela onde continuam o trabalho, as decisões e a responsabilidade.

IETF
Um só operador não forma um único domínio de confiança SRv6
Uma aquisição reúne duas redes no mesmo balanço e no mesmo desenho corporativo. Logo aparece a proposta de remover o filtro entre elas: agora seria “tráfego nosso”. O adjetivo mudou; os membros autorizados, as faixas de SID, as chaves e a capacidade real de filtragem talvez não.…
Tendências Institucionais da Europa e Oriente Médio
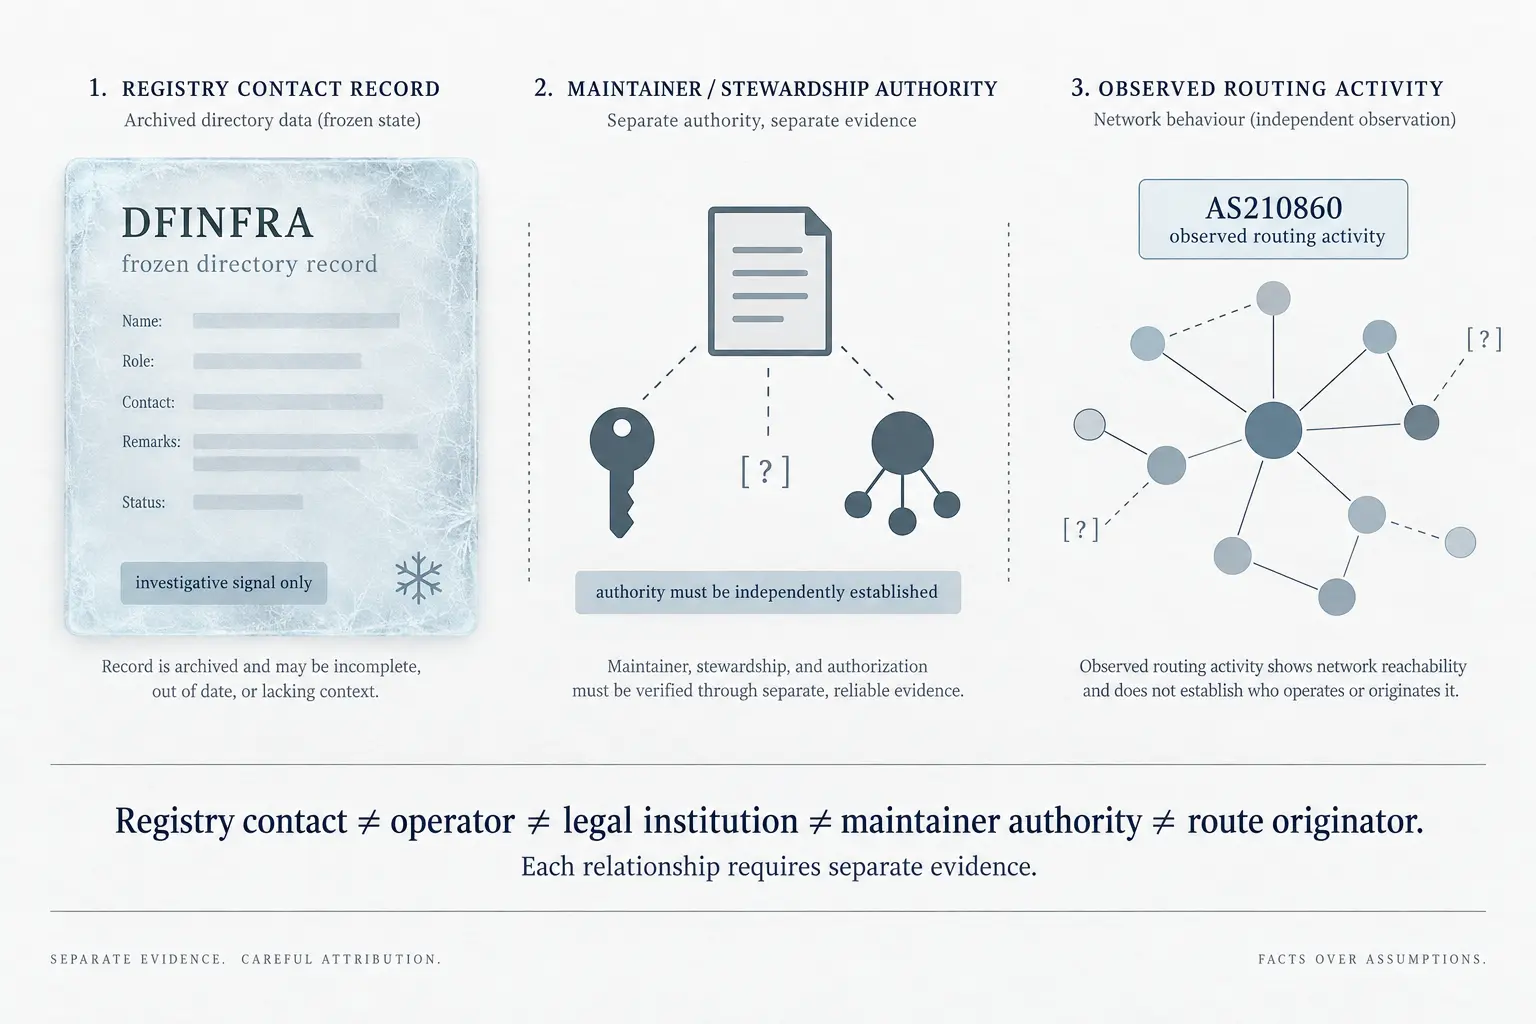
DFINFRA não prova controle operacional sobre o AS210860
Um nome de contato em um registro de recursos de Internet pode ser um sinal útil de mudança institucional, mas não basta para demonstrar titularidade jurídica, autoridade de manutenção ou operação efetiva de uma rede.

Tendências Institucionais Globais
A autoridade prática do ISC e o que o registro público ainda não permite contestar
O Internet Systems Consortium aparece no registro público por meio de uma combinação incomum de organização, software, infraestrutura e participação: mantém funções associadas ao F-Root, desenvolve e sustenta o BIND e o Kea e apresenta uma estrutura de associação. Essa presença…

IETF
Ler o equipamento não encerra a migração
O caminho antigo pode continuar necessário mesmo quando ninguém mais usa sua tela para acompanhar a rede. A conversão de SMIv2 para YANG definida no RFC 6643 moderniza o acesso de leitura, mas não transfere automaticamente as decisões de escrita, persistência e responsabilidade…

Tendências dos ISPs regionais da Europa e do Oriente Médio
AS210837: a identidade do registro não prova a continuidade da rede
O resumo de inteligência sobre AS210837: a identidade do registro não prova a continuidade da rede explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de…

Reportagens
DATAMATIX e AS210973: o que os registros públicos provam — e o que ainda não provam
O resumo de inteligência sobre DATAMATIX e AS210973: o que os registros públicos provam — e o que ainda não provam explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

IETF
Restaurar a fábrica pode apagar o caminho de volta
Um equipamento pode voltar corretamente à configuração original e deixar de ser administrável pelo operador. A RFC 8808 permite que o destino da restauração não esteja disponível para consulta e separa esse processo da garantia de eliminação dos dados.

IETF
Incidente “cleared” não prova qual comando o encerrou
O centro de operações vê um incidente verde. O sistema de chamados ainda o mostra em andamento, e dois controladores enviaram pedidos de resolução durante a mesma janela. A cor informa que a condição mudou; não revela qual pedido foi executado, quem o aprovou nem se a restauração…

IETF
O IPv6 entrou em operação, mas o plano antigo continuou decidindo
O 6rd aproveita a rede IPv4 para oferecer IPv6 mais cedo. Essa economia de implantação mantém uma dependência: o endereço antigo participa do tamanho, da duração e do destino futuro dos prefixos entregues aos clientes.

IETF
Um catálogo de capacidades não decide uma assinatura
O orquestrador lê uma resposta elegante: HTTPS, XML ou JSON, TLS 1.2 ou TLS 1.3. O equipamento deixou de ser uma caixa-preta, mas ainda não existe assinatura alguma. Falta escolher a combinação, aplicar a política, autorizar o receptor, obter a aceitação do publicador e comprovar…

IETF
A conexão continua; a autorização precisa recomeçar
Reaproveitar uma conexão IMAP pode evitar trabalho repetido de abertura e proteção do canal. Mas a economia depende de encerrar a autoridade do usuário anterior sem encerrar TLS. O comando UNAUTHENTICATE torna explícito o que a conexão nova antes separava por construção.

Reportagens
RIPE Database 1.124.1 corrigiu a seleção do certificado. O “sem evidência de exploração” precisa de limites
RIPE NCC agiu corretamente ao fechar uma vulnerabilidade de autenticação sem aguardar o ciclo rotineiro de testes. Depois da correção, porém, começa outro dever: dizer qual intervalo, qual tráfego e quais históricos foram examinados para sustentar a conclusão pública de que não…

IETF
Quanto custa uma busca que continua trabalhando?
A resposta inicial pode estar correta e, ainda assim, não existir o acompanhamento que a interface sugere. As extensões de busca do IMAP tornam visível uma decisão econômica escondida no adjetivo “atualizado”: aceitar uma consulta não é aceitar todo o trabalho que ela poderá…

IETF
O voucher de ingresso chega depois que a identidade é revelada
ELA oferece a um dispositivo restrito uma autorização forte para entrar em um domínio, sem fingir que a decisão surge antes dos dados necessários para tomá-la. A identidade de ingresso chega a um autenticador V e ao servidor W; só depois volta o voucher. A criptografia pode…

IETF
Programar o envio não reserva a entrega
O servidor pode guardar uma mensagem até a hora em que ela estiver autorizada a sair. Não pode, porém, cumprir uma ordem que proíba a saída até depois do prazo de entrega. A extensão SMTP de liberação futura separa o serviço de espera da promessa que nenhuma fila mais rápida…

IETF
Uma prova criptográfica de conduta indevida não revoga a confiança
Um cliente recebe intervalos de tempo assinados que não podem coexistir na ordem em que chegaram. O Roughtime permite preservar essa contradição em um relatório verificável por terceiros. Ainda assim, os bytes não nomeiam necessariamente o servidor culpado, não escolhem quem…
IETF
A pasta padrão não era uma saída para qualquer falha
O Sieve permite seguir a função de uma caixa postal e recorrer a um nome quando essa função não aponta para lugar algum. Não permite transformar automaticamente uma falha de gravação em autorização para guardar a mensagem em outro lugar.
Reportagens
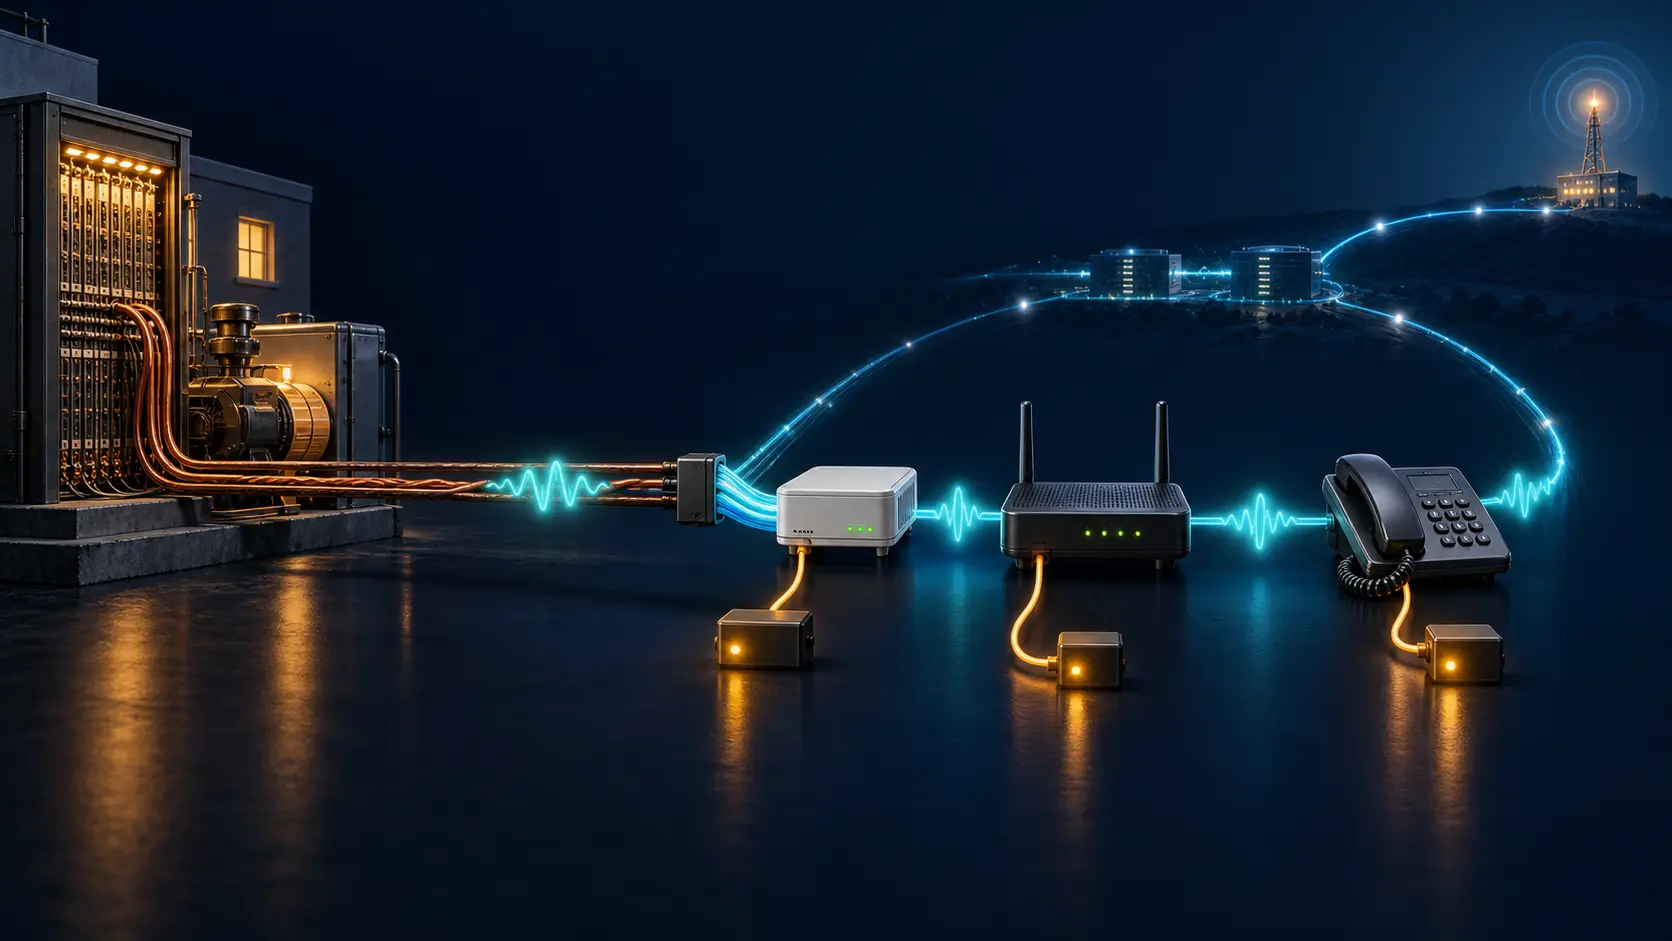
Um artigo da LACNIC leva a voz para IP, mas não atribui a energia de contingência
Na migração da telefonia, o assinante continua dizendo “alô”, mas a eletricidade mudou de endereço. Um texto recente do Blog da LACNIC reconhece que modem, roteador e terminal passaram a integrar a continuidade da chamada. Falta transformar essa observação em responsabilidades…