
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

História
O catálogo subiu de versão. O discador ainda podia usar a rota antiga: RFC 3017
O arquivo podia chegar íntegro e mesmo assim não governar a conexão ativa. No RFC 3017, o catálogo de roaming carregava números e configuração suficiente para orientar o cliente, mas o contador não dizia se a edição correta foi instalada nem se o POP continuava funcionando.
História
O pacote ficou mais econômico — e o apagão ficou maior: RFC 3016
Em uma rede estreita, juntar unidades pequenas de vídeo parecia poupar bytes preciosos. O RFC 3016 mostrou a conta inteira: o mesmo agrupamento que reduzia cabeçalhos permitia que uma única perda apagasse várias unidades de uma vez.

História
A nova etiqueta cabia no pacote. Ainda assim, podia enfraquecer o protocolo: RFC 2440
Um valor livre no cabeçalho parece um convite. Em 1998, a especificação OpenPGP apontou a questão mais difícil: conseguir interpretar uma nova etiqueta não prova que o recurso correspondente possa conviver com segurança com o restante de um sistema criptográfico.

História
O contexto foi conectado. A chamada ainda não estava provada: RFC 3015
O Megaco transformou a associação interna de uma media gateway em estado programável e auditável. A RFC 3015 também mostrou por que esse estado local não era recibo da entrega externa, da reprodução remota nem de uma conversa entre pessoas.
IETF
O campo aceita mudança; o solicitante ainda precisa de mandato
O novo rascunho de controle de acesso do SCHC descreve com precisão crescente quais partes de uma regra podem mudar. Essa precisão protege o objeto, mas não substitui a identidade autenticada, a versão esperada nem a coordenação com o outro participante do Context.

História
A notificação se perdeu. O registro de reserva também podia perdê-la: RFC 3014
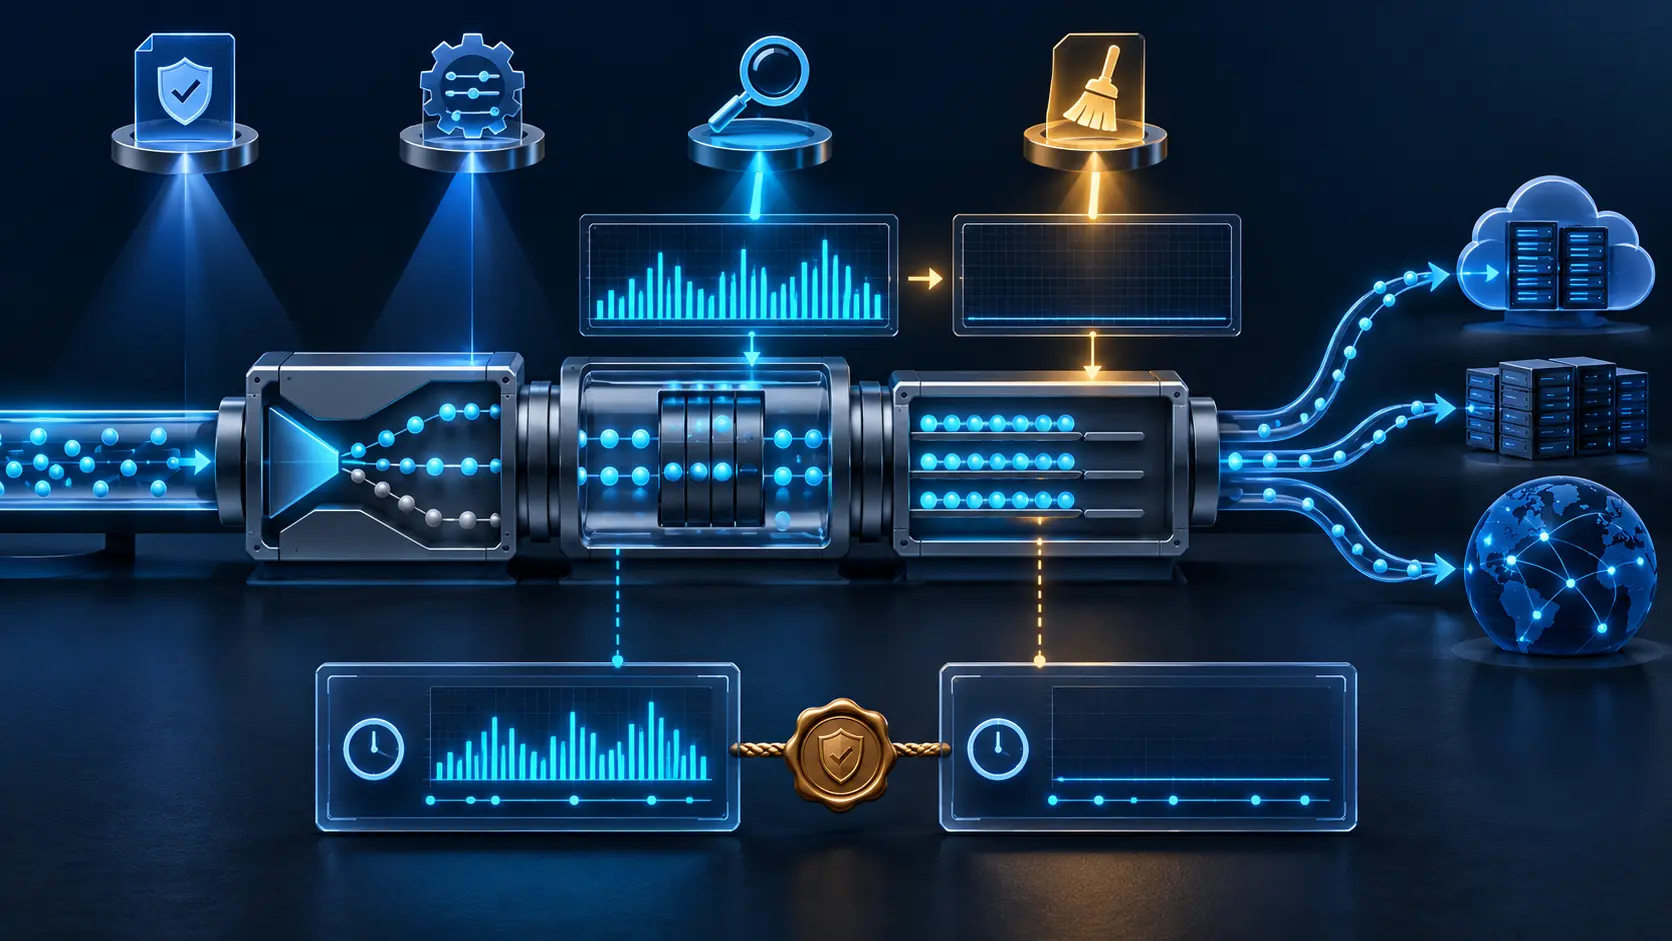
Guardar uma cópia local parecia resolver a fragilidade das notificações SNMP. A RFC 3014 foi mais rigorosa: descreveu não só a cópia, mas também o filtro que a admitia, a memória que a expulsava, o relógio que a envelhecia e o gerente que podia encurtar sua vida.

História
A página ficou mais rápida; o enlace compartilhado ainda precisava prestar contas: RFC 2414
Em 1998, dois segmentos TCP podiam fazer mais do que transportar o dobro dos dados de um. O segundo podia provocar uma confirmação antes de expirar o temporizador de ACK atrasado. Isso tornava atraente uma janela inicial maior para transferências web curtas — mas os pacotes…

IETF
O proxy disse que a interface estava ativa. Ela nunca respondeu
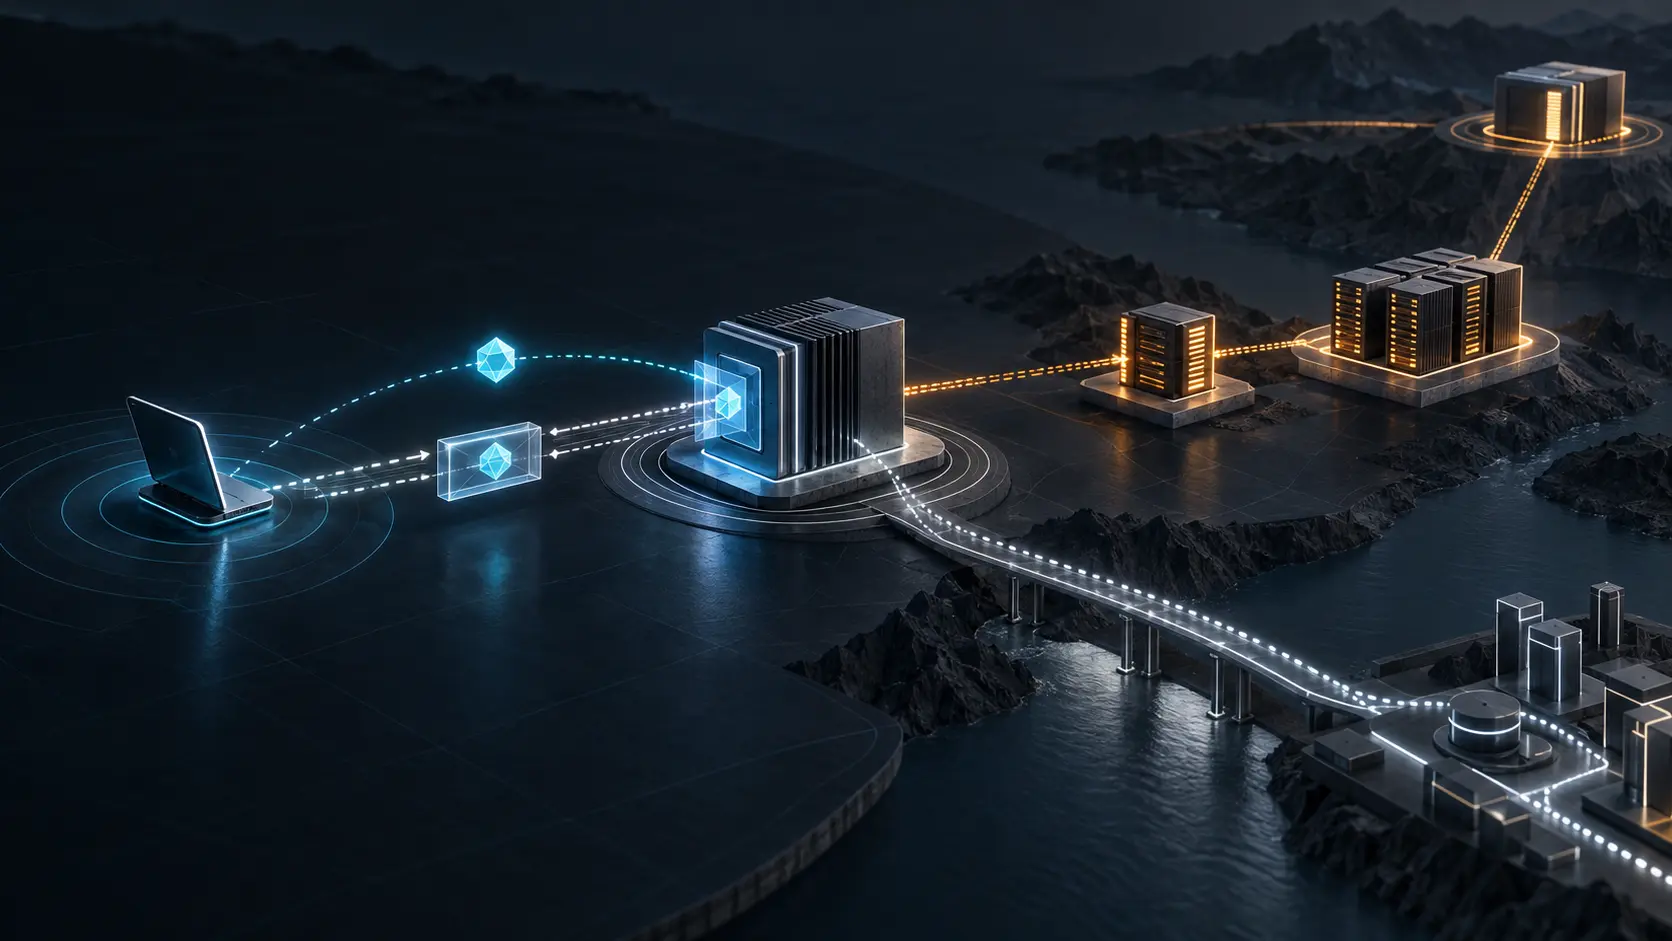
PROBE alcança uma pergunta que o ping não consegue responder ao consultar um proxy acessível. O benefício só é seguro quando a plataforma preserva a origem do testemunho e não transforma o conhecimento local do proxy em verdade sobre todo o caminho.
História
O gateway lançou um desafio. A confiança ainda precisava chegar: RFC 3012
O agente estrangeiro não precisava conhecer toda a identidade do visitante para fazer uma verificação útil. Antes da resposta do domínio de origem, ele podia perguntar se aquele pedido devolvia um valor recém-emitido ou apenas repetia uma inscrição antiga.

História
O pedido chegou por uma sub-rede. O endereço pertencia a outra: RFC 3011
Ao permitir que um pedido DHCP apontasse para um pool diferente do seu caminho de chegada, a RFC 3011 transformou uma inferência de topologia em uma decisão explícita — e, por isso, controlável.

História
A resposta DNS levava adiante o MAC da consulta: RFC 2845
Em 2000, o DNS precisava autenticar uma transação sem fingir que um segredo compartilhado era um sistema de identidade por chave pública. A RFC 2845 fez a resposta depender do MAC da consulta e levou um MAC acumulado por respostas TCP com várias mensagens. O resultado foi uma…
IETF
O registro trouxe um PSID. Ainda faltava provar o caminho
Um identificador curto reduz o custo da telemetria de Segment Routing, mas não carrega sozinho seu escopo nem a época do mapa. A revisão 07 do rascunho IPFIX-PSID mostra como um dado correto pode sustentar uma conclusão errada.

História
O servidor esqueceu o bloqueio; a recuperação começou recusando os novos — RFC 3010
Depois de reiniciar, um servidor podia conservar o arquivo e perder a memória de quem tinha direito de exclusão. A RFC 3010 respondeu com identidade de instância, prazo e uma fila de recuperação com fim definido.
IETF
O teste de IPv6 passou. O canal de atualização ainda precisava de IPv4
O painel de entrega estava verde. A interface principal abriu por IPv6, as chamadas de API terminaram e a versão recebeu o rótulo de pronta. A primeira atualização encontrou a célula ausente: um processo auxiliar ainda consultava um repositório somente IPv4. A revisão 03 de um…

História
O concentrador esperou o cookie voltar: RFC 2516
O PPPoE precisava permitir que um host escolhesse um concentrador em uma Ethernet compartilhada sem transformar cada pedido em broadcast numa sessão PPP cara. A RFC 2516 manteve a descoberta sem estado de sessão até a conexão existir; só então as duas pontas deveriam alocar…
História
A assinatura passou na verificação. A autoridade da chave ainda estava em julgamento — RFC 3008
Uma conta criptográfica correta não autorizava ninguém a falar pela zona. A RFC 3008 obrigou o resolvedor a conferir a função da chave antes de transformar a assinatura em evidência DNSSEC.
Data Center Global
AS210860: a ausência de mudança como achado — o estado de roteamento, o registro e a autodeclaração que ninguém reconciliou
O resumo de inteligência sobre AS210860: a ausência de mudança como achado — o estado de roteamento, o registro e a autodeclaração que ninguém reconciliou explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional…
Institucional da Europa e do Oriente Médio
O instrumento silencioso: como a campanha de validação de abuse-c se tornou a métrica de governança do RIPE NCC
Todos os anos, o RIPE NCC valida dezenas de milhares de endereços de contato de abuso e publica os números em seu relatório anual. O que esses números medem — e o que deliberadamente não medem — revela como um instrumento de conformidade se transformou na principal evidência…
IETF
O contador marcava zero. A janela de evidência tinha sido apagada
A política de QoS continuava na interface, mas o painel do incidente não mostrava pacotes classificados, violações do medidor nem descartes de fila. Talvez não houvesse tráfego. Talvez alguém tivesse zerado os contadores. A revisão 16 de um modelo YANG do IETF torna política e…
História
A reserva encolheu antes do fluxo; a RFC 3006 decidiu quem pagaria se a compressão falhasse
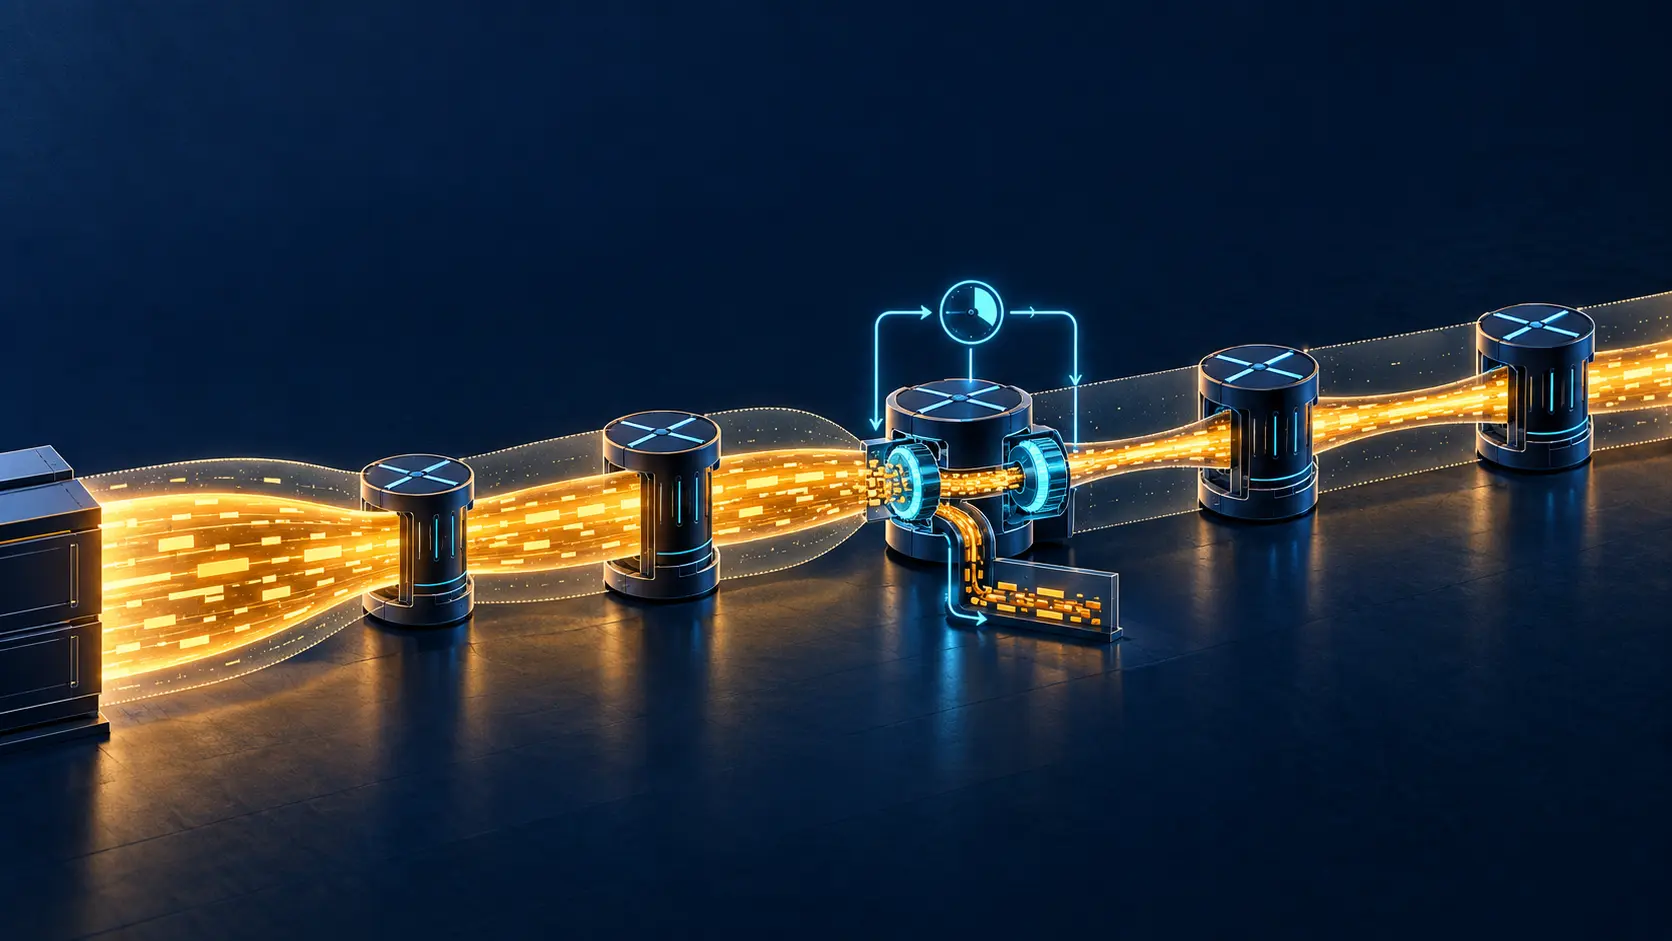
O emissor conhecia o formato dos pacotes; o roteador conhecia o enlace. A RFC 3006 transformou essa divisão de informação em uma regra de desconto e fiscalização.