
Resumo
- O broadcast direcionado era roteado até um prefixo remoto e só o roteador do último salto o convertia em broadcast na camada de enlace.
- O ataque Smurf falsificava a origem com o endereço da vítima, levando os hosts que respondiam a mandar seus pacotes para um terceiro inocente.
- A RFC 2644 mudou recepção e encaminhamento para bloqueio por padrão; a BCP 38 trata separadamente a falsificação na borda de origem.
Um endereço singular escondia muitos destinatários
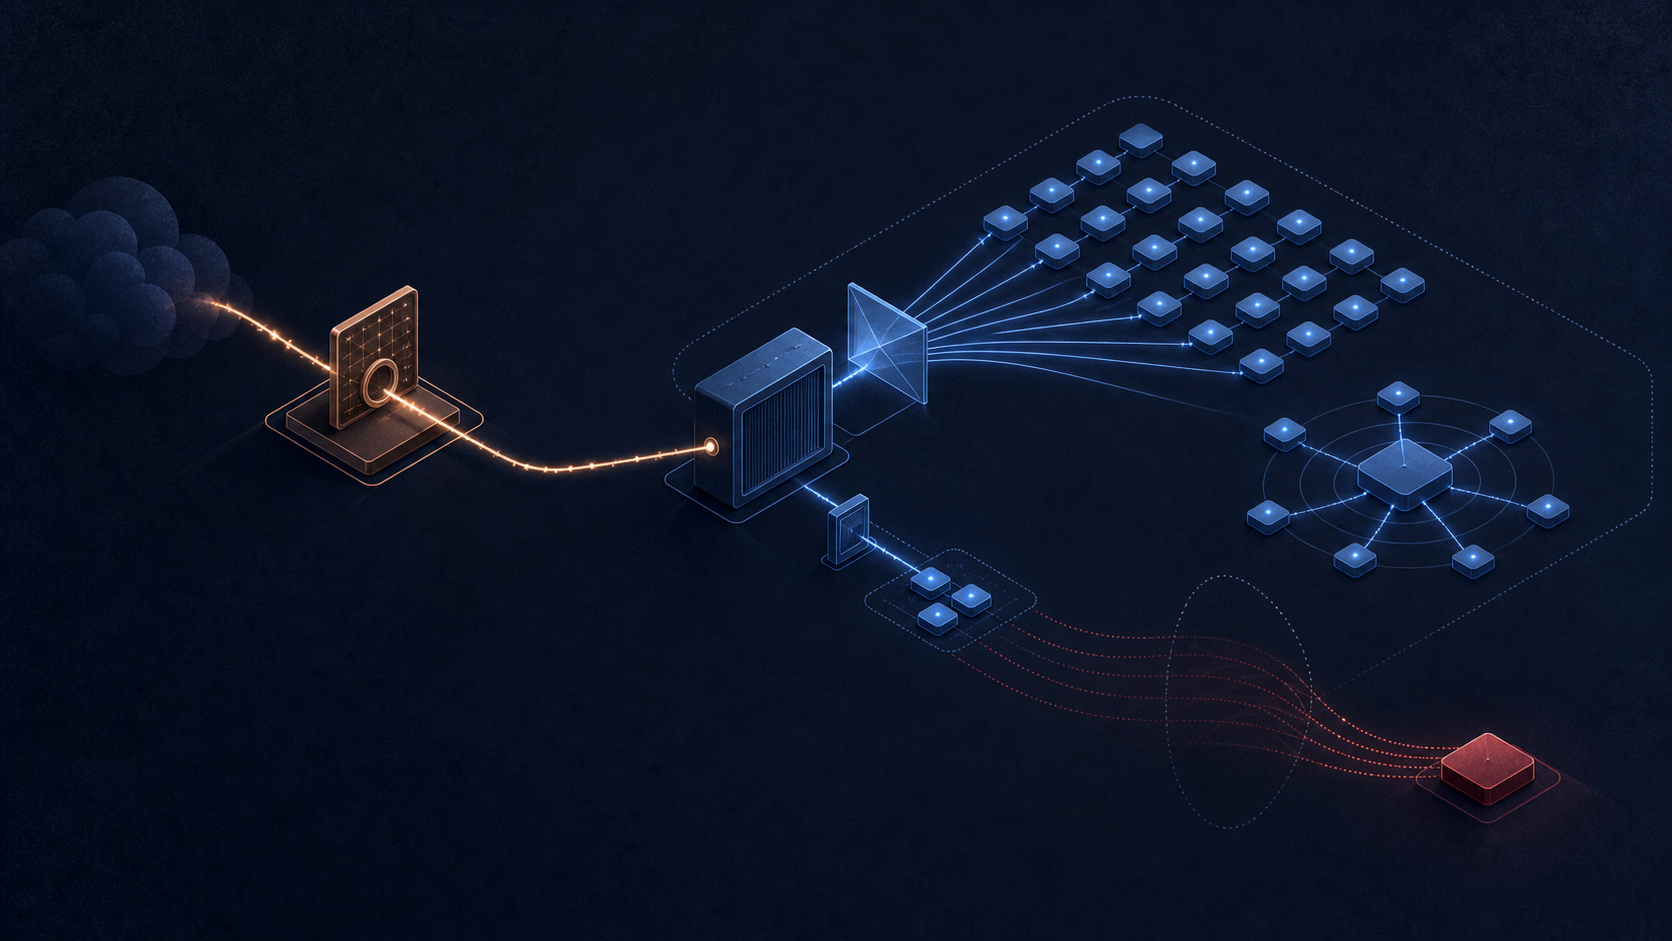
O IPv4 não precisava carregar uma lista. O prefixo designava uma rede e os bits locais em um indicavam o conjunto dos hosts daquele âmbito. Durante quase todo o percurso, o datagrama seguia a tabela de rotas normalmente. O roteador ligado à rede de destino era o único capaz de interpretar a parte coletiva e emitir o pacote como broadcast de enlace.
Esse destino não era 255.255.255.255. O broadcast limitado fica na rede local e não pode ser encaminhado. O direcionado viajava até uma rede distante. Assim, uma única referência roteável continha a instrução de alcançar todos ali.
A RFC 919, de 1984, descreveu usos legítimos: descobrir um serviço sem saber qual vizinho o oferece, anunciar um gateway ou localizar informação sem manter listas rígidas. Também registrou o custo fundamental: todo host que ouve um broadcast dedica algum trabalho a ele.
Dentro de um enlace governado em conjunto, essa troca pode ser aceita. Quando alguém distante passa a acionar o custo, conveniência e responsabilidade deixam de coincidir.
A decisão se concentrou no último salto
O subnetting permitiu que um mesmo número de rede IP cobrisse vários enlaces físicos. A RFC 922 adaptou o broadcast a essa organização. O datagrama destinado a uma rede física remota seguia o roteamento normal; o gateway diretamente ligado a ela realizava a transmissão coletiva.
Esse equipamento mudava o alcance da solicitação. Antes dele, havia um pacote em trânsito. Depois dele, muitos sistemas locais poderiam processá-lo. O último salto não era apenas uma etapa geográfica, mas uma fronteira de autoridade.
Com CIDR, os bits finais só têm significado coletivo quando se conhece o comprimento do prefixo. A RFC 1812 explicou que apenas o roteador final podia distinguir de modo definitivo entre unicast e broadcast dirigido ao prefixo. O mesmo nó tinha conhecimento para classificar e poder para multiplicar.
Em 1995, porém, a postura inicial era permissiva. O roteador precisava ter uma opção para desativar o encaminhamento, mas recepção e encaminhamento deveriam vir autorizados. Sem política em contrário, o broadcast direcionado seguia adiante.
O padrão favorecia compatibilidade com descoberta cooperativa. Também transformava a falta de configuração em uma escolha capaz de prejudicar terceiros.
Um remetente podia tomar emprestado o endereço de retorno
O encaminhamento olha o destino. Protocolos de pergunta e resposta usam a origem para devolver a mensagem. O cabeçalho IPv4, sozinho, não prova que o titular daquele endereço enviou a pergunta. Um atacante pode escrever o endereço da vítima no campo de origem.
Em seguida, aponta o destino para o broadcast direcionado de outra rede. O roteador final cria o broadcast local. Os hosts que recebem e decidem responder mandam as respostas ao solicitante aparente: a vítima.
Há reflexão porque os retornos não voltam ao emissor real. Há amplificação porque uma solicitação admitida pode convocar vários respondedores. Não existe fator universal nas normas; ele varia com hosts ativos, comportamento e tamanhos. A vantagem estrutural é não precisar contatar cada participante individualmente.
A RFC 2644 chamou as redes que permitiam broadcast direcionado externo de “Smurf Amplifiers”. A expressão localiza a junção. Cada host podia estar obedecendo a uma regra local comum. A política do roteador é que oferecia essa capacidade coletiva a uma origem remota.
A soma era hostil mesmo quando cada ação parecia comum
O roteador via um prefixo conhecido. O host via um broadcast válido no enlace. A resposta ia para um endereço roteável. Isoladamente, nenhum passo precisava parecer extraordinário.
O agregado mudava tudo. O atacante pagava por uma pergunta; a rede amplificadora fornecia processamento e saída; a vítima recebia respostas que não pediu. O operador que controlava a abertura não sofria necessariamente o maior dano.
Limitação de taxa na vítima podia preservar disponibilidade, mas ocorria depois do fan-out. O contador de entrada do amplificador talvez mostrasse pouco tráfego. A intervenção mais eficiente estava no ponto em que um datagrama virava muitas oportunidades de resposta.
A RFC 2644 inverteu a presunção
Publicada em agosto de 1999 como BCP 34, a RFC 2644 não alterou o formato de endereço. Ela substituiu requisitos da RFC 1812.
Um roteador ainda podia oferecer a opção de receber broadcast direcionado, mas essa opção deveria vir desativada e só uma configuração específica do usuário final permitiria a recepção. As opções por interface para receber ou encaminhar também deveriam bloquear ambas as ações inicialmente.
A palavra central foi “padrão”. Antes, o operador precisava descobrir e fechar uma função herdada. Depois, quem tivesse necessidade deveria abri-la deliberadamente. Um equipamento novo já não se tornaria amplificador só porque ninguém revisou uma configuração histórica.
A exceção permaneceu possível. Isso preserva usos realmente necessários em ambientes controlados, mas muda sua natureza: ela deixa de ser acidente por omissão e vira decisão administrativa atribuível.
Fechar o fan-out não valida a origem
O broadcast direcionado era apenas uma parte da composição. Bloqueá-lo no destino remove esse amplificador, mas não impede que uma rede envie outros pacotes com origem falsa. Da mesma forma, filtrar fontes perto do remetente não decide se o destino deve aceitar uma solicitação coletiva externa.
A RFC 2827, BCP 38, posiciona o filtro na conexão do cliente com seu provedor. Os pacotes que saem daquele cliente devem alegar origens dentro dos prefixos legitimamente associados a ele. Fontes externas ao conjunto podem ser negadas antes do trânsito amplo.
O método tem limites explícitos. Não impede ataques vindos de prefixos válidos e pode não distinguir um host que se passa por outro dentro da faixa permitida. Ele melhora coerência topológica e rastreabilidade, mas não autentica universalmente o emissor.
Os controles pertencem a bordas diferentes. A origem decide quais endereços seus clientes podem declarar. O último salto decide se um remetente remoto pode recrutar o enlace local. Um resultado limpo em um lado não prova que o outro está seguro.
O broadcast local não foi abolido
Seria impreciso resumir a mudança como proibição do broadcast. O limitado continuou confinado ao enlace e útil para configuração e descoberta local. A RFC 2644 retirou a expectativa de que uma parte remota pudesse introduzir uma transmissão coletiva na rede de outra organização por padrão.
Também não extinguiu todas as formas de reflexão e amplificação. Outros serviços podem responder a fontes forjadas. O avanço foi específico: uma capacidade com externalidades perigosas deixou de ser o comportamento automático de novos roteadores.
Uma exceção precisa de contornos próprios
Se uma aplicação legítima ainda depende do recurso, a autorização não deveria ser “ligar no roteador”. Deve nomear interface de entrada, prefixo de origem, destino, protocolo, duração e responsável. Também precisa justificar por que a descoberta não pode permanecer local ou usar um método seletivo.
As métricas devem separar bloqueios, admissões excepcionais e broadcasts realmente emitidos, além de medir os retornos gerados. Mudanças de prefixo ou rota podem ampliar o conjunto alcançado sem alterar o nome da opção.
O padrão seguro não completa a política. Ele cria a pausa em que a política precisa ser declarada antes da multiplicação.
Fontes e limites da evidência
O conjunto fechado é RFC 919, RFC 922, RFC 1812, RFC 2644 e RFC 2827. Ele sustenta a mecânica, os requisitos, a inversão do padrão e o filtro de origem. Não estabelece um multiplicador universal, o comportamento de todos os hosts, adoção atual ou conformidade de cada fabricante.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance