
Resumo
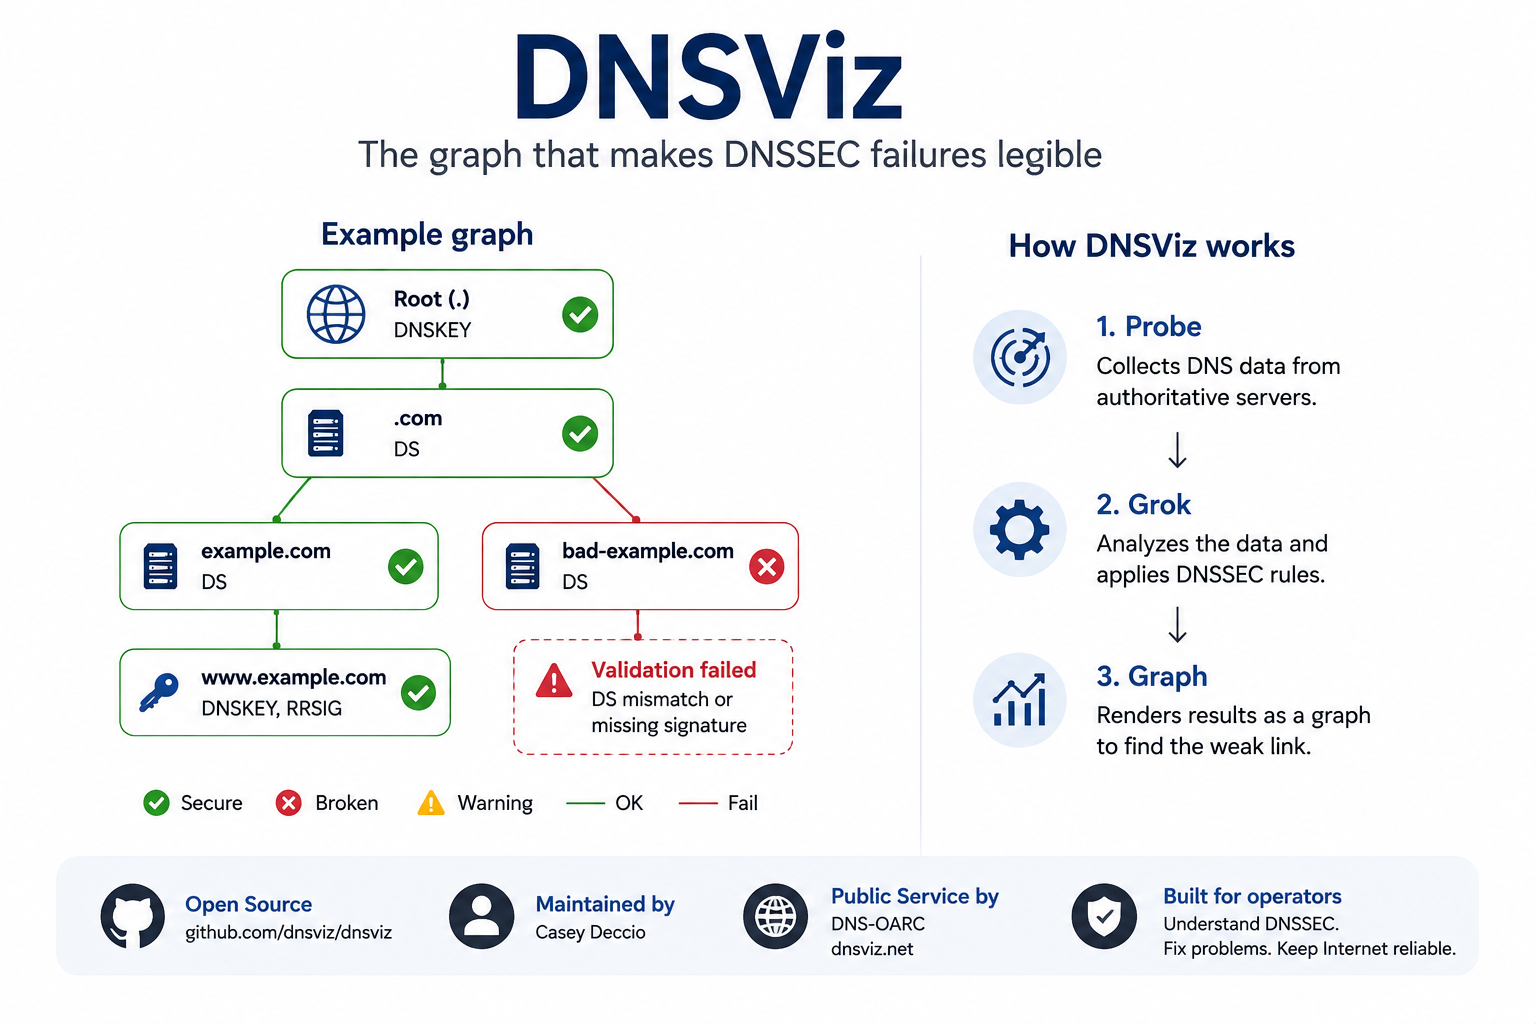
- O DNSViz é um projeto de código aberto de diagnóstico, visualização e medição de DNS e DNSSEC criado e mantido por Casey Deccio. A DNS-OARC opera a instância pública em dnsviz.net, mas hospedar o serviço é diferente de controlar cada decisão de software.
- O resultado definidor do projeto é um grafo de relações de autenticação e delegação. Ele conecta registros DS do domínio pai, registros DNSKEY do domínio filho, assinaturas RRSIG e provas de negação NSEC ou NSEC3, de modo que um operador possa ver qual ligação parece ausente, obsoleta, inconsistente ou criptograficamente inválida.
- O DNSViz é um conjunto de ferramentas, não apenas um site. Seu fluxo de trabalho em linha de comando separa coleta, análise e renderização por meio de
probe,grokegraph, permitindo que operadores e pesquisadores preservem observações, automatizem verificações e executem a ferramenta a partir de pontos de observação privados ou controlados. - Um resultado é evidência de um lugar e momento específicos, não um certificado universal. Anycast, DNS de visão dividida, caches de resolvedores, âncoras de confiança, política de algoritmos, perda transitória de pacotes e mudanças rápidas no estado de troca de chaves podem fazer outro observador ver algo diferente.
- O DNSViz não repara automaticamente uma zona, e um aviso não estabelece impacto nos negócios. Um grafo verde não pode garantir que todos os resolvedores terão êxito, enquanto um grafo vermelho identifica uma condição técnica, e não prova intenção maliciosa.
- A versão de abril de 2025 expandiu a análise para implantações com múltiplos assinantes, sinalização CDS e CDNSKEY, consistência de respostas negativas e outros casos operacionais modernos. Essas adições refletem a crescente complexidade de trocar provedores de DNS e automatizar atualizações de delegação entre pai e filho.
- Diagnósticos públicos repetidos também criaram um recurso de pesquisa. Um estudo acadêmico de 2025 usou uma grande coleção de instantâneos do DNSViz de 2020 a 2024 para examinar erros de DNSSEC em escala, embora o corpus continue moldado por nomes enviados, cronogramas de varredura e escolhas de retenção.
- O DNSViz importa porque oferece a operadores de domínios, provedores autoritativos, registradores, registros e equipes de resolvedores uma explicação compartilhada da falha. Seu valor de longo prazo depende da continuidade das versões, da sucessão de mantenedores, de políticas de serviço transparentes e do uso disciplinado junto com logs de resolvedores, ferramentas de registros e registros de mudanças.
Quando um domínio seguro de repente parece “bogus”
Uma falha de DNSSEC geralmente chega ao operador como um veredito comprimido. Um resolvedor validador rotula uma resposta como bogus, um aplicativo para de resolver um nome ou um sistema de monitoramento relata que um domínio assinado se tornou inacessível. A mensagem pode estar tecnicamente correta e ainda assim ser operacionalmente inútil. Ela diz que uma cadeia de evidências não validou, mas não mostra imediatamente qual organização, registro ou momento do processo de mudança provocou a quebra.
A dificuldade vem da forma como o DNSSEC distribui responsabilidades. Uma zona pai publica informações sobre a zona filha, a filha publica chaves e assinaturas, os servidores autoritativos entregam os registros e os resolvedores recursivos aplicam âncoras de confiança e políticas locais. Um registro DS obsoleto no pai pode invalidar uma zona filha corretamente assinada. Uma assinatura expirada na filha pode derrotar uma delegação correta. Uma resposta negativa pode falhar mesmo quando o nome consultado realmente não existe.
O DNSViz foi construído para ampliar esse veredito estreito em uma explicação inspecionável. Ele coleta os dados autoritativos relevantes, reconstrói as relações entre os registros e marca os lugares onde a cadeia observada parece falhar. O projeto não torna o DNSSEC simples, porque o protocolo e suas fronteiras administrativas continuam complexos. Ele torna a complexidade visível o suficiente para que um operador decida o que verificar em seguida.
DNSSEC espalha uma decisão por várias organizações
A resolução comum de DNS já cruza vários sistemas, mas o DNSSEC acrescenta uma dependência criptográfica à dependência administrativa. Pai e filho fazem mais do que delegar autoridade: precisam publicar registros cuja relação matemática permaneça coerente durante trocas de chaves, migrações de provedor e tempos de vida de cache. Nenhuma parte isolada controla necessariamente todo o caminho. É por isso que uma falha pode persistir mesmo quando cada organização acredita que seu próprio sistema está se comportando corretamente.
O papel do pai geralmente se expressa por meio de um registro DS que identifica um resumo de uma chave na zona filha. A filha publica registros DNSKEY e assina seus conjuntos de registros com registros RRSIG. Um resolvedor validador segue essa evidência de uma âncora de confiança configurada até o nome solicitado. O processo é distribuído por design, e sua confiabilidade depende tanto de criptografia quanto de coordenação operacional rotineira.
Essa estrutura explica por que incidentes de DNSSEC podem virar disputas de responsabilidade. Um registrador pode ter enviado uma mudança, um registro pode ainda não tê-la publicado, um provedor pode ter introduzido um novo conjunto de chaves e um resolvedor pode ainda manter dados antigos em cache. O DNSViz não pode resolver responsabilidade contratual, mas pode colocar os registros observados e suas relações em um único quadro. Esse quadro compartilhado costuma ser mais útil do que trocar saídas isoladas de comandos entre equipes.
O protocolo já é um grafo, mesmo quando as ferramentas o imprimem como linhas
As ferramentas tradicionais de DNS são indispensáveis porque expõem registros exatos e detalhes de resposta. Sua saída, porém, costuma ser linear: uma consulta, uma resposta, um conjunto de campos por vez. O operador precisa manter a estrutura de dependência em mente e conectar a delegação do pai às chaves da filha, as chaves às assinaturas e os registros de negação ao espaço de nomes que cobrem. Essa reconstrução mental fica difícil durante uma troca de chaves ou uma migração entre vários provedores.
O DNSViz trata a estrutura de dependência como objeto primário. Nomes, chaves, conjuntos de registros e relações de confiança viram nós e arestas em um grafo, enquanto avisos e erros são anexados à conexão relevante. A camada visual não é cosmética. Ela expressa o protocolo na forma em que a validação realmente ocorre, mostrando por que um registro que parece válido isoladamente ainda pode deixar de estabelecer um caminho completo.
Um grafo também muda a conversa entre especialistas e operadores gerais. Ele oferece um objeto comum que pode ser expandido em detalhes no nível de registro sem forçar cada participante a começar por notação criptográfica. Essa acessibilidade tem limites: zonas densas podem produzir diagramas densos, e cor isoladamente nunca deve conduzir uma mudança em produção. O ganho não é a remoção da especialização, mas uma forma mais confiável de direcioná-la.
Um registro DS é a promessa do pai sobre a filha
O registro DS é um dos pequenos objetos mais importantes do DNSSEC. Ele aparece na zona pai e identifica um resumo derivado de uma DNSKEY da filha, permitindo que um validador conecte os dados autenticados do pai ao material de assinatura da filha. Quando o resumo, a etiqueta de chave ou o algoritmo deixa de corresponder ao que a filha publica, a cadeia pode quebrar mesmo que ambas as zonas continuem respondendo normalmente às consultas DNS.
Essa incompatibilidade costuma aparecer durante a substituição de chaves, a migração de provedor ou um rollback incompleto. Uma filha pode remover uma chave antiga antes de o pai remover o registro DS correspondente, ou o pai pode publicar um novo DS antes de todos os servidores autoritativos exporem o conjunto de chaves esperado. Propagação e cache podem fazer a transição parecer diferente para observadores distintos. O DNSViz compara o material DS e DNSKEY observado para que o operador veja se a promessa do pai ainda corresponde ao estado atual da filha.
O grafo não conhece o cronograma de mudanças pretendido pelo operador. Uma sobreposição temporária pode ser deliberada, enquanto uma incompatibilidade persistente pode ser erro. Essa é uma fronteira recorrente no DNSViz: ele mostra o que os dados publicados implicam, mas não consegue inferir todos os planos de manutenção nem fluxos de registro. O operador precisa combinar o grafo com tickets de mudança, documentação do provedor e o tempo esperado da troca de chaves.
Registros DNSKEY dividem papéis de assinatura sem remover o risco operacional
Uma zona assinada pode publicar vários registros DNSKEY, muitas vezes refletindo diferentes papéis operacionais ou etapas de uma troca de chaves. Algumas chaves podem ser usadas para assinar dados da zona, enquanto outras protegem o próprio conjunto DNSKEY, dependendo do modelo de implantação. A presença de várias chaves não é inerentemente suspeita. Ela pode melhorar a separação operacional e permitir a substituição planejada sem quebrar a confiança abruptamente.
A dificuldade é manter todos os objetos relacionados coerentes. As assinaturas devem ser produzidas pelas chaves esperadas, os validadores devem suportar os algoritmos relevantes e o material DS do pai deve continuar identificando um caminho válido para a filha. Chaves e assinaturas antigas precisam de sobreposição suficiente para que caches e sistemas remotos expirem com segurança. O DNSViz coloca esses objetos em um único modelo de dependência em vez de pedir que o operador compare várias transcrições de consulta separadas.
Isso é particularmente útil quando a zona não é controlada por uma única plataforma de assinatura. O grafo pode revelar que diferentes servidores autoritativos expõem conjuntos de chaves ou assinaturas distintos, mas nem sempre consegue dizer se a diferença é planejada. A mesma evidência pode descrever uma migração escalonada cuidadosa, um atraso de sincronização do provedor ou uma interrupção real. O contexto operacional continua sendo a diferença entre diagnóstico e julgamento.
A validade do RRSIG depende de relógios, cobertura e da chave correta
Um registro RRSIG afirma que determinado conjunto de registros DNS foi assinado com um algoritmo e uma chave nomeados e inclui tempos de início e expiração. A validação, portanto, depende de mais do que um cálculo criptográfico. A assinatura deve cobrir os dados esperados, a chave associada deve estar disponível e ser confiável por meio da cadeia, e a observação deve cair dentro da janela de validade da assinatura.
O tempo torna a falha de DNSSEC incomumente sensível à disciplina operacional. Um sistema de assinatura com um relógio errado pode criar assinaturas que parecem ainda não válidas ou já expiradas. Um processo de publicação atrasado pode deixar um novo conjunto de registros sem a assinatura esperada. Uma troca de chaves pode expor assinaturas produzidas por uma chave que alguns servidores não publicam mais. O DNSViz verifica essas relações e apresenta a evidência temporal ao lado do caminho de autenticação.
O carimbo de tempo em um resultado do DNSViz é, portanto, parte do diagnóstico, não decoração administrativa. Um grafo gerado antes de uma assinatura expirar e um grafo gerado depois podem ser descrições precisas de estados diferentes. Os operadores devem preservar o horário da observação, compará-lo com logs de assinatura e implantação e executar novamente a análise antes de tomar uma decisão com base em um instantâneo antigo.
NSEC e NSEC3 tornam a ausência comprovável — e a falha mais difícil de explicar
O DNSSEC precisa autenticar não apenas registros que existem, mas também respostas que dizem que um nome ou tipo de registro não existe. NSEC e NSEC3 fornecem essa prova descrevendo intervalos ou relações resumidas dentro do espaço de nomes assinado. A lógica deles é essencial porque uma resposta negativa não assinada poderia ser forjada para esconder um registro real. É também uma das partes do DNSSEC com que muitos operadores só têm contato quando algo dá errado.
Uma prova de negação pode falhar porque o intervalo coberto está errado, o registro não está assinado, os parâmetros do NSEC3 não correspondem à operação da zona ou o comportamento de opt-out interage com a delegação de forma inesperada. O sintoma resultante pode parecer uma simples resposta de nome não encontrado, mas um resolvedor validador a trata como insegura ou bogus dependendo da evidência. O DNSViz analisa os registros de negação no mesmo grafo que a cadeia positiva de autenticação.
A visualização é especialmente valiosa aqui porque o erro diz respeito a uma relação entre uma consulta e uma parte coberta do espaço de nomes. Mesmo assim, o grafo não consegue remover todas as questões de política. O opt-out do NSEC3 e as estruturas de delegação criam complexidade legítima, e validadores diferentes podem aplicar restrições de algoritmo ou política de maneiras distintas. A resposta correta é inspeção detalhada, não uma suposição reflexa de que todo aviso de resposta negativa exige a mesma correção.
Casey Deccio construiu o DNSViz onde a teoria do protocolo encontrou a confusão do operador
O DNSViz surgiu do trabalho de Casey Deccio em um ambiente de pesquisa em segurança no Sandia National Laboratories. O projeto original atacou uma lacuna prática: os padrões do DNSSEC definiam como a confiança deveria ser estabelecida, mas os operadores precisavam de uma forma de examinar por que uma implantação real satisfazia ou não essas regras. O relatório de pesquisa de 2012 documentou um modelo de análise visual, não apenas mais um comando de validação.
A distinção importa para um perfil do projeto. O DNSViz não deve ser reduzido à carreira mais ampla de Deccio, e o projeto não é idêntico às instituições onde ele trabalhou depois. Ao mesmo tempo, sua arquitetura e manutenção de longo prazo estão intimamente associadas à expertise de um único criador. O diretório de software da DNS-OARC continua distinguindo o papel de desenvolvimento e manutenção de Deccio da operação da instância pública pela organização.
Essa concentração é ao mesmo tempo força e risco. Um modelo de diagnóstico coerente se beneficia de conhecimento contínuo do protocolo e de um mantenedor que entende seus pressupostos históricos. No entanto, infraestrutura da qual muitos passam a depender precisa de documentação, revisão e um caminho para que outros contribuidores entendam o código. A história do DNSViz é, portanto, também uma história sobre como uma pequena ferramenta de pesquisa adquire responsabilidades que nunca foram formalizadas na origem.
O trabalho de 2012 na Sandia transformou a validação em um modelo explicativo
O relatório da Sandia estabeleceu a percepção editorial central por trás do DNSViz: um resultado seguro e um resultado inseguro são menos úteis do que um relato das evidências que os conectam. O projeto representou componentes e relações do DNSSEC visualmente, permitindo que um analista passasse da cadeia de alto nível para os registros que sustentam cada julgamento. Essa abordagem tornou a ferramenta relevante para resposta a incidentes, educação e medição ao mesmo tempo.
Protótipos de pesquisa frequentemente provam um conceito sem se tornar software operacional durável. O DNSViz precisou passar dessa fase apoiando mais ambientes, algoritmos em evolução e coleta repetível. A interface e a arquitetura originais eram, portanto, um começo, não uma especificação de produto congelada. Trabalhos posteriores reestruturaram o projeto para que observação, análise e renderização pudessem ser usadas separadamente.
Essa evolução também complica alegações históricas. A Sandia forneceu o cenário do trabalho original, mas isso não estabelece patrocínio ou controle atuais. Um operador de serviço público, uma afiliação acadêmica e um repositório de código aberto passaram depois a fazer parte da vida do projeto. O relato mais preciso é uma sequência de contextos institucionais em torno de uma linhagem de software contínua.
A portabilidade mudou o DNSViz de uma página da web para infraestrutura reutilizável
Um analisador público na web reduz a barreira de uso, mas uma única interface hospedada não atende a todas as necessidades operacionais. Zonas internas podem ser invisíveis a partir da internet pública, pipelines automatizados precisam de resultados legíveis por máquina e pesquisadores podem querer preservar observações brutas antes de aplicar uma nova análise. A portabilidade, portanto, mudou o DNSViz de um destino para um conjunto de ferramentas.
Durante o período de 2013–2014, o projeto foi reformulado para maior portabilidade e extensibilidade e foi apresentado à comunidade de operadores de DNS em um workshop da DNS-OARC. O pacote de linha de comando tornou possível executar o mesmo fluxo de trabalho amplo fora do site público. Essa mudança criou uma separação mais clara entre o software, o serviço público e os dados coletados durante uma análise específica.
Software portátil não produz automaticamente conclusões reproduzíveis. Versões podem mudar regras de diagnóstico, dependências podem alterar a renderização e observações armazenadas podem envelhecer. A reprodutibilidade exige registrar a versão do pacote, as condições das consultas, os carimbos de tempo e as configurações de análise. A separação arquitetural torna essa disciplina possível, mas os usuários ainda precisam praticá-la.
proberegistra o que o sistema autoritativo realmente diz
A etapa de coleta começa com a observação autoritativa. O DNSViz consulta o caminho de delegação e os servidores relevantes em busca de registros como NS, DS, DNSKEY, RRSIG, NSEC e NSEC3, juntamente com metadados necessários para a análise posterior. Isso difere de perguntar a um único resolvedor recursivo por uma resposta final de aplicação. O objetivo é expor as partes do sistema autoritativo que um validador pode precisar montar.
O componenteprobetransforma essa coleta em uma etapa distinta. Um operador pode preservar o resultado, comparar observações feitas em momentos diferentes ou executar a sonda a partir de uma rede controlada onde visões internas são alcançáveis. Pesquisadores podem coletar dados uma vez e aplicar análises posteriores sem consultar repetidamente uma zona viva. A separação também reduz o risco de confundir uma mudança no estado do DNS com uma mudança na regra de análise.
A coleta continua vulnerável às condições de rede em que é executada. Um servidor pode não responder, um serviço anycast pode direcionar a sonda para um local diferente e filtragens podem suprimir um pacote. O DNSViz pode relatar o que observou e às vezes expor inconsistência entre servidores, mas não pode garantir que toda resposta ausente represente um estado autoritativo persistente. Operadores precisam distinguir ausência nos dados de evidência de ausência no serviço.
groktransforma observações em um modelo de dependência fundamentado
Respostas DNS brutas são necessárias, mas não suficientes para o diagnóstico. A etapa de análise precisa determinar como os registros se relacionam, se as assinaturas são válidas, se um DS corresponde a uma chave publicada e se as provas de negação cobrem o nome ou tipo solicitado. O componentegrokdo DNSViz realiza esse trabalho interpretativo sobre as evidências coletadas.
É aqui que o valor do projeto vai além da coleta de dados. O analisador aplica regras de protocolo e verificações operacionais para construir um modelo de autenticação e delegação. Ele pode identificar assinaturas ausentes, incompatibilidades de algoritmo, dados expirados, delegação lame, respostas inconsistentes e outras condições representadas na lógica de diagnóstico do projeto. A saída é um relato fundamentado, não uma transcrição.
Todo modelo fundamentado contém pressupostos. Os padrões DNS evoluem, o suporte a algoritmos muda e alguns avisos expressam risco operacional, não invalidade estrita. Uma versão mais nova pode classificar um caso limite com mais precisão do que uma antiga. Por isso, os usuários devem tratar a versão da análise como parte das evidências e evitar apresentar uma cor de diagnóstico como se fosse independente da política do software.
graphpermite que operadores inspecionem a cadeia sem esconder os registros
A etapa de renderização converte a análise em um grafo que pode ser inspecionado no navegador ou salvo como saída. Uma boa visualização precisa fazer duas coisas ao mesmo tempo: reduzir a carga cognitiva de seguir a cadeia e preservar detalhes suficientes para que um especialista verifique o julgamento. O valor do DNSViz está em conectar esses níveis, não em substituir evidências técnicas por uma pontuação simplificada.
Arestas e nós mostram quais objetos autenticam ou delegam a outros, enquanto anotações direcionam a atenção à relação em questão. Um operador pode começar pelo caminho quebrado e depois expandir os registros, chaves e assinaturas subjacentes. Essa abordagem é particularmente eficaz quando várias causas plausíveis produzem o mesmo sintoma para o usuário final.
O grafo ainda pode ficar lotado. Zonas com múltiplos assinantes, trocas de chaves sobrepostas e servidores autoritativos inconsistentes criam densidade visual legítima porque o estado subjacente é denso. Uma ferramenta bem-sucedida não deve esconder essa complexidade para deixar a imagem atraente. Deve ajudar o operador a navegá-la preservando a possibilidade de que a conclusão correta seja “mais evidências são necessárias”.
A DNS-OARC mantém o serviço público funcionando sem ser dona de todo o projeto
Um diagnóstico público só vira infraestrutura quando alguém o mantém acessível, corrige suas dependências e responde quando é abusado ou quebra. A DNS-OARC oferece essa casa operacional para o dnsviz.net. O papel da organização conecta a ferramenta a uma comunidade de pessoas que operam servidores autoritativos, resolvedores e outras partes do DNS, dando ao serviço um ambiente mais próximo das operações do que de uma demonstração temporária de pesquisa.
A fronteira de governança é incomumente clara nas evidências disponíveis. A DNS-OARC afirma que Casey Deccio desenvolveu e mantém o DNSViz, enquanto a DNS-OARC opera a instância pública. Uma discussão de operações de DNS de 2021 reiterou a mesma divisão ao descrever suporte e tratamento de algoritmos mais novos. Hospedagem, administração de software e autoridade de padrões pertencem, portanto, a atores diferentes.
Essa separação evita um erro comum de atribuição, mas também cria necessidades de coordenação. Uma mudança de código pode exigir atualização do serviço, e um incidente de serviço pode revelar um problema de software. Nem o projeto nem a DNS-OARC publicam um orçamento autônomo completo, objetivo de nível de serviço ou arranjo de sucessão para o DNSViz. O endpoint público é valioso precisamente porque essas responsabilidades nada glamourosas estão sendo cumpridas, mesmo que os termos institucionais continuem apenas parcialmente visíveis.
O endpoint público e o conjunto local respondem a perguntas operacionais diferentes
O serviço web é útil quando um operador precisa de uma visão externa rápida. Um nome pode ser submetido sem instalar um pacote, e o grafo resultante pode ser compartilhado com outra organização durante um incidente. Essa facilidade de acesso dá ao DNSViz alcance educacional, além de valor operacional. Também incentiva pessoas fora da comunidade de especialistas em DNS a inspecionar uma cadeia que, de outra forma, seria representada por várias consultas de linha de comando.
Uma implantação local serve a outro propósito. Ela pode ser executada a partir de uma rede privada, fazer parte de um pipeline de pré-implantação, preservar dados brutos ou usar um cronograma controlado. Também permite que uma organização selecione a versão do software e integre a saída aos seus próprios registros de mudanças. A distribuição no PyPI e a documentação do repositório disponibilizam esse fluxo de trabalho sem transformar o DNSViz em um serviço gerenciado pago.
A escolha não é simplesmente conveniência versus sofisticação. O endpoint público oferece independência do ambiente do operador, enquanto uma sonda local pode ver nomes e caminhos de rede que o serviço público não consegue. Um trabalho forte de incidente pode usar ambos e compará-los com o comportamento real do resolvedor. Respostas diferentes não são automaticamente evidência de que uma ferramenta está errada; elas podem revelar a fronteira que precisa de investigação.
Um resultado do DNSViz pertence a um lugar e a um momento
Medição ativa sempre tem um ponto de observação. A sonda envia consultas de uma rede específica, alcança instâncias autoritativas específicas e registra respostas sob as condições de roteamento daquele momento. O DNS foi projetado para distribuir serviço, e o DNSSEC acrescenta assinaturas dependentes de tempo e dados de delegação em cache. O resultado é, portanto, uma observação com coordenadas, mesmo quando a interface o apresenta como um único grafo.
Essa limitação não enfraquece a ferramenta; define a alegação que ela pode honestamente fazer. O DNSViz pode mostrar por que a cadeia observada parece válida, insegura ou quebrada sob suas regras de análise. Não pode certificar que todos os resolvedores, usuários ou geografias viram os mesmos registros. A documentação do projeto e o uso em pesquisa são mais confiáveis quando o carimbo de tempo e o contexto da coleta permanecem anexados à saída.
Os operadores devem responder coletando evidências comparativas em vez de exigir universalidade impossível de um único teste. Um segundo ponto de observação, logs de servidores autoritativos, rastreamentos de resolvedores e uma nova execução após a expiração do cache podem estabelecer se a condição é local, transitória ou amplamente publicada. O grafo é o começo dessa comparação, não o fim.
Anycast pode fazer um serviço autoritativo parecer vários sistemas
Muitos serviços DNS autoritativos usam anycast, anunciando o mesmo endereço de serviço a partir de vários locais. O roteamento direciona usuários e sondas diferentes para sites distintos, o que pode melhorar a resiliência e reduzir a latência. Também pode expor versões de software, dados de zona ou condições de rede inconsistentes quando um site ainda não convergiu com os demais. Um único nome de serviço pode, portanto, produzir várias realidades operacionais.
O DNSViz pode comparar respostas de servidores autoritativos e expor inconsistência, mas a sonda pública alcança apenas as instâncias selecionadas pelo roteamento naquele momento. Outro usuário pode chegar a um site anycast diferente e receber uma resposta diferente. Perda de pacotes ou filtragem de caminho também pode fazer uma instância saudável parecer ausente de um ponto de observação. Essas possibilidades fazem parte da fronteira de medição declarada do projeto, não de desculpas excepcionais.
A resposta prática é usar o grafo como pista sobre a distribuição. Se uma chave ou assinatura aparece em alguns servidores e não em outros, o operador deve inspecionar o estado de implantação entre os sites e testar a partir de mais de uma rede. O DNSSEC torna a inconsistência particularmente danosa porque os validadores não podem simplesmente tolerar conteúdos diferentes; eles exigem uma cadeia válida para o conteúdo que recebem.
DNS de visão dividida marca a fronteira de qualquer diagnóstico público
DNS de visão dividida dá deliberadamente respostas diferentes a redes diferentes. Um cliente interno pode ver endereços privados ou nomes que não são publicados externamente, enquanto um usuário externo vê uma zona pública reduzida. O design pode ser legítimo, mas significa que um analisador público não pode descrever a visão interna a menos que seja autorizado e colocado dentro da rede relevante.
Um resultado público verde pode, portanto, nada dizer sobre um aplicativo interno que depende de uma delegação ou assinante diferente. Um resultado vermelho para um nome submetido de fora pode ser irrelevante se aquele nome deve existir apenas internamente. O conjunto de linha de comando do DNSViz é importante porque permite que uma organização leve o mesmo modelo de diagnóstico ao lugar onde a visão privada é visível.
Essa fronteira também carrega uma implicação de segurança. Nomes internos, topologia e material de chaves podem ser sensíveis, portanto uma organização não deve expô-los a um endpoint público apenas para obter um grafo. A análise local mantém o processo de consulta e as evidências armazenadas sob controle organizacional. A abertura da ferramenta apoia essa escolha, mas permissões de acesso e tratamento de dados continuam sendo responsabilidade do operador.
Um grafo verde é evidência, não um certificado universal de disponibilidade
Um grafo bem-sucedido do DNSViz pode ser tranquilizador porque mostra uma cadeia observada em que as relações de autenticação relevantes parecem coerentes. Isso é forte evidência sobre os dados autoritativos que a sonda coletou. Não é prova de que todos os resolvedores recursivos conseguem alcançar o domínio, pois os usuários podem encontrar rotas diferentes, registros em cache, âncoras de confiança, políticas de algoritmo ou falhas de rede não relacionadas.
Resolvedores também podem aplicar restrições locais que um diagnóstico geral não consegue reproduzir. Uma implementação pode desativar um algoritmo antigo, manter uma entrada de cache negativa obsoleta ou não alcançar um site autoritativo. Aplicativos podem falhar por motivos acima do DNS, incluindo transporte, certificados ou configuração de serviço. O DNSViz deve, portanto, ser usado para estreitar o domínio da falha, não para descartar relatos de usuários que não correspondem ao grafo.
A linguagem operacional mais defensável é precisa: a cadeia DNSSEC observada validou sob o ponto de observação e a análise da ferramenta em um horário declarado. Essa formulação preserva o valor do resultado sem transformá-lo em garantia que o sistema não foi projetado para fornecer. A precisão é particularmente importante quando o grafo vira evidência em uma disputa entre provedores.
Um grafo vermelho identifica uma condição, não um atacante
O DNSViz pode expor material ausente, obsoleto, inconsistente ou inválido, mas nenhuma dessas condições estabelece automaticamente motivação. Uma cadeia quebrada pode resultar de uma troca de chaves apressada, atraso do registrador, migração incompleta de provedor, defeito de software ou tentativa deliberada de interferir na resolução. A evidência do protocolo mostra o que mudou ou falhou, não quem pretendia o resultado.
Equipes de segurança devem resistir à tentação de tratar gravidade visual como atribuição. Uma assinatura que não valida mais é importante, mas a explicação pode ser uma chave expirada, não um comprometimento. Um registro DS inesperado merece investigação, mas uma mudança autorizada recente pode explicá-lo. Histórico de mudanças, registros do registrador, logs autoritativos e contatos organizacionais são necessários antes de classificar o incidente.
Essa distinção protege tanto a precisão quanto a recuperação. Um operador que supõe ataque pode congelar ou reverter uma migração legítima, enquanto um operador que supõe erro pode ignorar uma mudança hostil. O DNSViz contribui com um achado técnico estruturado que pode ser correlacionado com outras evidências. Ele é mais útil quando reduz especulação em vez de virar outra fonte dela.
DNS com múltiplos assinantes facilita a escolha de provedor e torna o diagnóstico mais denso
Uma zona pode usar mais de um assinante ou provedor autoritativo para melhorar a resiliência, apoiar a migração ou reduzir a dependência de uma plataforma. Modelos de múltiplos assinantes exigem que os sistemas participantes publiquem chaves, assinaturas e informações de delegação compatíveis. O benefício comercial pode ser substancial, mas o estado criptográfico fica mais distribuído e o número de condições intermediárias legítimas aumenta.
O desenvolvimento recente do DNSViz reflete essa realidade operacional. A versão de abril de 2025 adicionou ou melhorou a análise para implantações com múltiplos assinantes, permitindo que o grafo compare conjuntos de assinantes e respostas autoritativas de forma mais eficaz. A funcionalidade não torna equivalente toda arquitetura com múltiplos provedores; os modelos descritos pelo IETF incluem formas diferentes de coordenar chaves e assinaturas.
Grafos densos não são evidência de que DNS com múltiplos assinantes é um erro. Eles mostram que a resiliência foi comprada com coordenação adicional. Os operadores precisam de papéis documentados, procedimentos de troca de chaves testados e um método claro para distinguir sobreposição esperada de transição parada. O DNSViz pode expor o estado, mas a equipe de implantação deve fornecer o modelo pretendido.
Migrações de provedor criam estados legítimos que parecem falhas
Mudar um provedor de DNS autoritativo ou de assinatura raramente acontece em uma única etapa atômica. Novos servidores e chaves podem ser introduzidos antes de os antigos serem removidos, e o registro DS do pai pode precisar mudar em um ritmo diferente da zona filha. Durante a transição, vários conjuntos de chaves e assinaturas podem coexistir. Uma ferramenta que espera apenas o estado final pode classificar por engano uma sobreposição segura como erro.
O risco oposto é mais sério: uma transição pode permanecer presa em um estado que deveria ser temporário. Um provedor pode continuar servindo uma chave antiga, uma atualização do registrador pode não chegar ao registro, ou um rollback pode remover registros na ordem errada. O grafo do DNSViz ajuda mostrando a relação observada completa em vez de esconder objetos transitórios atrás de um único status.
A interpretação deve estar ligada ao plano de migração. As equipes podem registrar as etapas esperadas, executar o DNSViz antes e depois de cada mudança e preservar as saídas como evidência. Um aviso que corresponde a um estado intermediário aprovado pode ser aceito por um período definido, enquanto o mesmo aviso fora desse período vira gatilho para escalonamento. A ferramenta fica mais segura quando conectada à governança de mudanças.
CDS e CDNSKEY automatizam mudanças de delegação, mas movem o risco para a política
Os registros CDS e CDNSKEY permitem que uma zona filha sinalize mudanças desejadas no material DS mantido pelo pai. O mecanismo pode reduzir trabalho manual e tornar a troca de chaves mais confiável, especialmente em escala. Ele também transfere confiança para uma relação automatizada: o pai ou registrador precisa decidir quando e como aceitar o sinal da filha.
O DNSViz pode comparar os registros de sinalização com o conjunto DNSKEY da filha e o estado DS publicado pelo pai. A versão de abril de 2025 expandiu essa análise, facilitando ver se uma atualização automatizada de delegação parece coerente ou incompleta. A ferramenta implementa relações de protocolo, mas não pode obrigar um registro ou registrador a adotar uma política de aceitação.
A automação reduz uma classe de atraso enquanto cria outra classe de questão de controle. Quem autoriza a relação de confiança inicial? Como os sinais de exclusão são tratados? O que acontece quando um provedor publica um registro inesperadamente? O DNSViz pode tornar a evidência visível, mas a segurança operacional de CDS e CDNSKEY depende da política do pai, da gestão de chaves da filha e da capacidade de investigar um sinal anômalo antes que ele vire uma interrupção.
A versão de abril de 2025 trouxe padrões de implantação modernos para o grafo
Uma ferramenta de diagnóstico envelhece quando a infraestrutura que observa muda mais rápido do que suas regras. As implantações de DNSSEC agora incluem algoritmos mais novos, vários provedores, sinalização automatizada de delegação e comportamento de respostas negativas mais complicado. A versão de abril de 2025 do DNSViz tratou parte dessa lacuna por meio de análise de múltiplos assinantes, verificações de CDS e CDNSKEY, melhorias de consistência de respostas negativas e outros casos operacionais.
Notas de versão são forte evidência de que o código existe, não prova de que todos os ambientes foram atualizados ou de que todos os casos-limite foram resolvidos. O dnsviz.net público pode executar uma versão específica, pacotes locais podem estar atrasados e distribuições downstream podem atualizar em cronogramas diferentes. Os operadores devem registrar a versão usada em um resultado, especialmente ao comparar um instantâneo histórico com um diagnóstico atual.
A versão também mostra por que a manutenção importa mais do que uma única invenção. O DNSSEC continua sendo um sistema operacional em movimento mesmo quando seus padrões centrais são estáveis. Uma ferramenta que antes explicava os modos comuns de falha precisa continuar aprendendo os modelos de implantação que os operadores realmente adotam. A relevância do DNSViz depende dessa tradução contínua de padrões e práticas em lógica de diagnóstico.
Instantâneos longitudinais transformam solução de problemas em medição
Um único grafo ajuda em um incidente. Uma sequência de grafos pode mostrar se um erro persiste, como uma troca de chaves avança ou com que rapidez um operador repara uma cadeia quebrada. Quando muitos nomes são observados repetidamente sob um modelo de diagnóstico consistente, a coleção vira um corpus de pesquisa, não apenas um histórico de consultas individuais.
O DNSViz apoia essa transição porque a coleta e a análise são estruturadas e recebem carimbo de tempo. Pesquisadores podem agrupar condições, comparar instantâneos e examinar classes recorrentes de erro. O serviço público e as execuções automatizadas produzem, portanto, uma forma secundária de infraestrutura: um registro de como o DNSSEC se comporta na operação, em vez de apenas repetir o que os padrões dizem que deveria acontecer.
Dados históricos exigem tratamento cuidadoso. Um instantâneo pode descrever uma troca de chaves transitória corrigida minutos depois, e observações repetidas podem super-representar nomes que atraem mais testes. Regras de retenção determinam quais históricos permanecem disponíveis. O corpus é valioso porque seu método de diagnóstico é consistente, mas consistência por si só não torna a amostra representativa.
O estudo de 2025 mostra o que um corpus de diagnóstico consistente pode revelar
A pesquisa de 2025 descrita no pacote usou uma grande coleção de resultados do DNSViz de 2020 a 2024 para examinar erros de DNSSEC em escala. Sua importância está em mover a discussão para além de anedotas isoladas. Um analisador padronizado pode identificar categorias recorrentes de falha e permitir que pesquisadores perguntem quanto tempo duram ou se os mesmos erros voltam.
Esse trabalho também demonstra o papel do serviço público como infraestrutura de medição. O valor não está apenas no número de instantâneos, mas na estrutura explicativa anexada a eles. Um conjunto de dados apenas com rótulos finais de sucesso e falha ofereceria menos percepção sobre se o problema subjacente envolvia delegação, assinatura, negação ou consistência. O DNSViz fornece uma taxonomia fundamentada no grafo que constrói.
O estudo não deve virar uma alegação sobre todos os domínios assinados. As escolhas de amostragem e instantâneos de seus autores definem a população que observaram. Domínios submetidos após um problema podem ter mais probabilidade de conter erros do que nomes selecionados aleatoriamente, enquanto varreduras programadas introduzem seu próprio viés. A lição mais ampla é metodológica: números grandes só se tornam críveis quando o caminho pelo qual entraram no corpus é explicado.
Anycast e ponto de observação podem fazer duas observações honestas discordarem
Os provedores DNS autoritativos comumente usam anycast, anunciando o mesmo endereço de servidor a partir de vários locais. A rede direciona uma consulta para um site de acordo com as condições de roteamento, de modo que dois observadores podem chegar a máquinas ou instâncias de serviço diferentes ao endereçar o mesmo IP. Se esses sites não estão perfeitamente sincronizados, uma sonda do DNSViz em uma rede pode ver um conjunto de chaves ou uma assinatura diferente da que um resolvedor vê em outro lugar.
Roteamento não é a única fonte de variação. Firewalls podem descartar tamanhos de pacote ou modos de transporte específicos, respostas fragmentadas podem seguir caminhos diferentes e perdas transitórias podem impedir um servidor de responder durante uma execução. Um sistema de diagnóstico pode repetir e coletar metadados, mas não pode reivindicar uma visão de todos os caminhos relevantes. Um resultado externo é mais forte quando tratado como uma observação controlada que pode ser comparada com outras evidências.
Essa é uma lição geral de medição com força particular no DNS. O serviço que está sendo testado é em si distribuído, e o sistema que executa o teste está dentro de outra rede distribuída. Uma discordância deve gerar perguntas sobre ponto de observação, tempo e seleção de servidor antes de virar uma acusação de que uma ferramenta ou operador está errado.
Caches preservam velhas verdades depois que a configuração autoritativa mudou
Resolvedores recursivos armazenam registros DNS em cache para reduzir latência e carga autoritativa. Durante uma troca de chaves ou reparo, os servidores autoritativos podem já publicar uma nova cadeia coerente enquanto alguns resolvedores continuam usando material DS, DNSKEY ou RRSIG antigo até que o TTL expire. O DNSViz pode mostrar o estado autoritativo atual e ainda assim não reproduzir o que um usuário afetado vê por meio de um cache.
O contrário também pode ocorrer. Um resolvedor pode reter uma resposta anteriormente válida enquanto o estado autoritativo atual está quebrado, atrasando o impacto visível para alguns usuários. Isso produz um incidente escalonado em que sucesso e falha dependem do histórico de cache. Os operadores precisam saber quando a mudança foi feita, quais TTLs se aplicaram, quais registros o resolvedor mantém e se o cache negativo está envolvido.
O DNSViz contribui preservando as relações autoritativas observadas em um tempo conhecido. Logs de resolvedores e inspeção direta de cache fornecem o outro lado. Combinar os dois pode distinguir um erro contínuo de publicação de um atraso de propagação. Tratar o grafo sozinho como a experiência completa do usuário apagaria exatamente o comportamento distribuído que o DNS foi projetado para criar.
Política de resolvedor e âncoras de confiança definem um resultado que o grafo autoritativo não consegue prever totalmente
Um validador começa com âncoras de confiança e aplica políticas de implementação e do operador. A âncora de confiança da raiz é comum na validação DNSSEC pública comum, mas ambientes privados podem adicionar ou alterar âncoras. Resolvedores também podem diferir no suporte a algoritmos, no tratamento de condições excepcionais, no comportamento do relógio e na versão do software. Uma cadeia que parece aceitável sob uma política pode falhar sob outra.
O DNSViz modela relações de protocolo usando seu próprio software e processo de observação. Isso o torna uma verificação independente poderosa, mas não um clone de todos os resolvedores. Um operador que investiga uma discrepância deve identificar a implementação e a versão do resolvedor, inspecionar seus logs de validação e comparar seus dados em cache com o grafo. O objetivo é explicar a diferença, não declarar que o diagnóstico público automaticamente supera o sistema de produção.
Essa fronteira protege o projeto de uma promessa irrealista. Um diagnóstico útil não precisa de equivalência universal. Ele precisa deixar suas evidências claras o suficiente para que outro operador possa reproduzi-las, contestá-las ou complementá-las. O código aberto do DNSViz e seu fluxo de trabalho em linha de comando apoiam essa forma de escrutínio.
Gravidade de protocolo e impacto nos negócios são medições diferentes
Erros de DNSSEC podem ser causados por ação hostil, mas má configuração, propagação atrasada, automação com falha e erros operacionais comuns são explicações frequentes. Um registro DS incompatível mostra que o estado observado de pai e filha não pode formar o caminho de confiança esperado. Não revela se alguém agiu maliciosamente, entendeu mal uma interface do registrador ou seguiu um plano de troca de chaves observado no meio da execução.
A força visual de uma aresta vermelha ou de um aviso pode incentivar a superinterpretação. Durante um incidente, as equipes podem estar sob pressão para atribuir a interrupção rapidamente, especialmente quando há um controle de segurança envolvido. O DNSViz deve ser usado para declarar o que as evidências sustentam: quais registros foram observados, qual relação falhou e quando. A atribuição exige logs de mudanças, histórico de contas, registros do registrador, evidências do provedor e, em alguns casos, uma investigação de segurança mais ampla.
A mesma disciplina se aplica a avisos menos graves. Algumas anotações refletem orientação operacional ou risco, não uma cadeia inválida. Uma equipe deve distinguir erros, avisos e recomendações antes de acionar um reparo. Cor é um auxílio de navegação, não um substituto para os detalhes dos registros subjacentes.
A validade do DNSSEC não testa o restante do caminho do aplicativo
Uma cadeia DNSSEC válida responde a uma pergunta estreita, mas importante: os dados DNS observados podem ser autenticados pelo caminho de confiança esperado? Ela não prova que o endereço IP retornado é o correto para o aplicativo, que o BGP alcança o servidor, que um certificado TLS é válido, que um firewall permite o tráfego ou que o aplicativo está saudável. O DNSViz pode limpar uma camada de incerteza enquanto a interrupção permanece em outro lugar.
Mesmo dentro do DNS, um resultado verde pode não cobrir todos os nomes ou tipos de registro que um aplicativo usa. Um serviço web pode depender de apelidos, registros de serviço, nomes de API separados, política de e-mail ou domínios de terceiros. Um teste do ápice não valida automaticamente a árvore de dependência completa. Os operadores precisam escolher nomes e tipos de registro que correspondam ao fluxo de trabalho com falha.
Essa limitação não diminui a ferramenta. O diagnóstico de infraestrutura avança reduzindo o espaço de busca e tornando cada alegação precisa. O DNSViz fornece uma resposta estruturada sobre as relações DNSSEC observadas. Ele é mais valioso quando as equipes resistem a pedir que ele certifique sistemas que não foi projetado para ver.
O grafo pertence à revisão de mudanças antes de aparecer em uma chamada de interrupção
O DNSViz costuma ser encontrado depois que um domínio quebrou, mas o uso mais seguro é antes e depois de uma mudança planejada. Uma equipe que prepara uma troca de chaves, transferência de registrador, migração de provedor autoritativo ou implantação com múltiplos assinantes pode executar o conjunto de linha de comando contra um ambiente de teste ou controlado, registrar o grafo esperado e definir quais estados intermediários são aceitáveis. Após cada etapa de produção, uma nova observação pode ser comparada com o plano.
Isso transforma o diagnóstico de um site reativo em um instrumento de controle de mudanças. O fluxo de trabalho pode incluir verificações de que a nova chave foi publicada, que as assinaturas existem, que a sinalização do pai está coerente e que o material antigo foi removido somente após a sobreposição necessária. Uma verificação com falha pode pausar a mudança antes que os usuários relatem um problema. A documentação do projeto oferece a base para uso com script, enquanto cada organização precisa projetar seu próprio processo de aprovação e recuperação.
A automação não deve colapsar a saída em um único portão vermelho-ou-verde sem contexto. Algumas transições são intencionalmente mistas, e um aviso pode ser esperado por um período limitado. O melhor controle registra a regra exata, os objetos observados e o motivo pelo qual o dono da mudança acredita que o estado é seguro.
A resposta a incidentes melhora quando todas as partes podem apontar para a mesma aresta quebrada
Uma interrupção de DNSSEC pode envolver um dono de domínio, provedor de DNS gerenciado, registrador, registro, operador de resolvedor recursivo e equipe de aplicativo. Cada parte vê uma parte diferente do sistema e pode inicialmente relatar que seu próprio componente está saudável. O DNSViz cria um objeto compartilhado para a conversa. Um grafo pode mostrar que as chaves da filha estão presentes, mas o DS do pai está obsoleto, ou que um servidor autoritativo não tem a assinatura encontrada nos outros.
Evidência compartilhada não apaga fronteiras de responsabilidade. O registrador pode controlar a atualização do pai, mas não ter acesso ao assinante. O provedor de DNS pode publicar registros corretos enquanto o dono do domínio forneceu uma chave obsoleta. O operador do resolvedor pode ser o primeiro a observar a falha, mas não tem autoridade para repará-la. Um processo de incidente útil mapeia a relação quebrada para a organização que pode agir e verifica o resultado a partir do caminho do usuário.
O grafo também apoia uma revisão pós-incidente mais limpa. As equipes podem preservar a observação que acionou o reparo, a mudança feita, o momento em que a cadeia ficou coerente e o período de cache que se seguiu. Esse registro é mais útil do que a conclusão de que “o DNS caiu”, porque identifica o mecanismo e o controle que falharam.
Automação segura precisa de evidência, aprovação e um caminho de volta
É tentador conectar um diagnóstico diretamente à remediação: remover um DS obsoleto, republicar uma chave, forçar uma execução do assinante ou reverter uma mudança de provedor quando o grafo fica vermelho. Algumas organizações podem automatizar partes dessa sequência com segurança, especialmente em um ambiente controlado com propriedade bem testada. O próprio DNSViz não é apresentado como um sistema automático de reparo, e essa fronteira é prudente.
Mudanças de DNS cruzam sistemas administrativos que raramente oferecem uma transação atômica. A API de um registrador pode aceitar uma atualização antes que todos os servidores do pai a publiquem. Uma plataforma autoritativa pode implantar em uma região antes de outra. Um rollback pode restaurar a configuração antiga, mas encontrar caches que já mantêm o novo estado. A automação precisa de pontos de verificação, tempos limite, autoridade explícita e evidência de que o estado anterior ainda é utilizável.
Um design sólido deixa o DNSViz fornecer observações enquanto um fluxo de trabalho separado decide o que fazer. Ações de alto risco podem exigir aprovação humana, e verificações de baixo risco podem ser executadas continuamente. O objetivo não é manter pessoas em todos os circuitos para sempre; é impedir que uma classificação de diagnóstico seja confundida com permissão para mudar infraestrutura pertencente a várias partes.
Código aberto torna o método inspecionável, não a manutenção automática
O código do DNSViz está publicamente disponível, e o conjunto pode ser instalado ou adaptado sem comprar um serviço proprietário. Isso reduz a barreira para operadores e pesquisadores, permite implantação local e torna a lógica de diagnóstico aberta a exame. Também cria um caminho de saída se o serviço hospedado ficar indisponível: uma organização pode manter a capacidade de executar o método por conta própria.
Código aberto não mantém suas próprias dependências nem revisa novos padrões. Versões do Python mudam, bibliotecas criptográficas evoluem, ferramentas de renderização de grafos quebram compatibilidade e a prática do DNSSEC avança. Alguém precisa interpretar novas RFCs, atualizar testes, resolver relatos e publicar versões. A atividade contínua do projeto até a versão de 2025 e a disponibilidade pública em agosto de 2026 são evidências de manutenção, mas não garantia de capacidade indefinida.
A distinção espelha a filosofia mais ampla do projeto. Visibilidade cria a possibilidade de ação informada; não fornece a ação automaticamente. O repositório torna a administração inspecionável. Um futuro sustentável ainda depende de pessoas e instituições escolherem fazer o trabalho.
Uma base pequena de mantenedores carrega conhecimento que muitos operadores usam indiretamente
A governança do DNSViz está centrada em Deccio, contribuidores do repositório e na operação do serviço pela DNS-OARC. Não há uma fundação autônoma, conselho ou organização de produto paga dedicada exclusivamente ao projeto identificada. Essa estrutura leve apoiou mais de uma década de trabalho útil, mas as evidências revisadas não estabelecem um elenco completo de mantenedores nem um plano de sucessão.
A concentração importa porque a qualidade do diagnóstico depende de julgamento acumulado sobre o protocolo. Um algoritmo novo ou caso-limite de múltiplos assinantes não é apenas uma tarefa de programação; exige decidir como a condição deve ser representada, quais avisos são justificados e como os usuários existentes interpretarão a mudança. Esse conhecimento pode ser documentado e compartilhado, mas continua vulnerável quando a revisão é carregada por poucas pessoas.
A conclusão adequada não é que o projeto esteja prestes a falhar. Não existe tal evidência. O risco é estrutural: a importância operacional pode crescer mais rápido do que a governança e o financiamento. O ritmo de versões, a atividade de contribuidores, o apoio da DNS-OARC e a clareza dos papéis do projeto merecem, portanto, monitoramento junto com as funcionalidades técnicas.
O DNSViz não compete com uma única ferramenta porque a falha de DNS tem várias camadas
Operadores podem inspecionar registros DNS com dig, drill ou delv; executar testes de zona mais amplos com plataformas como Zonemaster; usar o Internet.nl para uma visão mais ampla de conformidade com padrões; comparar medições distribuídas por sistemas como o RIPE Atlas; e inspecionar logs de resolvedores para o comportamento real de produção. A contribuição distintiva do DNSViz é a explicação baseada em grafo das relações de autenticação e delegação do DNSSEC.
Essas ferramentas respondem a perguntas diferentes. Comandos no nível de registro mostram a resposta exata e as flags. Um conjunto amplo de testes pode identificar problemas de delegação, transporte ou política além do DNSSEC. Sondas distribuídas melhoram a cobertura geográfica. Logs de resolvedores revelam decisões de cache e política de um serviço específico. O DNSViz se encaixa entre elas ao dar à cadeia criptográfica uma forma que pode ser discutida entre as equipes.
A escolha prática, portanto, é cumulativa, não exclusiva. Um aviso do DNSViz pode ser seguido por consultas diretas ao servidor afetado, um rastreamento de resolvedor e uma verificação do provisionamento no registro. O grafo é mais forte como mapa para a investigação, não como argumento de que todos os outros instrumentos são redundantes.
O projeto torna a infraestrutura criptográfica legível sem reivindicar controle sobre ela
O DNSSEC promete dados DNS autenticados, mas a promessa se realiza por meio de uma sequência de decisões administrativas e técnicas tomadas por organizações diferentes. Chaves precisam ser geradas e protegidas. Assinaturas precisam ser renovadas. Pais precisam publicar registros DS corretos. Servidores autoritativos precisam concordar. Resolvedores precisam implementar e aplicar a validação. Um protocolo projetado para confiança distribuída também distribui as maneiras pelas quais a confiança pode falhar.
A contribuição do DNSViz é tornar essa distribuição legível. Ele não opera a raiz, um registro, um registrador, uma frota autoritativa nem o resolvedor do usuário. Ele observa evidências publicadas e constrói uma explicação de como as peças se encaixam a partir de seu ponto de observação. O grafo pode encurtar um incidente porque diz às pessoas onde olhar, preservando o fato de que outra pessoa precisa executar o reparo.
Essa é uma alegação modesta em comparação com slogans de segurança automatizada, e mais durável. A infraestrutura fica mais segura quando os operadores conseguem distinguir observação de autoridade, diagnóstico de remediação e um modelo do mundo que representa. O DNSViz permaneceu útil porque torna essas fronteiras visíveis ao mesmo tempo que a própria cadeia.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance