
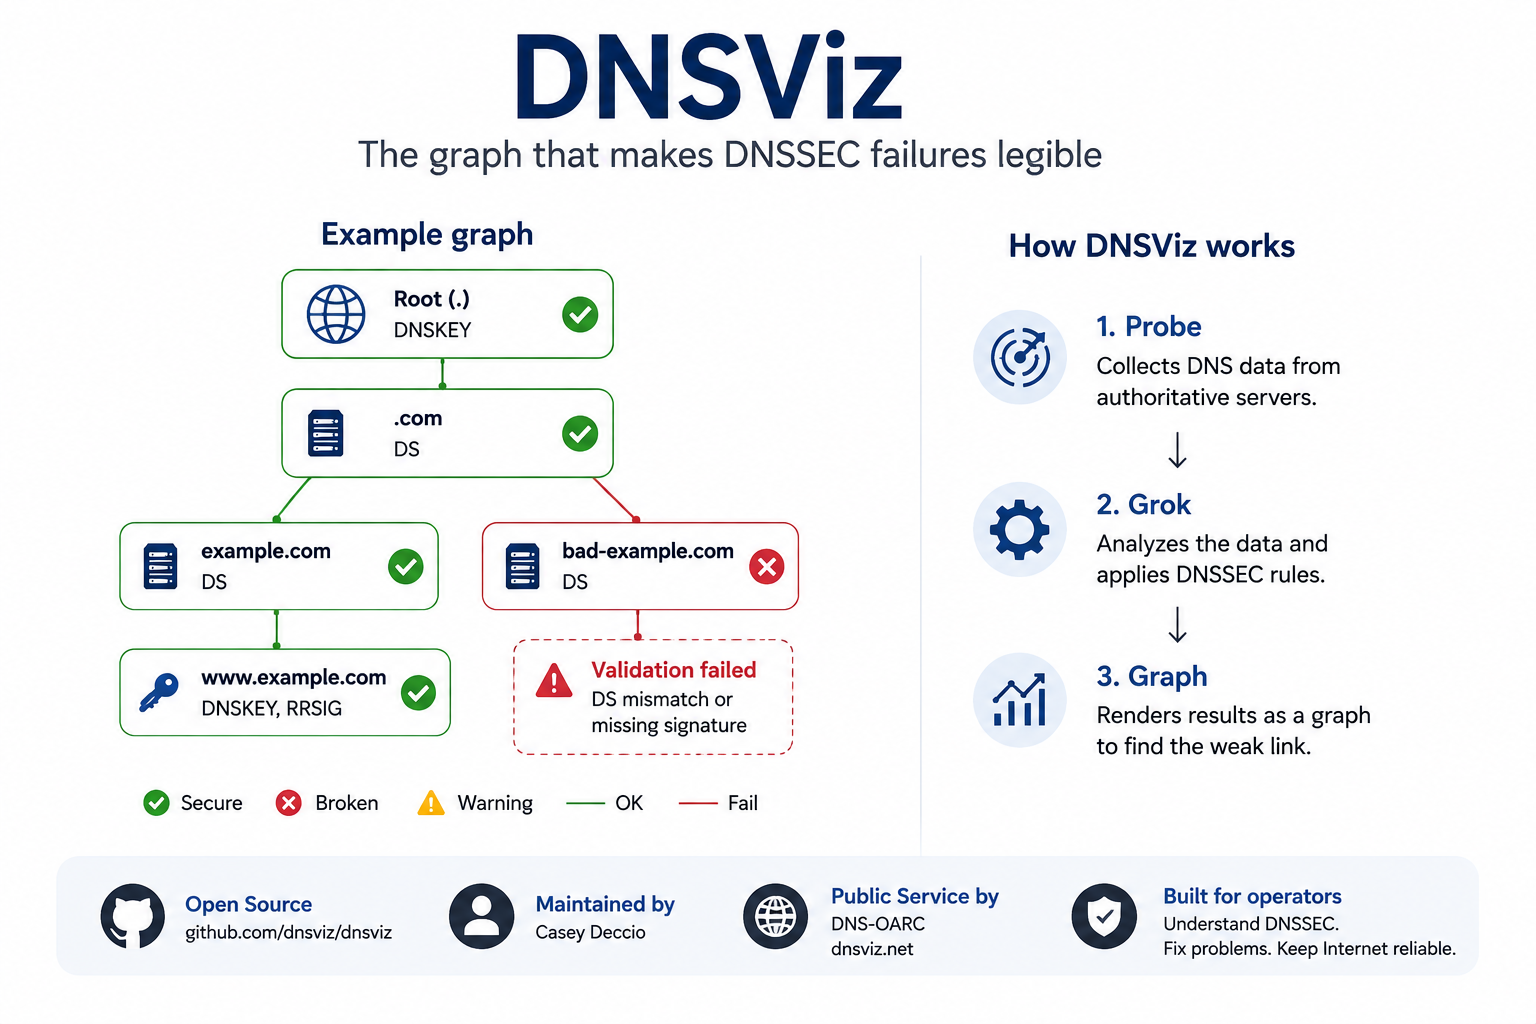
Resumo
- O DNSViz é um projeto de código aberto para diagnóstico, visualização e medição de DNS e DNSSEC, criado e mantido principalmente por Casey Deccio. O DNS-OARC opera a versão pública em dnsviz.net, mas hospedar o serviço não é o mesmo que deter todas as decisões de software.
- O resultado característico do projeto é um grafo das relações de autenticação e delegação. Ele conecta o registro DS na zona pai aos registros DNSKEY na zona filha, às assinaturas RRSIG e às provas NSEC ou NSEC3, para mostrar qual vínculo parece ausente, desatualizado, inconsistente ou criptograficamente inválido.
- O DNSViz é um conjunto de ferramentas, não um único site. O fluxo de trabalho em linha de comando separa coleta, análise e visualização por meio de
probe,grokegraph, permitindo guardar observações, automatizar verificações e executar a ferramenta a partir de pontos de observação próprios ou controlados. - O resultado é uma evidência de um lugar e um momento específicos, não uma certificação universal. Anycast, DNS de múltiplas visões, caches de resolvedores, âncoras de confiança, políticas de algoritmos, perda transitória de pacotes e rotações rápidas de chaves podem fazer outro observador ver algo diferente.
- O DNSViz não corrige a zona automaticamente, e um aviso, por si só, não define o tamanho do impacto comercial. Um grafo verde não garante que todos os resolvedores funcionem, e um grafo vermelho descreve uma condição técnica, sem provar intenção maliciosa.
- A versão de abril de 2025 ampliou a análise de implantação com múltiplos assinantes, sinais CDS e CDNSKEY, consistência de respostas negativas e outras situações operacionais recentes. Essas adições refletem a complexidade de trocar provedores de DNS e automatizar a atualização da delegação entre pai e filho.
- As verificações públicas repetidas também criaram um recurso de pesquisa. Um estudo acadêmico de 2025 usou um grande conjunto de instantâneos do DNSViz entre 2020 e 2024 para analisar erros de DNSSEC em larga escala, com resultados condicionados pelos nomes enviados, cronogramas de varredura e políticas de retenção.
- A importância do DNSViz está em oferecer a operadores de domínios, provedores de DNS autoritativo, registradores, registros e equipes de resolvedores uma interpretação comum da falha. Seu valor de longo prazo depende da continuidade dos lançamentos, da sucessão na manutenção, da clareza das políticas de serviço e do uso conjunto com logs de resolvedores, ferramentas de verificação de registros e histórico de mudanças.
Quando um domínio seguro aparece de repente como “bogus”
Uma falha de DNSSEC geralmente chega ao operador na forma de um veredito curto. Um resolvedor que valida DNSSEC classifica a resposta como bogus, ou um aplicativo para de resolver o nome, ou o sistema de monitoramento informa que um domínio assinado ficou inacessível. O veredito pode ser tecnicamente correto, mas é operacionalmente fraco, porque diz que a cadeia de evidências não foi validada sem mostrar imediatamente qual organização, registro ou momento do processo de mudança quebrou a cadeia.
A ambiguidade vem da distribuição de responsabilidades. A zona pai publica informações sobre a filha, a filha publica as chaves e assinaturas, os servidores autoritativos entregam os registros e, então, os resolvedores recursivos aplicam âncoras de confiança e políticas locais. Um registro DS desatualizado no pai pode invalidar uma zona filha assinada corretamente, uma assinatura vencida pode derrubar uma delegação íntegra e uma resposta negativa pode falhar mesmo quando o nome solicitado realmente não existe.
O DNSViz foi criado para ampliar esse veredito estreito em uma explicação inspecionável. Ele coleta os dados autoritativos relevantes, reconstrói as relações entre os registros e marca o ponto em que a cadeia observada parece quebrada. O projeto não torna o DNSSEC simples; o protocolo e suas fronteiras administrativas continuam complexos, mas tornam a complexidade visível o suficiente para o operador saber o que verificar em seguida.
O DNSSEC distribui uma única decisão entre várias organizações
A resolução comum de DNS já passa por vários sistemas, mas o DNSSEC adiciona uma dependência criptográfica à dependência administrativa. As zonas pai e filha não apenas delegam autoridade; elas também precisam publicar elementos cuja relação matemática permaneça consistente durante trocas de chaves, migrações de serviço entre provedores e expiração de caches. Nenhuma entidade controla necessariamente todo o caminho, por isso uma falha pode continuar enquanto cada organização acredita que seu componente está funcionando como deveria.
O papel do pai costuma aparecer em um registro DS que identifica um resumo derivado de um DNSKEY da filha. A zona filha publica DNSKEY e assina conjuntos de registros com RRSIG. O resolvedor validador segue essas evidências de uma âncora de confiança configurada até o nome solicitado. Essa distribuição faz parte do desenho, e sua confiabilidade depende igualmente da criptografia e da coordenação operacional cotidiana.
Essa arquitetura explica por que incidentes viram disputas de responsabilidade. O registrador pode ter enviado uma mudança que o registro ainda não publicou, ou o provedor pode ter introduzido chaves novas enquanto o resolvedor mantém um estado mais antigo. O DNSViz não decide contratos, mas coloca os registros observados e suas relações em um único quadro, o que costuma ser mais útil do que trocar saídas isoladas de comandos entre as equipes.
O protocolo já é um grafo mesmo quando as ferramentas o imprimem linha por linha
As ferramentas tradicionais de DNS são indispensáveis porque mostram registros e campos exatos, mas sua abordagem costuma ser linear: uma consulta, uma resposta e um conjunto de campos por vez. O operador precisa reconstruir mentalmente a dependência entre delegação, chaves, assinaturas e provas de inexistência. Essa tarefa fica mais difícil quando chaves antigas e novas se sobrepõem ou quando mais de um provedor opera ao mesmo tempo.
O DNSViz trata a própria estrutura de dependência como o elemento principal. Nomes, chaves, conjuntos de registros e relações viram nós e arestas, e os avisos são anexados ao vínculo relevante. A camada visual não é enfeite; ela representa o protocolo da forma como a validação realmente percorre o caminho e mostra por que um registro pode ser válido isoladamente sem formar um caminho de confiança completo.
O grafo também muda a conversa entre especialistas e equipes operacionais em geral. Ele oferece um objeto comum que pode ser expandido até os detalhes dos registros sem obrigar todos a começar pela notação criptográfica. Ainda assim, os grafos podem ficar densos em zonas complexas, e as cores, sozinhas, não devem provocar mudanças em produção. O ganho é direcionar o conhecimento para o vínculo certo, não dispensar o conhecimento.
O registro DS é a promessa da zona pai sobre a zona filha
Um registro DS é pequeno em tamanho e grande em efeito. A zona pai o publica para identificar um resumo derivado de um DNSKEY da filha, ligando os dados autenticados do pai ao material de assinatura da filha. Se o resumo, o número da chave ou o algoritmo deixar de corresponder ao que a filha publica, a cadeia pode se romper mesmo que as duas zonas continuem respondendo normalmente às consultas.
O descasamento surge em rotações de chaves, migrações de provedor ou reversões incompletas. A zona filha pode remover uma chave antes de o pai excluir o DS correspondente, ou o pai pode publicar um DS novo antes de todos os servidores autoritativos apresentarem a chave esperada. Propagação e cache fazem observadores diferentes verem estágios diferentes. O DNSViz compara DS e DNSKEY para mostrar se a promessa do pai ainda corresponde ao estado da filha.
O grafo não conhece o cronograma que o operador pretendia. A sobreposição pode ser temporária e intencional, ou a divergência contínua pode ser um erro. O DNSViz mostra o que os dados publicados implicam, mas não deduz todo plano de manutenção ou fluxo de trabalho no registrador. Por isso, o resultado deve ser lido junto com o ticket de mudança, a documentação do provedor e a duração esperada da rotação.
Os registros DNSKEY distribuem papéis de assinatura sem eliminar riscos operacionais
Uma zona assinada pode publicar vários registros DNSKEY para refletir papéis diferentes ou estágios de rotação. Algumas chaves assinam dados da zona, enquanto outras protegem o próprio conjunto DNSKEY, conforme o modelo usado. Ter várias chaves não é suspeito por si só; isso permite separar papéis e trocar material criptográfico sem interromper a confiança de uma só vez.
A dificuldade é manter consistentes todos os elementos relacionados. As assinaturas devem sair das chaves pretendidas, os resolvedores precisam aceitar os algoritmos e o DS no pai deve manter um caminho válido. Chaves e assinaturas antigas também precisam de uma janela de sobreposição suficiente para que caches remotos expirem com segurança. O DNSViz reúne esses elementos em um modelo único, em vez de exigir que o operador compare manualmente muitas consultas.
A separação teórica entre papéis de chaves não resolve a questão de gestão. As equipes continuam precisando de inventário de chaves, cronograma de rotação, responsabilidade clara e capacidade de reversão. O grafo mostra o estado publicado, mas não garante que a chave certa esteja no módulo de segurança, que todos os provedores tenham executado o mesmo plano ou que uma chave antiga tenha sido removida de todos os lugares.
A validade do RRSIG depende de tempo, cobertura e da chave correta
Um RRSIG assina um conjunto específico de registros e registra algoritmo, chave e períodos de início e fim de validade. Os dados podem estar corretos, mas a assinatura pode não cobrir o conjunto exigido, referir-se a uma chave que não está mais no caminho confiável, ainda não ter começado a valer ou já ter vencido. São causas diferentes que produzem o mesmo resultado para o usuário: falha de validação.
O DNSViz examina a relação entre assinatura, chave, dados e tempo, e então localiza o erro no vínculo relevante em vez de reduzi-lo a uma palavra. Mas o próprio tempo faz parte da medição: o relógio do sistema, o instante da coleta e a tolerância aceita pelo resolvedor afetam o resultado. Por isso, os carimbos de tempo devem ser guardados junto com o grafo, principalmente ao investigar uma assinatura que venceu perto do início do incidente.
A visibilidade antecipada ajuda a evitar a interrupção, mas não substitui a boa operação. As zonas precisam renovar assinaturas antes do vencimento, monitorar relógios e verificar se todos os servidores publicam o mesmo material. O DNSViz mostra a falha observada; evitar a repetição exige ajustar o processo de assinatura e a gestão de chaves.
NSEC e NSEC3 tornam a inexistência comprovável e a falha mais difícil de interpretar
No DNSSEC, não basta o servidor dizer que o nome ou o tipo não existe, pois um atacante poderia forjar uma resposta negativa. NSEC e NSEC3 usam registros assinados para provar que o nome solicitado está fora dos conjuntos de nomes existentes ou que o tipo de registro não existe. Assim, o “não há resposta” também se torna parte da cadeia de confiança.
O processo se complica por causa da cobertura de intervalos, do Opt-Out do NSEC3, dos parâmetros de hash, da multiplicidade de servidores e das assinaturas associadas a cada prova. Os servidores podem devolver resultados diferentes, a prova pode estar assinada por uma chave inválida ou não cobrir exatamente a pergunta. O DNSViz analisa essas relações e, por isso, consegue mostrar uma falha em respostas negativas que não aparece ao olhar apenas para os registros de chaves.
Complexidade não significa que o NSEC3 esteja errado ou que todo aviso afete os clientes da mesma forma. Significa que a negação autenticada tem uma lógica própria que precisa ser verificada. O grafo ajuda a posicionar o aviso dentro da cadeia, enquanto o operador precisa conhecer a política da zona e se o estado vem de um desenho intencional ou de uma publicação inconsistente.
Casey Deccio construiu o DNSViz no encontro entre a teoria do protocolo e a confusão dos operadores
O DNSViz começou em um ambiente de pesquisa em segurança, quando a implantação de DNSSEC ampliava a distância entre o que as especificações diziam e o que os operadores conseguiam interpretar durante uma falha. Casey Deccio trabalhava no Sandia National Laboratories, onde a questão não era apenas escrever outro resolvedor, mas encontrar um jeito de tornar as relações distribuídas sistematicamente inspecionáveis.
O projeto combinou conhecimento de protocolo, medição ativa e software visual. Essa combinação o diferenciou de uma ferramenta que apenas anuncia sucesso ou falha. O objetivo não era substituir o resolvedor recursivo, mas explicar por que um resolvedor consegue ou não construir confiança a partir dos dados observados pela ferramenta.
É preciso atribuir o trabalho com precisão. Deccio é o criador e principal mantenedor, mas o projeto cresceu por meio de contribuidores, da hospedagem do DNS-OARC, de pesquisas posteriores e do uso pela comunidade de DNS. Sua trajetória acadêmica e profissional também é mais ampla que o DNSViz; o artigo sobre o projeto não transforma todo o trabalho que ele realizou em parte da ferramenta.
O trabalho da Sandia em 2012 transformou a validação em um modelo explicativo
Um relatório da Sandia de 2012 documentou uma abordagem visual para análise de DNSSEC. O passo essencial foi representar o caminho de confiança como relações entre nomes, chaves, assinaturas e delegações e, então, mostrar onde os dados observados não sustentam a relação exigida. Assim, o erro que antes aparecia como veredito final virou um caminho que pode ser seguido.
A implementação daquela fase era de pesquisa, e sua interface ou arquitetura antiga não deve ser projetada sobre a versão atual. A importância histórica está em provar que um grafo pode ser um modelo de diagnóstico, não apenas uma ilustração. Ela lançou a base para separar observação de conclusão e tornou a causa verificável mais importante que a cor final.
Essa origem de pesquisa também delimita as alegações. O relatório não deu ao DNSViz uma visão universal da internet, nem tornou um único resultado igual para todos os resolvedores. Ele ofereceu um método estruturado para raciocinar a partir de uma amostra de dados, base que continuou exigindo atenção a lugar, tempo e política em cada versão seguinte.
A portabilidade tornou o DNSViz uma arquitetura reutilizável em vez de uma página única
Entre 2013 e 2014, o DNSViz foi reformulado para ficar mais portátil e extensível. Em vez de amarrar coleta, análise e exibição a um único serviço web, surgiram componentes que podem ser executados localmente e integrados a testes e pesquisas. Um workshop do DNS-OARC em 2014 apresentou essa transição à comunidade de operadores.
Isso mudou a natureza do projeto. O operador passou a poder medir uma zona interna, guardar os dados brutos, reanalisá-los depois e gerar o grafo em um arquivo. O pesquisador passou a poder executar medições repetidas sob uma versão específica. São essas características que fazem do DNSViz um programa e uma arquitetura de medição ao mesmo tempo, não apenas um site útil.
Portabilidade não significa que todo ambiente produza o mesmo resultado. O pacote exige Python, dependências criptográficas e de visualização e conectividade adequada com os servidores. As interfaces de comando e os empacotamentos também mudam entre versões. Mas a portabilidade dá às equipes controle sobre o ponto de medição, a versão e a retenção, coisas que um endpoint público sozinho não oferece.
Oproberegistra o que o sistema autoritativo realmente diz
A cadeia de comandos começa com o componenteprobe, que consulta o caminho de delegação e os servidores autoritativos e coleta NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 e respostas relacionadas. Ele não parte do veredito final de um único resolvedor recursivo, mas preserva os elementos necessários para a análise explicar a cadeia que viu naquele momento.
Toda medição ativa é afetada pela escolha do servidor, do caminho, pela perda de pacotes, pelo tempo e pela visão da zona. O DNSViz pode relatar inconsistências que observou, mas não garante que toda resposta ausente signifique ausência permanente em todas as instâncias do serviço. O que não chegou à sonda não está necessariamente ausente da internet inteira.
Separar coleta de análise permite guardar o instantâneo e examiná-lo depois que a zona mudou. Também permite reaplicar uma lógica de análise mais recente à mesma evidência, desde que se entendam as diferenças entre versões. O valor do instantâneo depende de registrar seu horário, seu ponto de observação e os dados que a ferramenta não conseguiu coletar.
Ogroktransforma observações em um modelo fundamentado de dependência
O componentegroknão classifica cada registro isoladamente. Ele liga delegações a chaves, assinaturas e provas de negação e, então, testa se as relações satisfazem as regras implementadas pela versão em uso. O resultado não é apenas “a validação falhou”, mas qual vínculo deixou de ser sustentado pelos dados observados.
Esse processo envolve escolhas técnicas que mudam com o tempo. Algoritmos aceitos, modelos de rotação, casos de múltiplos assinantes e tratamento de respostas inconsistentes evoluem. Por isso, duas versões podem interpretar o mesmo instantâneo de forma diferente. Publicar regras, versões e casos de teste torna o veredito revisável, algo crítico para uma ferramenta que pode entrar em um portão de mudanças automatizado.
Ainda assim, o modelo não imita todos os resolvedores recursivos do mercado. Resolvedores podem usar âncoras de confiança, algoritmos ou políticas de cache diferentes. Ogrokoferece uma interpretação consistente da observação segundo suas regras, e o operador precisa compará-la com o resolvedor que tomou a decisão que afeta os usuários.
Ographpermite inspecionar a cadeia sem esconder os registros
O componentegraphconverte a análise em um desenho navegável ou salvável. Uma boa imagem reduz o esforço para acompanhar a cadeia, mas mantém os detalhes de que o especialista precisa para verificar o veredito. O DNSViz combina resumo e evidência, em vez de substituir os dados por uma nota única e inexplicável.
Nós e arestas mostram quais elementos autenticam ou delegam para outros e colocam observações na relação suspeita. O operador pode começar pelo ponto da ruptura e abrir o registro, a chave ou a assinatura envolvida. Isso é especialmente útil quando causas diferentes produzem o mesmo sintoma, como a palavra bogus no log do resolvedor.
O grafo pode ficar denso em implantações com múltiplos assinantes ou durante a sobreposição de estágios de rotação. Essa densidade não é apenas um defeito de exibição; ela reflete complexidade real. A ferramenta não deve escondê-la para parecer mais simples, mas ajudar o usuário a navegar por ela, mantendo a possibilidade de que algumas evidências estejam incompletas ou precisem ser interpretadas a partir do plano operacional.
O DNS-OARC mantém o serviço público funcionando sem ser dono de todo o projeto
Uma ferramenta pública de diagnóstico só vira infraestrutura quando alguém a opera, atualiza suas dependências, protege-a contra abuso e responde a falhas. O DNS-OARC oferece esse lar operacional para o site dnsviz.net e o insere em uma comunidade que reúne operadores de DNS autoritativo e recursivo e pesquisadores de protocolo.
Os limites da governança são claros nos materiais públicos. O DNS-OARC afirma que Casey Deccio desenvolve e mantém o DNSViz, enquanto a organização opera a versão pública. Uma discussão em 2021 reafirmou a separação entre hospedagem e gestão do código. O host, o mantenedor do software e as entidades que definem padrões de DNS não são uma autoridade única.
Essa separação evita atribuir o trabalho à organização errada, mas cria uma necessidade permanente de coordenação. Uma mudança no código pode exigir a atualização do serviço, e um incidente operacional pode revelar uma falha no programa. O projeto não publicou orçamento independente, SLA abrangente ou plano completo de sucessão. O valor do endpoint público vem de trabalho operacional real, mesmo que suas condições institucionais não estejam todas detalhadas.
A versão pública e o pacote local respondem a perguntas operacionais diferentes
O serviço web oferece um ponto de vista externo rápido, sem instalação, e produz um grafo fácil de compartilhar entre organizações. Essa simplicidade também tem valor educacional; ela torna a cadeia de confiança compreensível para equipes que não operam um conjunto completo de ferramentas de linha de comando nem conhecem todos os detalhes do DNSSEC.
O pacote local atende nomes de redes privadas, verificação prévia de mudanças, medições agendadas e retenção de dados sob controle da organização. A equipe pode escolher a versão e vincular o resultado ao ticket de mudança e aos seus registros. O PyPI e a documentação permitem esse uso sem transformar o DNSViz em um serviço pago e fechado.
A diferença não é apenas entre conveniência e complexidade. O serviço público é independente do ambiente interno, enquanto a sonda local vê nomes e caminhos inacessíveis de fora. Uma investigação sólida pode usar os dois e depois compará-los com o comportamento do resolvedor real. As diferenças entre os resultados podem ser exatamente a evidência que aponta qual fronteira administrativa ou de rede deve ser examinada.
Todos os resultados do DNSViz pertencem a um lugar e a um momento
Toda medição ativa tem um ponto de observação. A sonda parte de uma rede específica, alcança instâncias específicas dos servidores e registra as respostas sob as condições de roteamento daquele instante. O DNS é distribuído por natureza, e o DNSSEC acrescenta assinaturas ligadas ao tempo e delegações guardadas em cache. Por isso, o grafo tem coordenadas operacionais mesmo quando aparece como uma imagem única e final.
Esse fato delimita a alegação honesta. O DNSViz explica por que a cadeia observada parece válida, insegura ou quebrada segundo suas regras, mas não atesta que todos os resolvedores e todas as regiões viram a mesma coisa. Registrar horário, versão e ponto de medição aumenta o valor do resultado e permite comparações posteriores.
Os operadores devem reunir evidências comparativas: executar a partir de outra rede, consultar logs dos servidores autoritativos, rastrear a partir do resolvedor afetado e repetir a medição depois de expirar o TTL. Assim é possível separar uma condição local ou transitória de um estado amplamente publicado. O grafo inicia a comparação, não a encerra.
O Anycast pode fazer um único serviço autoritativo parecer vários sistemas
Muitos serviços de DNS anunciam o mesmo endereço de servidor a partir de vários locais usando Anycast. A internet direciona cada consulta a um local conforme as condições de roteamento, o que melhora latência e resiliência, mas pode expor réplicas dessincronizadas ou condições de rede diferentes. Um mesmo nome operacional pode carregar realidades diferentes conforme o local que o usuário alcançou.
O DNSViz compara as respostas que coleta, mas a sonda pública alcança apenas os locais escolhidos pelo roteamento. Outro usuário pode alcançar um local diferente, e perdas ou filtragens transitórias podem fazer um servidor saudável parecer silencioso. Isso não é uma falha exclusiva do DNSViz, mas um limite natural de qualquer medição a partir de um único ponto.
Se uma chave ou assinatura aparece em alguns servidores e falta em outros, a investigação deve avançar para a publicação dos próprios locais e repetir a medição a partir de várias redes. O DNSSEC torna essa diferença perigosa porque o resolvedor precisa de uma cadeia coerente para os dados que realmente recebeu, não de uma média teórica do estado do provedor.
O DNS de múltiplas visões desenha os limites de qualquer diagnóstico público
O split-horizon DNS entrega respostas diferentes conforme a rede ou a identidade do cliente. Funcionários internos podem ver nomes e endereços privados que não existem na visão pública. O desenho pode ser legítimo e intencional, mas significa que um analista externo não consegue descrever a visão interna sem operar dentro dela e com a autorização adequada.
Um resultado verde vindo de fora pode não dizer nada sobre um aplicativo interno, e um aviso vermelho público pode ser irrelevante para um nome que os usuários internos não usam. O pacote local transporta o modelo do DNSViz para o lugar onde esses dados podem ser vistos.
Há também uma consideração de segurança. Nomes internos, topologia e materiais de chaves podem revelar informações sensíveis e não devem ser enviados a um endpoint público apenas para obter um grafo. A execução local mantém consultas e resultados sob o controle da organização, enquanto a responsabilidade por permissões, retenção e descarte continua com o operador.
O grafo verde é evidência, não um certificado universal de disponibilidade
Um grafo bem-sucedido significa que as relações observadas parecem consistentes segundo as regras aplicadas. Isso é uma evidência forte sobre os dados autoritativos coletados pela ferramenta, mas não prova que todos os resolvedores consigam acessar o domínio nem que todos os usuários tenham uma experiência íntegra. Caminhos, caches, âncoras de confiança, políticas locais e falhas de rede podem produzir outros resultados.
Os resolvedores também aplicam restrições próprias; podem desativar um algoritmo, manter um cache negativo antigo ou não alcançar um local Anycast específico. Além disso, o aplicativo pode falhar por causa de transporte, TLS ou configuração, não por DNSSEC. O DNSViz deve restringir o espaço de possibilidades, não anular um chamado só porque ele não corresponde ao grafo.
A formulação precisa é que a cadeia observada foi validada naquele momento, a partir daquele ponto e segundo aquelas regras. Essa afirmação preserva o valor do resultado sem transformá-lo em uma garantia que a ferramenta não deu e não poderia dar.
O grafo vermelho identifica um estado, não um atacante
O DNSViz mostra material ausente, desatualizado, conflitante ou inválido, mas não sabe a causa. A cadeia quebrada pode vir de uma rotação precipitada, de atraso no registrador, de uma migração incompleta, de um erro de software ou de um ataque. A evidência do protocolo mostra o que deixou de ser consistente, mas não prova quem pretendia o resultado nem se a intenção era maliciosa.
As equipes de segurança não devem misturar a intensidade da cor com a proporção de responsabilidade. A assinatura pode ser inválida porque venceu, e um DS inesperado pode aparecer por causa de uma mudança autorizada. A investigação exige histórico de mudanças, registros do registrador e do registro, logs dos servidores autoritativos e contato com os responsáveis pela autoridade.
Presumir ataque pode interromper uma transição legítima, enquanto presumir erro pode esconder uma mudança hostil. A ferramenta é mais útil quando o resultado é tratado como uma descoberta técnica estruturada, comparada a outras evidências, e não como um veredito final sobre intenção.
Múltiplos assinantes aumentam a flexibilidade de escolha do provedor e tornam o diagnóstico mais denso
Uma zona pode usar mais de um assinante ou provedor autoritativo para ganhar resiliência, facilitar a transição ou reduzir a dependência de uma única plataforma. Isso exige que os sistemas participantes publiquem chaves, assinaturas e delegações compatíveis. O benefício comercial e operacional pode ser grande, mas o estado criptográfico fica distribuído entre mais partes e aumentam os estados transitórios válidos que precisam ser distinguidos do erro.
A versão de abril de 2025 adicionou melhor análise para modelos de múltiplos assinantes e comparação de conjuntos de chaves e respostas. Isso não torna todos os desenhos multiprovedor iguais; documentos da IETF descrevem modelos diferentes de troca de chaves ou assinaturas. Um grafo denso não é sinal de mau desenho, mas de que a flexibilidade exigiu coordenação adicional. O DNSViz consegue exibir o estado, mas definir se a sobreposição é intencional exige um plano escrito, papéis conhecidos e procedimentos de rotação testados.
A migração de provedor cria estados legítimos que parecem falhas
Raramente uma zona migra para um novo provedor autoritativo ou assinante em uma única etapa atômica. Servidores e chaves novos podem ser adicionados antes de os antigos serem removidos, e o DS na zona mãe pode mudar em um ritmo diferente da publicação de DNSKEY e assinaturas na filha. Durante esse período, vários conjuntos coexistem, e uma ferramenta que espera apenas o estado final pode classificar uma sobreposição segura como erro.
O risco oposto é a migração parar em uma fase que deveria ser temporária: um provedor continua servindo uma chave antiga, a transação do registrador não chega ao registro ou a reversão remove registros na ordem errada. O DNSViz ajuda ao mostrar todos os elementos e suas relações. A equipe deve documentar as fases aceitáveis, executar a verificação antes e depois de cada etapa e vincular cada aviso a um prazo definido. Um aviso que era legítimo durante a sobreposição vira motivo de escalada se continuar após o prazo combinado.
CDS e CDNSKEY automatizam a atualização da delegação, mas transferem o risco para a política
Os registros CDS e CDNSKEY permitem que a zona filha sinalize a mudança desejada no material DS da zona mãe. Isso pode reduzir trabalho manual e tornar a rotação de chaves mais regular em escala. Mas transfere parte da confiança para um caminho automatizado: o registro, o registrador ou o operador da mãe precisa decidir quando aceitar o sinal, qual verificação prévia exigir e como tratar pedidos de exclusão ou estados conflitantes.
O DNSViz compara os sinais com o conjunto DNSKEY da filha e com o DS publicado na mãe, e a versão de abril de 2025 ampliou essa análise. A ferramenta pode mostrar que a atualização parece consistente ou incompleta, mas não impõe uma política de aceitação à parte mãe. A segurança continua ligada a quem autorizou a confiança inicial, à proteção das chaves da filha e à capacidade das equipes de investigar um sinal inesperado antes que ele vire uma interrupção ampla.
A versão de abril de 2025 trouxe padrões modernos de implantação para o grafo
Uma ferramenta de diagnóstico envelhece quando a prática muda mais rápido que suas regras. Os ambientes de DNSSEC não se limitam mais a um único assinante e atualização manual; eles usam algoritmos mais novos, vários provedores, sinais CDS/CDNSKEY e estados mais complexos de respostas negativas. A versão de abril de 2025 tratou parte dessa lacuna ao melhorar múltiplos assinantes, consistência de respostas negativas e análise de sinais de delegação automatizada.
As notas de versão provam que o código foi adicionado, não que todos os ambientes o usem ou que todos os casos extremos estejam resolvidos. O serviço público pode executar uma versão diferente do pacote instalado localmente, e as distribuições do sistema podem atrasar. Por isso, o número da versão deve ser guardado com cada resultado, principalmente ao reanalisar um instantâneo antigo. A versão também mostra que o valor do DNSViz não vem apenas da ideia original, mas da transformação contínua da prática em regras de diagnóstico compreensíveis e revisáveis.
Instantâneos sucessivos transformam a investigação de falhas em uma estrutura de medição
Um único grafo ajuda a entender um incidente específico; uma série de grafos mostra a duração da falha, o progresso da rotação e a velocidade da correção. Quando muitos nomes são coletados repetidamente da mesma forma, os resultados viram um recurso para estudar erros de DNSSEC na prática, não apenas um registro de solicitações isoladas. A separação entre coleta e análise apoia esse uso porque o instantâneo pode ser guardado e reinterpretado com conhecimento de seu horário e versão.
Mas o acúmulo não cria sozinho uma representação completa. Um instantâneo pode capturar um estado transitório que terminou minutos depois, e os domínios enviados por quem teve problemas podem ser mais propensos a erros que o restante da população. A política de retenção também define o que pode ser estudado depois. O valor de um conjunto de dados do DNSViz está na consistência do modelo de diagnóstico e na riqueza das relações, desde que a amostra e o cronograma sejam divulgados e o conjunto não seja apresentado como estatística abrangente de todos os domínios assinados.
O estudo de 2025 mostra o que um conjunto diagnóstico consistente pode revelar
O estudo publicado em 2025 analisou um grande conjunto de resultados do DNSViz de 2020 a 2024. Sua importância está em ir além da narrativa de um incidente isolado e permitir agregar padrões como falhas de delegação, assinatura ou provas de inexistência, e então perguntar sobre frequência e duração. A força não vem apenas do número, mas de que cada resultado está ligado a um modelo que mostra a relação que levou à classificação.
O estudo não deve virar um veredito sobre todos os domínios assinados. O método de seleção dos nomes, o cronograma de varredura e a retenção dos registros definem a população que os pesquisadores viram. Os domínios verificados depois de um relato de problema podem diferir de uma amostra aleatória, e a versão da ferramenta pode mudar a classificação. A lição mais ampla é que a medição em larga escala fica confiável quando os pesquisadores explicam como os dados foram coletados e o que não representam.
Anycast e ponto de observação podem produzir duas observações honestas diferentes
Serviços de DNS autoritativo anunciam o mesmo endereço a partir de várias cidades e redes, e o roteamento escolhe o local que cada sonda alcança. Se os locais não estiverem perfeitamente sincronizados, uma sonda do DNSViz pode ver um conjunto de chaves ou assinaturas diferente do que um resolvedor recebeu em outro lugar. Filtragem, fragmentação ou perda de pacotes também podem mudar o que parece disponível em uma única execução.
Por isso, o resultado externo deve ser tratado como uma observação controlada e comparável, não como uma janela abrangente para a internet. Quando dois resultados divergem, é preciso registrar o horário de cada verificação, o caminho e o servidor que respondeu e repetir a medição a partir de outros locais. A divergência não significa que a ferramenta ou o operador esteja mentindo; pode ser evidência de que o serviço distribuído não publicou um único estado em todos os locais.
O cache mantém verdades antigas depois que o estado autoritativo mudou
Os resolvedores recursivos armazenam registros de DNS para reduzir latência e carga. Depois de uma correção ou rotação, os servidores autoritativos podem ter publicado uma cadeia nova e consistente enquanto alguns resolvedores ainda usam DS, DNSKEY ou RRSIG mais antigos até o TTL expirar. Nesse caso, o DNSViz mostra o estado atual, enquanto o usuário continua vendo uma falha causada por material antigo no cache.
O contrário também pode ocorrer: o resolvedor serve uma cadeia correta armazenada enquanto o estado autoritativo já quebrou, e a falha aparece gradualmente quando as cópias antigas expiram. Por isso, é preciso combinar a análise dos servidores com o rastreamento do resolvedor real e entender os TTLs. Limpar um cache testa uma hipótese, mas não apaga os caches da internet. Um bom planejamento de rotação espera um período de coexistência entre a verdade antiga e a nova, em vez de assumir transição instantânea.
A política do resolvedor e sua âncora de confiança definem um resultado que o grafo não prevê totalmente
O DNSViz aplica as regras de sua versão aos dados que coletou. O resolvedor em produção pode usar uma âncora de confiança diferente, rejeitar um algoritmo, manter uma exceção local, aplicar um comportamento mais rígido ou usar material armazenado anteriormente. Por isso, dois sistemas podem chegar a vereditos diferentes a partir de registros semelhantes, sem que nenhum deles tenha coletado os dados de forma errada.
Esse limite fica evidente na transição entre algoritmos ou quando um único tipo de resolvedor é afetado. Uma cadeia consistente nos servidores não garante que um software antigo a aceite, e uma resposta bem-sucedida vinda do cache não prova que o estado publicado está íntegro. O DNSViz é uma referência diagnóstica consistente, não um simulador de todos os resolvedores. Em caso de divergência, é preciso identificar a âncora, a política, o algoritmo, o cache e o caminho que produziu o resultado real.
A gravidade da falha de protocolo e seu impacto nos negócios são medidas diferentes
Um aviso descreve uma relação técnica e não calcula o número de usuários nem a importância do nome. A falha pode estar em um domínio de teste com impacto limitado, enquanto a mesma falha em um nome de login ou pagamento provoca interrupção ampla. A cor no grafo não conhece o valor do serviço, o horário de pico nem as alternativas disponíveis, por isso não deve ser convertida diretamente em prioridade de negócio.
Por outro lado, um aviso pequeno pode ser prenúncio de interrupção posterior, quando uma assinatura vencer ou a última cópia íntegra expirar nos caches. A equipe deve ligar o estado do DNSViz ao inventário de serviços, ao volume de uso, à dependência dos aplicativos e ao tempo restante. Essa separação evita ignorar o risco porque o serviço ainda funciona e evita uma reação exagerada só porque o grafo está vermelho. A ferramenta descreve o estado do protocolo; a organização o traduz em impacto e decisão.
A validade do DNSSEC não testa o restante do caminho do aplicativo
O DNSViz responde a uma pergunta específica: os dados de DNS observados podem ser autenticados pelo caminho de confiança esperado? Ele não prova que o endereço está correto para o aplicativo, que o BGP alcança o servidor, que o certificado TLS é válido, que o firewall permite o tráfego ou que o próprio aplicativo está íntegro. O DNSSEC pode ter sucesso total e o usuário continuar sem acesso.
Mesmo dentro do DNS, a verificação de um único nome pode não cobrir todas as dependências; o aplicativo pode depender de um CNAME, de um nome de API separado, de um registro de serviço ou de um domínio de terceiros. O contrário também é possível: o aplicativo continua funcionando temporariamente apesar de um DNSSEC quebrado porque o resolvedor não valida ou depende de cache. Esses limites não diminuem a ferramenta; eles tornam sua alegação precisa e reduzem o espaço de busca, desde que a equipe não peça a ela um atestado abrangente de um sistema que ela não vê.
O grafo deve entrar na revisão de mudanças antes do chamado de interrupção
O DNSViz costuma ser usado depois que o problema aconteceu, mas o valor preventivo é maior. As equipes podem executar o pacote antes de rotacionar chaves, migrar registrador ou provedor de DNS ou adotar múltiplos assinantes, e então guardar o grafo esperado e definir os estados transitórios aceitáveis. Após cada etapa de produção, uma nova observação é coletada e comparada ao plano, interrompendo a mudança se faltar uma chave ou assinatura ou se a relação entre pai e filha não estiver consistente.
Esse processo transforma a ferramenta de site reativo em controlador de mudanças. As verificações podem ser automatizadas pela documentação do projeto, mas a decisão não deve ser reduzida a um portão vermelho ou verde; algumas transições são propositalmente mistas. O melhor controlador registra a regra que falhou, os elementos observados, o motivo pelo qual o estado é aceitável temporariamente e o prazo após o qual ele vira motivo de reversão ou escalada.
A resposta a incidentes melhora quando todas as partes apontam para a mesma aresta quebrada
Um único incidente pode envolver o dono do domínio, o provedor de DNS, o registrador, o registro, o operador do resolvedor e a equipe do aplicativo. Cada parte vê um fragmento diferente e pode provar que sua plataforma “funciona”. O DNSViz lhes dá um objeto comum de discussão: o grafo pode mostrar que as chaves da filha estão corretas, mas o DS no pai está antigo, ou que um servidor autoritativo não carrega a assinatura que existe nos outros servidores.
A evidência compartilhada não elimina os limites de autoridade, mas liga a relação quebrada a quem pode consertá-la. O registrador pode conseguir atualizar a mãe sem deter o assinante, e o operador do resolvedor pode detectar a falha sem deter nenhum registro. O instantâneo inicial, a mudança executada, o horário em que a consistência voltou e o período de cache seguinte devem ser guardados. Isso produz uma análise mais precisa que “o DNS caiu” e revela o controlador que falhou e a responsabilidade necessária para a próxima vez.
A automação segura exige evidência, aprovação e caminho de volta
É tentador ligar o grafo a uma ação automática: excluir um DS antigo, republicar uma chave, forçar um processo de assinatura ou reverter um provedor. Algumas verificações de baixo risco são automatizáveis, mas o DNSViz não se apresenta como sistema de autorreparo. Esse é um limite saudável, porque a mudança atravessa sistemas administrativos que normalmente não compartilham uma única transação atômica.
A interface do registrador pode aceitar a atualização antes de ela ser publicada em todos os servidores da mãe, as configurações podem se propagar zona por zona, e a reversão pode encontrar caches que já carregam o estado novo. O processo deve definir pontos de verificação, prazos, autoridade explícita, aprovação nominal para ações de amplo impacto e um caminho de retorno testado com os tempos de armazenamento. O DNSViz fornece a observação; um caminho separado decide se a evidência é suficiente para mudar uma estrutura que pertence a mais de uma parte.
O código aberto torna o método auditável, mas não torna a manutenção automática
O código público permite que as equipes instalem o pacote, executem-no localmente, inspecionem as regras e as adaptem sem comprar um serviço fechado. Também oferece uma saída se o site público ficar inacessível. São características importantes para independência e verificação, mas não significam que o projeto vá se atualizar sozinho ou que toda cópia derivada continuará compatível.
O Python, as bibliotecas criptográficas e as ferramentas de visualização mudam, e novas RFCs e práticas operacionais surgem. O projeto precisa de alguém que atualize os testes, interprete os casos novos, revise os relatos e publique versões. A continuidade do serviço e o lançamento de 2025 são evidência de trabalho real, não garantia eterna. Assim como o DNSViz separa observação de ação, o código aberto separa a possibilidade de manutenção da existência de pessoas e organizações dispostas a executá-la.
Uma base de manutenção pequena carrega conhecimento que muitos operadores usam indiretamente
A governança do DNSViz gira em torno de Casey Deccio, dos contribuidores do repositório e da operação do serviço pelo DNS-OARC. Não foi encontrada uma fundação independente, conselho ou empresa de produto dedicada apenas ao projeto, nem foi publicado um censo completo dos mantenedores ou um plano claro de sucessão. Essa estrutura leve sustentou mais de uma década de trabalho, mas concentra grande parte da memória interpretativa em um número limitado de pessoas.
A tarefa vai além de escrever código. É preciso definir como representar um algoritmo novo, quando um aviso de múltiplos assinantes é legítimo e como uma regra nova afeta instantâneos antigos. Não há evidência de falha iminente, e por isso o alarmismo não é adequado. O risco é estrutural: a importância da ferramenta pode crescer mais rápido que seus recursos e sua governança. Os indicadores a acompanhar são a frequência de lançamentos, a diversidade de revisores, a continuidade do apoio do DNS-OARC e a qualidade da documentação que permite a transferência de conhecimento.
O DNSViz não compete com uma única ferramenta porque a falha de DNS atravessa várias camadas
Os operadores podem usar dig, drill ou delv para inspecionar registros, o Zonemaster para testes mais amplos, o Internet.nl para conformidade, o RIPE Atlas para monitoramento distribuído e os logs dos resolvedores para conhecer a decisão real. O DNSViz não tenta substituir tudo isso; sua vantagem é transformar as relações de delegação e autenticação do DNSSEC em um grafo explicativo que equipes diferentes podem discutir.
As ferramentas respondem a perguntas diferentes. Os comandos mostram campos exatos, as plataformas amplas revelam problemas de transporte e política, as sondas acrescentam dimensão geográfica e os logs mostram o efeito de cache e política local. O DNSViz fica no meio como um mapa da cadeia criptográfica. O uso mais forte é cumulativo: a equipe parte da aresta indicada pelo grafo, depois faz consultas diretas, rastreia o resolvedor e examina o provisionamento do registro, em vez de declarar que uma única ferramenta eliminou a necessidade das demais.
O projeto torna a estrutura criptográfica legível sem alegar controle sobre ela
O DNSSEC cumpre a promessa de autenticação por meio de decisões distribuídas: geração e proteção de chaves, renovação de assinaturas, publicação do DS correto, consistência dos servidores e aplicação da validação nos resolvedores. Esse desenho distribui a confiança e, com ela, os modos de falha. O DNSViz não administra a raiz, o registro, o registrador, a frota de servidores nem o resolvedor do usuário, e não tem autoridade para corrigir nenhum deles.
Sua contribuição é tornar a distribuição compreensível. Ele observa as evidências publicadas e constrói uma interpretação de como elas se conectam a partir do seu ponto de observação, reduzindo o tempo para localizar o que deve ser examinado e mantendo a correção nas mãos da entidade competente. Essa é uma alegação mais modesta que slogans de “segurança automática”, porém mais duradoura. A infraestrutura fica mais segura quando distingue observação de autoridade, diagnóstico de tratamento e modelo do mundo que ele representa; o DNSViz continua útil porque mostra esses limites junto com a própria cadeia.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance